- BitLocker šifrira cijele diskove i jača integritet pokretanja pomoću TPM-a i Secure Boota.
- Zahtjevi: Pro/Enterprise/Education izdanja, TPM 1.2+, odgovarajuće particije i kompatibilan UEFI/BIOS firmware.
- Razlike kod enkripcije uređaja: automatska aktivacija, zahtjevi HSTI/Modern Standby i kopiranje ključa na Entra ID/AD.
- Upravljanje i oporavak u velikim razmjerima s AD-om, GPO-om, MDM-om i integracijom s poslovnim sigurnosnim paketima.
Ako radite s osjetljivim podacima na prijenosnom ili stolnom računalu, šifriranje više nije opcionalno: to je nužnost. BitLocker je Microsoftovo izvorno rješenje za šifriranje vašeg tvrdog diska i zaštitu vaših podataka od gubitka, krađe ili uklanjanja računala. Više od pukog zaključavanja, povezuje se s procesom pokretanja sustava i hardverom kako bi spriječio neovlašteni pristup, čak i ako netko pokuša pročitati disk na drugom računalu.
Posljednjih godina, rad na daljinu, mobilnost i korištenje vanjskih uređaja su se povećali. To povećava rizik od izlaganja podataka ako se uređaj izgubi ili ukrade . BitLocker to rješava šifriranjem cijelih volumena pomoću AES-a i integracijom s TPM čipom, korporativnim pravilima, Active Directoryjem i Microsoftovim uslugama u oblaku kako bi zaštitio ključeve za oporavak i centralizirano primijenio kontrole.
Što je BitLocker i koje probleme rješava?
BitLocker je tehnologija potpunog šifriranja diska (FDE) ugrađena u Windows koja štiti podatke u mirovanju. Kada je omogućena, sav sadržaj diska (sustav ili podaci) pohranjuje se šifrirano; bez ključa ili valjane zaštite, datoteke ostaju nečitljive. Osmišljena je za ublažavanje prijetnji poput krađe računala, uklanjanja diska ili izvanmrežnih napada koji pokušavaju izravno čitati pohranu.
Radi sa 128-bitnim ili 256-bitnim AES algoritmima i modernim načinima rada kao što je XTS-AES (koji Microsoft preporučuje u trenutnim verzijama) i, radi kompatibilnosti, AES-CBC u određenim starijim scenarijima. Glavni ključ za volumen (VMK) zaštićen je zaštitnim mjerama kao što su TPM, PIN, lozinke ili USB ključevi za pokretanje i oslobađa se samo ako okruženje za pokretanje prođe provjere integriteta.
Kako bi se postigla maksimalna zaštita, BitLocker se oslanja na Trusted Platform Module (TPM ). Ovaj čip potvrđuje da lanac pokretanja (UEFI/BIOS, upravitelj pokretanja, kritične datoteke) nije promijenjen. Ako se nešto promijeni (na primjer, modificirani firmver), uređaj može zatražiti ključ za oporavak prije pokretanja. Šifriranje je moguće i bez TPM-a, ali to žrtvuje provjeru integriteta prije pokretanja i zahtijeva USB ključ za pokretanje ili lozinku (potonje se ne preporučuje jer je ranjivo na napade grubom silom bez brave).
Važno je razlikovati BitLocker od značajke šifriranja uređaja koja se nalazi u određenim hardverskim konfiguracijama. Dok standardni BitLocker nudi napredne kontrole i opcije, šifriranje uređaja ima za cilj automatski aktivirati zaštitu na kompatibilnim sustavima (HSTI/Modern Standby, bez dostupnih vanjskih DMA priključaka), fokusirajući se na sistemski pogon i fiksne konfiguracije, bez upravljanja vanjskim USB uređajima.
U praksi, s pravilno konfiguriranim BitLockerom, ukradeno prijenosno računalo postaje bezvrijedna ljuštura : lopov ga može formatirati, ali neće moći čitati vaše podatke. Ovaj sigurnosni skok ključan je za poštivanje propisa (GDPR, HIPAA itd.) i sprječavanje kršenja podataka, kazni i gubitka povjerenja.
Zahtjevi, izdanja i razlike u odnosu na "šifriranje uređaja"
Da bi BitLocker radio najbolje moguće, važni su i hardver i firmver. TPM 1.2 ili noviji (idealno TPM 2.0) je početna točka . Na uređajima s TPM 2.0, naslijeđeni način rada (CSM) nije podržan; morate pokrenuti UEFI i preporučljivo je omogućiti Secure Boot kako biste ojačali lanac povjerenja.
UEFI/BIOS firmver mora ispunjavati specifikacije Trusted Computing Group (TCG) i moći čitati USB pogone tijekom pred-pokretanja (klasa masovne pohrane) za scenarije s ključevima za pokretanje. Osim toga, disk mora imati zasebnu sistemsku particiju od volumena operativnog sustava: nešifriranu, preporučeno ~350 MB (FAT32 u UEFI-ju, NTFS u BIOS-u), ostavljajući slobodan prostor nakon omogućavanja BitLockera. Pogon OS-a bit će formatiran kao NTFS.
Što se tiče izdanja, BitLocker je podržan u sustavima Windows Pro, Enterprise, Pro Education/SE i Education (Windows 10/11); također i u sustavima Windows 7 Enterprise/Ultimate i Windows Server (2016/2019/2022, između ostalih). Dostupnost i prava omogućavanja ovise o licenci: Windows Pro/Pro Education/SE, Enterprise E3/E5 i Education A3/A5 daju odgovarajuća dopuštenja.
Što se tiče šifriranja uređaja : Prisutno je na uređajima koji prolaze HSTI/Modern Standby validacije i ne otkrivaju vanjske DMA portove. Inicijalizira se nakon OOBE-a s čistim ključem u suspendiranom stanju dok se ne stvori TPM zaštitnik i ne napravi sigurnosna kopija ključa za oporavak. Ako je uređaj pridružen Microsoft Entra ID-u (prije Azure AD) ili AD DS domeni , sigurnosna kopija se izvršava automatski, a zatim se čisti ključ povlači. Na osobnim računalima, prijava s Microsoft računom s administratorskim ovlastima pokreće sigurnosnu kopiju ključa računa i aktivaciju TPM zaštitnika. Uređaji samo s lokalnim računima tehnički mogu biti šifrirani, ali nemaju odgovarajuću zaštitu i upravljanje.
Je li vaš hardver kompatibilan sa šifriranjem uređaja? msinfo32.exe (Informacije o sustavu) to označava u polju "Kompatibilnost šifriranja uređaja". Ako u početku nije bio kompatibilan, promjene poput omogućavanja sigurnog pokretanja mogu ga omogućiti i uzrokovati automatsku aktivaciju BitLockera.
U okruženjima gdje automatsko šifriranje uređaja nije problem, može se spriječiti pomoću registra:
| put | ime | tipo | hrabrost |
|---|---|---|---|
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\BitLocker |
PreventDeviceEncryption |
REG_DWORD | 0x1 |
Ovaj ključ sprječava aktivaciju bez intervencije , otvarajući put implementaciji koju kontrolira IT.
Što je s prijenosnim diskovima ? Windows uključuje BitLocker To Go, koji šifrira USB flash pogone i vanjske tvrde diskove. Podrška za upravljanje može se razlikovati ovisno o konzoli (na primjer, određena sigurnosna rješenja mogu ograničiti ili ne upravljati ovim scenarijem), ali na razini sustava Windows ta značajka postoji i široko se koristi u organizacijama.
Aktivacija, upravljanje, oporavak i praktična sigurnost
Osnovno postavljanje se vrši izravno iz sustava Windows: Upravljačka ploča > Sustav i sigurnost > BitLocker šifriranje pogona ili pretraživanjem "Upravljanje BitLockerom" u izborniku Start. Na računalima koja podržavaju "šifriranje uređaja" (uključujući Home Edition), isti odjeljak pronaći ćete u Postavkama. Prijavite se s administratorskim računom i slijedite čarobnjaka za odabir zaštitnika i spremanje ključa za oporavak.
Tipični koraci pri omogućavanju BitLockera na sistemskom pogonu: odabir zaštitnika (samo TPM, preporučeno TPM+PIN , lozinka ili ključ za pokretanje), odabir opsega šifriranja ( samo korišteni prostor za nova računala ili cijeli pogon ako već sadrži podatke) i odabir načina šifriranja (novi za fiksne pogone ili kompatibilan ako pogon premještate između računala). Dok je šifriranje u tijeku, možete raditi na računalu ; proces se izvodi u pozadini.
Ako preferirate komandni redak, BitLockerom se upravlja pomoću upravljati-bde (privilegirani naredbeni redak):
manage-bde -on C: -rp -rk E:\ generira i sprema ključ za oporavak na E:. Lozinku/PIN možete dodati pomoću manage-bde -protectors -add C: -pw o -TPMAndPINi provjerite status s manage-bde -statusZa onemogućavanje i dešifriranje: manage-bde -off C:. Ne zaboravite čuvati ključeve na sigurnim mjestima. i nije šifrirano.
Poslovna okruženja zahtijevaju upravljanje životnim ciklusom: Objekti grupnih pravila (GPO) za provođenje sigurnosti i enkripcije, Active Directory/Entra ID za zaštitu ključeva, pa čak i Upravljanje mobilnim uređajima (MDM ) (kao što je Microsoft Intune) za provođenje pravila na prijenosnim računalima izvan mreže. Kopiranje ključeva u Active Directory/Entra ID olakšava oporavak i reviziju statusa enkripcije za svaki uređaj pojedinačno.
Neki sigurnosni paketi dodaju sloj upravljanja na BitLocker. Na primjer, kod određenih poslovnih rješenja, glavni ključevi mogu se poslati konzoli radi oporavka. Međutim, ako je korisnik prethodno sam šifrirao pogon, taj ključ možda nije na platformi za upravljanje. U tom slučaju, preporuka je obično dešifriranje i ponovno šifriranje pomoću pravila konzole te onemogućavanje dupliciranih BitLocker pravila u objektima grupnih pravila (GPO) kako bi se izbjegli sukobi tijekom šifriranja.
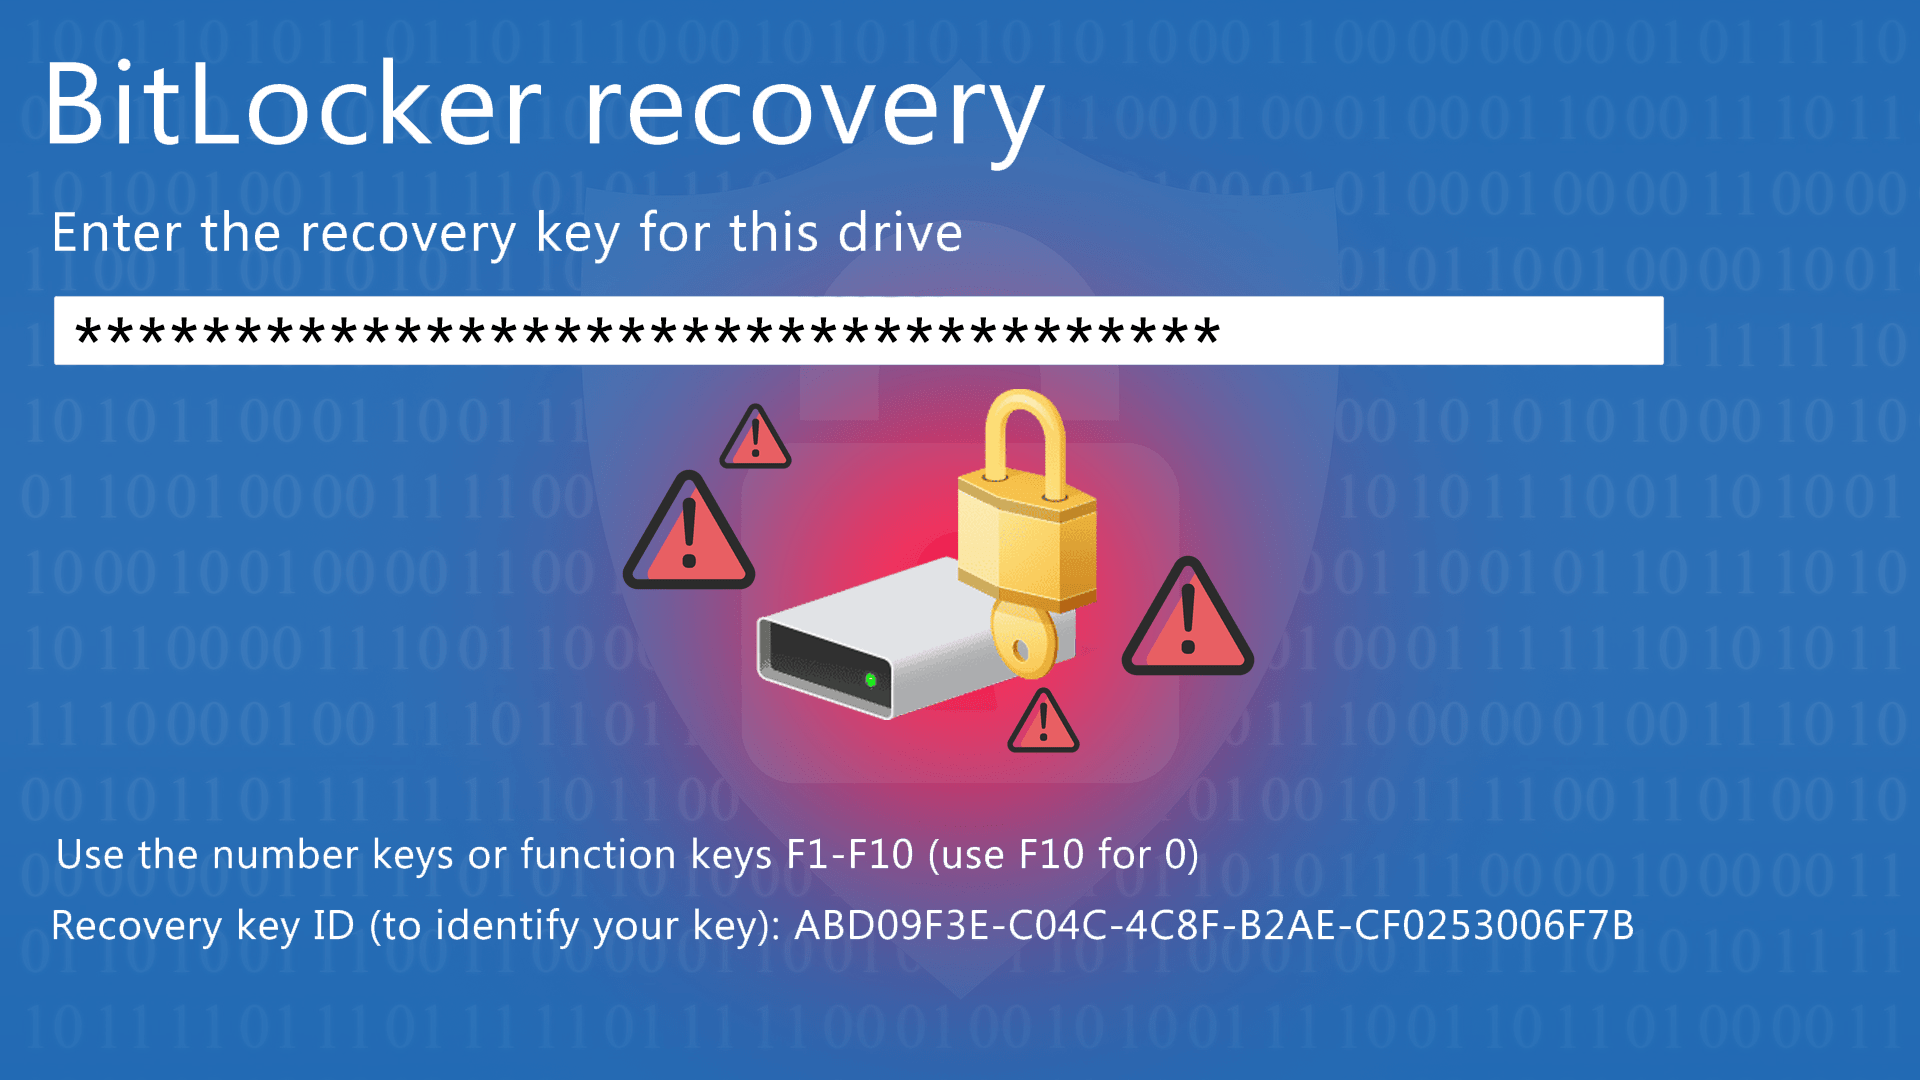
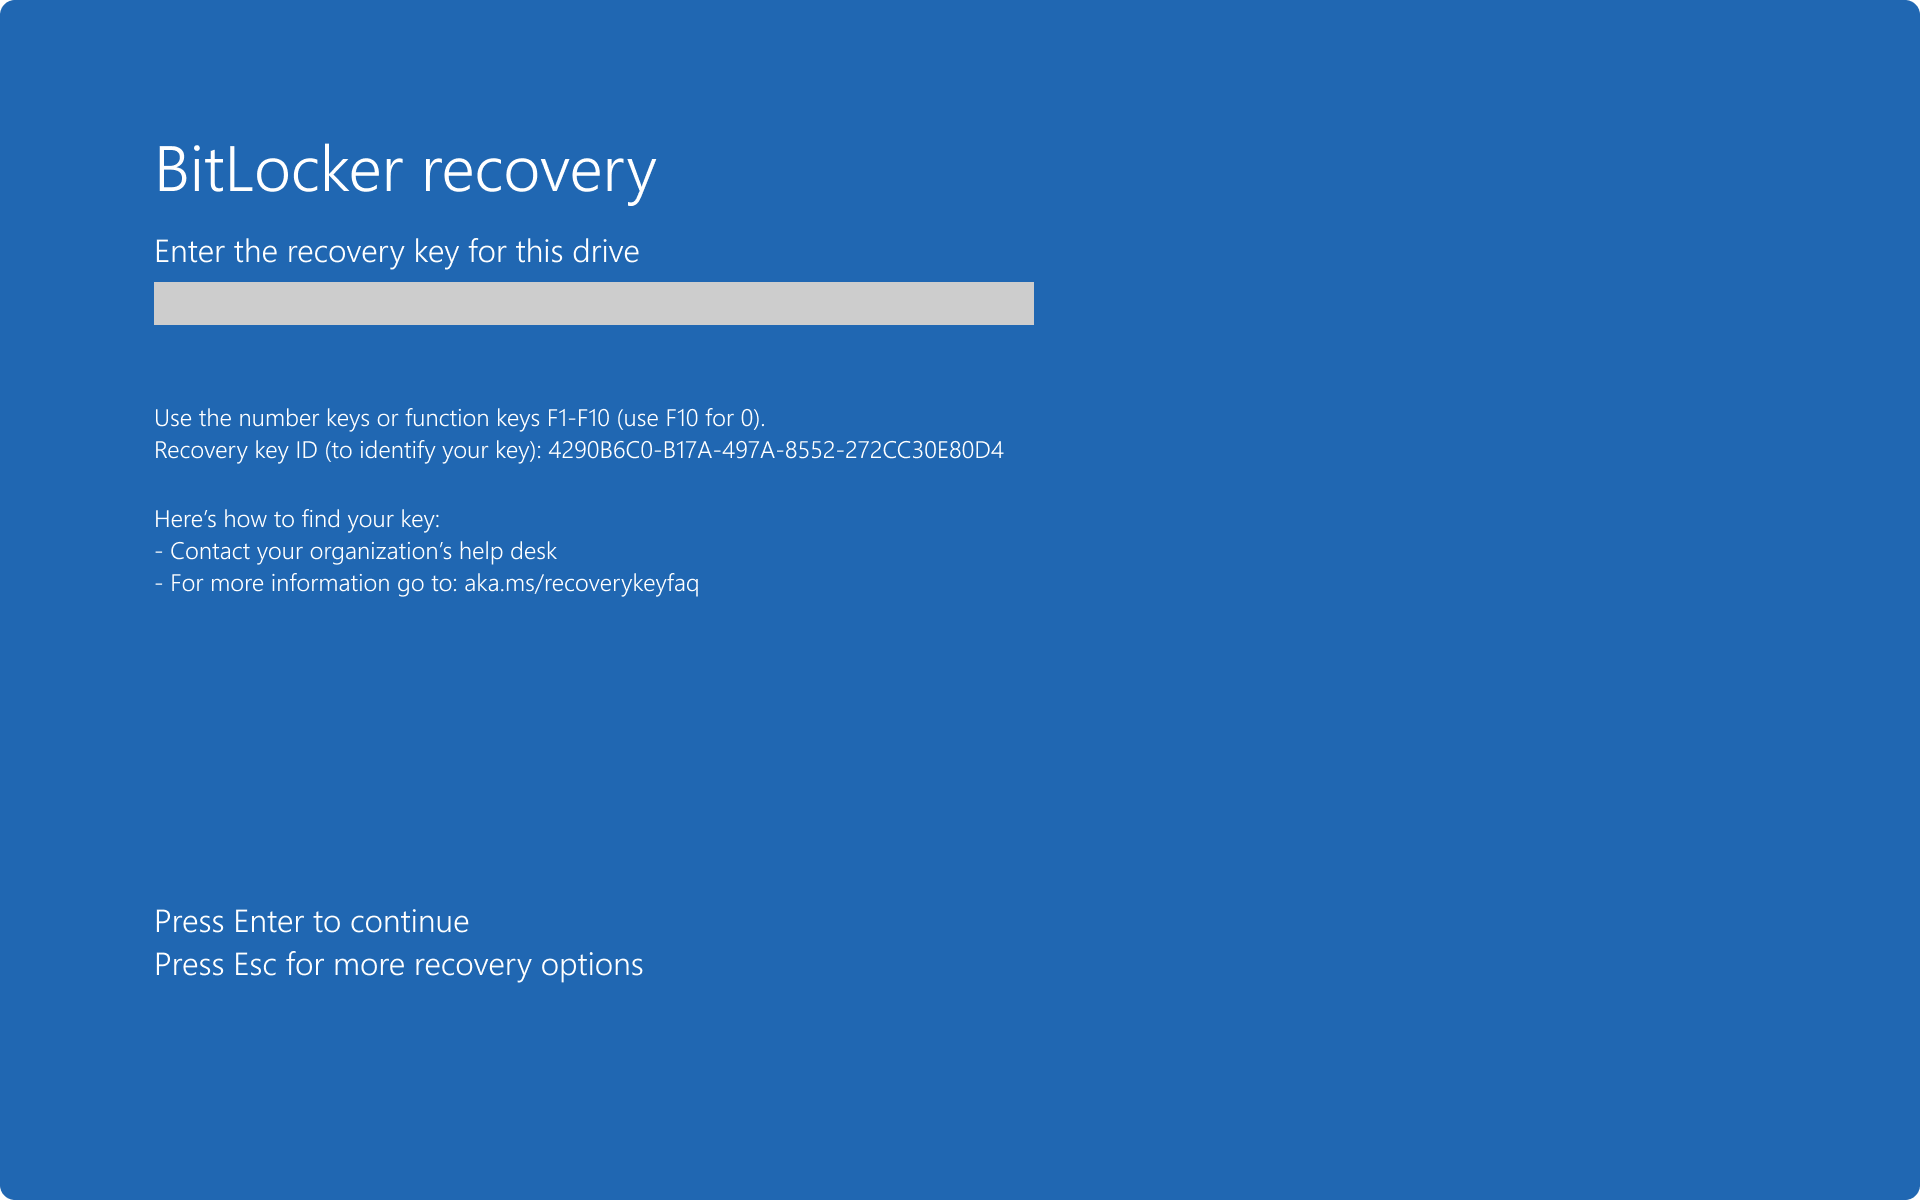
Često pitanje: "Moje računalo je danas iznenada tražilo ključ za oporavak . Je li moj sustav kompromitiran?" Obično ne. Ažuriranja firmvera/UEFI-ja, promjene u Secure Bootu, modifikacije hardvera ili određeni upravljački programi mogu promijeniti TPM mjerenja i pokrenuti izazov. Unesite ključ, prijavite se i ako se događaj podudara s nedavnom promjenom, nema naznaka upada. Ako se ne sjećate gdje ste ga spremili, provjerite svoj Microsoft račun/ID za prijavu/AD DS ili sve ispise/.txt/.bek datoteke koje ste možda generirali.
Što se tiče sigurnosti, BitLocker je robustan ako je pravilno konfiguriran. Osnovne najbolje prakse :
- upotreba TPM + PIN na početku ojačati faktor posjeda (TPM) znanjem (PIN).
- omogućiti Sigurna Boot kako bi se spriječili zlonamjerni bootloaderi.
- Zaštitite i revidirajte čuvanje ključeva za oporavak (AD/Unesite ID i ograničeni pristup).
- Konfigurirajte zaključavanje sesije i sigurnu hibernaciju kako biste smanjili prozore prilika.
Nijedan sustav nije nepogrešiv i mudro je biti svjestan teorijskih i praktičnih vektora ranjivosti: napadi pokretanja u okruženjima bez Secure Boota, hladno pokretanje (uklanjanje/čitanje RAM-a odmah nakon gašenja) ili klasični problem "ljepljive bilješke" s ključem za oporavak. Uz operativnu disciplinu i kontrole firmvera , ovi rizici su minimizirani.
BitLocker također ima određene aspekte korištenja: ne uključuju ga sva izdanja sustava Windows (na primjer, Windows 10 Home zahtijeva alternativne metode ili šifriranje uređaja ako je podržano), a na računalima bez TPM-a morate se osloniti na USB pogone za pokretanje ili lozinke (koji su ranjiviji). Značajne promjene hardvera ili određena ažuriranja mogu zahtijevati dodatne korake otključavanja. Međutim, performanse su optimizirane , a utjecaj na moderni hardver obično je minimalan.
Za prijenosne diskove, BitLocker To Go omogućuje zaštitu USB flash pogona i vanjskih tvrdih diskova, idealnih za podatke u pokretu. Ovisno o alatima trećih strana koji su implementirani u vašoj organizaciji, upravljanje tim medijima može biti ograničeno ; pregledajte svoju IT politiku prije standardizacije njihove upotrebe.
Zahtjevi za particioniranje i pripremu ne smiju se zanemariti u naslijeđenim implementacijama. Sistemski (boot) pogon mora ostati nešifriran i odvojen od pogona s operativnim sustavom. U modernim instalacijama sustava Windows ovaj se raspored stvara automatski, ali u naslijeđenim scenarijima, alat za pripremu diska BitLocker ili diskpart mogu se koristiti za promjenu veličine i stvaranje odgovarajuće particije. Tek kada je volumen potpuno šifriran i zaštićen, smatra se sigurnim.
Što se tiče kompatibilnosti operativnih sustava: Windows 11/10 Pro, Enterprise i Education podržavaju BitLocker; Windows 8.1 Pro/Enterprise ga također podržava, a u Windowsu 7 dostupan je u Enterprise/Ultimate verzijama. U svijetu poslužitelja prisutan je od Windows Servera 2008 i novijih verzija . Ako razmišljate o šifriranju na više platformi (Linux/Windows) ili strogo revidiranom softveru otvorenog koda, alternative poput VeraCrypta mogle bi biti bolji izbor u nekim slučajevima.
Ako upravljate voznim parkom, kompletna strategija uključuje:
- GPO Za prisilno šifriranje prilikom pridruživanja domeni, odaberite algoritam (npr. XTS-AES 256) i zahtijevajte TPM+PIN.
- Prijava u AD DS/ID kao spremište ključeva za oporavak i za izvještavanje o usklađenosti.
- MDM (npr. Intune) za računala koja se rijetko povezuju s korporativnim VPN-om.
- Integracija sa sigurnosni alati koji vam omogućuju zaključavanje, inventuru i reagiranje na gubitak/krađu, kombinirajući BitLocker (štiti podatke) s funkcijama lokacije ili daljinskog zaključavanja (zaštita uređaja).
Korisna napomena: BitLocker ne implementira jednokratnu prijavu prije pokretanja. Nakon što prođe početnu autentifikaciju (TPM/PIN/ključ), korisnik se normalno prijavljuje u Windows. To je u skladu s ciljem osiguranja okruženja prije učitavanja sustava.
Ključna pitanja, uobičajene pogreške i slučajevi iz stvarnog života
Kada biste trebali koristiti BitLocker? Kad god vaše računalo pohranjuje informacije koje ne želite da budu otkrivene : od osobnih podataka (osobna iskaznica, platne liste, financijski zapisi) do dokumenata klijenata, nacrta, ugovora ili intelektualnog vlasništva. Za profesionalce koji putuju ili rade u kafićima, coworking prostorima i zračnim lukama, to je spas u slučaju krađe.
Je li komplicirano za krajnje korisnike? Ne osobito . Sučelje vas vodi kroz odabir zaštita i izradu sigurnosne kopije vašeg ključa. Kritična točka je sigurna pohrana vašeg ključa za oporavak . Ako je vaš uređaj povezan s Entra ID-om ili domenom, vjerojatno je već napravljena sigurnosna kopija; ako se radi o osobnom računalu, spremite ga na svoj Microsoft račun i, ako želite, ispišite kopiju. Izbjegavajte pohranjivanje na samom šifriranom računalu.
Zašto ponekad traži lozinku nakon uključivanja računala? To se obično poklapa s promjenama firmvera/pokretanja sustava, aktivacijom Secure Boota, ažuriranjima TPM-a ili zamjenom hardvera . BitLocker otkrije odstupanje i ulazi u način oporavka. Unesite lozinku i ako je sve u redu, neće je ponovno tražiti osim ako nema daljnjih promjena.
Utječe li BitLocker na performanse? Na modernim sustavima utjecaj je minimalan , posebno ako hardver podržava AES ubrzanje (upute specifične za procesor). Odabir AES 128 može pružiti poboljšanje performansi; AES 256 nudi dodatnu kriptografsku sigurnost u reguliranim okruženjima.
Što se događa bez TPM-a? Možete konfigurirati lozinku ili ključ za pokretanje na USB pogonu , ali izgubit ćete provjeru integriteta prije pokretanja. Nadalje, lozinka bez pravila zaključavanja ranjivija je na napade grubom silom . Ako je moguće, odlučite se za TPM 2.0 + UEFI + Secure Boot.
Što ako želim šifrirati USB pogon za prijenos podataka? Koristite BitLocker To Go . Ne zaboravite se koordinirati s IT odjelom ako vaša tvrtka koristi sigurnosne platforme koje provode određene politike na prijenosnim medijima (na primjer, zahtijevaju složenu lozinku ili zabranjuju korištenje neodobrenih pogona).
Pravna napomena i napomena o usklađenosti: kod šifriranih uređaja, krađa može ostati hardverski incident , a ne prijavljiva povreda podataka, ovisno o regulatornom okviru i analizi rizika. Drugim riječima, šifriranje je ključna mjera ublažavanja za GDPR i druge propise, iako ne zamjenjuje sigurnosne kopije, kontrolu pristupa, zapisivanje događaja ili upravljanje ranjivostima.
Konačno, ako integrirate BitLocker s rješenjima za krajnje točke poduzeća, izbjegavajte preklapanje pravila (GPO u odnosu na sigurnosnu konzolu) koja bi mogla uzrokovati pogreške u šifriranju. Ako je računalo lokalno šifrirano, a platforma nema svoj ključ, dešifrirajte ga i ponovno šifrirajte pomoću službenog pravila. Dosljednost pravila pojednostavljuje podršku i oporavak.
Mudro usvajanje BitLockera - TPM + PIN, Secure Boot, sigurne lozinke i dosljedne politike - čini razliku između gubitka uređaja i gubitka podataka . U svakodnevnom životu to ćete jedva primijetiti, ali kada nešto pođe po zlu, bit ćete zahvalni što su vaši podaci šifrirani, vaše lozinke pod kontrolom i što imate sigurnost da čak i ako hardver nestane, vaši dokumenti ostaju samo vaši.