- DDoS napadi prezasićuju mrežne resurse, poslužitelje i aplikacije, uzrokujući nedostupnost te ozbiljne ekonomske i reputacijske gubitke.
- Postoje volumetrijski napadi, napadi iscrpljivanjem stanja i napadi na aplikacije, a svaki od njih cilja različite slojeve infrastrukture.
- Učinkovita obrana zahtijeva otpornu arhitekturu, kontinuirano praćenje i anti-DDoS rješenja u mreži, oblaku i rubnom računalstvu.
- Upravljane usluge i specijalizirani timovi operatera poboljšavaju otkrivanje, ublažavanje i kontinuitet poslovanja u slučaju DDoS napada.
Kibernetička sigurnost usmjerena na zaštitu mreža od DDoS napada postala je ključna za svaku tvrtku s online prisutnošću. Više ne govorimo samo o velikim korporacijama ili kritičnoj infrastrukturi: svaka organizacija koja se oslanja na svoje online usluge može postati žrtvom napada uskraćivanja usluge.
Ovi napadi ne samo da uništavaju web stranicu ili aplikaciju, već mogu uzrokovati i financijske gubitke, štetu ugledu, regulatorne kazne i, u mnogim slučajevima, služe kao paravan za ozbiljnije upade. Razumijevanje kako funkcioniraju napadi uskraćivanjem usluge, koje vrste postoje i koje se specifične mjere mogu poduzeti za njihovo ublažavanje ključno je za održavanje kontinuiteta poslovanja.
Što je napad uskraćivanjem usluge (DoS) i što ga razlikuje od DDoS napada?
Napad uskraćivanjem usluge (DoS) je namjerna akcija u kojoj kibernetički kriminalac koristi jedno računalo ili vrlo ograničen skup resursa kako bi preopteretio određenu uslugu, obično usmjeravanjem velike količine prometa na određenu IP adresu. Cilj je jednostavan: srušiti resurse poslužitelja tako da prestane odgovarati na legitimne zahtjeve.
Klasični oblik DoS napada uključuje slanje ogromnog broja paketa (blokova podataka) na ciljnu IP adresu, što premašuje kapacitet poslužitelja. Kada količina zahtjeva premaši dostupnu memoriju, CPU ili propusnost, sustav više ne može obrađivati legitimne veze, a usluga postaje neupotrebljiva ili izuzetno spora.
Druga uobičajena strategija je fokusiranje na propusnost . Umjesto da pokuša iscrpiti interne resurse poslužitelja, napadač cilja potpuno ispuniti propusnost komunikacijske linije. Čak i ako vatrozid ili filteri blokiraju zlonamjerni promet, već je došlo do zagušenja mreže i korisničko iskustvo je ozbiljno pogođeno.
Kada se isti koncept pomnoži sa stotinama, tisućama ili čak milijunima izvora, prelazimo s DoS-a na distribuirani napad uskraćivanja usluge (DDoS) , koji je mnogo složeniji za otkrivanje i suzbijanje, jer se čini da zlonamjerni promet dolazi od mnoštva različitih korisnika razasutih diljem svijeta.
Što je DDoS napad i kako funkcioniraju botneti?
DDoS (Distributed Denial of Service) napad sastoji se od korištenja više kompromitiranih uređaja za pokretanje koordiniranog velikog vala prometa prema meti: web poslužitelju, API-ju, DNS-u, korporativnom VPN-u ili, općenito, bilo kojoj usluzi izloženoj internetu.
Napadač je prethodno zarazio računala, poslužitelje, IoT uređaje, pametne telefone i drugu povezanu opremu kako bi ih pretvorio u botnetove ili zombi računala . Tim se uređajima upravlja daljinski pomoću zlonamjernog softvera, a u unaprijed određenom trenutku kibernetički kriminalac naređuje cijeloj mreži da šalje masovne zahtjeve meti dok ne bude preopterećena.
U praksi se ova poplava može manifestirati kao naizgled normalni HTTP zahtjevi, DNS upiti, UDP paketi ili TCP veze . Budući da promet potječe s tisuća različitih IP adresa i može jako nalikovati onome legitimnih korisnika, razlikovanje legitimne i zlonamjerne aktivnosti postaje mnogo teže, a otkrivanje postaje pravi izazov.
Nadalje, u mnogim scenarijima, DDoS napadi se koriste kao distrakcija kako bi se prikrili ozbiljniji upadi . Dok se IT tim fokusira na vraćanje usluge i ograničavanje prometa, napadači mogu pokušati iskoristiti ranjivosti, ukrasti podatke ili se kretati bočno kroz internu mrežu.
Stoga, DDoS zaštita mora kombinirati prevenciju, rano otkrivanje i automatizirano ublažavanje , zajedno s dobrim planiranjem odgovora na incidente kako bi se izbjeglo upadanje u zamku fokusiranja isključivo na nedostupnost usluge.
Uobičajeni motivi iza DDoS napada
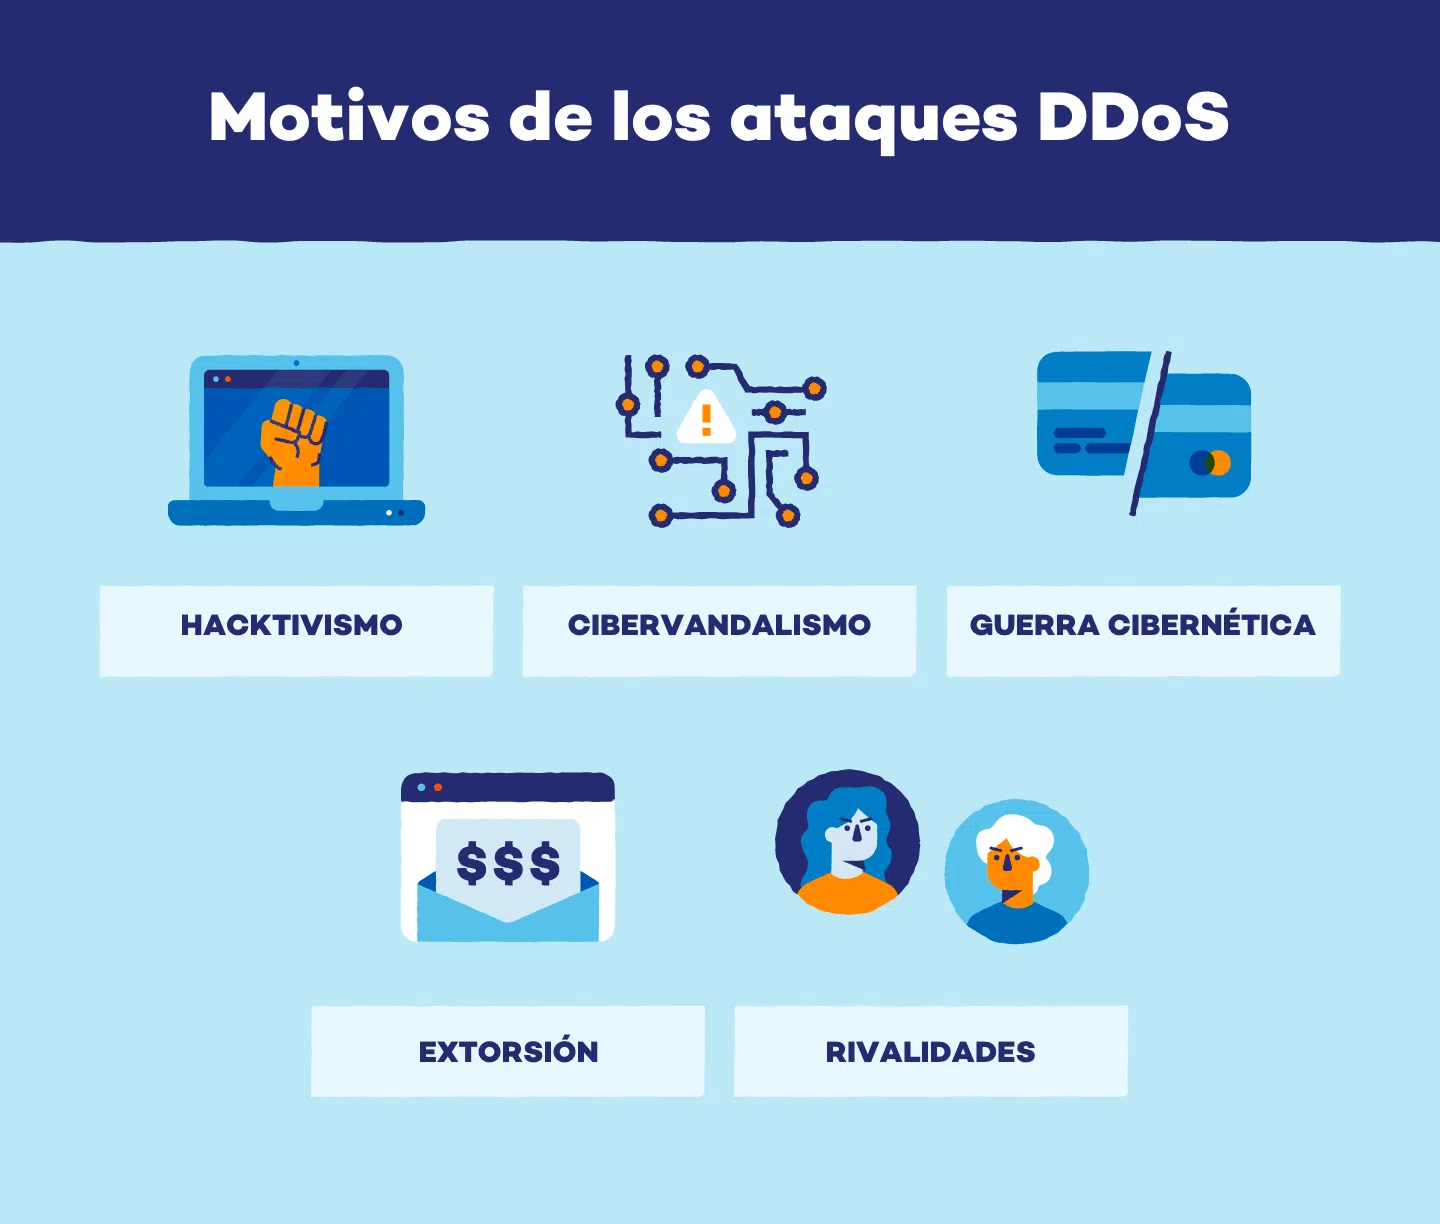
Daleko od toga da su besmisleni napadi, incidenti uskraćivanja usluge često su potaknuti ekonomskim, ideološkim, konkurentskim ili čak osobnim interesima . Razumijevanje razloga pomaže u procjeni rizika i boljoj pripremi planova odgovora.
Jedan od najizravnijih motiva je financijska iznuda . Napadač pokreće DDoS napad na tvrtku, paralizirajući njezine online usluge, a zatim zahtijeva plaćanje (obično u kriptovaluti) u zamjenu za zaustavljanje napada. U tvrtkama koje se uvelike oslanjaju na svoju online prisutnost, svaki sat zastoja može rezultirati značajnim gubicima, povećavajući pritisak da se popusti ucjeni.
Napadi motivirani "osobnom pravdom" također su česti , a događaju se kada pojedinac ili skupina gaji neprijateljstvo prema određenoj tvrtki ili organizaciji. To mogu biti nezadovoljni kupci, bivši zaposlenici ili pojedinci koji vjeruju da je tvrtka postupila nepravedno te koriste DDoS napade kao oblik osvete kako bi oštetili njezin javni imidž.
U području socijalne pravde ili haktivizma , određene skupine pokreću DDoS napade kao oblik digitalnog prosvjeda. Cilj je podići svijest o političkom, društvenom ili ekološkom uzroku paraliziranjem web stranica vlada, medija, financijskih institucija ili tvrtki povezanih s kontroverzom koju žele osuditi.
Na kritičnijoj razini pojavljuje se kibernetičko ratovanje ili digitalno ratovanje , gdje se DDoS napadi koriste kao alati unutar geopolitičkih sukoba. Ovdje su mete obično kritična infrastruktura: telekomunikacijski operateri, energetske tvrtke, prometni sustavi, zdravstvene ustanove, javne uprave ili financijske usluge, koje nastoje stvoriti nestabilnost ili pritisak na suparničku zemlju.
Prisutna je i nelojalna konkurencija : neke tvrtke, na potpuno ilegalan način, pribjegavaju DDoS napadima na svoje konkurente kako bi im ugasile online trgovine, zaustavile ključne promocije ili narušile percepciju pouzdanosti napadnutog brenda.
Konačno, tu su i kibernetički kriminalci motivirani tehničkom stručnošću i ugledom unutar podzemne zajednice . Oni žele demonstrirati svoje vještine, dijeliti zapise uspješnih napada ili ih čak koristiti kao portfelj kako bi ih kasnije zaposlile tvrtke s visokom neto vrijednošću za uloge u crvenim timovima ili kontrolirane testove otpornosti na stres.
Pravi utjecaj DDoS napada na tvrtke
Posljedice dobro izvedenog DDoS napada idu daleko dalje od jednostavnog privremenog prekida rada. Njegov utjecaj prevodi se u izravne financijske gubitke, operativnu kolateralnu štetu i dugoročne učinke na ugled i usklađenost s propisima.
S ekonomskog gledišta, nedostupnost ili degradacija usluge prevodi se u gubitak prodaje (u e-trgovini, online bankarstvu, SaaS-u itd.), povećani broj povrata ili otkazivanja i preopterećenje kanala korisničke službe, koji su preplavljeni pritužbama i upitima zbog prekida.
Na operativnoj razini, DDoS napad može blokirati kritične interne aplikacije , poremetiti alate za suradnju, CRM, ERP ili sustave za prodaju ulaznica, drastično smanjujući produktivnost. Ako napad potraje, nije neuobičajeno da uzrokuje pogreške u poslovnim procesima, gubitak tekućih transakcijskih podataka ili kršenje ugovora o razini usluge (SLA) s klijentima.
Ugled tvrtke također pati. Vijest o uspješnom napadu brzo se širi i može dovesti do gubitka povjerenja kupaca, partnera i investitora. Jedan ozbiljan incident može pokrenuti regulatorne istrage i dovesti u pitanje zrelost kibernetičke sigurnosti organizacije.
U reguliranim sektorima, dostupnost usluge je također zakonski zahtjev . Propisi poput GDPR-a, PCI-DSS-a, HIPAA-e i, u Španjolskoj, Nacionalnog sigurnosnog okvira (ENS) zahtijevaju osiguranje kontinuiteta određenih usluga i zaštitu osobnih podataka od duljeg zastoja. DDoS napad koji onesposobljava kritične sustave može dovesti do kazni i obveze obavještavanja vlasti.
Stoga se ublažavanje DDoS napada ne može smatrati opcionalnim luksuzom, već ključnim dijelom unutar ukupne strategije upravljanja rizicima i kontinuiteta poslovanja tvrtke .
Glavne vrste DDoS napada
DDoS napadi su se razvili u obimu i sofisticiranosti, a danas se općenito klasificiraju u tri glavne kategorije: volumetrijski, iscrpljivanje stanja ili resursa i napadi na razini aplikacije . Svaka vrsta iskorištava različite slabosti u infrastrukturi.
U volumetrijskim napadima cilj je zasititi dostupnu propusnost mreže. Prema žrtvi se generira toliko prometa da propusnost WAN mreže postaje preopterećena, što druge usluge čini nedostupnima. Ciljana IP adresa ne mora biti povezana s određenim poslužiteljem; jednostavno je treba usmjeriti na internetu.
Neki od najpoznatijih primjera su UDP Floods , koji šalju velike količine UDP paketa bez ikakvog očekivanog odgovora, i napadi DNS refleksije/pojačavanja , gdje se otvoreni DNS poslužitelji koriste za pojačavanje prometa prema žrtvi. Čak i ako vatrozidovi odbace te pakete, ako je propusnost nizvodnog prometa zasićena, napadač će postići svoj cilj.
Kod napada iscrpljivanja stanja ili resursa , meta više nije toliko propusnost, već mogućnosti obrade uređaja koji odaberu stanje: vatrozida, IPS-a, uravnoteživača opterećenja ili samih TCP poslužitelja. Ti uređaji održavaju tablice stanja veze, a svaki unos troši memoriju i resurse.
Klasični SYN Flood šalje niz SYN paketa koji otvaraju poluuspostavljene veze, ali ih nikada u potpunosti ne dovršavaju, puneći tablicu sve dok ne može zadržati više unosa. U međuvremenu, TCP Connection Flood može koristiti naizgled legitimne TCP veze, ali brzinom većom nego što ih vatrozid može obraditi, prekidajući komunikaciju za usluge iza vatrozida, pa čak i utječući na LAN-DMZ povezivost.
Konačno, napadi na razini aplikacije (sloj 7) usredotočuju se na iscrpljivanje specifičnih resursa određene usluge, kao što su CPU, memorija ili broj istovremenih sesija na web poslužitelju. Obično su tiši jer se mogu generirati s relativno malim količinama prometa i često potječu s jednog računala.
Tipični primjeri su Slowloris , koji otvara mnoge HTTP veze prema poslužitelju i drži ih otvorenima slanjem nepotpunih zaglavlja dulje vrijeme, RUDY , koji šalje zahtjeve s vrlo dugim i sporim tijelima, ili THC-SSL , koji prisiljava brojne TLS/SSL pregovore kako bi zasitio CPU HTTPS poslužitelja.
Uloga kontrolne ravnine i napada preplavljivanjem veza
Unutar moderne mreže ključno je razlikovati podatkovnu ravninu od kontrolne ravnine . Prva je odgovorna za prosljeđivanje paketa velikom brzinom, dok druga obrađuje usmjeravanje, upravljanje sesijama i odluke o protokolu. Kontrolna ravnina je, u biti, "mozak" mrežnog uređaja.
Napadi preplavljivanjem veza posebno su osmišljeni kako bi preopteretili kontrolnu ravninu i sustave koji upravljaju vezama. Napadač pokušava otvoriti ogroman broj istovremenih sesija na poslužitelju ili mrežnom uređaju (na primjer, koristeći SYN preplavljivanje ili slične varijante), bez uspješnog dovršavanja.
Dok ciljni sustav posvećuje resurse upravljanju tim nepotpunim vezama, memorija i korištenje CPU-a se iscrpljuju . Na kraju, uređaj više ne može prihvaćati nove legitimne zahtjeve ili se jednostavno ruši. To može utjecati na web poslužitelje, usmjerivače, sklopke, vatrozidove i uravnoteživače opterećenja, stoga je preporučljivo konzultirati detaljne analize mrežne opreme.
Kada je kontrolna ravnina na ovaj način kompromitirana, utjecaj nije ograničen na jednu uslugu: može dovesti do gubitka rute, prekida BGP sesija, prekida VPN tunela i, općenito, nestabilnosti u cijeloj mrežnoj infrastrukturi. Stoga je zaštita ove kontrolne ravnine prioritet unutar svake ozbiljne strategije zaštite od DDoS-a.
Najbolje prakse za zaštitu i ublažavanje DDoS-a
Učinkovita obrana od napada uskraćivanja usluge zahtijeva slojevit pristup , koji kombinira preventivne mjere, kontinuirano praćenje, specifične tehnologije i jasnu strategiju odgovora na incidente. Ne postoji jedno čarobno rješenje, ali postoji skup najboljih praksi koje, kada se učinkovito kombiniraju, značajno povećavaju otpornost.
Prvi korak je imati dobro definiran plan odgovora na DDoS napade . Ovaj dokument treba specificirati uloge i odgovornosti, interne i eksterne komunikacijske kanale, tehničke i poslovne postupke eskalacije te kriterije za uključivanje dobavljača, operatera ili vlasti ako je potrebno.
Preporučljivo je provoditi redovite procjene rizika mrežne infrastrukture i kritičnih aplikacija. To uključuje pregled konfiguracija, identificiranje pojedinačnih točaka kvara, provjeru kapaciteta veze, ažuriranje i zakrpanje sustava kako bi se uklonile poznate ranjivosti te planiranje za nepredviđene scenarije.
Višeslojna sigurnost kombinira vatrozidove, sustave za sprječavanje upada (IPS), vatrozidove web aplikacija (WAF), popise kontrole pristupa (ACL), ograničavanje brzine i namjenska rješenja za ublažavanje DDoS napada, kako lokalno tako i u oblaku. Svaki element pokriva različitu vrstu napada ili vektora, tako da ako jedan zakaže, drugi može djelovati kao rezerva.
Kontinuirano praćenje mrežnog prometa ključno je za otkrivanje anomalija u stvarnom vremenu. Alati za analizu protoka i rješenja temeljena na strojnom učenju omogućuju vam definiranje što predstavlja normalan obrazac prometa i pokretanje upozorenja kada se uoče nagla odstupanja u volumenu, veličini paketa, korištenim protokolima ili brzinama povezivanja.
Suradnja s davateljima internetskih usluga (ISP) i specijaliziranim dobavljačima još je jedan ključni stup. Mnogi volumetrijski napadi ne mogu se učinkovito ublažiti ni iz korisničke mreže jer su pristupne veze već preopterećene. U tim slučajevima bitno je da se filtriranje i čišćenje prometa izvrši što bliže izvoru napada.
Tehnike ublažavanja: filtriranje, čišćenje i ograničavanje prometa
Specifične tehnike ublažavanja DDoS napada kombiniraju se kako bi se odvojio legitimni promet od zlonamjernog prometa uz najmanji mogući utjecaj na korisničko iskustvo. Ključno je reagirati brzo i točno, izbjegavajući i kvarove sustava i masovne lažno pozitivne rezultate.
Prvo, napredno otkrivanje oslanja se na analizu ponašanja i protokola. Prate se obrasci ponašanja: veličina paketa, učestalost zahtjeva, geografska distribucija IP adresa i neobična upotreba određenih portova ili protokola (TCP, UDP, ICMP). Sustavi temeljeni na umjetnoj inteligenciji i strojnom učenju uče razlikovati legitimne skokove (npr. marketinšku kampanju) od tekućeg napada.
Nakon što se napad identificira, primjenjuju se mehanizmi filtriranja i blokiranja IP adresa . To može uključivati stavljanje adresa ili raspona povezanih s botnetom na crnu listu, blokiranje određenih zemalja ako tvrtka to dopušta ili prekidanje dolaznog prometa na temelju određenih kriterija reputacije IP adresa.
Usmjeravanje prometa prema centrima za pročišćavanje još je jedna raširena tehnika. Sav promet namijenjen žrtvi preusmjerava se, obično od operatera, na specijaliziranu infrastrukturu koja ga analizira u stvarnom vremenu, odbacuje zlonamjerni promet i prosljeđuje samo čist promet tvrtki putem namjenskih veza ili sigurnih tunela.
U ekstremnim slučajevima mogu se koristiti tehnike blackholinga ili null usmjeravanja , gdje se sav promet (legitiman i zlonamjeran) preusmjerava na "crnu rutu" gdje se potpuno odbacuje. Ova drastična opcija može biti korisna za zaštitu dijela mreže uz stabilizaciju ostatka ili kao krajnje sredstvo za sprječavanje napada koji bi srušio cijelu infrastrukturu.
Osim toga, ograničavanje brzine omogućuje ograničavanje broja zahtjeva ili veza koje jedna IP adresa, korisnik ili mrežni segment može uputiti unutar određenog vremenskog razdoblja. To smanjuje sposobnost napadača da preoptereti uslugu iz jednog izvora i pomaže u suzbijanju preplavljivanja vezama ili napada na 7. sloju.
Uravnoteženje opterećenja, redundancija i anti-DDoS arhitektura
Osim specifičnih tehnika, važno je dizajnirati infrastrukturu s otpornom arhitekturom . Balansiranje opterećenja raspoređuje promet na više poslužitelja ili lokacija, sprječavajući da jedan sustav postane usko grlo i otežavajući napadu da odjednom sruši cijelu platformu.
Postojanje redundantnih poslužitelja i veza omogućuje nastavak pružanja legitimnog prometa ako je jedan pogođen ili ga je potrebno izolirati tijekom ublažavanja. Kada su usluge distribuirane između različitih podatkovnih centara ili pružatelja usluga u oblaku, sposobnost apsorpcije napada i preusmjeravanja prometa znatno se povećava. Nadalje, preporučljivo je provesti analizu performansi mreže.
Ovisno o veličini i potrebama tvrtke, mogu se razmotriti različite Anti-DDoS arhitekture . Jedna od opcija je implementacija zaštitnih rješenja iz vlastite mreže operatera (ISP), koja će čistiti promet prije nego što ga isporuči preko iste ugovorene komunikacijske veze. Druga alternativa, vrlo uobičajena kada postoje uredi u nekoliko zemalja i različiti pružatelji internetskih usluga, jest korištenje cloud rješenja koja stvaraju virtualne veze od točke do točke kako bi se isporučio čist promet.
Ova rješenja mogu raditi u načinu rada na zahtjev , aktivirajući se kada se otkrije napad, ili u načinu rada uvijek uključeno , neprestano pregledavajući sav promet. Način rada uvijek uključeno nudi gotovo trenutno otkrivanje i ublažavanje, uz cijenu povećane potrošnje resursa i troškova; način rada na zahtjev smanjuje tekuće troškove, ali može uzrokovati nekoliko sekundi ili minuta latencije u odgovoru.
U slučaju španjolskog javnog sektora i određenih kritičnih okruženja, uobičajeno je zahtijevati da ta rješenja budu certificirana prema Nacionalnoj sigurnosnoj shemi (ENS) , koja definira stroge zahtjeve za rad, zaštitu infrastrukture i kontinuitet poslovanja, koji se preispituju svake godine.
DDoS zaštita temeljena na edge computingu i upravljanim uslugama
Posljednjih godina, usluge DDoS zaštite temeljene na rubnom računalstvu dobile su značajan na značaju . Ove usluge oslanjaju se na globalne mreže distribuiranih točaka prisutnosti koje djeluju kao prva linija obrane, apsorbirajući i ublažavajući napade što bliže njihovom izvoru.
Među glavnim prednostima je skalabilna sposobnost ublažavanja : može dinamički povećati resurse potrebne za suočavanje s masovnim napadima bez potrebe da tvrtka ulaže u vlastiti hardver. To je posebno korisno protiv volumetrijskih napada koji bi inače preopteretili pristupne veze.
Ovi pružatelji usluga obično imaju globalne obavještajne podatke o prijetnjama , prikupljajući informacije od milijuna korisnika i događaja u stvarnom vremenu. To im omogućuje prepoznavanje novih obrazaca napada, blokiranje novih botneta i ažuriranje svojih sustava za detekciju čak i prije nego što je određeni korisnik pogođen.
Osim toga, distribuiranom infrastrukturom centra za čišćenje , zlonamjerni promet se ublažava nižom latencijom, budući da se paketi obrađuju na čvoru blizu mjesta polaska. To minimizira utjecaj na korisničko iskustvo i smanjuje latenciju koju dodaje proces čišćenja.
S ekonomskog gledišta, DDoS zaštita na rubu mreže nudi bolji omjer troškova i koristi , jer organizacije iskorištavaju ekonomije razmjera bez potrebe za nabavom i održavanjem specijaliziranog hardvera ili velikim internim timovima posvećenim isključivo DDoS-u.
Kao dodatak ovom pristupu, usluge zaštite od DDoS napada kojima upravlja operater pružaju dodatni sloj vrijednosti. Telekomunikacijski operater vidi značajan dio internetskog prometa, što mu daje jedinstvenu perspektivu za otkrivanje napada, predviđanje novih kampanja i provedbu mjera ublažavanja izravno na svojoj mreži.
Vrijednost ljudskog faktora: stručni timovi, obuka i vježbe
Iako je tehnologija ključna, robusna DDoS obrana oslanja se i na specijaliziranu opremu i dobro obučeno osoblje . Mnogi sigurnosni operateri i pružatelji usluga imaju operativne centre koji prate napade 24 sata dnevno, 7 dana u tjednu, analiziraju alarme i prilagođavaju protumjere u stvarnom vremenu.
Stručnjaci posvećeni otkrivanju i ublažavanju DDoS napada čine veliku razliku, posebno kod složenih napada koji kombiniraju više vektora ili mijenjaju taktike tijekom incidenta. Ti timovi mogu prilagoditi pravila, poboljšati filtere i, prije svega, smanjiti utjecaj na legitimni promet.
Interna obuka IT i sigurnosnog osoblja također je ključna. Posjedovanje naprednih alata nije dovoljno ako nitko ne zna kako ih interpretirati ili donositi odluke kada vrijeme istječe. Obuka timova za prepoznavanje ranih znakova upozorenja, brzu eskalaciju i koordinaciju s vanjskim dobavljačima smanjuje prosječno vrijeme odziva.
Vježbe i kontrolirani testovi opterećenja (ponekad uz pomoć treće strane) omogućuju praktičnu provjeru planova odgovora, otpornosti sustava i uskih grla. Vježbe crvenog tima i testovi specifični za DDoS pomažu u otkrivanju pogrešnih konfiguracija ili nerealnih procesa koji bi inače postali očiti tek u stvarnom napadu.
Konačno, važno je ne zaboraviti potrebu za općom sviješću u cijeloj organizaciji . Poslovni odjeli, služba za korisnike i komunikacije moraju znati što učiniti u slučaju rasprostranjenog prekida: kako informirati korisnike, koje poruke prenijeti i kako koordinirati odgovor kako bi se zaštitio imidž tvrtke.
DDoS zaštita i cjelokupna kibernetička sigurnost mreže ne mogu se riješiti jednim alatom ili čarobnim metkom, već kombinacijom otpornih arhitektura, naprednih tehničkih rješenja, operatera s globalnom vidljivošću, specijaliziranih upravljanih usluga i vještih timova . Samo kombiniranjem svih ovih elemenata može se realno smanjiti rizik od napada uskraćivanjem usluge koji ugrožava kontinuitet poslovanja i povjerenje kupaca.