- Segmentacija u zone (LAN, DMZ, VLAN) i korištenje preciznih ACL-ova drastično smanjuju površinu napada na poslužitelje.
- Ispravno konfiguriran Windows Firewall s naprednom sigurnošću pruža detaljnu kontrolu dolaznog i odlaznog prometa na svakom računalu.
- NGFW-ovi kombiniraju filtriranje aplikacija, IPS, VPN, filtriranje URL-ova i QoS za sveobuhvatnu zaštitu i upravljanje okruženjem.
- Redovito zapisivanje, revizija i testiranje pravila ključni su za otkrivanje pogrešnih konfiguracija i održavanje dugoročne sigurnosti.
Savladavanje napredne konfiguracije vatrozida za poslužitelje više nije samo za velike korporacije. Svaka tvrtka koja ozbiljno shvaća kibernetičku sigurnost mora razumjeti kako segmentirati mrežu, definirati zone, stvoriti detaljna pravila i izvući maksimum iz perimetralnog vatrozida i samog vatrozida za Windows na svakom računalu i poslužitelju.
U ovom ćete vodiču detaljno vidjeti kako funkcioniraju zaštitni zidovi sljedeće generacije (NGFW) , kako dizajnirati zone (LAN, WAN, DMZ, VLAN), koje vrste pravila primijeniti (program, port, protokol, IP...), kako iskoristiti prednosti Windows vatrozida s naprednom sigurnošću , koju ulogu igraju alati poput SimpleWall-a i koje najbolje prakse slijediti kako cijeli ovaj sustav ne bi postao neupravljiv nered.
Vatrozidi sljedeće generacije na poslužiteljima: puno više od filtriranja portova
Vatrozidi sljedeće generacije, poput FortiGate NGFW-a , kombiniraju napredne mrežne značajke i duboku sigurnost u jednom uređaju. Oni ne samo da otvaraju ili zatvaraju portove; analiziraju promet na razini aplikacije, pregledavaju šifrirani sadržaj i integriraju se sa složenim arhitekturama oblaka, LAN-a, WLAN-a i udaljenog pristupa.
U slučaju FortiGatea, srce sustava je FortiOS , specifičan operativni sustav koji objedinjuje sigurnosne politike i mrežne funkcije: integrirani SD-WAN, univerzalni ZTNA, kontrolu prometa u bežičnim i žičanim mrežama te centralizirano upravljanje zahvaljujući FortiManageru.
Nadalje, ovi uređaji oslanjaju se na vlasničku ASIC arhitekturu (namjenske čipove) kako bi ubrzali inspekciju i dešifriranje paketa bez narušavanja performansi ili povećanja potrošnje energije, čak i kada je mreža pod punim opterećenjem i postoje stotine ili tisuće istovremenih sesija.
Zaštita od prijetnji pojačana je FortiGuard uslugama , koje dodaju umjetnu inteligenciju za otkrivanje zlonamjernog softvera, sumnjivog prometa, exploita i ciljanih napada, uklapajući sve u koncept Fortinet Security Fabrica: sigurnosne strukture koja pokriva mrežu, krajnje točke i oblak kako bi koordinirano reagirala na incidente.
Dizajn zone vatrozida i segmentacija mreže na poslužiteljima
Prije stvaranja pravila poput onih u kojima nema sutra, potrebno je pravilno dizajnirati arhitekturu zoniranja i segmentacije mreže . Što je mreža ravnija, to će napadaču biti lakše bočno se kretati nakon što uđe.
Prvi korak je identificirati ključnu imovinu i usluge : web poslužitelje, baze podataka, interne aplikacije, POS uređaje, VoIP PBX-ove, mreže za goste itd. Ovisno o njihovoj kritičnosti i izloženosti, grupiraju se u različite logičke zone.
Standardna praksa je stvaranje DMZ-a (demilitarizirane zone) za poslužitelje koji pružaju usluge izravno internetu (e-pošta, VPN, web aplikacije, javni portali itd.). Ti poslužitelji moraju biti izolirani i od vanjske mreže i od osjetljivije unutarnje mreže, ograničavajući koliko god je to moguće promet koji može teći između zona.
Poslužitelji kojima se može pristupiti samo unutar organizacije nalaze se u internim poslužiteljskim zonama , odvojeno od korisničke mreže, upravljačke mreže i bilo kojeg laboratorijskog ili testnog okruženja. Kako bi to bilo praktično, uobičajeno je koristiti preklopnike s VLAN podrškom za održavanje odvojenosti i na 2. sloju.
U IPv4 okruženjima, sve interne mreže moraju koristiti privatne raspone adresa (RFC1918) i oslanjati se na NAT mehanizme za pristup internetu. Ovo prevođenje se obično izvodi na perimetralnom vatrozidu, koji također provodi dolazne i odlazne politike za svaku određenu zonu.
Popisi za kontrolu pristupa (ACL) i pravila među zonama
Nakon što su zone definirane i dodijeljene sučeljima ili podsučeljima vatrozida, vrijeme je za ACL-ove (popise kontrole pristupa) , što su pravila koja odlučuju koji je promet autoriziran, a koji odbijen između tih zona.
Ideja je definirati, za svako sučelje ili podsučelje, skup pravila koja su što specifičnija i detaljnija : izvorna IP adresa ili podmreža, odredišna IP adresa ili podmreža, protokol (TCP, UDP, ICMP itd.), uključeni portovi i akcija (dopuštanje ili odbijanje). Što su pravila manje generička, to će biti manje sigurnosnih propusta.
Dobra je praksa završiti svaki ACL implicitnim pravilom "zabrani sve" , koje djeluje kao sigurnosna mreža: ako paket ne odgovara nijednom prethodnom pravilu dopuštenja, blokira se. Nakon toga se stvaraju vrlo specifične iznimke za tokove koji su zapravo potrebni.
Također je preporučljivo onemogućiti javni pristup upravljačkim sučeljima vatrozida (HTTP, HTTPS, SSH itd.), dopuštajući upravljanje samo iz vrlo specifičnih internih mreža ili putem sigurne VPN mreže za upravljanje.
Moderni NGFW-ovi nude više od same kontrole portova i IP adresa, iskorištavajući kontrolu aplikacija , web kategorije, IPS i naprednu analizu datoteka (sandboxing). Ako ste već platili za ove značajke, ima smisla omogućiti ih i konfigurirati za kritične tokove prometa, posebno one koji prelaze perimetar.
Permisivni vatrozid u odnosu na restriktivni vatrozid na poslužiteljima
Ključna točka pri dizajniranju politike vatrozida (bilo da se radi o perimetru ili operacijskom sustavu) je odluka hoće li se krenuti s permisivnog ili restriktivnog stava.
U permisivnom vatrozidu, krajnje implicitno pravilo je "dopusti sve". Blokirano je samo ono što je izričito definirano pravilima zabrane. Ovaj se pristup obično koristi na pouzdanim internim mrežama (LAN-ovima) ili na računalima konfiguriranim kao "privatna mreža" u sustavu Windows.
U restriktivnom vatrozidu vrijedi suprotno: konačno pravilo je "zabrani sve". Dopušten je samo promet koji odgovara eksplicitnim pravilima dopuštanja. Ova filozofija je tipična za sučelje mreže širokog područja (WAN), vatrozidove poput pfSense-a ili korporativnih NGFW-ova i uređaje konfigurirane kao "javna mreža".
Windows, na primjer, prema zadanim postavkama koristi restriktivnu politiku za dolazne veze (blokiranje svega što nije izričito dopušteno) i dopuštajuću politiku za odlazne veze (dopuštanje svega osim onoga što ste blokirali). To se može prilagoditi u naprednim postavkama vatrozida.
Što Windows Firewall zapravo može ponuditi na serverima?
Windows Firewall s naprednom sigurnošću daleko je moćniji nego što mnogi ljudi misle. Može kontrolirati dolazni i odlazni promet, filtrirajući ga prema IP adresi, portu, protokolu, usluzi, mrežnom sučelju, vrsti profila (domena, privatni, javni), pa čak i prema korisniku ili grupi u nekim scenarijima.
Među njegovim mogućnostima su filtriranje paketa niske razine , generiranje detaljnih zapisnika (koji se zatim mogu analizirati pomoću Preglednika događaja ili poslati u SIEM), otkrivanje javnih mreža za automatsku primjenu strožeg profila i integracija s drugim sigurnosnim slojevima kao što je Windows Defender.
Za mala poduzeća i mnoga poslužiteljska okruženja, dobro konfiguriran NGFW može biti više nego dovoljan , posebno u kombinaciji s robusnim antivirusnim softverom i dobrim administrativnim praksama. Međutim, važno je biti svjestan njegovih ograničenja: nije zamjena za perimetarski NGFW ili namjenski IPS.
Slabe točke uključuju činjenicu da Windowsov vatrozid ne nudi dubinsku inspekciju paketa s naprednim potpisima prema zadanim postavkama, ne blokira izvorno telemetriju sustava, njegove obavijesti su diskretne (jedva vas upozoravaju na nove veze) i način pregleda zapisnika nije jednostavan za korisnike koji nisu tehnički potkovani.
Pristup Windows Firewallu s naprednom sigurnošću
Za upravljanje naprednim postavkama vatrozida u okruženju domene Active Directory , najbolji pristup je rad s objektima grupnih pravila (GPO-ima) . Potrebno je članstvo u grupi administratora domene ili delegirane dozvole za GPO-ove.
Iz konzole za upravljanje pravilima idite na Pravila > Konfiguracija računala > Postavke sustava Windows > Sigurnosne postavke > Vatrozid za Windows s naprednom sigurnošću . Tamo možete definirati uobičajena pravila za klijentska računala i poslužitelje povezane s domenom.
Ako se radi o jednom poslužitelju ili lokalnom računalu , potrebne su vam samo administratorske ovlasti na tom uređaju. Najbrži način za otvaranje konzole je pritisnuti START, upisati wf.msc i pritisnuti Enter. Time će se otvoriti konzola Windows Firewalla s naprednom sigurnošću za to računalo.
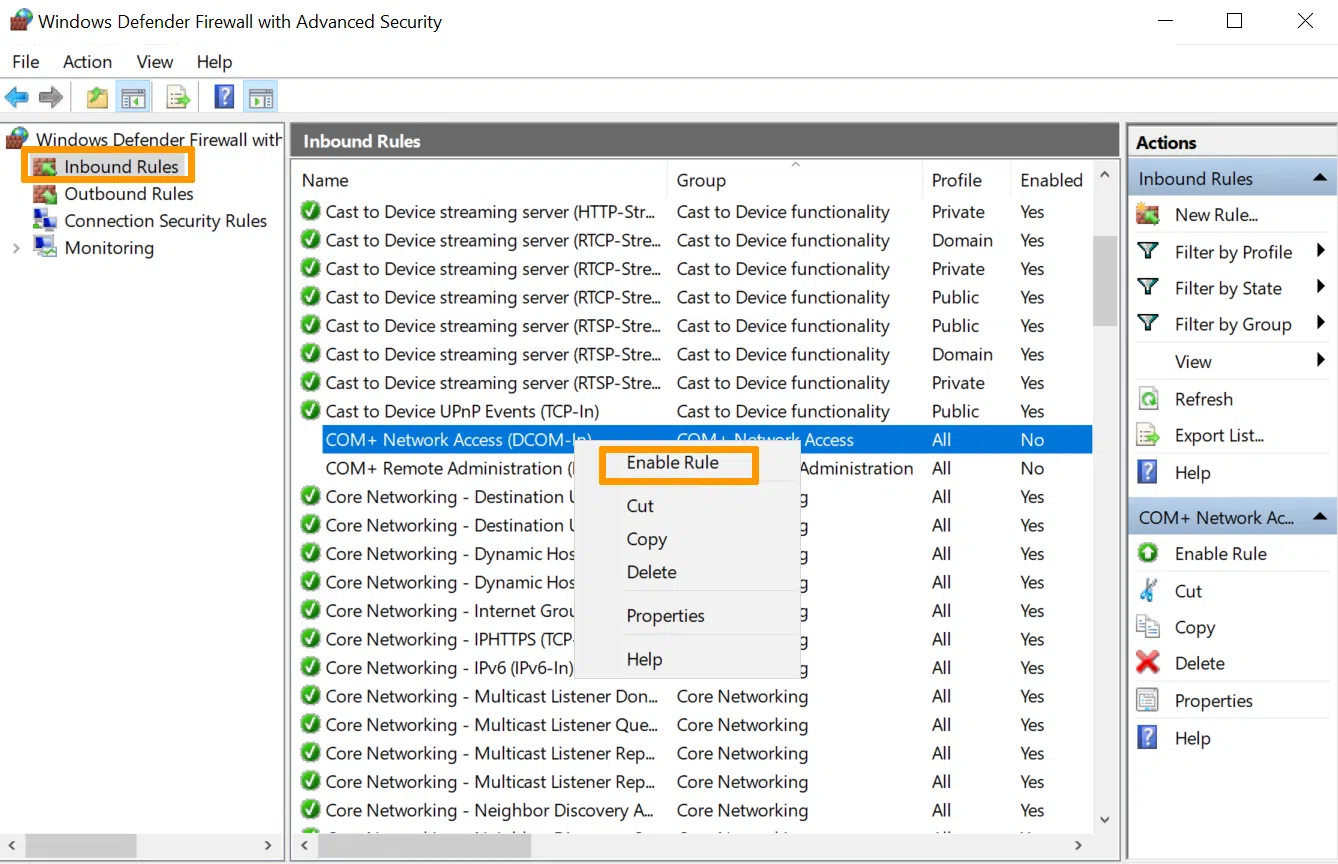
Glavni zaslon prikazuje dolazna pravila, odlazna pravila, pravila sigurnosti veze i konfiguraciju različitih profila (domena, privatni, javni), zajedno s područjem za nadzor gdje su vidljiva samo aktivna pravila.
Profili, globalne politike i zadano ponašanje
Ploča svojstava vatrozida kontrolira globalne opcije za svaki mrežni profil (domena, privatni, javni). Ove opcije određuju kako se vatrozid ponaša kada je mrežni adapter povezan s određenom vrstom mreže.
Za svaki profil možete odlučiti je li vatrozid omogućen ili onemogućen , hoće li se dolazne veze koje ne odgovaraju nijednom pravilu blokirati ili dopustiti, te isto vrijedi i za odlazne veze.
Također možete prilagoditi parametre poput obavijesti prilikom blokiranja programa , mjesta gdje se pohranjuju zapisnici vatrozida , maksimalne veličine tih zapisnika i posebnog tretmana prometa zaštićenog IPsec VPN tunelima, što se općenito smatra pouzdanijim.
Odjeljak Nadzor prikazuje sva trenutno aktivna pravila, uključujući ona iz objekata grupnih pravila (GPO) i ona definirana lokalno. Ovdje možete vidjeti koja su pravila zapravo aktivna i s kojim parametrima, a odatle možete otvoriti i izmijeniti njihova svojstva.
Pravila ulaska i izlaska: smjer prometa
Prilikom rada s pravilima u Windows vatrozidu, jedna od najčešćih pogrešaka je miješanje smjera prometa . Dolazna pravila primjenjuju se na pakete koji dolaze na računalo; izlazna pravila primjenjuju se na pakete koji napuštaju računalo i odlaze na drugo računalo.
Ako je cilj spriječiti veze s interneta na poslužitelj, moraju se stvoriti ili izmijeniti dolazna pravila . Suprotno tome, ako je cilj spriječiti povezivanje poslužiteljske usluge ili programa s vanjskim sustavom, moraju se izmijeniti odlazna pravila.
Svaki unos na popisu označava je li pravilo omogućeno (zelena ikona kvačice) ili onemogućeno. Onemogućena pravila ne utječu na promet, iako su još uvijek definirana. Uobičajeno je pronaći mnoga unaprijed definirana pravila sustava Windows koja su prisutna, ali nisu aktivna dok ne budu potrebna.
Razumijevanje toka izvora/odredišta i lokalnog/udaljenog porta ključno je za izbjegavanje stvaranja pravila koja se nikada ne primjenjuju ili koja se otvaraju više nego što je stvarno potrebno, što je vrlo uobičajeno pri konfiguriranju složenih usluga.
Vrste pravila u Windows Firewallu
Čarobnjak za nova pravila Windows vatrozida nudi četiri glavne kategorije: Program, Port, Unaprijed definirano i Prilagođeno . Svaka je dizajnirana za drugačiji scenarij i trebali biste pažljivo birati ovisno o željenom rezultatu.
Pravila programa usredotočuju se na određenu izvršnu datoteku; pravila portova filtriraju prema TCP ili UDP broju porta; unaprijed definirana pravila pojednostavljuju upravljanje poznatim Windows servisima; a prilagođena pravila omogućuju vrlo fino podešavanje kombiniranjem više kriterija odjednom.
U svim slučajevima, čarobnjak završava pitanjem koju radnju želimo primijeniti (dopustiti, dopustiti samo ako je sigurno s IPsec-om ili blokirati) i na koje će se mrežne profile to pravilo primijeniti (domena, privatno, javno). Na kraju se dodjeljuje naziv i opis kako bi se kasnije moglo lako identificirati.
Na kritičnim poslužiteljima vrijedi odvojiti vrijeme za pravilno dokumentiranje pravila, navodeći koju uslugu štite i zašto postoje , kako u budućim revizijama ili promjenama ne bi bilo sumnje u njihovu korisnost.
Pravila po programu: precizna kontrola određenih usluga
Pravila tipa programa praktičan su način kontrole prometa aplikacije bez potrebe za pamćenjem svih portova koje koristi. Mogu se primijeniti i na dolazni i na odlazni promet.
U čarobnjaku odaberite opciju "Putanja do ovog programa" i navedite putanju do izvršne datoteke . Možete koristiti varijable okruženja kako biste osigurali ispravnu primjenu pravila čak i ako je program instaliran na različitim lokacijama na različitim računalima.
Na poslužiteljima koji hostiraju usluge unutar svchost.exe ili drugih kontejnera s više usluga, možete prilagoditi pravilo da se primjenjuje samo na određene usluge odabirom usluge prema njenom kratkom nazivu. To vam omogućuje razlikovanje, na primjer, prometa određene RPC usluge unutar istog procesa.
Preporučuje se kombiniranje pravila programa s ograničenjima na kartici Protokoli i portovi , pri čemu se eksplicitno navodi na kojim portovima aplikacija može slušati ili ih koristiti. Ako pokuša otvoriti drugi port, vatrozid će ga blokirati.
Pravila porta: klasično TCP/UDP filtriranje
Pravila tipa porta omogućuju vam dopuštanje ili blokiranje prometa na temelju lokalnog ili udaljenog broja porta i protokola (prvenstveno TCP ili UDP). Mogu se koristiti i za dolazna i za odlazna pravila.
U tipičnom dolaznom pravilu za otvaranje, na primjer, TCP porta 21 , odabirete TCP, navedete "određene lokalne portove" i unesete 21. Možete navesti više portova odvojenih zarezima (npr. 21, 20, 22) ili raspone kao što su 5000-5100, čak i miješanje pojedinačnih portova i raspona u istom pravilu.
Zatim odlučujete o radnji (dopusti, dopusti ako je sigurno, blokiraj) i profilima na koje će se primijeniti. To je jednostavan način otvaranja određenih standardnih usluga (HTTP, HTTPS, RDP itd.) bez ulaska u detalje o određenim programima.
U slučaju pravila za odlazni promet , najčešće se navodi udaljeni port, jer je to odredište na koje se poslužitelj pokušava povezati. Tipičan slučaj upotrebe bio bi blokiranje sveg odlaznog prometa na sumnjive portove ili ograničavanje određenih aplikacija na komunikaciju samo na vrlo specifičnim portovima.
Unaprijed definirana i prilagođena pravila
Unaprijed definirana pravila grupiraju gotove konfiguracije za uobičajene Windows usluge (Dijeljenje datoteka i pisača, Udaljena radna površina itd.). Jednostavno odaberite uslugu, navedite želite li je dopustiti ili blokirati, odaberite profile i gotovi ste.
Ova je opcija praktična kada želite brzo omogućiti ili ograničiti internu uslugu bez potrebe za istraživanjem koje portove i protokole koristi u svakom slučaju. Iza kulisa, sustav stvara nekoliko specifičnih pravila koja pokrivaju tu uslugu.
Prilagođena pravila su najopsežnija i nude najveću kontrolu. Omogućuju vam određivanje svih parametara: programa (ili svih programa), vrste usluge, IP protokola (s popisom TCP, UDP, ICMPv4, ICMPv6, GRE, IPv6-Route itd.), kombinacije lokalnih i udaljenih portova, izvornih i odredišnih IP adresa (uključujući raspone i podmreže) i dodatnih uvjeta.
U protokolima poput ICMPv4 ili ICMPv6, možete odabrati hoćete li dopustiti sve vrste ICMP poruka ili samo određene (echo zahtjev, echo odgovor, prekoračenje vremena itd.). Možete čak definirati i određene vrste i kodove koji se ne pojavljuju na općem popisu.
Također, prilikom definiranja IP adresa u odjeljku opsega, čarobnjak vam omogućuje dodavanje cijelih raspona ili podmreža (na primjer, 192.168.10.0/24) kako biste dodatno ograničili koji uređaji mogu koristiti to pravilo, i lokalno i udaljeno.
ICMP dolazna pravila na poslužiteljima
Dopustiti li ICMP promet poslužitelju ili ne strateška je odluka. Dolazno ICMP pravilo omogućuje poslužitelju da odgovori na pingove i određene mrežne dijagnostičke poruke, što je vrlo korisno za administraciju, ali također može pružiti informacije napadaču.
Za stvaranje dolaznog ICMP pravila u Windows vatrozidu, otvorite Naprednu konzolu, idite na Dolazna pravila i stvorite novo prilagođeno pravilo. U odjeljku Programi obično odaberete "Svi programi".
Na zaslonu protokola odaberite ICMPv4 ili ICMPv6 ovisno o korištenom mrežnom stogu. Ako radite i s IPv4 i s IPv6, morat ćete stvoriti pravilo za svaki. Opcija prilagodbe omogućuje vam odabir određenih ICMP vrsta koje želite dopustiti (samo echo request/echo reply ili širi skup).
Zatim se definira opseg (koje se IP adrese mogu pingati), akcija (obično dopuštanje veze) i mrežni profili na kojima će se pravilo primijeniti. Konačno, pravilu se dodjeljuje opisni naziv radi lakše identifikacije.
Pravila dolaznih i odlaznih usluga ili programa
U nekim scenarijima želite dopustiti određenoj usluzi slušanje dolaznog prometa na bilo kojem portu koji joj je potreban ili suprotno: spriječiti program da komunicira s vanjskim svijetom putem bilo kojeg porta.
Za dolazni dio stvara se prilagođeno pravilo, odabire se "Putanja do ovog programa" i navodi se izvršna datoteka usluge. To se zatim može prilagoditi tako da se pravilo primjenjuje samo na usluge hostirane unutar te izvršne datoteke, odabirom usluge prema njenom kratkom nazivu.
Postoji čak i mogućnost prilagodbe vrste SID-a usluge pomoću naredbe `sc sidtype <ServiceName> <UNRESTRICTED|RESTRICTED>`. To određuje kako se ta usluga može koristiti unutar pravila vatrozida. Promjena na RESTRICTED može spriječiti njezino pokretanje, stoga to učinite pažljivo i samo kada je ta vrsta zaštite potrebna.
Za odlazni promet, postupak je sličan, ali uključuje stvaranje pravila za odlazni promet . Ako želite potpuno blokirati pristup internetu za taj program, definirate putanju izvršne datoteke, postavite radnju na "Blokiraj vezu" i odaberite profile koje želite ograničiti.
Posebne konfiguracije za RPC i dinamičke portove
Usluge koje koriste udaljene pozive procedura (RPC) mogu biti posebno osjetljive jer koriste dinamičke portove koje sustav dodjeljuje tijekom izvođenja. Da bi se ovaj promet kontrolirano omogućio kroz Windows vatrozid, obično je potrebno stvoriti dva specifična pravila.
Prvo pravilo usmjereno je na uslugu RPC Endpoint Mapper , koja se nalazi u %systemroot%\system32\svchost.exe. Pravilo je prilagođeno za primjenu na uslugu RpcSs, TCP je postavljen kao protokol, a za lokalni port je odabrana opcija "RPC Endpoint Mapper".
Drugo pravilo se stvara za mrežnu uslugu s omogućenim RPC-om koju želimo dopustiti, određujući putanju do izvršne datoteke koja je hostira i povezujući je s tom određenom uslugom. U ovom slučaju, za lokalni port se odabire "RPC Dynamic Ports".
U oba pravila se zatim prilagođava opseg (dopuštene IP adrese), akcija (dopuštanje veze) i profili. Na taj način samo uređaji i usluge koji ispunjavaju te uvjete mogu koristiti prednosti RPC prosljeđivanja portova.
Zapisivanje, revizija i rješavanje problema s Windows zaštitnim zidovima
Kada nešto ne radi kako bi trebalo, zapisnik vatrozida i događaji revizije prvi su izvor informacija . Dobra je ideja pravilno konfigurirati prikupljanje zapisnika prije nego što vam zatreba.
U svojstvima vatrozida, pod svakom karticom profila, možete prilagoditi putanju datoteke zapisnika , maksimalnu veličinu u KB i hoće li se zapisivati izgubljeni paketi, uspješne veze ili oboje. U poslužiteljskim okruženjima obično je dobra ideja zapisivati oboje radi jasnog pregleda.
S druge strane, alat naredbenog retka auditpol.exe omogućuje vam omogućavanje određenih podkategorija revizije, kao što su promjene pravila, tako da sustav generira detaljne događaje kada se izmijene pravila vatrozida ili IPsec-a.
Prilikom istraživanja problema, korisno je snimiti status mreže pomoću `netstat -ano > netstat.txt` i popis procesa pomoću `tasklist > tasklist.txt` . Unakrsnim upućivanjem ID-ova procesa (PID-ova) u `tasklist` s aktivnim vezama u `netstat`, možete odrediti koji program koristi određeni port.
U složenim scenarijima, Microsoft nudi skripte poput TSS.ps1 za prikupljanje naprednih tragova sustava Windows Filtering Engine (WFP), koji se zatim pakiraju u ZIP datoteku i mogu se analizirati ili poslati tehničkoj podršci.
Vanjski alati: SimpleWall i vatrozidovi trećih strana
Ugrađeni Windows vatrozid dobro funkcionira, ali često nedostaje intuitivnije sučelje i jasne obavijesti kada aplikacija prvi put pokuša pristupiti internetu . Tu dolaze do izražaja rješenja trećih strana.
Jedna od laganih opcija otvorenog koda za Windows je SimpleWall , koji koristi Windows Filtering Platform (WFP), ali ne mijenja izravno Windows Firewall. Umjesto toga, stvara vlastita pravila putem WFP-a za kontrolu toga koje aplikacije imaju pristup.
Njegove značajke uključuju jednostavan uređivač pravila , interne popise za blokiranje Windows telemetrije i špijuniranja, zapisnike blokiranih paketa, kompatibilnost s IPv6 i podršku za sistemske usluge i aplikacije iz Microsoft Storea.
SimpleWall vam omogućuje stvaranje trajnih ili privremenih pravila (koja nestaju nakon ponovnog pokretanja), globalnu aktivaciju filtera i klasifikaciju programa kao dopuštenih, blokiranih ili tiho blokiranih. Međutim, da bi vaša pravila stupila na snagu, sam SimpleWall mora raditi u pozadini.
Osim SimpleWall-a, neki korisnici se odlučuju za komercijalne vatrozidove s više značajki: dubinska inspekcija paketa, unaprijed konfigurirane liste za sprječavanje praćenja, sandboxing, analiza ponašanja, napredne grafičke nadzorne ploče i bolji uvid u odlazni promet. Mnogi od ovih proizvoda integriraju se s Windows vatrozidom ili ga djelomično zamjenjuju.
Performanse, prednosti i nedostaci korištenja vatrozida na poslužiteljima
Korištenje vatrozida, bilo na razini perimetra ili operativnog sustava, uzrokuje mali gubitak performansi jer se svaki mrežni paket analizira prema jednom ili više pravila. To može biti primjetno na sustavima s vrlo ograničenim ili vrlo starim hardverom. Pregledajte vodič za optimizaciju Linux poslužitelja kako biste ublažili bilo kakav utjecaj.
Međutim, prednost prve linije obrane je ogromna: smanjuje izloženost vanjskim napadima, kontrolira koje se aplikacije mogu povezati izvana, generira korisne zapisnike za reviziju i prilagođava razinu zaštite ovisno o tome jeste li na pouzdanoj mreži ili javnoj mreži.
Glavni nedostaci, osim utjecaja na performanse, su složenost održavanja (posebno za neiskusne korisnike) i lažni osjećaj sigurnosti: vatrozid ne zamjenjuje dobar antivirus, ažuriranja sustava ili, naravno, zdrav razum administratora.
Nadalje, pravilno upravljanje pravilima zahtijeva vrijeme: pregled onoga što se zapravo koristi, uklanjanje zastarjelih pravila, dokumentiranje promjena i provjeru da se prilikom izvođenja brzih testova ili privremenih iznimki nenamjerno ne ostave otvorene rupe u zakonu.
Napredne najbolje prakse za sigurnost vatrozida na poslužiteljima
U ozbiljnom serverskom okruženju nije dovoljno jednostavno postaviti nekoliko pravila i zaboraviti na to. Postoji niz najboljih praksi koje pomažu u održavanju kontrole i smanjenju dugoročnih rizika.
Prvo je primijeniti načelo najmanjih privilegija (PoLP) : i na korisnike i na pravila. Izbjegavajte generička pravila poput "dopusti sve s bilo koje IP adrese" i umjesto toga definirajte pravila prilagođena određenim IP adresama ili podmrežama, određenim portovima i poznatim aplikacijama.
Druga ključna stvar je stalno ažuriranje vatrozida i njegovih komponenti . To uključuje primjenu zakrpa operativnog sustava, ažuriranja firmvera fizičkog vatrozida, IPS potpisa i svih ažuriranja koje je objavio dobavljač, po mogućnosti prvo testiranje u testnom okruženju.
Konačno, bitno je implementirati učinkovito praćenje i bilježenje : slati zapisnike u SIEM, definirati upozorenja za sumnjive obrasce (na primjer, mnogi paketi blokirani s iste IP adrese) i periodično pregledavati izvješća, a ne samo ih prikupljati "za svaki slučaj".
Uz logički sloj, važna je i fizička sigurnost vatrozida: oprema u zatvorenim ormarima, ograničen pristup tehničkoj sobi i sigurnosne kopije konfiguracije kako bi se omogućio brzi povratak ako nešto pokvari nakon promjene.
Dodatni slojevi: filtriranje URL-ova, VPN, IPS, QoS i kontrola aplikacija
Većina modernih NGFW-ova omogućuje vam omogućavanje naprednih značajki koje nadopunjuju osnovno filtriranje paketa i pravila IP/porta.
Filtriranje URL-ova omogućuje vam klasificiranje web-mjesta po kategorijama (zlonamjerni softver, društvene mreže, sadržaj za odrasle, P2P preuzimanja itd.) i blokiranje onih koje se smatraju neprikladnima ili opasnima, što pomaže u jačanju sigurnosti i provođenju pravila prihvatljivog korištenja.
VPN-ovi , bilo da se radi o pristupu od lokacije do lokacije ili udaljenom pristupu, oslanjaju se na protokole poput IPsec-a ili SSL/TLS-a za šifriranje prometa između ureda i udaljenih korisnika. Vatrozidi obično integriraju VPN terminaciju i primjenjuju iste kontrolne politike na šifrirani promet kao i na ostatak mreže.
Sustav za sprječavanje upada (IPS) pregledava promet u stvarnom vremenu tražeći poznate obrasce napada ili neobično ponašanje te može automatski blokirati veze koje pokušavaju iskoristiti ranjivosti sustava ili aplikacije.
Kontrola aplikacija pruža puno veću vidljivost od jednostavne kontrole portova: omogućuje vam da odlučite koje su određene aplikacije (npr. Skype, Dropbox, aplikacije za igre itd.) dopuštene ili blokirane, čak i kada koriste standardne ili šifrirane portove.
Konačno, kvaliteta usluge (QoS) omogućuje davanje prioriteta kritičnom prometu (glas, videokonferencije, poslovne aplikacije) u odnosu na druge manje važne tokove, sprječavajući da masovno preuzimanje ili sigurnosna kopija degenerira u mrežu neupotrebljivu za krajnjeg korisnika.
Temeljito upravljanje naprednom konfiguracijom vatrozida na poslužiteljima , od dizajna zona i granularnih pravila do korištenja značajki sljedeće generacije, bilježenja, revizije i alata poput SimpleWall-a ili namjenskih NGFW-ova, čini razliku između mreže koja "manje-više prolazi" i infrastrukture koja je zaista spremna izdržati napade, rasti bez gubitka kontrole i ispunjavati trenutne sigurnosne zahtjeve.
Indeks
- 1 Vatrozidi sljedeće generacije na poslužiteljima: puno više od filtriranja portova
- 2 Dizajn zone vatrozida i segmentacija mreže na poslužiteljima
- 3 Popisi za kontrolu pristupa (ACL) i pravila među zonama
- 4 Permisivni vatrozid u odnosu na restriktivni vatrozid na poslužiteljima
- 5 Što Windows Firewall zapravo može ponuditi na serverima?
- 6 Pristup Windows Firewallu s naprednom sigurnošću
- 7 Profili, globalne politike i zadano ponašanje
- 8 Pravila ulaska i izlaska: smjer prometa
- 9 Vrste pravila u Windows Firewallu
- 10 Pravila po programu: precizna kontrola određenih usluga
- 11 Pravila porta: klasično TCP/UDP filtriranje
- 12 Unaprijed definirana i prilagođena pravila
- 13 ICMP dolazna pravila na poslužiteljima
- 14 Pravila dolaznih i odlaznih usluga ili programa
- 15 Posebne konfiguracije za RPC i dinamičke portove
- 16 Zapisivanje, revizija i rješavanje problema s Windows zaštitnim zidovima
- 17 Vanjski alati: SimpleWall i vatrozidovi trećih strana
- 18 Performanse, prednosti i nedostaci korištenja vatrozida na poslužiteljima
- 19 Napredne najbolje prakse za sigurnost vatrozida na poslužiteljima
- 20 Dodatni slojevi: filtriranje URL-ova, VPN, IPS, QoS i kontrola aplikacija