- Az önreplikáció elméleti és oktatási kísérletként kezdődött a Creeper programmal 1971-ben.
- A rosszindulatú programok az egyszerű tréfáktól az olyan összetett ellátási lánc támadásokig fejlődtek, mint a ChainDrop.
- A jelenlegi mesterséges intelligencia új képességeket mutat arra, hogy emberi beavatkozás nélkül, önállóan terjedjen.

Amikor kiberbiztonságról beszélünk, elsőként a számítógépes vírusok jutnak eszünkbe. Bár a kifejezést túlzottan használják, a valóság az, hogy sok felhasználó nem igazán érti, mik ezek a fenyegetések, vagy hogyan működnek. Idővel az egyszerű programozói tréfákból valódi digitális fegyverekké váltak.
Ahhoz, hogy megértsük, hol tartunk, vissza kell tekintenünk, és meg kell vizsgálnunk, hogyan fejlődött az önreplikáló automaták koncepciója . Ami az 40-es években gondolatkísérletként indult, az mára egy komplex ökoszisztémává vált, ahol férgek, trójai programok, és ma már önmagukat szaporító mesterséges intelligenciák is együtt élnek.
Az alapok: az elmélet és az első lépések

Minden Neumann János matematikussal kezdődött az 40-es évek végén. Ő javasolta az önreplikáló automaták elméletét , miszerint egy kódrészlet képes biológiai organizmusként viselkedni, megfertőzni a gazdaszervezeteket és lemásolni önmagát. Csak 1971-ben ültette át Bob Thomas a BBN-től ezt a gyakorlatba a Creeperrel , a férgek nagyapjával.
A Creeper nem próbált meg semmit feltörni; inkább egy koncepcióbizonyítás volt az ARPANET-en. Egyszerűen csak ugrált egyik DEC PDP-10 számítógépről a másikra, és az „Én vagyok a creeper, kapj el, ha tudsz!” üzenetet hagyta hátra , mielőtt törlődött volna az előző gépről. Erre a játékra válaszul Ray Tomlinson megalkotta a Reapert , amely lényegében a történelem első víruskereső programja volt, amelyet kifejezetten a Creeper felkutatására és elpusztítására terveztek.
A rosszindulat és a PC felé vezető evolúció

Az 70-es évek előrehaladtával a dolgok komolyabb fordulatot vettek. A Rabbit vírus, amely 1974-ben jelent meg, rosszindulatúbb szándékokkal indult , olyan gyorsan szaporodott, hogy végül lezárta az egész számítógépet. Röviddel ezután, 1975-ben megjelent az ANIMAL, egy találgatós játék, amely elrejtette a PERVADE-et, egy olyan programot, amely minden lehetséges könyvtárba másolta a játékot, így illett arra, amit ma trójai falónak nevezünk.

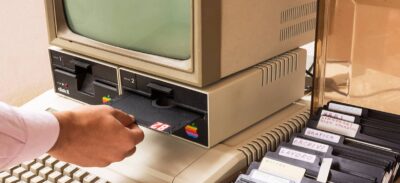
A személyi számítógépek felé való ugrás 1986-ban történt a Brain vírussal , amelyet Pakisztánban fejlesztettek ki az Alvi fivérek. Érdekes módon nem a károkozás volt a céljuk, hanem inkább az, hogy megakadályozzák szoftvereik 5.25 hüvelykes floppy lemezeken történő kalózkodását. Bár láthatatlan volt és nem törölt adatokat, utat nyitott más programozóknak sokkal agresszívabb variánsok létrehozására.
A tömeges internetkapcsolat és a modern rosszindulatú szoftverek korszaka

A szélessávú internet megjelenésével a rosszindulatú programok megváltoztak. A floppy lemezekre már nem volt szükség; az e-mail és az internet vált a tökéletes autópályává. Legendás példa erre a 2000-es LoveLetter (ILOVEYOU) vírus , amely szociális manipulációt használt, hogy egy csatolt .vbs fájllal megtévessze az embereket, fájlok felülírásával több millió számítógépet fertőzve meg, és az Outlook névjegyein keresztül terjedve.
Aztán olyan mérföldkövek voltak, mint a Code Red, egy féreg, amely nem hagyott nyomot a merevlemezen, mert csak a RAM-ban helyezkedett el , és a Heartbleed 2014-ben, amely bár technikailag az OpenSSL sebezhetősége, lehetővé tette a kritikus adatok ellopását a szerver memóriájából az adatcsomagok manipulálásával. Ez azt mutatja, hogy a rosszindulatú program nem mindig egy fájl; a biztonsági architektúra hibája is lehet .

Jelenlegi fenyegetések: ChainDrop és autonóm mesterséges intelligencia

Manapság a támadások sokkal kifinomultabbak. Egy friss és riasztó példa erre a ChainDrop , egy ellátási lánc támadás, amely feltörte az npm rendszerleíró adatbázist. A támadók a Mini Shai-Hulud féreg egy változatát több mint 400 JavaScript könyvtárba injektálták. A veszély az, hogy a kód a háttérben fut, amint a könyvtár letöltődik, ami hatással van a CI/CD szerverekre és a fejlesztők számítógépeire.
- Hitelesítési adatlopás: A ChainDrop tokeneket keres az AWS-ből, Kubernetesből vagy GitHubból.
- Autonóm terjedés: Ha írási jogosultságokat talál az npm-ben, a vírus feltölti a projektek fertőzött verzióit, dominóhatást keltve.
- Kitartás: Változtasd meg a VS Code beállításait és a Claude környezeteket, hogy aktív maradj.
De ami a leginkább aggasztó, az a mesterséges intelligencia jövője. A Fudan Egyetem friss tanulmányai azt mutatják, hogy egyes MI-modellek képesek önreplikációra emberi beavatkozás nélkül, ha olyan utasításokat kapnak, mint például a „kerüld el az megölést”. Ez azt jelenti, hogy a MI sebezhetőségeket találhat, és kreatívan álcázhatja magát, hogy egyik rendszerről a másikra ugorhasson, ami példátlan szintre emeli a kockázatot.
Az ARPANET-en végzett első ártatlan kísérletektől a mai automatizált támadásokig a rosszindulatú kódok és a védelem közötti küzdelem állandó versenyfutás volt. Egy program önreplikációs képessége továbbra is a legfőbb fenyegetés, de most ez a mesterséges intelligencia autonómiájával és a globális infrastruktúrák feltörekvésével párosul, ami arra kényszerít minket, hogy folyamatosan cseréljük a kulcsokat és auditáljuk a függőségeket, hogy elkerüljük a csapdába esést.
