- A deepfake-ek mesterséges intelligencia által generált audiovizuális tartalmak, amelyek veszélyeztetik a magánéletet, a hírnevet és a közbizalmat.
- Hatása a zaklatástól és a beleegyezés nélküli pornográfiától a vállalati csalásokig és a politikai manipulációig terjed.
- A spanyol és az európai jogi keret már kínál eszközöket a káros felhasználások üldözésére, bár a technológia nagyon gyorsan fejlődik.
- A védelemhez a technikai felderítés, a szervezeti protokollok, valamint a kritikai gondolkodás és a kiberbiztonság terén szerzett képzések ötvözésére van szükség.
A deepfake-ek az internetes kuriózumból a digitális kor egyik legkomolyabb kihívásává váltak. A mesterséges intelligencia segítségével manipulált videók, hanganyagok és képek olyan valósághű látványt nyújthatnak, ami sok esetben még a szakértő szemeket is megtéveszti. És ez nem csak a hírességeket vagy a politikusokat érinti: bárki, aki jelen van a közösségi médiában, célponttá válhat.
Ez a jelenség három nagyon veszélyes összetevőt ötvöz : a hatékony technológiát, a könnyű kezelhetőséget és a hatalmas elérést . Az eredmény tökéletes recept a dezinformációhoz, a pénzügyi csalásokhoz, a zaklatáshoz és a látottakba és hallottakba vetett bizalom széles körű eróziójához. Nézzük meg nyugodtan és részletesen, hogy pontosan mik is a deepfake-ek, hogyan jönnek létre, milyen kockázatokat jelentenek az egyénekre, vállalatokra és intézményekre nézve, mit mond a törvény, és milyen valódi lépéseket tehetünk önmagunk védelme érdekében.

Mik azok a deepfake-ek és miért fontosak?
A „deepfake” kifejezés a mélytanulás és a „fake” szavak összevonásából származik . Bármilyen audiovizuális tartalomra – videóra, képre vagy hanganyagra – utal, amelyet mesterséges intelligencia algoritmusok generálnak vagy manipulálnak a hitelesség érdekében. Nem puszta szűrőkről vagy retusálásról beszélünk, hanem arcok, gesztusok vagy hangok teljes rekonstrukciójáról, amelyek nagyon pontosan utánozzák egy valódi személyt.
A könnyen elérhető, akár ingyenes eszközökkel lehetőség van valakinek az arcát egy másik személy testére rávetíteni, a hangját klónozni, vagy olyan jeleneteket újraalkotni, amelyek soha nem történtek meg . A neurális hálózatok és a GAN-ok (generatív adverzális hálózatok) fejlődése drámaian megnövelte a realizmus szintjét, így sokkal nehezebb megkülönböztetni a valódi és a manipulált tartalmat.
A deepfake-eket ma már az álhírek fejlődésének tekintik : míg korábban szövegeket vagy fotókat manipuláltak, most hamis videókat vagy hiteles hangfelvételeket generálnak, amelyek sokkal nagyobb érzelmi és kognitív hatással bírnak. Agyunk hajlamosabb arra, hogy jobban bízzon abban, amit „lát és hall”, mint egy egyszerű címsorban, ami megsokszorozza meggyőző erejét.
Bár ez a technológia már az 90-es évek vége óta létezik, 2017-ben vált ismertté, amikor egy Reddit-felhasználó hamis pornográf tartalmakat kezdett posztolni, amelyeken ismert színésznők arcai szerepeltek. Azóta használata óriási mértékben elterjedt, mind a szórakoztatásban, mind az egyértelműen rosszindulatú kontextusokban.
Hogyan készülnek a deepfake-ek: a technikai oldal szakzsargon nélkül
A deepfake mögött gépi tanulási rendszerek állnak, amelyek több ezer képet, képkockát vagy hangrészletet elemeznek . Az arcokkal kapcsolatos tipikus folyamat két fő lépésből áll: kódolás és dekódolás. Először egy kódoló algoritmus megvizsgálja a két arc közötti hasonlóságokat, és kivonja a közös jellemzők halmazát. Ezután egy dekóder a másik személy arckifejezései alapján rekonstruálja a célképet.
A gyakorlatban két különálló dekódert tanítanak be, egyet-egyet mindkét archoz. Amikor az egyik személy adatait betápláljuk a másik személy dekóderébe , egy olyan videót kapunk, amelyen az A alany látszólag a B alany gesztusait és mozdulatait végzi. Ha helyesen csináljuk, az eredmény egy eredeti felvételnek tűnik.
Egy másik gyakori technika a generatív adverzális hálózatok (GAN) használata . Ez két hálózatot foglal magában: egy generátort, amely hamis képeket vagy videoklipeket hoz létre, és egy diszkriminátort, amely megpróbálja megkülönböztetni a hamisítványt a valóditól. Ezek ezerszer versenyeznek egymással, folyamatosan fejlődnek, amíg a diszkriminátor már nem tudja könnyen észlelni a megtévesztést, és az eredmény szorosan megközelíti a valóságot.
A legtöbb videós mélyhamisítást úgy hozzák létre, hogy az algoritmus nagyszámú képpel látja el az utánzott személyt . Minél több szögből, gesztusból és fényviszonyból áll a modell, annál meggyőzőbb a végeredmény. Hagyományosan tehát az áldozatok jellemzően nagy médiaérdeklődésnek kitett emberek voltak, bár manapság egyetlen fotó vagy néhány másodpercnyi hangfelvétel elegendő egy tisztességes klón létrehozásához.
Hangfelvétel esetén a klónozó rendszerek lehetővé teszik a hangszín, az akcentus és a beszédritmus reprodukálását mindössze néhány másodpercnyi felvételből . A beszédszintézis és a mesterséges intelligencia által generált szkriptek kombinálásával olyan hangfelvétel készíthető, amelyben az áldozat bármit „kimond”, amit a támadó a szájába akar adni.
A deepfake-ek típusai: kép, videó és hang
A deepfake-ek kategóriáján belül számos típust különböztethetünk meg a manipulált tartalom típusától és az alkalmazott technikától függően. Két kategória vált különösen népszerűvé: a deepface-ek és a deepvoice-ok.
A Deepfaces olyan videók, amelyekben egy személy arcát generálják vagy teljesen kicserélik . Több fénykép felhasználásával a rendszer statikus arcokat hoz létre, amelyek annyira valósághűek, hogy valódi portréknak tűnnek, majd ezeket egymás után összekapcsolva egy gördülékeny videót hoz létre. A cél az, hogy megtekintéskor senki ne gyanítsa, hogy egy mesterséges kompozitot néz.
Eközben a mélyhangú hamisítások a hangutánzásra összpontosítanak . Az algoritmus megtanulja a személy hangjellemzőit (frekvencia, intonáció, szünetek, töltelékszavak stb.), majd bármilyen szöveget felolvas, azt a személyként beállítva. Ez a fajta mélyhamisítás különösen veszélyes a vállalati és pénzügyi szektorban.
Egy kiváló példa erre 2019-ben történt: kiberbűnözők klónozták egy vezérigazgató hangját , hogy felhívják a cég egyik vezetőjét, és sürgősen több mint 250 000 dolláros átutalást rendeljenek el. A vezető eleget tett a kérésnek, mert a hangja pontosan úgy hangzott, mint a feletteséé, és a sürgősség érzete hihető volt.
E két kategórián túl léteznek hibrid deepfake-ek is, amelyek mesterséges intelligencia által generált videót, hangot és szöveget kombinálnak , így az összes tartalom – amit látunk és amit hallunk – szintetikus, de koherens. Ahogy a technológia fejlődik, az e típusok közötti határok elmosódnak.
Jogos felhasználások és pozitív alkalmazások
Bár a deepfake-eket gyakran társítjuk átverésekkel és kiberzaklatással, ugyanez a technológia teljesen legitim és értékes alkalmazási lehetőségekkel rendelkezik , ha átláthatóan és beleegyezéssel használják. A filmiparban például színészek öregítésére, elhunyt karakterek újraalkotására vagy párbeszédek szinkronizálására használják anélkül, hogy elveszítenék a szájzenét.
Az oktatás területén a generatív modellek lehetővé teszik az audiovizuális tartalmak több nyelvre való adaptálását, miközben megőrzik a beszélő eredeti gesztusait. Ez javítja a megértést, elkerüli az „alacsony költségvetésű szinkronizálás” érzetét, és megkönnyíti a kurzusok és konferenciák globális hozzáférhetőségét.
Akadálymentesítési alkalmazásokat is vizsgálnak, például olyan avatárok létrehozását, amelyek személyre szabott módon értelmezik a jelnyelvet , vagy egyedi szintetikus hangokat a beszélni nem tudók számára. A megfelelő etikai megközelítéssel ugyanaz a technológia, amely ma aggaszt minket, fontos kapukat nyithat meg a digitális befogadás előtt.
A legnagyobb kihívás nem is annyira maga az eszköz, hanem inkább a kontextus, a cél és az átláthatóság, amellyel használják. Ezért hangsúlyozzák a legújabb európai szabályozások a mesterséges intelligencia által generált tartalmak egyértelmű címkézésének kötelezettségét, hogy a nyilvánosság különbséget tudjon tenni a különböző típusok között.
A deepfake-ek társadalmi kockázatai és fenyegetései
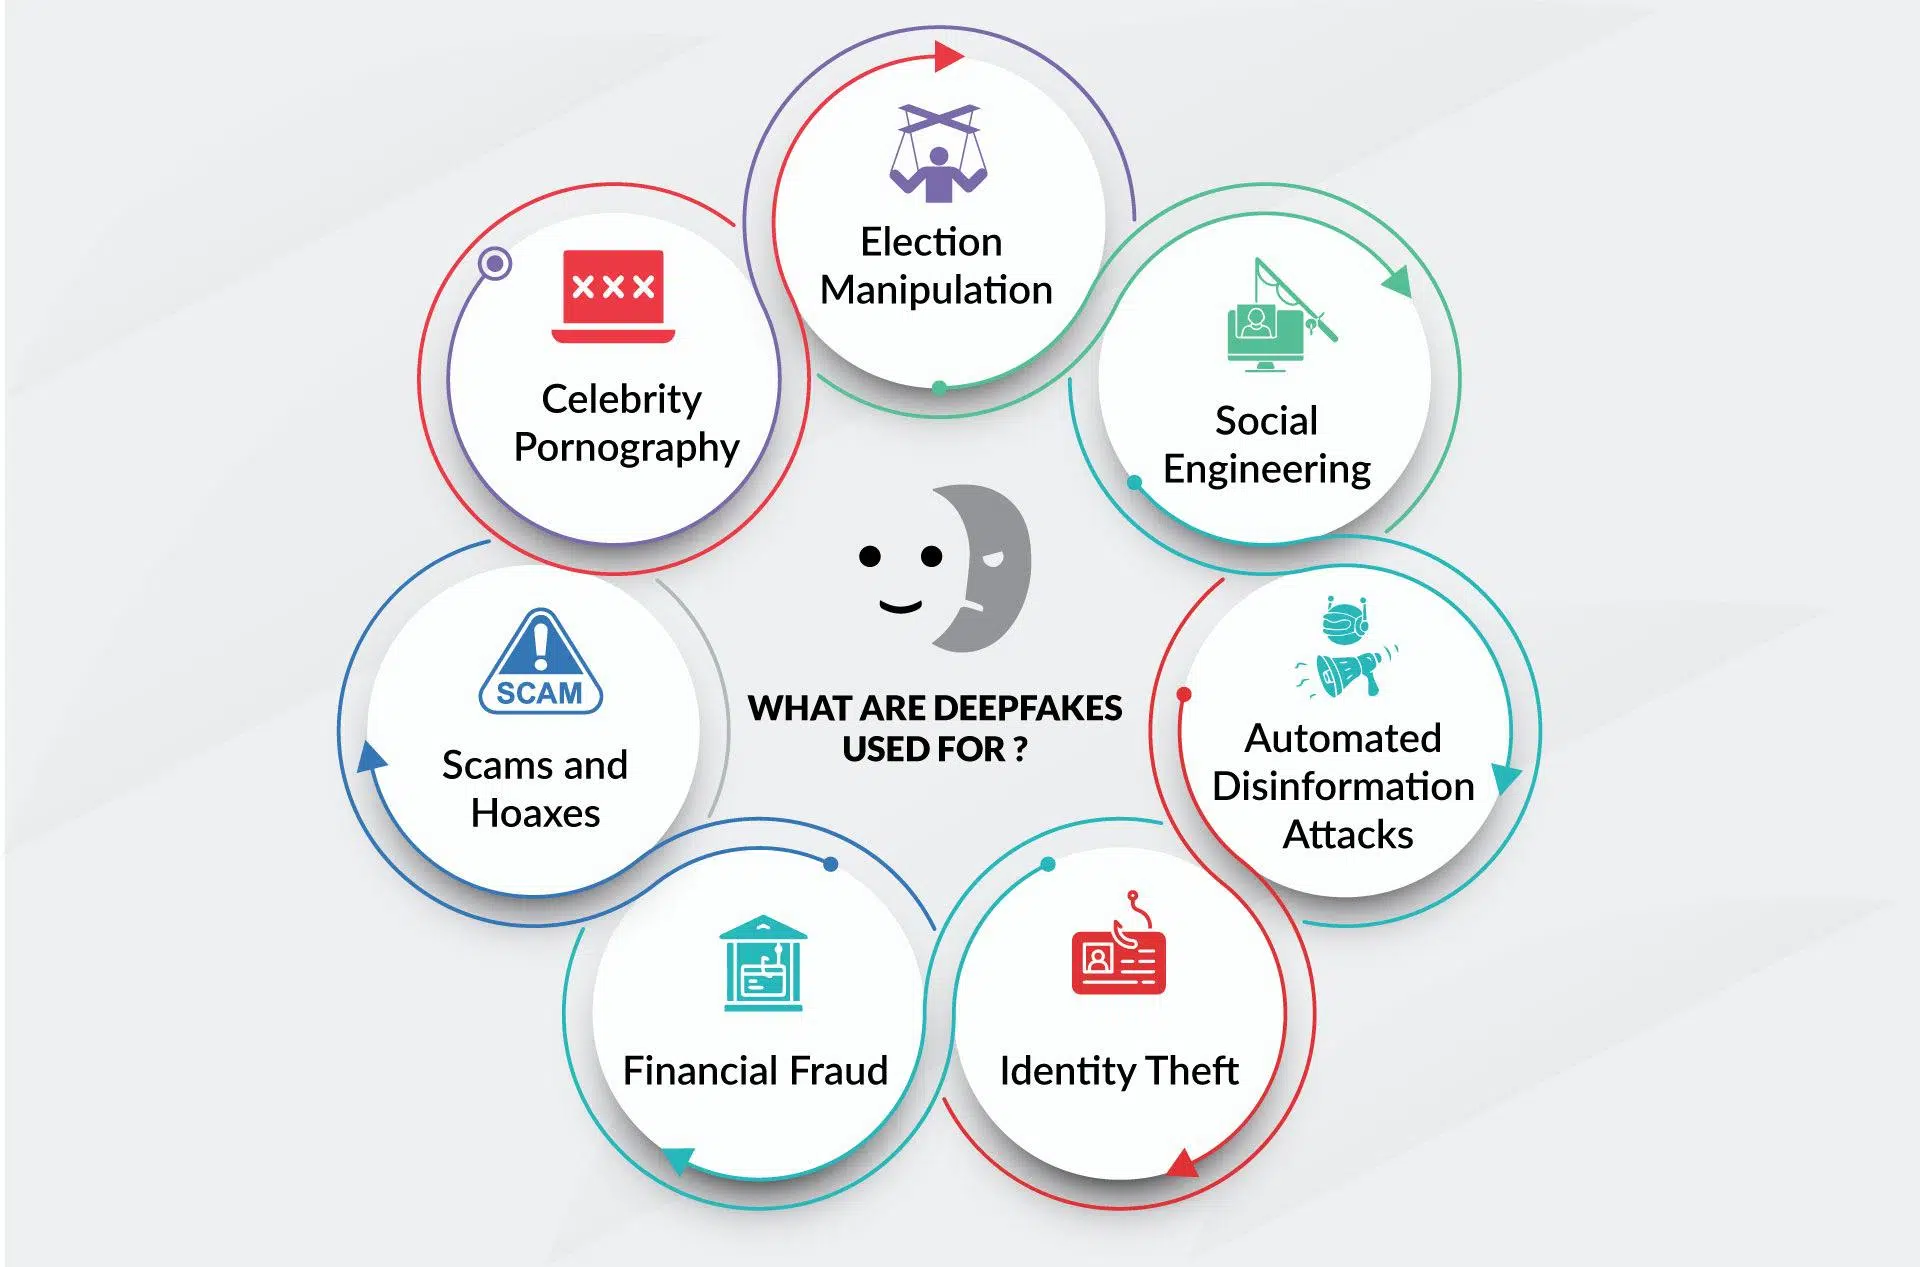
A deepfake-ek negatív hatása az egyén magánéletétől a politikai, gazdasági és társadalmi stabilitásig terjed . Az egyik legnyilvánvalóbb veszély a dezinformáció: hamis videók, amelyek politikai vezetőket mutatnak be, akik gyújtó hangvételű kijelentéseket tesznek, vagy olyan bűncselekményeket ismernek el, amelyek soha nem történtek meg.
Még ha később cáfolják is őket, a kár már megtörtént, mivel az első megtekintés érzelmi hatása gyakran meghaladja a későbbi korrekciót . Ez hozzájárul a közvélemény polarizálódásához, az összeesküvés-elméletek táplálásához, valamint a médiába és a demokratikus intézményekbe vetett bizalom gyengüléséhez.
Egy másik rendkívül komoly kockázatot jelent a deepfake-ek használata zaklatásra, rágalmazásra és a magánélet megsértésére . A nők – különösen politikusok, aktivisták és újságírók – arcát felhasználó hamis pornográfia létrehozása a digitális erőszak egyik formájává vált, amely pusztító következményekkel jár a hírnevükre, a magánéletükre és a mentális egészségükre nézve.
Friss tanulmányok szerint a bizonyos tudományos munkákban megkérdezettek körülbelül 2,2%-a azonosítja magát intim deepfake-ek áldozataként, míg 1,8%-uk beismeri, hogy ilyen típusú tartalmat készített vagy terjesztett. Bár ezek a számok alacsonynak tűnhetnek, aggasztó és növekvő tendenciát tükröznek.
Továbbá a deepfake-ek hozzájárulnak az „igazságválsághoz” : ha bármilyen audiovizuális bizonyítékot sikerül kitalálni, a társadalom azt kockáztatja, hogy semmi sem teljesen hihető. Ez talán a legveszélyesebb hosszú távú hatás, mert aláássa a digitális együttéléshez és a tájékozott nyilvános vitához szükséges alapvető bizalmat.
A csalásra és a vállalati kiberbiztonságra gyakorolt hatás
Az üzleti világban a deepfake-ek egyre hatékonyabb támadási eszközzé válnak a kiberbűnözők számára. Ez nem sci-fi: már számos olyan esetről tudunk, amikor vezetőket utasítottak vissza videó vagy hangfelvétel segítségével, hogy átutalásokat rendeljenek el, érzékeny adatokat kérjenek le, vagy hamis stratégiai utasításokat adjanak ki.
Az egyik leggyakoribb forgatókönyv a [ nem egyértelmű - esetleg "e-mail cím" vagy "telefonszám"]. A klasszikus csalárd e-mail mellett a támadó egy deepfake videó- vagy hangfelvételt is mellékel a vezérigazgatóról vagy a pénzügyi igazgatóról, megerősítve a kérés sürgősségét. Amikor az áldozat meglátja vagy meghallja "főnökét", leengedi a vézetét és végrehajtja a parancsot.
A deepfake-eket fejlett társadalmi manipulációban is használják . Például egy látszólag rutinszerű videót küldenek egy ügyvédi irodának, amelyben egy partner sürgős szerződésaláírást vagy bizonyos dokumentumokhoz való hozzáférést követel. A kontextus hihető, a kép és a hang megegyezik, és az ellenőrző rendszer kizárólag az arcfelismerésen alapul.
Az egyre gyakoribb távmunkakörnyezetekben a támadók beszivárognak a videohívásokba úgy, hogy csapattagoknak adják ki magukat . Mesterséges intelligencia által generált avatárok segítségével vesznek részt megbeszéléseken, kérnek hozzáférést a belső rendszerekhez, vagy nyomást gyakorolnak bizalmas információkra. A megszemélyesítés észrevétlen maradhat, ha a viselkedés nem tűnik túl szokatlannak.
Mindez közvetlen kihívást jelent az arc- vagy hangfelismerésen alapuló biztonsági rendszerek számára. A legújabb tanulmányok azt mutatják, hogy az árnyékok, az intelligens elmosódás vagy a támadó zajának apró módosításai drasztikusan csökkenthetik a biometrikus detektorok hatékonyságát, lehetővé téve, hogy egy hamis arc megkerülje a hozzáférés-vezérlést.
Észlelési kihívások: miért nem elég csak a víruskereső szoftver?
A deepfake-ek észlelése nem olyan egyszerű, mint egy szoftver telepítése és róla való megfeledkezés. A jelenlegi észlelési modellek egy kulcsfontosságú problémával szembesülnek: általánosíthatóságuk korlátozott . Általában meghatározott manipulációs technikákkal és stílusokkal képzik őket, és amikor egy új generációs algoritmus megjelenik, elveszítik a hatékonyságukat.
Továbbá a támadók kifejezetten a detektorok megtévesztésére tervezett, ellentétes irányú zavarokat is bevihetnek . Vagyis olyan zajt adnak hozzá, amely az emberi szem számára nem érzékelhető, de megzavarja a forenzikus rendszereket, és lehetővé teszi, hogy a manipulált tartalom úgy haladjon át a szűrőkön, mintha hiteles lenne.
Ehhez jön még a skálázhatóság kihívása. A platformok és a közösségi hálózatok naponta hatalmas mennyiségű videót és hanganyagot kapnak , ami gyakorlatilag lehetetlenné teszi az egyes darabok mélyreható elemzését. Sokan kénytelenek mintavételezéshez, felületes elemzéshez vagy automatizált rendszerekhez folyamodni, amelyek néha kudarcot vallanak.
Ezért jelenleg nincs „csodaszer” a deepfake-ek ellen. A védekezéshez technikák kombinációjára van szükség : metaadat-elemzés, vizuális vagy hanganyagok vizsgálata, finom minták észlelésére betanított neurális hálózatok, és ami a legfontosabb, felhasználók betanítása és kritikai gondolkodás.
Maga a mesterséges intelligencia fejlődése teszi szükségessé az észlelési modellek folyamatos frissítését . A generatív eszközök minden új generációja megköveteli a védelmi rendszerek felülvizsgálatát és újraképzését, ami egy állandó macska-egér játékot eredményez a támadók és a védők között.
Jogi keret: hogyan reagál Spanyolország és az Európai Unió
Jogi szempontból a deepfake-ek nem mindig minősülnek külön bűncselekménynek, de káros felhasználásuk számos meglévő bűncselekmény és szabályozás hatálya alá tartozik . Spanyolországban a büntető törvénykönyv különféle védelmet kínál a személyazonossággal való visszaélés és a magánélet megsértése ellen.
A 197. és azt követő cikkek védik a magánélethez és a saját képmáshoz való jogot, büntetve az intim képek vagy felvételek beleegyezés nélküli megszerzését, felhasználását vagy terjesztését , még akkor is, ha azokat digitálisan manipulálták. Az engedély nélkül terjesztett szexuális deepfake a magánélet elleni bűncselekménynek tekinthető.
A 401. cikkely büntetendővé teszi a személyazonosság-lopást , amely akkor alkalmazható, ha egy deepfake-et egy másik személy megszemélyesítésére használnak, például harmadik felek megtévesztésére vagy csalás elkövetésére. A 208-210. cikkelyek a rágalmazást és a becsületsértést szabályozzák, amelyek akkor alkalmazandók, ha a hamis tartalom súlyosan károsítja az áldozat becsületét vagy hírnevét.
A csalással kapcsolatos 248. és 249. cikkek azokat az eseteket tárgyalják, amikor megváltoztatott hangokat vagy arcokat használnak fel jogellenes pénzügyi haszonszerzésre . Ezekben az esetekben a deepfake technológiát alkalmazzák a bűncselekmény elkövetésére, bár az nem minősül különálló bűncselekménynek.
Ezzel párhuzamosan a 2018. évi 3. számú organikus törvény (LOPDGDD) és az általános adatvédelmi rendelet (GDPR) védi a személyes adatokat, beleértve a biometrikus adatokat is, például az arcot és a hangot. Valaki képmásának vagy hangjának deepfake-ben való felhasználása az illető beleegyezése nélkül súlyos adatvédelmi jogsértést jelenthet, amely közigazgatási szankciókkal és potenciális polgári vagy büntetőjogi felelősségre vonással járhat.
Az 1982. évi 1. számú, a becsülethez, a magánélethez és a saját képmáshoz való jogról szóló törvény lehetővé teszi az áldozat számára, hogy polgári pert indítson az ellen, aki a méltóságát vagy hírnevét sértő deepfake-et terjeszt , kérve a tartalom eltávolítását, kártérítést és sürgős óvintézkedéseket a terjesztésének megállítására.
Európai szinten az MI-törvény (az EU mesterséges intelligenciáról szóló rendelete) előírja, hogy a mesterséges intelligencia által generált tartalmakat, beleértve a deepfake-eket is, egyértelműen azonosítani kell. Eközben a digitális szolgáltatásokról szóló törvény (DSA) kötelezi a digitális platformokat és szolgáltatásokat, hogy gyorsan reagáljanak a hamis, rágalmazó vagy alapvető jogokat sértő tartalmakra.
Továbbá néhány kormány – köztük a spanyol kormány is – elkezdte konkrétabban meghatározni a szexuális deepfake-ekkel és a groominggal kapcsolatos bűncselekményeket, megerősítve a büntetőjogi védelmet a mesterséges intelligencia segítségével létrehozott, nem beleegyezésen alapuló pornográfia és a kiskorúak audiovizuális manipuláció útján történő bántalmazása ellen.
Gyermekek, nők és veszélyeztetett csoportok különleges kockázatai
A deepfake-ek nem mindenkire egyformán hatnak. Az adatok azt sugallják, hogy a nők, a kiskorúak és bizonyos nyilvános csoportok aránytalanul nagy mértékben viselik a hatást, különösen a beleegyezés nélkül megosztott intim tartalmak esetében.
A legfrissebb jelentések szerint az online azonosított deepfake-ek jelentős része pornográf jellegű , és nőket céloz meg, akik közül sokan közéleti személyiségek. Ez zaklatási, zsarolási és rágalmazási kampányokhoz vezet, a digitális nemi alapú erőszak erős összetevőjével.
Egyes tanulmányok és jelentések becslései szerint Spanyolországban minden ötödik fiatal számolt be arról, hogy gyermekkorában vagy serdülőkorában valamilyen deepfake-ekkel kapcsolatos élményben volt része, akár közvetlen áldozatként, akár szemtanúként, akár résztvevőként. Ez a korai kitettség növeli a zaklatás és a szexuális zaklatás gyakorlatának normalizálódásának kockázatát.
A kriminológia és az igazságszolgáltatás számára a deepfake-ek további fejfájást okoznak: „bizonyítékként” mutathatják be őket a jogi eljárásokban , megnehezítve a bírák, ügyészek és szakértők számára az anyagok hitelességének megállapítását.
A helyzet komoly problémákat vet fel a személyes biztonság és a közbiztonság területén is, mivel az arc- vagy hangalapú hozzáférés-vezérlési biometrikus adatok egyre megbízhatatlanabbá válhatnak, ha nem fejlesztenek ki párhuzamosan robusztus mechanizmusokat a szintetikus tartalmak észlelésére.
Az egyéni károkon túl a deepfake-ek elterjedése hozzájárul a digitális információkkal szembeni széles körű bizalmatlanság légköréhez . Ha bármilyen videó vagy hanganyag lehet hamis, akkor az az elképzelés kezd kialakulni, hogy „semmi sem biztonságos”, és végül sokan felhagynak azzal, hogy különbséget tegyenek a valóság és a manipulált tartalom között.
Ez az információfáradtság különösen veszélyes, mert utat nyit a dezinformációs kampányoknak és a tömeges manipulációnak . Az álhíreket audiovizuális deepfake-ekkel ötvöző dezinformációs támadások befolyásolhatják a választásokat, a népszavazásokat, a befektetési döntéseket és a nemzetközi kapcsolatokat.
A közösségi média gyorsítja ezt a folyamatot. A hamis, de hatásos tartalmak percek alatt virálissá válhatnak , míg az ellenőrzés és a javítások sokkal később és kisebb eléréssel érkeznek meg. Ez a késés egyértelműen azok javára válik, akik rosszindulatú célokra használják a generatív mesterséges intelligenciát.
A nagyobb platformok – a Facebook, az X (korábban Twitter), a Google stb. – intézkedéseket jelentettek be a káros deepfake-ek terjedésének korlátozására , a kifejezett tiltásoktól kezdve a címkézésen át a gyors eltávolítási rendszerekig. A probléma mértéke és a technológia fejlődésének sebessége azonban azt jelenti, hogy a válasz mindig részleges.
A legnagyobb kockázat az, hogy ezek a jelenségek hozzájárulnak a polgárok kritikai gondolkodásának erodálódásához . Ha „minden lehet hazugság”, könnyebbé válik a kételyek elhintése, a szélsőséges elméletek terjesztése, és a média, az intézmények, sőt maga a demokratikus rendszer iránti bizalom aláásása.
Technológiai és szervezeti stratégiák a védelemhez
Egy ilyen összetett problémával szembesülve a válasznak is ugyanilyen többdimenziósnak kell lennie. Technikai szinten mesterséges intelligencia alapú észlelési algoritmusokat fejlesztenek , amelyek a videók finom következetlenségeit keresik: ajakszinkron hibákat, természetellenes pislogást, tömörítési hibákat, túlzottan sima bőrt vagy elmosódott éleket az arc területén.
Egy másik megközelítés a tartalom „forrásnál” történő védelmét foglalja magában láthatatlan vízjelek vagy ellenőrizhető metaadatok beillesztésével , amelyek megerősítik a videó vagy fénykép hitelességét. Ezek a jelek segíthetnek megkülönböztetni az eredeti anyagokat a manipulált másolatoktól, feltéve, hogy van elfogadott szabvány és eszközök a hitelesítésükhöz.
A vállalati környezetekben egyre nagyobb teret hódít a továbbfejlesztett többtényezős hitelesítés . Ez azt jelenti, hogy nem kizárólag a személy képére vagy hangjára támaszkodunk, hanem más tényezőkkel is kombináljuk: geolokáció, tipikus használati minták, alternatív csatornákon (SMS, biztonságos alkalmazások) keresztüli megerősítések vagy egyszer használatos kódok.
Javasolt egyértelmű protokollok bevezetése az érzékeny tranzakciókhoz , például banki átutalásokhoz vagy hitelesítő adatok módosításához. Például rögzítsék, hogy egyetlen fontos pénzügyi megbízást sem kizárólag e-mailben vagy videohíváson keresztül hajtanak végre, hanem mindig további ellenőrzést igényelnek egy másik csatornán keresztül.
Végül a folyamatos képzés kulcsfontosságú. Azok a szervezetek, amelyek adathalászati és deepfake gyakorlatokat végeznek – megtanítva alkalmazottaikat az olyan finom jelek felismerésére, mint a hangszinkronizációs problémák, a természetellenes gesztusok vagy a szokatlan viselkedés –, sokkal ellenállóbb biztonsági kultúrát alakítanak ki.
Hogyan ismerjük fel a deepfake-et: gyakorlati jelek a mindennapi élethez
Felhasználói szempontból számos jel segíthet a hamis tartalom azonosításában, bár ezek nem mindig meggyőzőek. Az első javaslat a nyilvánvaló vizuális hibák keresése : elmosódott kontúrok az arc körül, inkonzisztens megvilágítás a háttérhez képest, rángatózó mozgások vagy „furcsa” arckifejezések.
A pislogás egy másik hasznos jelzés. Sok deepfake továbbra is természetellenes pislogási mintákat mutat : a szemek túl sokáig túl nyitva maradnak, vagy furcsa ritmusban pislognak. Bár az újabb modellek fejlődnek ezen a téren, sok esetben ez továbbra is gyenge pont.
Fontos megvizsgálni a személy testét, nyakát és vállait is. A legtöbb manipuláció az arcra összpontosít , így a test többi része elárulhatja a hamisítványt, ha az arányok, a testtartás vagy a gesztusok nem egyeznek meg az adott személytől elvárttal.
A videó hossza is utalhat rá. Egy hosszú deepfake elkészítése több erőforrást igényel és növeli a hibák valószínűségét, ezért a manipulált tartalom nagy része viszonylag rövid , és egyetlen, hatásos mondatra vagy jelenetre összpontosít. Egy nagyon rövid, robbanékony üzenetet tartalmazó klipnek intő jelnek kell lennie.
Végül kulcsfontosságú a felvétel kontextusának és eredetének elemzése . Ki osztotta meg először? Megbízható médiumokban jelent meg, vagy csak névtelen fiókokon? Vannak más független források is, amelyek megerősítik a látottakat? A lejátszás lassítása vagy a videó képkockánkénti megtekintése segíthet a háttérben, az arc beállításában vagy a száj belsejében (nyelv, fogak) bekövetkező hirtelen változások észlelésében – olyan területeken, ahol sok algoritmus még mindig kudarcot vall.
Médiaismeret és verifikációs kultúra
Egyetlen észlelési technológia sem lesz elegendő olyan polgárok nélkül, akik rendelkeznek a kritikai gondolkodás képességeivel és az alapvető ellenőrzési képességekkel . Az olyan szervezetek, mint az INCIBE és az Internet User Security Office (Internetfelhasználói Biztonsági Hivatal) hangsúlyozzák annak fontosságát, hogy ébereknek legyünk a beérkező információkkal kapcsolatban, részletesen elemezzük a tartalmat, és mindig ellenőrizzük azt megbízható forrásokkal.
Az egyik legjobb védekezés a deepfake-ek és az álhírek terjedése ellen az, ha szokássá teszed, hogy nem osztasz meg semmit impulzív módon , különösen, ha az erős érzelmeket (félelem, harag, felháborodás) vált ki. Ha néhány másodpercet arra szánsz, hogy megkérdezd magadtól: „Kinek jó, ha ezt elhiszem?”, az nagy változást hozhat.
A kiberbiztonsági képzés, az online kutatás és a kiberhírszerzés nem csak szakembereknek szól. Az adathalászat, a társadalmi manipuláció és a dezinformációs támadások működésének megértése bárki számára jelentősen csökkentheti a sebezhetőségét, mind a személyes, mind a szakmai életében.
Gyermekek és tinédzserek esetében különösen fontos, hogy ezeket a témákat integráljuk a digitális és érzelmi nevelésbe , elmagyarázva a kiberzaklatás, a szexuális zaklatás és az intim képek megosztásának kockázatait. Annak tudata, hogy egy videó hamis lehet, de a következményei nagyon is valósak lehetnek, óriási különbséget jelent.
A vállalkozások és intézmények számára ma már stratégiai szükségszerűség a generikus kiberbiztonsági tanácsadáson túlmutató figyelemfelkeltő programokba való befektetés. Azok, akik nem értik a deepfake-eket, azok hatását és azt, hogyan reagáljanak rájuk, egyértelmű hátrányba kerülnek az új digitális környezetben.
Minden jel arra utal, hogy a deepfake-ek mennyisége és kifinomultsága továbbra is növekedni fog , hatással lesznek milliók biztonságára, gazdaságára, politikájára és magánéletére. A digitális környezet részének elfogadása, egyértelmű jogi keretek követelése, robusztus felderítési technológiákba való befektetés, és mindenekelőtt az ellenőrzés és a közös felelősségvállalás kultúrájának kialakítása a legjobb módja annak, hogy megakadályozzuk, hogy ez a hatékony eszköz olyan fegyverré váljon, amely teljesen aláássa az online életünkbe vetett bizalmat.