- A Docker Compose leegyszerűsíti a helyi környezeteket és a tesztelést; a Kubernetes pedig nagy léptékben hangolja össze a munkaterheléseket az automatikus skálázás, a gördülő frissítések és az önjavítás segítségével.
- A Compose egyetlen hoszton és Dockerrel működik; a K8s több futtatókörnyezetet, többcsomópontos fürtöket és felhőalapú telepítéseket támogat.
- A Kompose felgyorsítja a Compose-ról a Kubernetesre való migrációt; támogatja a szolgáltatókat, az alternatív objektumokat és a címkéket a szolgáltatások finomhangolásához.
- Használati esetek: Fejlesztői/konfigurált környezetekhez írt írás; Kubernetes éles környezetekhez, IoT/edge, big data/gépi tanulás és több-/hibrid felhős forgatókönyvekhez.
Ha konténerekkel dolgozol, előbb-utóbb felmerül a nagy kérdés: Docker Compose vagy Kubernetes? Mindkét eszközt használják a konténeres alkalmazások életciklusában , de nem ugyanazon problémák megoldására vagy ugyanabban a kontextusban tervezték őket. Ebben a cikkben részletesen összehasonlítjuk őket, gyakorlati példákkal, valós forgatókönyvekkel és tippekkel adunk a zökkenőmentes migrációhoz az egyikről a másikra.
A technológiai helyzeten túl a döntés hatással van a napi működésre is: a telepítési időkre, a skálázhatóságra , a rugalmasságra, a biztonságra és a költségekre . A tipikus adatmérnöki felhasználási eseteket is érinti – adatfolyamok, adatbázisok, streamelés, kötegelt feldolgozás, adatformátumok és irányítás –, ahol az összehangoltság jelenti a különbséget a termelékenység szempontjából.
Mik azok a Docker és a Docker Compose (és mire valók valójában)?
Amikor Dockerről beszélünk, valójában egy ökoszisztémáról beszélünk: Docker Engine, Docker Hub, Dockerfile, Docker Compose … A motor képekből hoz létre és futtat konténereket; a Hub megkönnyíti a megosztásukat; a Compose pedig lehetővé teszi, hogy a verem több darabját definiáljuk egy YAML fájlban, hogy egyetlen paranccsal elindíthassuk őket.
A Compose-t azért hozták létre, hogy megkíméljen minket a végtelen számú szkripttől és az elszigetelt parancsoktól. Egyetlen docker-compose.yml fájllal leírhatod a szolgáltatásokat, hálózatokat és köteteket , és mindent egyetlen "docker compose up" (vagy "docker-compose up" a V1-ben) paranccsal beállíthatsz és működtethetsz. Ideális helyi fejlesztéshez, integrált teszteléshez, demókhoz vagy CI-környezetekhez.
A Compose egy kanonikus példája lehet ez, egy API-val és egy Postgres adatbázissal. Figyeljük meg, hogyan deklarálódnak a függőségek, változók és portok egy olvasható blokkban:
version: '3.8'
services:
  db:
    image: postgres:latest
    restart: always
    environment:
      - POSTGRES_USER=postgres
      - POSTGRES_PASSWORD=postgres
      - POSTGRES_DB=postgres
    ports:
      - '5432:5432'
    volumes:
      - db:/var/lib/postgresql/data
    networks:
      - mynet

  my-api:
    container_name: my-api
    build:
      context: ./
    image: my-api
    depends_on:
      - db
    ports:
      - '8080:8080'
    environment:
      DB_HOST: db
      DB_PORT: 5432
      DB_USER: postgres
      DB_PASSWORD: postgres
      DB_NAME: postgres
    networks:
      - mynet

networks:
  mynet:
    driver: bridge

volumes:
  db:
    driver: local
A Compose-ban a manuális skálázáshoz használhatod a szolgáltatás skálázási opcióját. A Compose V2-ben ezt gyakori az `up --scale` paranccsal megtenni (az V1-ben volt `docker-compose scale`):
docker compose up -d --scale my-api=3Vigyázz a korlátozásokra: A Compose egyetlen géphez készült , nem végez terheléselosztást a csomópontok között, és nem végez automatikus skálázást, a frissítések pedig általában a konténerek manuális újraalkotásai a "build" és az "up -d" paranccsal.
Mi a Kubernetes, és mit kínál a Compose-hoz képest?
A Kubernetes (K8s) egy elosztott konténer-vezérelt platform. Több csomópontos klasztereken keresztüli, nagy léptékű telepítéseket kezel , olyan koncepciókkal, mint a Podok, a Telepítések és a Szolgáltatások az éles munkaterhelések működtetéséhez.
A Kubernetesben nem az egyes konténereket kezeled, hanem a Podokat (amelyek egy vagy több konténert tartalmazhatnak). A vezérlősík ütemezi az egyes Podok futtatását , elérhetővé teszi a szolgáltatásokat, elosztja a forgalmat, horizontálisan skálázódik, és figyeli a munkaterhelések állapotát.
Egy alapvető telepítés így nézhet ki, egy webszolgáltatás 3 replikájával. Sablonok, címkék és elérhető portok definiálása :
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
A terheléselosztáshoz a felhőben jellemzően egy LoadBalancer szolgáltatás használható. A szelektor a Pod címkéit egyezteti a forgalom irányításához.
apiVersion: v1
kind: Service
metadata:
  name: web-service
spec:
  selector:
    app: web
  ports:
    - protocol: TCP
      port: 80
      targetPort: 8000
  type: LoadBalancer
Éles környezetben a Kubernetes olyan képességekkel tündököl, mint a nagy teljesítményű automatizálás (HPA), a gördülő frissítések és az ön-helyreállítás. A HPA a replikákat a metrikák (pl. CPU-használat) alapján módosítja :
apiVersion: autoscaling/v2beta2
kind: HorizontalPodAutoscaler
metadata:
  name: web-hpa
spec:
  minReplicas: 1
  maxReplicas: 10
  scaleTargetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: web-deployment
  metrics:
    - type: Resource
      resource:
        name: cpu
        target:
          type: Utilization
          averageUtilization: 50
A konténer állapotát problémákkal figyelik; ha ezek meghibásodnak, a K8s újraindítja a konténert. Ez az "önjavítás" alapja :
apiVersion: v1
kind: Pod
metadata:
  name: web-pod
spec:
  containers:
    - name: web
      image: my-web-image
      ports:
        - containerPort: 8000
      livenessProbe:
        httpGet:
          path: /healthcheck
          port: 8000
        initialDelaySeconds: 15
        periodSeconds: 15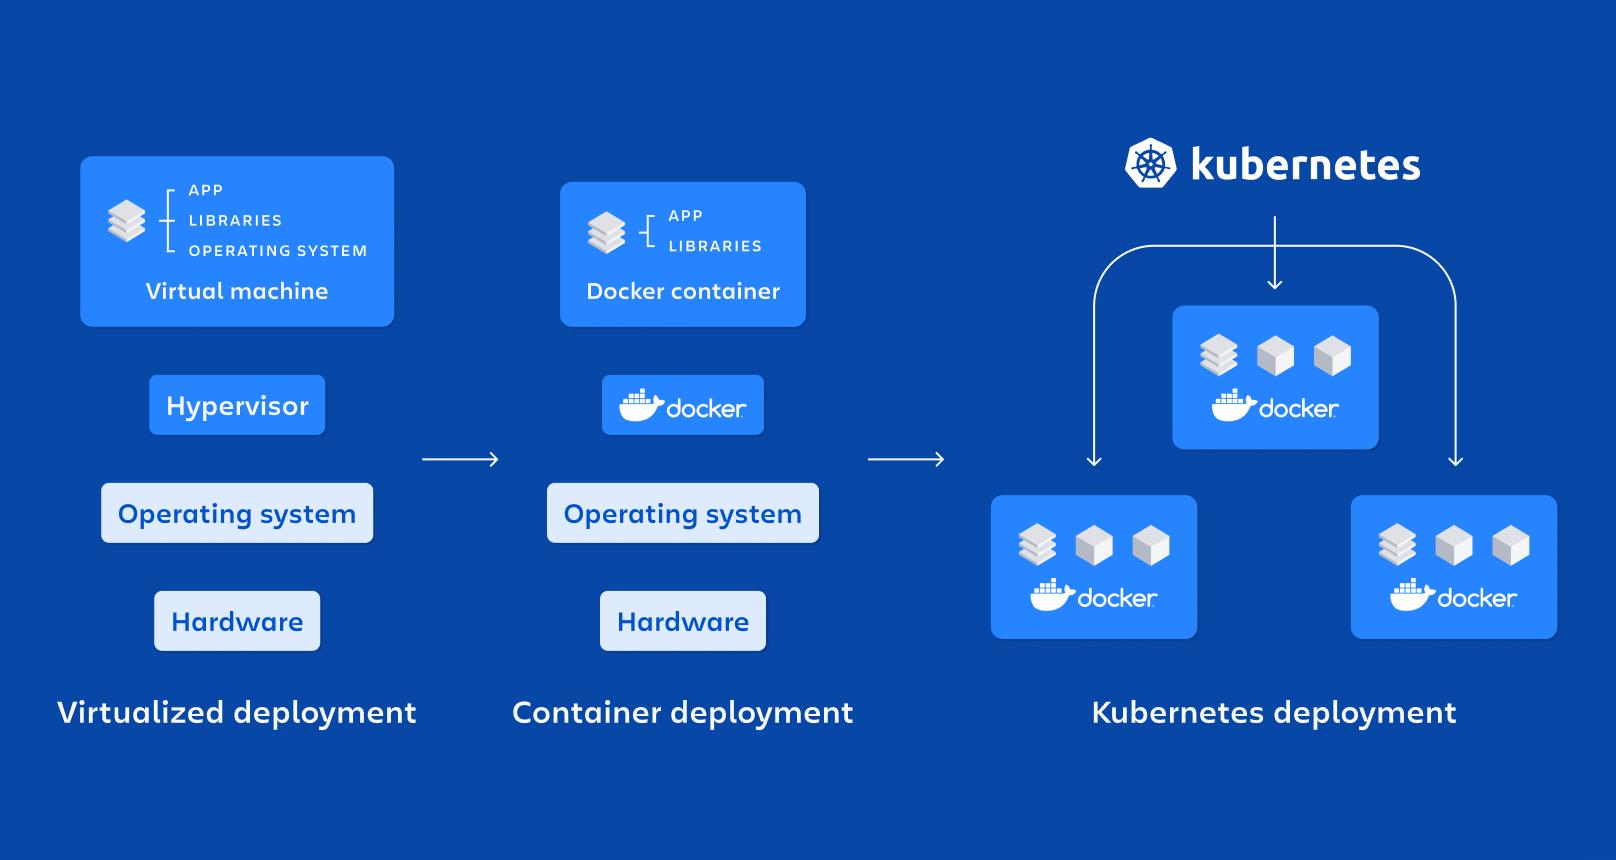
Főbb hasonlóságok és különbségek (a lényeg a kertelés nélkül)
Ami közös bennük: konténerekkel dolgoznak és YAML-en keresztül definiálják a telepítéseket. Mindkét megoldás hasznos a fejlesztők és az üzemeltetők számára , és nagyon jól kiegészítik egymást egy fejlesztés→gyártás munkafolyamatban.
A döntő különbség a hatókörben rejlik: a Compose Docker-központú és egyetlen hosztot támogat; a Kubernetes több futtatókörnyezetet és több csomópontos fürtöket támogat, közvetlen integrációval a felhőkbe és a felügyelt szolgáltatásokba.
Fontosabb különbségek: A Kubernetes automatikus skálázást, gördülő frissítéseket és önjavítást kínál ; a Compose nem. A Kubernetes absztrahál a Podokkal; a Compose közvetlenül kommunikál a Docker konténerekkel.
Továbbá a Kubernetes Jobs és CronJobs feladatokat is tartalmaz egyszeri vagy ütemezett feladatokhoz. Ez elkerüli a rendszerszintű cron feladatokat és az extra konténeres folyamatokat , így a platform marad az automatizálások meghatározásának természetes helyszíne.
Helyi környezetben a Compose a sebesség és az egyszerűség tekintetében a legjobb. Több száz csomópontra vagy többfelhős környezetekre való skálázáshoz a Kubernetes a logikus választás . A Compose kihasználhatja a Docker Swarmot több hosztos telepítésekhez, de az elterjedési aránya és képességei nem felelnek meg a Kubernetes ökoszisztémájának és érettségének.
Miért van szükség hangszerelésre (és mikor melyik illik a legjobban)
Egy jó orchestrátor a következőket kínálja: egységes kiépítés és telepítés, ütemezett indítások, szolgáltatások közötti kommunikáció , terheléselosztás és fokozott biztonság az egyes szolgáltatások feletti további irányítás révén.
A Compose letisztult és olvasható módon fedi le az alapokat, így nagyszerű eszköz fejlesztéshez, teszteléshez és demókhoz. Korlátai azonban akkor válnak nyilvánvalóvá, amikor több csomópontra, natív terheléselosztásra és automatikus skálázásra , vagy állásidő nélküli inkrementális telepítésekre van szükség.
A Kubernetes ezzel szemben a „platform”, amikor a terhelés növekszik: több csomópontos, automatikus skálázás, magas rendelkezésre állás és egy gigantikus ökoszisztéma , natív támogatással az AWS, Azure, GCP és felügyelt opciókon.
Valós használati esetek (fejlesztés, adat és egyebek)
A Compose a következő területeken tündököl: reprodukálható helyi környezetek, E2E tesztelés, CI/CD és betanítás . A teljes verem YAML-ben való definiálása és egyetlen paranccsal történő indítása sok zajt kiküszöböl.
A Kubernetes ideális a következőkhöz: éles alkalmazások, IoT és edge computing, big data és gépi tanulás , valamint multi/hibrid felhőkörnyezetek. Kezeli az elosztott munkaterheléseket, ahol a késleltetés, a rugalmasság és a megfigyelhetőség számít.
Adatmérnöki területen a K8s tökéletes streaming és kötegelt folyamatokhoz, adatbázisokhoz, sorokhoz és analitikai motorokhoz , podonkénti erőforrás-vezérléssel és automatikus skálázással csúcsidőszakokban.
Ha a projekted kicsi és egyetlen hoston fér el, a Compose gond nélkül megoldja a problémát. De amikor a felhasználói bázis növekszik, és komoly hibatűrésre és terheléselosztásra van szükséged , itt az ideje, hogy megfontold a Kubernetes használatát.
Hálózatépítés, skálázás és frissítések: gyakorlati összehasonlítás
A Compose projektenként létrehoz egy hálózatot, és szolgáltatásonként feloldja a neveket. A konténerekkel való kommunikáció egyszerű és biztonságos a projekten belül , de a külső terheléselosztás és a több hoszt kezelése nem beépített funkciók.
A Kubernetesben a szolgáltatások DNS-felderítést és terheléselosztást kínálnak a klaszteren belül; kifelé a LoadBalancer, a NodePort vagy az Ingress segítségével irányíthatja át a HTTP/S forgalmat.
Skálázás: A komponálás manuálisan és csak egyetlen hoszton méretezhető. A Kubernetes horizontálisan skálázható HPA-val , programozottan pedig metrikák és/vagy események segítségével. Ha a klaszter lehetővé teszi, több csomópontra is bővíthető.
Frissítések: A Compose-ban ezek általában manuális újraalkotások. A K8s gördülő frissítéseket végez folyamatvezérléssel (kubectl rollout) és a hiba esetén visszaállítás lehetőségével, minimalizálva a hatást.
Önjavítás: A Compose újraindíthatja a konténereket, de nem oldja meg a gazdagép vagy a futásidejű összeomlásokat. A Kubernetes a felhasználók számára átlátható módon áthelyezi a Podokat egészséges csomópontokra.
Fejlesztői termelékenység és üzemeltetési tapasztalat
A Compose egy vékony réteg a Dockeren. Gyorsan tanulható, és a visszacsatolási ciklusa azonnali , tökéletes az iterációhoz.
A Kubernetes új koncepciókat vezet be (Podok, Telepítések, Szolgáltatások, Ingress, ConfigMap-ek, PVC-k stb.). Van egy tanulási görbe, de cserébe részletes irányítást kapsz a telepítések, a biztonság, a megfigyelhetőség és a skálázhatóság felett.
Kompatibilitás szempontjából a Compose „Docker-központú”. A Kubernetes különféle futtatókörnyezeteket támogat, és integrálódik a felhőszolgáltatókkal , ami kulcsfontosságú a többfelhős vagy hibrid stratégiával rendelkező vállalatok számára.
Docker Compose-ról Kubernetesre migrálás őrület nélkül
Mikor kell migrálni? Amikor az alkalmazás már nem „kicsi”, több csomópontos működésre, megfigyelhetőségre, skálázhatóságra és magas rendelkezésre állásra van szükség , vagy canary és blue/green telepítéseket kérnek.
Tipikus kihívások: a szolgáltatáshálózat feltérképezése, PV/PVC-vel ellátott tárolók tervezése , a konfiguráció szétválasztása ConfigMap-ekre/titkos kulcsokra, valamint az egyes konténerek állapot- és készültségi mintázatainak áttekintése.
Az architektúrát is újra kell gondolni: a Podot, mint telepítési egységet , a végpontok elérhetővé tételéhez szükséges szolgáltatásokat, valamint a konténerenkénti erőforrásokat (CPU/Mem), hogy az ütemező elvégezhesse a feladatát.
Komponálás: a Komponálástól a K8s-ig néhány lépésben
A Kompose a docker-compose.yml fájlokat Kubernetes vagy OpenShift manifestekké alakítja. Ez a legközvetlenebb módja a migráció elindításának anélkül, hogy manuálisan át kellene írni az összes YAML-t.
Mielőtt elkezdenéd, szükséged lesz egy Kubectl klaszterre és a kubectl konfigurálására. Legalább két munkacsomópont (nem vezérlősík) ajánlott, ha állapotalapú elemeket tesztelsz. Ellenőrizd a verziódat a `kubectl version` paranccsal.
Telepítés: Az ajánlott módszer a bináris fájl letöltése a legújabb GitHub kiadásból. Használhatsz tarballt, macOS-en Homebrew-t, vagy a "go get"-et is (ez utóbbi lehetőség a fejlesztés során módosított master fájlt használja).
Alapvető konverzió: navigálj a docker-compose.yml könyvtárba és futtasd a következőt :
kompose convert
kubectl apply -f <archivos-generados>
A Kompose alapértelmezés szerint generál központi telepítéseket és szolgáltatásokat. A napló általában felsorolja az összes létrehozott fájlt , és az alkalmazás után a központi telepítések és szolgáltatások „létrehozva” jelennek meg a fürtben.
Hozzáférés: Minikube használata esetén könnyedén elérhetővé tehet vagy lekérdezhet szolgáltatásokat. A felhőben a „LoadBalancer Ingress” jelölőnégyzet bejelölésével lekérheti a LoadBalancer szolgáltatás nyilvános IP-címét; a NodePort használatával nyitott porttal fog rendelkezni a csomópontokon.
Tisztítás: A teszt befejezése után távolítsa el az alkalmazott erőforrásokat. Tartsa tisztán a klasztert, hogy elkerülje az iterációk közötti ütközéseket.
Kompose speciális beállításai (szolgáltatók, objektumok és címkék)
A Kompose támogatja a Kubernetest és az OpenShiftet. Ha nem adjuk meg a „--provider” kapcsolót, akkor alapértelmezés szerint Kubernetest használ . Az OpenShifttel DeploymentConfigs és ImageStreams fájlokat generálhat, sőt, akár BuildConfigs fájlokat is, ha build direktívákat használunk.
Különböző kimeneteket is támogat: JSON "-j" kapcsolóval, ReplicationControllers, DaemonSets vagy Helm Charts . A "--replicas" jelzővel módosítható az RC-kben lévő replikák száma; Helm esetén az alapvető diagramstruktúrát generálja.
A komponálási folyamaton belüli, kompose-specifikus címkék befolyásolják az átalakítást. Meghatározhatod például a szolgáltatás típusát, vagy azt, hogy egy végpont elérhető legyen-e egy belépési/útvonalon keresztül.
| Tag | értékeket |
|---|---|
| kompose.service.type | nodeport/clusterip/loadbalancer |
| kompose.service.expose | igaz / hostname |
Fontos részletek: a „_” jellel kezdődő nevek „-” jellel kezdődnek (a K8s nem engedélyezi az aláhúzásjeleket), és ha egy szolgáltatás köteteket használ, a telepítési stratégia „Újralétre” módosul, hogy elkerülje a több íróból eredő ütközéseket.
A Kompose több verziót és fájlt támogat
A Kompose támogatja a Compose V1, V2 és V3 verziókat (a 2.1 és 3.2 verziók korlátozott támogatásával kísérleti jellegük miatt). Ha egyszerre több docker-compose fájlt adsz át, azok egyesülnek , és a közös elemeket a legújabb felülírja, akárcsak egy felülírás esetén.
A Kubernetes konverzió során olyan üzeneteket fogsz látni, mint például a „WARN Unsupported key build – ignoring” (FIGYELMEZTETÉS: Nem támogatott kulcsépítés – figyelmen kívül hagyása), ha inkompatibilis kulcsok vannak. Ne aggódj, az eszköz folytatja azzal, amit megért, és a többit későbbi manuális beállításra hagyja.
A Kompose-on túl: Move2Kube és manuális migráció
Ha nagyobb kontrollra van szükséged, vannak olyan eszközök, mint a Move2Kube, amelyek elemzik a Compose-odat, és finomhangolt Kubernetes-összetevőket generálnak. Ezek akkor hasznosak, ha üzleti mintákat vagy sablonokat szeretnél adaptálni a platformodról.
A manuális migráció tökéletesen érvényes, és szinte mindig ajánlott a kezdeti migráció után. A tipikus lépések közé tartozik: a szolgáltatások konvertálása Deployments/StatefulSets formátumba , a hálózatok konvertálása Services/Ingress formátumba, a kötetek konvertálása PV/PVC formátumba tárolási osztályokkal.
Egy minimális példa egy Compose szolgáltatás Deploymentté konvertálására a következőképpen nézhet ki: portok, rendszerkép és címkék átvitele a Pod sablonba:
# docker-compose.yml
version: '3'
services:
  web:
    build: .
    ports:
      - '8000:8000'
    depends_on:
      - db

# Kubernetes
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 1
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
Állapotok (adatbázisok, várólisták) esetén érdemes megfontolni a StatefulSets és a PersistentVolumes metódusokat. Nem minden, ami a Compose-ban "együtt" ment, kell ugyanabba a Podba kerüljön ; különítsd el a felelősségeket, és használj szolgáltatásokat a komponensek közötti kommunikációhoz.
Adatforgatókönyvek: streamelés, kötegelt feldolgozás és irányítás
Komplex adatfolyamatokban a K8s kesztyűként működik: Jobok kötegelt folyamatokhoz, CronJobok időablakhoz , API-k telepítései és operátorok olyan rendszerekhez, mint a Kafka, a Spark vagy a Flink.
Streamelés és adatbázisok esetén a közösségi operátorok és diagramok megkönnyítik az indítást. A Service Mesh hálózat és az erőforrás-vezérlés kiszámíthatóbb késleltetéseket és SLO-kat biztosít az egyetlen hosztot tartalmazó megoldáshoz képest.
Az adatkezelés és -biztonság terén a Kubernetes névtereket, szabályzatokat és RBAC-vezérlést kínál a környezetek auditálásához és szétválasztásához. Ez gyakorlati előnyt jelent a Compose helyi megközelítésével szemben.
Bevált gyakorlatok és apró működési trükkök
Compose-ban: tartsd a YAML-t kicsiben és modulárisan ; használj környezeti változókat és .env fájlokat; dokumentáld a portokat és a függőségeket; és tükrözd a CI-ben azt, amit lokálisan futtatsz.
Kubernetesben: CPU- és memóriakérelmek/korlátok definiálása , Készenléti/Élőképességi vizsgálatokat kell használni, a konfigurációt különíteni ConfigMap-ekre/titkos kulcsokra, és megfelelő telepítési stratégiákat kell alkalmazni minden szolgáltatásra.
Kubeck frissítéseihez: használd a `kubectl set image` és a `kubectl rollout status` parancsokat a folyamat nyomon követéséhez és a visszaállításhoz, ha valami hiba történik. Ez megakadályozza az állásidőt éles környezetben.
Ha konkrét feladatokra van szükséged a Compose-ban, szimulálhatod őket, de a Kubernetesben a CronJobs/Jobs segítségével letisztultabb a helyzet ; nem kell extra folyamatokkal vagy cronokkal telezsúfolni a konténereket.
Gyors GYIK a félreértések elkerülése végett
A Compose felváltja a Kubernetest? Nem. A Compose leegyszerűsíti a többkonténeres stackeket egyetlen hoszton; a Kubernetes fürtszinten , magas rendelkezésre állással működik.
Még mindig használják a Compose-t? Igen, nagyon is. Ez az ideális fejlesztői és tesztelőeszköz komplett környezetek beállításához mindössze néhány paranccsal.
A Kubernetes "jobb", mint a Docker? Különböző dolgokról van szó: a Docker a konténerplatform ; a Kubernetes egy klaszterben hangolja össze őket, és fejlett műveleteket ad hozzá.
Átvihetem a Compose-omat Kubernetesbe anélkül, hogy manuálisan átírnám? Igen, Kompose vagy Docker Desktop integrációval. Ez egy gyors első lépést biztosít , amelyet aztán finomíthatsz.
Apró részletek: programozás, OpenShift és alternatív konverziók
A K8s nem csak folyamatos telepítést jelent: a Jobok és CronJobok egyszeri vagy tervezett feladatokat is lefednek anélkül, hogy a rendszer cronjait kellene kezelni.
Az OpenShiftben a Kompose képes DeploymentConfigust és ImageStreamst generálni, sőt, akár BuildConfigust is, ha a Compose-nak van egy Git repositoryhoz társított buildje. A „--build-repo” és a „--build-branch” jelzők segítségével módosítható a forrás.
Ha más kimenetet szeretne, a Kompose a DaemonSets, ReplicationControllers vagy Helm Charts használatát teszi lehetővé az alapértelmezett Deployments and Services helyett. JSON-t is képes generálni, nem csak YAML-t.
Kompatibilitás, figyelmeztetések és kisebb problémák
A Kompose támogatja a Compose V1/V2/V3 verziókat (a 2.1-es és 3.2-es verziókban foglalt korlátozásokkal). A nem támogatott kulcsokat a WARN hibaüzenettel figyelmen kívül hagyja , így lehetőség van a manuális beállításokra.
Ha a szolgáltatásod kötetekkel rendelkezik, a Kompose a „Recreate” stratégiát „Recreate”-re módosítja, hogy elkerülje az egyidejűséget ugyanazon a köteten . Ez normális az állapotalapú szolgáltatások esetében.
A nevekben lévő aláhúzásjeleket kötőjelekké alakítja a rendszer. Ez egy Kubernetes-korlátozás az objektumnevekre vonatkozóan , ezért ügyeljen arra, hogy helyesen nevezze el őket a Compose-ban, hogy elkerülje a meglepetéseket az átalakítás során.
Külső hozzáféréshez ellenőrizd a szolgáltatás típusát: ClusterIP (belső), NodePort (port a csomópontokon) vagy LoadBalancer (nyilvános IP-cím a felhőben). Az Ingress segítségével tiszta HTTP/S útvonalak és központosított TLS áll rendelkezésedre.
Ha Minikube-ban tesztelsz, az olyan parancsok, mint a „minikube service <svc> –url”, egy gyors URL-t adnak vissza . Cloudban a szolgáltatás leírásakor nézd meg a „LoadBalancer Ingress” mezőt.
Egy érdekesség: a közösségen belül Kubernetes profilokért fizetésekre és közel 88%-os termelési környezetekben alkalmazott adaptációs arányra vonatkozó hivatkozásokat találhatsz . Semmi szokatlan: ez a de facto szabvány.
A kép teljessé tétele érdekében a Kubernetes többet jelent a HTTP-nél: a Service Mesh, az operátorok és a CRD-k kiterjesztik a Kubernetes hatókörét. Ha a Compose-tól érkezel, normális, ha eleinte túlterheltnek érzed magad, de ez a plusz erő robusztusabb működést eredményez.
Szabályzatok visszaállítása: hasznos ekvivalenciák
A Compose engedélyezi az „újraindítás: mindig/hiba esetén/nem” opciókat. A Kubernetesben az esettől függően különálló Podokkal vagy vezérlőkkel (telepítések vagy RC) rendelkezhetsz megfelelő újraindítási szabályzatokkal.
| docker-compose újraindítás | Objektum K8s-ben | újraindítási szabályzat |
|---|---|---|
| «» / mindig | Vezérlő (telepítés/RC) | Mindig |
| meghibásodás esetén | Hüvely | OnFailure |
| nem | Hüvely | soha |
Ha a Compose-ban „számítási” konténereid vagy efemer feladataid voltak (például egy gyors „pi”), egyszerűen implementáld a K8s-ben Job vagy CronJobként a megfelelő szabályzattal, és máris készen állsz.
Válassza a Compose-t a gyors helyi telepítésekhez, és a Kubernetes-t, ha a környezete nagyobb teljesítményt igényel: többcsomópontos támogatás, automatikus skálázás, zökkenőmentes telepítések és valódi rugalmasság . A Compose-szal, a Move2Kube-bal és egy kis odafigyeléssel az átmenet zökkenőmentes.
Végső soron a választás a mérettől és a komplexitástól függ: a Compose nagyszerűen alkalmas fejlesztésre, tesztelésre és egygépes rendszerekre ; a Kubernetes a megfelelő választás vállalati, többfelhős telepítésekhez és olyan csapatokhoz, amelyeknek fejlett automatizálásra, magas rendelkezésre állásra és több ezer integrációt tartalmazó ökoszisztémára van szükségük.
