- A hálózati forgalom elemzése lehetővé teszi a csomagok és folyamatok megfigyelését a teljesítmény, a biztonság és a hibaelhárítás javítása érdekében.
- A Wireshark a csomagok részletes vizsgálatának kulcsfontosságú eszköze, míg az NTA és a NetFlow a folyamatok globális nézetére összpontosít.
- A gépi tanulás használata az NTA-t az NDR és az XDR felé tereli, automatizálva az összetett fenyegetések észlelését és az azokra való reagálást.
- Ezen technikák elsajátítása karrierlehetőségeket nyit meg a rendszeradminisztráció, a hálózatok, valamint a védekező és támadó kiberbiztonság területén.
Bármely vállalkozásban, otthon vagy akár egy kis ideiglenes irodában, minden, amit online csinálunk, hálózati forgalmat eredményez . E-mailek, videohívások, online játékok, felhőalapú biztonsági mentések vagy az IP-kamerák folyamatosan videóstreamelése – mindezek az adatok eszközök között mozognak. A kábeleken (vagy a nagy sebességű Wi-Fi hálózaton ) zajló események megértése már nem csak a hálózati geekek kiváltsága: kulcsfontosságú a támadások megelőzéséhez, a teljesítmény javításához és a hibaelhárításhoz anélkül, hogy órákat kellene pazarolni a problémák megoldására.
A hálózati forgalom elemzése a modern kiberbiztonság, valamint a mindennapi rendszeradminisztráció központi elemévé vált. Az olyan alapvető eszközöktől, mint a Wireshark, a fejlett NTA, NDR és XDR megoldásokig ma már rengeteg lehetőségünk van arra, hogy lássuk, mi történik egy hálózaton belül. A kulcs az, hogy tudjuk, mit akarunk látni, miért és melyik eszközzel, hogy túllépjünk a csomagok puszta vizsgálatán, és ezeket az adatokat felhasználva megalapozott döntéseket hozhassunk: azonosítsuk a szűk keresztmetszeteket, meghatározzuk, hogy ki fogyasztja a sávszélességet, vagy észleljük a jogosulatlan hozzáférést.
Mi a hálózat, és mit nevezünk hálózati forgalomnak?
Mielőtt rátérnénk az elemzésre, hasznos tisztázni néhány fogalmat. A számítógépes hálózat egyszerűen összekapcsolt eszközök összessége, amelyek információkat és erőforrásokat osztanak meg : asztali számítógépek, laptopok, mobiltelefonok, táblagépek, szerverek, routerek, switchek, WiFi hozzáférési pontok, IP-kamerák, hálózati nyomtatók stb.
Mindezek az eszközök különböző típusú kapcsolatokon keresztül kommunikálnak: vezetékes Ethernet-kapcsolatokon, Wi-Fi vezeték nélküli hálózatokon vagy 4G/5G-n keresztüli mobilkapcsolatokon keresztül. Ahhoz, hogy megértsék egymást, közös szabályokat, a jól ismert hálózati protokollokat (IP, TCP, UDP, HTTP, DNS és azok biztonsága stb.) kell követniük, amelyek meghatározzák az információk strukturálásának, küldésének, fogadásának és érkezésük validálásának módját.
Mindennek a középpontjában az internet áll, a globális hálózat, amely megváltoztatta a munkavégzés, a tartalomfogyasztás és az egymással való kapcsolattartás módját . Ugyanez a növekedés azonban drámaian megnövelte a kibertámadások számát és költségeit is. Minden behatolási kísérlet, minden adatvédelmi incidens és minden rendszerbe bejutó rosszindulatú program nyomot hagy a hálózati forgalomban, ezért olyan fontos annak elemzése.
Amikor hálózati forgalomról beszélünk, a hálózaton egy adott időpontban keringő adatmennyiségre gondolunk . Nem egyetlen hatalmas blokkként halad, hanem kisebb egységekre, csomagokra osztva . Minden csomag hasznos információkat (a tényleges tartalmat) és metaadatokat tartalmaz: forrás, cél, protokoll, portok, jelzők stb., amelyek lehetővé teszik a fogadó számára, hogy tudja, hogyan állítsa össze a teljes információt.
Ez a forgalom jellemzően két fő irány szerint írható le: észak-déli irányú forgalom , amely oda-vissza halad az ügyfelek és a szerverek, illetve az adatközpont és a külvilág között, valamint kelet-nyugati irányú forgalom , amely az adatközponton belül vagy a szerverek között mozog. Mindkét típus releváns mind a teljesítmény, mind a biztonság szempontjából, de a kelet-nyugati forgalom különösen vonzó a támadók számára, mert ezt használják a laterális mozgáshoz, miután előnyre tettek szert.
Mi a hálózati forgalom elemzése és mire használják?
A hálózati forgalom elemzése lényegében a hálózaton áramló adatok megfigyelésének, gyűjtésének és vizsgálatának folyamata, amelynek célja a viselkedés megértése, a problémák észlelése és a potenciális fenyegetések feltárása. Olyan ez, mintha egy magasított őrhelyen állva figyelnénk egy digitális autópályát: nem csak azt látjuk, hogy vannak-e autók, hanem azt is, hogy ki hajt gyorsan, vezet rossz irányba, vagy áll meg ott, ahol nem kellene.
Ez az elemzés elvégezhető nagyon részletes szinten, az egyes csomagokat külön-külön vizsgálva , vagy összesített szinten, a kommunikációs folyamatok áttekintésével (ki kivel beszél, mennyi ideig és milyen mennyiségben). Az eszköztől, a megközelítéstől és a céltól függően a hangsúly inkább a teljesítményen, a biztonságon vagy a szabályozási megfelelésen lehet.
Fő céljai közül számos egyértelmű funkció kiemelkedik. Egyrészt a fenyegetések észlelése : behatolások, a parancs- és vezérlőszerverrel kommunikáló rosszindulatú programok, szokatlan kapcsolatokat kiváltó adathalász kísérletek, jogosulatlan hozzáférés a belső szolgáltatásokhoz stb. Szinte minden közepesen súlyos támadás nyomokat hagy a forgalomban, és itt jön képbe az elemzés.
Másrészt ott van a teljesítményoptimalizálás . Amikor egy alkalmazás az összes sávszélességet felhasználja, amikor egy WAN-kapcsolat bizonyos időpontokban telítetté válik, vagy amikor egy szolgáltatás látható ok nélkül lassú, a forgalom elemzése lehetővé teszi a használati minták megtekintését és a beavatkozások megtételét: a QoS újrakonfigurálását, a terhelések elosztását, a szolgáltatások áthelyezését, a hálózatok szegmentálását stb.
Ez kulcsfontosságú a szabályozási megfelelés és az auditálás szempontjából is . Az olyan szabályozások, mint a GDPR, vagy az egyes ágazati keretrendszerek megkövetelik a személyes adatok védelmének és a hozzáférés ellenőrzésének igazolását. A forgalmi naplók és az analitikai jelentések segítenek bemutatni, hogy ki, mikor és honnan fért hozzá az adatokhoz.
Végül pedig egy nélkülözhetetlen hibaelhárító eszköz . Amikor egy oldal nem töltődik be, egy nyomtató eltűnik a hálózatról, vagy egy alkalmazás nem válaszol, a hálózati forgalom vizsgálata feltárja a kommunikáció pontos helyét: a DNS nem oldja-e fel a kapcsolatot, a szerver nem válaszol, a tűzfal blokkolja-e a kapcsolatot, vagy csomagok vesznek el útközben.
Az elemzett folyamatok, csomagok és adattípusok
Amikor az adatok áthaladnak a hálózaton, nem egyetlen óriási fájlként haladnak egyszerre. Kisebb adatcsomagokra bontják őket , mindegyiknek saját fejléccel és hasznos adattal, és a hálózat a legjobb elérhető útvonalon irányítja őket. Minden csomag különböző útvonalakat választhat, szükség esetén áthaladva az alapértelmezett átjárón , és a célállomásra érkezve újra összeállítja őket az eredeti tartalom rekonstruálásához.
A professzionális forgalomelemző eszközök elsősorban két fő információtípussal dolgoznak. Egyrészt vannak áramlási adatok , mint például a NetFlow, az sFlow, a J-Flow vagy az IPFIX, amelyek átfogó képet adnak arról, hogy ki kivel, mennyi ideig, melyik protokollt használva és mekkora forgalommal kommunikál. Kevésbé részletesek, mint a nyers csomagadatok, de sokkal skálázhatóbbak és nagyon hasznosak a minták és anomáliák azonosításához.
Másrészt léteznek csomagrögzítések , amelyek a hálózaton áthaladó forgalmat tartalmazzák, apránként. Ez az információ felbecsülhetetlen értékű a forenzikus elemzéshez, a finomhangoláshoz és az összetett problémák hibaelhárításához , bár több tárhelyet, több elemzési időt és több technikai szakértelmet igényel a látottak megfelelő értelmezéséhez.
A hálózati forgalomelemzési (NTA) megoldások jellemzően mindkét forrást ötvözik: folyamatos, magas szintű láthatóság érdekében adatfolyamokat használnak, és rögzítéseket a konkrét incidensek kivizsgálására vagy a gyanús viselkedés mélyebb feltárására. Ezután viselkedéselemző algoritmusokat, szabályokat, aláírásokat és egyre inkább gépi tanulási technikákat alkalmaznak ezekre az adatokra.
Wireshark: a nélkülözhetetlen csomagelemző
A forgalomelemzés világában egy név mindig felmerül: a Wireshark . Ez egy hálózati protokoll elemző, vagy csomag-szippantó, amely lehetővé teszi, hogy valós időben rögzítsük az összes csomagot, amely áthalad egy hálózati interfészen (legyen az vezetékes vagy vezeték nélküli), és rétegenként lebontsuk azokat az OSI modell szerint.
A Wireshark egy ingyenes és nyílt forráskódú projekt, amely elérhető Windows, macOS és különféle Linux disztribúciókra. Az a tény, hogy bárki áttekintheti a kódját, egy magasan auditált, megbízható és széles körben elfogadott eszközzé teszi mind az üzleti, mind az akadémiai környezetben. Ma már szinte de facto szabványnak számít a protokollelemzésben.
Amikor először bekapcsolod és elkezded a rögzítést, a kezelőfelület kissé ijesztő lehet: egy hosszú lista sorokkal, amelyekben csomagok, IP-címek, portok és protokollok parádéznak megállás nélkül. De ha egyszer megérted az alapvető struktúrát és megtanulod, hogyan kell használni a szűrőket, egy nagyon hatékony nagyítóvá válik, amellyel láthatod, mi is történik valójában egy hálózaton.
A Wireshark által megjelenített minden csomag olyan adatokat tartalmaz, mint a forrás- és cél IP-cím, a MAC-cím, a használt protokoll, a hasznos adat tartalma (ha nincs titkosítva) és a válaszidők . Ezenkívül különböző színekkel emeli ki a forgalom típusait és a lehetséges problémákat: az egyik szín a szabványos TCP-csomagokat, a másik a DNS-lekérdezéseket vagy az UDP-forgalmat, a piros vagy fekete vonalak pedig a hibákat, újraküldéseket vagy figyelmeztetéseket jelzik.
Az egyik legnagyobb előnye a hatékony szűrőrendszere, amely lehetővé teszi, hogy csak az Önt érdeklő dolgokra koncentráljon . Megjelenítheti például csak egy adott IP-címhez (ip.addr == XXXX) tartozó forgalmat, megtarthatja csak a HTTP-forgalmat, szűrhet egy adott port alapján, vagy kereshet adott mintákat a fejlécmezőkben. Szűrők nélkül a rögzített adatok csak zajok; szűrőkkel felbecsülhetetlen értékű információkká válnak.
Hogyan segíthet a Wireshark a mindennapi életben?
Bár a Wireshark egy fejlett eszköz, amelyet széles körben használnak az üzleti életben, egy otthoni felhasználó vagy egy kezdő technikus is profitálhat belőle, ha tudja, mire kell figyelnie. Nem kell hálózati mérnöknek lennie ahhoz, hogy nagyon specifikus problémákra használja.
Például, ha az online játékaid hálózati késleltetéssel vagy kapcsolatmegszakadással küzdenek , annak ellenére, hogy a sebességtesztek szerint minden rendben van, a Wireshark segítségével láthatod, hogy elvesznek-e csomagok, hogy túl sok az újraküldés, hogy késve érkeznek-e a válaszok, vagy hogy valamilyen más szolgáltatás túlterheli-e a kapcsolatot játék közben.
Egy másik nagyon érdekes felhasználási mód az adatvédelem és az IoT-eszközök viselkedésének figyelése . Egyre több olyan kütyü van otthonainkban (mobiltelefonok, okostévék, kamerák, hangasszisztensek, „intelligens” konnektorok), amelyek folyamatosan kapcsolódnak az internethez. A forgalom rögzítésével ellenőrizhetjük, hogy mely szerverekhez csatlakoznak, milyen gyakran, és hogy tiszta adatokat küldenek-e. Ha azt látjuk, hogy egy kamera folyamatosan egy gyanús IP-címmel kommunikál egy másik országban, akkor valami gyanús.
Ha bizonyos szolgáltatásokkal kapcsolatos technikai problémái vannak – például nem megjelenő nyomtató, nem válaszoló webhely vagy összeomló belső szolgáltatás –, a Wireshark segítségével ellenőrizheti, hogy a kérés elhagyja-e a számítógépét, eléri-e a célállomást, vannak-e DNS-hibák, vagy blokkolja-e a tűzfal a kommunikációt.
Nagyon hasznos eszköz az UDP-t használó alkalmazások, például számos játék vagy streaming szolgáltatás késleltetésének elemzésére is. A forgalom megfigyelésével észlelhetők a nem sorrendben érkező csomagok, a csomagvesztés vagy a túlzott válaszidők anélkül, hogy feltétlenül sávszélesség-problémára utalna: ez Wi-Fi interferenciából , jelproblémákból vagy a szolgáltató egyik csomópontjának telítettségéből adódhat .
Végül, otthoni hálózatokban vagy kis irodákban tökéletes az eszközök és az útválasztók beállításainak auditálására : láthatja, melyik gazdagép generálja a legtöbb forgalmat, mely alkalmazások használják a legtöbb sávszélességet, hogyan viselkedik egy új kamera, vagy ellenőrizheti, hogy egy mobiltelefon küld-e adatokat néhány másodpercenként egy külső szerverre.
A Wireshark és szerepe a kiberbiztonságban és az etikus hackelésben
A kiberbiztonságban a Wireshark gyakorlatilag mindenütt jelen van. A védekező csapatok monitorozásra, incidensek kivizsgálására és konfiguráció validálására használják , míg a támadó csapatok (pentesterek, Red Teamek) felderítésre és ellenőrzött kihasználásra.
Védelmi szempontból lehetővé teszi az olyan rendellenes viselkedések észlelését , mint a portszkennelés, az ismétlődő kapcsolatok szokatlan portokhoz, a rosszindulatú domainekre irányuló forgalom vagy a tipikus parancs- és vezérlési (C2) minták. Ezt kiegészítve egy honeypottal a hálózati biztonságban, segíthet megerősíteni és bizonyítékokat gyűjteni a rosszindulatú tevékenységekre.
Azt is ellenőrzi, hogy minden érzékeny forgalom titkosítva van-e . Ha adatok rögzítésekor egyszerű szövegként továbbított felhasználóneveket és jelszavakat, TLS nélküli HTTP-munkameneteket vagy nem védett adminisztratív szolgáltatásokat lát, akkor komoly problémával áll szemben. Ugyanez vonatkozik a régebbi protokollverziókra (például az elavult TLS-re), amelyek ok nélkül aktívak maradnak.
Egy etikus hacker kezében a Wireshark hihetetlenül hatékony felderítő eszközzé válik. Lehetővé teszi a környezeti ujjlenyomat-készítést : az operációs rendszerek, az aktív szolgáltatások, a szoftververziók és az alapvető hálózati topológia azonosítását egyszerűen a hálózati forgalom megfigyelésével. Rosszul konfigurált, nyílt vagy titkosítatlan hálózatokon akár hitelesítő adatokat, munkamenet-tokeneket és rendkívül érzékeny adatokat is képes rögzíteni.
A haladó képzési környezetekben számos támadó biztonsági mesterképzés és kurzus teljesen gyakorlatias megközelítéssel tanítja a Wiresharkot : hogyan figyelhető meg a támadási forgalom, hogyan látható a csomagokban a jogosultságok eszkalációja, hogyan azonosítható az adatszivárgás, vagy hogyan erősíthető meg, hogy egy hasznos adat sikeresen végrehajtódott-e a célrendszeren.
NTA, gépi tanulás és az NDR és XDR felé vezető evolúció
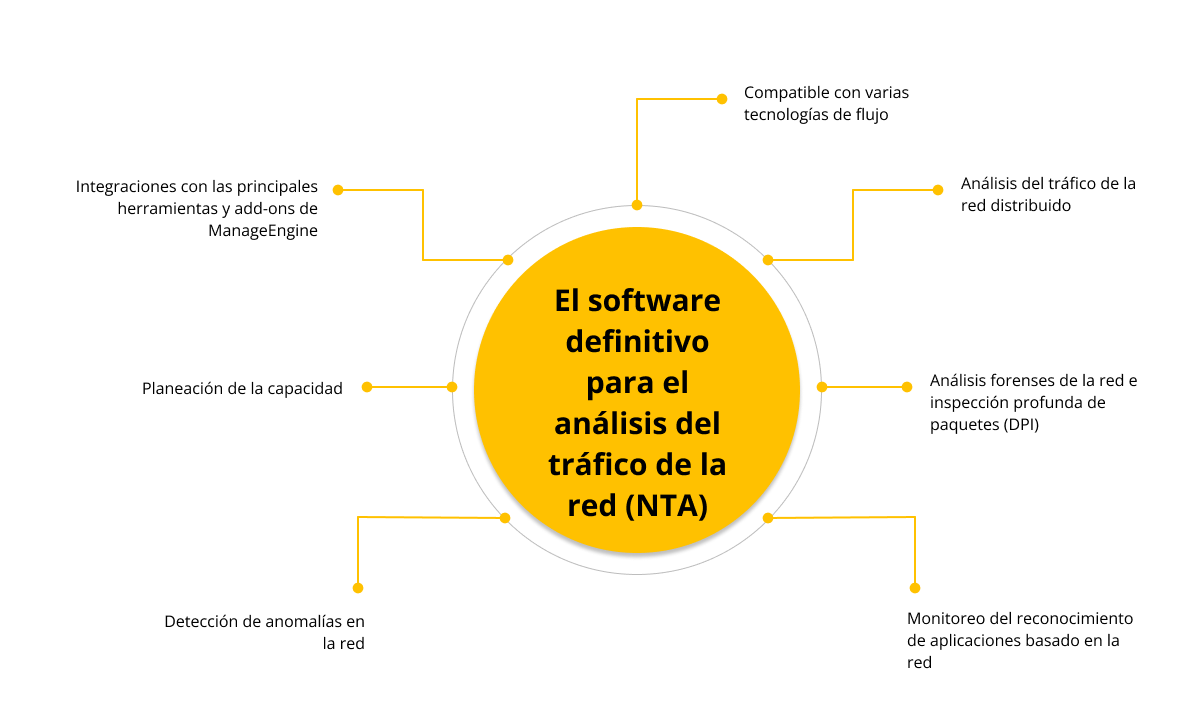
Amikor vállalati szintű forgalomelemzésről beszélünk, a kulcsfogalom a hálózati forgalom elemzése (NTA) . Ez nem egy konkrét eszköz, hanem egy megközelítés: a hálózati forgalom folyamatos és automatikus elemzése a láthatóság javítása, a fenyegetések azonosítása és az incidensekre való reagálás elősegítése érdekében.
Hagyományosan számos monitorozási megoldás statikus szabályokra támaszkodott, például az „ha X történik, tedd Y-t” típusú szabályokra . Ez bizonyos forgatókönyvek esetén működött, de hatalmas korlátai vannak: a szabályokat manuálisan kell vezetni, gyorsan elavulnak, téves riasztásokat generálnak, és nem alkalmazkodnak jól az új viselkedésekhez vagy a szervezet folyamatainak változásaihoz.
Itt jön képbe a gépi tanulás . Az NTA-ra alkalmazva lehetővé teszi a rendszer számára, hogy megtanulja a hálózat „normális” viselkedését és észlelje az eltéréseket anélkül, hogy minden egyes esetre külön, előre meghatározott szabályra lenne szükség. Ezek a modellek automatikusan osztályozzák, korrelálják és pontozzák a fenyegetéseket , mentesítve az elemzőket számos ismétlődő feladattól.
Egy tipikus példa: a statikus szabályok gyanúsként jelölhetik meg egy ismeretlen domainre irányuló hirtelen forgalomnövekedést. Egy gépi tanulási rendszer azonban képes megtanulni, hogy ez a kiugrás annak köszönhető, hogy a vállalat új felhőszolgáltatást kezdett használni, és ezért nem támadás, hanem az üzleti tevékenység normális fejlődése . Ez a fajta megkülönböztetés csökkenti a téves riasztásokat, és megakadályozza, hogy a SOC irreleváns riasztásokra pazarolja az idejét.
Természetesen a gépi tanulás nem varázslat. Jó minőségű betanítási adatokra, emberi felügyeletre és folyamatos felülvizsgálatokra van szüksége . Ha elfogult vagy hiányos adatokkal táplálják, akkor a hibákat a kijavítás helyett felerősítheti. Továbbá a támadók kitérési technikái is fejlődnek, ezért a modelleket gyakran frissíteni és újra kell képezni.
Az NTA természetes fejlődése vezetett el a hálózati észleléshez és reagáláshoz (NDR) . Míg az NTA a forgalom megfigyelésére és megértésére összpontosít, az NDR a reagálás képességét is biztosítja: egy gazdagép elkülönítése, kommunikáció blokkolása, automatikus lejátszási listák generálása stb. A megoldások egyre inkább integrálják ezt a logikát, hogy közel valós időben cselekedjenek egy fenyegetés észlelésekor , anélkül, hogy minden esetben emberi beavatkozásra kellene várniuk.
A következő lépés a kiterjesztett észlelés és reagálás (XDR) , amely túlmutat a hálózaton, és több forrásból származó adatokat kombinál: végpontokból, hálózatokból, felhőkörnyezetekből, alkalmazásokból, identitásokból és egyebekből. Azáltal, hogy mindezeket az információkat egy egységes platformon kereszthivatkozásokkal jeleníti meg, az XDR átfogó képet nyújt a digitális infrastruktúráról , és lehetővé teszi az összetett fenyegetések észlelését és reagálását, amelyek a kirakós egyetlen részének vizsgálatával nem lennének nyilvánvalóak.
NTA a gyakorlatban: milyen adatokat gyűjt és milyen előnyöket nyújt
Egy modern vállalati hálózatban az infrastruktúra a helyszíni környezetek, a nyilvános felhő, a privát felhő, a mobileszközök, az IoT és a távmunka mozaikja , és számos telepítésben olyan megoldások, mint a mesh VPN az elosztott hozzáférés biztonságossá tételére és optimalizálására. Mindezek manuális monitorozása és védelme nem praktikus, de ezeknek az elemeknek van egy közös pontjuk: a hálózat, amelyen keresztül kommunikálnak.
Az NTA megoldások ezt a közös pontot használják ki a forgalom anomáliáinak figyelésére . Adatfolyam-adatokat gyűjtenek routerekről és switchekről, szelektív csomagrögzítéseket, használati statisztikákat, viselkedési mutatókat, és sok esetben további bemeneteket, például fenyegetésfelderítési listákat vagy más biztonsági rendszerekből származó információkat.
Ezen információk birtokában egy jó NTA-megoldás javítja a hálózat láthatóságát , ami hibrid környezetekben egyre nehezebb. Annak ismerete, hogy mely eszközök csatlakoznak, mely alkalmazásokat használják, hogyan mozog a forgalom a szegmensek között, és mely kapcsolatok lépik át a logikai határokat, alapvető fontosságú a kockázatok észleléséhez és a biztonsági szabályzatok módosításához.
Egy másik fontos előny a fenyegetések korai észlelése . A támadás számos fázisa (kezdeti hozzáférés, oldalirányú mozgás, adatlopás, kommunikáció a C2-vel) tükröződik a forgalomban: szokatlan hozzáférések, rendellenes kötetek és furcsa csatlakozási minták. Az NTA képes feltárni ezeket a viselkedéseket, mielőtt a kár nagyobb mértékűvé válna.
Továbbá az NTA leegyszerűsíti a teljesítményproblémák elhárítását . Amikor egy rendszer összeomlik vagy rendkívül lassan fut, a részletes forgalmi naplók segítenek meghatározni, hogy a probléma a hálózattal, a szerverrel, a rossz konfigurációval vagy az erőforrásokat túlterhelő támadással van-e.
Nem szabad megfeledkeznünk a nyomozások támogatásában való felhasználásukról sem . A forgalmi előzmények tárolásával az NTA megoldások lehetővé teszik számunkra, hogy visszamenjünk az időben, és áttekintsük, mi történt egy incidens előtt, alatt és után. Ez értékes kontextust ad annak megértéséhez, hogyan működött egy támadó, és milyen intézkedéseket kell tenni a megismétlődés megakadályozása érdekében.
Az azonosított fenyegetések alapján az NTA képes kinyerni a kompromittálódásra utaló jelzőket (IoC-ket), például IP-címeket, domaineket, hash-eket vagy specifikus mintákat, amelyeket aztán megoszt más rendszerekkel a hasonló támadások blokkolása érdekében. Segít ellenőrizni a belső szabályzatok (például, hogy bizonyos szolgáltatásokat csak bizonyos szegmensekből lehessen használni) és a külső szabályozások betartását is , igazolva, hogy az érzékeny adatokhoz való hozzáférést figyelemmel kísérik, és a vonatkozó tevékenységeket naplózzák.
Forgalomelemző eszközök: a NetFlow Analyzertől az integrált megoldásokig
A Wireshark és az NTA/NDR/XDR platformok mellett léteznek speciális eszközök is, mint például a NetFlow Analyzer , amelyek az útválasztók és kapcsolók által generált áramlási adatok elemzésére összpontosítanak. Ezek az alkalmazások fogadják, tárolják és feldolgozzák a NetFlow, sFlow, J-Flow, IPFIX és hasonló áramlásokat, hogy megmutassák, ki, mikor és mely alkalmazásokkal fogyaszt sávszélességet.
A NetFlow Analyzer például lehetővé teszi a forgalom interfészenkénti monitorozását akár egyperces részletességgel , a csúcsok interaktív grafikonokon történő megjelenítését, a bejövő és kimenő forgalom megkülönböztetését (sebesség, mennyiség, csomagok száma, használati százalék), valamint egyéni jelentések készítését meghatározott időszakokra.
Ezek a jelentések nagyon hasznosak operatív szinten, valamint a vezetőség számára egyértelmű adatok bemutatására is : mely WAN-kapcsolatok nem elegendőek, mely irodák fogyasztják a legtöbb erőforrást, hogyan növekszik a forgalom havonta, vagy mely alkalmazások fogyasztják a legtöbb sávszélességet. CSV vagy PDF formátumban exportálhatók archiválás vagy megosztás céljából.
A telepítés általában meglehetősen egyszerű: a szoftvert egy Windows vagy Linux szerverre telepítik , a konzolhoz webböngészőn keresztül lehet hozzáférni, a folyamatexportokat konfigurálják az útválasztókon és switcheken, és a használati grafikonok perceken belül elkezdődnek generálni. Innentől kezdve a panelek, widgetek és nézetek testreszabhatók, hogy csak az egyes csapatok számára legrelevánsabbakat jelenítsék meg.
A fő irányítópult megkönnyíti a fő forgalmi források azonosítását : mely interfészek, alkalmazások, felhasználók, portok vagy protokollok fogyasztják a legtöbb sávszélességet. Emellett havi trendjelentéseket, mélyreható beszélgetéselemzést (ki kivel, mennyi ideig és milyen hangerővel beszél), valamint gyanús viselkedés vagy potenciális fenyegetések (hibás TCP-forgalom, szokatlan forrás-cél folyamok, atipikus TOS-értékek stb.) észlelésére szolgáló modulokat is kínál.
Karrierlehetőségek és képzések hálózati forgalomelemzés terén
Ha a csomagok, folyamatok, NTA és Wireshark világa felkeltette az érdeklődésedet, akkor egy olyan nagyra értékelt készségre számíthatsz, amelyet a rendszer- és kiberbiztonsági szakemberek számára érdemes betölteni . Ez nem csupán egy technikai kuriózum, hanem szerves része a munkaköri feladatoknak, például a rendszergazda, a hálózati szakember vagy a biztonsági elemző.
Az olyan képesítésekben, mint a Hálózati Számítógépes Rendszerek Adminisztrációjának Felsőfokú Szakképzési Tanúsítványa (ASIR) , a hálózati forgalom elemzése a tanterv kulcsfontosságú eleme. A hallgatók megismerkednek a helyi hálózat adminisztrációjával, a biztonságos szolgáltatáskonfigurációval, az incidensdiagnózissal, valamint olyan professzionális eszközök használatával, mint a Wireshark, a Nagios, a PRTG, valamint az adatfolyam-figyelő és -elemző platformok.
A haladóbb képzési programok, mint például a támadóbiztonsági mesterképzések, egy lépéssel tovább mennek, és megtanítják, hogyan kell ezeket az eszközöket egy etikus támadó szemszögéből használni : diszkrét felderítés, rosszul védett szolgáltatások kihasználása, hasznos adatok ellenőrzése, illegális beszivárgási csatornák felderítése stb. Arról szól, hogy megtanuljunk támadóként gondolkodni a hálózatok jobb védelme érdekében.
Ezekkel a készségekkel olyan pozíciókat tölthetsz be, mint rendszergazda, haladó támogatási technikus, hálózati specialista, SOC elemző vagy kiberbiztonsági tanácsadó . Innen továbbléphetsz speciálisabb pozíciókba a védelem, az incidensekre való reagálás vagy akár a Red Team területén.
A hálózati forgalom elemzésének elsajátítása, legyen szó akár egyszerű eszközökről, mint a Wireshark, akár integrált NTA/NDR megoldásokról, páratlan rálátást biztosít arra, hogy mi is történik valójában az infrastruktúráján belül . Ezek az adatok lehetővé teszik, hogy megalapozottabb döntéseket hozzon, előre jelezze a teljesítménybeli problémákat, korai szakaszban észlelje a támadásokat, és bizonyítékot szolgáltasson arról, hogy mi történt, amikor valami rosszul sül el, így hálózata a hasznos információk folyamatos forrásává válik, nem pedig csupán az adatok csatornájává.
Index
- 1 Mi a hálózat, és mit nevezünk hálózati forgalomnak?
- 2 Mi a hálózati forgalom elemzése és mire használják?
- 3 Az elemzett folyamatok, csomagok és adattípusok
- 4 Wireshark: a nélkülözhetetlen csomagelemző
- 5 Hogyan segíthet a Wireshark a mindennapi életben?
- 6 A Wireshark és szerepe a kiberbiztonságban és az etikus hackelésben
- 7 NTA, gépi tanulás és az NDR és XDR felé vezető evolúció
- 8 NTA a gyakorlatban: milyen adatokat gyűjt és milyen előnyöket nyújt
- 9 Forgalomelemző eszközök: a NetFlow Analyzertől az integrált megoldásokig
- 10 Karrierlehetőségek és képzések hálózati forgalomelemzés terén