- A WebRTC kényszerített módon titkosítja a hangot és a videót DTLS és SRTP segítségével, de az általános biztonság a jelzéstől, a hitelesítéstől és az alkalmazásarchitektúrától függ.
- A fő kockázatok az IP-szivárgások, a nem TLS-jelzés, a rosszul konfigurált TURN-kiszolgálók, a gyenge hozzáférés-vezérlés és az elavult függőségek.
- A biztonságos megvalósításhoz TLS-t kell használni a jelzésben, robusztus hitelesítést, STUN/TURN védelmet, titkosítást inaktív állapotban, folyamatos monitorozást és időszakos auditokat.
- A WebRTC szivárgások szabályozása böngészőkben, VPN-ekben és észlelési blokkoló böngészőkben kritikus fontosságú az adatvédelem megőrzése és a fiókkorreláció megelőzése érdekében többfiókos környezetekben.
A valós idejű kommunikáció minden modern üzleti élet kulcsfontosságú elemévé vált: a videohívások, a telemedicina, az online órák, a távoli támogatás és az interaktív streaming ma már a mindennapi élet részét képezik. Mindezek középpontjában a WebRTC áll, az a technológia, amely lehetővé teszi a hang, a videó és az adatok közvetlen áramlását a böngészők és alkalmazások között anélkül, hogy bármi extra telepítésre lenne szükség.
Azonban az a tény, hogy a WebRTC kényelmes és hatékony, nem jelenti azt, hogy nyugodtak lehetünk. Ha nem gondosan tervezték és valósították meg, valós IP-címekhez juthat hozzá, jogosulatlan hozzáférést tehet lehetővé, vagy érzékeny információkat szivárogtathat ki , még akkor is, ha VPN-eket, proxykat vagy észlelésgátló böngészőket használunk. Ezért a WebRTC biztonsági ellenőrzései nem opcionális kiegészítők, hanem minden komoly architektúra alapvető alkotóelemei.
Mi az a WebRTC, és miért tekinthető eleve biztonságosnak?
A WebRTC (Web Real-Time Communication) nyílt szabványok, API-k és protokollok összessége , amelyek lehetővé teszik a valós idejű kommunikációt közvetlenül egy webböngészőből vagy mobilalkalmazásból. Segítségével videohívásokat kezdeményezhet, megoszthatja képernyőjét, fájlokat küldhet vagy cseveghet bővítmények, szokatlan kiterjesztések vagy külön asztali programok nélkül.
Filozófiájuk világos: peer-to-peer (P2P) kommunikáció, amikor csak lehetséges . Ez azt jelenti, hogy a böngészők közvetlenül kapcsolódnak egymáshoz, csökkentve a késleltetést és a szerver erőforrás-felhasználását. Ehhez olyan protokollok jönnek létre, mint az SDP, az ICE és a STUN/TURN szerverek, amelyek segítenek a kapcsolati útvonalak felfedezésében akkor is, ha NAT-ok és tűzfalak vannak az útban.
A WebRTC egyik legnagyobb erőssége, hogy a biztonság magába a szabványba van beépítve . A modern böngészők biztonságos kontextusok (HTTPS) használatát igénylik a kamera és a mikrofon eléréséhez, és a böngésző biztonsága megakadályozza, hogy a médiafolyamok „egyszerű szövegként” továbbítódjanak, még véletlenül sem.
A gyakorlatban a WebRTC a távmunka platformok, az online oktatás, a telemedicina, a felhőalapú játékok, a technikai támogatás és a beágyazott videóval rendelkező SaaS alkalmazások alapjává vált . Olyan szolgáltatások, mint a Google Meet, a Jitsi, számos streaming megoldás és számos belső videokonferencia-eszköz támaszkodnak erre a technológiára a háttérben.
A WebRTC-be épített titkosítási rétegek és védelmi mechanizmusok
A WebRTC biztonsági ellenőrzéseinek első pillére a kommunikáció kötelező titkosítása. A modern böngészőkben nincs szabványos „titkosítatlan” mód , így minden hang- és videóátvitel biztonságos.
A WebRTC számos jól ismert biztonsági elemre támaszkodik:
- DTLS (Datagram Szállítási Réteg Biztonság)A kulcsok biztonságos cseréjét kezeli UDP-n keresztül, hasonlóan a "datagramok TLS-éhez". A végpontok kulcsokat tárgyalnak, amelyeket aztán az adatfolyam biztonságossá tételére használnak.
- SRTP (Biztonságos Valós Idejű Szállítási Protokoll)A DTLS által elfogadott kulcsokat használja a hang- és videoforgalom titkosításához és hitelesítéséhez, garantálva a bizalmasságot és az integritást.
- TLS a jelző és vezérlő API-k rétegében, amikor HTTPS-t vagy WSS-t használnak a munkamenetek egyeztetéséhez.
Ennek a kombinációnak köszönhetően a csomagokat elfogó támadó csak titkosított és haszontalan adatokat fog látni . Továbbá az integritási mechanizmusok megakadályozzák, hogy bárki észrevétlenül módosítsa az adatfolyamot.
Az olyan igényesebb környezetekben, mint az egészségügy vagy a pénzügy, sok szervezet egy lépéssel tovább megy, és végponttól végpontig terjedő titkosítást (E2EE) alkalmaz . Ebben a modellben még a közvetítő szerverek (például egy médiaszerver) sem férnek hozzá a visszafejtett tartalomhoz: csak a résztvevők eszközei ismerik a végső kulcsokat.
Ráadásul a böngésző a helyi eszközök őreként működik. A kamera, a mikrofon vagy a képernyő elérése előtt a felhasználónak explicit módon engedélyt kell adnia , amelyet bármikor visszavonhat a beállításokon keresztül. Ezt a párbeszédpanelt egyetlen fejlesztő sem tudja megkerülni.
Mindez a WebRTC-t „alapértelmezés szerint biztonságos” technológiává teszi a szállítási szempontból . A probléma akkor merül fel, amikor a protokollon túltekintünk, és elemezzük, hogyan integrálódnak a valós alkalmazások.
Specifikus biztonsági kockázatok a WebRTC implementációkban
Az a tény, hogy az átvitel titkosított, nem jelenti azt, hogy a teljes rendszer tévedhetetlen. A WebRTC biztonsági problémáinak többsége a megvalósításban, az infrastruktúrában és az alkalmazáslogikában merül fel , nem magában a szabványban.
Ezek a leggyakoribb kockázatok, amelyeket szem előtt kell tartani:
IP-cím szivárgások (WebRTC szivárgások)
Az egyik legérzékenyebb kérdés az IP-címek védelme. A WebRTC ICE folyamata megpróbálja felderíteni az összes lehetséges eszközcímet a legjobb P2P útvonal megtalálása érdekében, a nyilvános IP-címet visszaadó STUN szerverek segítségével, így a hálózati forgalom elemzése segíthet a szivárgások észlelésében.
Néhány sor JavaScript segítségével egy weboldal létrehozhat egy RTCPeerConnection-t és hozzáférhet ezekhez az „ICE-jelöltekhez”. Ha a böngésző nincs megerősítve, vagy a VPN nem kezeli jól a WebRTC-t, a felhasználó valódi IP-címe kiszivároghat még egy proxy, VPN vagy egy anti-felismerési böngésző mögött is.
Ez a probléma különösen súlyos azok számára, akik több fiókot kezelnek, forgalmi arbitrázst végeznek, vagy olyan elszigetelt profilokkal dolgoznak, amelyeket nem szabadna összekapcsolni . Egyetlen kiszivárgott irodai IP-cím elegendő lehet egy platform számára, hogy több tucat, elméletileg különálló fiókot összekapcsoljon.
Továbbá az IPv6-címek még veszélyesebbek : általában eszközönként egyediek és időben is állandóbbak, megkönnyítve az ujjlenyomatvételt és a hosszú távú nyomon követést.
Nem biztonságos jelzőcsatornák
A WebRTC meghatározza a média küldésének módját, de nem határozza meg a jelzéshez használandó protokollt . Ez a fejlesztőre van bízva, aki jellemzően a WebSockets, a HTTP/REST, az MQTT vagy más lehetőségek közül választ.
Ha ez a réteg nincs TLS-sel (HTTPS vagy WSS) védve és megfelelő hitelesítéssel, akkor viszonylag könnyű valakinek elfognia vagy manipulálnia a munkamenet-tárgyalásokat, megnyitva az utat a következők előtt:
- Metaadatok lehallgatása munkamenetek és hitelesítő adatok.
- Személyiséggel való visszaélés vagy munkamenet-eltérítés közbeavatkozó támadásokon keresztül.
- Pénzeszközök átutalása jogosulatlan harmadik feleknek.
Rosszul konfigurált STUN/TURN szerverek
Az ICE infrastruktúra a STUN/TURN szerverekre támaszkodik a csatlakozás elősegítése érdekében. Amikor egy TURN szerver erős hitelesítés vagy használati korlátozások nélkül marad , akkor „nyílt továbbítóvá” válhat, amelyet bárki kihasználhat a forgalom továbbítására az infrastruktúra rovására.
Ez nemcsak biztonsági és visszaélési kockázatot jelent, hanem költségproblémát is, és veszélyezteti a hálózati topológiát . A biztonsági intézkedések vállalati hálózatokban történő bevezetése csökkenti ezt a kockázatot. A TURN helytelen konfigurációja az egyik leggyakoribb hiba a sietve telepített WebRTC rendszerekben.
Gyenge alkalmazásszintű hozzáférés-vezérlés
Még ha a hang és a videó titkosítva is van, ha bárki bejuthat egy szobába pusztán az URL ismeretében , a gyenge láncszem továbbra is az alkalmazás logikája; a többfelhasználós környezetek biztonsági szabályzatai segítenek ezt enyhíteni. Robusztus hitelesítés, munkamenet-vezérlés és szerepkör-kezelés nélkül a jogosulatlan felhasználók a következőket tehetik:
- Behatolás zártkörű találkozókra vagy fizetett webináriumokra.
- Hozzáférés a már tárolt érzékeny felvételekhez.
- Nem kívánt tartalmak sugárzása olyan helyiségekben, ahová nem lenne szabad engedélyt kapniuk.
Nagyon gyakoriak az olyan alkalmazások, amelyek kiszámítható vagy állandó munkamenet-azonosítókra támaszkodnak, ami megkönnyíti a felsorolási támadásokat és az illegitim hozzáférést.
Elavult függőségek és kibővített támadási felület
Egy tipikus WebRTC telepítés nem csak a böngészőt foglalja magában. Tartalmaz jelzőszervereket, harmadik féltől származó könyvtárakat, SDK-kat, operációs rendszereket és gyakran médiaszervereket, amelyek kibővítik a funkcionalitását. Ha ezek közül az összetevők közül bármelyiket nem javítják ki, az sebezhetővé válik. A könyvtárhibák monitorozása kritikus fontosságú.
A gyakorlatban a sebezhetőségek kihasználása gyakran azért történik, mert a böngészők, a WebRTC könyvtárak, a rendszerek vagy a háttérrendszer függőségei nem frissülnek ésszerű időközönként.
A biztonság szerepe az alkalmazás és az infrastruktúra szintjén
Bár a WebRTC nagyszerű munkát végez a média titkosításában, nem dönti el, hogy ki férhet hozzá, mit tehet az egyes felhasználók, vagy hogyan kezelik az adatokat hosszú távon . Mindez az alkalmazásra és a környező architektúrára hárul.
Erősítse meg a jelzőcsatornát
Az első lépés, hogy a jelzést érzékeny csatornaként kezeljük. Mindig HTTPS-t vagy WSS-t kell használnia , megfelelően kezelt tanúsítványokkal, olyan szabályzatokkal, mint a HSTS, és letiltva a nem biztonságos protokollokat vagy az elavult titkosítást.
A titkosítás mellett az erős hitelesítés a jelzésekben kulcsfontosságú a munkamenet-hamisítás, a tokenek ellopása vagy a vezérlőüzenetek manipulálásának megakadályozásához.
Identitás-, engedély- és lejáratkezelés
Annak megakadályozása érdekében, hogy bárki „kihasználja” a munkamenetet, elengedhetetlen a WebRTC műveletek jól hitelesített identitáshoz való kapcsolása , és biztonsági intézkedések bevezetése a szoftverfejlesztés során . Néhány gyakori bevált gyakorlat:
- Használata aláírt tokenek (pl. JWT) rövid lejárati idővel streamek közzétételéhez vagy lejátszásához.
- Integráció a OAuth 2.0, vállalati egyszeri bejelentkezés vagy vállalati identitásrendszerek professzionális környezetben.
- Végrehajtás 2FA vagy MFA kritikus területekhez, például adminisztrációs panelekhez vagy magas kockázatú helyiségekhez való hozzáféréshez.
- A szerepköralapú hozzáférés-vezérlés (RBAC) különbséget tenni nézők, előadók, moderátorok, orvosok, tanárok stb. között.
Ugyanilyen fontos a munkamenet lejáratának megfelelő kezelése : az állandó tokenek, a lejárat nélküli URL-ek vagy az újrafelhasználható azonosítók problémákhoz vezethetnek.
TURN szerver és backend védelem
A TURN szervereket és más háttérrendszer-összetevőket kritikus infrastruktúraként kell kezelni; a megbízható tárhely kiválasztása és a dinamikus hitelesítő adatok kezelése elengedhetetlen a védelemhez. Néhány ésszerű minimumintézkedés a következők:
- Dinamikus és ideiglenes hitelesítő adatok a TURN-ben, kerülve a statikus felhasználóneveket/jelszavakat.
- IP-címek fehérlistái vagy hálózati szegmentáció a szerver elérésének korlátozására.
- Sebességkorlátozás és sávszélesség-kvóták a visszaélések megfékezése és a DDoS mérséklése érdekében.
- A TURN naplók, jelzések és médiaszerverek folyamatos monitorozása anomáliás minták keresése céljából.
A fejlettebb architektúrákban a zéró bizalom megközelítését alkalmazzák : semmiről és senkiről sem feltételeznek megbízhatóságot pusztán azért, mert „bent” van, hanem minden kérést a legkisebb jogosultság elve szerint validálnak, naplóznak és korlátoznak.
Szabályozási megfelelés, auditálás és adatfeldolgozás
Amikor személyes adatokról van szó (és ez mindig így van videohívásokban, telemedicinában vagy online órákban), a jogi szempont ugyanolyan fontos, mint a tisztán technikai . Az olyan szabályozások, mint az európai GDPR vagy az amerikai HIPAA, nagyon konkrét követelményeket támasztanak.
Egy szabályozott szektorokra irányuló WebRTC alkalmazásnak legalább a következőket kell integrálnia: naplóelemzés
- Auditálható rekordok a munkamenetek száma: kik csatlakoztak, honnan, mennyi ideig.
- Hozzájárulás kezelése egyértelmű és dokumentált a felvételek, az adatfeldolgozás és a későbbi felhasználás tekintetében.
- Titkosítás inaktív állapotban felvételekhez, metaadatokhoz és megosztott fájlokhoz.
- Megőrzési és automatikus törlési szabályzatok összhangban a jogi határidőkkel és az üzleti igényekkel.
A WebRTC-alapú platform biztonságossá tételének legfontosabb gyakorlati tanácsai
Egy robusztus WebRTC megoldás tervezése többet jelent, mint pusztán a „titkosítás engedélyezése”, ami már eleve benne van a megoldásban. A biztonságot már a kezdeti architektúra szakaszától figyelembe kell venni, és a termék teljes életciklusa során fenn kell tartani.
1. A jelzéseket mindig TLS-sel kell védeni, és a tanúsítványokat megfelelően kell konfigurálni.
A munkamenet-egyeztetésnek és az SDP-ajánlatok/válaszok cseréjének mindig HTTPS vagy WSS protokollon keresztül kell történnie . A sima HTTP használata, még „ideiglenes” vagy tesztkörnyezetben is, megnyitja az utat a támadások előtt, amelyek aztán átterjedhetnek az éles környezetre.
A TLS használata mellett elengedhetetlen a privát kulcsok és tanúsítványok biztonságos kezelése , megújításuk automatizálása, valamint a nem biztonságos konfigurációk, például az elavult titkosítócsomagok elkerülése.
2. Robusztus hitelesítés és hozzáférés-vezérlés megvalósítása
Minden bizalmas műveletet (szobához való csatlakozás, közvetítés közzététele, felvétel letöltése) védeni kell. A rövid élettartamú tokenek, az MFA (többtényleges hitelesítés) adott esetben és a jól meghatározott szerepkörök a minimumkövetelmények részét képezik.
Kritikus alkalmazásokban hasznos lehet minden egyes kapcsolódási vagy közzétételi kísérletet validálni a háttérrendszeren olyan rendszerek segítségével, mint a webhookok: a médiaszerver lekérdezi a háttérrendszert, amely eldönti, hogy a felhasználó valóban meg tudja-e tenni, amit kér (például van-e aktív előfizetése, vagy ő-e a kijelölt előadó).
3. A STUN és a TURN gondos konfigurálása
A kapcsolat az egyik legfontosabb szempont. Mindenképpen kerülni kell a „nyílt” TURN szervereket. Ideális esetben ideiglenes hitelesítő adatokat, lehetőség szerint IP-korlátozásokat és a használat folyamatos monitorozását érdemes használni a visszaélések vagy rendellenességek észlelése érdekében.
Ha VPN vagy proxy mögött vagy, és aggódsz az adatvédelem miatt, akkor azt is tanácsos tesztelni, hogy az ICE felbontás hogyan viselkedik különböző böngészőkkel , és a szivárgások minimalizálása érdekében módosítsd mind a kliens, mind a szerver beállításait.
Alapvetőnek tűnik, mégis gyakran elhanyagolják. A böngészők WebRTC motorjai folyamatosan kapnak biztonsági javításokat , akárcsak az operációs rendszerek, a médiaszerverek és a harmadik féltől származó könyvtárak.
Professzionális környezetben ajánlott ütemezett frissítési eljárásokat, regressziós tesztelést és lehetőség szerint automatizálást alkalmazni , hogy az ismert sebezhetőségek ne halmozódjanak fel hónapokig.
5. Titkosítsa a felvételeket és a tárolt adatokat
A hívás folyamatban van, az átvitel titkosítva van. De amint megkezdi az adatok rögzítését vagy tárolását, a titkosítás inaktív állapotban kerül felhasználásra . A titkosított lemezek, a HSM-ek vagy KMS-szolgáltatások által kezelt kulcsok használata, valamint a felvételekhez való nagyon szigorú hozzáférés-vezérlés elengedhetetlen.
Ezenkívül célszerű egyértelmű megőrzési időszakokat és automatizált folyamatokat meghatározni a már nem szükséges vagy jogilag nem indokolt tartalmak biztonságos törlésére.
6. Monitorozás, anomáliák észlelése és auditálás
A kezdeti telepítés nem a munka vége. Egy éles WebRTC platform valós idejű monitorozást igényel : TURN használati mutatók, ismétlődő ICE hibák, gyanús sávszélesség-csúcsok, sikertelen hozzáférési kísérletek, a csatlakozási minták változásai stb.
A napi monitorozás mellett érdemes időszakos auditokat is tervezni : behatolásvizsgálatokat, biztonságra összpontosító kódáttekintéseket, hálózati konfigurációelemzést, valamint a szervereken és paneleken érvényes engedélyek ellenőrzését.
A szerveroldalon túl az egyik legproblémát okozó probléma az IP-szivárgás a WebRTC-n keresztül , különösen VPN-ek, lakossági proxyk vagy anti-észlelési böngészők használata esetén több fiókos forgatókönyvekben.
Hogyan történnek IP-szivárgások a WebRTC-ben?
Amikor egy oldal létrehoz egy RTCPeerConnection-t, a böngésző elindítja az ICE folyamatot: összegyűjti a hálózati jelölteket, lekérdezi a STUN szervereket, és felderíti a nyilvános és privát címeket . Ezeket az adatokat ezután megosztja a távoli végponttal... vagy a rosszindulatú szkripttel, amely azokat olvassa.
A böngészőtől és a konfigurációtól függően a WebRTC a következőket teheti elérhetővé:
- Csak helyi IP-címek (192.168.xx, 10.xxx…), kevésbé hatásosak, de hasznosak az ujjlenyomatvételhez.
- A VPN vagy proxy IP-címe, ami sok esetben a kívánatos viselkedés lenne.
- Az internetszolgáltató tényleges nyilvános IP-címe, és ha engedélyezve van, az eszközhöz rendelt IPv6-cím.
Ezért bárki számára, aki sok fiókot kezel, vagy el kell különítenie az identitásokat, a WebRTC ellenőrzése ugyanolyan fontos, mint egy jó proxyszolgáltató kiválasztása . Egy tökéletes ujjlenyomat tönkremegy, ha a valódi IP-cím jelenik meg az oldalán.
Ellenőrizze, hogy a konfigurációja szivárog-e a WebRTC-n
A tapaszok vakon történő felhelyezése előtt tanácsos méréseket végezni. A kitettség ellenőrzésének hatékony módja:
- Csatlakozz a VPN-edhez, vagy állítsd be a proxyt az észlelésgátló böngésződben, és egy tipikus "mi az IP-címem?" szolgáltatáson nézd meg, hogy mi legyen a látható IP-cím.
- Látogass el a WebRTC tesztoldalaira, és nézd meg, mely címek jelennek meg a jelölt részben.
- Hasonlítsa össze a várt IP-címet a WebRTC-ben felsoroltakkalHa eltérő nyilvános IP-címet látsz, például az internetszolgáltatódét vagy egy váratlan IPv6-címet, akkor szivárgás van.
Javasoljuk, hogy ezeket a teszteket különböző böngészőkben (Chrome, Firefox, Edge, Safari) és minden nagyobb frissítés vagy VPN/proxy szolgáltatóváltás után ismételd meg, mivel a viselkedés jelentősen eltérhet.
A böngészőtől függően több vagy kevesebb mozgástere van:
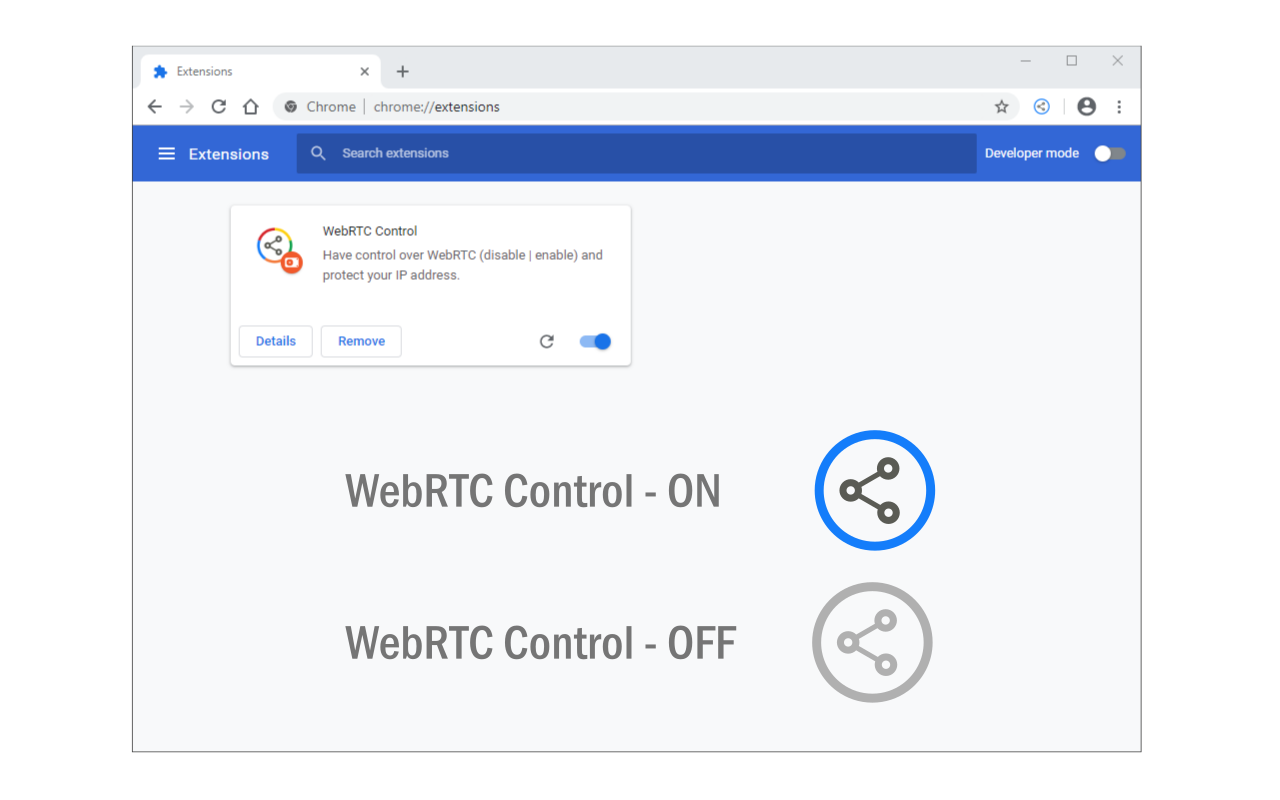
- Chromium alapú böngészők (Chrome, Edge, Brave, Opera…)Nem teszik lehetővé a WebRTC teljes natív letiltását. A szokásos megközelítés olyan bővítmények használata, amelyek korlátozzák az IP-címek elérhetőségét, vagy blokkolják a WebRTC-t, kivéve a megbízható webhelyeken.
- FirefoxA legnagyobb részletességű kontrollt kínálja. about: config Letilthatja a media.peerconnection.enabled beállítást, vagy kényszerítheti a WebRTC-t, hogy csak a proxy címet használja. Használhat olyan bővítményeket is, amelyek webhelyenként engedélyezik vagy letiltják a WebRTC-t.
- Safari (macOS és iOS)A WebRTC alapértelmezés szerint engedélyezve van, és a vezérlés korlátozott. Az Apple alkalmaz bizonyos kockázatcsökkentő intézkedéseket, de ez nem az ideális böngésző a magas kockázatú feladatokhoz, ahol minden beállítást finomhangolni kell.
Kereskedelmi környezetekben, ahol a WebRTC a munkafolyamat része (például, amikor egy adott hirdetési platform videós ellenőrzést igényel), általában nem jó ötlet a WebRTC teljes blokkolása . Célszerűbb a „csak proxy” módokat vagy olyan konfigurációkat használni, amelyek a valós IP-címek szűrése nélkül fenntartják a funkcionalitást.
Operációs rendszer és tűzfal szintű megerősítés
Szélsőségesebb forgatókönyvek esetén egyes csapatok úgy döntenek, hogy a tűzfal szintjén blokkolják vagy szűrik az UDP forgalmat és bizonyos porttartományokat , macOS rendszeren pf, Linuxon iptables/nftables vagy Windows Defender tűzfal használatával.
Ez a megközelítés egy plusz védelmi réteget biztosít, de óvatosan kell kezelni, mert megzavarhatja a jogos szolgáltatásokat (videohívások, online játékok, VoIP, DNS stb.). Mindig tanácsos dokumentálni a szabályokat, biztonsági másolatot készíteni a konfigurációról, és ellenőrizni, hogy a gépek kezelhetők-e, mielőtt tömeges változtatásokat vezetnénk be.
Az észlelést megakadályozó böngészők különböző ujjlenyomatokat tudnak szimulálni: grafikus hardver, betűtípusok, időzóna, nyelv, felbontások stb. De ha a WebRTC hagyja, hogy ugyanaz a valós IP-cím becsússzon mindezen profilok mögé, a platformok nagyon megbízható nyomot kapnak a köztük lévő összekapcsoláshoz.
Az ilyen típusú megoldás ideális konfigurációja a következőket foglalja magában:
- Minden profilhoz hozzárendelés másik proxy vagy IP-cím, lehetőleg lakossági vagy mobil.
- WebRTC viselkedés konfigurálása letiltott módban vagy „csak proxy” módban, a célalkalmazás igényeitől függően.
- Végezzen WebRTC szivárgásteszteket minden egyes reprezentatív profilon belül, mielőtt üzembe helyezné.
- megállapítása egyértelmű belső szabályzatok arról, hogy mikor engedélyezettek a videohívások és mely profilokban kell továbbra is szigorúbbnak maradni a korlátozásoknak.
Ügynökségek, marketingcsapatok, arbitrázs vagy nagy katalóguskezelés esetén a piactereken ez a fajta fegyelem jelenti a különbséget a stabil működés és a hatalmas fiókblokkok között való megélhetés között.
Összességében a WebRTC biztonsági ellenőrzései magukban foglalják a szabvány beépített funkcióinak (titkosítás, böngészőengedélyek, hatékony P2P) kihasználását, és ezek robusztus architektúrába és legjobb gyakorlatokba való becsomagolását: biztonságos jelzésátvitel, jól megtervezett hitelesítés és szerepkörök, védett STUN/TURN szerverek, titkosítás inaktív állapotban, folyamatos monitorozás, és ha fejlett adatvédelemről van szó, az IP-szivárgások és a WebRTC viselkedésének átfogó ellenőrzése böngészőkben, VPN-ekben és észlelésgátló böngészőkben. A technológia erősségeinek és gyengeségeinek megértésével teljes mértékben lehetséges olyan valós idejű kommunikációs platformokat telepíteni, amelyek gyorsak, skálázhatóak és mindenekelőtt megbízhatóak, még vállalati és szabályozott környezetekben is.