- Deepfake adalah konten audio visual yang dihasilkan oleh AI yang mengancam privasi, reputasi, dan kepercayaan publik.
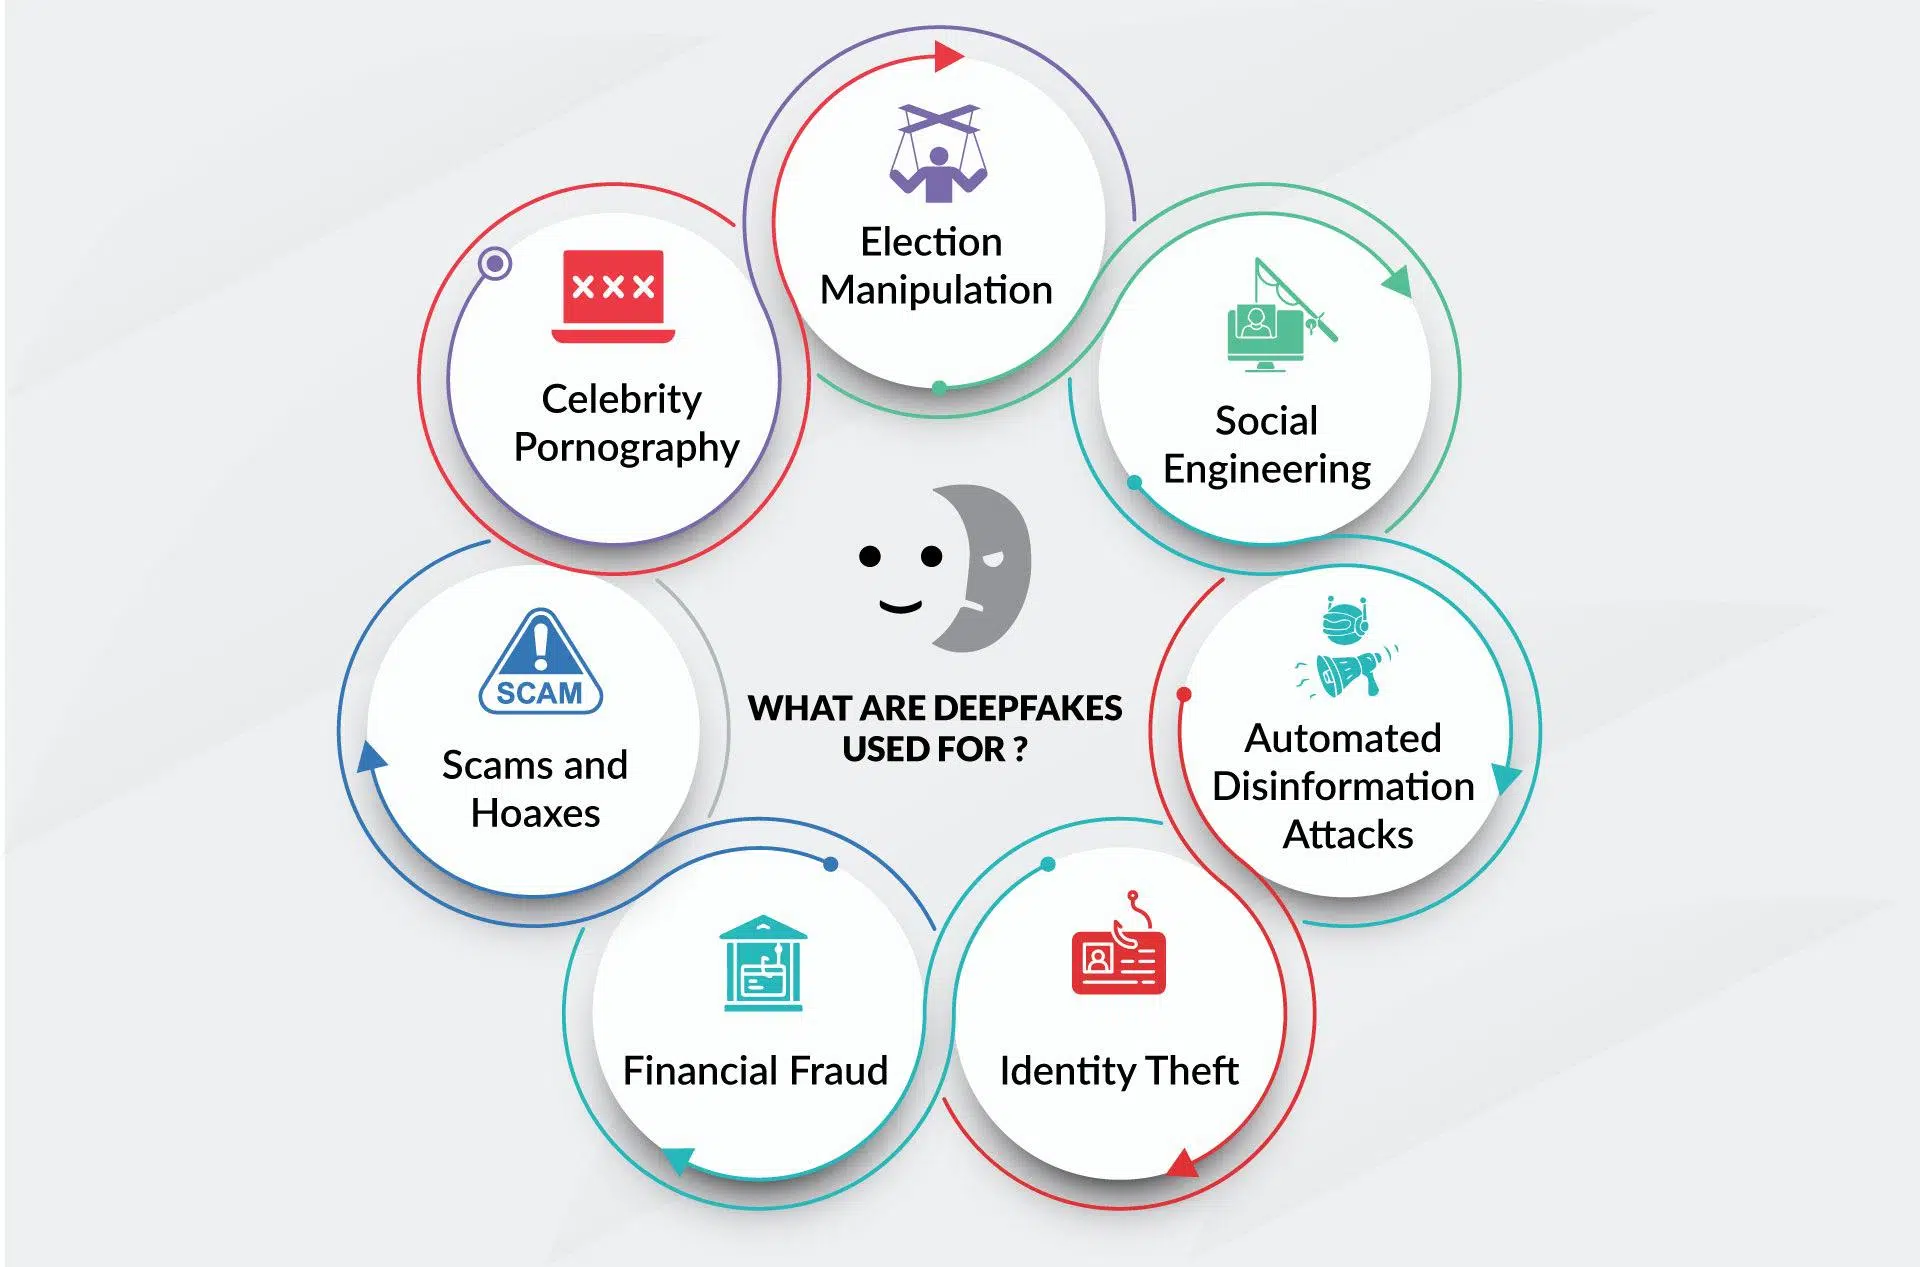
- Dampaknya beragam, mulai dari pelecehan dan pornografi tanpa persetujuan hingga penipuan korporasi dan manipulasi politik.
- Kerangka hukum Spanyol dan Eropa telah menawarkan alat untuk menuntut penggunaan yang merugikan, meskipun teknologi berkembang sangat pesat.
- Pertahanan membutuhkan kombinasi deteksi teknis, protokol organisasi, dan pelatihan dalam berpikir kritis serta keamanan siber.
Deepfake telah berubah dari sekadar keingintahuan di internet menjadi salah satu tantangan paling serius di era digital. Video, audio, dan gambar yang dimanipulasi menggunakan kecerdasan buatan dapat membuat kita melihat seseorang mengatakan atau melakukan sesuatu yang sebenarnya tidak pernah terjadi, dengan realisme yang, dalam banyak kasus, bahkan dapat menipu mata para ahli. Dan ini tidak hanya memengaruhi selebriti atau politisi: siapa pun yang memiliki kehadiran di media sosial dapat menjadi target.
Fenomena ini menggabungkan tiga unsur yang sangat berbahaya: teknologi yang canggih, kemudahan penggunaan, dan jangkauan yang sangat luas . Hasilnya adalah resep sempurna untuk disinformasi, penipuan keuangan, pelecehan, dan erosi kepercayaan yang meluas terhadap apa yang kita lihat dan dengar. Mari kita uraikan, dengan tenang dan detail, apa sebenarnya deepfake itu, bagaimana cara pembuatannya, risiko apa yang ditimbulkannya bagi individu, perusahaan, dan institusi, apa yang dikatakan hukum, dan langkah-langkah nyata apa yang dapat kita ambil untuk membela diri.

Apa itu deepfake dan mengapa deepfake penting?
Istilah deepfake berasal dari gabungan kata deep learning (pembelajaran mendalam) dan fake (palsu) . Istilah ini merujuk pada konten audiovisual apa pun—video, gambar, atau audio—yang dihasilkan atau dimanipulasi oleh algoritma kecerdasan buatan generatif agar tampak autentik. Kita tidak berbicara tentang sekadar filter atau pengeditan, tetapi tentang rekonstruksi lengkap wajah, gerak tubuh, atau suara yang sangat akurat meniru orang sungguhan.
Dengan alat-alat yang mudah didapat, bahkan gratis, dimungkinkan untuk menempelkan wajah seseorang ke tubuh orang lain, meniru suara mereka, atau menciptakan kembali adegan yang tidak pernah terjadi . Kemajuan dalam jaringan saraf dan GAN (generative adversarial networks) telah secara dramatis meningkatkan tingkat realisme, sehingga jauh lebih sulit untuk membedakan antara konten asli dan konten yang dimanipulasi.
Deepfake kini dianggap sebagai evolusi dari berita palsu : sementara sebelumnya teks atau foto dimanipulasi, sekarang video palsu atau rekaman audio yang kredibel dihasilkan yang memiliki dampak emosional dan kognitif yang jauh lebih besar. Otak kita cenderung lebih mempercayai apa yang "dilihat dan didengar" daripada sekadar judul berita, yang melipatgandakan kekuatan persuasifnya.
Meskipun teknologi ini telah ada sejak akhir tahun 90-an, teknologi ini menjadi terkenal pada tahun 2017 ketika seorang pengguna Reddit mulai memposting konten pornografi palsu yang menampilkan wajah-wajah aktris terkenal. Sejak saat itu, penggunaannya telah menyebar secara luas, baik dalam hiburan maupun dalam konteks yang jelas-jelas jahat.
Cara pembuatan deepfake: sisi teknis tanpa jargon teknis.
Di balik deepfake terdapat sistem pembelajaran mesin yang menganalisis ribuan gambar, bingkai, atau cuplikan audio . Proses tipikal pada wajah mengikuti dua langkah utama: pengkodean dan dekode. Pertama, algoritma pengkodean mempelajari kemiripan antara dua wajah dan mengekstrak serangkaian fitur umum. Kemudian, dekoder merekonstruksi gambar target menggunakan ekspresi orang lain.
Dalam praktiknya, dua dekoder terpisah dilatih, satu untuk setiap wajah. Ketika data dari satu orang dimasukkan ke dalam dekoder orang lain , kita memperoleh video di mana subjek A tampak melakukan gerakan dan gerak tubuh subjek B. Jika dilakukan dengan benar, hasilnya akan terlihat seperti rekaman asli.
Teknik umum lainnya adalah penggunaan jaringan adversarial generatif (GAN) . Ini melibatkan dua jaringan: generator, yang membuat gambar atau klip video palsu, dan diskriminator, yang mencoba membedakan yang palsu dari yang asli. Mereka bersaing satu sama lain ribuan kali, terus menerus meningkatkan kemampuannya hingga diskriminator tidak lagi dapat dengan mudah mendeteksi penipuan dan hasilnya mendekati kenyataan.
Sebagian besar video deepfake dibuat dengan memasukkan sejumlah besar gambar orang yang ditiru ke dalam algoritma . Semakin banyak sudut pandang, gerak tubuh, dan kondisi pencahayaan yang dimiliki model, semakin meyakinkan hasil akhirnya. Secara tradisional, oleh karena itu, korban cenderung adalah orang-orang dengan paparan media yang tinggi, meskipun saat ini satu foto atau beberapa detik rekaman suara sudah cukup untuk menghasilkan klon yang layak.
Dalam kasus suara, sistem kloning memungkinkan, hanya dari beberapa detik rekaman, reproduksi timbre, aksen, dan ritme bicara . Dengan menggabungkan sintesis ucapan dengan skrip yang dihasilkan AI, dimungkinkan untuk menghasilkan audio di mana korban "mengucapkan" apa pun yang ingin dimasukkan penyerang ke dalam mulutnya.
Jenis-jenis deepfake: gambar, video, dan suara.
Dalam lingkup deepfake, kita dapat membedakan beberapa jenis, tergantung pada jenis konten yang dimanipulasi dan teknik yang digunakan. Dua kategori yang menjadi sangat populer adalah deepfaces dan deepvoices.
Deepfaces adalah video di mana wajah seseorang dihasilkan atau diganti sepenuhnya . Dengan menggunakan beberapa foto, sistem ini menciptakan wajah statis yang sangat realistis sehingga tampak seperti potret asli, lalu menghubungkannya secara berurutan untuk menciptakan video yang mulus. Tujuannya adalah agar, saat ditonton, tidak ada yang akan curiga bahwa mereka sedang melihat komposit buatan.
Sementara itu, deepvoice berfokus pada peniruan suara . Algoritma mempelajari karakteristik vokal seseorang (frekuensi, intonasi, jeda, kata pengisi, dll.) dan kemudian dapat membaca teks apa pun, seolah-olah teks tersebut berasal dari orang tersebut. Jenis deepfake ini sangat berbahaya di sektor korporasi dan keuangan.
Contoh utama terjadi pada tahun 2019: penjahat siber meniru suara seorang CEO untuk menelepon seorang eksekutif senior di perusahaannya dan memerintahkan transfer mendesak lebih dari $250.000. Eksekutif tersebut menuruti perintah karena suara itu terdengar persis seperti suara atasannya, dan rasa urgensinya terasa meyakinkan.
Di luar kedua kategori tersebut, terdapat juga deepfake hibrida yang menggabungkan video, audio, dan teks yang dihasilkan AI , sehingga semua konten—apa yang Anda lihat dan apa yang Anda dengar—bersifat sintetis tetapi koheren. Seiring perkembangan teknologi, batasan antara jenis-jenis ini semakin kabur.
Penggunaan yang sah dan aplikasi yang positif
Meskipun kita sering mengaitkan deepfake dengan penipuan dan perundungan siber, teknologi yang sama memiliki aplikasi yang sepenuhnya sah dan berharga bila digunakan secara transparan dan dengan persetujuan. Di industri film, misalnya, deepfake digunakan untuk meremajakan aktor, menciptakan kembali karakter yang telah meninggal, atau mengisi suara dialog tanpa kehilangan sinkronisasi bibir.
Di bidang pendidikan, model generatif memungkinkan konten audiovisual diadaptasi ke berbagai bahasa sambil tetap mempertahankan gerak tubuh asli pembicara. Hal ini meningkatkan pemahaman, menghindari kesan "dubbing murahan," dan mempermudah akses global untuk kursus dan konferensi.
Aplikasi aksesibilitas juga sedang dieksplorasi, seperti pembuatan avatar yang menerjemahkan bahasa isyarat secara personal, atau suara sintetis khusus untuk orang yang tidak dapat berbicara. Dengan pendekatan etis yang tepat, teknologi yang saat ini membuat kita khawatir dapat membuka pintu penting bagi inklusi digital.
Tantangan terbesar bukanlah pada alat itu sendiri, melainkan pada konteks, tujuan, dan transparansi penggunaannya. Itulah mengapa peraturan Eropa baru-baru ini menekankan kewajiban untuk memberi label yang jelas pada konten yang dihasilkan AI agar publik dapat membedakan antara berbagai jenisnya.
Risiko dan ancaman deepfake terhadap masyarakat
Dampak negatif deepfake berkisar dari kehidupan pribadi individu hingga stabilitas politik, ekonomi, dan sosial . Salah satu bahaya yang paling jelas adalah disinformasi: video palsu yang menampilkan para pemimpin politik membuat pernyataan yang menghasut atau mengakui kejahatan yang tidak pernah terjadi.
Sekalipun kemudian dibantah, kerusakan sudah terjadi, karena dampak emosional dari penayangan pertama seringkali lebih besar daripada koreksi selanjutnya . Hal ini berkontribusi pada polarisasi opini publik, memicu teori konspirasi, dan melemahkan kepercayaan pada media dan lembaga demokrasi.
Risiko serius lainnya adalah penggunaan deepfake untuk pelecehan, pencemaran nama baik, dan pelanggaran privasi . Pembuatan pornografi palsu menggunakan wajah perempuan—terutama politisi, aktivis, dan jurnalis—telah menjadi bentuk kekerasan digital dengan konsekuensi yang menghancurkan bagi reputasi, kehidupan pribadi, dan kesehatan mental mereka.
Studi terbaru menunjukkan bahwa sekitar 2,2% orang yang disurvei dalam karya akademis tertentu mengidentifikasi diri mereka sebagai korban deepfake yang melibatkan privasi, sementara 1,8% mengakui telah membuat atau mendistribusikan jenis konten ini. Meskipun angka-angka ini mungkin tampak rendah, angka tersebut mencerminkan tren yang mengkhawatirkan dan terus meningkat.
Selain itu, deepfake berkontribusi pada "krisis kebenaran" : jika bukti audiovisual apa pun dapat dipalsukan, masyarakat berisiko menganggap bahwa tidak ada yang sepenuhnya kredibel. Ini mungkin dampak jangka panjang yang paling berbahaya, karena mengikis kepercayaan dasar yang diperlukan untuk hidup berdampingan secara digital dan debat publik yang informatif.
Dampak pada penipuan dan keamanan siber perusahaan
Di dunia bisnis, deepfake menjadi alat serangan yang sangat efektif bagi penjahat siber. Ini bukan fiksi ilmiah: sudah ada banyak kasus di mana para eksekutif dipalsukan identitasnya menggunakan video atau audio untuk memerintahkan transfer, meminta data sensitif, atau memberikan instruksi strategis palsu.
Salah satu skenario yang paling umum melibatkan [ tidak jelas - mungkin "alamat email" atau "nomor telepon"]. Selain email penipuan klasik, penyerang menyertakan video atau rekaman audio deepfake dari CEO atau CFO, yang memperkuat urgensi permintaan tersebut. Setelah melihat atau mendengar "bos" mereka, korban lengah dan melaksanakan perintah tersebut.
Deepfake juga digunakan dalam rekayasa sosial tingkat lanjut . Misalnya, sebuah video yang tampak biasa saja dikirim ke sebuah firma hukum di mana seorang mitra menuntut penandatanganan kontrak segera atau akses ke dokumen tertentu. Konteksnya masuk akal, gambar dan suara cocok, dan sistem verifikasi hanya bergantung pada pengenalan wajah.
Dalam lingkungan kerja jarak jauh yang semakin umum, penyerang menyusup ke panggilan video dengan menyamar sebagai anggota tim . Menggunakan avatar yang dihasilkan AI, mereka berpartisipasi dalam rapat, meminta akses ke sistem internal, atau menekan untuk mendapatkan informasi rahasia. Penyamaran ini dapat tidak terdeteksi jika perilakunya tidak tampak terlalu aneh.
Semua ini menimbulkan tantangan langsung bagi sistem keamanan yang berbasis pengenalan wajah atau suara. Studi terbaru menunjukkan bahwa penyesuaian kecil pada bayangan, pengaburan cerdas, atau gangguan dari pihak lawan dapat secara drastis mengurangi efektivitas detektor biometrik, sehingga memungkinkan wajah palsu untuk melewati kontrol akses.
Tantangan deteksi: mengapa perangkat lunak antivirus saja tidak cukup
Mendeteksi deepfake tidak sesederhana memasang perangkat lunak dan melupakannya. Model deteksi saat ini menghadapi masalah utama: kemampuan generalisasinya terbatas . Model-model tersebut biasanya dilatih menggunakan teknik dan gaya manipulasi tertentu, dan ketika algoritma generasi baru muncul, efektivitasnya menurun.
Selain itu, penyerang dapat memasukkan gangguan yang bersifat merugikan yang dirancang khusus untuk mengelabui detektor . Artinya, mereka menambahkan gangguan yang tidak dapat dilihat oleh mata manusia, tetapi membingungkan sistem forensik dan memungkinkan konten yang dimanipulasi untuk melewati filter seolah-olah itu asli.
Selain itu, ada tantangan skalabilitas. Platform dan jejaring sosial menerima sejumlah besar video dan audio setiap hari , sehingga analisis mendalam terhadap setiap konten hampir tidak mungkin dilakukan. Banyak yang terpaksa menggunakan pengambilan sampel, analisis dangkal, atau sistem otomatis yang terkadang gagal.
Oleh karena itu, saat ini belum ada "solusi ampuh" untuk melawan deepfake. Pertahanan membutuhkan kombinasi teknik : analisis metadata, pemeriksaan artefak visual atau audio, jaringan saraf yang dilatih untuk mendeteksi pola halus, dan, yang sangat penting, pelatihan pengguna dan pemikiran kritis.
Kemajuan AI itu sendiri menuntut pembaruan model deteksi secara terus-menerus . Setiap generasi baru alat generatif memerlukan peninjauan dan pelatihan ulang sistem pertahanan, menciptakan permainan kucing-dan-tikus abadi antara penyerang dan pembela.
Kerangka hukum: bagaimana Spanyol dan Uni Eropa merespons
Dari sudut pandang hukum, deepfake tidak selalu dianggap sebagai kejahatan tertentu, tetapi penggunaan berbahayanya termasuk dalam beberapa pelanggaran dan peraturan pidana yang ada . Di Spanyol, Kitab Undang-Undang Pidana menawarkan berbagai bentuk perlindungan terhadap peniruan identitas dan pelanggaran privasi.
Pasal 197 dan seterusnya melindungi hak atas privasi dan citra diri seseorang, serta menghukum perolehan , penggunaan, atau penyebaran gambar atau rekaman intim tanpa persetujuan , bahkan jika telah dimanipulasi secara digital. Deepfake seksual yang disebarkan tanpa izin dapat dianggap sebagai kejahatan terhadap privasi.
Pasal 401 mengkriminalisasi pencurian identitas , yang dapat diterapkan ketika deepfake digunakan untuk meniru orang lain, misalnya, untuk menipu pihak ketiga atau melakukan penipuan. Pasal 208-210 mengatur pencemaran nama baik dan fitnah, yang berlaku jika konten palsu tersebut secara serius merusak kehormatan atau reputasi korban.
Pasal 248 dan 249, yang berkaitan dengan penipuan, mencakup kasus-kasus di mana suara atau wajah yang diubah digunakan untuk memperoleh keuntungan finansial yang tidak sah . Dalam kasus-kasus ini, teknologi deepfake adalah sarana yang digunakan untuk melakukan kejahatan, meskipun tidak diklasifikasikan sebagai tindak pidana terpisah.
Sejalan dengan itu, Undang-Undang Organik 3/2018 (LOPDGDD) dan Peraturan Perlindungan Data Umum (GDPR) melindungi data pribadi, termasuk data biometrik seperti wajah dan suara. Menggunakan gambar atau suara seseorang dalam deepfake tanpa persetujuan mereka dapat merupakan pelanggaran serius terhadap perlindungan data, dengan sanksi administratif dan potensi tanggung jawab perdata atau pidana.
Undang-Undang Organik 1/1982, tentang hak atas kehormatan, privasi, dan citra diri, memungkinkan korban untuk mengajukan gugatan perdata terhadap siapa pun yang menyebarluaskan deepfake yang melanggar martabat atau reputasi mereka , meminta penghapusan konten tersebut, ganti rugi atas kerusakan, dan tindakan pencegahan mendesak untuk menghentikan penyebarannya.
Di tingkat Eropa, Undang-Undang AI (Peraturan Kecerdasan Buatan Uni Eropa) akan mewajibkan agar konten yang dihasilkan AI, termasuk deepfake, diidentifikasi secara jelas sebagai konten yang dihasilkan AI. Sementara itu, Undang-Undang Layanan Digital (DSA) mewajibkan platform dan layanan digital untuk bereaksi cepat terhadap konten yang salah, memfitnah, atau melanggar hak-hak fundamental.
Selain itu, beberapa pemerintah—termasuk Spanyol—telah mulai mendefinisikan secara lebih spesifik kejahatan yang terkait dengan deepfake seksual dan pelecehan anak, memperkuat perlindungan pidana terhadap pornografi tanpa persetujuan yang dihasilkan dengan AI dan pelecehan anak di bawah umur melalui manipulasi audiovisual.
Risiko khusus bagi anak-anak, perempuan, dan kelompok rentan.
Deepfake tidak memengaruhi semua orang secara sama. Data menunjukkan bahwa perempuan, anak di bawah umur, dan kelompok masyarakat tertentu menanggung dampak yang tidak proporsional, terutama terkait konten intim yang dibagikan tanpa persetujuan.
Laporan terbaru menunjukkan bahwa sebagian besar deepfake yang teridentifikasi secara online bersifat pornografi dan menargetkan perempuan, banyak di antaranya adalah tokoh publik. Hal ini berujung pada kampanye pelecehan, pemerasan, dan pencemaran nama baik, dengan unsur kekerasan berbasis gender digital yang kuat.
Beberapa studi dan laporan memperkirakan bahwa satu dari lima anak muda di Spanyol mengaku pernah memiliki pengalaman terkait deepfake selama masa kanak-kanak atau remaja, baik sebagai korban langsung, pengamat, atau peserta. Paparan dini ini meningkatkan risiko normalisasi praktik pelecehan dan pemerasan seksual.
Bagi kriminologi dan sistem peradilan, deepfake menimbulkan masalah tambahan: deepfake dapat disajikan sebagai "bukti" dalam proses hukum , sehingga menyulitkan hakim, jaksa, dan ahli untuk menentukan keaslian materi tersebut.
Situasi ini juga menimbulkan masalah serius di bidang keamanan pribadi dan keamanan siber publik, karena biometrik kontrol akses berbasis wajah atau suara dapat menjadi semakin tidak dapat diandalkan jika mekanisme yang kuat untuk mendeteksi konten sintetis tidak dikembangkan secara paralel.
Di luar kerugian individu, proliferasi deepfake berkontribusi pada iklim ketidakpercayaan yang meluas terhadap informasi digital . Jika setiap video atau audio dapat dipalsukan, maka muncul anggapan bahwa "tidak ada yang aman," dan pada akhirnya, banyak orang berhenti mencoba membedakan antara apa yang nyata dan apa yang dimanipulasi.
Kelelahan informasi ini sangat berbahaya karena membuka jalan bagi kampanye disinformasi dan manipulasi massal . Serangan disinformasi yang menggabungkan berita palsu dengan deepfake audiovisual dapat memengaruhi pemilihan umum, referendum, keputusan investasi, dan hubungan internasional.
Media sosial berperan sebagai akselerator proses ini. Konten palsu namun berdampak dapat menjadi viral dalam hitungan menit , sementara verifikasi dan koreksi datang jauh kemudian dan dengan jangkauan yang lebih kecil. Keterlambatan ini jelas menguntungkan mereka yang menggunakan AI generatif untuk tujuan jahat.
Platform-platform besar—Facebook, X (sebelumnya Twitter), Google, dan lain-lain—telah mengumumkan langkah-langkah untuk membatasi penyebaran deepfake berbahaya , mulai dari larangan eksplisit hingga pelabelan dan sistem penghapusan cepat. Namun, skala masalah dan kecepatan evolusi teknologi berarti bahwa respons yang diberikan selalu parsial.
Risiko yang paling besar adalah bahwa fenomena ini berkontribusi pada terkikisnya kemampuan berpikir kritis di kalangan warga negara . Jika "segala sesuatu bisa menjadi kebohongan," maka akan lebih mudah untuk menabur keraguan, menyebarkan teori-teori ekstrem, dan merusak kepercayaan pada media, lembaga, dan bahkan sistem demokrasi itu sendiri.
Strategi teknologi dan organisasi untuk pertahanan.
Menghadapi masalah yang begitu kompleks, respons yang diberikan pun harus multidimensi. Secara teknis, algoritma deteksi berbasis AI sedang dikembangkan untuk mencari ketidakkonsistenan halus dalam video: kesalahan sinkronisasi bibir, kedipan mata yang tidak wajar, artefak kompresi, kulit yang terlalu halus, atau tepi yang kabur di area wajah.
Pendekatan lain melibatkan perlindungan konten "di sumbernya" dengan menyisipkan tanda air tak terlihat atau metadata yang dapat diverifikasi yang mengkonfirmasi keaslian video atau foto. Tanda-tanda ini kemudian dapat membantu membedakan materi asli dari salinan yang dimanipulasi, asalkan ada standar yang diterima dan alat untuk memvalidasinya.
Di lingkungan perusahaan, otentikasi multi-faktor yang disempurnakan semakin populer . Ini berarti tidak hanya mengandalkan gambar atau suara seseorang, tetapi menggabungkannya dengan faktor lain: geolokasi, pola penggunaan umum, konfirmasi melalui saluran alternatif (SMS, aplikasi aman), atau kode sekali pakai.
Disarankan juga untuk menerapkan protokol yang jelas untuk transaksi sensitif , seperti transfer bank atau perubahan kredensial. Misalnya, tetapkan bahwa tidak ada transaksi keuangan penting yang dieksekusi hanya melalui email atau panggilan video, tetapi selalu memerlukan verifikasi tambahan melalui saluran yang berbeda.
Terakhir, pelatihan berkelanjutan adalah kuncinya. Organisasi yang melakukan latihan phishing dan deepfake —mengajari staf mereka untuk mendeteksi tanda-tanda halus seperti masalah sinkronisasi audio, gerakan yang tidak wajar, atau perilaku yang tidak biasa—mengembangkan budaya keamanan yang jauh lebih tangguh.
Cara mendeteksi deepfake: tanda-tanda praktis dalam kehidupan sehari-hari
Dari sudut pandang pengguna, ada beberapa petunjuk yang dapat membantu mengidentifikasi konten palsu, meskipun tidak selalu meyakinkan. Rekomendasi pertama adalah mencari kekurangan visual yang jelas : tepi yang buram di sekitar wajah, pencahayaan yang tidak konsisten dibandingkan dengan latar belakang, gerakan yang tersentak-sentak, atau ekspresi wajah yang "aneh".
Kedipan mata adalah indikator berguna lainnya. Banyak deepfake masih menunjukkan pola kedipan yang tidak alami : mata yang tetap terlalu terbuka untuk waktu yang lama atau berkedip dengan ritme yang aneh. Meskipun model yang lebih baru semakin membaik di area ini, hal itu tetap menjadi titik lemah dalam banyak kasus.
Penting juga untuk memperhatikan tubuh, leher, dan bahu orang tersebut. Sebagian besar manipulasi berfokus pada wajah , sehingga bagian tubuh lainnya dapat membongkar pemalsuan jika proporsi, postur, atau gerak tubuhnya tidak sesuai dengan yang diharapkan untuk orang tersebut.
Durasi video juga bisa menjadi petunjuk. Membuat deepfake yang panjang membutuhkan lebih banyak sumber daya dan meningkatkan kemungkinan kesalahan, sehingga banyak konten yang dimanipulasi relatif pendek dan berfokus pada satu frasa atau adegan yang berdampak. Klip yang sangat singkat dengan pesan yang mengejutkan seharusnya menimbulkan kecurigaan.
Terakhir, sangat penting untuk menganalisis konteks dan asal usul rekaman tersebut . Siapa yang pertama kali membagikannya? Apakah muncul di media terpercaya atau hanya di akun anonim? Adakah sumber independen lain yang mengkonfirmasi apa yang Anda lihat? Memperlambat pemutaran atau menonton video bingkai demi bingkai dapat membantu mendeteksi perubahan mendadak pada latar belakang, posisi wajah, atau bagian dalam mulut (lidah, gigi)—area di mana banyak algoritma masih gagal.
Literasi media dan budaya verifikasi
Teknologi deteksi apa pun tidak akan cukup tanpa warga negara yang memiliki kemampuan berpikir kritis dan kemampuan verifikasi dasar . Organisasi seperti INCIBE dan Internet User Security Office menekankan perlunya waspada terhadap informasi yang kita terima, menganalisis konten secara detail, dan selalu memverifikasinya dengan sumber yang dapat diandalkan.
Mengembangkan kebiasaan untuk tidak membagikan apa pun secara impulsif , terutama jika hal itu membangkitkan emosi yang kuat (ketakutan, kemarahan, amarah), adalah salah satu pertahanan terbaik terhadap penyebaran deepfake dan berita palsu. Meluangkan beberapa detik untuk bertanya pada diri sendiri, "Siapa yang diuntungkan jika saya mempercayai ini?" dapat membuat perbedaan besar.
Pelatihan keamanan siber, riset daring, dan intelijen siber bukan hanya untuk para spesialis. Memahami cara kerja serangan phishing, rekayasa sosial, dan disinformasi membantu siapa pun mengurangi kerentanan mereka secara signifikan, baik dalam kehidupan pribadi maupun profesional.
Bagi anak-anak dan remaja, sangat penting untuk mengintegrasikan topik-topik ini ke dalam pendidikan digital dan emosional , dengan menjelaskan risiko perundungan siber, pemerasan seksual, dan penyebaran gambar intim. Mengetahui bahwa sebuah video mungkin palsu, tetapi konsekuensinya bisa sangat nyata, akan membuat perbedaan besar.
Bagi bisnis dan institusi, berinvestasi dalam program kesadaran yang melampaui saran keamanan siber umum kini menjadi kebutuhan strategis. Mereka yang tidak memahami deepfake, dampaknya, dan cara menanggapinya akan berada dalam posisi yang sangat tidak menguntungkan di lanskap digital baru ini.
Semua indikasi menunjukkan bahwa deepfake akan terus bertambah banyak dan semakin canggih , memengaruhi keamanan, ekonomi, politik, dan kehidupan pribadi jutaan orang. Menerima bahwa deepfake adalah bagian dari lanskap digital, menuntut kerangka hukum yang jelas, berinvestasi dalam teknologi deteksi yang kuat, dan, yang terpenting, menumbuhkan budaya verifikasi dan tanggung jawab bersama adalah cara terbaik untuk mencegah alat ampuh ini menjadi senjata yang sepenuhnya merusak kepercayaan dalam kehidupan daring kita.