- SDN memisahkan bidang kontrol dari bidang data, memungkinkan jaringan diprogram menggunakan pengontrol dan API terbuka seperti OpenFlow.
- Jaringan yang didefinisikan perangkat lunak menyederhanakan manajemen, meningkatkan visibilitas dan skalabilitas, serta mengurangi CAPEX dan OPEX dibandingkan dengan jaringan tradisional.
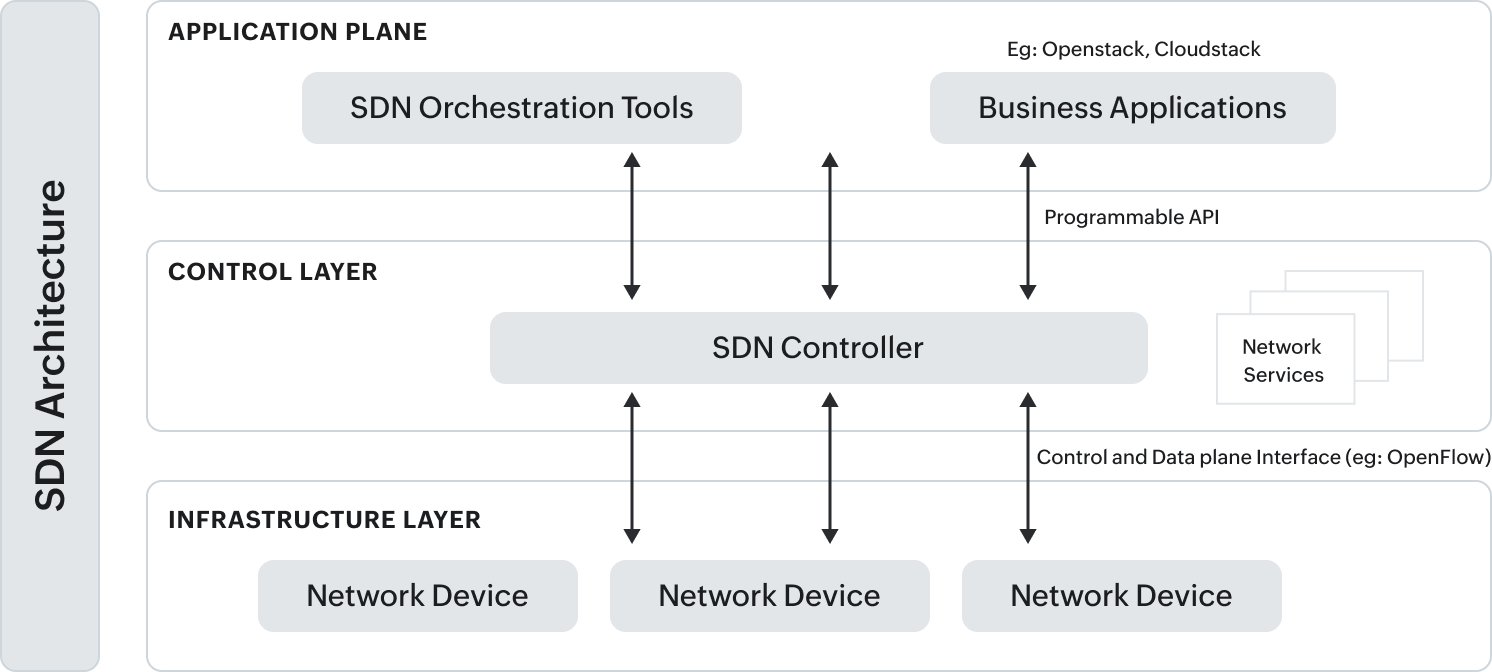
- Arsitekturnya didasarkan pada aplikasi SDN, pengontrol logika terpusat, dan jalur data yang dapat diprogram, yang dikoordinasikan oleh antarmuka utara dan selatan.
- ONF dan aktor lainnya mendorong standar dan studi kasus dunia nyata yang mencakup WAN perusahaan, pusat data, cloud, big data, dan IoT.
Software-defined networking (SDN) telah sepenuhnya mengubah cara infrastruktur komunikasi dirancang, diterapkan, dan dikelola . Apa yang dulunya merupakan kerangka kerja kaku berupa peralatan fisik dan konfigurasi manual, kini dapat dikelola hampir seperti kode, dengan kecepatan, fleksibilitas, dan visibilitas yang jauh lebih besar terhadap apa yang terjadi di setiap sudut jaringan.
Pendekatan baru ini tidak muncul begitu saja: ini adalah hasil dari penelitian selama beberapa dekade dan beberapa tonggak teknologi , mulai dari jaringan aktif tahun 90-an hingga standardisasi OpenFlow dan terciptanya ekosistem lengkap pengontrol, API, dan aplikasi. Mari kita lihat langkah demi langkah bagaimana kita sampai di sini, masalah apa yang dipecahkan SDN, bagaimana cara kerjanya secara internal, dan dalam skenario dunia nyata apa SDN digunakan saat ini.
Asal usul dan sejarah jaringan yang ditentukan perangkat lunak (SDN)
Kisah SDN dimulai sekitar 20 tahun yang lalu, pada awal era internet komersial , ketika keberhasilan jaringan global memperjelas bahwa infrastruktur komunikasi perlu dapat dimodifikasi dan berkembang dengan jauh lebih mudah. Sejak saat itu, dapat dibedakan tiga tahapan utama yang membuka jalan bagi apa yang sekarang kita sebut SDN.
Tahap pertama berkaitan dengan jaringan aktif (sekitar tahun 1995-2000) . Idenya adalah untuk membuka jaringan terhadap pemrograman, mirip dengan cara PC diprogram, tetapi diterapkan pada setiap node komunikasi. Untuk mencapai hal ini, API didefinisikan dalam perangkat jaringan yang mengekspos sumber daya seperti daya komputasi, penyimpanan, antrian paket, dan fungsi pemrosesan, memungkinkan kode dimuat yang menerapkan perilaku khusus pada aliran lalu lintas tertentu.
Pendekatan ini bertentangan dengan pandangan mereka yang berpendapat bahwa satu-satunya cara agar internet dapat berkembang dan tetap berfungsi adalah dengan menjaga jaringan sesederhana mungkin. Meskipun demikian, program jaringan aktif memicu kemajuan penting: pengurangan biaya komputasi, peningkatan bahasa pemrograman, munculnya mesin virtual , dan, yang terpenting, gagasan bahwa jaringan dapat diperlakukan sebagai platform yang dapat diprogram dan bukan hanya sekumpulan kotak tertutup.
Salah satu katalis penting pada era tersebut adalah dukungan dari lembaga-lembaga seperti DARPA, yang meluncurkan Program Jaringan Aktif , yang aktif dari pertengahan tahun 90-an hingga awal tahun 2000-an. Meskipun jaringan aktif tidak pernah mencapai penerapan massal, mereka menanamkan konsep-konsep yang kemudian menjadi fundamental bagi SDN: fungsi yang dapat diprogram dalam jaringan, virtualisasi sumber daya, dan pandangan terpadu dari berbagai perangkat (firewall, IDS, NAT, dll.).
Dengan pergantian dekade dan pertumbuhan lalu lintas yang eksplosif, fase kedua dimulai, yang berfokus pada pemisahan bidang kontrol dan bidang data (2001-2007) . Router dan switch tradisional menggabungkan logika kontrol (pemilihan rute, protokol routing) dan bidang data (penerusan paket aktual) dalam perangkat yang sama, sehingga sangat sulit untuk melakukan debugging kesalahan, menyesuaikan rekayasa lalu lintas, atau memperkenalkan layanan baru.
Untuk mengatasi skenario ini, operator mulai menerapkan penerusan paket pada perangkat keras khusus , sementara kontrol tetap lebih terpisah, dan pada saat yang sama mereka mencari cara untuk mengelola jaringan yang semakin besar dan kompleks, dengan layanan seperti VPN dan fitur canggih lainnya. Dari sinilah muncul dua jalur inovasi: di satu sisi, antarmuka terbuka antara kontrol dan penerusan, seperti ForCES (IETF) atau Netlink di Linux; di sisi lain, arsitektur dengan kontrol logis terpusat, seperti RCP, SoftRouter, atau protokol PCE, yang memungkinkan pengambilan keputusan perutean dengan pandangan global.
Tahap ketiga tiba dengan Project 4D dan Ethane berikutnya , yang mengkristalkan gagasan tentang pengontrol logika pusat dengan empat bidang yang didefinisikan dengan jelas: data (pemrosesan paket sesuai aturan), penemuan (pengumpulan informasi topologi dan lalu lintas), penyebaran (pemasangan aturan pemrosesan), dan pengambilan keputusan (kebijakan global yang diterjemahkan ke dalam aturan spesifik). Ethane, yang diterapkan di lingkungan dunia nyata seperti Universitas Stanford, memberikan desain switch yang sangat sederhana yang akan menjadi dasar dari apa yang sekarang kita kenal sebagai OpenFlow.
Sementara itu, ekosistem eksperimen juga berkembang: infrastruktur seperti PlanetLab dan Emulab, proyek-proyek seperti GENI dan program FIRE Eropa, serta Program Clean Slate Stanford mendorong pengujian skala besar arsitektur jaringan alternatif. Dalam lingkungan inilah OpenFlow muncul sebagai cara praktis untuk mengekspos kemampuan penerusan switch ke pengontrol eksternal menggunakan API standar.
Tonggak penting dalam industri ini adalah demonstrasi Avaya pada tahun 2014 , yang menggabungkan Shortest Path Bridging dengan OpenStack untuk membangun jaringan yang ditentukan perangkat lunak dengan konfigurasi manual minimal. Dan, secara bertahap, berkat pembaruan firmware yang sederhana, banyak switch komersial mulai mendukung OpenFlow tanpa memerlukan perubahan perangkat keras.
Masalah-masalah jaringan tradisional yang dipecahkan oleh SDN.
Jaringan konvensional, yang hampir seluruhnya didasarkan pada peralatan fisik yang dikonfigurasi secara individual , telah mencapai batas kemampuannya dalam menghadapi kebutuhan bisnis, penyedia layanan, dan pengguna akhir saat ini. Kelemahan utama mereka adalah kompleksitas yang terakumulasi selama bertahun-tahun.
Untuk mencakup semua kemungkinan skenario, industri telah menambahkan protokol jaringan yang semakin spesifik yang memecahkan masalah tertentu (keamanan, efisiensi, redundansi, dll.), tetapi protokol ini biasanya dirancang secara terpisah. Hasilnya adalah jalinan mekanisme yang rumit yang harus dikoordinasikan secara manual, tanpa lapisan abstraksi umum untuk menyederhanakan keseluruhan.
Ketika suatu organisasi ingin menerapkan kebijakan yang konsisten di seluruh jaringannya—misalnya, menentukan siapa yang dapat mengakses sumber daya mana—administrator harus memodifikasi ratusan atau ribuan perangkat . Sesuatu yang sederhana seperti menambahkan mesin virtual baru dapat melibatkan perubahan pada banyak daftar kontrol akses (ACL) yang tersebar di seluruh lingkungan, dengan risiko kesalahan manusia dan penundaan berjam-jam.
Kurangnya skalabilitas adalah masalah serius lainnya. Munculnya pusat data, pertumbuhan pengguna, dan peningkatan lalu lintas mengharuskan penambahan lebih banyak perangkat. Setiap tambahan peralatan berarti lebih banyak konfigurasi, lebih banyak manajemen, dan lebih banyak potensi titik kegagalan. Menjaga agar semua ini selaras dengan kebutuhan bisnis menjadi tugas yang sangat berat.
Dari sudut pandang ekonomi, organisasi menderita akibat ketergantungan yang besar pada siklus produk pabrikan . Jika fungsionalitas jaringan baru dibutuhkan, sekadar memperbarui perangkat lunak seringkali tidak cukup: organisasi harus menunggu vendor merilis model yang sesuai, sertifikasi internal diselesaikan, peralatan diperoleh, dan implementasi dilakukan—suatu proses yang dapat memakan waktu bertahun-tahun dan menghambat inovasi.
Lebih buruk lagi, tren terkini semakin memperumit keadaan: pola lalu lintas yang jauh lebih heterogen muncul , dengan aliran antar mesin, basis data terdistribusi, layanan mikro, dan pengguna yang terhubung dari mana saja dengan ponsel, tablet, dan laptop. Beban kerja bagi administrator meningkat karena mereka berupaya melindungi data sensitif sementara perimeter jaringan tradisional hampir menghilang.
Ditambah lagi dengan pertumbuhan layanan cloud (SaaS, IaaS, PaaS) , yang menuntut penyediaan yang cepat, penskalaan dinamis komputasi, penyimpanan, dan jaringan, serta persyaratan keamanan yang lebih canggih. Munculnya big data menuntut bandwidth dan kapasitas transportasi yang sangat besar di ribuan server yang tidak selalu dapat diimbangi oleh jaringan tradisional.
Sebenarnya apa itu SDN dan bagaimana cara kerjanya?
SDN muncul sebagai arsitektur baru yang dirancang untuk memberikan fleksibilitas, kontrol terpusat, dan kemampuan pemrograman pada jaringan, menggeser kompleksitas ke perangkat lunak dan menghilangkannya dari perangkat keras. Ini bukan lagi tentang mengelola setiap perangkat secara individual, tetapi tentang mendefinisikan perilaku jaringan yang diinginkan dari lapisan logika yang lebih tinggi.
Prinsip utamanya adalah pemisahan antara bidang kontrol dan bidang data . Bidang data bertanggung jawab untuk memindahkan paket dengan kecepatan tinggi antar titik akhir; bidang kontrol menentukan bagaimana dan ke mana paket-paket tersebut harus dikirim, dengan menerapkan kebijakan, rute, dan aturan. Dalam SDN, bidang-bidang ini dipisahkan, dan kontrol dipusatkan pada satu atau lebih pengontrol logis.
Antarmuka yang terdefinisi dengan baik dibangun antara keduanya, biasanya melalui protokol standar seperti OpenFlow . Berkat antarmuka ini, pengontrol dapat menginstal, memodifikasi, atau menghapus aturan penerusan pada switch dan router, yang kemudian berperilaku sebagai perangkat yang dapat diprogram daripada sistem tertutup. OpenFlow bukanlah satu-satunya protokol yang mungkin, tetapi merupakan yang paling banyak digunakan dan telah menjadi standar de facto.
Di atas controller, aplikasi SDN menggunakan API northbound untuk mengekspresikan perilaku apa yang mereka butuhkan dari jaringan : memprioritaskan lalu lintas tertentu, melakukan segmentasi departemen, penyeimbangan beban, meningkatkan kualitas layanan, bereaksi terhadap serangan penolakan layanan, dll. Controller menerjemahkan permintaan tingkat tinggi ini menjadi aturan penerusan konkret yang diterapkan di bidang data.
Dengan kata lain, SDN mengubah jaringan menjadi platform tempat aplikasi dan layanan dapat dikembangkan seolah-olah itu adalah perangkat lunak murni , tanpa memperhatikan detail setiap model peralatan atau protokol tingkat rendah. Abstraksi ini memfasilitasi otomatisasi, mengurangi kesalahan, dan memungkinkan adaptasi yang jauh lebih cepat terhadap perubahan permintaan.
Arsitektur SDN: Pengontrol, API, dan Komponen Utama
Jaringan SDN tipikal terstruktur menjadi beberapa lapisan logis dan komponen yang terdiferensiasi dengan baik. Intinya adalah pengontrol SDN , yang bertindak sebagai otak jaringan, mengumpulkan informasi dari bidang data dan menerapkan keputusan aplikasi.
Pengontrol mempertahankan pandangan abstrak tentang jaringan: topologi, kemampuan setiap perangkat, statistik lalu lintas, status tautan, dll. Dengan informasi ini, dan mengandalkan modul plug-in yang dapat diaktifkan atau dinonaktifkan (manajemen inventaris, pengumpulan statistik, modul keamanan, penyeimbangan beban, dll.), ia membuat keputusan dan mengkomunikasikannya ke perangkat melalui API southbound, biasanya OpenFlow atau protokol lain seperti OVSDB atau Cisco OpFlex.
Perangkat bidang data—sakelar fisik, sakelar virtual, router—mengimplementasikan apa yang disebut ONF sebagai SDN Datapath : serangkaian mesin penerusan dan fungsi pemrosesan lalu lintas yang diekspos secara logis. Di dalam setiap datapath terdapat Agen Pemrosesan Antarmuka Kontrol (agen CDPI) yang menerima instruksi dari pengontrol dan menerjemahkannya menjadi aturan dalam tabel aliran atau tindakan perangkat keras tertentu.
Di bagian atas arsitektur terdapat aplikasi SDN . Ini adalah program yang berkomunikasi dengan pengontrol melalui API Northbound (NBI) dan mengekspresikan kebutuhan bisnis atau teknis: manajemen alamat IP (IPAM), orkestrasi layanan, kontrol kualitas layanan (QoS), sistem pertahanan serangan DoS, alat analitik canggih, dll. Setiap aplikasi berisi logikanya sendiri dan satu atau lebih NBI untuk berinteraksi dengan pengontrol.
Di antara blok-blok ini terdapat Antarmuka Kontrol-ke-Data (CDPI) , yang bertanggung jawab untuk menyediakan kemampuan pemrograman atas penerusan data, mengiklankan kemampuan perangkat, menampilkan statistik, dan memberi tahu peristiwa. Pengontrol mengimplementasikan driver untuk antarmuka ini, dan perangkat mengimplementasikan agen, sehingga setiap pasangan driver/agen membangun hubungan spesifik antara infrastruktur fisik dan aplikasi.
Selain ketiga lapisan utama tersebut, ONF mengidentifikasi lapisan manajemen dan administrasi yang mencakup tugas-tugas yang lebih statis: alokasi sumber daya ke klien, konfigurasi dasar peralatan fisik, manajemen kredensial, dan asosiasi antara entitas logis dan fisik. Tugas-tugas ini biasanya dikelola di luar siklus kontrol lalu lintas dinamis.
Antarmuka Utara dan Selatan, dan model pemrograman aliran.
API southbound menghubungkan controller ke perangkat keras atau jalur data . OpenFlow adalah antarmuka pertama yang diadopsi secara luas: antarmuka ini mendefinisikan bagaimana controller memasang entri di tabel aliran switch, bagaimana controller mengumpulkan statistik, bagaimana peristiwa seperti paket yang tidak cocok dilaporkan, dan sebagainya. Alternatif lain, seperti Cisco OpFlex, menawarkan model yang berbeda, tetapi dengan ide dasar yang sama yaitu memungkinkan elemen pusat untuk memengaruhi perilaku perangkat.
API northbound memungkinkan aplikasi untuk berkomunikasi dengan pengontrol dan menerima tampilan abstrak dari jaringan. Tidak ada standar yang mapan seperti OpenFlow di sini: ada banyak proposal dan pustaka yang terletak di berbagai lapisan tumpukan (REST, gRPC, SDK khusus, model berbasis intent, dll.), dan justru karena keragaman inilah ONF sangat menekankan pada penetapan praktik terbaik dan konvergensi menuju pendekatan yang kompatibel.
Pada tingkat operasional, pengontrol dapat mengikuti model proaktif, reaktif, atau hibrida untuk menerapkan aturan aliran pada perangkat. Dalam pendekatan reaktif, switch akan meminta informasi dari pengontrol ketika menerima paket yang tidak sesuai dengan entri apa pun dalam tabelnya; pengontrol akan merespons dengan instruksi dan, jika perlu, membuat aturan baru untuk paket serupa di masa mendatang.
Dalam model proaktif, pengontrol menginstal aturan terlebih dahulu untuk aliran lalu lintas yang diharapkan , mirip dengan cara tabel perutean tradisional diisi. Hal ini meminimalkan kueri waktu nyata dan mengurangi latensi komunikasi awal. Banyak implementasi di dunia nyata menggabungkan kedua model tersebut, yaitu reaktif terhadap lalu lintas yang tidak terduga dan proaktif untuk aliran yang sudah dikenal.
Kekuatan sejati SDN terletak pada kemampuan pemrograman yang disediakan oleh API terbuka ini . Berkat API tersebut, dimungkinkan untuk menyesuaikan rute secara dinamis berdasarkan beban, memprioritaskan lalu lintas kritis, mengotomatiskan respons terhadap kegagalan atau insiden keamanan, dan bahkan memungkinkan aplikasi itu sendiri untuk menegosiasikan kondisi yang mereka butuhkan dengan jaringan (bandwidth, latensi maksimum, tingkat redundansi, dll.).
Studi kasus pemrograman dalam SDN
Untuk mengilustrasikan konsep pemrograman jaringan, tiga kasus penggunaan utama sering dibahas untuk menunjukkan bagaimana SDN dimanfaatkan dalam praktik . Yang pertama adalah penyempurnaan aliran lalu lintas: dengan protokol seperti OpenFlow, pengontrol dapat memutuskan, hampir secara langsung, jalur mana yang harus diikuti oleh jenis lalu lintas tertentu, menyeimbangkan beban di seluruh tautan, menghindari kemacetan, atau menerapkan kebijakan keamanan yang lebih ketat jika diperlukan.
Kasus utama kedua terletak pada dukungan aplikasi tingkat lanjut . Alih-alih jaringan tidak mengetahui apa yang dilakukan aplikasi, aplikasi dapat mengungkapkan persyaratannya (misalnya, latensi rendah untuk suara atau video, bandwidth tinggi untuk transfer tertentu, isolasi ketat antar klien), dan pengontrol menyesuaikan konfigurasi untuk memenuhinya. Lebih lanjut, penerapan otomatis—terutama di lingkungan cloud dan virtualisasi masif—memungkinkan penerapan layanan baru dengan cepat tanpa administrator harus mengubah parameter secara manual.
Elemen kunci ketiga adalah otomatisasi operasi jaringan . Dalam skenario SDN yang dirancang dengan baik, jaringan dapat bereaksi secara otonom terhadap banyak peristiwa: jika tautan gagal, rute dihitung ulang; jika pola lalu lintas yang mencurigakan muncul, aturan pemblokiran atau pengalihan ke sistem analisis diterapkan; jika aplikasi baru diluncurkan, jaringan secara otomatis mengalokasikan sumber daya. Peran administrator bergeser dari sekadar "mengubah perintah" menjadi mendefinisikan kebijakan tingkat tinggi dan memastikan kepatuhan.
Keunggulan SDN bagi organisasi
Nilai tambah SDN (Software-Defined Networking) menghasilkan serangkaian keuntungan yang sangat jelas bagi perusahaan dan penyedia layanan . Salah satu yang paling menonjol adalah manajemen terpusat: dari pengontrol, kebijakan akses, aturan keamanan, prioritas lalu lintas, dan penyediaan layanan dapat ditentukan untuk seluruh jaringan, tanpa harus mengelola setiap perangkat secara individual atau bergantung pada antarmuka khusus dari setiap produsen.
Dari segi skalabilitas, SDN menawarkan kelincahan yang luar biasa. Administrator dapat menambah atau menghapus perangkat virtual, melakukan segmentasi jaringan, menghubungkan kantor cabang atau pusat data , dan menyesuaikan rute hampir secara real-time, seringkali terintegrasi dengan platform orkestrasi cloud. Semua ini dicapai dengan dampak minimal pada infrastruktur fisik yang mendasarinya, yang tetap menjadi substrat yang relatif stabil.
Keunggulan penting lainnya adalah visibilitas komprehensif terhadap perilaku jaringan . Dengan memusatkan informasi pada pengontrol atau domain pengontrol yang terkoordinasi, gambaran lengkap tentang kinerja, hambatan, aliran aktif, dan potensi ancaman dapat diperoleh. Visibilitas ini tidak hanya mempermudah operasi sehari-hari tetapi juga perencanaan kapasitas dan deteksi masalah sejak dini.
Dari perspektif ekonomi, SDN membantu mengurangi baik CAPEX maupun OPEX. Di satu sisi, SDN memungkinkan penggunaan kembali sebagian besar perangkat keras yang ada , karena banyak switch dapat mengaktifkan fungsi SDN dengan pembaruan firmware sederhana. Di sisi lain, otomatisasi mengurangi waktu yang dihabiskan staf untuk tugas konfigurasi yang berulang, mengurangi kesalahan manusia, dan menyederhanakan pemeliharaan dan peningkatan.
Rangkaian manfaat utama terakhir berkaitan dengan inovasi dan kecepatan respons . Dengan memisahkan perangkat keras dan perangkat lunak, organisasi dapat menciptakan layanan baru, bereksperimen dengan model bisnis yang berbeda, atau menyesuaikan jaringan dengan persyaratan baru (cloud hybrid, IoT, edge computing, big data) tanpa terikat pada jadwal peluncuran produk dari produsen tertentu.
Kelemahan dan tantangan jaringan SDN
SDN bukanlah solusi mujarab dan juga menghadirkan tantangan yang harus diperhatikan saat merancang dan mengoperasikan jenis jaringan ini. Salah satu yang paling sering disebutkan adalah potensi kerentanan pengontrol: dengan memusatkan begitu banyak logika dan pengambilan keputusan, ia menjadi titik kritis yang kegagalan atau komprominya dapat menyebabkan seluruh sistem mengalami gangguan.
Hal ini memerlukan penerapan mekanisme ketersediaan tinggi, redundansi, dan failover , serta kontrol akses yang sangat ketat. Serangan penolakan layanan (DDoS) terhadap pengontrol, misalnya, harus diatasi dengan kapasitas yang memadai untuk mencegah jaringan menjadi "buta" terhadap peristiwa kritis.
Tantangan lainnya adalah potensi peningkatan latensi dan kompleksitas seiring bertambahnya jumlah perangkat dan aliran data. Jika pengontrol harus mengelola terlalu banyak interaksi dengan bidang data, ia dapat menjadi kelebihan beban. Arsitektur SDN yang dirancang dengan baik harus mendistribusikan fungsi, mempertahankan beberapa kendali pada elemen terdistribusi bila masuk akal (misalnya, untuk pemulihan cepat dari kegagalan lokal), dan menskalakan pengontrol secara horizontal.
Dari segi keamanan, meskipun SDN menawarkan visibilitas yang lebih baik, ia juga kekurangan beberapa mekanisme yang sebelumnya terintegrasi ke dalam router, switch, atau firewall fisik tradisional. Sangat penting untuk melindungi komunikasi antara pengontrol, aplikasi, dan perangkat, memastikan keaslian dan integritas, serta merancang lingkungan kebijakan yang kuat yang memungkinkan verifikasi bahwa kebijakan diterapkan tepat seperti yang dimaksudkan.
Selain itu, sangat penting untuk menetapkan proses forensik jaringan : pencatatan peristiwa yang detail, keterlacakan perubahan, dan kemampuan untuk merekonstruksi apa yang terjadi jika terjadi insiden. Semua ini harus berjalan beriringan dengan dinamika inheren SDN, mencegah keamanan menjadi hambatan sekaligus memastikan tidak ada kerentanan yang tersisa.
Peran ONF dan aktor lain dalam ekosistem SDN
Open Networking Foundation (ONF) memainkan peran fundamental dalam evolusi SDN. Ini adalah organisasi yang digerakkan oleh pengguna akhir (operator, perusahaan besar) dengan tujuan mempromosikan adopsi jaringan yang didefinisikan perangkat lunak melalui standar terbuka dan proses kolaboratif.
ONF bertanggung jawab untuk mendefinisikan, memelihara, dan mengembangkan standar OpenFlow , yang merupakan standar SDN pertama yang diakui dan tetap menjadi elemen inti dalam banyak arsitektur. Namun, pekerjaannya melampaui itu: mereka memimpin kelompok kerja yang menganalisis persyaratan untuk penerapan komersial, mengusulkan antarmuka, model data, dan terminologi baru, serta mendorong ekosistem multi-vendor.
Secara paralel, perusahaan teknologi dan produsen peralatan telah mengembangkan platform SDN dan pendekatan hibrida mereka sendiri. Beberapa, seperti solusi yang berbasis pada pengontrol terpusat secara logis seperti Blue Planet dari Ciena, menggabungkan fungsi terpusat (visibilitas ujung-ke-ujung, kebijakan, bandwidth) dengan kemampuan terdistribusi di seluruh elemen jaringan untuk pemulihan kesalahan, pemantauan lokal, atau keamanan.
Pendekatan hibrida ini mencerminkan realitas praktis: tidak semua kendali harus diletakkan pada pengendali pusat, dan akan lebih nyaman jika mekanisme reaksi cepat tertentu tetap berada di dekat lalu lintas, sementara kecerdasan dan orkestrasi yang lebih kompleks dikelola secara terpusat dan terprogram.
SDN, virtualisasi jaringan, dan studi kasus di dunia nyata.
Di banyak organisasi, SDN diadopsi bersamaan dengan teknik virtualisasi jaringan untuk membuat jaringan overlay di atas infrastruktur fisik yang ada. Jaringan virtual ini dapat memisahkan lingkungan yang berbeda (produksi, pengembangan, pelanggan yang berbeda) dengan memanfaatkan perangkat keras yang sama, atau dapat menghubungkan beberapa jaringan fisik seolah-olah mereka adalah satu entitas logis tunggal.
Pendekatan ini sangat ampuh ketika diintegrasikan dengan layanan komputasi awan seperti SaaS, IaaS, dan PaaS . Jaringan yang didefinisikan perangkat lunak dikoordinasikan dengan platform orkestrasi sehingga seluruh siklus penyediaan—mesin virtual, penyimpanan, jaringan, keamanan—dilakukan secara konsisten, cepat, dan otomatis, seringkali melalui API.
Di perusahaan dan operator besar, SDN digunakan untuk membangun WAN korporat yang lebih cerdas , di mana lalu lintas antara kantor pusat, pusat data, dan cloud publik dikelola dengan baik. Google, misalnya, telah menggunakan SDN selama bertahun-tahun untuk menghubungkan pusat data globalnya dan telah berkolaborasi dengan ONF dalam mendefinisikan antarmuka kontrol baru di luar OpenFlow.
Dalam lingkungan pusat data, SDN merupakan komponen kunci untuk mencapai penskalaan yang cepat dan efisien : memungkinkan pusat data baru untuk beroperasi dalam hitungan jam dan sumber daya jaringan untuk disediakan dalam hitungan menit. Hal ini juga memfasilitasi penerapan lingkungan IoT skala besar, mengelola ribuan perangkat dan sensor yang tersebar tanpa kerumitan yang berlebihan.
Terakhir, SDN merupakan bagian dari tren yang lebih luas menuju infrastruktur yang ditentukan perangkat lunak , di mana tidak hanya jaringan tetapi juga penyimpanan (SDS) dan sumber daya lainnya dikendalikan dari bidang kontrol logis, terlepas dari perangkat keras tertentu. Hal ini memberikan organisasi portabilitas, kelincahan, dan kemampuan yang lebih besar untuk memindahkan beban kerja antara cloud dan on-premises sesuai kebutuhan.
Dengan semua latar belakang historis, teknis, dan praktis ini, SDN semakin memantapkan dirinya sebagai cara berbeda untuk memahami jaringan: lebih dekat dengan dunia perangkat lunak, berfokus pada otomatisasi dan kemampuan pemrograman, serta mampu menjawab tantangan pertumbuhan lalu lintas, komputasi awan, big data, dan IoT tanpa memaksakan peningkatan perangkat keras atau kompleksitas operasional yang tak terbatas.