- Serangan DDoS membanjiri sumber daya jaringan, server, dan aplikasi, menyebabkan ketidaktersediaan serta kerugian ekonomi dan reputasi yang serius.
- Terdapat serangan volumetrik, serangan kehabisan status, dan serangan aplikasi, yang masing-masing menargetkan lapisan infrastruktur yang berbeda.
- Pertahanan yang efektif membutuhkan arsitektur yang tangguh, pemantauan berkelanjutan, dan solusi anti-DDoS di seluruh jaringan, komputasi awan, dan komputasi tepi.
- Layanan terkelola dan tim spesialis operator meningkatkan deteksi, mitigasi, dan keberlangsungan bisnis dalam menghadapi serangan DDoS.
Keamanan siber yang berfokus pada perlindungan jaringan terhadap serangan DDoS telah menjadi sangat penting bagi setiap perusahaan yang memiliki kehadiran daring. Kita tidak lagi hanya berbicara tentang perusahaan besar atau infrastruktur penting: setiap organisasi yang bergantung pada layanan daringnya dapat menjadi korban serangan penolakan layanan (denial-of-service).
Serangan-serangan ini tidak hanya melumpuhkan situs web atau aplikasi, tetapi juga dapat menyebabkan kerugian finansial, kerusakan reputasi, sanksi regulasi , dan, dalam banyak kasus, berfungsi sebagai kedok untuk intrusi yang lebih serius. Memahami cara kerja serangan penolakan layanan (denial-of-service), jenis-jenisnya, dan langkah-langkah spesifik apa yang dapat diambil untuk mengurangi dampaknya sangat penting untuk menjaga kelangsungan bisnis.
Apa itu serangan penolakan layanan (DoS) dan apa yang membedakannya dari serangan DDoS?
Serangan penolakan layanan (DoS) adalah tindakan yang disengaja di mana seorang penjahat siber menggunakan satu komputer atau sejumlah sumber daya yang sangat terbatas untuk membanjiri layanan tertentu, biasanya dengan mengarahkan sejumlah besar lalu lintas ke alamat IP tertentu. Tujuannya sederhana: untuk melumpuhkan sumber daya server sehingga server berhenti merespons permintaan yang sah.
Bentuk klasik serangan DoS melibatkan pengiriman sejumlah besar paket (blok data) ke alamat IP target, melebihi kapasitas server. Ketika volume permintaan melebihi memori, CPU, atau bandwidth yang tersedia, sistem tidak lagi dapat memproses koneksi yang sah, dan layanan menjadi tidak dapat digunakan atau sangat lambat.
Strategi umum lainnya adalah berfokus pada bandwidth . Alih-alih mencoba menghabiskan sumber daya internal server, penyerang bertujuan untuk sepenuhnya memenuhi bandwidth jalur komunikasi. Bahkan jika firewall atau filter memblokir lalu lintas berbahaya, kemacetan jaringan telah terjadi, dan pengalaman pengguna sangat terpengaruh.
Ketika konsep yang sama dikalikan dengan ratusan, ribuan, atau bahkan jutaan sumber, kita beralih dari serangan DoS ke serangan penolakan layanan terdistribusi (DDoS) , yang jauh lebih kompleks untuk dideteksi dan ditangani, karena lalu lintas berbahaya tampaknya berasal dari banyak pengguna berbeda yang tersebar di seluruh dunia.
Apa itu serangan DDoS dan bagaimana cara kerja botnet?
Serangan DDoS (Distributed Denial of Service) terdiri dari penggunaan beberapa perangkat yang telah disusupi untuk meluncurkan gelombang lalu lintas besar yang terkoordinasi terhadap suatu target: server web, API, DNS, VPN perusahaan, atau, secara umum, layanan apa pun yang terhubung ke Internet.
Penyerang sebelumnya telah menginfeksi komputer, server, perangkat IoT, ponsel pintar, dan peralatan terhubung lainnya untuk mengubahnya menjadi botnet atau komputer zombie . Perangkat-perangkat ini dikendalikan dari jarak jauh menggunakan malware, dan pada saat yang telah ditentukan, penjahat siber memerintahkan seluruh jaringan untuk mengirimkan permintaan besar-besaran ke target hingga jaringan tersebut kewalahan.
Dalam praktiknya, serangan ini dapat bermanifestasi sebagai permintaan HTTP, kueri DNS, paket UDP, atau koneksi TCP yang tampak normal . Karena lalu lintas berasal dari ribuan alamat IP yang berbeda dan dapat sangat mirip dengan lalu lintas pengguna yang sah, membedakan antara aktivitas yang sah dan aktivitas berbahaya menjadi jauh lebih sulit, dan deteksi menjadi tantangan nyata.
Selain itu, dalam banyak skenario, serangan DDoS digunakan sebagai pengalihan perhatian untuk menyembunyikan intrusi yang lebih serius . Sementara tim TI fokus pada pemulihan layanan dan pengendalian lalu lintas, penyerang dapat mencoba mengeksploitasi kerentanan, mencuri data, atau bergerak secara lateral melalui jaringan internal.
Oleh karena itu, perlindungan DDoS harus menggabungkan pencegahan, deteksi dini, dan mitigasi otomatis , bersama dengan perencanaan respons insiden yang baik untuk menghindari jebakan fokus semata-mata pada ketidaktersediaan layanan.
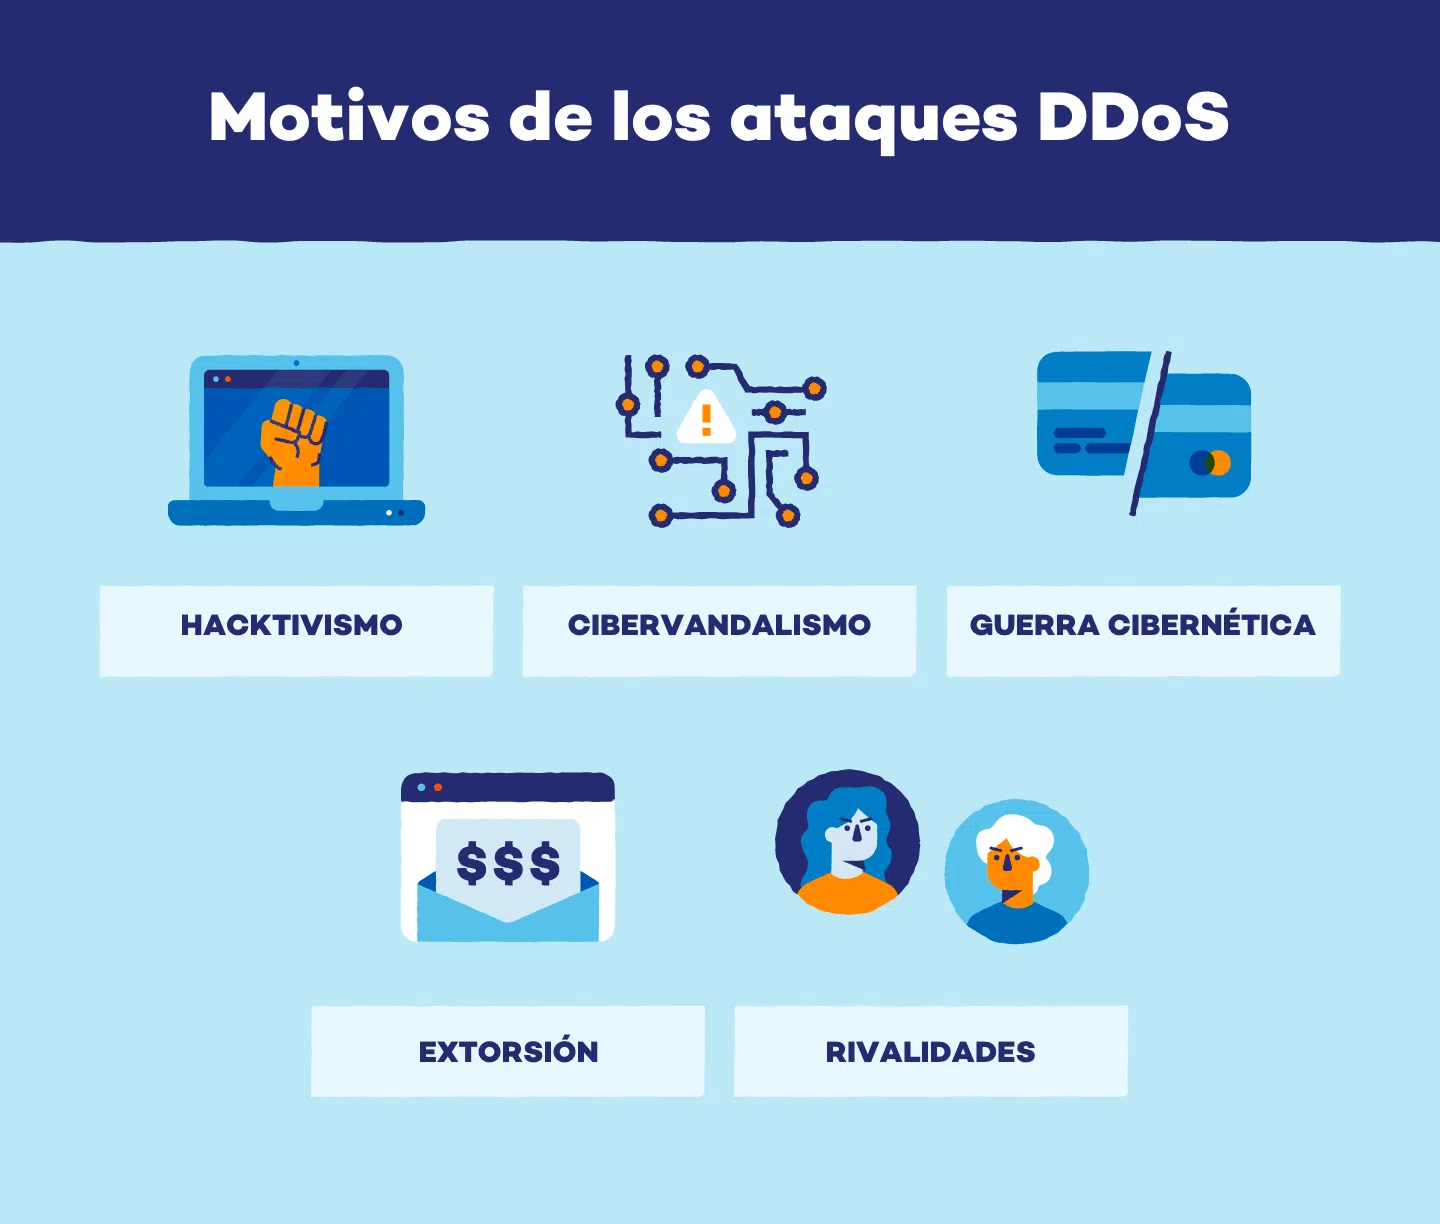
Motivasi umum di balik serangan DDoS
Jauh dari sekadar serangan tanpa alasan, insiden penolakan layanan sering kali didorong oleh kepentingan ekonomi, ideologis, persaingan, atau bahkan pribadi . Memahami alasannya membantu menilai risiko dan mempersiapkan rencana respons dengan lebih baik.
Salah satu motivasi yang paling langsung adalah pemerasan finansial . Penyerang melancarkan serangan DDoS terhadap perusahaan, melumpuhkan layanan daringnya, dan kemudian menuntut pembayaran (biasanya dalam mata uang kripto) sebagai imbalan untuk menghentikan serangan tersebut. Dalam bisnis yang sangat bergantung pada kehadiran daring mereka, setiap jam waktu henti dapat mengakibatkan kerugian yang signifikan, meningkatkan tekanan untuk menyerah pada pemerasan tersebut.
Serangan yang dimotivasi oleh "keadilan pribadi" juga umum terjadi, ketika individu atau kelompok menyimpan permusuhan terhadap perusahaan atau organisasi tertentu. Ini mungkin pelanggan yang tidak puas, mantan karyawan, atau individu yang percaya bahwa perusahaan telah bertindak tidak adil, dan mereka menggunakan serangan DDoS sebagai bentuk balas dendam untuk merusak citra publiknya.
Dalam ranah keadilan sosial atau aktivisme peretasan , kelompok-kelompok tertentu melancarkan serangan DDoS sebagai bentuk protes digital. Tujuannya adalah untuk meningkatkan kesadaran akan suatu isu politik, sosial, atau lingkungan dengan melumpuhkan situs web pemerintah, media, lembaga keuangan, atau perusahaan yang terkait dengan kontroversi yang ingin mereka kecam.
Pada tingkat yang lebih kritis, muncul peperangan siber atau peperangan digital , di mana serangan DDoS digunakan sebagai alat dalam konflik geopolitik. Di sini, targetnya biasanya adalah infrastruktur penting: operator telekomunikasi, perusahaan energi, sistem transportasi, fasilitas kesehatan, administrasi publik, atau layanan keuangan, yang berupaya menciptakan ketidakstabilan atau tekanan pada negara saingan.
Persaingan tidak sehat juga terjadi : beberapa perusahaan, dengan cara yang sepenuhnya ilegal, menggunakan serangan DDoS terhadap pesaing mereka untuk menjatuhkan toko online mereka, menghentikan promosi utama, atau merusak persepsi keandalan merek yang diserang.
Terakhir, ada penjahat siber yang termotivasi oleh keahlian teknis dan reputasi di komunitas bawah tanah . Mereka berupaya menunjukkan keterampilan mereka, berbagi log serangan yang berhasil, atau bahkan menggunakannya sebagai portofolio untuk kemudian dipekerjakan oleh perusahaan-perusahaan kelas atas untuk peran tim merah atau uji stres terkontrol.
Dampak nyata serangan DDoS terhadap bisnis
Konsekuensi dari serangan DDoS yang dilakukan dengan baik jauh melampaui sekadar gangguan sementara. Dampaknya berupa kerugian finansial langsung, kerusakan operasional, dan efek jangka panjang pada reputasi dan kepatuhan terhadap peraturan.
Dari sudut pandang ekonomi, ketidaktersediaan atau penurunan kualitas layanan mengakibatkan hilangnya penjualan (dalam e-commerce, perbankan online, SaaS, dll.), peningkatan pengembalian atau pembatalan, dan kelebihan beban saluran layanan pelanggan, yang dibanjiri keluhan dan pertanyaan akibat gangguan tersebut.
Pada tingkat operasional, serangan DDoS dapat memblokir aplikasi internal yang penting , mengganggu alat kolaborasi, CRM, ERP, atau sistem tiket, sehingga secara drastis mengurangi produktivitas. Jika serangan berlanjut, tidak jarang hal itu menyebabkan kesalahan dalam proses bisnis, hilangnya data transaksi yang sedang berlangsung, atau pelanggaran perjanjian tingkat layanan (SLA) dengan klien.
Reputasi perusahaan juga ikut terdampak. Berita tentang serangan yang berhasil menyebar dengan cepat dan dapat menyebabkan hilangnya kepercayaan dari pelanggan, mitra, dan investor. Satu insiden serius saja dapat memicu investigasi regulasi dan mempertanyakan kematangan keamanan siber organisasi.
Di sektor yang diatur, ketersediaan layanan juga merupakan persyaratan hukum . Regulasi seperti GDPR, PCI-DSS, HIPAA, dan, di Spanyol, Kerangka Keamanan Nasional (ENS) mewajibkan untuk memastikan keberlangsungan layanan tertentu dan melindungi data pribadi dari gangguan yang berkepanjangan. Serangan DDoS yang melumpuhkan sistem kritis dapat menyebabkan sanksi dan kewajiban pemberitahuan kepada pihak berwenang.
Oleh karena itu, mitigasi DDoS tidak dapat dilihat sebagai kemewahan opsional, tetapi sebagai bagian kunci dalam manajemen risiko keseluruhan dan strategi keberlanjutan bisnis perusahaan .
Jenis-jenis utama serangan DDoS
Serangan DDoS telah berkembang dalam volume dan kecanggihan, dan saat ini umumnya diklasifikasikan menjadi tiga kategori utama: volumetrik, kehabisan sumber daya atau status, dan tingkat aplikasi . Setiap jenis mengeksploitasi kelemahan yang berbeda dalam infrastruktur.
Dalam serangan volumetrik , tujuannya adalah untuk membanjiri bandwidth jaringan yang tersedia. Begitu banyak lalu lintas yang dihasilkan menuju korban sehingga bandwidth jaringan area luas (WAN) menjadi kewalahan, membuat layanan lain tidak dapat diakses. Alamat IP target tidak perlu dikaitkan dengan server tertentu; alamat tersebut hanya perlu dirutekan di internet.
Beberapa contoh yang paling terkenal adalah UDP Floods , yang mengirimkan sejumlah besar paket UDP tanpa respons yang diharapkan, dan serangan DNS Reflection/Amplification , di mana server DNS terbuka digunakan untuk memperkuat lalu lintas menuju korban. Bahkan jika firewall memblokir paket-paket ini, jika bandwidth downstream jenuh, penyerang akan mencapai tujuannya.
Dalam serangan kehabisan sumber daya atau status , targetnya bukan lagi bandwidth, melainkan kemampuan pemrosesan perangkat yang menyimpan status: firewall, IPS, penyeimbang beban, atau server TCP itu sendiri. Perangkat-perangkat ini memelihara tabel status koneksi, dan setiap entri mengkonsumsi memori dan sumber daya.
Serangan SYN Flood klasik mengirimkan serangkaian paket SYN yang membuka koneksi yang setengah terjalin tetapi tidak pernah menyelesaikannya sepenuhnya, mengisi tabel hingga tidak dapat menampung entri lagi. Sementara itu, TCP Connection Flood dapat menggunakan koneksi TCP yang tampaknya sah, tetapi dengan kecepatan lebih cepat daripada kemampuan firewall untuk memprosesnya, memutus komunikasi untuk layanan di balik firewall dan bahkan memengaruhi konektivitas LAN-DMZ.
Terakhir, serangan tingkat aplikasi (lapisan 7) berfokus pada menghabiskan sumber daya spesifik dari layanan tertentu, seperti CPU, memori, atau jumlah sesi bersamaan pada server web. Serangan ini cenderung lebih senyap karena dapat dihasilkan dengan volume lalu lintas yang relatif rendah dan seringkali berasal dari satu mesin.
Contoh tipikalnya adalah Slowloris , yang membuka banyak koneksi HTTP ke server dan menjaganya tetap terbuka dengan mengirimkan header yang tidak lengkap dalam jangka waktu lama, RUDY , yang mengirimkan permintaan dengan isi yang sangat panjang dan lambat, atau THC-SSL , yang memaksa banyak negosiasi ulang TLS/SSL untuk membebani CPU server HTTPS.
Peran bidang kendali dan serangan banjir koneksi
Dalam jaringan modern, sangat penting untuk membedakan antara bidang data (data plane) dan bidang kontrol (control plane) . Bidang data bertanggung jawab untuk meneruskan paket dengan kecepatan tinggi, sedangkan bidang kontrol menangani perutean, manajemen sesi, dan pengambilan keputusan protokol. Bidang kontrol, pada dasarnya, adalah "otak" dari perangkat jaringan.
Serangan banjir koneksi dirancang khusus untuk membanjiri bidang kontrol dan sistem yang mengelola koneksi. Penyerang mencoba membuka sejumlah besar sesi simultan ke server atau perangkat jaringan (misalnya, menggunakan SYN flood atau varian serupa), tanpa berhasil menyelesaikannya.
Saat sistem target mengalokasikan sumber daya untuk mengelola koneksi yang tidak lengkap ini, penggunaan memori dan CPU menjadi terkuras . Pada akhirnya, perangkat tidak dapat lagi menerima permintaan sah yang baru atau hanya mengalami kerusakan. Hal ini dapat memengaruhi server web, router, switch, firewall, dan load balancer, jadi disarankan untuk berkonsultasi dengan analisis terperinci tentang peralatan jaringan.
Ketika control plane dikompromikan dengan cara ini, dampaknya tidak terbatas pada satu layanan saja: hal ini dapat menyebabkan hilangnya rute, terputusnya sesi BGP, gangguan terowongan VPN , dan, secara umum, ketidakstabilan di seluruh infrastruktur jaringan. Oleh karena itu, melindungi control plane ini merupakan prioritas dalam strategi perlindungan DDoS yang serius.
Praktik terbaik untuk perlindungan dan mitigasi terhadap serangan DDoS.
Pertahanan yang efektif terhadap serangan penolakan layanan (denial-of-service) memerlukan pendekatan berlapis , yang menggabungkan langkah-langkah pencegahan, pemantauan berkelanjutan, teknologi spesifik, dan strategi respons insiden yang jelas. Tidak ada satu solusi ajaib, tetapi ada serangkaian praktik terbaik yang, jika digabungkan secara efektif, secara signifikan meningkatkan ketahanan.
Langkah pertama adalah memiliki rencana respons DDoS yang terdefinisi dengan baik . Dokumen ini harus menentukan peran dan tanggung jawab, saluran komunikasi internal dan eksternal, prosedur eskalasi teknis dan bisnis, serta kriteria untuk melibatkan vendor, operator, atau pihak berwenang jika diperlukan.
Disarankan untuk melakukan penilaian risiko secara berkala terhadap infrastruktur jaringan dan aplikasi kritis. Hal ini meliputi peninjauan konfigurasi, identifikasi titik kegagalan tunggal, pengecekan kapasitas tautan, pembaruan dan penambalan sistem untuk menghilangkan kerentanan yang diketahui, serta perencanaan skenario kontingensi.
Keamanan berlapis menggabungkan firewall, sistem pencegahan intrusi (IPS), firewall aplikasi web (WAF), daftar kontrol akses (ACL), pembatasan laju, dan solusi mitigasi DDoS khusus, baik di lokasi maupun di cloud. Setiap elemen mencakup jenis serangan atau vektor yang berbeda, sehingga jika satu gagal, yang lain dapat bertindak sebagai cadangan.
Pemantauan lalu lintas jaringan secara terus menerus sangat penting untuk mendeteksi anomali secara real-time. Alat analisis aliran dan solusi berbasis pembelajaran mesin memungkinkan Anda untuk menentukan apa yang merupakan pola lalu lintas normal dan memicu peringatan ketika penyimpangan tajam diamati dalam volume, ukuran paket, protokol yang digunakan, atau kecepatan koneksi.
Kolaborasi dengan Penyedia Layanan Internet (ISP) dan vendor khusus merupakan pilar kunci lainnya. Banyak serangan volumetrik bahkan tidak dapat diatasi secara efektif dari jaringan pelanggan karena tautan akses telah kewalahan. Dalam kasus ini, sangat penting untuk melakukan penyaringan dan pembersihan lalu lintas sedekat mungkin dengan sumber serangan.
Teknik mitigasi: penyaringan, pembersihan, dan pembatasan lalu lintas
Teknik mitigasi DDoS spesifik digabungkan untuk memisahkan lalu lintas yang sah dari lalu lintas berbahaya dengan dampak seminimal mungkin pada pengalaman pengguna. Kuncinya adalah bereaksi dengan cepat dan akurat, menghindari kegagalan sistem dan kesalahan deteksi yang besar.
Pertama, deteksi tingkat lanjut bergantung pada analisis perilaku dan protokol. Pola perilaku dipantau: ukuran paket, frekuensi permintaan, distribusi geografis alamat IP, dan penggunaan port atau protokol tertentu yang tidak biasa (TCP, UDP, ICMP). Sistem berbasis AI dan pembelajaran mesin belajar membedakan antara lonjakan yang sah (misalnya, kampanye pemasaran) dan serangan yang sedang berlangsung.
Setelah serangan teridentifikasi, mekanisme penyaringan dan pemblokiran IP diterapkan . Ini mungkin termasuk memasukkan alamat atau rentang IP yang terkait dengan botnet ke daftar hitam, memblokir negara tertentu jika perusahaan mengizinkannya, atau memutus lalu lintas masuk berdasarkan kriteria reputasi IP tertentu.
Pengalihan lalu lintas ke pusat pembersihan adalah teknik lain yang banyak digunakan. Semua lalu lintas yang ditujukan untuk korban dialihkan, biasanya dari operator, ke infrastruktur khusus yang menganalisisnya secara waktu nyata, membuang lalu lintas berbahaya, dan hanya meneruskan lalu lintas yang bersih ke perusahaan melalui tautan khusus atau terowongan aman.
Dalam kasus ekstrem, teknik blackholing atau null routing dapat digunakan , di mana semua lalu lintas (sah dan berbahaya) dialihkan ke "jalur hitam" di mana lalu lintas tersebut sepenuhnya dibuang. Opsi drastis ini dapat berguna untuk melindungi sebagian jaringan sambil menstabilkan bagian lainnya, atau sebagai upaya terakhir untuk mencegah serangan yang dapat melumpuhkan seluruh infrastruktur.
Selain itu, pembatasan laju memungkinkan pembatasan jumlah permintaan atau koneksi yang dapat dilakukan oleh satu alamat IP, pengguna, atau segmen jaringan dalam periode waktu tertentu. Hal ini mengurangi kemampuan penyerang untuk membanjiri layanan dari satu sumber dan membantu menahan serangan banjir koneksi atau serangan Layer 7.
Arsitektur penyeimbangan beban, redundansi, dan anti-DDoS
Di luar teknik-teknik spesifik, penting untuk merancang infrastruktur dengan arsitektur yang tangguh . Penyeimbangan beban mendistribusikan lalu lintas ke beberapa server atau lokasi, mencegah satu sistem menjadi hambatan dan mempersulit serangan untuk menjatuhkan seluruh platform sekaligus.
Keberadaan server dan tautan redundan memungkinkan kelanjutan layanan lalu lintas yang sah jika salah satunya terpengaruh atau perlu diisolasi selama mitigasi. Ketika layanan didistribusikan di berbagai pusat data atau penyedia cloud, kapasitas untuk menyerap serangan dan mengalihkan lalu lintas meningkat secara signifikan. Selain itu, disarankan untuk melakukan analisis kinerja jaringan.
Tergantung pada ukuran dan kebutuhan perusahaan, berbagai arsitektur Anti-DDoS dapat dipertimbangkan . Salah satu opsi adalah menerapkan solusi perlindungan dari jaringan operator sendiri (ISP), yang akan membersihkan lalu lintas sebelum mengirimkannya melalui tautan komunikasi yang sama yang telah dikontrak. Alternatif lain, yang sangat umum ketika terdapat kantor di beberapa negara dan penyedia internet yang berbeda, adalah menggunakan solusi cloud yang menciptakan tautan point-to-point virtual untuk mengirimkan lalu lintas yang bersih.
Solusi ini dapat beroperasi dalam mode sesuai permintaan (on-demand) , aktif ketika serangan terdeteksi, atau dalam mode selalu aktif (always-on) , terus-menerus memeriksa semua lalu lintas. Mode selalu aktif menawarkan deteksi dan mitigasi yang hampir instan, dengan biaya peningkatan konsumsi sumber daya dan biaya; mode sesuai permintaan mengurangi biaya berkelanjutan tetapi dapat menimbulkan latensi beberapa detik atau menit dalam respons.
Dalam kasus sektor publik Spanyol dan lingkungan kritis tertentu, sudah umum untuk mensyaratkan bahwa solusi-solusi ini harus disertifikasi di bawah Skema Keamanan Nasional (ENS) , yang menetapkan persyaratan ketat tentang pengoperasian, perlindungan infrastruktur, dan keberlangsungan bisnis, yang ditinjau setiap tahun.
Perlindungan DDoS berbasis komputasi tepi dan layanan terkelola
Dalam beberapa tahun terakhir, layanan perlindungan DDoS berbasis edge computing telah mendapatkan daya tarik yang signifikan . Layanan ini bergantung pada jaringan global titik kehadiran terdistribusi yang bertindak sebagai garis pertahanan pertama, menyerap dan mengurangi serangan sedekat mungkin dengan sumbernya.
Salah satu keunggulan utamanya adalah kemampuan mitigasi yang dapat diskalakan : sistem ini dapat secara dinamis meningkatkan sumber daya yang dibutuhkan untuk menangani serangan besar-besaran tanpa perusahaan harus berinvestasi pada perangkat keras sendiri. Hal ini sangat berguna untuk melawan serangan volumetrik yang jika tidak ditangani akan membanjiri tautan akses.
Penyedia layanan ini biasanya memiliki intelijen ancaman global , mengumpulkan informasi dari jutaan pelanggan dan peristiwa secara real-time. Hal ini memungkinkan mereka untuk mengidentifikasi pola serangan yang muncul, memblokir botnet baru, dan memperbarui sistem deteksi mereka bahkan sebelum pelanggan tertentu terpengaruh.
Selain itu, dengan adanya infrastruktur pusat pembersihan terdistribusi , lalu lintas berbahaya dapat dikurangi dengan latensi yang lebih rendah, karena paket diproses di node yang dekat dengan titik asalnya. Hal ini meminimalkan dampak pada pengalaman pengguna dan mengurangi latensi yang ditambahkan oleh proses pembersihan.
Dari sudut pandang ekonomi, perlindungan DDoS berbasis edge menawarkan rasio biaya-manfaat yang lebih baik , karena organisasi memanfaatkan skala ekonomi tanpa perlu mengakuisisi dan memelihara perangkat keras khusus atau memiliki tim internal besar yang didedikasikan khusus untuk DDoS.
Sebagai pelengkap pendekatan ini, layanan perlindungan DDoS yang dikelola operator memberikan nilai tambah. Operator telekomunikasi melihat sebagian besar lalu lintas internet, memberikannya perspektif unik untuk mendeteksi serangan, mengantisipasi kampanye baru, dan menerapkan langkah-langkah mitigasi langsung di jaringannya.
Nilai faktor manusia: tim ahli, pelatihan, dan latihan.
Meskipun teknologi sangat penting, pertahanan DDoS yang kuat juga bergantung pada peralatan khusus dan personel yang terlatih dengan baik . Banyak operator dan penyedia keamanan memiliki pusat operasi yang memantau serangan 24/7, menganalisis alarm, dan menyesuaikan tindakan penanggulangan secara real time.
Keberadaan para ahli yang khusus menangani deteksi dan mitigasi DDoS sangatlah penting, terutama dalam serangan kompleks yang menggabungkan berbagai vektor atau mengubah taktik selama insiden berlangsung. Tim-tim ini dapat menyesuaikan aturan, menyempurnakan filter, dan yang terpenting, meminimalkan dampak pada lalu lintas yang sah.
Pelatihan internal untuk staf TI dan keamanan juga sangat penting. Memiliki alat-alat canggih saja tidak cukup jika tidak ada yang tahu cara menafsirkannya atau mengambil keputusan ketika waktu hampir habis. Melatih tim untuk mengenali tanda-tanda peringatan dini, melakukan eskalasi dengan cepat, dan berkoordinasi dengan vendor eksternal akan mengurangi waktu respons rata-rata.
Latihan dan uji stres terkontrol (kadang-kadang dengan bantuan pihak ketiga) memungkinkan verifikasi praktis terhadap rencana respons, ketahanan sistem, dan hambatan. Latihan tim merah dan uji khusus DDoS membantu mengungkap kesalahan konfigurasi atau proses yang tidak realistis yang hanya akan terlihat dalam serangan nyata.
Terakhir, penting untuk tidak melupakan perlunya kesadaran umum di seluruh organisasi . Departemen bisnis, layanan pelanggan, dan komunikasi harus tahu apa yang harus dilakukan jika terjadi gangguan yang meluas: bagaimana memberi tahu pengguna, pesan apa yang harus disampaikan, dan bagaimana mengoordinasikan respons untuk melindungi citra perusahaan.
Perlindungan DDoS dan keamanan siber jaringan secara keseluruhan tidak dapat diselesaikan hanya dengan satu alat atau solusi ajaib, melainkan dengan kombinasi arsitektur yang tangguh, solusi teknis canggih, operator dengan visibilitas global, layanan terkelola khusus, dan tim yang terampil . Hanya dengan menggabungkan semua elemen ini, risiko serangan penolakan layanan yang membahayakan kelangsungan bisnis dan kepercayaan pelanggan dapat dikurangi secara realistis.