- WebRTC secara paksa mengenkripsi audio dan video dengan DTLS dan SRTP, tetapi keamanan secara keseluruhan bergantung pada pensinyalan, otentikasi, dan arsitektur aplikasi.
- Risiko utamanya adalah kebocoran IP, pensinyalan non-TLS, server TURN yang salah konfigurasi, kontrol akses yang lemah, dan ketergantungan yang sudah usang.
- Implementasi yang aman memerlukan TLS dalam pensinyalan, otentikasi yang kuat, perlindungan STUN/TURN, enkripsi saat data tidak aktif, pemantauan berkelanjutan, dan audit berkala.
- Mengendalikan kebocoran WebRTC di browser, VPN, dan browser anti-deteksi sangat penting untuk menjaga privasi dan mencegah korelasi akun di lingkungan multi-akun.
Komunikasi waktu nyata telah menjadi komponen kunci dari setiap bisnis modern: panggilan video, telemedisin, kelas daring, dukungan jarak jauh, dan streaming interaktif kini menjadi bagian dari kehidupan sehari-hari. Inti dari semua ini adalah WebRTC, teknologi yang memungkinkan suara, video, dan data untuk berpindah langsung antara peramban dan aplikasi tanpa perlu menginstal apa pun tambahan.
Namun, fakta bahwa WebRTC nyaman dan ampuh bukan berarti kita bisa lengah. Jika tidak dirancang dan diimplementasikan dengan hati-hati, WebRTC dapat mengungkap alamat IP asli, memungkinkan akses tidak sah, atau membocorkan informasi sensitif , bahkan jika Anda menggunakan VPN, proxy, atau browser anti-deteksi. Itulah mengapa kontrol keamanan di WebRTC bukanlah tambahan opsional, melainkan komponen inti dari arsitektur yang serius.
Apa itu WebRTC dan mengapa WebRTC dianggap aman sejak awal perancangannya?
WebRTC (Web Real-Time Communication) adalah serangkaian standar terbuka, API, dan protokol yang memungkinkan komunikasi waktu nyata langsung dari peramban web atau aplikasi seluler. Dengan WebRTC, Anda dapat melakukan panggilan video, berbagi layar, mengirim file, atau mengobrol tanpa plugin, ekstensi yang tidak biasa, atau program desktop terpisah.
Filosofi mereka jelas: komunikasi peer-to-peer (P2P) sebisa mungkin . Ini berarti browser terhubung langsung satu sama lain, mengurangi latensi dan konsumsi sumber daya server. Agar hal ini berfungsi, protokol seperti SDP, ICE, dan server STUN/TURN berperan, membantu menemukan jalur koneksi bahkan ketika NAT dan firewall menghalangi.
Salah satu kekuatan terbesar WebRTC adalah keamanan yang sudah terintegrasi dalam standar itu sendiri . Browser modern mewajibkan penggunaan konteks aman (HTTPS) untuk mengakses kamera dan mikrofon, dan keamanan browser mencegah aliran media ditransmisikan "dalam teks biasa," bahkan secara tidak sengaja.
Dalam praktiknya, WebRTC telah menjadi fondasi bagi platform kerja jarak jauh, pendidikan daring, telemedisin, cloud gaming, dukungan teknis, dan aplikasi SaaS dengan video terintegrasi . Layanan seperti Google Meet, Jitsi, banyak solusi streaming, dan berbagai alat konferensi video internal mengandalkan teknologi ini di latar belakang.
Lapisan enkripsi dan mekanisme perlindungan yang terintegrasi dalam WebRTC
Pilar pertama dari kontrol keamanan WebRTC adalah enkripsi komunikasi yang wajib. Tidak ada mode "tidak terenkripsi" standar di browser modern , sehingga semua audio dan video ditransmisikan dengan aman.
WebRTC bergantung pada beberapa elemen yang sudah dikenal luas di dunia keamanan:
- DTLS (Keamanan Lapisan Transportasi Datagram)Sistem ini menangani pertukaran kunci yang aman melalui UDP, sesuatu seperti "TLS untuk datagram". Titik akhir (endpoint) menegosiasikan kunci yang kemudian digunakan untuk mengamankan aliran data.
- SRTP (Protokol Transportasi Waktu Nyata yang Aman): menggunakan kunci yang disepakati oleh DTLS untuk mengenkripsi dan mengautentikasi lalu lintas audio dan video, menjamin kerahasiaan dan integritas.
- TLS pada lapisan API pensinyalan dan kontrol, ketika HTTPS atau WSS digunakan untuk menegosiasikan sesi.
Berkat kombinasi ini, penyerang yang mencegat paket hanya akan melihat data terenkripsi dan tidak berguna . Selain itu, mekanisme integritas mencegah siapa pun memodifikasi alur data tanpa terdeteksi.
Dalam konteks yang lebih menuntut, seperti layanan kesehatan atau keuangan, banyak organisasi melangkah lebih jauh dan menerapkan enkripsi ujung-ke-ujung (E2EE) . Dalam model ini, bahkan server perantara (misalnya, server media) pun tidak memiliki akses ke konten yang telah didekripsi: hanya perangkat peserta yang mengetahui kunci akhirnya.
Lebih buruk lagi, browser bertindak sebagai penjaga perangkat lokal. Sebelum mengakses kamera, mikrofon, atau layar, pengguna harus secara eksplisit memberikan izin , dan dapat mencabutnya kapan saja melalui pengaturan. Tidak ada pengembang yang dapat melewati kotak dialog ini.
Semua ini menjadikan WebRTC sebagai teknologi yang "aman secara default" dari perspektif transport . Masalah muncul ketika kita melihat lebih jauh dari protokol dan menganalisis bagaimana aplikasi dunia nyata diintegrasikan.
Risiko keamanan spesifik dalam implementasi WebRTC
Fakta bahwa transport tersebut dienkripsi bukan berarti seluruh sistem tidak dapat diganggu gugat. Sebagian besar masalah keamanan di WebRTC muncul pada implementasi, infrastruktur, dan logika aplikasi , bukan pada standar itu sendiri.
Berikut adalah risiko paling umum yang perlu Anda perhatikan:
Kebocoran alamat IP (kebocoran WebRTC)
Salah satu isu yang paling sensitif adalah privasi IP. Proses ICE WebRTC berupaya menemukan semua kemungkinan alamat perangkat untuk menemukan rute P2P terbaik, menggunakan server STUN yang mengembalikan alamat IP publik, sehingga analisis lalu lintas jaringan dapat membantu mendeteksi kebocoran.
Hanya dengan beberapa baris JavaScript, sebuah situs web dapat membuat RTCPeerConnection dan mengakses "kandidat ICE" ini. Jika browser tidak diperkuat atau VPN tidak menangani WebRTC dengan baik, alamat IP asli pengguna dapat bocor bahkan di balik proxy, VPN, atau browser anti-deteksi.
Masalah ini sangat serius terutama bagi mereka yang mengelola banyak akun, melakukan arbitrase lalu lintas, atau bekerja dengan profil terisolasi yang seharusnya tidak dihubungkan . Satu alamat IP kantor yang bocor saja sudah cukup bagi sebuah platform untuk menghubungkan puluhan akun yang secara teoritis terpisah.
Terlebih lagi, alamat IPv6 bahkan lebih berbahaya : alamat tersebut biasanya unik untuk setiap perangkat dan lebih persisten dari waktu ke waktu, sehingga memudahkan pembuatan sidik jari dan pelacakan jangka panjang.
Saluran sinyal yang tidak aman
WebRTC mendefinisikan bagaimana media dikirim, tetapi tidak menentukan protokol yang akan digunakan untuk pensinyalan . Hal itu diserahkan kepada pengembang, yang biasanya memilih WebSockets, HTTP/REST, MQTT, atau opsi lainnya.
Jika lapisan tersebut tidak dilindungi dengan TLS (HTTPS atau WSS) dan otentikasi yang memadai, relatif mudah bagi seseorang untuk mencegat atau memanipulasi negosiasi sesi, sehingga membuka peluang bagi:
- Pencegatan metadata sesi dan kredensial.
- Peniruan identitas atau pembajakan sesi melalui serangan man-in-the-middle.
- Pengalihan dana ke pihak ketiga yang tidak berwenang.
Server STUN/TURN yang salah konfigurasi
Infrastruktur ICE bergantung pada server STUN/TURN untuk memfasilitasi konektivitas. Ketika server TURN dibiarkan tanpa otentikasi yang kuat atau batasan penggunaan , server tersebut dapat menjadi "open relay" yang dapat dieksploitasi siapa pun untuk mengirimkan lalu lintas dengan mengorbankan infrastruktur Anda.
Hal ini tidak hanya menimbulkan risiko keamanan dan penyalahgunaan, tetapi juga masalah biaya dan membahayakan topologi jaringan Anda . Menerapkan langkah-langkah keamanan di jaringan perusahaan mengurangi risiko ini. Kesalahan konfigurasi TURN adalah salah satu kegagalan yang paling sering terjadi pada sistem WebRTC yang diterapkan secara tergesa-gesa.
Kontrol akses tingkat aplikasi yang lemah
Sekalipun audio dan video dienkripsi, jika siapa pun dapat memasuki ruangan hanya dengan mengetahui URL , titik lemahnya tetap terletak pada logika aplikasi; kebijakan keamanan di lingkungan multi-pengguna membantu mengurangi hal ini. Tanpa otentikasi yang kuat, kontrol sesi, dan manajemen peran, pengguna yang tidak berwenang dapat:
- Menyusup ke pertemuan pribadi atau webinar berbayar.
- Akses ke rekaman sensitif yang sudah tersimpan.
- Menyiarkan konten yang tidak diinginkan di ruangan-ruangan di mana mereka seharusnya tidak memiliki izin.
Sangat umum untuk melihat aplikasi yang mengandalkan pengidentifikasi sesi yang dapat diprediksi atau permanen, yang mempermudah serangan enumerasi dan akses ilegal.
Ketergantungan yang sudah usang dan permukaan serangan yang meluas
Implementasi WebRTC pada umumnya melibatkan lebih dari sekadar browser. Ini mencakup server sinyal, pustaka pihak ketiga, SDK, sistem operasi, dan seringkali server media yang memperluas fungsinya. Jika salah satu komponen ini tidak diperbarui, maka akan menjadi kerentanan. Pemantauan kegagalan pustaka sangat penting.
Dalam praktiknya, banyak eksploitasi kerentanan terjadi hanya karena browser, pustaka WebRTC, sistem, atau dependensi backend tidak diperbarui dengan kecepatan yang wajar.
Peran keamanan pada tingkat aplikasi dan infrastruktur
Meskipun WebRTC sangat baik dalam mengenkripsi media, ia tidak menentukan siapa yang mengaksesnya, apa yang dapat dilakukan setiap pengguna, atau bagaimana data dikelola dalam jangka panjang . Semua itu menjadi tanggung jawab aplikasi dan arsitektur di sekitarnya.
Perkuat saluran sinyal
Langkah pertama adalah memperlakukan sinyal sebagai saluran yang sensitif. Sinyal harus selalu menggunakan HTTPS atau WSS , dengan sertifikat yang dikelola dengan benar, kebijakan seperti HSTS, dan dengan menonaktifkan protokol yang tidak aman atau enkripsi yang sudah usang.
Selain enkripsi, otentikasi yang kuat dalam pensinyalan merupakan kunci untuk mencegah pemalsuan sesi, pencurian token, atau manipulasi pesan kontrol.
Manajemen identitas, izin, dan masa berlaku
Untuk mencegah siapa pun "memanfaatkan" sesi, sangat penting untuk menghubungkan tindakan WebRTC ke identitas yang terautentikasi dengan baik dan menerapkan langkah-langkah keamanan selama pengembangan perangkat lunak . Beberapa praktik terbaik yang umum meliputi:
- Penggunaan token bertanda tangan (misalnya, JWT) dengan masa berlaku singkat untuk mempublikasikan atau memutar siaran langsung.
- Integrasi dengan OAuth 2.0, SSO perusahaan, atau sistem identitas perusahaan di lingkungan profesional.
- Melaksanakan Otentikasi dua faktor atau otentikasi multifaktor untuk akses ke area-area penting seperti panel administrasi atau ruangan berisiko tinggi.
- Model dari kontrol akses berbasis peran (RBAC) untuk membedakan antara penonton, pembicara, moderator, dokter, guru, dll.
Sama pentingnya untuk mengelola masa berlaku sesi dengan baik : token permanen, URL tanpa masa berlaku, atau pengidentifikasi yang dapat digunakan kembali adalah undangan untuk masalah.
Perlindungan server dan backend TURN
Server TURN dan komponen backend lainnya harus diperlakukan sebagai infrastruktur kritis; memilih hosting yang andal dan mengelola kredensial dinamis sangat penting untuk pertahanan. Beberapa langkah minimum yang wajar meliputi:
- Kredensial dinamis dan sementara di TURN, menghindari nama pengguna/kata sandi statis.
- Daftar putih IP atau segmentasi jaringan untuk membatasi siapa yang dapat mengakses server.
- Pembatasan laju dan kuota bandwidth untuk mengekang penyalahgunaan dan mengurangi serangan DDoS.
- Pemantauan terus-menerus terhadap log TURN, sinyal, dan server media untuk mencari pola anomali.
Dalam arsitektur yang lebih canggih, pendekatan Zero Trust diadopsi : tidak ada dan tidak seorang pun yang dianggap dapat dipercaya hanya karena berada "di dalam," tetapi setiap permintaan divalidasi, dicatat, dan dibatasi sesuai dengan prinsip hak akses minimal.
Kepatuhan terhadap peraturan, audit, dan pengolahan data.
Ketika data pribadi terlibat (dan selalu demikian dalam panggilan video, telemedisin, atau kelas daring), aspek hukum sama pentingnya dengan aspek teknis semata . Regulasi seperti GDPR di Eropa atau HIPAA di AS memberlakukan persyaratan yang sangat spesifik.
Aplikasi WebRTC yang ditujukan untuk sektor yang diatur setidaknya harus mengintegrasikan: analisis log.
- Catatan yang dapat diaudit dari sesi: siapa yang terhubung, dari mana, dan berapa lama.
- Manajemen persetujuan Jelas dan terdokumentasi mengenai perekaman, pemrosesan data, dan penggunaan selanjutnya.
- Enkripsi saat istirahat untuk rekaman, metadata, dan file yang dibagikan.
- Kebijakan penyimpanan dan penghapusan otomatis Sesuai dengan tenggat waktu hukum dan kebutuhan bisnis.
Praktik terbaik utama untuk mengamankan platform berbasis WebRTC
Merancang solusi WebRTC yang andal melibatkan lebih dari sekadar "mengaktifkan enkripsi," yang sudah termasuk di dalamnya. Keamanan harus dipertimbangkan sejak tahap arsitektur awal dan dijaga sepanjang siklus hidup produk.
1. Selalu lindungi sinyal dengan TLS dan konfigurasikan sertifikat dengan benar.
Negosiasi sesi dan pertukaran penawaran/respons SDP harus selalu dilakukan melalui HTTPS atau WSS . Menggunakan HTTP biasa, bahkan "sementara" atau di lingkungan pengujian, membuka pintu bagi serangan yang kemudian dapat menyebar ke lingkungan produksi.
Selain menggunakan TLS, sangat penting untuk mengelola kunci privat dan sertifikat secara aman , mengotomatiskan pembaruannya, dan menghindari konfigurasi yang tidak aman seperti rangkaian enkripsi yang sudah usang.
2. Menerapkan otentikasi dan kontrol akses yang kuat.
Setiap tindakan sensitif (bergabung ke ruang obrolan, memposting siaran langsung, mengunduh rekaman) harus dilindungi. Token berumur pendek, MFA (otentikasi multi-faktor) jika diperlukan, dan peran yang terdefinisi dengan baik merupakan bagian dari persyaratan minimum.
Dalam aplikasi kritis, akan sangat berguna untuk memvalidasi setiap koneksi atau upaya penerbitan di sisi backend menggunakan sistem seperti webhook: server media akan meminta informasi dari backend Anda, yang kemudian akan memutuskan apakah pengguna tersebut benar-benar dapat melakukan apa yang mereka minta (misalnya, apakah mereka memiliki langganan aktif atau apakah mereka adalah pembicara yang ditunjuk).
3. Konfigurasikan STUN dan TURN dengan hati-hati.
Konektivitas adalah salah satu aspek yang paling penting. Sangat penting untuk menghindari server TURN "terbuka" dengan segala cara. Idealnya, gunakan kredensial sementara, pembatasan IP jika memungkinkan, dan pemantauan penggunaan secara terus menerus untuk mendeteksi penyalahgunaan atau anomali.
Jika Anda menggunakan VPN atau proxy dan khawatir tentang privasi, ada baiknya juga untuk menguji bagaimana resolusi ICE berfungsi dengan berbagai browser dan menyesuaikan pengaturan klien dan server untuk meminimalkan kebocoran.
Ini tampak mendasar, tetapi seringkali diabaikan. Mesin WebRTC di peramban menerima pembaruan keamanan secara terus-menerus , begitu pula sistem operasi, server media, dan pustaka pihak ketiga.
Dalam lingkungan profesional, disarankan untuk memiliki prosedur pembaruan terjadwal, pengujian regresi, dan otomatisasi jika memungkinkan , agar kerentanan yang diketahui tidak menumpuk selama berbulan-bulan.
5. Enkripsi rekaman dan data yang tersimpan
Selama panggilan berlangsung, transmisi dienkripsi. Tetapi begitu Anda mulai merekam atau menyimpan data, enkripsi saat data diam (encryption at rest) mulai berlaku . Menggunakan disk terenkripsi, kunci yang dikelola oleh HSM atau layanan KMS, dan kontrol akses yang sangat ketat terhadap rekaman tersebut sangat penting.
Selain itu, disarankan untuk menetapkan periode penyimpanan yang jelas dan proses otomatis untuk penghapusan konten yang tidak lagi diperlukan atau yang penyimpanannya tidak dibenarkan secara hukum.
6. Memantau, mendeteksi anomali, dan melakukan audit.
Implementasi awal bukanlah akhir dari pekerjaan. Platform WebRTC produksi membutuhkan pemantauan waktu nyata : metrik penggunaan TURN, kesalahan ICE yang berulang, lonjakan bandwidth yang mencurigakan, upaya akses yang gagal, perubahan pola koneksi, dll.
Selain pemantauan harian, ada baiknya merencanakan audit berkala : pengujian penetrasi, tinjauan kode dengan fokus pada keamanan, analisis konfigurasi jaringan, dan verifikasi izin yang efektif pada server dan panel.
Di luar sisi server, salah satu masalah yang paling merepotkan adalah kebocoran IP melalui WebRTC , terutama saat menggunakan VPN, proxy residensial, atau browser anti-deteksi dalam skenario multi-akun.
Bagaimana kebocoran IP sebenarnya terjadi di WebRTC
Ketika sebuah halaman membuat RTCPeerConnection, browser memulai proses ICE: ia mengumpulkan kandidat jaringan, menanyakan server STUN, dan menemukan alamat publik dan pribadi . Data ini kemudian dibagikan dengan titik akhir jarak jauh… atau dengan skrip berbahaya yang membacanya.
Tergantung pada browser dan konfigurasinya, WebRTC dapat menampilkan:
- Hanya IP lokal (192.168.xx, 10.xxx…), dampaknya lebih kecil tetapi berguna untuk identifikasi jaringan.
- Alamat IP dari VPN atau proxy, yang dalam banyak kasus merupakan perilaku yang diinginkan.
- Alamat IP publik sebenarnya dari ISP dan, jika diaktifkan, alamat IPv6 yang diberikan ke perangkat.
Oleh karena itu, bagi siapa pun yang mengelola banyak akun atau perlu mengisolasi identitas, mengontrol WebRTC sama pentingnya dengan memilih penyedia proxy yang baik . Sidik jari yang sempurna akan rusak jika alamat IP asli muncul di sampingnya.
Periksa apakah konfigurasi Anda mengalami kebocoran WebRTC.
Sebelum memasang plester secara membabi buta, sebaiknya lakukan pengukuran terlebih dahulu. Cara efektif untuk memeriksa paparan Anda adalah:
- Hubungkan ke VPN Anda atau konfigurasikan proxy di browser anti-deteksi Anda dan periksa di layanan "apa IP saya" pada umumnya, berapa IP yang seharusnya terlihat.
- Kunjungi halaman uji WebRTC tertentu dan tinjau alamat mana yang ditampilkan di bagian kandidat.
- Bandingkan alamat IP yang diharapkan dengan alamat IP yang tercantum di WebRTC.Jika Anda melihat alamat IP publik yang berbeda, seperti alamat IP penyedia layanan internet (ISP) Anda atau alamat IPv6 yang tidak terduga, berarti ada kebocoran data.
Disarankan untuk mengulangi pengujian ini di berbagai browser (Chrome, Firefox, Edge, Safari) dan setelah setiap pembaruan besar atau perubahan penyedia VPN/proxy, karena perilakunya dapat sangat bervariasi.
Tergantung pada peramban yang Anda gunakan, Anda memiliki ruang gerak yang lebih luas atau lebih sempit:
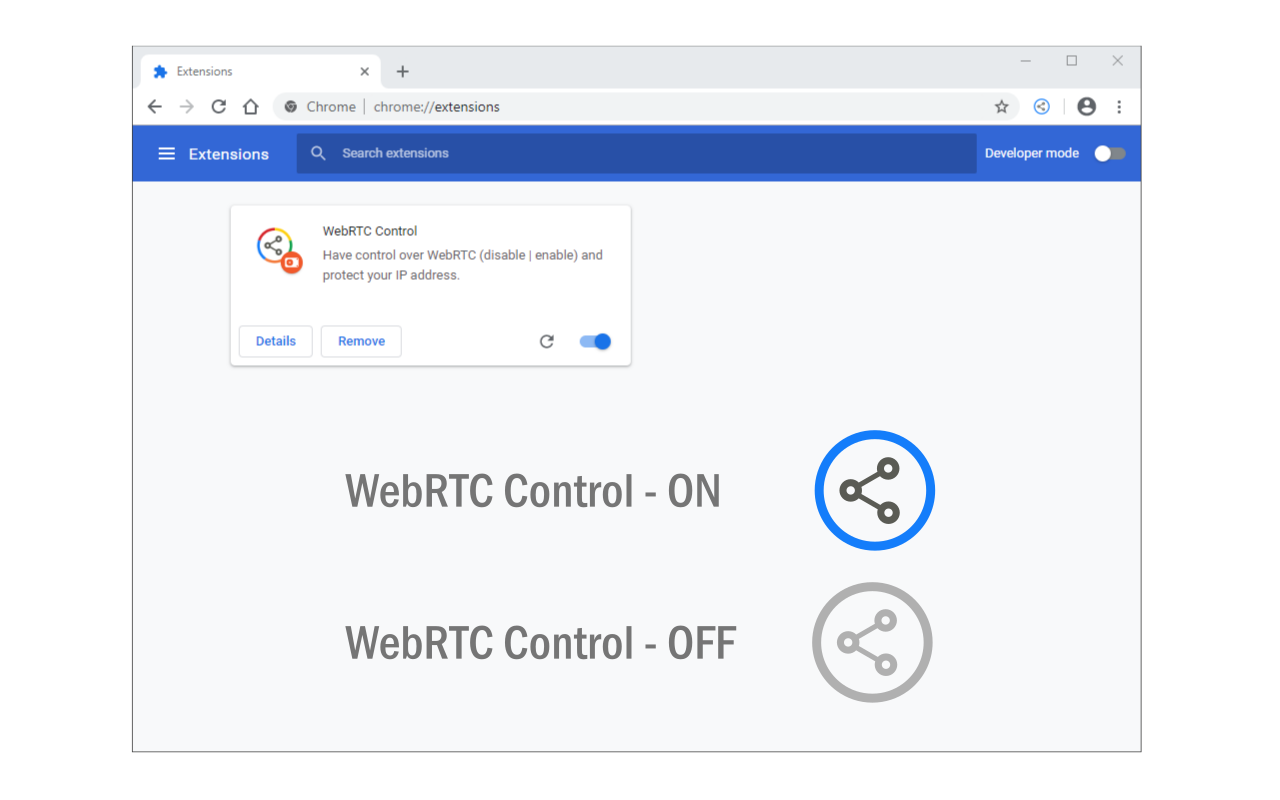
- Browser berbasis Chromium (Chrome, Edge, Brave, Opera…)Mereka tidak mengizinkan Anda untuk menonaktifkan WebRTC sepenuhnya secara bawaan. Pendekatan yang umum adalah menggunakan ekstensi yang membatasi paparan IP atau memblokir WebRTC kecuali di situs tepercaya.
- FirefoxIni menawarkan kontrol yang paling rinci. Melalui about: config Anda dapat menonaktifkan media.peerconnection.enabled atau memaksa WebRTC untuk hanya menggunakan alamat proxy. Anda juga dapat menggunakan ekstensi yang mengaktifkan atau menonaktifkan WebRTC untuk setiap situs secara individual.
- Safari (macOS dan iOS)WebRTC diaktifkan secara default, dan kontrolnya terbatas. Apple menerapkan beberapa mitigasi, tetapi ini bukan browser yang ideal untuk tugas berisiko tinggi di mana Anda perlu menyesuaikan setiap pengaturan dengan cermat.
Dalam lingkungan komersial di mana WebRTC merupakan bagian dari alur kerja (misalnya, ketika platform iklan tertentu memerlukan verifikasi video), umumnya bukan ide yang baik untuk memblokir WebRTC sepenuhnya . Lebih baik menggunakan mode atau konfigurasi "hanya proxy" yang mempertahankan fungsionalitas tanpa memfilter IP asli.
Penguatan pada tingkat sistem operasi dan firewall.
Untuk skenario yang lebih ekstrem, beberapa tim memilih untuk memblokir atau memfilter lalu lintas UDP dan rentang port tertentu di tingkat firewall , menggunakan pf di macOS, iptables/nftables di Linux, atau Windows Defender Firewall di Windows.
Pendekatan ini menambahkan lapisan pertahanan ekstra, tetapi harus ditangani dengan hati-hati karena dapat mengganggu layanan yang sah (panggilan video, game online, VoIP, DNS, dll.). Selalu disarankan untuk mendokumentasikan aturan, mencadangkan konfigurasi, dan memverifikasi bahwa mesin tetap dapat dikelola sebelum menerapkan perubahan secara massal.
Browser anti-deteksi dapat mensimulasikan berbagai sidik jari: perangkat keras grafis, font, zona waktu, bahasa, resolusi, dll. Tetapi jika WebRTC membiarkan alamat IP asli yang sama lolos di balik semua profil tersebut, platform memiliki petunjuk yang sangat andal untuk menghubungkannya.
Konfigurasi ideal untuk jenis solusi ini meliputi:
- Tetapkan ke setiap profil proxy atau alamat IP yang berbeda, lebih disukai berupa tempat tinggal atau rumah mobil.
- Konfigurasi perilaku WebRTC dalam mode dinonaktifkan atau "hanya proksi", tergantung pada kebutuhan aplikasi target.
- Lakukan pengujian kebocoran WebRTC di setiap profil representatif sebelum menggunakannya.
- Mendirikan kebijakan internal yang jelas tentang kapan panggilan video diperbolehkan. dan pada profil mana pembatasan harus tetap diperketat.
Bagi agensi, tim pemasaran, arbitrase, atau manajemen katalog besar di marketplace, disiplin semacam ini membuat perbedaan antara beroperasi secara stabil atau hidup di tengah pemblokiran akun yang masif.
Secara keseluruhan, kontrol keamanan WebRTC melibatkan pemanfaatan fitur bawaan standar (enkripsi, izin browser, P2P yang efisien) dan membungkusnya dalam arsitektur yang kuat dan praktik terbaik: pensinyalan yang aman, otentikasi dan peran yang dirancang dengan baik, server STUN/TURN yang terlindungi, enkripsi saat data diam, pemantauan berkelanjutan, dan, ketika privasi tingkat lanjut terlibat, kontrol komprehensif terhadap kebocoran IP dan perilaku WebRTC di browser, VPN, dan browser anti-deteksi. Dengan memahami kekuatan dan kelemahan teknologi ini, sangat mungkin untuk menerapkan platform komunikasi waktu nyata yang cepat, terukur, dan, yang terpenting, andal, bahkan di lingkungan perusahaan dan yang diatur.