- Docker Swarm consente di creare cluster di nodi per orchestrare servizi containerizzati con elevata disponibilità e bilanciamento del carico integrato.
- I concetti di nodo, gestore, lavoratore, servizio, attività e reti overlay sono fondamentali per comprendere come Swarm gestisce e distribuisce i container.
- Comandi come `docker swarm init`, `docker service create` o `docker service scale` semplificano la distribuzione, il dimensionamento e l'aggiornamento delle applicazioni.
- Swarm si adatta perfettamente a progetti di piccole e medie dimensioni, integrandosi con servizi cloud, pratiche DevOps, intelligenza artificiale e business intelligence.
Gestire decine o centinaia di container distribuiti su più macchine può diventare un vero grattacapo se ci si affida solo a Docker nella sua forma più basilare. Quando si parla di alta disponibilità, scalabilità automatica o implementazioni senza tempi di inattività, non bastano i singoli container: serve l'orchestrazione dei container . Ed è qui che entra in gioco Docker Swarm, la soluzione nativa di Docker per coordinare i container all'interno di un cluster.
Se provenite dall'utilizzo di Docker Compose su una singola macchina e lo ritenete insufficiente per ambienti reali, Swarm è il passo successivo logico. Vi permette di configurare un cluster di nodi, distribuire i servizi tra di essi, bilanciare il carico, sostituire i container in crash e, in definitiva, trasformare una moltitudine di server in un'unica piattaforma coerente e pronta per la produzione, senza dover passare direttamente a Kubernetes se lo trovate troppo macchinoso o complesso.
Cos'è Docker Swarm e perché è importante nell'orchestrazione dei container?
Docker Swarm è il motore di clustering e orchestrazione integrato direttamente in Docker. Non si tratta di uno strumento esterno, bensì di una modalità operativa del Docker Engine stesso che consente di raggruppare più macchine (fisiche o virtuali) in un cluster logico, chiamato swarm, sul quale vengono distribuiti i servizi anziché i container isolati.
Il bello di Swarm è che astrae l'intero insieme di nodi e ti permette di lavorare come se avessi un unico "super server". Definisci i servizi, il loro numero di repliche, le porte esposte e le restrizioni, e Swarm decide dove eseguire ogni container (task), come ridistribuirli in caso di guasto di un nodo e come bilanciare il traffico tra di essi.
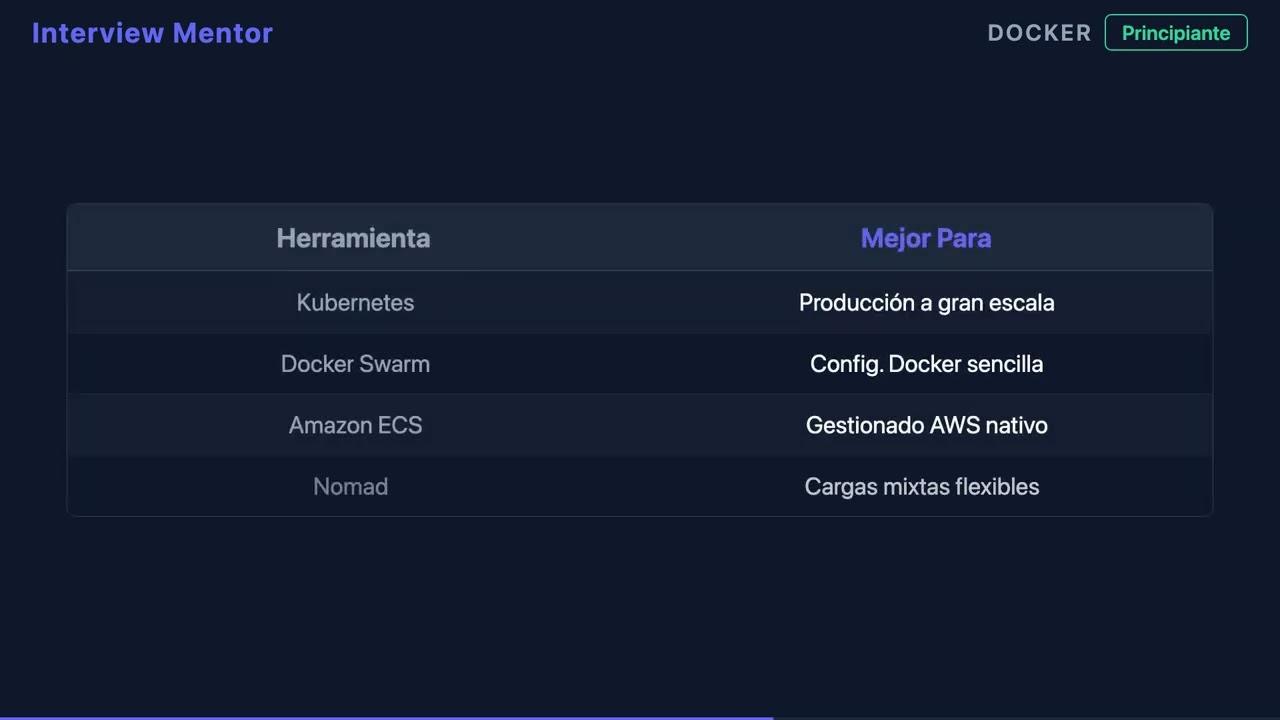
In termini di orchestrazione dei container , Docker Swarm soddisfa le esigenze tipiche di molti team DevOps: scalabilità orizzontale semplice, alta disponibilità di base, bilanciamento del carico interno, reti a livelli tra i nodi e implementazioni controllate, risultando quindi adatto alle architetture a microservizi . È particolarmente interessante per progetti di piccole e medie dimensioni, o per organizzazioni che hanno familiarità con l'ecosistema Docker ma non necessitano della complessità di Kubernetes.
Swarm è ideale per scenari in cui la semplicità è fondamentale : laboratori, ambienti di staging, cluster on-premise all'interno di una PMI o persino la produzione cloud quando non si desidera gestire una piattaforma complessa. Inoltre, si integra perfettamente con le pipeline CI/CD e le pratiche DevOps che già utilizzano Docker per il packaging delle applicazioni.
Concetti chiave in Docker Swarm: nodi, servizi e reti
Prima di iniziare a digitare comandi a raffica , è fondamentale capire come Swarm si riferisce a ciascun elemento. Questi sono i concetti che troverai costantemente nella CLI e nella documentazione.
Un nodo è qualsiasi macchina che fa parte dello swarm; può essere un server fisico, una macchina virtuale nel cloud o persino il tuo laptop in un ambiente di test. Ogni nodo esegue Docker Engine e si registra al cluster utilizzando un ruolo specifico.
Nodo Manager : Questo è il cervello del cluster. È responsabile del mantenimento dello stato desiderato, della pianificazione delle attività e dell'orchestrazione delle operazioni. Possono esserci più manager per garantire un'elevata disponibilità del piano di controllo, ma uno di essi funge da leader e coordina gli altri.
Nodi di lavoro : questi sono i "lavoratori" dello sciame. Non prendono decisioni di orchestrazione; si limitano a eseguire i compiti (container) assegnati loro dal gestore. Ciò consente di scalare la capacità di calcolo aggiungendo altri lavoratori secondo necessità.
In Swarm, un servizio rappresenta l'unità di distribuzione. Definisce l'immagine del container da utilizzare, il numero di repliche, le porte, le variabili d'ambiente, le configurazioni, i segreti e altre opzioni. A differenza dell'esecuzione di un singolo container con `docker run`, `docker service create` descrive un servizio che Swarm mantiene nello stato desiderato.
Un task è un'istanza concreta di un container associato a un servizio e assegnato a un nodo. Se si richiede un servizio con 3 repliche, Swarm crea 3 task. Se un task fallisce, il gestore ne crea un altro per mantenere il numero di repliche.
Rete overlay : si tratta di un tipo di rete virtuale distribuita che consente ai container situati su nodi diversi di comunicare come se si trovassero sulla stessa rete locale. Swarm si basa su queste reti overlay per connettere i servizi, applicare il bilanciamento del carico tra le repliche e isolare le applicazioni l'una dall'altra.
Primi passi: inizializzazione e test di un cluster Docker Swarm
Configurare uno swarm di base è sorprendentemente semplice se Docker è già installato sui vostri computer. Non è necessario alcun software aggiuntivo: basta abilitare la modalità swarm e aggiungere i nodi al cluster.
Passaggio 1: Creare il primo gestore . Sulla macchina che si desidera utilizzare come nodo gestore iniziale, eseguire:
docker swarm init –advertise-addr
Il parametro `--advertise-addr` specifica l'indirizzo IP che gli altri nodi utilizzeranno per visualizzare questo manager. Dopo aver eseguito il comando, Docker visualizzerà automaticamente un token e un comando che consentirà agli altri nodi di unirsi allo swarm come worker.
Passaggio 2: Aggiungere i nodi worker al cluster . Su ogni macchina che fungerà da worker, eseguire un comando simile a questo:
token di unione dello swarm docker :2377
Il token di join e l'indirizzo IP del manager vengono forniti dal comando `docker swarm init`. La porta 2377 viene utilizzata di default per la comunicazione di controllo. Da quel momento in poi, il nodo apparirà come parte dello swarm e sarà pronto a ricevere attività.
Verificare lo stato del cluster è semplice come accedere a un gestore (non funziona su un worker isolato) ed eseguire il comando:
docker node ls
Questo comando mostra tutti i nodi dello swarm , il loro ID, il nome host, il ruolo (manager o worker) e lo stato attuale. Da qui, è possibile rilevare se un nodo è inattivo, in modalità di svuotamento o presenta problemi di connessione.
Distribuzione di servizi in Docker Swarm: dal primo nginx alla produzione
Una volta che il cluster è attivo e funzionante , inizia la parte interessante: la distribuzione dei servizi. Invece di avviare singoli container con `docker run`, si definiscono i servizi che Swarm gestisce e ribilancia automaticamente.
La creazione di un servizio semplice come un server web Nginx accessibile dall'esterno del cluster si effettua con un comando simile a questo:
docker service create –name my-nginx -p 80:80 nginx
Questo avvia un servizio chiamato my-nginx che espone la porta 80 del container alla porta 80 dei nodi del cluster. Swarm si occupa della pubblicazione del servizio e del bilanciamento del carico delle richieste in entrata tra le diverse repliche man mano che si aumenta il numero di nodi.
L'elenco dei servizi distribuiti consente di tenere traccia di ciò che è in esecuzione nello swarm:
servizio docker ls
Qui puoi vedere il nome del servizio, la sua modalità e il numero di repliche nel formato corrente/desiderato. Ad esempio, se viene visualizzato 3/5, significa che è ancora in corso la creazione di attività per raggiungere lo stato desiderato.
Verificando i dettagli e lo stato delle attività per un servizio specifico, è possibile identificare su quale nodo è in esecuzione ciascuna istanza:
servizio docker ps my-nginx
L'output visualizza le attività, il nodo assegnato , lo stato (In esecuzione, In preparazione, Arresto, ecc.), l'immagine utilizzata e il tempo di esecuzione. Questo è essenziale per il debug di problemi di distribuzione o di bilanciamento del carico.
Gestione del ciclo di vita: scalabilità, aggiornamento ed eliminazione dei servizi
Uno dei grandi vantaggi dell'orchestrazione è la possibilità di scalare e aggiornare i servizi senza dover intervenire su ogni singolo server. Swarm semplifica notevolmente questa operazione, consentendo di eseguirla tramite riga di comando.
Scalare un servizio in Docker Swarm significa specificare il numero totale di repliche del servizio che si desidera avere. Ad esempio, se hai creato my-nginx con una singola replica e vuoi aumentarla a tre:
docker service scale my-nginx=3
Swarm gestisce la pianificazione di nuove attività sui nodi disponibili, rispettando le risorse e lo stato dei worker. Se in seguito avrai bisogno di una capacità ancora maggiore, potrai passare a cinque repliche con:
docker service scale my-nginx=5
L'aggiornamento dell'immagine di un servizio è un altro punto chiave, soprattutto in produzione. Invece di arrestare ed eliminare manualmente i container, è possibile eseguire un aggiornamento controllato:
Aggiornamento del servizio Docker – immagine nginx:latest my-nginx
Questo comando indica a Swarm di migrare progressivamente le attività esistenti alla nuova immagine, seguendo la strategia di aggiornamento definita (per impostazione predefinita, aggiornamento progressivo). Ciò riduce al minimo l'impatto sugli utenti finali.
La rimozione di un servizio quando non è più necessario viene effettuata a livello di swarm, non a livello di singolo container:
servizio docker rm my-nginx
Questo interrompe e rimuove tutte le attività associate da Swarm , liberando risorse sui nodi. È un modo pulito per dismettere i componenti che non hanno più senso all'interno della tua architettura.
Esercitazione guidata: configurazione del proprio cluster e distribuzione di un servizio
Per consolidare i concetti, niente è meglio di un piccolo esercizio che si possa replicare in un ambiente di laboratorio, con macchine virtuali locali o istanze cloud economiche.
Esercizio 1: Configurare un cluster Docker Swarm . L'idea è di avere almeno tre nodi: uno come manager e due come worker. Sul manager, abilitare lo swarm con:
docker swarm init –advertise-addr
Successivamente, copia il comando join mostrato nell'output ed eseguilo su ciascun worker:
token di unione dello swarm docker :2377
Verifica che tutto sia andato bene con:
docker node ls
Vedrai il manager con stato Leader e i worker come Attivi. Se qualcuno di essi risulta Non attivo, verifica la connettività, il firewall e la versione di Docker.
Esercizio 2: Distribuisci e scala un servizio . Con il cluster pronto, crea un servizio nginx accessibile tramite HTTP:
docker service create –name my-nginx -p 80:80 nginx
Verifica la sua esistenza con :
servizio docker ls
Scalare il servizio a tre repliche utilizzando:
docker service scale my-nginx=3
Verifica dove sono state distribuite le attività con:
servizio docker ps my-nginx
Come soluzione di base all'esercizio , dovresti vedere i tre task distribuiti tra nodi diversi (se ci sono risorse sufficienti) e, quando effettui richieste HTTP alla porta 80 del cluster, Swarm instraderà il traffico alle diverse repliche in base al suo bilanciatore di carico interno.
Vantaggi di Docker Swarm rispetto alla gestione manuale dei container.
L'utilizzo di Swarm al posto dell'avvio di singoli container offre una serie di vantaggi che diventano evidenti dal momento in cui si ha bisogno di qualcosa di più di un semplice ambiente di test.
Implementazione semplice integrata nella CLI di Docker : non è necessario imparare uno strumento completamente nuovo; i comandi per la gestione del servizio e del cluster sono molto simili a quelli che già utilizzi con docker run, docker ps o docker images.
Bilanciamento del carico integrato : quando si espone un servizio con `-p`, Swarm pubblicizza la porta sui nodi necessari e distribuisce il traffico tra le repliche disponibili. Non è necessario aggiungere un bilanciatore di carico esterno di base come Traefik per distribuire le richieste, il che semplifica l'architettura iniziale.
Elevata disponibilità e tolleranza ai guasti : se un container si arresta in modo anomalo o un nodo worker si guasta, Swarm rileva la perdita di attività e tenta di ricrearle su altri nodi per mantenere il numero di repliche. Ciò previene numerose interruzioni del servizio dovute a guasti isolati.
Gestione centralizzata dello stato desiderato : si dichiara il numero di repliche desiderate, l'immagine da utilizzare, le porte da aprire e le restrizioni da applicare, e il cluster si occupa di convergere verso tale stato. Anche le modifiche future (aggiornamenti, scalabilità, svuotamento dei nodi) vengono gestite da questo piano di controllo.
Quando ha senso utilizzare Docker Swarm nei tuoi progetti?
Non tutte le situazioni richiedono Kubernetes o microservizi complessi . Docker Swarm si adatta perfettamente a numerosi casi d'uso in cui è auspicabile un equilibrio tra semplicità e capacità di orchestrazione.
Cluster di produzione di piccole e medie dimensioni : se gestisci poche applicazioni aziendali, API o servizi interni e la tua infrastruttura non è di grandi dimensioni, Swarm offre ciò di cui hai bisogno senza costringerti a imparare un ecosistema enorme.
Team fortemente integrati con Docker che desiderano passare all'orchestrazione senza essere sopraffatti dalla curva di apprendimento di Kubernetes. Poiché Swarm è parte integrante di Docker Engine, la transizione è solitamente più agevole e veloce.
Ambienti cloud e architetture distribuite in cui si desidera continuare a utilizzare servizi gestiti da provider importanti (database, code di messaggi, storage, ecc.) mentre le applicazioni vengono eseguite in container orchestrati con Swarm. È un modo intelligente per combinare semplicità e funzionalità cloud.
Casi d'uso DevOps e di automazione in cui sono necessarie pipeline che creino immagini, le carichino in un registro e le distribuiscano automaticamente su un cluster. Swarm si integra perfettamente con gli strumenti CI/CD e facilita cicli di continuous delivery rapidi.
Quando si necessita di un controllo estremo, di un ecosistema di grandi dimensioni o di integrazioni complesse, Kubernetes potrebbe essere la scelta più sensata. Tuttavia, per molti progetti reali, Swarm offre l'orchestrazione necessaria con minori complicazioni operative.
Guide pratiche e approccio DevOps: dai fondamenti alle implementazioni avanzate
Se vi siete sentiti persi tra tutorial sparsi, strani errori di produzione e documentazione frammentaria su Docker Swarm, non siete soli. Molti team di sviluppo e operativi si ritrovano sopraffatti quando passano da singoli container a una piattaforma orchestrata.
Una guida DevOps completa incentrata su Swarm è in genere organizzata in diverse sezioni chiave. Innanzitutto, illustra i fondamenti di Docker: creazione di immagini, gestione e ottimizzazione dei container , utilizzo del registro e migliori pratiche di packaging. Queste solide basi sono essenziali per evitare che l'orchestrazione si trasformi in un incubo in futuro.
In seguito, approfondiremo argomenti come il networking e la persistenza : i tipi di rete Docker (bridge, host, overlay, macvlan), la gestione dei volumi e la persistenza dei dati, nonché la distribuzione di applicazioni multi-container con Docker Compose. Questo vi fornirà un modello chiaro di come dovrebbe essere il vostro stack prima di distribuirlo su uno swarm distribuito.
Il livello successivo si concentra sull'implementazione dei servizi Swarm , coprendo ogni aspetto, dall'inizializzazione del cluster a funzionalità avanzate come segreti, configurazioni e stack. Qui si lavora con definizioni di servizi dichiarative, credenziali crittografate e configurazioni condivise tra i container.
Un altro aspetto fondamentale è il bilanciamento del carico, la registrazione dei log e l'osservabilità : imparare a esporre correttamente i servizi, analizzare i log, identificare i colli di bottiglia e applicare tecniche di risoluzione dei problemi per mantenere un'elevata disponibilità su base giornaliera. Per il monitoraggio e la diagnostica dei sistemi, una guida avanzata al monitoraggio che includa metriche e avvisi risulterà molto utile.
Infine, tutto è integrato nelle pipeline DevOps con esercizi pratici di programmazione: dalla creazione automatizzata di immagini al deployment continuo sull'intero cluster, garantendo che ogni modifica al codice venga implementata in produzione in modo affidabile e ripetibile.
Oltre le nozioni di base: reti Docker e prossimi passi con Swarm
Una volta imparato ad avviare il cluster e i primi servizi , il livello successivo consiste solitamente nel comprendere a fondo come i container comunicano tra loro e con il mondo esterno.
Le reti bridge e host di Docker gestiscono gran parte della comunicazione su una singola macchina, mentre le reti overlay sono fondamentali per connettere i container tra nodi diversi in uno swarm. Comprendere le loro differenze, quando utilizzare ciascuna e come interagiscono con firewall e bilanciatori di carico esterni è essenziale per evitare sorprese in produzione.
Reti come macvlan consentono di assegnare indirizzi IP "reali" della rete fisica ai container, il che può essere molto utile in ambienti specifici in cui è necessario che i servizi si comportino come host indipendenti a livello di rete, ma aggiunge anche complessità e ulteriori requisiti di configurazione.
Un'analisi approfondita delle reti Docker vi aiuterà ad allineare meglio la progettazione del servizio Swarm con la topologia di rete della vostra organizzazione o del vostro fornitore di servizi cloud, definendo chiaramente quali servizi sono interni, quali sono esposti all'esterno e come segmentare il traffico tra i diversi ambienti (sviluppo, test, produzione).
Un altro aspetto interessante dello sviluppo di Swarm è l'utilizzo più approfondito di segreti e configurazioni per gestire credenziali, certificati e file di configurazione senza doverli incorporare direttamente nell'immagine o utilizzare semplici variabili d'ambiente. Ciò aumenta la sicurezza e rende la gestione dell'ambiente molto più organizzata.
Servizi di sviluppo personalizzati, cloud e business intelligence basati su Docker Swarm.
L'orchestrazione dei container non è isolata dal resto dell'ecosistema IT . Le aziende di sviluppo specializzate in applicazioni e software personalizzati spesso si affidano a piattaforme di container come Swarm per offrire soluzioni più robuste e scalabili.
L'integrazione di Swarm con i servizi cloud AWS e Azure consente la distribuzione di cluster flessibili
e sfruttare i componenti cloud gestiti (database, code di messaggi, archiviazione di oggetti), mantenendo al contempo il controllo diretto sul livello di esecuzione del container.
Parallelamente, l'intelligenza artificiale e l'IA per le aziende si integrano perfettamente in un ambiente orchestrato con container: modelli di IA, microservizi di inferenza e agenti di IA possono essere eseguiti come servizi Swarm che scalano in base al carico, impedendo che una singola macchina diventi un collo di bottiglia.
Nell'ambito della business intelligence e di Power BI , disporre di un backend distribuito su Docker Swarm semplifica l'estrazione affidabile dei dati da API, servizi ETL e pipeline di elaborazione. L'orchestrazione garantisce che questi servizi siano sempre disponibili per alimentare dashboard e analisi.
In questo contesto, anche la sicurezza informatica sta acquisendo importanza : un cluster ben configurato, con comunicazioni TLS, aggiornamenti controllati delle immagini, scansione delle vulnerabilità e gestione centralizzata dei segreti, riduce i rischi rispetto a implementazioni caotiche di container indipendenti. Inoltre, le pratiche di hardening e il controllo degli accessi migliorano la protezione complessiva dell'ambiente.
In definitiva, la combinazione di sviluppo personalizzato, servizi cloud, IA e BI su una piattaforma di orchestrazione come Docker Swarm consente di creare soluzioni moderne, scalabili e resilienti senza aumentare la complessità tecnica o i costi operativi.
Padroneggiare Docker Swarm come strumento di orchestrazione dei container ti pone in una posizione di grande vantaggio nel mondo DevOps: passi dalla gestione di container sparsi e implementazioni fragili a lavorare con un cluster coerente, scalabile e sicuro, in grado di supportare qualsiasi cosa, dalle semplici applicazioni web alle architetture distribuite con servizi cloud, intelligenza artificiale, automazione e soluzioni integrate di business intelligence.

Indice
- 1 Cos'è Docker Swarm e perché è importante nell'orchestrazione dei container?
- 2 Concetti chiave in Docker Swarm: nodi, servizi e reti
- 3 Primi passi: inizializzazione e test di un cluster Docker Swarm
- 4 Distribuzione di servizi in Docker Swarm: dal primo nginx alla produzione
- 5 Gestione del ciclo di vita: scalabilità, aggiornamento ed eliminazione dei servizi
- 6 Esercitazione guidata: configurazione del proprio cluster e distribuzione di un servizio
- 7 Vantaggi di Docker Swarm rispetto alla gestione manuale dei container.
- 8 Quando ha senso utilizzare Docker Swarm nei tuoi progetti?
- 9 Guide pratiche e approccio DevOps: dai fondamenti alle implementazioni avanzate
- 10 Oltre le nozioni di base: reti Docker e prossimi passi con Swarm
- 11 Servizi di sviluppo personalizzati, cloud e business intelligence basati su Docker Swarm.