- Prisma Cloud eredita e amplia le capacità di Twistlock per offrire una sicurezza completa per i container e i payload cloud-native.
- La piattaforma integra la scansione delle vulnerabilità in CI/CD, log e runtime, dando priorità ai rischi in base al contesto di sfruttamento reale.
- Il loro approccio CNAPP combina CSPM, CWP, CIEM e sicurezza di rete, con protezione nativa per Kubernetes e ambienti multicloud.
- Offre buone prestazioni e scalabilità, anche se richiede una curva di apprendimento e un'adeguata pianificazione delle licenze e dell'implementazione.
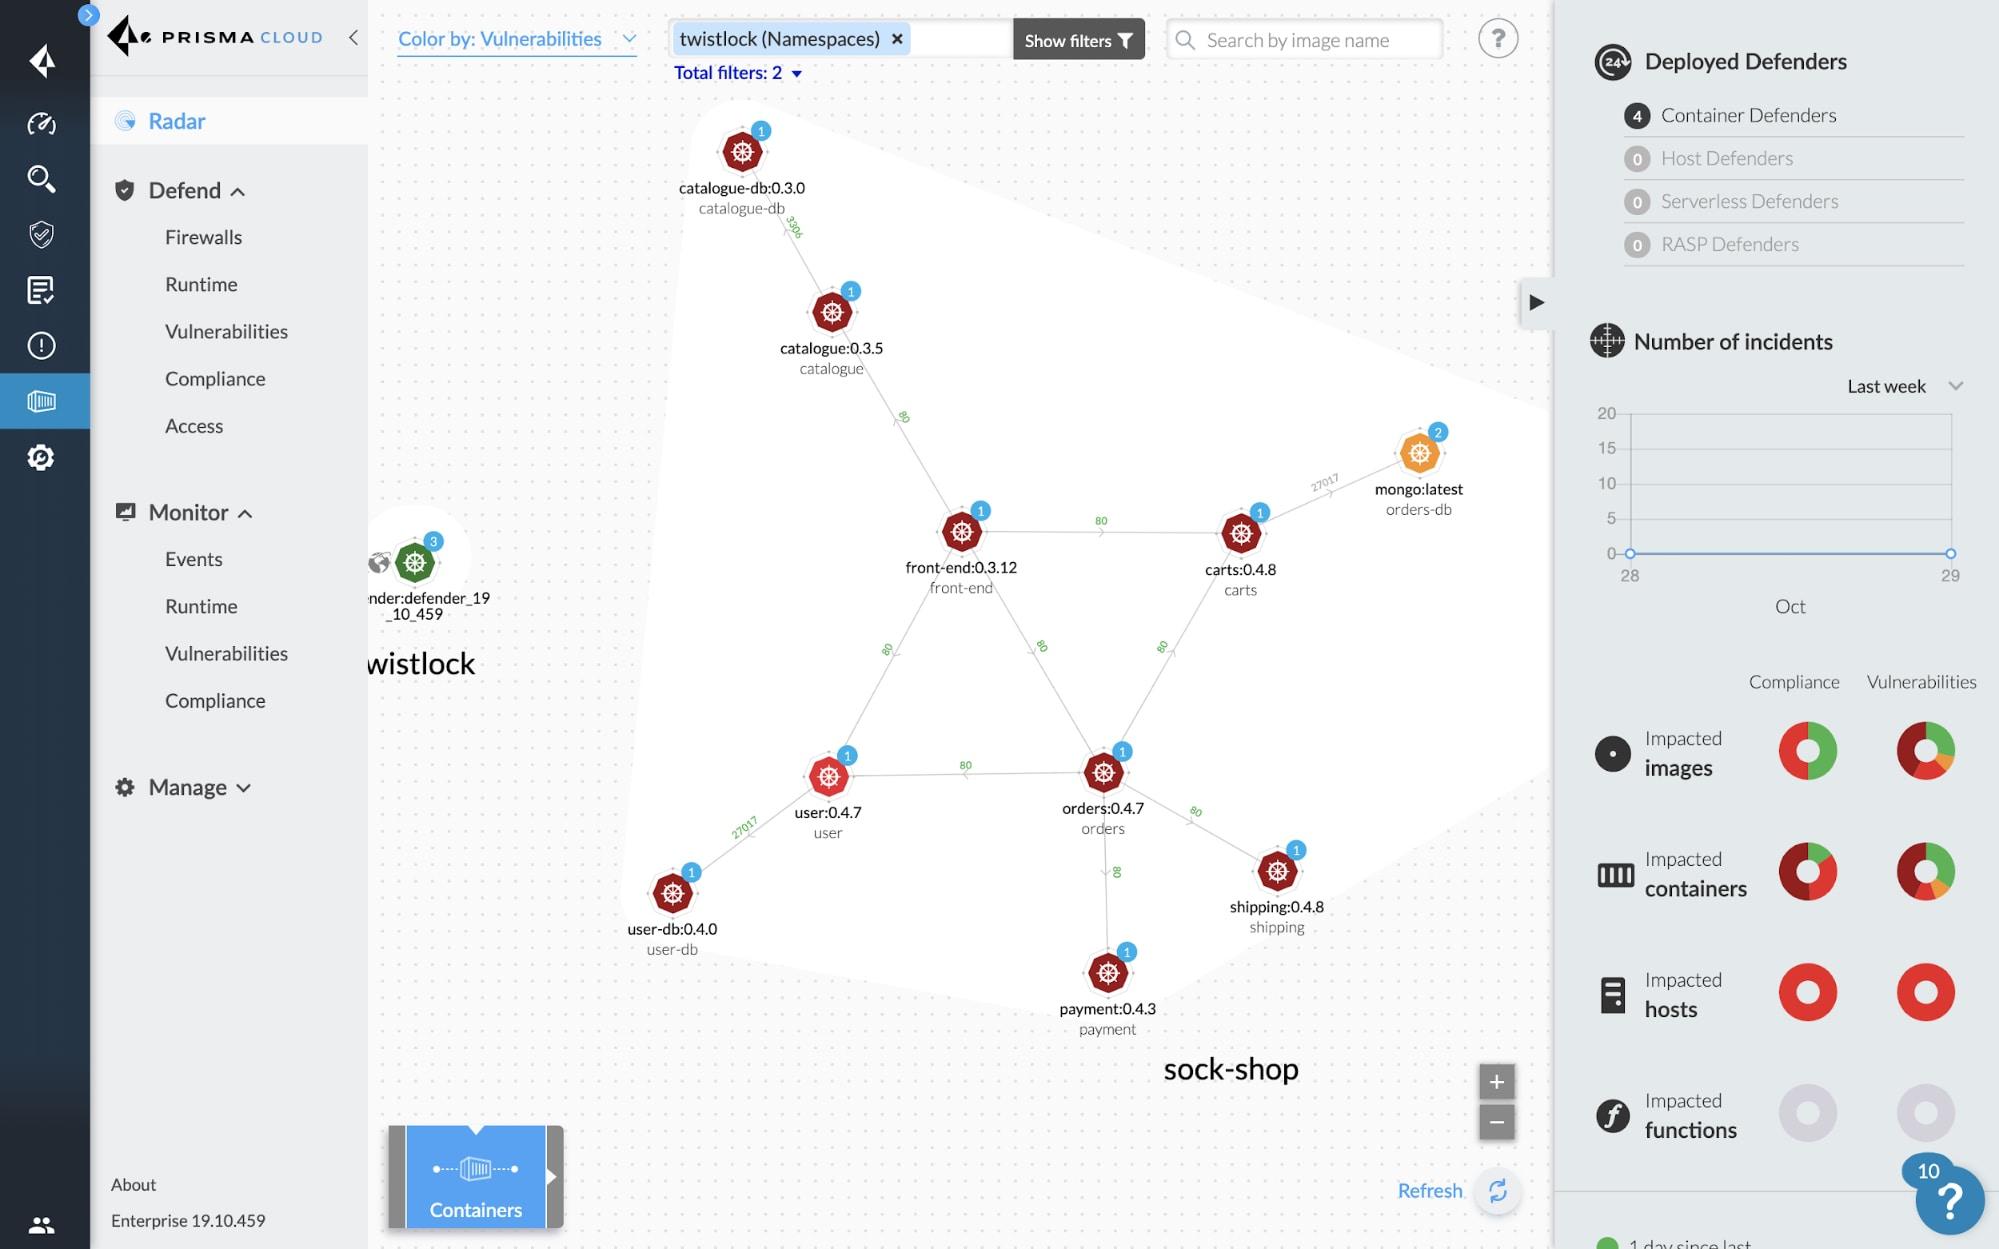
La sicurezza dei container è diventata fondamentale per qualsiasi azienda che lavori con Kubernetes, Docker o architetture a microservizi nel cloud. La sfida non è più solo quella di velocizzare le implementazioni, ma di farlo senza aprire le porte agli aggressori che sfruttano immagini vulnerabili, configurazioni deboli o permessi eccessivi.
Twistlock, ora integrato in Prisma Cloud di Palo Alto Networks, è una soluzione leader per la protezione di container e carichi di lavoro cloud-native. La precedente piattaforma di sicurezza per container è stata unificata in una piattaforma completa di protezione delle applicazioni cloud-native (CNAPP) che copre ogni aspetto, dalla sicurezza a livello di codice alla sicurezza in fase di esecuzione, inclusi CI/CD, logging, sicurezza runtime e conformità normativa.
Architetture di microservizi e la sfida della protezione dei container
Le architetture a microservizi sono intrinsecamente dinamiche (e la scelta tra Docker Compose e Kubernetes è fondamentale ) : pod, servizi e container vengono distribuiti continuamente, le versioni vengono aggiornate più volte al giorno e le istanze vengono scalate in base al carico. Questo modello accelera lo sviluppo, ma rende obsoleta la sicurezza tradizionale basata su perimetri statici e controlli manuali occasionali.
I container garantiscono che il software si comporti allo stesso modo in ambienti diversi (sviluppo, pre-produzione, on-premise, cloud pubblico), e proprio questa portabilità li rende un bersaglio privilegiato per gli aggressori. Una singola immagine di base vulnerabile può diffondersi a centinaia o migliaia di installazioni in pochi minuti.
La sicurezza dei container moderni deve abbracciare l'intero ciclo di vita : dalla creazione dell'immagine nella pipeline CI/CD, passando per le scansioni dei log, fino al comportamento in fase di esecuzione. Se la sicurezza viene verificata solo prima del deployment o solo durante l'esecuzione, rimarranno sempre delle lacune pericolose.
Strumenti specializzati per la sicurezza dei container, come Prisma Cloud (precedentemente Twistlock), coprono l'host, la rete, lo stack di gestione, la pipeline di build, i livelli delle immagini e l'applicazione containerizzata stessa. L'obiettivo è mantenere un monitoraggio continuo che si adatti alla natura effimera e in continua evoluzione degli ambienti cloud-native.
Parallelamente, l'ecosistema si è arricchito di soluzioni complementari come Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig e Qualys, ognuna con il proprio focus specifico: scansione delle vulnerabilità, conformità, difesa in fase di esecuzione, CSPM, ecc. Prisma Cloud integra ed estende molte di queste funzionalità in un'unica piattaforma.
Cosa sono gli strumenti di sicurezza dei container e perché Prisma Cloud si distingue?
Gli strumenti di sicurezza per container sono soluzioni software progettate specificamente per affrontare le sfide di sicurezza di Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift e altre piattaforme di orchestrazione. Vanno oltre il semplice antivirus per immagini: aggiungono contesto, policy, conformità e visibilità sull'intero ambiente.
Nel caso di Prisma Cloud Compute (il successore diretto di Twistlock) , si tratta di una piattaforma che protegge host, container, funzioni serverless e, in generale, carichi di lavoro cloud-native. Offre gestione delle vulnerabilità, controlli di conformità, difesa in fase di esecuzione con regole e machine learning, firewall cloud-native (come WaaS per applicazioni web e API) e controllo degli accessi granulare.
Twistlock è nato come soluzione di gestione delle vulnerabilità e conformità per l'intero ciclo di vita dei container, focalizzata sulla scansione delle immagini e sulla prevenzione del passaggio di componenti non sicuri dall'ambiente di sviluppo a quello di produzione. Nel tempo, ha aggiunto il monitoraggio continuo di log, reti e runtime, nonché controlli di accesso e segmentazione.
In seguito all'acquisizione da parte di Palo Alto Networks nel 2018 , tutte queste funzionalità sono state integrate in Prisma Cloud, che già copriva altre aree della sicurezza cloud. Il risultato è una CNAPP in grado di gestire regole su configurazioni Docker, immagini, nodi, plugin e servizi, integrarsi con gestori di segreti come CyberArk o HashiCorp e utilizzare i log di audit di Kubernetes per generare avvisi concreti.
Questa integrazione consente una visibilità molto granulare di dipendenze, pacchetti, livelli di immagine e comportamenti in fase di esecuzione, sia nelle pipeline CI/CD che nei container in esecuzione su host, piattaforme container-as-a-service o ambienti ibridi e multicloud.
Scansione dei container: un elemento chiave nella strategia di sicurezza
La scansione dei container è la prima linea di difesa per rilevare le vulnerabilità nelle immagini di base, nelle librerie di terze parti e nel codice personalizzato. L'integrazione della scansione nelle pipeline CI/CD consente di individuare i problemi prima del deployment ed evita di dover intervenire in situazioni di emergenza in produzione.
Individuare le vulnerabilità in fase iniziale consente di risparmiare tempo e denaro : è molto più economico correggere una libreria vulnerabile durante la fase di compilazione piuttosto che in un cluster di produzione con decine di servizi che dipendono da essa. Inoltre, previene rollback caotici ed esposizioni non necessarie.
La scansione è fondamentale anche per proteggere la catena di fornitura del software , che include sempre più componenti esterni: immagini pubbliche, pacchetti di terze parti, artefatti di altri team, ecc. Verificare che tutto ciò che è incluso nell'immagine non contenga CVE note o configurazioni pericolose è ormai obbligatorio.
Dal punto di vista normativo, molti settori richiedono scansioni periodiche delle vulnerabilità e prove che immagini e contenitori siano conformi a standard quali GDPR, HIPAA, PCI DSS o benchmark CIS. Uno strumento di scansione centralizzato facilita gli audit e la generazione di report.
Un altro vantaggio è la riduzione della superficie di attacco : gli scanner rilevano pacchetti non necessari, strumenti di debug dimenticati o componenti che non aggiungono funzionalità ma aumentano il rischio. Eliminando tutto ciò che è superfluo, si ottengono immagini più leggere e molto più sicure.
Automazione della sicurezza in CI/CD e difesa contro gli attacchi zero-day
Integrare la sicurezza nei processi CI/CD e in pratiche come GitOps è ciò che ci permette di parlare veramente di DevSecOps. Invece di affidarsi a revisioni manuali occasionali, ogni commit o build attiva automaticamente scansioni delle immagini, analisi del codice, revisione dell'infrastruttura come controllo (IaC) e verifiche delle policy.
Prisma Cloud Compute si integra con strumenti come Jenkins, GitHub, GitLab e altri provider di CI per rifiutare le build che non sono conformi alle policy, generare report per gli sviluppatori e bloccare la promozione di artefatti vulnerabili ad ambienti di livello superiore.
L'automazione è fondamentale anche per mitigare le vulnerabilità zero-day . Anche se un'immagine ha già superato tutti i controlli, possono comparire nuove CVE associate ai pacchetti inclusi in tale immagine. Grazie alla scansione continua delle voci di registro e degli ambienti di esecuzione, la piattaforma rivaluta le immagini non appena il database delle vulnerabilità viene aggiornato.
Questo approccio riduce al minimo i tempi di esposizione : l'organizzazione viene a conoscenza entro poche ore del fatto che un'immagine pubblicata settimane prima è diventata problematica e può dare priorità alla correzione in base alla criticità, all'esposizione su Internet, ai dati gestiti, ecc.
In termini di reputazione, dimostrare di effettuare scansioni regolari e automatizzate infonde fiducia a clienti, partner e autorità di regolamentazione. Le aziende che prendono sul serio la sicurezza dei container si distinguono in genere nelle gare d'appalto e nei processi di due diligence.
Prisma Cloud Compute (Twistlock): architettura, requisiti e distribuzione
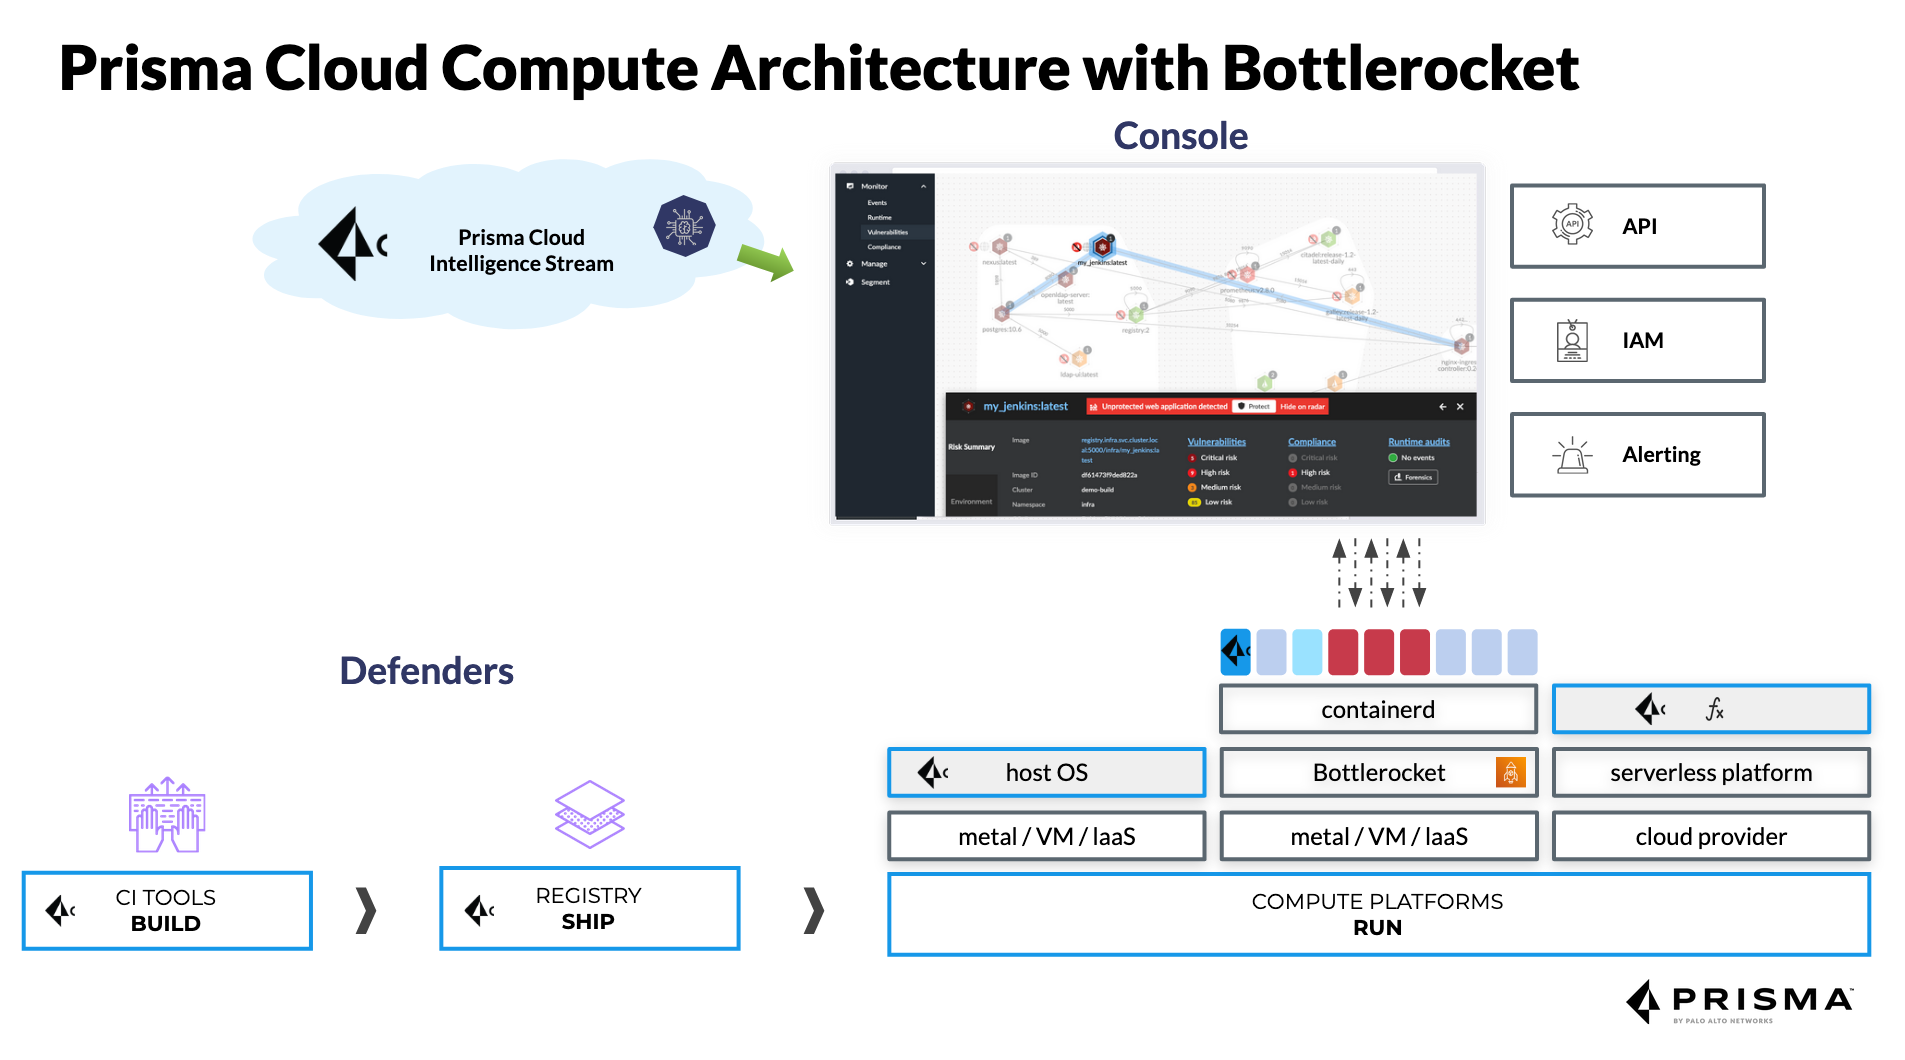
Prisma Cloud è offerto in due principali opzioni di implementazione : l'edizione Enterprise SaaS, ospitata e gestita da Palo Alto Networks, e l'edizione Compute self-hosted, che il cliente implementa sulla propria infrastruttura (on-premise, cloud o ibrida).
La Compute Edition eredita direttamente l'architettura Twistlock , con una console centrale che orchestra le policy, raccoglie i dati e visualizza la visibilità globale, e agenti Defender distribuiti su host, nodi Kubernetes, Fargate, EC2, container Windows e ambienti serverless.
Per quanto riguarda i requisiti tecnici della console , per ambienti di piccole dimensioni (meno di 1000 Defender e senza scansione intensiva dei log) è sufficiente un minimo di 2 GB di RAM e 2 vCPU. Per implementazioni di grandi dimensioni con oltre 20.000 Defender, Palo Alto raccomanda fino a 16 vCPU, circa 50 GB di RAM e circa 500 GB di storage SSD persistente.
Defenders ha un consumo di risorse relativamente basso : può funzionare con circa 256 MB di RAM in scenari di base e scalare fino a circa 2 GB di RAM e 2 vCPU quando esegue la scansione dei log o carichi di lavoro più intensivi. In termini di spazio su disco, utilizza circa 8 GB per host, che aumentano a 20 GB se viene eseguita l'analisi locale dei log.
Se le scansioni sono integrate in CI , lo spazio consigliato è di avere almeno 1,5 volte la dimensione dell'immagine più grande da scansionare per ogni executor, in modo da poter scaricare, analizzare e generare gli artefatti necessari senza colli di bottiglia.
Prestazioni di Prisma Cloud e test su larga scala
Palo Alto Networks ha pubblicato i risultati dei test sulle prestazioni di Prisma Cloud in ambienti di grandi dimensioni che simulano carichi di lavoro reali. Uno di questi scenari prevedeva cluster Kubernetes per un totale di 20.000 host, una console con 16 vCPU e 50 GB di memoria e Defender con 2 vCPU e 8 GB di RAM, il tutto in esecuzione su un sistema operativo ottimizzato per container.
In tale ambiente, sono state analizzate 323 immagini e quasi 200.000 container , con una densità approssimativa di 9,6 container per host. La console ha consumato circa 1474 MiB di RAM e l'8% della CPU, mentre ogni Defender ha utilizzato circa 83 MiB di RAM e l'1% della CPU: valori piuttosto ragionevoli per un sistema di sicurezza in tempo reale.
La scansione di un singolo container richiede in media da 1 a 5 secondi , con un consumo di memoria aggiuntivo del 10-15% e un utilizzo della CPU di appena l'1% durante la scansione. Ciò rende possibile integrare la scansione anche in pipeline complesse senza rallentare il time-to-market delle nuove funzionalità.
Al di là dei valori di CPU e RAM, il vero impatto si riscontra in ambito SecOps e DevOps . Uno studio TEI (Total Economic Impact) di Forrester Consulting per Prisma Cloud ha calcolato un ritorno sull'investimento del 264%, un miglioramento dell'efficienza SecOps del valore di milioni di dollari e una significativa riduzione degli incidenti di sicurezza di grave entità.
Un altro dato interessante è la riduzione dei tempi di risoluzione degli incidenti : gli utenti segnalano un passaggio da analisi che in precedenza richiedevano giorni a indagini che si concludono in circa 3,3 ore, grazie alla telemetria unificata e alle dashboard che centralizzano log, avvisi, contesto di rete, IAM e configurazione.
Funzionalità di sicurezza di Prisma Cloud ereditate e ampliate da Twistlock
Il fulcro di Twistlock era la gestione delle vulnerabilità lungo l'intero ciclo di vita dei container. Prisma Cloud segue questo percorso e aggiunge ulteriori livelli di contesto e automazione per stabilire le priorità di risoluzione dei problemi.
La piattaforma stabilisce una prioritizzazione del rischio basata su CVE noti , gravità, sfruttabilità, esposizione effettiva in fase di esecuzione, criticità del servizio ed esistenza di percorsi di risoluzione. Offre guide alla risoluzione, analisi delle immagini a livelli e liste delle 10 vulnerabilità più critiche per ciascun servizio.
Al livello di protezione attiva, Prisma Cloud controlla la gravità degli avvisi e dei blocchi, consentendo di regolare per ogni servizio e gruppo quali comportamenti devono generare solo avvisi e quali devono essere bloccati durante la fase di compilazione o in fase di esecuzione, ad esempio, in risposta a tentativi di eseguire comandi pericolosi all'interno di un container.
L'accuratezza del rilevamento delle vulnerabilità è migliorata grazie a oltre 30 fonti a monte che alimentano il database di CVE e avvisi. Ciò riduce i falsi positivi e consente ai team di concentrarsi su ciò che conta davvero, anziché perdere tempo a setacciare informazioni superflue.
Inoltre, Prisma Cloud integra la gestione delle vulnerabilità a 360 gradi : analizza i repository di codice, i log dei container, le pipeline CI/CD e gli ambienti di runtime. Questo evita il problema comune di avere strumenti isolati che non comunicano tra loro.
Prisma Cloud come CNAPP: oltre la sicurezza dei container
Oggi, Prisma Cloud è una piattaforma CNAPP completa che va ben oltre Twistlock. Include moduli per la gestione della postura di sicurezza del cloud (CSPM), la protezione dei carichi di lavoro (CWP), la gestione dei diritti (CIEM), la sicurezza di rete, la sicurezza dei dati e i controlli sull'infrastruttura come codice e sulle pipeline CI/CD.
In CSPM, la soluzione analizza le configurazioni su AWS , Azure, GCP, OCI e Alibaba Cloud , rilevando autorizzazioni eccessive, risorse esposte, servizi configurati in modo errato e deviazioni da framework come CIS, PCI o benchmark interni aziendali. La correzione può essere manuale o automatizzata.
Nell'ambito del CWP (Content Workplace), Prisma Cloud protegge host, container e funzioni serverless con gestione delle vulnerabilità, monitoraggio dei processi, difesa della rete, controllo dell'integrità dei file e regole comportamentali basate su firme, analisi dinamica e apprendimento automatico.
Il modulo CIEM si concentra sui diritti e sulle identità nel cloud , identificando credenziali con privilegi eccessivi, ruoli inutilizzati, chiavi esposte o accessi tra account che possono portare a pericolosi movimenti laterali dopo una violazione iniziale.
Il componente di sicurezza di rete include funzionalità di rilevamento delle anomalie , analisi dei percorsi di attacco, segmentazione basata su tag e integrazione con i firewall Palo Alto di nuova generazione (PAN-OS, Strata Cloud Manager, Panorama), consentendo l'applicazione di policy coerenti tra il mondo di rete tradizionale e Kubernetes.
Sicurezza nativa per Kubernetes e container con Prisma Cloud
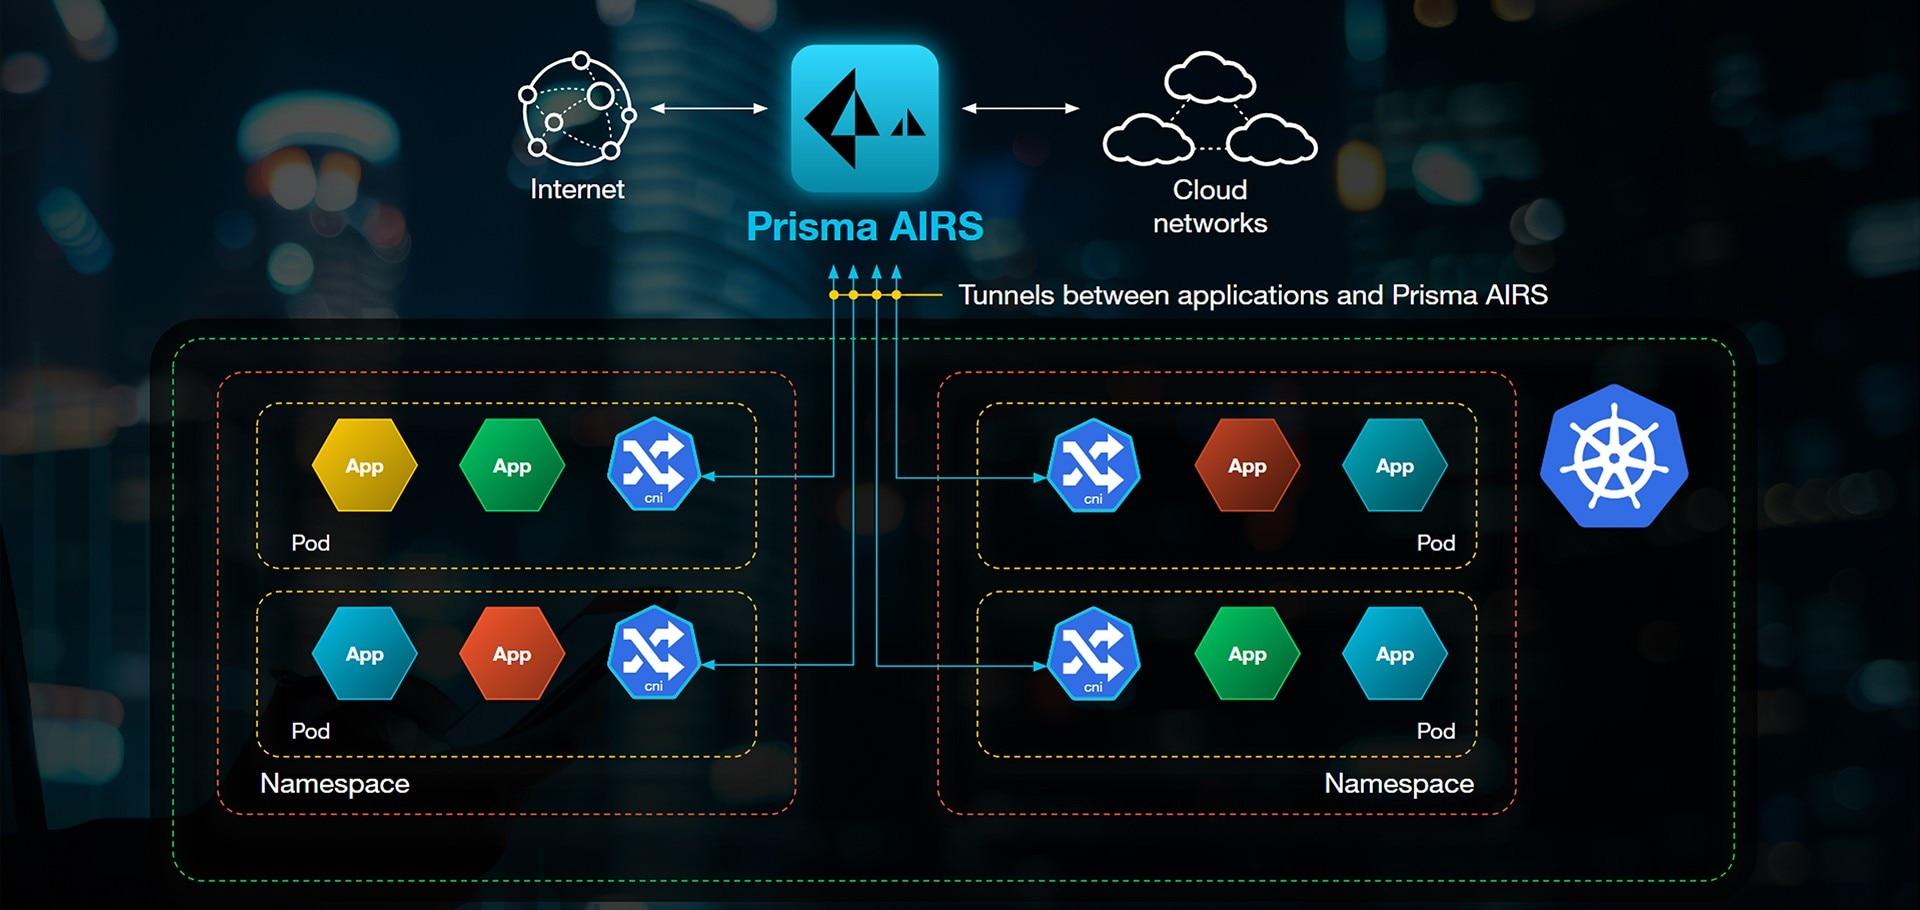
Uno dei punti di forza di Prisma Cloud è la sua protezione nativa per Kubernetes . Si integra con il piano di controllo per fornire visibilità diretta su container, pod e namespace e impone policy dinamiche basate su tag anziché su indirizzi IP rigidi.
La soluzione può essere coordinata con kubectl standard, concatenamento CNI e annotazioni Helm chart per propagare i metadati di sicurezza a ogni distribuzione. Ciò semplifica l'applicazione automatica di regole di rete, runtime e conformità in base al contesto (ambiente, apparecchiature, criticità, esposizione a Internet, ecc.).
Prisma Cloud può anche acquisire i log di audit di Kubernetes per rilevare eventi sospetti, modifiche di ruolo impreviste, la creazione di account di servizio con privilegi pericolosi o modifiche a oggetti sensibili. Tutte queste informazioni vengono quindi convertite in avvisi e dashboard in un'unica console.
Per quanto riguarda WAAS (Web Application and API Security) , il modulo protegge le applicazioni web e le API in esecuzione su Kubernetes o container dagli attacchi tipici della OWASP Top 10 (iniezione di vulnerabilità, XSS, violazione del controllo degli accessi, ecc.), nonché da tentativi di sfruttamento più avanzati. Può operare in modalità solo avviso o in modalità di blocco attivo.
Combinando queste funzionalità con i firewall Palo Alto , le organizzazioni possono unificare visibilità e controllo dal livello di rete al carico applicativo, utilizzando le stesse fonti di verità per identità, etichette e policy centralizzate.
Stato della sicurezza, vulnerabilità e conformità su Prisma Cloud
Come qualsiasi software complesso, Prisma Cloud ha presentato delle vulnerabilità che Palo Alto Networks ha affrontato in modo proattivo. Tra gli esempi passati si annoverano falle di escalation dei privilegi locali, cross-site scripting (XSS) nella console web e verifiche crittografiche errate, con CVE come CVE-2021-3042 e CVE-2021-3033 che hanno ricevuto punteggi CVSS elevati.
L'azienda mantiene un programma attivo di risposta alle vulnerabilità , assegnando anche i propri identificativi (PRISMA) quando non è ancora disponibile un CVE pubblico. Le patch vengono distribuite rapidamente, soprattutto per la versione SaaS, che viene continuamente aggiornata senza alcun intervento da parte del cliente.
In termini di crittografia e protezione dei dati , Prisma Cloud archivia i metadati di log e telemetria in servizi crittografati come RDS o Redshift gestiti nel cloud, nel rispetto delle migliori pratiche per la sicurezza dei dati in transito e a riposo.
Per quanto riguarda l'autenticazione, sono supportati metodi robusti come SAML per integrare Compute Edition con i provider di identità aziendali, facilitando l'SSO e applicando policy MFA o la gestione centralizzata delle sessioni.
La piattaforma aiuta inoltre le organizzazioni a rispettare gli standard di conformità offrendo controlli predefiniti, report esportabili, dashboard organizzate per normativa e la possibilità di creare controlli personalizzati. Questo è fondamentale in settori come la finanza, la sanità e la pubblica amministrazione.
Requisiti tecnici, supporto e compatibilità
Il modello di licenza di Prisma Cloud si basa su crediti che i clienti consumano in base ai moduli e ai carichi di lavoro che desiderano proteggere (Enterprise Edition, Compute Edition, ecc.). Ciò consente di adattare i costi alle esigenze di ciascuna organizzazione, sebbene aggiunga anche una certa complessità al dimensionamento e alla pianificazione del budget.
La compatibilità con i sistemi operativi è ampia : la console Compute self-hosted funziona su distribuzioni Linux x86_64, mentre Defenders supporta una vasta gamma di host Linux su architettura x86_64 e ARM64, container Windows e versioni comuni di Docker Engine e runtime di container.
In termini di cloud pubblici, Prisma Cloud copre AWS, Azure e GCP , oltre a provider come Oracle Cloud Infrastructure e Alibaba Cloud. È progettato per ambienti multicloud e ibridi, con API avanzate per l'integrazione con pipeline, strumenti di sicurezza esterni ed ecosistemi DevOps.
L'edizione SaaS viene aggiornata continuamente , quindi il concetto classico di "fine del supporto" non si applica allo stesso modo. L'edizione Compute self-hosted ha invece cicli di vita delle versioni, allineati con le politiche di prodotto di Palo Alto, che i team dovrebbero tenere presenti quando pianificano gli aggiornamenti.
Per quanto riguarda l'assistenza, le opinioni degli utenti sono piuttosto contrastanti : molti apprezzano l'ampiezza della documentazione e le competenze tecniche, mentre altri lamentano un'esperienza di supporto a volte discontinua, con tempi di risposta che in alcuni casi potrebbero essere migliorati.
Visione del mercato, alternative e percezione dell'utente
Nel panorama delle soluzioni CNAPP e di sicurezza dei container , Prisma Cloud compete con aziende come Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security o soluzioni SCA/DevSecOps come Checkmarx One e Veracode.
Il principale punto di forza di Prisma Cloud è la sua ampia copertura : da IaC e CI/CD al runtime, inclusi CSPM, CWP, CIEM, sicurezza di rete e sicurezza dei dati. Per le organizzazioni che desiderano ridurre il numero di strumenti e dashboard, consolidare tutto su un'unica piattaforma è spesso un argomento molto convincente.
Tra i punti di forza più citati dagli utenti figurano la visibilità unificata delle risorse cloud, la capacità di automatizzare le correzioni, la potenza dei linguaggi di interrogazione (RQL/KQL) per l'analisi degli incidenti e la buona integrazione con i provider cloud e le tecnologie di terze parti.
Tra i punti deboli, la curva di apprendimento è la critica più frequente (non è uno strumento banale), insieme alla sensazione che alcune funzionalità siano ancora in fase di sviluppo. Alcuni trovano inoltre il modello di licenza alquanto complesso e sottolineano che l'assistenza clienti potrebbe essere più coerente.
Nonostante questi svantaggi, Prisma Cloud è percepito come una soluzione valida per le aziende con infrastrutture complesse, soprattutto per quelle che già utilizzano Palo Alto Networks in altri livelli di sicurezza e desiderano allineare le policy tra rete, endpoint e carichi di lavoro cloud.
L'evoluzione di Twistlock all'interno di Prisma Cloud ha portato a una piattaforma estremamente completa per la protezione di container e applicazioni cloud-native: controlla le vulnerabilità a partire dal codice, automatizza le scansioni CI/CD, monitora i log e l'esecuzione, si integra nativamente con Kubernetes e i cloud pubblici e, soprattutto, aggiunge un livello di contesto e di prioritizzazione che aiuta i team a concentrarsi su ciò che è veramente critico senza essere sommersi dagli avvisi.

Indice
- 1 Architetture di microservizi e la sfida della protezione dei container
- 2 Cosa sono gli strumenti di sicurezza dei container e perché Prisma Cloud si distingue?
- 3 Scansione dei container: un elemento chiave nella strategia di sicurezza
- 4 Automazione della sicurezza in CI/CD e difesa contro gli attacchi zero-day
- 5 Prisma Cloud Compute (Twistlock): architettura, requisiti e distribuzione
- 6 Prestazioni di Prisma Cloud e test su larga scala
- 7 Funzionalità di sicurezza di Prisma Cloud ereditate e ampliate da Twistlock
- 8 Prisma Cloud come CNAPP: oltre la sicurezza dei container
- 9 Sicurezza nativa per Kubernetes e container con Prisma Cloud
- 10 Stato della sicurezza, vulnerabilità e conformità su Prisma Cloud
- 11 Requisiti tecnici, supporto e compatibilità
- 12 Visione del mercato, alternative e percezione dell'utente