- ה-DNS מתרגם שמות דומיין לכתובות IP, וכל כשל בתרגום זה גורם לשגיאות טעינה, איטיות או אובדן מוחלט של גישה לאתרים ולשירותים.
- שגיאות רבות של "שרת DNS אינו מגיב" נובעות מתצורת IP לקויה, מטמון DNS פגום, נתבים או חומות אש שתצורתם שגוי, ולא מהפסקת שירות בפועל של הספק.
- כלים כגון ipconfig, nslookup, dnscmd ויומני אירועים מאפשרים לך לאתר במדויק האם הבעיה היא בלקוח, בנתב, בשרת ה-DNS או ברקורסיה/האצלות.
- בחירת שרתי DNS אמינים, עדכון קושחה ומערכות וניטור הרשת מפחיתים באופן דרסטי את התרחשותן של תקריות DNS ובעיות קישוריות IP.
כאשר הכל עובד כראוי, גלישה באינטרנט נראית כמו קסם: מקלידים כתובת, לוחצים על Enter, ובתוך שניות, הדף מופיע במלואו. אבל רק צריך שה- DNS או רשת ה-IP יתחילו להיכשל כדי שנעבור מקסם לייאוש: אתרים שלא נטענים, משחקים מקוונים שקורסים, פלטפורמות וידאו שקופאות, או אפילו מחשבים ברשת המקומית שלא יכולים עוד לראות אחד את השני.
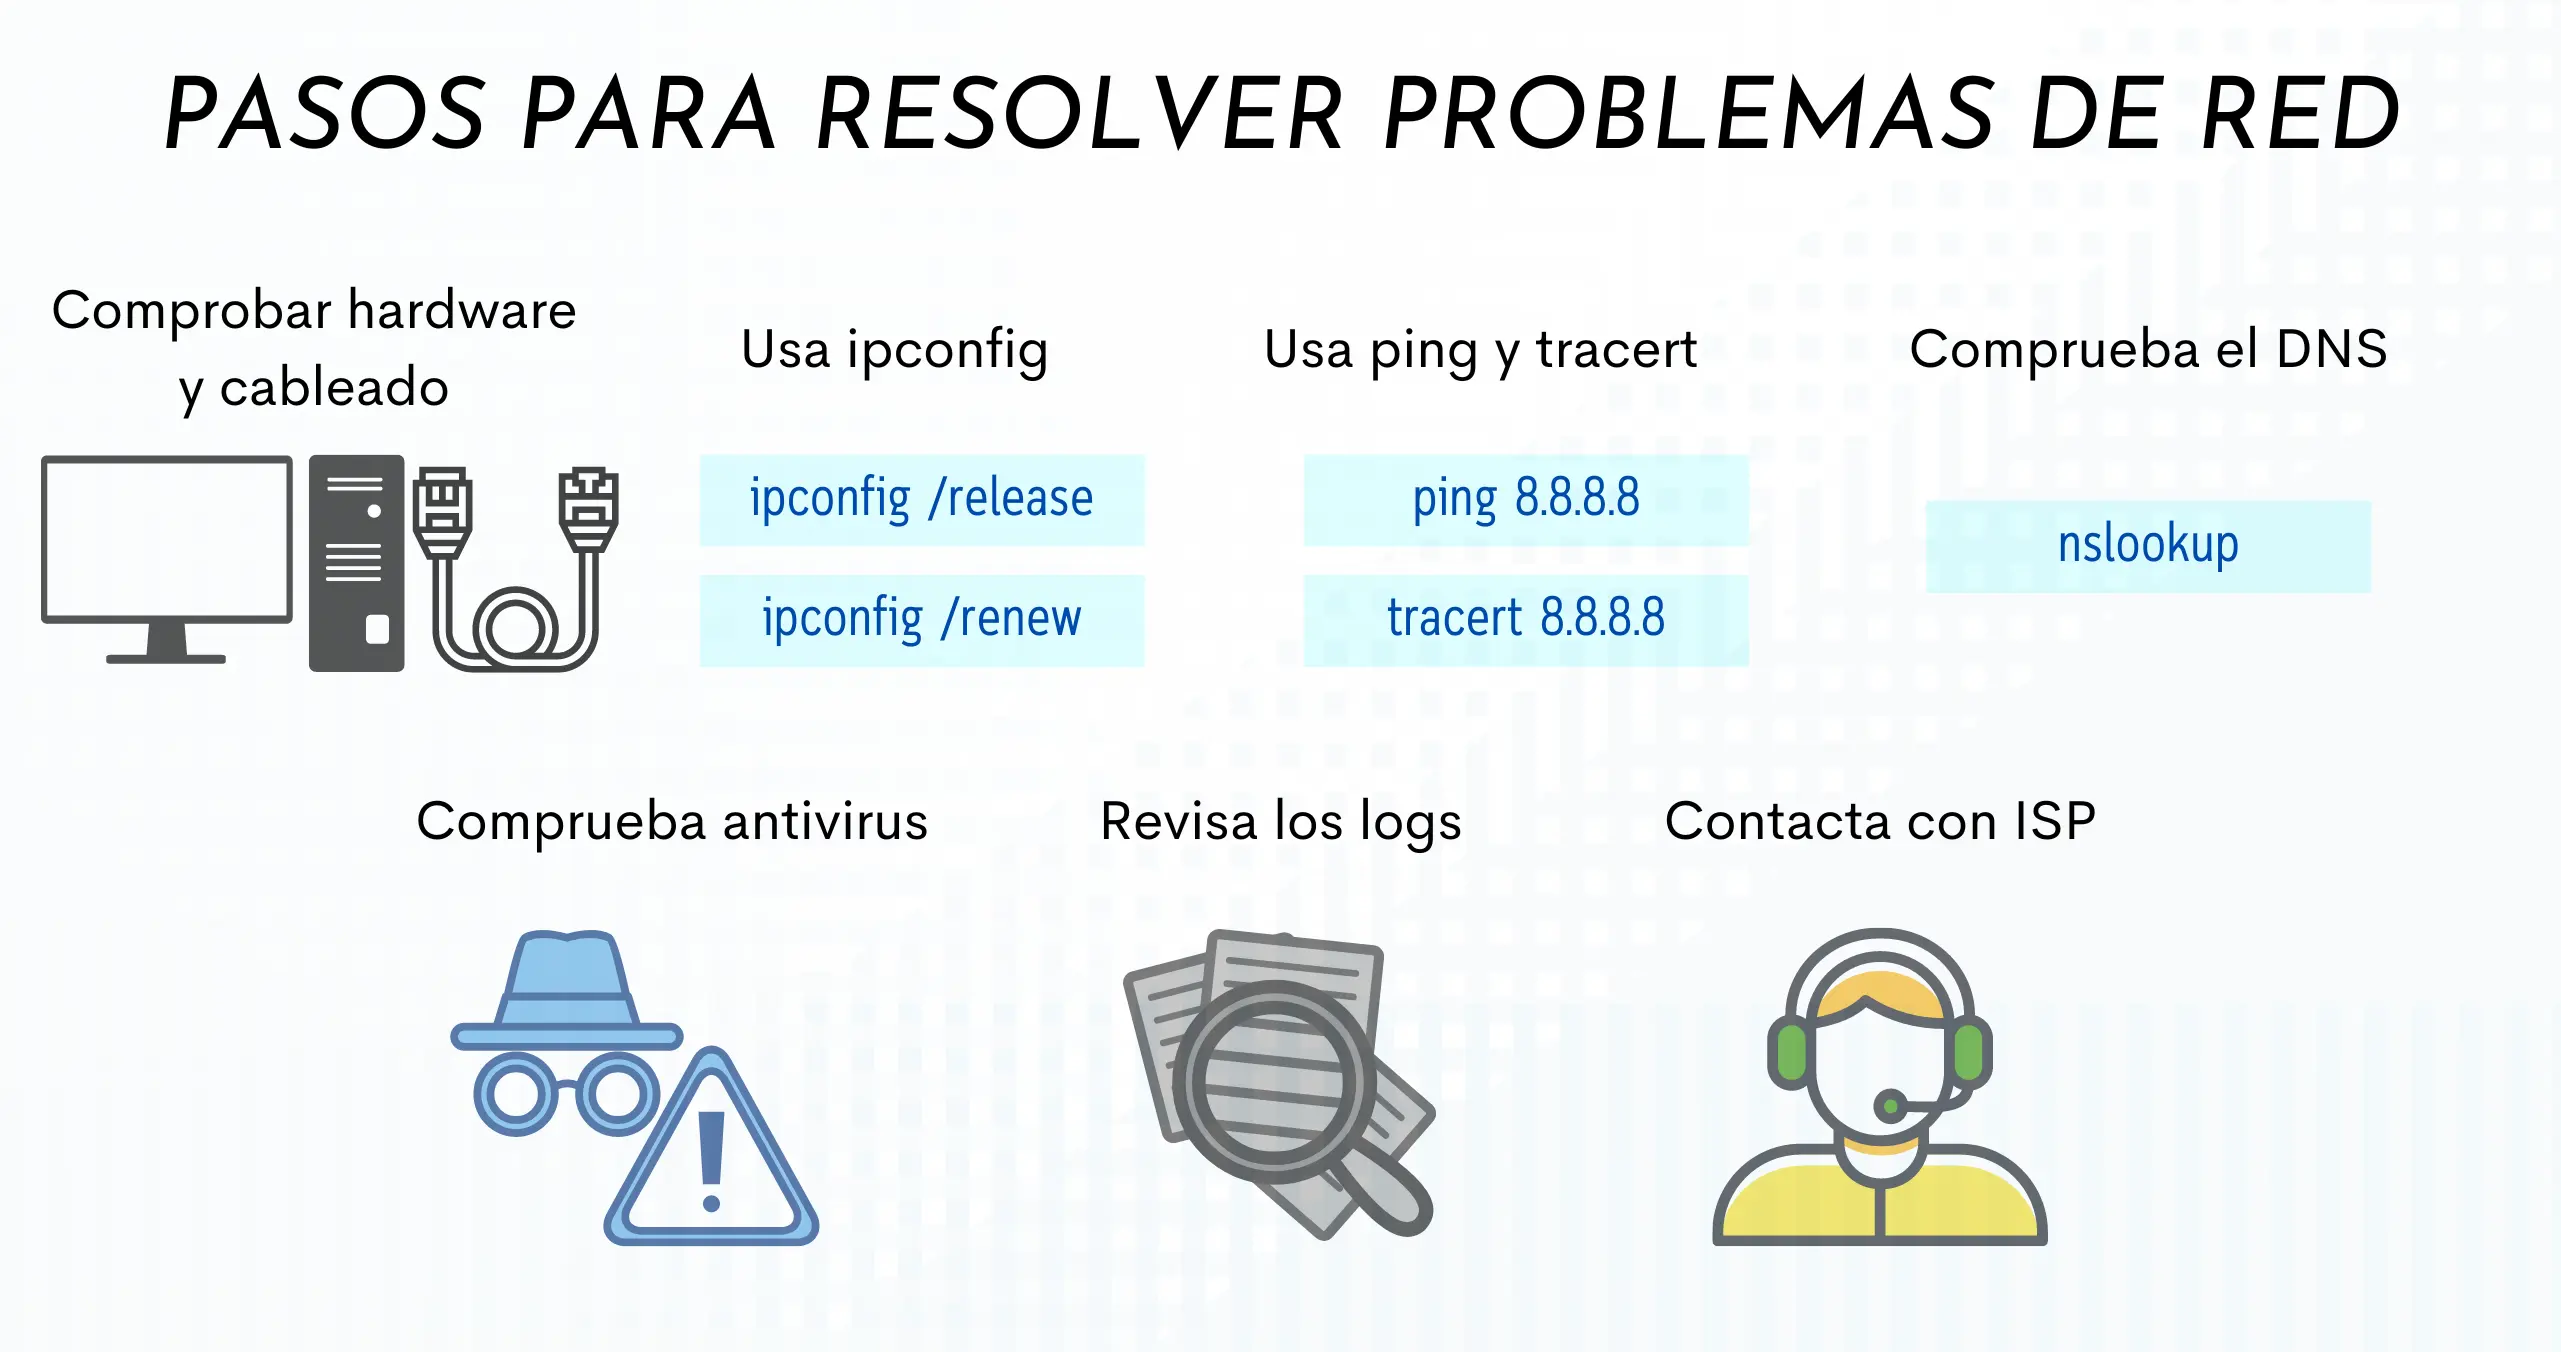
החלק המסובך הוא שלעתים קרובות הבעיה אינה בדפדפן או בחיבור הסיבים עצמו, אלא בפרטי תצורה קטנים כמו הגדרות IP, DNS, נתב, מודם או חומת אש שתצורתן נקבעה בצורה שגויה. ומעבר לכל, הודעות השגיאה מעורפלות: "שרת DNS אינו מגיב", "שרת DNS לא נמצא", "שגיאת DNS", "תם הזמן שהוקצב לבקשה"... במאמר זה, תראו, בפירוט, מה באמת קורה, כיצד לאבחן זאת בעזרת כלים מקצועיים (nslookup, ipconfig, dnscmd וכו'), וחשוב מכל, כיצד לכוונן את הגדרות רשת ה-IP וה-DNS שלכם כדי שלא יגרמו לכם צרות נוספות.
מהו בעצם DNS ואיך הוא קשור לרשת ה-IP?
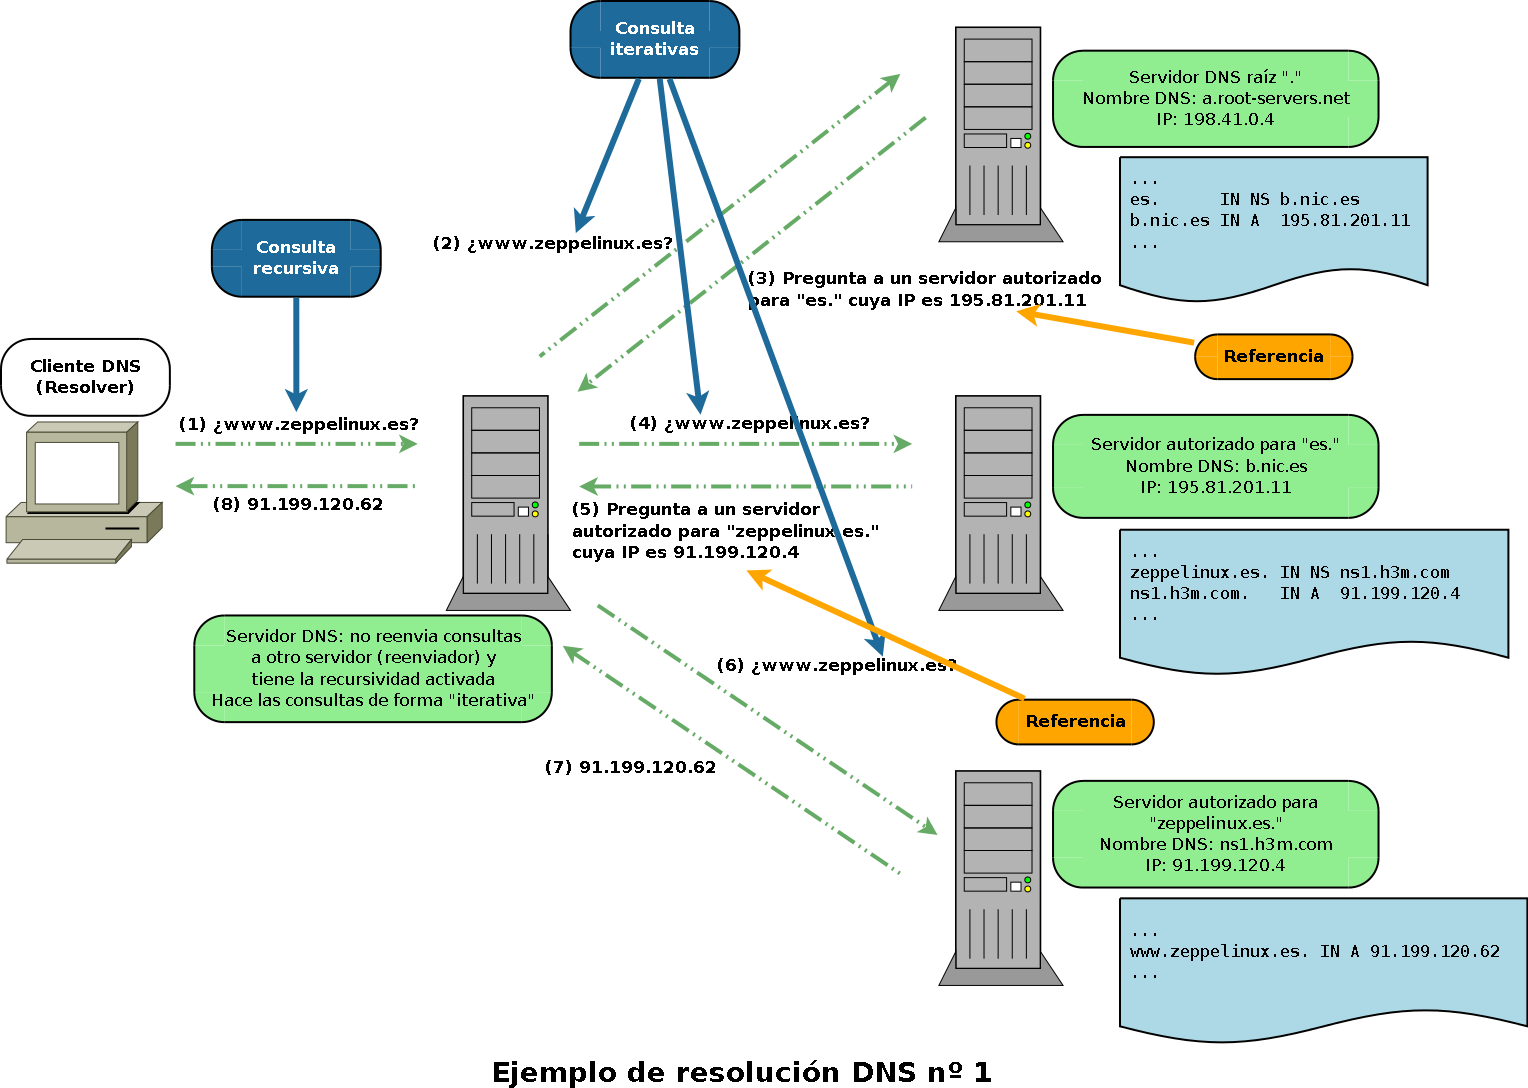
מערכת שמות המתחם (DNS) היא , במילים פשוטות, פנקס הכתובות של האינטרנט. מכונות מתקשרות באמצעות כתובות IP, כגון 192.0.2.1 או 172.217.4.46 , אך לבני אדם קל יותר להקליד www.example.com או google.com . מערכת ה-DNS מתרגמת את השמות הקריאים הללו לכתובות IP מספריות שהדפדפן ומערכת ההפעלה מבינים.
כאשר אתה מזין כתובת URL בדפדפן שלך, הוא שולח שאילתת DNS שסורקת את המחשב, הנתב, המודם, רשת ספק האינטרנט, ובמידת הצורך, שרתי השורש והשרתי הסמכותיים , עד לקבלת כתובת ה-IP הנכונה. רק אז מתחיל חיבור ה-HTTP/HTTPS בפועל. אם תרגום זה מתקלקל בשלב כלשהו, יהיה לך חיבור פעיל לכאורה (סמלי הרשת יופיעו כהלכה), אך לא ייטענו אתרים מכיוון שהשמות אינם מפוענחים.
ברשתות מקומיות או ארגוניות, DNS הוא גם הרכיב המאפשר לשמות כמו app1.corp.local או file-server להיחשב לכתובות IP פנימיות. אם יש בעיות עם DNS פנימי זה, תיתקלו בבעיות גישה לשרתים, יישומים, דוא"ל, מדפסות או משאבים משותפים.
בבסיס כל זה עומד פרוטוקול ה-IP , עם כתובת ה-IP, מסיכת רשת המשנה, השער ושרתי ה-DNS שלו שתצורתם נקבעה במתאם הרשת או שהוקצו באמצעות DHCP. כשל באחד מהפרמטרים הללו עלול לגרום לשגיאות DNS, אובדן קישוריות או איטיות קיצונית.
בעיות אופייניות ברשתות IP המתבטאות כשגיאות DNS
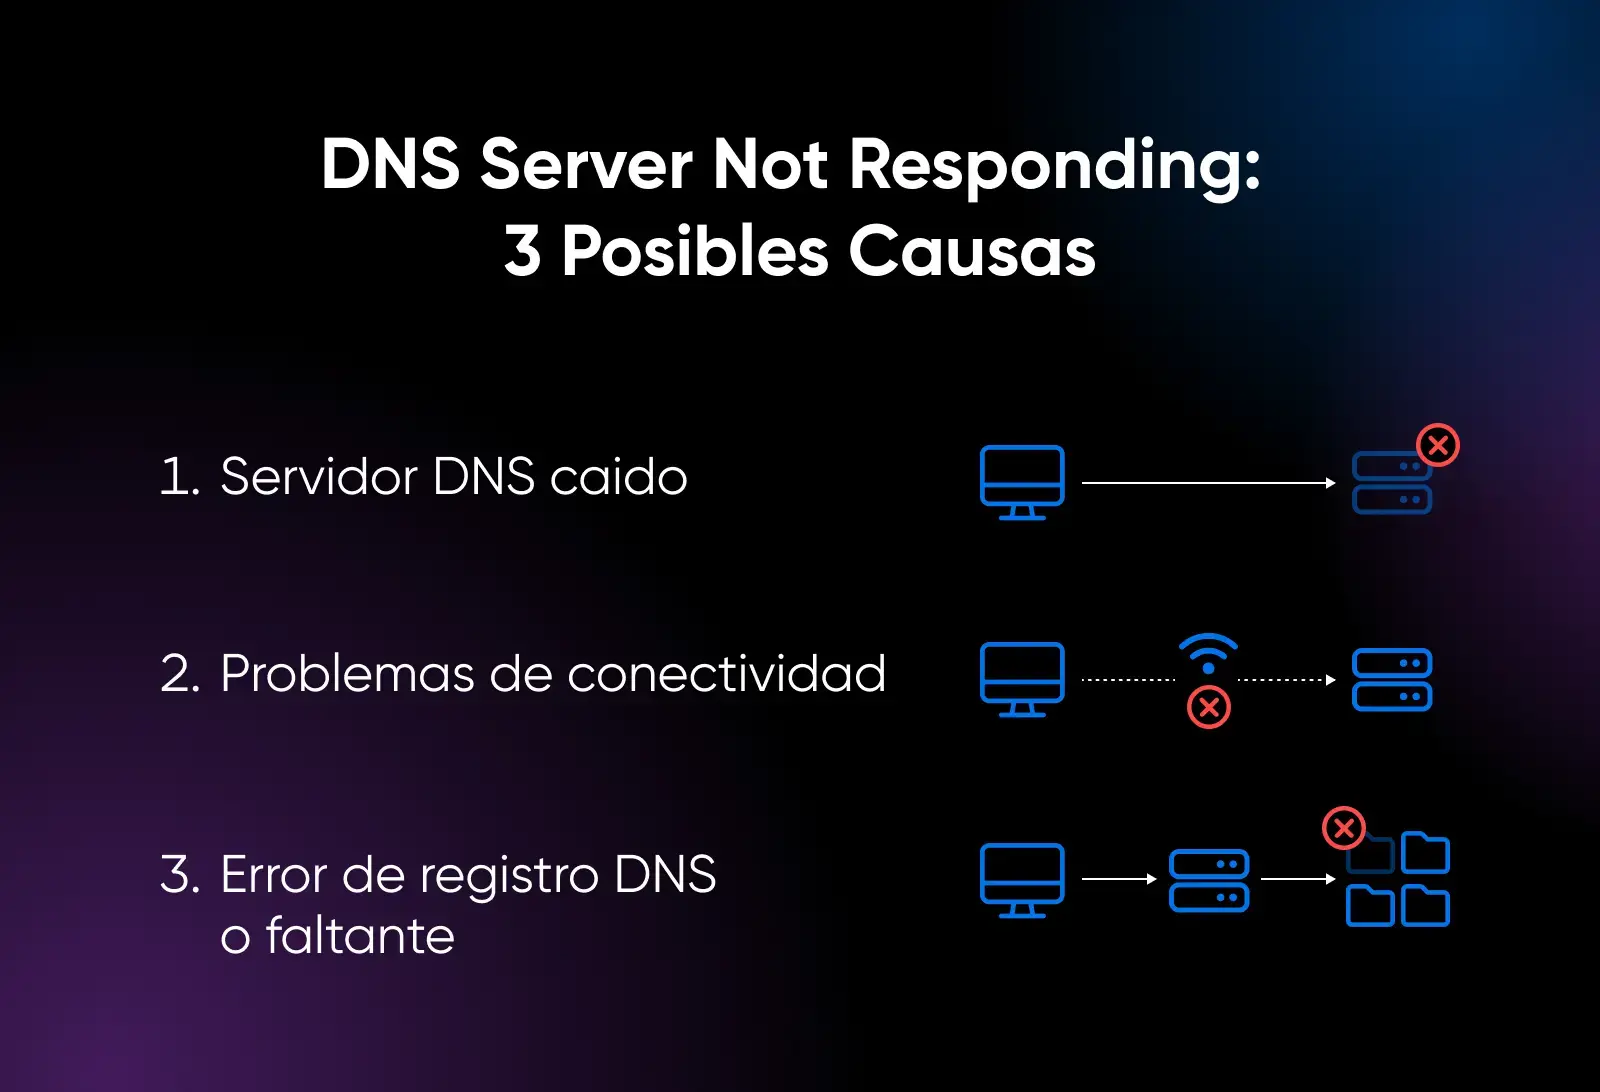
הודעות כמו "שרת DNS אינו מגיב", "שגיאת DNS" או "שרת DNS לא נמצא" הן רק קצה הקרחון. מתחת, בדרך כלל יש שילוב של תצורת IP שגויה, מטמון DNS פגום, נתבים שתצורתם שגוי או כשלים בשרת ה-DNS עצמו.
תרחיש נפוץ מאוד הוא של משתמש שמתקין מחשב חדש ברשת מקומית קווית ולפתע מגלה שרק למחשב אחד יש גישה לאינטרנט, ה-Wi-Fi מפסיק לעבוד והמהירויות צונחות לעשירית ממה שהוא משלם עבורו. במבט ראשון, נראה שהבעיה היא עם הספק, אך בבדיקה מדוקדקת יותר, מתגלה שישנן הקצאות IP ו-DNS סותרות , מטמונים פגומים או אפילו פורטים חסומים על ידי חומת אש.
התסמינים הנפוצים ביותר הקשורים ל-DNS ולרשת IP הם:
- חיבור לכאורה אך לא נטען אתריםסמל הרשת מציין חיבור, אך אף דף לא מגיב או שהחיבור נגמר לו הזמן הקבוע.
- רק חלק מהאתרים נכשליםניתן לגשת לחלק מהאתרים, אך אחרים מחזירים שגיאות DNS או לא מצליחים לפענח את השם.
- איטיות קיצוניתבסופו של דבר הדפים נטענים, אך כל פתרון שם איטי מאוד מכיוון ששרת ה-DNS של ספק האינטרנט שלך או שרת ה-DNS הפנימי שלך עמוס או מוגדר בצורה שגויה.
- בעיות בדוא"ל, באפליקציות SaaS או ב-VPNגם אם הדפדפן פועל, שירותים מסוימים תלויים בשמות דומיין שאינם נפתרים כראוי.
- ציוד רשת מקומית ש"נעלם"שרתים או מחשבים אישיים הופכים לבלתי נגישים לפי שם, למרות שהם עדיין מגיבים בעת פינג ישירות לכתובת ה-IP.
בסביבות שרתים, התסמינים הופכים לחמורים אף יותר: הפסקות שירות קריטיות, העברות אזורים שנכשלות, רקורסיה מקולקלת, האצלות DNS פגומות או אזורים משניים מיושנים.
אימות בסיסי של תצורת IP ו-DNS על גבי הלקוח
לפני שמתעסקים עם נתבים או שרתים, מומלץ לוודא שהגדרות ה- IP וה-DNS במכשיר המושפע עקביות. ב-Windows, נקודת ההתחלה היא הקלאסית:
ipconfig / all
פקודה זו מציגה עבור כל מתאם את כתובת ה-IP, מסיכת רשת המשנה, השער ו-DNS שתצורתם נקבעה . דברים שכדאי לבדוק:
- כתובת ה-IP שייכת לרשת הצפויה. (לדוגמה, 192.168.1.x אם רשת ה-LAN שלך היא 192.168.1.0/24).
- מסכת רשת המשנה זה הגיוני (255.255.255.0 בתרחישים ביתיים רבים).
- השער בדרך כלל זוהי כתובת ה-IP של הנתב (192.168.1.1, לדוגמה).
- שרת ה-DNS הצביע על זה עקבי: הנתב שלך, שרת DNS מקומי או DNS ציבורי (Google 8.8.8.8, Cloudflare 1.1.1.1, OpenDNS וכו').
אם אתם חושדים בשרת DNS ספציפי, תוכלו לבדוק אותו ישירות באמצעות:
חיפוש ns
לדוגמה:
אפליקציית nslookup1 10.0.0.1
אם שאילתה זו מחזירה "שגיאת שרת", "שאילתה נדחתה", "תם הזמן לתפוגה של הבקשה" או "אין תגובה מהשרת ", אתה יודע שמשהו לא בסדר בשרת ה-DNS הזה (או שהוא אינו נגיש מהרשת שלך). אם הוא מגיב עם כתובת ה-IP הנכונה, הבעיה יכולה להיות בלקוח, בנתיב הרשת או בחומת אש ביניים.
בשרתי Windows הפועלים כשרתי DNS, מומלץ גם לרוקן את מטמון הרזולוציה כדי להיפטר מנתונים מיושנים:
- קונסולת פקודות (מנהל): dnscmd /clearcache
- PowerShell (מנהל): נקה מטמון שרת Dns
סיבות נפוצות לשגיאות "שרת DNS אינו מגיב"
ישנם מספר תרחישים שחוזרים על עצמם שוב ושוב הן ברשתות הביתיות והן ברשתות המקצועיות. הבנתם תעזור לכם להגיע ישר לשורש הבעיה מבלי לבזבז זמן.
מטמון DNS פגום או מיושן במערכת ההפעלה
המחשב שלך מאחסן מטמון DNS מקומי המכיל את חיפושי ה-DNS העדכניים ביותר כדי להאיץ את הגלישה. אם מטמון זה ייפגם או מאחסן רשומות מיושנות (עקב שינויים באירוח, העברות, שינויים באזור DNS וכו'), תראה שגיאות בעת גישה לדומיינים שפועלים כשורה במכשירים אחרים.
ב-Windows ניתן לתקן זאת על ידי הפעלת הפקודה הבאה בשורת הפקודה עם הרשאות מנהל:
ipconfig / flushdns
ב-macOS, המקבילה הטיפוסית היא:
sudo dscacheutil -flushcache; sudo killall -HUP mDNSReply
במכשירים ניידים, לעתים קרובות מספיקה הפעלה מחדש של המכשיר או הפעלה וכיבוי של מצב טיסה כדי לאלץ את ניקוי מטמוני הרשת.
תצורת נתב או מודם שגויה
הנתב והמודם שלך משמשים כשער בין הרשת המקומית שלך לאינטרנט . אם הגדרות ה-DNS שלהם שגויות (לדוגמה, הפנייה לשרת שכבר אינו קיים, או עם שרתים שהוגדרו באופן שגוי), יתרחשו שגיאות נרחבות בכל המכשירים ברשת.
שגיאות תצורה אופייניות:
- שרתי DNS ידניים שהוגדרו בצורה שגויה על הנתב, בירושה מבדיקות ישנות.
- DHCP המספק DNS פנימי שכבר אינו פעיל או שעובדים רק עבור חלק מהרשת.
- מסננים או כללי חומת אש בנתב שחוסמים את פורט 53 UDP/TCP לשרתי DNS מסוימים.
במקרים אלה, נקודת התחלה טובה היא להפעיל מחדש את המודם והנתב (לכבות אותם, להמתין 30-60 שניות ולהפעיל אותם שוב) ואם הבעיה נמשכת, לבדוק את התצורה או אפילו לשחזר להגדרות היצרן ולבצע הגדרה מחדש מאפס.
הפרעה מחומת אש, אנטי-וירוס או VPN
חומות אש, פתרונות אנטי-וירוס ו-VPN נועדו להגן, אך הגדרות אגרסיביות מדי עלולות לחסום שאילתות DNS או לנתב אותן דרך מנהרות פגומות . זה כולל הן חומות אש של מערכות הפעלה והן התקני אבטחת רשת מתקדמים.
צעדים לוגיים לבדיקה:
- השבת זמנית את האנטי-וירוס וחומת האש שלך (יודעים מה עושים ורק כדי לבדוק את זה).
- סגור כל VPN ודא שהוא מחובר ונסה לגלוש שוב.
- בחומות אש ארגוניות, ודאו ש פורט 53 אינו מסונן או מופנה מחדש דרך מוזרה.
אם הכל עובד כראוי לאחר השבתת רכיבים אלה, הגיע הזמן לבדוק כללים, אי הכללות ופרופילי רשת כדי לאפשר תעבורת DNS מבלי לפגוע באבטחה.
בעיות בשרת DNS: עומס, אזורים, רקורסיה והאצלות
לרשתות ארגוניות רבות יש שרת DNS אחד או יותר סמכותי ורקורסיבי (לדוגמה, Windows Server עם תפקיד DNS) המגיבים גם לשמות פנימיים וגם לשאילתות אינטרנט. כאן, מגוון התקריות האפשריות הוא רחב:
- שרת ה-DNS מושבת או שהשירות הופסקאם שירות ה-DNS של Windows אינו פועל, השאילתות ייכשלו עם המילה "אין תגובה מהשרת". ניתן לנסות להפעיל אותו עם רשת התחלת DNS.
- השרת עמוס יתר על המידה או האזור מושההשגיאות כגון "שגיאת שרת" או "שאילתה נדחתה" עשויות להצביע על כך ש- האזור מושהה או שהשרת הגיע לגבול שלוסקור את יומני האירועים (אפליקציה, מערכת ו"שרת DNS") ואת הכרטיסייה כללי של האזור.
- רקורסיה שבורהאם השרת מעביר שאילתות לשרתי DNS אחרים (לשונית העברות), כל בעיה בשרשרת זו (פסק זמן, נתונים שגויים, העברות משורשרות שהורכבו בצורה גרועה) עלולה לגרום לשגיאות רזולוציה חיצוניות.
- האצלות DNS שגויותאם קיימת הקצאה שתצורתה מוגדרת באופן שגוי בין אזור אב לאזור נציג (לדוגמה, corp.contoso.com ו- sub.corp.contoso.com), תראו שגיאות בעת ניסיון לפענח שמות מאזור הנציג.
כדי לאבחן רקורסיה והאצלת סמכויות, נעשה שימוש לרוב ב-nslookup במצב אינטראקטיבי , תוך שאילתה על רשומות NS ו-A בכל רמה, וניסויים עם אפשרות להפעיל או להשבית רקורסיה. זוהי גישה מתקדמת יותר, אך חיונית אם אתם מנהלים שרתי DNS סמכותיים.
העברות אזור וסנכרון בין שרתים
בטופולוגיות עם שרתי DNS ראשיים ומשניים , שגיאות רזולוציה עלולות להתרחש מכיוון שהאזור המשני לא עודכן כראוי. תסמינים אופייניים:
- השרת המשני מחזיר נתונים מיושנים או לא עקביים בהשוואה לשרת הראשי.
- מציג האירועים מופיע שגיאות העברת אזור.
- על ידי כפיית א dnscmd /zonerefresh התהליך לא הושלם כראוי.
לכן מומלץ:
- השווה את המספר הסידורי של האזור בראשי ובמשני, ולוודא שלראשי יש מספר סידורי גבוה יותר.
- סקור את אפשרויות העברת אזורים (לשונית העברות אזור) ולאשר שהמשני מורשה.
- אם ישנן יישומים מעורבים (למשל, Windows ו-BIND), בדקו את תאימות סוגי הרישום והאם "העברה מהירה" הושבתה אם השרת המשני אינו תומך בכך.
פתרונות מעשיים למקרים בהם "שרת ה-DNS אינו מגיב"
הנה רשימה מסודרת של פעולות שתוכלו לבצע, הן במחשבי לקוח והן בסביבות רשת ביתיות וארגוניות, כדי להתמודד עם הבעיה באופן שיטתי.
1. הפעל מחדש את הנתב/מודם והמכשירים
זה נשמע כמו קלישאה, אבל כיבוי והפעלה מחדש נכונים לרוב פותרים הרבה בעיות רשת. הפעלה מחדש מנקה מטמונים, מחדשת סשנים עם ספק האינטרנט ומתקנת נעילות פנימיות קלות של ציוד רשת.
- כבו את המחשב (או הטלפונים הניידים, הטאבלטים וכו') שלכם לחלוטין.
- נתק את הנתב והמודם (אם מדובר בשני מכשירים נפרדים).
- המתן לפחות 30 שניות.
- חברו מחדש את המודם והנתב, והמתנו עד שכל האורות יתייצבו.
- הפעל מחדש את המחשב ונסה לגלוש.
2. שנה את שרתי ה-DNS שלך לשרתי DNS ציבוריים ואמינים אחרים
אם אתם חושדים ששרתי ה-DNS של הספק שלכם אינם פועלים כראוי או עמוסים יתר על המידה, תוכלו להגדיר שרתי DNS ציבוריים בעלי ביצועים גבוהים במחשב או בנתב שלכם , כגון:
- DNS Google: 8.8.8.8 ו- 8.8.4.4
- DNS: 1.1.1.1 ו- 1.0.0.1
- OpenDNS: 208.67.222.222 ו- 208.67.220.220
- DNS מסחרי אחר (DNS של Surfshark: 194.169.169.169 וכו').
ב-Windows, אתה יכול לעשות זאת כך:
- העיתונות Windows + R, כותב ncpa.cpl והקש Enter.
- לחצו לחיצה ימנית על החיבור שלכם (Ethernet או Wi-Fi) ובחרו נכסים.
- בחר פרוטוקול אינטרנט גרסה 4 (TCP / IPv4) ולחץ נכסים.
- סימן השג כתובת IP באופן אוטומטי אם ברצונך שהנתב יקצה את כתובת ה-IP, בחר השתמש בכתובות שרת ה- DNS שלהלן.
- מלאו את השדות של שרת DNS מועדף y חלופה עם הערכים שברצונך להשתמש בהם (לדוגמה, 8.8.8.8 ו-8.8.4.4).
- Activa אימות התצורה לאחר היציאה ולחץ על OK.
3. נקה את מטמון ה-DNS ורענן את תצורת ה-IP (Windows)
במקרים רבים, במיוחד אם החיבור עבד כשורה בעבר, מספיק "איפוס" פשוט של תצורת הרשת של המכשיר באמצעות מספר פקודות:
- פתח את תפריט התחל, הקלד cmd, קליק ימני על שורת הפקודה ובחר הפעל כמנהל.
- הקלד את הפקודות הבאות, שורה אחר שורה (לחיצה על Enter אחרי כל אחת מהן):
ipconfig / flushdns
ipconfig / שחרור
ipconfig / לחדש
איפוס קטלוג של NETSH winsock
NETSH int ipv4 reset reset.log
NETSH int ipv6 reset reset.log
לאחר מכן, הפעל מחדש את המחשב. ניקית את מטמון ה-DNS, חידשת את חכירת ה-DHCP ואיפסת את מחסנית ה-TCP/IP , מה שמתקן המון שגיאות מוזרות.
כדי לבודד את הגורם, בדיקות צולבות שימושיות מאוד :
- אם אתם משתמשים ב-Chrome, נסו את Firefox, Edge או כל דפדפן אחר.
- השתמש במכשיר אחר באותה רשת (מחשב אחר, נייד, טאבלט) ונסה לגשת לאותם אתרים.
- אם אתם משתמשים ב-Wi-Fi, חברו את המחשב שלכם ל... כבל אתרנט ישירות לנתב ובמקרה של בעיות Wi-Fi, התייעץ עם כיצד לתקן בעיות Wi-Fi במחשב האישי שלך.
אם זה נכשל רק במכשיר ספציפי אחד, הבעיה טמונה בתצורה שלו, בחומת האש, בדרייברים או אפילו בתוכנה זדונית . אם זה נכשל בכל המכשירים, עליך לבדוק את הנתב שלך, שרת ה-DNS הפנימי או אפילו את ספק האינטרנט שלך.
5. הפעל את פותר בעיות הרשת של מערכת ההפעלה
Windows ו-macOS כוללים אשפים שמזהים ומתקנים אוטומטית כשלים רבים בחיבור, כולל בעיות DNS בסיסיות.
- ב-Windows: הגדרות > רשת ואינטרנט > פותר בעיות רשת.
- ב-macOS: תפריט Apple > אבחון רשת.
הם לא עושים ניסים, אבל הם יכולים לחסוך לכם זמן בבעיות פשוטות , כמו מתאמים מושבתים, פרופילי רשת שהוחלו בצורה שגויה או פרמטרי IP לא עקביים.
טכניקות מתקדמות לאבחון בעיות DNS בשרתים
אם אתם מנהלים שרת DNS ארגוני (לדוגמה, Windows Server עם תפקיד DNS), הכלים משתנים מעט ורמת הפירוט עולה. כאן, הגישה היא לעבור מהפשוט למורכב , בדיוק כמו עם לקוחות, אך להוסיף בדיקות ספציפיות לשירות ה-DNS עצמו.
בדיקת סטטוס השירות ויומני אירועים
הדבר הראשון שצריך לעשות הוא להיכנס לשרת ולבדוק:
- כי שירות DNS פועל (אתה יכול להפעיל אותו עם רשת התחלת DNS (אם הוא נעצר).
- ل יומני אירועים מהיישום, המערכת ו"שרת DNS", מחפש שגיאות אזור חוזרות, העברות או רקורסיה.
אם לקוחות מקבלים "שגיאת שרת" או "שאילתה נדחתה" בעת שימוש ב-nslookup ישירות כנגד שרת זה, ייתכן שהאזור מושהה או שהשרת עצמו הגיע למגבלת המשאבים שלו (מעבד, זיכרון RAM, דיסק).
בדיקת נגישות באמצעות nslookup מלקוחות ושרתים
בנוסף לבדיקות משרתי לקוח, מומלץ להריץ שאילתות משרת ה-DNS עצמו ומשרתי ביניים אחרים. לדוגמה:
חיפוש ns
אם הפתרון מחזיר את כתובת ה-IP הנכונה, השרת פועל וייתכן שהבעיה טמונה בנתיב בין הלקוח לשרת. אם הוא מחזיר:
- "שגיאת שרת" או "שאילתה נדחתה"אזור מושהה, התנגשות תצורה או שרת עמוס יתר.
- "זמן קצוב לבקשה לשרת"שירות DNS הופסק, חומת אש חוסמת את פורט 53, ממשק מוגדר בצורה שגויה, או שהשרת מאזין רק לכתובות IP מסוימות.
בסביבות עם חומות אש מתקדמות או פרוקסי, ודאו שלא נעשה שימוש ביציאת DNS שאינה סטנדרטית . nslookup משתמש ב-UDP 53 כברירת מחדל; אם היציאה השתנתה, שאילתות ייכשלו אלא אם כן תתאימו את כללי חומת האש ותריצו בדיקות.
אבחון של רקורסיביות והאצלות
כדי לבדוק רקורסיה, בשרת DNS ניתן:
- תראה אם יש לזה מעבירים מוגדרים (לשונית העברות במאפייני השרת בקונסולת ה-DNS).
- אם אין שולחים מעבירים, בדקו אם השרת יכול לבצע שאילתה על שרתי שורש שימוש ב-nslookup במצב אינטראקטיבי ושאילתת רשומות NS מאזור השורש.
כאשר התגובות מצביעות על "הזמן הקצוב לבקשה הסתיים" אפילו לשרתי הבסיס והצעות הבסיס מצביעות על השרתים הנכונים, בדרך כלל יש:
- בעיות קישוריות רשת יוצאת מהשרת.
- חומת אש החוסמת תעבורת DNS יוצאת.
- זמן המתנה רקורסיה אגרסיבי מדי.
כדי לאבטח השלכות שבורות, בדרך כלל:
- הפעל את nslookup בשרת המושפע, השבת רקורסיה (הגדר norecurse) ולהפעיל שאילתות NS/A כנגד כל רמה בהיררכיית הדומיין.
- חזור על התהליך עם כל שרת נציגים, תוך איסוף כל רשומות ה-NS וכתובות ה-A שלהן.
- זהה אם חסרה רשומת A כלשהי עבור NS, אם NS כלשהו אינו מגיב עוד, או אם יש פערים בין האזור האב לאזורים שהוקצתו.
הפתרון כרוך בתיקון או הוספה של רשומות ה-A וה-NS המתאימות באזור הראשי, והבטחה שההקצאה מצביעה לשרתים תקינים ונגישים.
שיטות עבודה מומלצות למניעת בעיות עתידיות ברשת IP ו-DNS
ברגע שהכל יחזור לעבוד, הגיע הזמן לטפל בשורש הבעיה כדי שזה לא יחזור על עצמו. ישנן מספר שיטות עבודה מומלצות פשוטות שמשפרות מאוד את היציבות.
שמור על מערכות, נתבים וקושחה מעודכנים
יצרנים מתקנים לעתים קרובות באגים במחסנית הרשת, בעיות DNS, דליפות זיכרון ופגיעויות בעדכוני מערכת וקושחה. השארת הנתב ומערכת ההפעלה שלכם ללא עדכון במשך מספר שנים היא בקשה לצרות.
המלצות:
- יש למרוח באופן קבוע תיקוני אבטחה ועדכונים ב-Windows, macOS או Linux.
- תבדוק אם יש קושחה חדשה לנתב או למודם וליישם אותו בהתאם להוראות היצרן.
- שמור מנהלי התקן רשת מעודכן למדי, במיוחד לאחר שינויי חומרה.
בחרו שרתי DNS אמינים והגדירו כראוי את תוכנת חומת האש ותוכנת האנטי-וירוס שלכם.
אם הספק שלכם גורם לכם בעיות, תוכלו לבחור להשתמש בשרתי DNS ציבוריים אמינים ואיכותיים (Google, Cloudflare, OpenDNS וכו') גם בנתב וגם במכשירים שלכם. במקביל, בדקו את חומת האש ואת תוכנת האנטי-וירוס שלכם.
- אל תחסום שאילתות DNS בפורט 53 UDP/TCP.
- לְהַתִיר רזולוציה עבור IPv4 ו-IPv6 כאחד אם הרשת שלך תומכת בזה.
- אל תכריח את זה DNS מוצפן או דרך HTTPS באופן ניסיוני בלי שתדעו מה אתם עושים.
ניטור חיבור ויציבות DNS
בחברות, מומלץ ליישם ניטור DNS ורשת רציף באמצעות כלים כגון PerfOps, DigiCert DNS Trust Manager או פתרונות דומים אחרים:
- מדוד זמני רזולוציה וזיהוי השהיות חריגות.
- ניטור זמן פעולה וזמן השבתה בשרתי DNS סמכותיים.
- קבל התראות על שגיאות חוזרות, עליות חדות בשאילתות או התקפות פוטנציאליות (למשל, DDoS על שירות DNS).
בסביבות קטנות יותר, בדיקות תקופתיות פשוטות מספיקות: פינג לכתובות IP ודומיינים ידועים , סקירת יומני הנתב, ואם שגיאות DNS חוזרות על עצמן, פנו לספק האינטרנט כדי לשלול בעיות ברמת הרשת.
השילוב של תצורת IP עקבית, שרתי DNS שנבחרו בקפידה, מטמונים מבוקרים, מכשירים מעודכנים וניטור עקבי עושה את כל ההבדל בין רשת שנכשלת כל שבוע לבין כזו שפשוט עובדת בצורה מושלמת. הבנת האופן שבו IP, DNS, נתבים, חומות אש ושרתים פועלים זה עם זה משאירה אתכם מצוידים הרבה יותר טוב לאבחן את השגיאה הבאה של "שרת DNS לא מגיב" תוך דקות, במקום לבזבז שעות על מאבק בדפדפן שלכם.
