- Interlock ו-Warlock משלבים הנדסה חברתית, 0 ימים וסחיטה כפולה; זיהוי התנהגותי ופילוח הם המפתח.
- מניעה חוצת-תחומים: תיקונים, MFA, גיבויים בלתי ניתנים לשינוי, סינון דוא"ל/אינטרנט ובקרת ביצוע בנקודות קצה.
- תגובה יעילה: בידוד, זיהוי הזן, מיגור, שיקום וחיזוק; תשלום כופר אינו מבטיח דבר.

תוכנות כופר ממשיכות לשלוט בסדר היום של אבטחת הסייבר , ובתוך נוף זה בולטים שני שמות: Interlock ו-Warlock. שתי הקבוצות הגדילו את פעילותן תוך זמן קצר מאוד, מה שגרם לחברות וארגונים לבחון בדחיפות את ההגנות שלהם ולחזק את אמצעי המניעה כדי למזער את הסיכון לשיבושים, פרצות נתונים והפסדים כספיים.
זו אינה גחמה חולפת: במחצית הראשונה של 2025, חלה עלייה של 47% במספר המתקפות בהשוואה לתקופה המקבילה בשנה הקודמת (3.627 לעומת 2.472). עלייה זו אינה נובעת רק מכנופיות מבוססות ; היא משקפת גם את הופעתם של גורמים חדשים אשר שיכללו את הטקטיקות, הטכניקות והנהלים שלהם (TTPs) וחידדו את ההנדסה החברתית שלהם כדי לקבל גישה ראשונית בצורה יעילה יותר ועם פחות רעש.
המצב הנוכחי: מדוע אינטרלוק וורלוק מדאיגים
Interlock, Warlock ו-SafePay הפכו מ"שמות חדשים" לאיומים בעלי השפעה מוחשית תוך חודשים ספורים. Interlock הופיעה בסוף 2024 וצברה במהירות יותר מ-20 חדירות נגד מגזרים רגישים כמו שירותי בריאות, מינהל ציבורי וחינוך; Warlock צצה כמבצע Ransomware-as-a-Service (RaaS) במרץ 2025 וצברה יותר מ-60 קורבנות; ו-SafePay המריאה עם יותר מ-200 תקריות ברבעון הראשון של 2025 בלבד.
דינמיות זו גרמה להתראות רשמיות. CISA, יחד עם סוכנויות אחרות, פרסמה אזהרה ספציפית (המוזכרת כ-aa25-203a) בנוגע להסלמה של Interlock. המסר הבסיסי ברור: תוקפים מאיצים את מחזור החדשנות שלהם, מנצלים פערים בתהליכים ומנצלים אישורים ופגיעויות בקצב שקשה להשוות אותו אליו מבלי לאמץ גישת אבטחה מרובדת של אפס אמון.
הקורבנות אינם רק תאגידים גדולים; זה משפיע גם על עסקים קטנים ובינוניים ועל גופים אזוריים קריטיים. וורלוק, לדוגמה, פוגעת קשות במגזרי הטכנולוגיה, הפיננסים והתקשורת , תוך התמקדות בארצות הברית, יפן ובריטניה. בינתיים, SafePay מפגינה נטייה מיוחדת למטרות בארצות הברית (103 מקרים מאומתים, כמעט 40% מכלל המקרים), ופועלת גם בגרמניה, אוסטרליה, בריטניה ואמריקה הלטינית (מקסיקו, קולומביה וארגנטינה).
ראוי להדגיש את הסחיטה הכפולה כמכנה משותף: תוקפים מצפינים וגונבים נתונים כדי למקסם את הלחץ. במקרה של Interlock, ישנם אירועים מתוקשרים כמו פריצת DaVita בארצות הברית, עם דלפת של 1,5 טרה-בייט (רישומי מטופלים, מידע קליני, חשבונות משתמשים ונתונים פיננסיים), הממחישים את עומק ונזק התדמית של קמפיינים אלה.
דבר קבוע נוסף: מערכות אבטחה לוקחות זמן רב מדי לזהות חדירות. מחקרים בתעשייה מעריכים כי אירועים יכולים להישאר בלתי מזוהים במשך יותר מ-250 ימים ולעלות בממוצע כמעט 4,99 מיליון דולר. חלון הזדמנויות זה עבור פושעים מצטמצם באופן דרסטי כאשר משולבים טלמטריה איכותית, זיהוי התנהגותי ואסטרטגיית בלימה מתורגלת היטב.
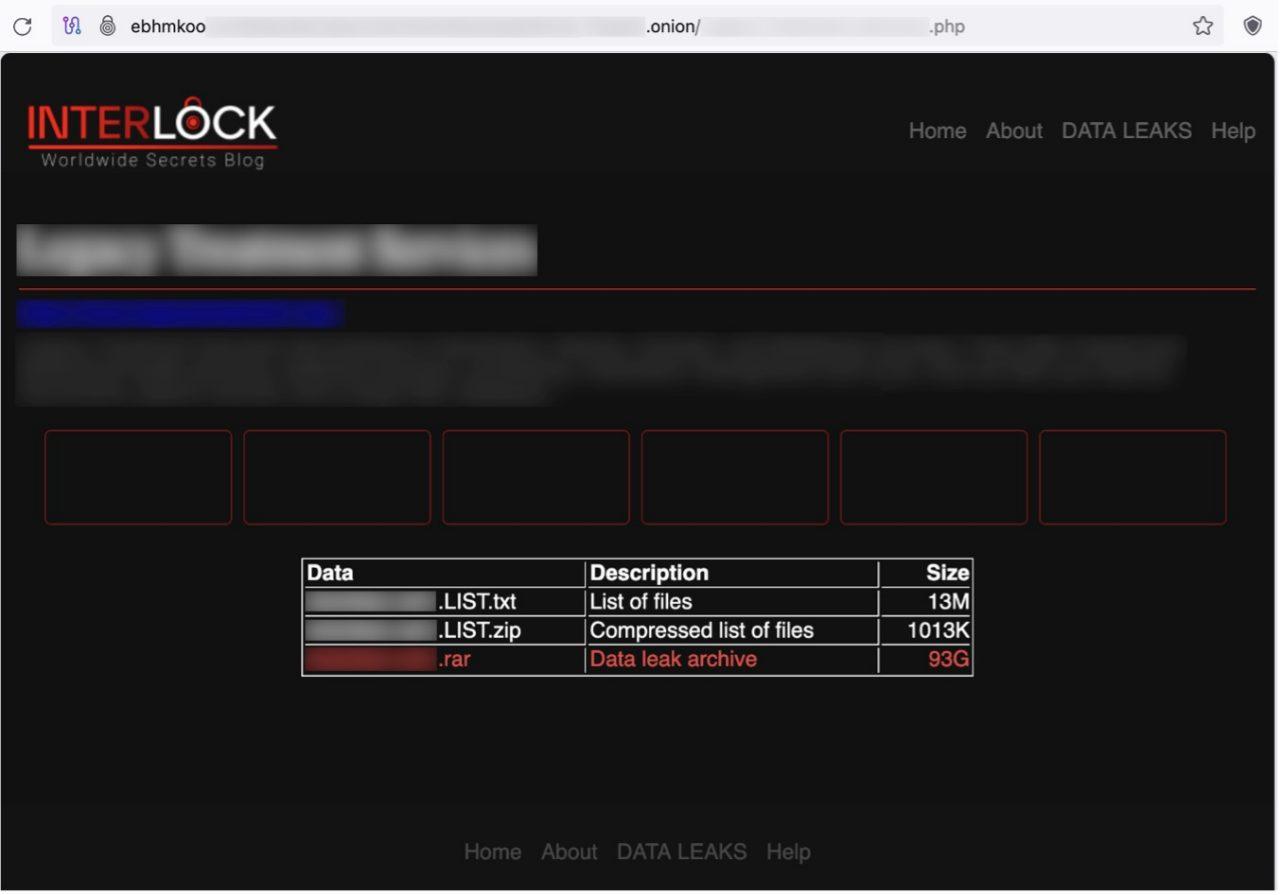
Interlock אימצה שיטות גישה יוצאות דופן ויעילות ביותר. סימן ההיכר שלה הוא טכניקת ההנדסה החברתית ClickFix , אשר מרמה את הקורבן להריץ סקריפטים במסווה של חלונות פתרון בעיות או קוד CAPTCHA מזויף. מאחורי תמרון זה, סקריפט PowerShell מעורפל (מקודד ב-Base64) יכול להפעיל מטענים, לפרוס RAT משלו וליזום תנועה רוחבית.
במהלך שנת 2025, נצפתה גרסה שונה של ClickFix שנעשה בה שימוש להורדת גרסה חדשה של ה-RAT שלה ב-PHP, מה שמגדיל את יכולות ההתמדה והשליטה מרחוק שלה . סוכן זה מציב את עצמו באתחול ומעוגן את עצמו למערכת על ידי שינוי מפתח הרישום "Chrome Updater" ב-Windows, מה שמבטיח את ביצועו לאחר הפעלה מחדש ומפחית את הסבירות להסרתו באמצעים שטחיים.
לאחר שנכנסים למערכת, Interlock בדרך כלל אוספת מידע ואישורים של המערכת , באמצעות כלים כמו Cobalt Strike, SystemBC, Interlock RAT5 משלה, או NodeSnake RAT. לא נדיר לראות כלי עזר לגניבת מפתחות והקשות מקלדת (לדוגמה, רכיבים כמו "cht.exe" ו-"klg.dll"), כמו גם שימוש בגנבים ידועים (Lumma, Berserk) כדי להעלות הרשאות.
כדי לחלץ נתונים, הקבוצה משלבת ערוצים ענן וערוצים מסורתיים : Azure Storage Explorer ו-AzCopy, בנוסף ל-WinSCP, הם כלים נפוצים בערכת הכלים שלהם. תנועה רוחבית מבוצעת לעתים קרובות באמצעות RDP, AnyDesk ו-PuTTY, וטכניקות כמו Kerberoasting נצפו ללכידת כרטיסים וקבלת גישה לחשבונות בעלי הרשאות גבוהות.
הבחנה חשובה היא ההתמקדות בהצפנת מכונות וירטואליות, תוך השמטת מארחים או שרתים פיזיים בתחילה . דפוס זה עשוי להתפתח, אך הוא דווח במספר חדירות אחרונות. קווי דמיון זוהו גם עם משפחות תוכנות כופר כמו Rhysida, כמו גם מוזרויות בשיטת הסחיטה שלה: פתק הכופר עשוי לכלול קוד ייחודי ויצירת קשר עם ערוץ דרך Tor, מבלי לדרוש בתחילה פתק כופר ספציפי.
וורלוק, הידוע גם בשם גולד סאלם או סטורם-2603, משתמש במודל של תוכנת כופר כשירות. המאפיין הבולט ביותר שלו הוא הגישה הראשונית שלו דרך פגיעויות יום-אפס ב-Microsoft SharePoint, המקושרות יחד במה שהקהילה כינתה ToolShell. CVEs משויכים כוללים את CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 ו-CVE-2025-53771.
לאחר הפריצה הראשונית, המתקפה נותנת עדיפות לגניבת נתונים פיננסיים, רשומות פנימיות ורשימות לקוחות או עובדים , והגיעה לשיאה בהצפנה ובניסיון סחיטה כפול. תוך מספר חודשים היא עברה את רף 60 הקורבנות, ופגעה במיוחד במגזרי הטכנולוגיה, השירותים הפיננסיים והתקשורת, כאשר ארצות הברית, יפן ובריטניה מדורגות גבוה בהערכות סיכונים.
הלקח התפעולי פשוט: אם הארגון שלכם חושף את SharePoint או שירותי אינטרנט קריטיים, ניהול תיקונים והקשחת משטחי התקפה הם חיוניים. הגבלת החשיפה, סקירת אימות, רישום יסודי של הגישה ופריסת זיהוי ממוקד להתנהגות חריגה ב-SharePoint מפחיתים משמעותית את וקטור ההתקפה.
יישום MFA והתניית גישה עם מדיניות הקשרית (מכשיר, מיקום, סיכון) מפחית משמעותית את היתרון הטקטי שמקבלים מפעילים כאשר אישורים או קובצי Cookie נפגעים. הוספת פילוח רשת ורשימות בקרת גישה מחמירות מצמצמת עוד יותר את מרחב התמרון בתוך הסביבה.
SafePay: נפח, טווח הגעה עולמי ודמיון עם LockBit 3.0
SafePay הושקה במחצית השנייה של 2024, אך רק בשנת 2025 היא הפכה לאחת מתוכנות ההצפנה הפעילות ביותר . ברבעון הראשון בלבד, היא טיפלה ביותר מ-200 אירועים. לעתים קרובות היא מושווה ל-LockBit 3.0 בזכות יכולותיה ומודולריותה.
מטרותיהם פרושות ברחבי העולם, אם כי ארצות הברית אחראית לרוב הקורבנות המאומתים. התעשיות שנפגעו הכי קשה כוללות ייצור, טכנולוגיה, חינוך , שירותים מקצועיים ובריאות. גישה ראשונית מושגת באמצעים שונים, כולל גניבת אישורים, ניצול שירותים מרוחקים חשופים (VPN ודומיהם), ו-CVEs ידועים שלא תוקנו כראוי.
לאחר הקמתה, היא מרחיבה את השליטה באמצעות תנועה רוחבית וגניבת סיסמאות, ומבצעת אסטרטגיית סחיטה דו-שלבית (דליפה + הצפנה) כדי למקסם את המינוף שלה. ההמלצה: מדיניות סיסמאות חזקה עם MFA, סקירות חשיפה חיצוניות מתוזמנות, VPNs מחוספסים ומיקרו-סגמנטציה כדי לרסן את התפשטותה בין דומיינים ורשתות.
גילוי מוקדם וחיפוש אחר איומים: מתיאוריה למעשה
אם Interlock ו-Warlock מדגימים משהו, זה שנראות היא הכל. ניטור בזמן אמת עם מערכות SIEM, EDR ו- IPS , בשילוב עם ציד איומים, מקטין את זמן השהייה ומונע מהפריצה להפוך לאירוע קריטי.
הקהילה מספקת אוספים של כללים הממופים ל-MITRE ATT&CK ומשופרים עם CTI כדי לכסות את ה-TTP של Interlock ומפעילים אחרים. היכרות עם מערכות SIEM, EDR ואגמי נתונים מרובים , יחד עם מטא-נתונים, הפניות, צירי זמן ומדריכי מיון, מאיצה את אימות ההשערות והתגובה.
כדי לארגן תוכן טקטי, כדאי לתייג חיפושים וכללים עם מונחים כמו "Interlock Ransomware" או "aa25-203a", וליצור לוחות מחוונים המתמקדים בפעילויות מפתח (למשל, PowerShell עם Base64, שינויים חשודים ברישום במפתחות אתחול, שימוש חריג ב-RDP/AnyDesk, דפוסי Kerberoasting וכלי עזר לחילוץ). IDEs לזיהוי בסיוע בינה מלאכותית מסייעים בהמרת דוחות איומים לשאילתות חוצות פלטפורמות וניידות.
אמצעי מניעה שבאמת עושים את ההבדל
מניעה היא קו ההגנה הראשון ויש ליישם אותה בכל המחלקות, בהתאם לתקן ISO 27001. יש להכשיר את כל הצוות לזהות פישינג , קישורים מטעים וקבצים מצורפים זדוניים, רצוי באמצעות תרגילים קבועים. מודעות אינה מותרות של IT: כולנו חלק מההגנה, ונדרש רק קליק אחד כדי לפתוח את הדלת.
עדיפות לתיקונים היא חיונית. מערכות הפעלה, דפדפנים, זמני ריצה של Java/מדור קודם, Microsoft Office ורכיבים קריטיים חייבים להיות מעודכנים. רוב הקמפיינים מנצלים פגיעויות ידועות או חדשות שנחשפו, כך שלוח זמנים עקבי לעדכונים הוא בעל הברית הטוב ביותר שלכם.
חיזוק האימות. גישה חלופית (MFA) בכל החשבונות הרגישים מפחיתה משמעותית את השימוש החוזר בסיסמאות ואת חטיפת sessions. יש ליישם את עקרון הרשאות הנמוכות ביותר ובצע בדיקה שוטפת של הרשאות מנהל, חשבונות שירות וגישה מדור קודם.
פילוח ורשימות בקרה. הפרדת רשתות, דומיינים וסביבות ממזערת את רדיוס הפיצוץ. בידוד שרתי ניהול, הגנה על מרכזי נתונים, אכיפה מחמירה של רשימות בקרת גישה (ACL) והשבתת שירותים שאינם בשימוש. במידת הצורך, העבר עומסי עבודה מסוכנים למכולות או VDI כדי להגביל את ההיקף.
הקשחת דוא"ל ואינטרנט. סינון נגד פישינג וניתוח תוכן מפחיתים את הרעש שמגיע למשתמש. הוסיפו מדיניות DMARC, SPF, DKIM ושערי ארגז חול (sandboxed) כדי לבדוק קבצים מצורפים וכתובות URL לפני המסירה.
בקרת ביצוע ופקודות מאקרו. השבת פקודות מאקרו כברירת מחדל ב-Office עבור אלו שאינם זקוקים להן. החל רשימות לבנות של יישומים, כללים מבוססי תיקיות (למשל, קבצים זמניים של דפדפן) ומדיניות המגבילות אילו קבצים בינאריים יכולים לגשת לסוגי קבצים רגישים (למשל, רק Word יכול לערוך קבצי .docx).
מכשור נקודות קצה. EDR/אנטי-כופר עם זיהוי התנהגותי , חסימת ביצועים חשודים והחזרת קבצים למצב אחר. שלב זאת עם מדיניות PowerShell מוגבלת, חסימת סקריפטים וביקורת AMSI.
גישה מרחוק מאובטחת. אם משתמשים ב-VPN או בשולחן עבודה מרוחק, הפעילו MFA , הגבילו את הגישה לפי כתובת IP/מדינה, סקרו דפוסי גישה והשביתו מנהרות לא מאובטחות. החליפו אישורים באישורים במידת האפשר ובדקו את השימוש בכלים כמו AnyDesk או PuTTY.
מדריך פעולה אם אתם כבר מעורבים
העדיפות היא בלימה. בידוד ציוד וקטעי רשת מושפעים על ידי ניתוקם מהרשת כדי להאט את ההתפשטות. השבת גיבויים אוטומטיים למשך התקרית כדי למנוע מהצפנה לזהם תמונות מצב.
זהה את הזן. נתח את הודעת הכופר, ההרחבות והארטיפקטים . פלטפורמות לזיהוי תוכנות כופר יכולות לסייע בברור המשפחה כדי להנחות פעולה ולזהות כלי פענוח פוטנציאליים בחינם.
ביטול ושחזור. בצע ניקוי באמצעות אנטי-וירוס/EDR , ודא שלא נותרו בעיות מתמשכות, ואם יש לך גיבויים תקינים, שחזר שירותים ונתונים בהתאם לתוכנית עדיפות (תלות עסקית וטכנית).
בצעו ניתוח פורנזי. סקרו יומני רישום, פקודות גישה, נתיבי תנועה רוחביים, חשבונות שבהם נעשה שימוש ואפשרויות חילוץ. זה לא רק סוגר דלתות אלא גם חיוני לתאימות ולתקשורת עם בעלי עניין.
תקן ודווח. תקן, הקשח תצורות, סבב אישורים ורשמיזציה של לקחים שנלמדו. הודע לרשויות המתאימות בהתאם לתחום השיפוט ולמגזר שלך; שקיפות מטפחת תגובה מתואמת.
האם שווה לשלם את הכופר?
רשויות ומומחים ממליצים לא לשלם. אין ערובה לפענוח גם אם תיכנעו לדרישה; זה עלול להפוך אתכם למטרה חוזרת, ובמקרים מסוימים, ישנן השלכות משפטיות אם הקבוצה תטופל. יתר על כן, זה יממן פעילות פלילית עתידית.
האלטרנטיבה היא לחזק את המוכנות כדי להימנע מהגעה לנקודה זו: גיבויים חזקים, תרגילי שחזור, זיהוי פרואקטיבי וייעוץ מקצועי אם המצב דורש זאת. תשלום אינו אסטרטגיית אבטחה; זהו רק סיכון נוסף.
כלים ושירותים שעוזרים
כדי להעלות את רף ההגנה, שקלו חבילות עם כיסוי נקודות קצה, רשת וענן, יחד עם חומות אש מהשורה הראשונה . פתרונות הגנה על נקודות קצה, EDR ו-MDR מאפשרים זיהוי, בלימה ותגובה מהירים, כמו גם ניתוח פורנזי מתואם וטיפול בנזקים.
חלק מהספקים מציעים רכיבי כופר ייעודיים, כולל זיהוי התנהגותי, בידוד תהליכים ושחזור קבצים. אחרים משלבים מלאי, תיקונים, בקרת הרשאות וביקורת, מה שמפשט את הממשל ומצמצם פערים בין כלים.
אם הארגון שלכם זקוק להתייחסות שוקית, קיימים מרכזים נושאיים וקטלוגי כללים לגילוי מתקדם הממופים ל-MITRE ATT&CK , התואמים למגוון SIEM/EDR/Data Lakes, עם המלצות מעשיות בנוגע ל-CTI, מטא-דאטה ומיון. תוכן מסוג זה מאיץ פעולות הגנה וחיפוש מבוסס השערות.
מדיניות והרגלים: מה לעשות ומה לא לעשות שעובדים
בצע גיבויים קבועים וניתנים לאימות. גיבוי מוכח מבטל סחיטה ומקצר את זמן ההתאוששות. היה פרואקטיבי: עצב את אסטרטגיית התגובה שלך עכשיו, הגדיר תפקידים ותרגלו אותה באמצעות תרגילי שולחן.
השתמשו בניתוח תוכן ובסינון בדוא"ל ובאינטרנט. חסימת קבצים מצורפים וכתובות URL זדוניות לפני שהם מגיעים למשתמש מפחיתה באופן דרסטי את הסיכון. שמרו על כל המערכות מעודכנות: תיקונים בזמן סוגרים פגיעויות לפני שמישהו יכול לנצל אותן.
הכשרו את הצוותים שלכם לאיתור הונאות ולניהול סיסמאות באחריות. לעולם אל תשתפו אישורים או מידע אישי עם מקורות לא מאומתים, והיזהרו מדרישות דחופות או שינויים חריגים בתהליכים.
אל תשלמו את הכופר ואל תאריכו את הנזק. אם נפגעתם, בידדו במהירות, עצרו גיבויים אוטומטיים ומנעו מהצפנה להדביק נכסים נוספים. תנו עדיפות למחיקה ולשחזור נקי.
בקרות נוספות המשפרות את האבטחה
ניהול תיקונים מקצועי. אוטומציה של זיהוי ופריסה של עדכונים , תוך מתן עדיפות לקריטיות ולסיכון, מבלי לשבש את הפעילות. זה כולל מערכת הפעלה, תוכנות ביניים, דפדפנים ורכיבים של צד שלישי.
בקרת גישה מוכוונת נתונים. הגדירו כללים החוסמים תהליכים לא מורשים משינוי סוגי קבצים רגישים (לדוגמה, מתן אפשרות רק ל-Word לגשת לקבצי .docx). בדרך זו, גם אם קובץ בינארי זדוני יבוצע, הוא לא יוכל להצפין את הנתונים החשובים.
תוכנה קובעת כללי הפעלה לפי תיקייה והקשר. מגבילה ביצוע/קריאה/כתיבה במיקומים מרכזיים (זמניים, הורדות) וכוללת חריגים שנועדו למנוע שיבוש תהליכי עבודה לגיטימיים (מתקינים, דחיסה).
השבת פקודות מאקרו אלא אם כן זה הכרחי לחלוטין. שרשראות הדבקה רבות עדיין משתמשות בפקודות מאקרו במסמכים מעורפלים; חסימתן כברירת מחדל מנתקת וקטור התקפה מסורתי ורווחי ביותר עבור התוקף.
רשימות לבנות ומכולות. מאפשר רק יישומים מהימנים ומבודד פעילויות מסוכנות בסביבות וירטואליות או סגורות, ומגביל את ההשפעה אם משהו יפעל בטעות.
אנשים ומנהיגות: השפעה ללא "סמכות פורמלית"
טכנולוגיה לבדה אינה מספיקה ללא החלטות ותיאום נכונים. בתחום הביטחון, חלק ניכר מההצלחה תלוי באמינות, אמון והשפעה ולא בעמדות סמכות. מיפוי תלות הדדית (מי צריך לשתף פעולה, מי יכול לחסום גישה) וטיפוח מערכות יחסים שקופות מגדילים משמעותית את היכולת ליישם שינוי.
ארגונים הם פוליטיים מטבעם: סדרי עדיפויות, לחצים ותמריצים שונים מתקיימים זה לצד זה ומתנגשים. מנהיגות אפקטיבית בתחום הסייבר מסתמכת על אמפתיה, בהירות ועקביות, ובונה הסכמים המייצרים ערך משותף במקום להטיל בקרות באופן שרירותי.
מקרה אלגורי לזכור את הלקח
דמיינו איום כמו Cipherlock, ישות שנועלת ומשתיקה נתונים. הגיבור לא מנצח באמצעות כוח ברוטלי, אלא באמצעות בלימה, ניתוח וחסימת נתיבי התפשטות לפני שיגור מתקפת נגד. הלקח: תוכנות כופר לא מענישות את הטכנולוגיה עצמה, הן מענישות רשלנות בניהולה.
השילוב הטקטי הנכון ברור: תמיכה מתמדת, פילוח חכם, תיקון ממושמע ואימון מתמשך . כל משתמש הוא חוליה פעילה בהגנה, וכל תהליך מאורגן היטב הוא מנעול אחד פחות עבור התוקף.
טיפים חיוניים להיגיינה דיגיטלית
הימנעו מלחיצה על קישורים לא מאומתים ומהורדה מאתרים מפוקפקים; כונני USB לא ידועים הם גם וקטור איום שיש לבטל. השתמשו ב-VPN עם MFA ברשתות Wi-Fi ציבוריות וחזקו את נקודת הקצה שלכם באמצעות אמצעי אבטחה מודרניים.
חזקו את הדוא"ל שלכם בעזרת ניתוח אוטומטי וכללים נגד זיופים. שמרו גיבויים ותרגלו שחזור . וצמצמו את כמות הנתונים האישיים שאתם משתפים: ככל שאתם חושפים פחות, כך פחות ניתן לנצל אותם.
אם החברה שלכם פועלת עם SharePoint או משטחים חשופים אחרים, בדקו היטב את התצורות, האימות והתיקונים . שרשרת ToolShell שמנוצלת על ידי Warlock משמשת כתזכורת לכך שקיימות פגיעויות של יום אפס, אך תצורות שגויות ועיכובים בתיקונים נפוצים הרבה יותר.
גם סטטיסטיקות התנהגות אנושית לא עוזרות: אחוז משמעותי מהמשתמשים פותחים הודעות דוא"ל פישינג , וחלקם אף מפעילים קבצים מצורפים זדוניים. לכן, בנוסף להדרכה, יש ליישם אמצעי הגנה טכניים אשר מתחשבים בטעויות אנוש כחלק טבעי מהמערכת.
מניעה ותגובה יעילה אינן יעד, הן פרקטיקה. השקעה בשכבות הגנה, אוטומציה ונראות מפחיתה את זמן השהייה של התוקף וממתנת את ההשפעה אם הוא מצליח לפרוץ קו הגנה ראשון.
בהתבוננות על כל האמור לעיל בפרספקטיבה, הגנה מפני Interlock, Warlock וכנופיות מתפתחות אחרות דורשת טכניקה, שיטה ותרבות: טכנולוגיות מודרניות משולבות היטב, תהליכים חוזרים וצוותים מיושרים שיודעים כיצד לזהות, להכיל, למגר ולהתאושש במהירות. הוסיפו לכך גיבויים חזקים, אמצעי הגנה משרדיים בכל מקום, פילוח קפדני וניטור מתמשך, והסיכויים שתוכנות כופר יהרסו את העסק שלכם יירדו בצניחה.
