- הגדרה ברורה של צרכי העסק, החומרה, מערכת ההפעלה ומיקום השרת היא המפתח לתשתית יציבה.
- אבטחה ותחזוקה שוטפת (עדכונים, גיבויים וניטור) חיוניים להגנה על נתונים קריטיים.
- וירטואליזציה, ענן היברידי, מחשוב קצה ובינה מלאכותית מאפשרים אופטימיזציה של משאבים והגברת חוסן.
- התחלה עם שרת בדיקות לינוקס ומדריכים טובים מקלה על לימוד ניהול מערכת בהדרגה.
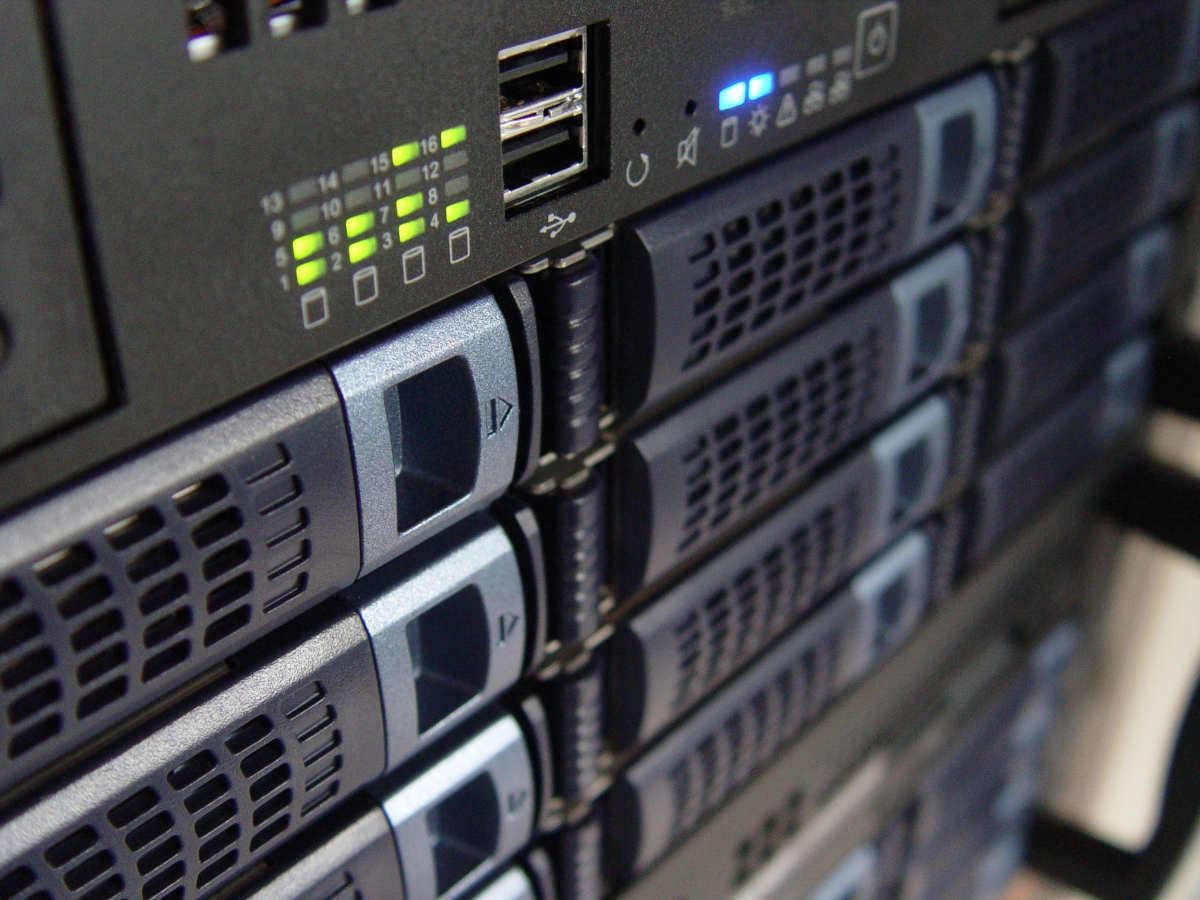
הקמת שרת יכולה להיות די מרתיעה כשמתחילים: יש חומרה, מערכות הפעלה, רשתות, אבטחה, גיבויים... ונראה כאילו הכל יכול להישבר בכל התגרות קלה. אבל עם הדרכות טובות ומדריך ברור, הקמה וניהול של שרתים כבר לא רק למומחים והופכים למשהו שניתן לנהל אותו שלב אחר שלב.
בשורות הבאות תמצאו סיור מלא בעולם השרתים : מהם ולמה הם משמשים בעסקים קטנים ובינוניים, כיצד לבחור חומרה ומערכת הפעלה , אילו אפשרויות עומדות בפניכם (פיזית, מרכז נתונים או ענן), כיצד להתקין ולקבוע תצורה של שרת לינוקס מאפס, אילו אמצעי אבטחה ליישם, כיצד לתחזק אותו לאורך זמן ואילו מגמות מתפתחות (ענן היברידי, מחשוב קצה, בינה מלאכותית, אוטומציה...).
מהו שרת ומדוע הוא חיוני לעסקים קטנים ובינוניים?
שרת הוא למעשה מחשב המתמחה במתן שירותים למכשירים אחרים המחוברים לרשת: הוא מאחסן קבצים, מפעיל יישומים, מארח אתרי אינטרנט , מנהל מסדי נתונים, דוא"ל, גיבויים ועוד. הרעיון הוא שהוא פועל כ"ספרן דיגיטלי" שמארגן ומספק מידע במהירות ובבטחה למשתמשים רבים בו זמנית.
בסביבת עסקים קטנה או בינונית, שרת משלך מאפשר לך לרכז מידע במקום אחד, מה שמפשט מאוד את ניהול המסמכים, ההרשאות והאבטחה. במקום שיהיו קבצים רופפים בכל מחשב, הכל מאוחסן בשרת ומשותף בצורה מאורגנת.
הודות לריכוזיות זו, שיתוף הפעולה הפנימי משתפר : מספר עובדים יכולים לעבוד על אותם פרויקטים, בין אם מהמשרד ובין אם מרחוק , עם גישה מבוקרת לתיקיות וליישומים הדרושים להם.
יתרון נוסף הוא היכולת להרחיב משאבים . ככל שהחברה גדלה, שרת מעוצב היטב מאפשר הרחבת אחסון, זיכרון, מעבד או שירותים מבלי שיהיה צורך להמציא מחדש את כל התשתית מאפס.
יתר על כן, שרת מוגן היטב מספק דחיפה חשובה מאוד באבטחה ובהמשכיות העסקית : ניתן להגדיר מדיניות גיבוי , התאוששות מאסון, הגבלות גישה ורישום פעילות מערכת כדי להגיב במהירות לכל בעיה.
יתרונות של שרת משלך לעומת תלות בספקים חיצוניים
הקמת שרת משלך כרוכה בהשקעה ואחריות מסוימת, אך היא גם מספקת שליטה עצומה על התשתית. החברה מחליטה כיצד הנתונים מאורגנים, אילו שירותים מוצעים, אילו מדיניות מיושמות וכיצד עומדות בתקנות האבטחה והפרטיות.
ניהול השרת באופן פנימי מאפשר גמישות רבה יותר : ניתן להתאים אישית תצורות, להפוך תהליכים לאוטומטיים בהתאם לצורכי הארגון, ולהתאים את סביבת העבודה לצרכים האמיתיים של הארגון, החל מדוא"ל ארגוני ועד לאפליקציות ניהול.
יתרון נוסף הוא אופטימיזציה של ניצול משאבים . במקום להסתמך על שירותים חיצוניים מרובים, מספר פונקציות (קבצים, מסדי נתונים, אינטרנט, גיבויים וכו') מרוכזות בפלטפורמה אחת בגודל טוב.
אתם גם מקבלים עצמאות טכנולוגית : אם הכל נמצא בידי צד שלישי, כל שינוי במחירים, בתנאים או כשל מצד אותו ספק עלול להותיר את החברה פגיעה. עם שרת משלכם, לפחות יש לכם שליטה על הסביבה הבסיסית.
כמובן, אין זה אומר שהענן כבר לא רלוונטי. הנוהג הנפוץ כיום הוא לשלב משאבים מקומיים עם שירותי ענן , תוך מינוף הטוב שבשני העולמות בהתאם לעומס העבודה.
התפתחות השרתים ועליית הענן
שרתים השתנו באופן קיצוני בעשורים האחרונים. מאותן מכונות ענקיות, רועשות וזוללות אנרגיה, עברנו לציוד קומפקטי, יעיל, ומעל הכל, בעל וירטואליזציה גבוהה.
וירטואליזציה אפשרה קפיצת מדרגה משמעותית: שרת פיזי יחיד יכול לארח מספר מכונות וירטואליות, שלכל אחת מערכת הפעלה ויישומים משלה , מבודדות זו מזו. זה משפר את ניצול החומרה, מפשט את הניהול ומבטיח זמינות גבוהה.
עם הזמן, מחשוב ענן צץ על בסיס זה . ספקי ענן ציבורי מציעים שרתים וירטואליים "להשכרה" שניתן להפעיל, לכבות או לשנות את גודלם כמעט באופן מיידי, תוך תשלום רק עבור מה שאתה משתמש בו.
חברות הזקוקות לשליטה קיצונית בחרו בענן הפרטי : תשתית משלהן או כזו המאוחסנת במרכזי נתונים, אך מנוהלת באמצעות אותן טכנולוגיות תזמור כמו הענן הציבורי, תוך שמירה על הנתונים בסביבה מבוקרת ביותר.
במקרים רבים, האפשרות הטובה ביותר היא ארכיטקטורה היברידית או אפילו מרובת עננים , שבה חלק מהשירותים פועלים על התשתית הפנימית ואחרים מועברים למיקור חוץ של ספק ענן ציבורי אחד או יותר, מה שמייעל את העלויות, הביצועים והחוסן.
מושגים בסיסיים לפני שמתחילים להקים שרת
אם זו הפעם הראשונה שאתם מתמודדים עם שרת , זה נורמלי להרגיש קצת אבודים. כדי להימנע מלהיות מוצפים, כדאי להבין שלושה תחומים מרכזיים: חומרה, תוכנה ורשתות.
החומרה כוללת את המעבד (CPU), זיכרון RAM, כוננים קשיחים (HDD או SSD), כרטיסי רשת ורכיבים נוספים. כל חלק תורם לביצועים הכוללים וחייב לענות על צרכי החברה.
התוכנה מורכבת בעיקר ממערכת ההפעלה של השרת (לדוגמה, Windows Server או הפצת לינוקס כגון Ubuntu Server, Debian, AlmaLinux וכו'). מעליה מותקנות היישומים הדרושים: שרת אינטרנט, מסדי נתונים, דוא"ל, כלי גיבוי וכו'.
בנוגע לרשתות , יש להתייחס לנושאים כגון IP סטטי , תצורת ממשק, שימוש בפרוטוקולי TCP/IP, DNS לפתרון שמות דומיין, DHCP לחלוקת כתובות ושירותים אחרים המאפשרים לציוד הארגון לתקשר בצורה חלקה.
התכנון הראשוני חייב לקחת בחשבון גם את ההשקעה הכספית : עלות החומרה, רישיונות תוכנה אם ישנם, שכר הטכנאי או הצוות שמבצע את ההתקנה והתצורה, ותחזוקה לטווח הבינוני והארוך.
חומרה: לב השרת שלך
בחירת החומרה הנכונה היא קריטית כדי שהשרת יתפקד היטב ולא יהפוך לבלתי מספק תוך זמן קצר. לא מדובר רק ברכישת הרכיבים "היקרים ביותר", אלא בהתאמתם לעומס העבודה בפועל.
המעבד משמש כמוח: ככל שיש יותר ליבות ומהירות השעון גבוהה יותר, כך הוא יכול לעבד יותר בקשות בו זמנית. עבור שרתים עם וירטואליזציה, מסדי נתונים או חיבורים רבים בו זמנית, מומלץ שהוא יתמוך בטכנולוגיות כמו VT-x או AMD-V.
זיכרון RAM הוא סביבת העבודה של יישומים. אם הוא אינו מספיק, המערכת תתחיל להשתמש בשטח דיסק כזיכרון גיבוי, והביצועים יירדו בצניחה. עבור שירותים עם מספר יישומים או מכונות וירטואליות, עדיף שיהיה הרבה זיכרון RAM מאשר מעט מדי.
עבור אחסון, עליכם לבחור בין כוננים קשיחים מכניים (HDD) או כונני SSD . כוננים קשיחים מציעים קיבולת גדולה יותר בפחות כסף, אך כונני SSD מהירים משמעותית ומשפרים הן את זמני האתחול והן את תגובת היישומים ומסדי הנתונים.
גם פורמט השרת משנה : ציוד מסוג מגדל (אידיאלי למשרדים קטנים עם מעט שרתים) או פורמט מדף להרכבת כמה שרתים בארון תקשורת, שימושי מאוד בארונות של מרכזי נתונים או בחברות עם תחזיות צמיחה.
קריטריונים לגודל נכון של חומרה
לפני רכישת משהו , מומלץ לחשוב למה ישמש השרת: האם הוא יארח אתר אינטרנט פשוט של החברה? האם הוא יטפל במספר מסדי נתונים? האם זה יהיה שרת קבצים לכל המשרד? האם יהיו בו מכונות וירטואליות?
עומס העבודה הצפוי קובע את דרישות המעבד, הזיכרון והאחסון המינימליות. שרת שתוכנן אך ורק עבור קבצים פנימיים אינו דורש את אותם משאבים כמו שרת שיגיש דפי אינטרנט לאלפי משתמשים חיצוניים.
עלינו גם להעריך את מספר המשתמשים בו זמנית שיתחברו. ככל שיהיו יותר משתמשים, כך יידרשו יותר משאבי זיכרון ועיבוד כדי לשמור על תגובה חלקה.
היבט מרכזי נוסף הוא הצמיחה העתידית של החברה . אם צפויה עלייה בכוח אדם, בשירותים או בנפח הנתונים, עדיף להשקיע בשרת עם מקום להרחבה מאשר להיכשל ולהצטרך להחליף אותו באופן מיידי.
בסופו של דבר, כל זה חייב להיות מאוזן עם התקציב הזמין . מדובר במציאת נקודת האמצע בין עלות סבירה לבין ציוד חזק וניתן להרחבה מספיק כדי להחזיק מעמד במשך מספר שנים.
מערכת הפעלה: בסיס התוכנה של השרת
מערכת ההפעלה של השרת היא השכבה השולטת בחומרה ומספקת את הסביבה שבה יישומים פועלים. שתי המשפחות העיקריות הן Windows Server ו- Linux (על שלל גרסאותיה).
מצד שני, לרישיונות Windows Server יש עלות שיש להוסיף לתקציב והם יכולים להיות מעט פחות גמישים מאשר לינוקס בכל הנוגע לאוטומציה או התאמה אישית של סביבות ספציפיות מאוד.
בצד השני נמצאת לינוקס, עם הפצות כמו Ubuntu Server, Debian, CentOS/AlmaLinux/Rocky Linux ו-openSUSE Leap . אלו מערכות חזקות עם ביצועים מצוינים וקהילה ענקית המספקת תיעוד, כלים ותמיכה בלתי פורמלית.
לינוקס מציעה את היתרון של היותה חינמית וניתנת להגדרה רבה , אך בתמורה היא דורשת בדרך כלל עקומת למידה תלולה יותר, במיוחד אם אינך רגיל לעבוד עם הטרמינל וניהול שורת הפקודה.
כיצד לבחור בין Windows Server ללינוקס
ההחלטה אינה רק טכנית ; גם ניסיון הצוות, סוג היישומים בהם יש להשתמש והתקציב הזמין לרישיונות משחקים תפקיד.
אם היישומים המרכזיים של החברה מיועדים לסביבת Windows או דורשים אינטגרציה עמוקה עם שירותי Microsoft, הבחירה ההגיונית היא לבחור ב-Windows Server, תוך ניצול המערכת האקולוגית שלו.
אם, מצד שני, אתם מחפשים למזער עלויות וליהנות מחופש תצורה מקסימלי , לינוקס היא אופציה אטרקטיבית מאוד, במיוחד בשרתי אינטרנט, מסדי נתונים בקוד פתוח או סביבות פיתוח.
חשוב גם לראות מה הצוות הטכני כבר יודע לעשות . אם האנשים שמנהלים את השרת מכירים יותר את Windows, אולי עדיף להישאר עם זה. אם הם בקיאים בלינוקס, הם יוכלו לנצל טוב יותר את היתרונות שלה.
מבחינת אבטחה , גם Windows Server וגם Linux התפתחו באופן משמעותי. ללינוקס יש בדרך כלל קהילה פעילה מאוד שמזהה ומתקנת במהירות פגיעויות, בעוד שמיקרוסופט משחררת תיקונים באופן קבוע. בשני המקרים, הגורם המכריע הוא שמירה על המערכת מעודכנת.
וירטואליזציה: שרתים לוגיים רבים על גבי מכונה אחת
וירטואליזציה מאפשרת לך למקסם את קיבולת החומרה על ידי יצירת מספר מכונות וירטואליות עצמאיות בשרת פיזי יחיד. לכל מכונה וירטואלית מערכת הפעלה, תצורה ויישומים משלה.
בעזרת טכניקה זו, ניתן לאחד מספר שרתים פיזיים ישנים לשרת אחד מודרני וחזק יותר, ובכך להפחית את צריכת החשמל, את המקום, את התחזוקה ואת מורכבות התשתית.
יתר על כן, וירטואליזציה מאפשרת זמינות גבוהה : אם חומרה אחת כושלת, ניתן להעביר מכונות וירטואליות לשרת פיזי אחר (בהתאם לפתרון בו נעשה שימוש) עם הפרעה מינימלית.
בסביבות בהן יש צורך לבדוק יישומים או תצורות חדשות, וירטואליזציה מציעה גמישות עצומה , שכן היא מאפשרת לך ליצור ולהשמיד מכונות וירטואליות תוך דקות ספורות, מבלי להשפיע על השרת הראשי.
פתרונות ענן ואוטומציה מודרניים רבים מסתמכים על וירטואליזציה, כך שהבנתה כמעט חובה לכל מי שרוצה להתעמק בניהול מערכות.
היכן למקם את השרת שלך: משרד, מרכז נתונים או ענן
המיקום הפיזי או הלוגי של השרת חשוב לא פחות מהחומרה או מערכת ההפעלה. הבחירה בין הצבתו במטה החברה, במרכז נתונים חיצוני או ישירות בענן תשפיע על העלויות, האבטחה ופוטנציאל הצמיחה.
הקמת השרת בתוך המשרד מספקת שליטה עצומה: גישה ישירה למכונה, לדיסקים שלה ולכל הרכיבים הפיזיים. היא בדרך כלל גם מציעה השהייה מינימלית עבור הרשת המקומית ומפשטת משימות תחזוקה מסוימות אם יש צוות טכני פנימי.
החיסרון הוא שזה דורש מרחב פיזי, קירור נאות, הגנה מפני הפסקות חשמל ואמצעי אבטחה למניעת גישה לא מורשית לציוד. יתר על כן, קנה מידה למכונות מרובות יכול להיות מורכב.
האלטרנטיבה היא לארח את השרת במרכז נתונים מקצועי . מתקנים אלה מציעים מערכות חשמל יתירות, בקרת אקלים, אבטחה, בקרת גישה וטכנאים מיוחדים, מה שמגביר את אמינות השירות.
עם זאת, הדבר כרוך בתשלום דמי שימוש חודשיים או שנתיים עבור שטח, אנרגיה וקישוריות , ואובדן שליטה ישירה מסוימת על הסביבה הפיזית, מכיוון שכל התערבות תצטרך להיות מתואמת עם הספק.
אפשרויות ענן ושיקולים סביבתיים
הענן מציע דרך נוספת "להחזיק" שרתים מבלי לדאוג לחומרה פיזית. אתם שוכרים מופעים וירטואליים, מסדי נתונים מנוהלים, אחסון ושירותים אחרים במסגרת מודל תשלום לפי שימוש.
עבור עסקים קטנים ובינוניים רבים, אפשרות זו מציעה גמישות מדהימה : כאשר הביקוש מגיע לשיא, המשאבים מוגדלים; כאשר הפעילות מואטת, הם מצטמצמים כדי לחסוך בעלויות. כל זאת מבלי לקנות ציוד כלשהו.
עם זאת, הסתמכות מוחלטת על הענן מרמזת על תלות משמעותית בספק , הן מבחינת זמינות והן מבחינת שינויים במחירים או בתנאים. ייתכנו גם מגבלות בהתאמה אישית בהשוואה לשרת ייעודי.
בעת בחירת שרתים פיזיים (במשרד או במרכז נתונים), יש צורך לדאוג לתנאי הסביבה : שמירה על הטמפרטורה בטווחים בטוחים, בקרת לחות כדי למנוע קורוזיה או עיבוי, והגנה על הציוד מפני גישה בלתי מורשית.
אספקת חשמל היא קריטית: מערכת UPS מסייעת במניעת הפסקות חשמל פתאומיות וקפיצות מתח שעלולות לפגוע בחומרה או לפגוע בנתונים, דבר שחשוב במיוחד בשרתי ייצור.
קישוריות אינטרנט ואיכות רשת
חיבור האינטרנט הוא ה"כביש המהיר" שבו נתונים נעים כאשר השרת מציע שירותים כלפי חוץ (לדוגמה, אתר אינטרנט ציבורי או גישה מרחוק באמצעות VPN או SSH).
מומלץ להתקשר עם קו אינטרנט רחב עם קיבולת העלאה והורדה מספקת כדי לתמוך בתעבורה שתיווצר, מבלי לחנוק את שאר הרשת של החברה.
עבור פרויקטים קריטיים, בדרך כלל כדאי שתהיה קישוריות יתירה : שני ספקים או לפחות שני מסלולים שונים לתוך הבניין, כך שאם אחד נכשל, השני ישמור על השירותים פועלים.
לא רק רוחב הפס הוא שחשוב; זמן ההשהיה (הזמן שלוקח לחבילה לנוע אל מיקום וממנו) הוא גם מפתח ביישומים בזמן אמת, כגון שיחות וידאו, משחקים מקוונים או מערכות שליטה מרחוק.
רשת פנימית מעוצבת היטב, עם מתגים מתאימים, כבלים נכונים וחלוקת VLAN במידת הצורך, תעזור לשרת לתפקד בצורה הטובה ביותר ללא צווארי בקבוק מיותרים.
אבטחת שרתים: איומים ושיטות עבודה מומלצות
אבטחה היא אחד הנושאים הרגישים ביותר כשמדברים על שרתים. הם מאחסנים נתוני לקוחות, מסמכים פנימיים, מסדי נתונים רגישים, ולעתים קרובות מידע עסקי קריטי.
בין הסיכונים הנפוצים ביותר נמנות התקפות מהאינטרנט (ניסיונות חדירה, כוח ברוטלי כנגד סיסמאות, ניצול פגמים באפליקציות, התקנת תוכנות זדוניות, תוכנות כופר וכו').
יש לנטר גם פגיעויות תוכנה : כל מערכת הפעלה או יישום עלולים להכיל פגמים שאם לא יתוקנו באמצעות תיקונים ועדכונים, הם הופכים לדלת פתוחה לתוקפים.
אי אפשר להתעלם מהגורם האנושי: שגיאות תצורה, סיסמאות חלשות, חשבונות לא מבוקרים או שיטות עבודה לא בטוחות (כגון שימוש תמיד במשתמש מנהל) הן בין מקורות הבעיות העיקריים.
כדי להפחית סיכונים אלה, מומלץ ליישם מערכת של נוהלי בטיחות טובים מהיום הראשון ולתחזק אותם לאורך זמן, תוך בדיקה מעת לעת שהכל נשאר תחת שליטה.
כיצד להגן על השרת שלך שלב אחר שלב
קו ההגנה הראשון הוא לעדכן את כל התוכנות: מערכת הפעלה, לוחות בקרה, יישומים, קושחת מכשירים... תיקוני אבטחה משוחררים בדיוק כדי לסגור פגיעויות ידועות.
שימוש בסיסמאות חזקות וייחודיות לכל חשבון הוא חיוני. במידת האפשר, הפעל אימות דו-שלבי עבור חשבונות רגישים כדי למנוע סיסמה שדלפה מספיקה כדי לקבל גישה.
חומת אש שתצורתה נכונה מגבילה אילו פורטים ושירותים נגישים הן מהרשת החיצונית והן מהרשת הפנימית, מה שמקטין את משטח התקיפה. בלינוקס, ניתן להשתמש ב-ufw או ב-iptables, וב-Windows, ניתן להשתמש בחומות אש מובנות.
גיבויים סדירים הם חבל ההצלה שלכם: אם משהו משתבש (התקפה, מחיקה בשוגג, כשל חומרה), תוכלו לשחזר את הנתונים שלכם. באופן אידיאלי, כדאי לשלב גיבויים מלאים עם גיבויים מצטברים או דיפרנציאליים כדי לייעל את הזמן והמקום.
בנוסף, חיוני לנטר את השרת באמצעות כלים שמתריעים על פעילות חשודה, צריכת משאבים חריגה או הפסקות שירות, כך שתוכלו להגיב לפני שהבעיה תהפוך לגדולה.
אבטחה פיזית, אבטחת מידע וגיבויים
אבטחה פיזית לרוב מתעלמים ממנה , אך היא חשובה לא פחות מאבטחה לוגית. הגבלת הגישה למיקום השרת באמצעות כרטיסים, מפתחות או מערכות ביומטריות מונעת גישה בלתי מורשית לחומרה.
חזקו את ההגנה הזו באמצעות מצלמות מעקב ומערכות אזעקה , במיוחד אם השרת נמצא בחדר נפרד או בארון תקשורת שאנשים עוברים דרכו לעתים קרובות.
ברמה הלוגית, יש צורך בחומות אש ומערכות גילוי חדירות (IDS) המנתחות תעבורה לאיתור דפוסים מוזרים וניסיונות תקיפה, ומתריעות בפני המנהל.
הצפנת נתונים במעבר ובמנוחה היא שכבה חשובה נוספת: שימוש ב-HTTPS (SSL/TLS) עבור שירותי אינטרנט, VPN לגישה מרחוק והצפנת דיסק או אמצעי אחסון עבור נתונים מאוחסנים מפחית את ההשפעה של דליפות פוטנציאליות.
לבסוף, חשוב להגדיר בבירור ניהול משתמשים והרשאות , תוך יישום עקרון הרשאות מינימליות: לכל אדם צריכה להיות גישה רק לגובה הנדרש לעבודתו, לא יותר ולא פחות.
משימות תחזוקה כדי להבטיח שהשרת יחזיק מעמד שנים רבות
שרת הוא לא משהו שמתקינים ושוכחים ממנו . הוא דורש תחזוקה שוטפת כדי להישאר יציב, מאובטח ומהיר לאורך זמן.
משימות שגרתיות כוללות עדכונים שוטפים למערכת ההפעלה וליישומים, אשר מתקנים לא רק פגמי אבטחה, אלא גם באגים ובעיות תאימות.
יש לבדוק גיבויים לעתים קרובות: לא מספיק לתזמן אותם, יש גם לוודא שהם מבוצעים ללא שגיאות ושהליכי השחזור פועלים כראוי.
ניטור ביצועים רציף מסייע בזיהוי צווארי בקבוק, תהליכים שמופעלים, דיסקים שאוזלים בהם מקום או שירותים שמופעלים מחדש מעצמם, לפני שהם משפיעים על המשתמשים.
מעת לעת מומלץ לנקות קבצים מיושנים, יומנים ושאריות של יישומים שאינם בשימוש כדי לפנות מקום ולשמור על המערכת מסודרת.
התקנה שלב אחר שלב של שרת הלינוקס הראשון שלך
אם אתם מתחילים בניהול מערכות , אחת הדרכים הטובות ביותר ללמוד היא להקים שרת לינוקס לניסיון, מבלי לחשוש מפגיעה במשהו. מחשב ישן או מכונה וירטואלית מספיקים בהחלט בשביל זה.
הצעד הראשון הוא בחירת הפצה . ראשית, Ubuntu Server בדרך כלל מומלץ מאוד: הוא יציב, בעל תיעוד נרחב וקהילה ענקית. אפשרויות מוצקות נוספות כוללות את Debian, CentOS/AlmaLinux/Rocky Linux ו-openSUSE Leap.
בשלב הבא, עליכם להכין את המכונה . ניתן להתקין אותה על מחשב פיזי (אידיאלי אם אתם רוצים משהו "אמיתי") או ליצור מכונה וירטואלית עם כלים כמו VirtualBox או VMware, המאפשרים לכם להתנסות מבלי לגעת במערכת הראשית שלכם.
הורד את תמונת ה-ISO של ההפצה שבחרת, אתחל את המכונה מקובץ ה-ISO הזה ופעל לפי אשף ההתקנה, שיבקש ממך שפה, אזור זמן, תצורת דיסק ויצירת משתמש מנהל.
בשלב זה מומלץ לבחור התקנה מינימלית , ללא סביבה גרפית, כך שהשרת יצרוך פחות משאבים ותוכלו להתמקד בשירותים הנחוצים באמת.
הגדרה ראשונית: רשת, עדכונים ושירותים בסיסיים
לאחר התקנת המערכת ולאחר האתחול הראשון, השלב הבא הוא לאשר שיש לך קישוריות רשת. פינג פשוט לדומיין ידוע יגיד לך אם יש לך גישה לאינטרנט.
אם הרשת תקינה, עליך להפעיל עדכוני חבילה כדי לוודא שלשרת יש את הגרסאות ותיקוני האבטחה העדכניים ביותר הזמינים במאגרי ההפצה.
השלב הבא הוא בדרך כלל התקנת שירותים בסיסיים כגון שרת אינטרנט . בשרת Ubuntu, לדוגמה, ניתן לפרוס בקלות את Apache ולאחר מכן לוודא ממחשב אחר שדף הפתיחה מוצג בעת גישה לכתובת ה-IP של השרת.
כמו כן, מומלץ להוסיף כלים פרקטיים כמו OpenSSH לגישה מרחוק מאובטחת , ufw לניהול חומת אש, וכלי ניטור כמו htop, המאפשרים לראות את ניצול המעבד והזיכרון במבט חטוף.
ככל שתתקדמו, תוסיפו שירותים נוספים (מסדי נתונים, DNS, דוא"ל וכו') בהתאם למה שאתם רוצים ללמוד או לצרכים של הסביבה שלכם, תוך ניסיון תמיד לוודא שכל שינוי מתועד היטב.
ניהול משתמשים, הרשאות וחומת אש
לא מומלץ לעבוד תמיד כ-root בשרת לינוקס. הנוהג הרגיל הוא ליצור משתמש רגיל ולהעניק לו הרשאות מנהל דרך קבוצת sudo כדי לבצע משימות קריטיות רק בעת הצורך.
נוהג טוב הוא ליצור חשבון משתמש נפרד לכל אדם שייגש לשרת ולהתאים את ההרשאות שלו בהתאם למשימות שהוא יבצע. בדרך זו, אם מתרחשת בעיה, קל יותר לעקוב אחר איזה חשבון נפרץ או בוצעה טעות.
חומת האש היא מרכיב חיוני נוסף: בעזרת ufw ניתן לאפשר רק את השירותים הדרושים (למשל, SSH, HTTP ו-HTTPS) ולחסום את שאר הפורטים, ובכך להפחית את הסיכון להתקפות.
בנוסף, מומלץ לבדוק מעת לעת אילו פורטים פתוחים ואילו שירותים פועלים, כדי להימנע מהשארת דמונים או יישומים פעילים שאינכם משתמשים בהם עוד ויכולים לשמש כנקודת כניסה.
לאחר שתצורת הגישה מרחוק דרך SSH וחומת האש מוגדרת, ניתן לנהל את השרת בנוחות ממחשב אחר, מבלי שיהיה צורך להימצא פיזית מול המכונה.
מגמות: ענן היברידי, מחשוב קצה ובינה מלאכותית
עולם השרתים עובר טרנספורמציה עמוקה הודות לדרכים חדשות לפריסה וניהול תשתיות. ארכיטקטורות היברידיות ורב-ענן הפכו פופולריות מאוד בקרב חברות המחפשות גמישות ונמנעות מנעילת ספקים.
בענן היברידי , חלק מהשירותים פועלים בענן הציבורי ואחרים בתשתיות פרטיות, כאשר בכל מקרה נבחר היכן הגיוני ביותר מסיבות אבטחה, עלות או ביצועים.
אסטרטגיית ריבוי העננים הולכת צעד קדימה ומשלבת משאבים מכמה ספקי ענן ציבורי, תוך חלוקת עומס העבודה כדי לנצל את הטוב ביותר מכל אחד ולהפחית את הסיכון להפסקות חשמל נרחבות.
גישות אלו מאפשרות הסתגלות מהירה מאוד לשינויים בביקוש , אופטימיזציה של הוצאות על ידי תשלום רק עבור מה שנמצא בשימוש, ומשפרות את החוסן, מכיוון שאין תלות בנקודת כשל אחת.
במקביל, מחשוב קצה מקרב חלק מעיבוד הנתונים למקום בו הוא נוצר (לדוגמה, במכשירי IoT או צמתים אזוריים), מה שמפחית את ההשהיה ומוריד עומס מהענן המרכזי למשימות גדולות יותר.
תפקידה של בינה מלאכותית ואוטומציה
בינה מלאכותית עושה את דרכה לניהול שרתים, ומנתחת יומני שימוש, מדדי שימוש ודפוסי תעבורה כדי לזהות אנומליות שעלולות להצביע על התקפה או כשל חומרה קרוב.
באמצעות טכניקות למידת מכונה, ניתן למטב באופן אוטומטי את משאבי השרת על ידי התאמת זיכרון, מעבד או אחסון המוקצים לשירותים שונים כדי לשפר את הביצועים ולהפחית עלויות.
בינה מלאכותית מאפשרת גם ניהול ניבוי : היא מזהה סימנים מוקדמים של כשל בדיסקים, כרטיסים או תוכנה, ומעניקה למנהל המערכת זמן לפעול לפני שמשהו מתקלקל לחלוטין וגורם להפסקת שירות.
בתחום האבטחה, מערכות חכמות מסייעות בזיהוי דפוסי תנועה חשודים וחסימת איומים כמעט בזמן אמת, תוך תגובה מהירה יותר ממה שאדם יכול היה לעשות על ידי ניתוח הנתונים באופן ידני.
כל זה משולב עם מגמה חזקה של אוטומציה של משימות חוזרות ונשנות (פריסת שרתים, תצורה סטנדרטית, תיקון טלאים, גיבויים, ניטור), מה שמפחית טעויות אנוש ומאפשר ניהול תשתיות גדולות יותר ויותר.
סקירה כללית ללימוד ניהול שרתים
מבחירת חומרה ומערכת הפעלה ועד אבטחה מתקדמת, ענן היברידי ובינה מלאכותית, עולם השרתים כולל רכיבים רבים המחוברים זה לזה. למתחילים, הגישה החכמה ביותר היא להתקדם בשלבים: להקים שרת לינוקס או חלונות קטן, להתאמן עם רשתות, משתמשים, חומות אש וגיבויים, ולאחר מכן לשלב בהדרגה וירטואליזציה, שירותים נוספים ואוטומציה. בעזרת הדרכות טובות לתצורת שרתים, קצת סבלנות ונכונות להתנסות, תוכלו לעבור ממצב בו לא נגעתם בשרת לניהולו בקלות ולהניח את היסודות לתשתית איתנה לכל עסק קטן או בינוני.