- יישום מנהרות מוצפנות באמצעות פרוטוקולי SSL/TLS כדי להבטיח פרטיות נתונים מלאה.
- גמישות בתצורה בין מצבי TUN עבור ניתוב שכבה 3 ומצבי TAP עבור גישור שכבה 2.
- ניהול אימות חזק המבוסס על תשתית מפתח ציבורי (PKI) עם אישורים דיגיטליים.
- אופטימיזציה של ביצועים באמצעות שימוש ב-UDP וטכנולוגיות מודרניות כגון Data Channel Offload (DCO).
כיום, הגנה על טביעת הרגל הדיגיטלית שלנו ושמירה על פרטיות כמעט בלתי אפשריות אם לא ניקח שליטה. אחת הדרכים הטובות ביותר לאבטח את החיבור שלנו היא על ידי הגדרת שרת VPN משלנו , המאפשר לנו ליצור מנהרה מאובטחת בין המכשירים שלנו לרשת המקומית שלנו, מבלי להסתמך על צדדים שלישיים שעשויים לחטט בנתונים שלנו. אם יש לכם ספקות לגבי הביצועים, תוכלו לנתח האם VPN מותאם אישית לעומת VPN מסחרי הוא האפשרות הטובה ביותר לפרטיותכם.
אם אתם קצת מבולבלים מהמונחים הטכניים, אל דאגה, נפרט כאן את כל התהליך. OpenVPN הוא הכלי המתאים לכך מכיוון שהוא קוד פתוח, גמיש ביותר, ולמרות שלוקח קצת זמן להתרגל בהתחלה, הוא מציע שליטה מלאה על מי נכנס לרשת שלכם וכיצד מידע מוצפן עובר.

מושגים בסיסיים ותפקוד
לפני שנכנס לפרטים, חשוב להבין ש-VPN (רשת פרטית וירטואלית) היא למעשה הרחבה של רשת התקשורת המקומית (LAN) שלך על פני רשת ציבורית כמו האינטרנט. כדי להשיג זאת, OpenVPN משתמש בקישורים מוצפנים המבוססים על תקני SSL ו-TLS , מה שמבטיח שכל האקר או מגיש רשת שמנסה ללכוד תעבורה יראה רק רעש בלתי קריא.
נקודה מרכזית היא קביעת מצב ההפעלה. מצב TUN (מנהרה) הוא הנפוץ ביותר, מכיוון שהוא מדמה התקן נקודה לנקודה בשכבה 3, אידיאלי לניתוב תעבורת IP. מצד שני, מצב TAP (גשר) מדמה כרטיס אתרנט בשכבה 2, ומאפשר ללקוחות להיראות כאילו הם נמצאים פיזית באותה תת-רשת, דבר שימושי מאוד עבור פרוטוקולים שאינם IP או משחקים ישנים יותר.
דרישות מוקדמות וחומרה
כדי שזה יעבוד, אתם צריכים שרת. זה יכול להיות מחשב Windows 10, שרת Debian עם לינוקס, Raspberry Pi, או אפילו VPS בענן אם אתם מעדיפים שלא יהיה לכם חומרה בבית. חיבור אינטרנט יציב הוא חיוני , ואם אתם רוצים לגשת אליו מחוץ לבית, תצטרכו כתובת IP ציבורית. אם ספק שירותי האינטרנט שלכם מחייב אתכם ב- CG-NAT , יהיו לכם בעיות בפתיחת פורטים, לכן אני ממליץ ליצור איתם קשר כדי לבקש כתובת IP ציבורית אמיתית.

תצורה בסביבות Windows
כדי להגדיר את השרת ב-Windows, הצעד הראשון הוא להוריד את מתקין OpenVPN הרשמי. במהלך תהליך ההתקנה, חשוב מאוד לסמן את התיבה עבור EasyRSA 2 Certificate Management Scripts , מכיוון שזה חיוני ליצירת מפתחות האבטחה. לאחר ההתקנה, התוכנה יוצרת מתאם TAP וירטואלי, אשר ינהל את כתובת ה-IP של ה-VPN.
החלק המייגע ביותר הוא יצירת האישורים. באמצעות שורת הפקודה כמנהל, עלינו לנווט לתיקיית Easy-RSA ולהריץ פקודות כמו `init-config` ולערוך את הקובץ `vars.bat` כדי להזין את המידע שלנו. לאחר מכן, אנו יוצרים את רשות האישורים (CA), את מפתח השרת ואת פרמטרי Diffie-Hellman (dh), המאפשרים לשרת וללקוח להסכים על מפתח סודי מבלי להחליף אותו מראש.
בנוגע לקובץ התצורה (.ovpn), עליך להגדיר את הפרוטוקול (בדרך כלל UDP מכיוון שהוא מהיר ועמיד יותר בפני התקפות DoS), את הפורט (התקן הוא 1194) ואת הנתיבים לתעודות שנוצרו. אל תשכח להגדיר את טווח כתובות ה-IP שהשרת יקצה ללקוחות, לדוגמה, קטע 10.8.0.0/24 , כדי למנוע התנגשויות עם הרשת הביתית שלך.
יישום על גנו/לינוקס (דביאן)
בלינוקס, התהליך פשוט יותר באמצעות הטרמינל. אנו מתקינים את החבילה עם apt install openvpn ואנחנו משתמשים איזי-RSA 3 לניהול PKI. כאן נוכל לבחור באבטחה מעולה באמצעות עקומות אליפטיות (EC) בעזרת אלגוריתם secp521r1 וחתימות SHA512, מה שמפחית את עומס העיבוד ומגביר את חוסן ההצפנה.
לאחר שנוצרו אישורי השרת והלקוח, ניצור את הקובץ server.confמומלץ להוסיף את ההנחיה tls-crypt כדי להגן על ערוץ הבקרה ולמנוע התקפות מניעת שירות, עלינו להפעיל אותו כך שלקוחות יוכלו לגשת למכשירים אחרים בבית. העברת IP (ip_forward) בליבת לינוקס, מה שמאפשר לשרת לשמש כגשר לרשת המקומית. כדי לחזק את ההגנה, ניתן ללמוד כיצד להגדיר Fail2Ban כדי להגן על שרת הלינוקס שלך.
חלופות מהירות ופתרונות עסקיים
אם אתם לא רוצים להתאמץ עם הקונסולה, ישנם סקריפטים להתקנה אוטומטית (כמו זה המפורסם) openvpn-install.sh) שמגדירים הכל תוך שניות על גבי VPS. יש גם שרת גישה OpenVPN, גרסה עם ממשק אינטרנט אינטואיטיבי הרבה יותר, המאפשר לך לנהל משתמשים ולהוריד פרופילי לקוחות מבלי לגעת בשורת קוד אחת.
עבור אלו המחפשים ביצועים קיצוניים, תכונת Data Channel Offload (DCO) החדשה המשולבת בליבת לינוקס מודרנית מעבירה את ההצפנה לליבת המערכת, מכפילה את מהירויות ההעברה ומפחיתה באופן דרסטי את ניצול המעבד. אם זה נראה מורכב מדי, ישנן חלופות כמו הגדרת VPN עם WireGuard על Raspberry Pi , שהוא מודרני ומהיר יותר, אם כי OpenVPN נותר המלך מבחינת תאימות והתאמה אישית.
קישוריות וגישה מרחוק
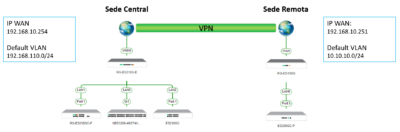
כדי לאפשר לעולם החיצון למצוא את השרת שלך, עליך לגשת להגדרות הנתב שלך ולהגדיר העברת פורטים עבור פורט UDP 1194 לכתובת ה-IP הסטטית של השרת שלך. אם כתובת ה-IP הציבורית שלך משתנה לעתים קרובות, עדיף להגדיר שירות DNS דינמי (DDNS) כמו No-IP או DynDNS. זה יאפשר לך להתחבר באמצעות שם (למשל, myhome.ddns.net) במקום כתובת IP מספרית.
בצד הלקוח, בין אם ב-Windows, Android או iOS, צריך רק לייבא את קובץ ה- .ovpn ואת האישורים המתאימים. חשוב לוודא שהצופן זהה בשני הקצוות, לדוגמה, AES-256-GCM , כדי למנוע שגיאות לחיצת יד או כשלים באימות במהלך הקמת המנהרה.
פתרון בעיות נפוץ
זה נורמלי שמשהו ישתבש בפעם הראשונה. אם הלקוח תקוע במצב המתנה, סביר להניח שחומת האש של Windows או הנתב חוסמים את הפורט. כדי לייעל זאת, ניתן לבדוק את הגדרות חומת האש המתקדמות בשרתים . אם אתה רואה הודעות "שגיאת TLS", ודא שקובץ ta.key זהה גם בשרת וגם בלקוח. לבסוף, אם החיבור נוצר אך אינך מצליח להגיע לרשת המקומית, ודא שיצרת נתיב סטטי בנתב שלך המצביע לכתובת ה-IP של שרת ה-VPN.
הגדרת שרת OpenVPN מקומי הופכת כל מחשב פשוט למעוז פרטיות, ומאפשרת גישה מרחוק מאובטחת לקבצים, מצלמות IP או מדפסות מבלי לחשוף אותם ישירות לאינטרנט. בין אם תבחרו בתצורה ידנית מפורטת לשליטה מלאה, להשתמש בסקריפטים אוטומטיים בשרת VPS, או לפרוס אותו על נתבים תואמים, המפתח טמון בניהול אישורים נכון והעברת פורטים מדויקת בחומת האש.
