- Docker Swarm מאפשר לך ליצור אשכולות של צמתים כדי לתזמר שירותים ממכולות עם זמינות גבוהה ואיזון עומסים משולב.
- המושגים של רשתות צומת, מנהל, עובד, שירות, משימה ושכבת על הם הבסיס להבנת האופן שבו Swarm מנהלת ומפיצה מכולות.
- פקודות כמו docker swarm init, docker service create או docker service scale מקלות על פריסה, קנה מידה ועדכון של יישומים.
- Swarm משתלבת היטב בפרויקטים קטנים ובינוניים, ומשתלבת עם שירותי ענן, שיטות DevOps, בינה מלאכותית ובינה עסקית.
ניהול עשרות או מאות מכולות הפרוסות על פני מספר מכונות יכול להפוך לכאב ראש אמיתי אם מסתמכים רק על Docker בסיסי. כשמתחילים לדבר על זמינות גבוהה, קנה מידה אוטומטי או פריסות ללא זמן השבתה, צריך יותר מסתם מכולות בודדות: צריך תזמור מכולות . וכאן נכנס לתמונה Docker Swarm, הפתרון המקורי של Docker לתיאום מכולות על פני אשכול.
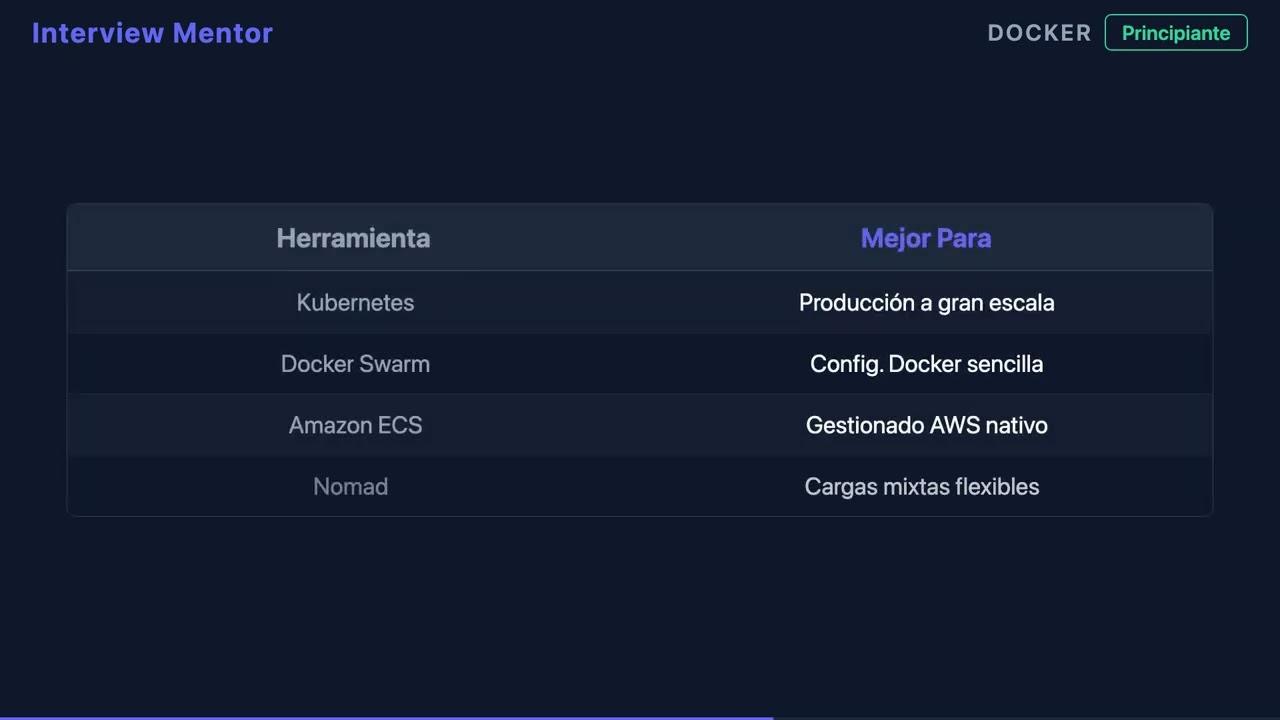
אם אתם משתמשים ב-Docker Compose על מכונה אחת ומוצאים אותה לא מספקת לסביבות עבודה אמיתיות, Swarm היא הצעד ההגיוני הבא. היא מאפשרת לכם להקים אשכול של צמתים, לפזר שירותים ביניהם, לאזן עומסים, להחליף קונטיינרים שקרסו, ובסופו של דבר להפוך מספר רב של שרתים לפלטפורמה אחת, קוהרנטית ומוכנה לייצור, מבלי שתצטרכו לעבור ישר ל- Kubernetes אם אתם מוצאים אותה מסורבלת או מורכבת מדי.
מה זה Docker Swarm ולמה זה חשוב בתזמור קונטיינרים?
Docker Swarm הוא מנוע אשכולות ותזמור המובנה ישירות בתוך Docker. זה לא כלי חיצוני, אלא מצב פעולה של Docker Engine עצמו המאפשר לך לקבץ מספר מכונות (פיזיות או וירטואליות) לאשכול לוגי, הנקרא swarm, עליו אתה פורס שירותים במקום מכולות מבודדות.
היופי של Swarm הוא שהוא מבצע אבסטרקט של כל קבוצת הצמתים ומאפשר לך לעבוד כאילו יש לך "שרת-על" יחיד. אתה מגדיר שירותים, מספר העותקים שלהם, פורטים חשופים ומגבלות, ו-Swarm מחליט היכן להריץ כל מכולה (משימה), כיצד לפזר אותם מחדש אם צומת נכשל, וכיצד לאזן את התעבורה ביניהם.
מבחינת תזמור קונטיינרים , Docker Swarm מכסה את הצרכים האופייניים של צוותי DevOps רבים: קנה מידה אופקי קל, זמינות גבוהה בסיסית, איזון עומסים פנימי, רשתות מרובדות בין צמתים ופריסות מבוקרות, מה שהופך אותו מתאים לארכיטקטורות של מיקרו-שירותים . הוא מעניין במיוחד עבור פרויקטים קטנים ובינוניים, או עבור ארגונים המכירים היטב את המערכת האקולוגית של Docker שאינם דורשים את מלוא המורכבות של Kubernetes.
Swarm מתאימה היטב לתרחישים שבהם פשטות היא המפתח : מעבדות, סביבות staging, אשכולות מקומיים בתוך עסק קטן, או אפילו ייצור ענן כאשר אינך מעוניין לנהל פלטפורמה מורכבת. יתר על כן, היא משתלבת בצורה חלקה עם צינורות CI/CD ושיטות DevOps שכבר משתמשות ב-Docker לאריזת יישומים.
מושגים מרכזיים ב-Docker Swarm: צמתים, שירותים ורשתות
לפני שאתם מתחילים להקליד פקודות כמו משוגעים , חיוני להבין כיצד Swarm מתייחס לכל חלק בפאזל. אלו המושגים שתראו כל הזמן בממשק השורת הפקודה (CLI) ובתיעוד.
צומת (node) הוא כל מכונה שהיא חלק מהנחיל; זה יכול להיות שרת פיזי, מכונה וירטואלית (VM) בענן, או אפילו מחשב נייד בסביבת בדיקה. כל צומת מפעיל את Docker Engine ונרשם לאשכול באמצעות תפקיד ספציפי.
צומת מנהל : זהו המוח של האשכול. הוא אחראי על שמירה על המצב הרצוי, תזמון משימות ותזמור פעולות. יכולים להיות מספר מנהלים כדי להבטיח זמינות גבוהה של מישור הבקרה, אך אחד מהם פועל כמנהיג ומתאם את השאר.
צמתי עובדים : אלו הם "העובדים" של הנחיל. הם לא מקבלים החלטות תזמור; הם פשוט מבצעים את המשימות (המכולות) שהוקצו להם על ידי המנהל. זה מאפשר להגדיל את קיבולת המחשוב על ידי הוספת עובדים נוספים לפי הצורך.
שירות הוא יחידת הפריסה ב-Swarm. הוא מגדיר את תמונת המכולה לשימוש, מספר העותקים, הפורטים, משתני הסביבה, התצורות, הסודות ואפשרויות אחרות. בניגוד להפעלת מכולה בודדת עם `docker run`, `docker service create` מתאר שירות ש-Swarm מתחזק במצב הרצוי.
משימה היא מופע קונקרטי של מכולה המשויכת לשירות ומוקצית לצומת. אם אתה מבקש שירות עם 3 עותקים רפליקליים, Swarm יוצר 3 משימות. אם משימה נכשלת, המנהל יוצר משימה נוספת כדי לשמור על מספר העותקים הרפליקליים.
רשת שכבת-על : זהו סוג של רשת וירטואלית מבוזרת המאפשרת למכולות הממוקמות על צמתים שונים לתקשר כאילו הן באותה רשת מקומית. Swarm מסתמכת על רשתות שכבת-על אלו כדי לחבר שירותים, להחיל איזון עומסים בין עותקים ולבודד יישומים זה מזה.
צעדים ראשונים: אתחול ובדיקה של אשכול Docker Swarm
הגדרת נחיל בסיסי היא פשוטה באופן מפתיע אם כבר מותקנת לכם Docker במחשבים שלכם. אינכם זקוקים לתוכנה נוספת: פשוט הפעילו את מצב הנחיל וחברו צמתים לאשכול.
שלב 1: צור את המנהל הראשון . במחשב שברצונך להשתמש בו כצומת המנהל הראשוני, הפעל:
docker swarm init –advertise-addr
הפרמטר `--advertise-addr` מציין את כתובת ה-IP שבה צמתים אחרים ישתמשו כדי לצפות במנהל זה. לאחר הפעלת הפקודה, Docker יציג אוטומטית אסימון ופקודה מוכנים לצמתים אחרים להצטרף לנחיל כעובדים.
שלב 2: חברו צמתי עובדים לאשכול . בכל מכונה שתפעל כעובד, הפעילו משהו דומה לזה:
הצטרפות נחיל של docker –token :2377
אסימון ההצטרפות וכתובת ה-IP של המנהל מופקים מהפקודה `docker swarm init`. פורט 2377 משמש כברירת מחדל לתקשורת בקרה. מנקודה זו ואילך, הצומת יופיע כחלק מהנחיל ויהיה מוכן לקבל משימות.
בדיקת סטטוס האשכול היא פשוטה כמו פנייה למנהל (זה לא עובד על עובד מבודד) והרצת:
צומת עגינה ls
פקודה זו מציגה לכם את כל הצמתים ב-swarm , את המזהה שלהם, שם המארח, התפקיד (מנהל או עובד) והמצב הנוכחי שלהם. מכאן, תוכלו לזהות אם צומת כלשהו מושבת, במצב ניקוז או חווה בעיות חיבור.
פריסת שירותים ב-Docker Swarm: מ-nginx הראשון ועד ל-production
ברגע שהקלסטר פועל , מתחיל החלק המעניין: פריסת שירותים. במקום להפעיל קונטיינרים בודדים באמצעות `docker run`, מגדירים שירותים ש-Swarm מתחזק ומאזן מחדש באופן אוטומטי.
יצירת שירות פשוט כמו שרת אינטרנט Nginx הנגיש מחוץ לאשכול נעשית באמצעות פקודה כזו:
שירות docker create –name my-nginx -p 80:80 nginx
פעולה זו מפעילה שירות בשם my-nginx שחושף את פורט 80 של המכולה לפורט 80 של צמתי האשכול. Swarm מטפל בפרסום השירות ובאיזון עומסים של בקשות נכנסות על פני העותקים השונים בזמן שאתם מגדילים את קנה המידה שלהם.
רישום שירותים שנפרסו עוזר לך לעקוב אחר מה שפועל בנחיל:
שירות docker ls
כאן תראו את שם השירות, את המצב שלו ואת מספר העותקים בפורמט הנוכחי/הרצוי. לדוגמה, אם תציגו 3/5, פירוש הדבר שהוא עדיין בתהליך יצירת משימות כדי להגיע למצב הרצוי.
בדיקת הפרטים והסטטוס של משימות עבור שירות ספציפי מאפשרת לך לזהות באיזה צומת כל מופע פועל:
שירות docker ps my-nginx
הפלט מציג את המשימות, את הצומת שהוקצה , את הסטטוס (פועל, מתכונן, כיבוי וכו'), את התמונה שבה נעשה שימוש ואת זמן הריצה. זה חיוני לאיתור ניפוי בעיות בפריסה או איזון עומסים.
ניהול מחזור חיים: הרחבה, שדרוג ומחיקה של שירותים
אחד היתרונות הגדולים של תזמור הוא היכולת להרחיב ולעדכן שירותים מבלי לעבור בין שרת לשרת. Swarm מאפשרת זאת בקלות רבה משורת הפקודה.
קנה מידה של שירות ב-Docker Swarm פירושו לציין כמה רפליקות של שירות רצויות בסך הכל. לדוגמה, אם יצרתם את my-nginx עם רפליקה אחת וברצונכם להגדיל אותה לשלושה:
קנה מידה של שירות docker my-nginx=3
Swarm מטפל בתזמון משימות חדשות על צמתים זמינים, תוך התחשבות במשאבי העובדים ובמצבם. אם תזדקקו לקיבולת נוספת בהמשך, תוכלו לשדרג לחמישה עותקים חוזרים עם:
קנה מידה של שירות docker my-nginx=5
עדכון תמונת שירות הוא נקודה חשובה נוספת, במיוחד בסביבת ייצור. במקום לעצור ולמחוק באופן ידני קונטיינרים, ניתן לבצע עדכון מבוקר:
עדכון שירות docker – image nginx: latest my-nginx
פקודה זו מורה ל-Swarm להעביר בהדרגה משימות קיימות לתמונה החדשה, בהתאם לאסטרטגיית העדכון שהוגדרה (כברירת מחדל, עדכון מתגלגל). פעולה זו ממזערת את ההשפעה על משתמשי הקצה.
הסרת שירות כאשר אינך זקוק לו עוד מתבצעת גם ברמת הנחיל, ולא ברמת המכולה הבודדת:
שירות Docker rm my-nginx
זה עוצר ומסיר את כל המשימות הנלוות ל-Swarm , ומשחרר משאבים בצמתים. זוהי דרך נקייה להוציא משימוש רכיבים שכבר אינם הגיוניים בארכיטקטורה שלך.
תרגול מודרך: הגדרת אשכול משלך ופריסת שירות
כדי לחזק מושגים, שום דבר לא משתווה לתרגיל קטן שניתן לשכפל בסביבת מעבדה, עם מכונות וירטואליות מקומיות או מופעי ענן זולים.
תרגיל 1: הגדרת אשכול Docker Swarm . הרעיון הוא שיהיו לפחות שלושה צמתים: אחד כמנהל ושניים כעובדים. במנהל, הפעל את הנחיל באמצעות:
docker swarm init –advertise-addr
לאחר מכן, העתיקו את פקודת ה-join המוצגת בפלט והפעילו אותה על כל עובד:
הצטרפות נחיל של docker –token :2377
בדוק שהכל הלך כשורה עם:
צומת עגינה ls
תראו את המנהל במצב מנהיג ואת העובדים כפעילים. אם מישהו מהם מופיע כ"לא פעיל", בדקו את הקישוריות, את חומת האש ואת גרסת Docker.
תרגיל 2: פריסה והרחבה של שירות . לאחר שהאשכול מוכן, צור שירות nginx נגיש דרך HTTP:
שירות docker create –name my-nginx -p 80:80 nginx
בדוק את קיומו באמצעות :
שירות docker ls
קנה מידה של השירות לשלושה עותקים משוכפלים באמצעות:
קנה מידה של שירות docker my-nginx=3
בדוק היכן המשימות נפרסו עם:
שירות docker ps my-nginx
כפתרון בסיסי לתרגיל , עליכם לראות את שלוש המשימות מחולקות בין צמתים שונים (אם יש מספיק משאבים), וכאשר מבצעים בקשות HTTP לפורט 80 של האשכול, Swarm ינתב את התעבורה לרפליקות השונות בהתאם למאזן העומסים הפנימי שלו.
יתרונות Docker Swarm על פני ניהול ידני של מכולות
שימוש ב-Swarm במקום השקת קונטיינרים בודדים מציע מספר יתרונות שמתבררים מהרגע שאתם זקוקים ליותר מסביבת בדיקות פשוטה.
פריסה פשוטה משולבת ב-Docker CLI : אינך צריך ללמוד כלי חדש לחלוטין; פקודות השירות וניהול האשכולות דומות מאוד למה שאתה כבר עושה עם docker run, docker ps או docker images.
איזון עומסים מובנה : כאשר חושפים שירות עם `-p`, Swarm מפרסם את הפורט בצמתים הדרושים ומחלק את התעבורה בין העותקים הזמינים. אין צורך להוסיף מאזן עומסים חיצוני בסיסי כמו Traefik כדי להפיץ בקשות, מה שמפשט את הארכיטקטורה הראשונית.
זמינות גבוהה וסבילות לתקלות : אם קונטיינר קורס או צומת עובד נכשל, Swarm מזהה אובדן משימות ומנסה ליצור אותן מחדש בצמתים אחרים כדי לשמור על מספר העותקים. זה מונע הפסקות שירות רבות עקב כשלים בודדים.
ניהול מרכזי של המצב הרצוי : אתם מצהירים על מספר העותקים הרצויים, באיזו תמונה להשתמש, אילו פורטים לפתוח ואילו הגבלות להחיל, והאשכול דואג להתכנסות למצב זה. שינויים עתידיים (עדכונים, קנה מידה, ניקוז צמתים) מנוהלים גם הם ממישור בקרה זה.
מתי הגיוני להשתמש ב-Docker Swarm בפרויקטים שלך
לא כל המצבים דורשים Kubernetes או מיקרו-שירותים משופרים . Docker Swarm מתאים היטב למספר מקרי שימוש בהם רצוי איזון בין פשטות ליכולות תזמור.
אשכולות ייצור קטנים ובינוניים : אם אתם מנהלים מספר קטן של יישומים עסקיים, ממשקי API או שירותים פנימיים והתשתית שלכם אינה עצומה, Swarm מציעה את מה שאתם צריכים מבלי לאלץ אתכם ללמוד מערכת אקולוגית ענקית.
צוותים המשולבים היטב עם Docker ורוצים לעשות את הקפיצה לתזמור מבלי להיתקע בעקומת הלמידה של Kubernetes. מכיוון ש-Swarm הוא חלק ממנוע Docker עצמו, המעבר בדרך כלל חלק ומהיר יותר.
סביבות ענן וארכיטקטורות מבוזרות שבהן ברצונך להמשיך להשתמש בשירותים מנוהלים מספקים גדולים (מסדי נתונים, תורי הודעות, אחסון וכו') בעוד שהיישומים שלך פועלים במכולות המתואמות עם Swarm. זוהי דרך הגיונית לשלב פשטות עם יכולות ענן.
מקרי שימוש ב-DevOps ואוטומציה שבהם אתם זקוקים ל-pipelines שבונים תמונות, מעלים אותן ל-registry ופורסים אותן אוטומטית לאשכול. Swarm משתלב היטב עם כלי CI/CD ומאפשר מחזורי אספקה רציפים ומהירים.
כאשר אתם זקוקים לשליטה קיצונית, למערכת אקולוגית עצומה או לאינטגרציות מורכבות, Kubernetes עשוי להיות הגיוני יותר. אבל עבור פרויקטים רבים בעולם האמיתי, Swarm מספק את התזמור הדרוש עם פחות חיכוך תפעולי.
מדריכים מעשיים וגישת DevOps: מהיסודות ועד פריסות מתקדמות
אם הרגשתם אבודים בין מדריכים מפוזרים, שגיאות הפקה מוזרות ותיעוד מקוטע אודות Docker Swarm, אתם לא לבד. צוותי פיתוח ותפעול רבים מוצאים את עצמם מוצפים במעבר מקונטיינרים בודדים לפלטפורמה מתוזמרת.
מדריך DevOps מקיף המתמקד ב-Swarm מאורגן בדרך כלל למספר יחידות מפתח. ראשית, הוא קובע את יסודות Docker: יצירת תמונות, ניהול ואופטימיזציה של קונטיינרים , שימוש ברישום ושיטות עבודה מומלצות לאריזה. בסיס איתן זה חיוני כדי למנוע מתזמור להפוך לסיוט בהמשך.
בשלב הבא, נתעמק ברשתות ובעקביות : סוגי רשתות Docker (גשר, מארח, שכבת כיסוי, macvlan), ניהול נפחים ועמידות נתונים, וכן פריסת יישומים מרובי מכולות עם Docker Compose. זה נותן לך מודל ברור של איך אמורה להיראות המחסנית שלך לפני פריסתה לנחיל מבוזר.
הרמה הבאה מתמקדת ביישום שירותי Swarm , ומכסה הכל, החל מאתחול אשכולות ועד לתכונות מתקדמות כמו סודות, תצורות ומחסניות. כאן עובדים עם הגדרות שירות הצהרתיות, אישורים מוצפנים ותצורות משותפות בין קונטיינרים.
תחום חיוני נוסף הוא איזון עומסים, רישום ותצפיות : לימוד כיצד לחשוף כראוי שירותים, לסקור יומני רישום, לזהות צווארי בקבוק וליישם טכניקות לפתרון בעיות כדי לשמור על זמינות גבוהה על בסיס יומי. לניטור ואבחון מערכות, מדריך ניטור מתקדם המכסה מדדים והתראות יהיה שימושי מאוד.
לבסוף, הכל משולב בצינורות DevOps עם תרגילי תכנות מעשיים: החל מבניית תמונות אוטומטית ועד לפריסה רציפה ברחבי האשכול, תוך הבטחה שכל שינוי קוד יגיע לייצור בצורה אמינה וחוזרת ונשנית.
מעבר ליסודות: רשתות Docker והצעדים הבאים עם Swarm
לאחר שתשלטו בהפעלת האשכול ובשירותים הראשונים , השלב הבא הוא בדרך כלל להבין לעומק כיצד הקונטיינרים שלכם מתקשרים זה עם זה ועם העולם החיצון.
רשתות Docker Bridge ורשתות Host שולטות בחלק ניכר מהתקשורת במכונה אחת, בעוד שרשתות Overlay הן המפתח לחיבור מכולות בין צמתים שונים ב-swarm. הבנת ההבדלים ביניהן, מתי להשתמש בכל אחת מהן, וכיצד הן מקיימות אינטראקציה עם חומות אש חיצוניות ומאזני עומסים חיונית כדי למנוע הפתעות בתהליך הייצור.
רשתות כמו macvlan מאפשרות לך להקצות כתובות IP "אמיתיות" מהרשת הפיזית לקונטיינרים, דבר שיכול להיות שימושי מאוד בסביבות ספציפיות שבהן אתה זקוק לשירותים שיתנהגו כמו מארחים עצמאיים ברמת הרשת, אך זה גם מוסיף מורכבות ודרישות תצורה נוספות.
"צלילה מעמיקה" אל רשתות Docker תעזור לכם להתאים טוב יותר את עיצוב שירותי ה-Swarm שלכם לטופולוגיית הרשת של הארגון או ספק הענן שלכם, להגדיר בבירור אילו שירותים פנימיים, אילו חשופים כלפי חוץ, וכיצד לפלח את התעבורה בין סביבות (פיתוח, בדיקות, ייצור).
תחום פיתוח מעניין נוסף ב-Swarm הוא השימוש המעמיק יותר בסודות ובקונפיגורציות לניהול אישורים, אישורים וקבצי תצורה מבלי להטמיע אותם ישירות בתמונה או להשתמש במשתני סביבה פשוטים. זה מגביר את האבטחה והופך את ניהול הסביבה למאורגן הרבה יותר.
שירותי פיתוח, ענן ובינה עסקית בהתאמה אישית שנבנו סביב Docker Swarm
תזמור קונטיינרים אינו מבודד משאר מערכת ה-IT . חברות פיתוח המתמחות ביישומים מותאמים אישית ותוכנה מותאמת אישית מסתמכות לעתים קרובות על פלטפורמות קונטיינרים כמו Swarm כדי לספק פתרונות חזקים וניתנים להרחבה יותר.
שילוב Swarm עם שירותי ענן AWS ו-Azure מאפשר פריסה של אשכולות גמישים
ולמנף רכיבי ענן מנוהלים (מסדי נתונים, תורי הודעות, אחסון אובייקטים), תוך שמירה על שליטה ישירה על שכבת ביצוע המכולה.
במקביל, בינה מלאכותית ובינה מלאכותית לעסקים משתלבות היטב בסביבה מתוזמרת עם קונטיינרים: מודלים של בינה מלאכותית, מיקרו-שירותים להסקת מסקנות וסוכני בינה מלאכותית יכולים לפעול כשירותי Swarm שמתרחבים בהתאם לעומס, ובכך למנוע ממכונה בודדת להפוך לצוואר בקבוק.
בתחום הבינה העסקית ו-Power BI , פריסת מערכת backend ב-Docker Swarm מקלה על חילוץ נתונים בצורה חזקה מ-APIs, שירותי ETL וצנרת עיבוד. תזמור מבטיח ששירותים אלה יהיו זמינים תמיד להזנת לוחות מחוונים ואנליטיקה.
אבטחת סייבר צוברת גם היא חשיבות בהקשר זה : אשכול מוגדר היטב, עם תקשורת TLS, עדכוני תמונות מבוקרים, סריקת פגיעויות וניהול סודות מרכזי, מפחית סיכונים בהשוואה לפריסות כאוטיות של קונטיינרים עצמאיים. יתר על כן, שיטות הקשחה ובקרת גישה משפרות את ההגנה הכוללת על הסביבה.
בסופו של דבר, שילוב של פיתוח בהתאמה אישית, שירותי ענן, בינה מלאכותית ו-BI בפלטפורמת תזמור כמו Docker Swarm מאפשר לכם לבנות פתרונות מודרניים, ניתנים להרחבה ועמידים מבלי להגדיל את המורכבות הטכנית או את עלויות התפעול.
שליטה ב-Docker Swarm ככלי לתזמור מכולות מעמידה אתכם בעמדה חזקה מאוד בעולם ה-DevOps: אתם עוברים ממאבק עם מכולות מפוזרות ופריסות שבריריות לעבודה עם אשכול קוהרנטי, ניתן להרחבה ומאובטח, המסוגל לתמוך בכל דבר, החל מיישומי אינטרנט פשוטים ועד ארכיטקטורות מבוזרות עם שירותי ענן, בינה מלאכותית, אוטומציה ופתרונות בינה עסקית משולבים.
