- 脆弱性とは、機密性、完全性、可用性に対する攻撃を可能にする技術的または人的な弱点のことである。
- ソフトウェア、ネットワーク、設定、人的要因、クラウド、サプライチェーンなど、さまざまな種類があり、さらにインジェクション、XSS、バッファオーバーフローなどの技術的な障害も含まれる。
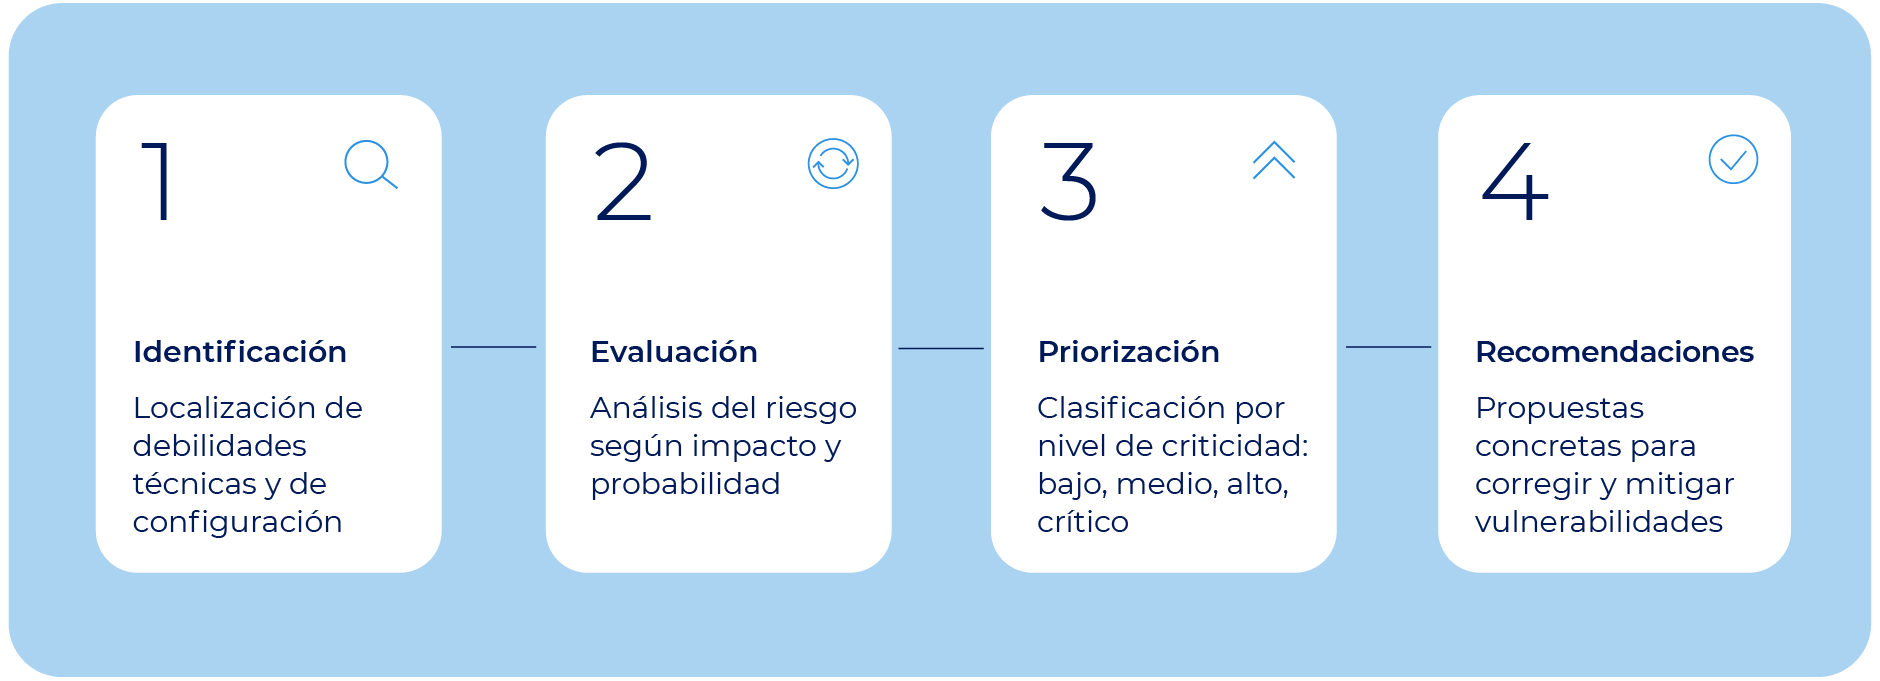
- CVSS評価とビジネスコンテキストは、どの脆弱性を優先的に修正すべきかを決定する上で重要です。
- 効果的な管理とは、継続的なパッチ適用、監査、トレーニング、アクセス制御、および自動応答を組み合わせたものです。
セキュリティ脆弱性は、ほとんどのサイバーセキュリティインシデントの出発点となります。脆弱性は攻撃そのものではなく、脅威が侵入し、拡散し、最終的にシステム、ネットワーク、データに深刻な損害を与えるための入り口です。脆弱性の分類方法、発生状況、管理方法を理解することは、デジタルセキュリティを真剣に考える企業にとって不可欠です。
日常生活では、サーバーの設定ミスから従業員がフィッシングリンクをクリックしたことまで、たった一つの技術的または人的ミスが、重要なサービスを数分で停止させてしまう可能性があります。だからこそ、脆弱性管理、パッチ、CVE、CVSS、エクスプロイトといった話題が盛んに議論されているのです。この記事では、これらの要素すべてを整理し、定義、脆弱性の種類、実際の事例、エクスプロイトの手法、そしてすべてが緊急に見える状況で、まず何を優先的に修正すべきかといった点について解説します。
セキュリティ脆弱性とは何か、そしてなぜそれがそれほど重要なのか?
脆弱性とは、情報システム(サーバー、アプリケーション、ネットワーク、デバイスなど)における欠陥、エラー、または設定ミスを指し、攻撃者がこれを悪用してセキュリティを侵害する可能性があります。この侵害は、機密性(データ盗難)、完全性(不正な改ざん)、または可用性(サービスの停止や中断)に影響を与える可能性があります。
脆弱性は、設計上の欠陥、実装エラー、安全でない設定、あるいは不十分な運用プロセス(例えば、退職する従業員のアクセス権を取り消さないなど)から発生する可能性があります。脅威とは、その脆弱性を悪用する行為のことです。ランサムウェア攻撃、サービス拒否攻撃、大規模な認証情報窃盗などがこれに該当します。既知の脆弱性がなければ、攻撃者にとって攻撃ははるかに困難になるため、攻撃者の目標は、あなたが脆弱性を発見する前に、あなたが脆弱性を発見することです。
特にラテンアメリカにおける多くのセキュリティレポートは、10年以上前の脆弱性が、パッチが適用されなかったり、過小評価されたりしたために、依然として悪用され続けていることを示している。これは、アップデートの不足、攻撃対象領域の管理の不備、組織のあらゆるレベルにおけるセキュリティ意識の不足といった根本的な問題を浮き彫りにしている。
だからこそ、サイバーセキュリティ専門家の役割は非常に重要なのです。彼らの仕事は、これらの脆弱性を特定し、その実際の影響を測定し、優先順位を付け、緩和策を実施し、再発しないように監視することです。そのために、自動スキャナー、構成レビュー、侵入テスト、継続的な脅威分析などを活用します。
脆弱性を発見する方法は主に2つあります。1つは、予防的なセキュリティテスト(監査、侵入テスト、スキャンなど)によるもの、もう1つは、攻撃者による悪用によるものです。後者の場合、単なる脆弱性ではなく、セキュリティインシデントまたは侵害となります。そのため、早期発見と予防的な対策が非常に重要になります。
脆弱性の世界における重要な概念
セキュリティ脆弱性の分類を容易に理解するためには、技術レポート、メーカーの通知、サイバー攻撃に関するニュースなどに登場する一連の用語を習得することが役立ちます。
脆弱性:これは弱点そのものです。コードの欠陥、設定ミス、あるいはその両方の組み合わせである可能性があります。それ自体は攻撃ではありませんが、サイバー犯罪者にとって潜在的な侵入経路となります。
パッチ:これは、特定の脆弱性に対処するためにベンダーがリリースするアップデートまたは修正プログラムです。ライブラリの変更、入力検証の調整、アクセス制御の強化などが含まれる場合があります。最も直接的な解決策ですが、多くの組織で最も後回しにされがちな解決策でもあります。
エクスプロイトとは、脆弱性を悪用する実際的な方法のことです。スクリプト、特別に作成されたファイル、コマンド文字列、または一連の自動化された手順など、様々な形態があります。エクスプロイトは、理論(脆弱性)を実際の攻撃へと変換するものです。
ペイロード:これは、脆弱性を悪用した後に実行される「有用な悪意のあるコード」です。ランサムウェア、データ窃盗マルウェア、サイレントバックドア、その他のマルウェアなどが含まれます。エクスプロイトが扉を開け、ペイロードが侵入して悪事を働くのです。
概念実証(POC):これは、脆弱性が悪用可能であることを示す概念実証であり、通常は研究または監査目的で行われます。悪意のあるものである必要はなく、欠陥が存在することを検証し、本番環境に損害を与えることなくその影響を測定するために使用されます。
ゼロデイ脆弱性:これは、製造元にも知られておらず、パッチも提供されていない脆弱性です。攻撃者が誰よりも早く発見した場合、検出シグネチャや特定の対策なしに悪用できるため、最も危険なシナリオの一つとなります。
CVE(共通脆弱性識別子):これは、公開されている各脆弱性に割り当てられる標準的な識別子です。CVE -2026-6785のようなCVE番号を使用することで、特定の脆弱性を固有のコードで識別でき、製造業者とセキュリティチーム間の追跡と連携が容易になります。
CWE(共通脆弱性列挙):個々の脆弱性に焦点を当てるのではなく、脆弱性のパターン(バッファオーバーフロー、不十分な検証、認証エラーなど)を分類します。これにより、開発者は設計段階からどのような種類のエラーを回避すべきかを理解することができます。
CVSS(共通脆弱性評価システム):これは、脆弱性の深刻度を0から10までのスコアで評価する最も広く使用されているシステムです。脆弱性の悪用方法、認証の必要性、機密性、完全性、可用性への影響、時間的要因、環境的要因などが考慮されます。Log4Shell(CVE-2021-44228)などの例では、スコアが10に達し、最大の深刻度を示しています。
サイバーセキュリティ脆弱性の一般的な分類
脆弱性を整理する実際的な方法は、脆弱性がどこに発生し、何に影響を与えるかを調べることです。そこから、通常はいくつかの大まかなカテゴリに分類され、組織内での優先順位付けや責任の割り当てに役立ちます。
ネットワークの脆弱性:これらは通信インフラに影響を与えます。例えば、不要なオープンポート、緩いファイアウォールルール、セキュリティ対策が不十分なVPN、ネットワークセグメンテーションの欠如、暗号化されていないトラフィックなどが挙げられます。ハイブリッド環境やリモート環境では、攻撃対象領域が拡大するため、これらの脆弱性はより深刻な問題となります。
構成とシステムの脆弱性:これらは、安全でないパラメータ、デフォルトの認証情報、アクティブ化すべきでないサービス、または適切なアクセス制御がない状態でシステムが展開された場合に発生する欠陥です。これらはコード自体に依存するのではなく、インフラストラクチャの構成と保守方法に依存します。
人間の脆弱性:人的要因とも呼ばれます。これは、脆弱なパスワードや使い回しのパスワードの使用、電子メールによる認証情報の共有、疑わしいソースからのファイルのダウンロード、フィッシングやビッシング詐欺への引っかかりなど、安全でない行動から生じます。これらは技術よりも心理や文化に深く関係しているため、排除するのは困難です。
クラウドの脆弱性:クラウド環境では、ストレージ構成の不備(パブリックバケットなど)、安全性の低いAPI、IDに対する過剰な権限設定、継続的な監視の欠如などが原因で脆弱性が発生します。クラウドサービスの変化の速さから、セキュリティ体制の可視性を失いやすくなっています。
第三者およびサプライチェーンの脆弱性:これらは、機密性の高いシステムやデータにアクセスできるツール、ライブラリ、サプライヤー、またはパートナーに起因します。これらのリンクのいずれかに不具合が生じると、大規模な企業への侵害につながる可能性があり、これは著名な事件でも見られた通りです。
最も頻繁に発生する技術的な脆弱性の種類
一般的な分類に加えて、監査や実際の攻撃で頻繁に発生する脆弱性の技術的な種類を理解することが重要です。これらの多くはOWASPのトップ10に含まれており、グローバルレポートでもよく見られます。
バッファオーバーフロー:これは、アプリケーションが予約済みのメモリ領域に収まる以上のデータを書き込んだ場合に発生します。この領域を超えると、他のメモリ領域が上書きされ、脆弱なプロセスの権限で任意のコードが実行される可能性があります。
競合状態:これは、共有リソースにアクセスする複数のプロセスまたはスレッドの実行順序によって操作の結果が左右される場合に発生します。攻撃者がこの順序を操作すると、アクションを二重に実行したり、制御を回避したりするなど、予期しない動作を引き起こす可能性があります。
書式文字列のバグ:これは、検証されていない書式文字列(例えば、C言語のprintf関数など)を受け入れた結果として発生するエラーです。攻撃者は、書式指定子を挿入することで、許可なくメモリの読み書きを行うことができます。
入力検証の不備:ユーザー、フォーム、ヘッダー、URLパラメータからのデータが適切に検証されていない場合、 SQLインジェクション、LDAPインジェクション、XPath、XSS、コマンドインジェクションなどの攻撃を受ける可能性があります。これは、多くの重大な脆弱性の一般的な根本原因です。
SQLインジェクション:これは、通常のテキストが想定される場所(例えば、ログインフォーム)に悪意のあるSQLコードを挿入する攻撃です。アプリケーションがこの入力を直接クエリに連結する場合、攻撃者はデータの読み取り、変更、削除、さらにはデータベースの制御権を奪取することが可能になります。
CSRF(クロスサイトリクエストフォージェリ):認証済みのユーザーに、正規のアプリケーション上で意図しない操作を実行させる攻撃です。通常は、リンクをクリックさせたり、隠されたリクエストを含むページを読み込ませたりすることで行われます。これは、サイトがユーザーのセッションを信頼していることを悪用します。
ディレクトリトラバーサル:これは、../のようなシーケンスを使用してファイルパスを操作し、アプリケーションによって許可されたディレクトリ外のファイル(例えば、Linux の /etc/passwd)にアクセスするものです。適切なパス検証が行われていない場合、機密情報が読み取られたり、スクリプトが変更された場合はコードが実行されたりする可能性があります。
コマンドインジェクション:これは、アプリケーションがユーザーから提供されたデータをサニタイズせずにオペレーティングシステムのコマンドを実行する場合に発生します。攻撃者は、ファイルの削除、情報の漏洩、リモートチャネルの開設などを行うための追加コマンドを挿入することができます。
安全でない逆シリアル化とは、アプリケーションがシリアル化されたデータ(オブジェクト、構造体)を受け取り、その出所や内容を検証せずに逆シリアル化する場合に発生します。操作されたオブジェクトは、再構築プロセス中にコード実行を引き起こす可能性があります。
ハードコードされた認証情報:ソースコードまたはバイナリに直接埋め込まれた認証情報、トークン、またはキー。攻撃者がリポジトリにアクセスしたり、アプリケーションを逆コンパイルしたりすると、これらの認証情報を発見し、それを利用して他のシステムに侵入する可能性があります。
IDOR(Insecure Direct Object Reference):これは、アプリケーションが、ユーザーに権限があるかどうかを確認せずに、識別子(例えば、URL内の数値ID)を変更するだけでリソースへのアクセスを許可してしまう場合に発生します。これは、URL内の数値を変更することで他人のデータを閲覧してしまう典型的なケースです。
リソース管理エラー:これは、アプリケーションがメモリ、CPU、ストレージ、または同時実行プロセスの使用を適切に管理できない状況を指します。これにより、リソース枯渇やサービス拒否攻撃(例えば、レート制限なしでAPIに無制限にリクエストを送信することなど)が容易に発生します。
設定エラーには、適切な認証なしで公開されている管理パネル、パブリッククラウドバケット、不要なアクティブサービス、一覧表示可能なディレクトリ、インターネットからアクセス可能なデバッグエンドポイントなどが含まれます。適切に設計されたインフラストラクチャでも、たった1つの設定ミスによって完全にセキュリティが損なわれる可能性があります。
権限とアクセス制御の問題(アクセス制御の不備とも呼ばれる)は、役割の定義が不十分であったり、バックエンドの検証が不十分であったり、APIがリクエストの発信者を検証していなかったりするなど、ユーザーが本来実行すべきでない操作を実行できてしまう場合に発生します。これらは権限昇格の一般的な原因となります。
情報漏洩:これは、システムやアプリケーションがエラーメッセージ、ヘッダー、パス、ログ、HTTPレスポンスなどで機密データを漏洩させた場合に発生します。直接的な攻撃ではない場合もありますが、この情報は攻撃者がシステム構成を把握したり、バージョンを検出したり、その他の脆弱性を発見したりするのに役立ちます。
セッション管理の不備:これには、トークンの不適切な生成、有効期限切れにならないセッション、不適切なセッション終了処理、Cookieへの認証情報の安全でない保存などが含まれます。これらの問題があると、攻撃者がセッションを乗っ取り、正規のアカウントを悪用しやすくなります。
脆弱性と影響を受けるソフトウェアの実例
CVEカタログは毎年数万件もの新規エントリが追加され、拡大を続けています。中には世界的な影響力を持つ脆弱性もあり、組織がタイムリーにパッチを適用しなかったり、セキュリティ勧告を軽視したりした場合に何が起こり得るかを示す好例となっています。
最近の例としては、FirefoxとThunderbirdの様々なバージョンに存在するメモリセキュリティの脆弱性であるCVE-2026-6785が挙げられます。技術的な詳細は複雑ですが、要点は明確です。メモリ破損や任意のコード実行につながるバグが存在していたのです。修正プログラムは後のバージョン(Firefox 150、更新されたESRバージョンなど)でリリースされましたが、タイムリーにアップデートされていないシステムは脆弱性が残ります。
その他によく知られている事例としては、CVSSスコアが10の脆弱性があり、Heartbleed(OpenSSL)、BlueKeep、Shellshock、EternalBlue、そして前述のLog4Shellなどが挙げられます。これらはすべてリモートでのコード実行や極めて機密性の高い情報へのアクセスを可能にし、大規模なマルウェアやランサムウェア攻撃で悪用されました。
頻繁に攻撃の標的となるソフトウェアの例としては、Adobe Flash(現在は廃止されているが、過去にはコード実行の脆弱性が多発していた)、Microsoft Windows(長年にわたり、複数の特権侵害やリモートコード実行の脆弱性が指摘されている)、Apacheサーバー、Oracleデータベース、Adobe Acrobat Reader、Java、PHPなどが挙げられる。これらはすべて、バッファオーバーフローからインジェクション、クロスサイトスクリプティングに至るまで、数々の攻撃の標的となってきた。
特定の脆弱性の中には、よく知られた攻撃と関連付けられているものもあります。例えば、 Microsoft Officeのリモートコード実行の脆弱性であるCVE-2017-0199は、一見無害に見える悪意のある文書を利用して、Ryuk、Emotet、Dridexなどのランサムウェアファミリーによって悪用されました。
サイバー諜報ツールの流出によって、これまで知られていなかった脆弱性が露呈した事例もある。2016年には、ザ・シャドウ・ブローカーズというグループが、NSAから盗んだとされる一連のエクスプロイトを公開し、オペレーティングシステム、アプリケーション、ファイアウォールにおける重大な欠陥を明らかにした。これらのツールは後に、EternalBlueの脆弱性を悪用して急速に拡散したWannaCryランサムウェアなどの事件で再利用された。
脆弱性の悪用方法:一般的な手法
脆弱性が検出されると、攻撃者はそれを有効なアクセス権限に変換する手法を必要とします。そこから、マルウェアを仕掛けたり、ネットワーク内を横断的に移動したり、データを抽出したりすることが可能になります。以下に、最も関連性の高い攻撃手法をいくつか示します。
リモートコード実行(RCE):これは多くの攻撃者にとって「聖杯」とも言えるもので、物理的なアクセスなしに被害者のシステム上でリモートコードを実行できる。Log4Shellや公開されているサービスにおける特定の脆弱性のように、多くのエクスプロイトチェーンはこの機能を実現するために特別に設計されている。
LFI/RFI(ローカル/リモートファイルインクルージョン):ファイルインクルージョンの脆弱性では、脆弱なアプリケーションが攻撃者によって制御されるローカルまたはリモートのファイルを読み込んで実行してしまう可能性があります。LFIはサーバー自体のファイル(例えば、コードが注入されたログなど)にアクセスするのに対し、RFIは外部サーバーでホストされているコンテンツをインクルージョンすることで、コードの直接実行を可能にします。
権限昇格:たとえ初期アクセスが制限付きアカウントであっても、通常は権限の昇格(ユーザーから管理者、一般ユーザーからrootなど)が目的となります。これは、オペレーティングシステムのエラー、サービスの構成ミス、またはLinuxシステムにおけるPwnKit(CVE-2021-4034)などの特定の脆弱性によって実現できます。
ヒープスプレー:動的メモリ(ヒープ)にペイロードを含むパターンを大量に書き込む高度な手法。これにより、エクスプロイトがメモリの特定されていない領域に実行をリダイレクトした際に、悪意のあるコードに「陥る」可能性が高まる。この手法は、古いブラウザを標的としたエクスプロイトで広く用いられていた。
リターン指向プログラミング(ROP):DEP/NXなどの保護機能を回避するための戦略。攻撃者は新しいコードを挿入する代わりに、バイナリやライブラリに存在する正規のコードの小さな断片(「ガジェット」)を再利用し、それらをreturn文で連結して悪意のあるロジックを構築します。これは、最新の対策が有効になっているシナリオにおいて、最も強力な手法の1つです。
評価と優先順位付け:どの脆弱性を最初に攻撃するかをどのように決定するか
一般的なシナリオでは、スキャンや監査によって、深刻度「重大」「中程度」「低」に分類された数十、あるいは数百もの脆弱性を含むレポートが生成されることがあります。この一般的な分類は、最初の近似値としては役立ちますが、特に本番環境への移行期限が迫っている場合など、ビジネス上の意思決定を行うには不十分です。
この優先順位付けをより精緻化するために、CVSSとその指標が使用されます。CVSSの「基本」部分は、アクセスベクトル(ローカル、隣接ネットワーク、リモート)、攻撃の複雑さ、認証の必要性、機密性、完全性、可用性への影響などの要素を分析します。攻撃がより遠隔的で単純であり、影響が大きいほど、スコアは高くなります。
時間的指標には、公開されている脆弱性情報、パッチの入手可能性、脆弱性情報の信頼性といった要素が含まれます。一方、環境的指標は、各組織の具体的な状況、すなわち影響を受けるシステムの数、内部セキュリティ要件、潜在的な付随的損害(金銭的、法的、評判上の損害)などを考慮します。
実際には、重要度の低いシステムでサービス拒否を引き起こすだけの高スコアの脆弱性は一時的に許容される可能性がある一方、規制で保護されているデータを漏洩させる「中程度」の脆弱性は許容されない可能性がある。重要なのは、技術的なスコアと資産の重要度、そして規制上の状況を照らし合わせて判断することである。
CVSSに加えて、多くの組織は、 EPSS(悪用可能性)、資産の重要度、インターネットに公開されているか内部専用か、補完的な制御策(WAF、セグメンテーション、モニタリングなど)が存在するかといった指標を組み込んだリスク管理フレームワークを使用しています。その目的は単純で、今すぐパッチを適用すべきもの、緊急に軽減すべきもの、そして中期的に計画できるものを明確にリストアップすることです。
脆弱性を軽減および管理するためのベストプラクティス
組織がすべての脆弱性を完全に排除することはできないが、一連の基本的な対策を実施し、継続的な改善プロセスと組み合わせることで、脆弱性への曝露を大幅に軽減することは可能である。
まず第一に、堅牢なパッチ管理プログラムが不可欠です。包括的な資産インベントリ、ベンダーからのセキュリティアドバイザリの監視、プレプロダクション環境での迅速なテスト、そして本番環境への迅速なアップデート展開が必要です。これにより、既知の脆弱性への曝露期間を短縮することができます。
自動化された監査(脆弱性スキャナー)と手動による監査(侵入テスト、構成レビュー)の両方を含む、定期的な監査と評価を実施することも非常に重要です。これらの活動により、単純なスキャンでは検出できない設計上の欠陥、旧式の構成、不要な公開サービス、人的ミスなどを検出することができます。
従業員の研修と意識向上も、もう一つの重要な柱です。多くの攻撃において、人的要因は依然として弱点となっています。継続的な研修プログラム、フィッシング訓練、明確なパスワードポリシー、多要素認証、インシデント報告プロトコルなどは、このリスクを軽減するのに役立ちます。
技術的な観点からは、アクセス制御の強化(最小権限の原則、RBAC/ABAC、権限の定期的な見直し)、ネットワークのセグメント化による横方向の移動の制限、VPNまたはIPフィルタリングによる管理インターフェースの保護、および本番環境におけるサービスとテスト環境の無効化が推奨されます。
最後に、高度な脆弱性対応自動化ツールとプラットフォームは、大量の資産を抱える組織において大きな効果を発揮します。異なるスキャナーからの検出結果を統合し、データを正規化し、脅威インテリジェンスで強化し、パッチ適用ワークフローやチケット生成を自動化するソリューションは、解決までの平均時間を短縮し、数百件もの軽微なアラートの中に重大な脆弱性が見落とされるのを防ぎます。
結局のところ、脆弱性管理は単に時折スキャンを実行するだけにとどまりません。脆弱性とは何か、どのように分類されるのか、どこに発生するのか(コード、ネットワーク、クラウド、人、第三者)、どのような悪用手法が用いられるのか、そしてビジネスに対する実際のリスクに基づいてどのように優先順位を付けるのかを理解する必要があります。これらすべてを組織文化と日々の業務プロセスに統合している組織こそが、ますます複雑化し進化し続ける脅威環境に最終的にうまく対応できるのです。
