- WebRTCはDTLSとSRTPを用いて音声と動画を強制的に暗号化するが、全体的なセキュリティはシグナリング、認証、およびアプリケーションアーキテクチャに依存する。
- 主なリスクとしては、IPアドレスの漏洩、TLSを使用しないシグナリング、設定ミスのあるTURNサーバー、脆弱なアクセス制御、および古い依存関係などが挙げられます。
- 安全な実装には、シグナリングにおけるTLSの使用、堅牢な認証、STUN/TURN対策、保存データの暗号化、継続的な監視、および定期的な監査が必要です。
- ブラウザ、VPN、および検出回避ブラウザにおけるWebRTCの漏洩を制御することは、プライバシーを保護し、複数アカウント環境におけるアカウントの関連付けを防止するために不可欠です。
リアルタイムコミュニケーションは、現代のあらゆるビジネスにおいて重要な要素となっています。ビデオ通話、遠隔医療、オンライン授業、リモートサポート、インタラクティブストリーミングは、今や日常生活の一部です。これらの中心となるのがWebRTCです。WebRTCは、追加のソフトウェアをインストールすることなく、音声、映像、データをブラウザとアプリ間で直接送受信できる技術です。
しかし、WebRTCが便利で強力だからといって、油断は禁物です。設計と実装が適切に行われていないと、 VPN、プロキシ、検出回避ブラウザを使用しても、実際のIPアドレスが漏洩したり、不正アクセスを許したり、機密情報が流出したりする可能性があります。そのため、WebRTCにおけるセキュリティ対策はオプションの追加機能ではなく、あらゆる本格的なアーキテクチャの中核を成す要素なのです。
WebRTCとは何ですか?また、なぜ設計段階からセキュリティが確保されていると考えられているのですか?
WebRTC(Web Real-Time Communication)は、Webブラウザやモバイルアプリから直接リアルタイム通信を可能にする、オープンスタンダード、API、プロトコルの集合体です。WebRTCを使えば、プラグインや特別な拡張機能、専用のデスクトッププログラムなどを使わずに、ビデオ通話、画面共有、ファイル送信、チャットなどが可能です。
彼らの理念は明確だ。可能な限りピアツーピア(P2P)通信を採用する。つまり、ブラウザ同士が直接接続することで、遅延とサーバーリソースの消費を削減する。これを実現するために、SDP、ICE、STUN/TURNサーバーといったプロトコルが活用され、NATやファイアウォールが障害となっている場合でも接続経路の発見に役立つ。
WebRTCの最大の強みの一つは、セキュリティが標準規格自体に組み込まれている点です。最新のブラウザでは、カメラやマイクにアクセスするためにセキュアなコンテキスト(HTTPS)の使用が必須となっており、ブラウザのセキュリティ機能によって、メディアストリームが意図せずとも「平文」で送信されることを防ぎます。
実際、WebRTCはリモートワークプラットフォーム、オンライン教育、遠隔医療、クラウドゲーミング、テクニカルサポート、そして動画機能を組み込んだSaaSアプリの基盤となっています。Google Meet、Jitsi、多くのストリーミングソリューション、そして多数の社内ビデオ会議ツールといったサービスは、バックグラウンドでこの技術に依存しています。
WebRTCに組み込まれた暗号化レイヤーと保護メカニズム
WebRTCのセキュリティ対策の第一の柱は、通信の暗号化を義務付けることです。最新のブラウザには標準的な「暗号化されていない」モードは存在しないため、すべての音声と動画は安全に送信されます。
WebRTCは、セキュリティの世界でよく知られているいくつかの要素に依存しています。
- DTLS(データグラムトランスポート層セキュリティ)これはUDP上での安全な鍵交換を処理するもので、いわば「データグラム版TLS」のようなものです。エンドポイント間で鍵のネゴシエーションが行われ、その鍵を使って通信フローのセキュリティが確保されます。
- SRTP (セキュア リアルタイム トランスポート プロトコル)DTLSで合意された鍵を使用して音声およびビデオのトラフィックを暗号化および認証し、機密性と完全性を保証します。
- TLS シグナリングおよび制御APIレイヤーにおいて、セッションのネゴシエーションにHTTPSまたはWSSが使用される場合。
この組み合わせのおかげで、パケットを傍受した攻撃者は、暗号化された無意味なデータしか見ることができません。さらに、整合性メカニズムにより、検出されずにフローを改ざんすることは誰にもできません。
医療や金融など、より高度なセキュリティが求められる分野では、多くの組織がさらに一歩進んでエンドツーエンド暗号化(E2EE)を導入しています。この方式では、中間サーバー(例えばメディアサーバー)でさえ復号化されたコンテンツにアクセスできず、最終的な鍵を知っているのは参加者のデバイスのみです。
さらに悪いことに、ブラウザはローカルデバイスの保護者のような役割を果たします。カメラ、マイク、画面にアクセスする前に、ユーザーは明示的に許可を与える必要があり、設定からいつでも許可を取り消すことができます。開発者はこのダイアログボックスを回避することはできません。
これらすべてから、WebRTCはトランスポートの観点からは「デフォルトで安全」な技術と言えます。問題は、プロトコルを超えて、実際のアプリケーションがどのように統合されているかを分析する際に生じます。
WebRTC実装における具体的なセキュリティリスク
通信が暗号化されているからといって、システム全体が絶対的に安全であるとは限りません。WebRTCにおけるセキュリティ問題のほとんどは、標準規格そのものではなく、実装、インフラストラクチャ、およびアプリケーションロジックに起因します。
留意すべき最も一般的なリスクは以下のとおりです。
IPアドレス漏洩(WebRTC漏洩)
最もデリケートな問題の一つは、IPアドレスのプライバシーです。WebRTCのICEプロセスは、公開IPアドレスを返すSTUNサーバーを使用して、考えられるすべてのデバイスアドレスを検出し、最適なP2Pルートを見つけようとします。これにより、ネットワークトラフィック分析によって情報漏洩を検出できます。
わずか数行のJavaScriptコードで、ウェブサイトはRTCPeerConnectionを作成し、これらの「ICE候補」にアクセスできます。ブラウザのセキュリティが強化されていない場合や、VPNがWebRTCを適切に処理できない場合、プロキシ、VPN、または検出回避ブラウザの背後であっても、ユーザーの実際のIPアドレスが漏洩する可能性があります。
この問題は、複数のアカウントを管理している人、トラフィックアービトラージを行っている人、あるいは本来リンクされるべきではない個別のプロファイルを扱っている人にとって特に深刻です。オフィスのIPアドレスが1つ漏洩するだけで、プラットフォームは理論上は別々の数十ものアカウントをリンクできてしまう可能性があります。
さらに、IPv6アドレスはさらに危険です。通常、デバイスごとに固有であり、時間の経過とともに永続性が高いため、フィンガープリンティングや長期的な追跡が容易になります。
安全でない信号伝達経路
WebRTCはメディアの送信方法を規定していますが、シグナリングに使用するプロトコルは指定していません。それは開発者に委ねられており、通常はWebSocket、HTTP/REST、MQTT、またはその他のオプションを選択します。
その層がTLS(HTTPSまたはWSS)と適切な認証で保護されていない場合、セッションネゴシエーションを傍受または操作することは比較的容易であり、以下のような事態を招く可能性があります。
- メタデータの傍受 セッションと認証情報。
- なりすましまたはセッションハイジャック 中間者攻撃を通じて。
- 資金を無許可の第三者に流用すること。
STUN/TURNサーバーの設定ミス
ICEのインフラストラクチャは、接続を円滑にするためにSTUN/TURNサーバーに依存しています。TURNサーバーに強力な認証や使用制限が設定されていない場合、誰でも悪用してインフラストラクチャを侵害するトラフィックを送信できる「オープンリレー」となってしまう可能性があります。
これはセキュリティや悪用リスクだけでなく、コストの問題やネットワークトポロジーの脆弱性にもつながります。企業ネットワークにセキュリティ対策を導入することで、このリスクを軽減できます。TURNの設定ミスは、急遽導入されたWebRTCシステムで最も頻繁に発生する障害の一つです。
アプリケーションレベルのアクセス制御が脆弱
音声と映像が暗号化されていても、URLを知っているだけで誰でも部屋に入れる場合、弱点はアプリケーションのロジックのままです。マルチユーザー環境におけるセキュリティポリシーは、この問題を軽減するのに役立ちます。堅牢な認証、セッション制御、およびロール管理がなければ、不正ユーザーは以下のことが可能です。
- 非公開の会議や有料ウェビナーに潜入する。
- 既に保存されている機密性の高い録音データへのアクセス。
- 許可されていない部屋で、不適切なコンテンツを配信する。
予測可能または永続的なセッション識別子に依存するアプリケーションは非常に一般的であり、列挙攻撃や不正アクセスを容易にします。
時代遅れの依存関係と拡大した攻撃対象領域
一般的なWebRTCの導入には、ブラウザだけでなく、シグナリングサーバー、サードパーティライブラリ、SDK、オペレーティングシステム、そして多くの場合、機能を拡張するメディアサーバーなど、さまざまな要素が含まれます。これらのコンポーネントのいずれかにパッチが適用されないと、脆弱性となります。ライブラリの障害を監視することは非常に重要です。
実際に脆弱性が悪用されるケースの多くは、ブラウザ、WebRTCライブラリ、システム、またはバックエンドの依存関係が適切な頻度で更新されていないことが原因です。
アプリケーションおよびインフラストラクチャレベルにおけるセキュリティの役割
WebRTCはメディアの暗号化において優れた性能を発揮しますが、誰がメディアにアクセスできるか、各ユーザーが何ができるか、あるいはデータが長期的にどのように管理されるかを決定するわけではありません。それらはすべてアプリケーションとその周辺アーキテクチャに委ねられています。
シグナル伝達経路を強化する
まず第一に、シグナリングを機密性の高いチャネルとして扱う必要があります。常にHTTPSまたはWSSを使用し、証明書を適切に管理し、HSTSなどのポリシーを適用し、安全でないプロトコルや古い暗号化を無効にする必要があります。
暗号化に加えて、シグナリングにおける強力な認証は、セッションのなりすまし、トークンの盗難、または制御メッセージの改ざんを防ぐ上で重要である。
ID、権限、有効期限管理
セッションを悪用されるのを防ぐには、WebRTC のアクションを適切に認証された ID にリンクさせ、ソフトウェア開発中にセキュリティ対策を実装することが不可欠です。一般的なベストプラクティスには、次のようなものがあります。
- 使い方 有効期限が短い署名付きトークン(例:JWT) ストリームを公開または再生する。
- との統合 OAuth 2.0、企業向けSSO、またはエンタープライズIDシステム プロフェッショナルな環境で。
- 実装する 2FAまたはMFA 管理パネルや高リスク室などの重要エリアへのアクセス用。
- のモデル ロールベースのアクセス制御(RBAC) 観客、講演者、司会者、医師、教師などを区別するため。
セッションの有効期限を適切に管理することも同様に重要です。永続的なトークン、有効期限のないURL、または再利用可能な識別子は、問題を引き起こす原因となります。
TURNサーバーおよびバックエンドの保護
TURNサーバーやその他のバックエンドコンポーネントは重要インフラとして扱うべきであり、信頼性の高いホスティングの選択と動的な認証情報の管理は防御にとって不可欠である。合理的な最低限の対策としては、以下のようなものがある。
- TURNにおける動的かつ一時的な認証情報を使用し、静的なユーザー名/パスワードの使用を避ける。
- IPホワイトリストまたはネットワークセグメンテーションを使用して、サーバーにアクセスできるユーザーを制限する。
- 不正利用を抑制し、DDoS攻撃を軽減するためのレート制限と帯域幅割り当て。
- 異常なパターンを検出するために、TURNログ、シグナリング、およびメディアサーバーを継続的に監視する。
より高度なアーキテクチャでは、ゼロトラストのアプローチが採用されます。つまり、「内部」にあるというだけで信頼できるものとみなされるものはなく、最小権限の原則に従って、すべてのリクエストが検証、ログ記録、制限されます。
規制遵守、監査、データ処理
個人データが関係する場合(ビデオ通話、遠隔医療、オンライン授業などでは常に個人データが関係する)、法的側面は純粋に技術的な側面と同じくらい重要です。欧州のGDPRや米国のHIPAAなどの規制は、非常に具体的な要件を課しています。
規制対象分野向けのWebRTCアプリケーションは、少なくとも以下の機能を統合する必要があります。ログ分析
- 監査可能な記録 セッションに関する情報:誰が、どこから、どれくらいの時間接続したか。
- 同意管理 録音、データ処理、およびその後の用途に関して、明確かつ文書化されていること。
- 保存時の暗号化 録音データ、メタデータ、および共有ファイル用。
- 保持および自動削除ポリシー 法的期限およびビジネスニーズに合致している。
WebRTCベースのプラットフォームを保護するための重要なベストプラクティス
堅牢なWebRTCソリューションを設計するには、既に含まれている「暗号化を有効にする」だけでは不十分です。セキュリティは、初期アーキテクチャ段階から考慮し、製品ライフサイクル全体を通して維持する必要があります。
1. シグナリングは常にTLSで保護し、証明書を正しく設定してください。
セッションネゴシエーションおよびSDPオファー/レスポンスの交換は、常にHTTPSまたはWSSを介して行う必要があります。たとえ「一時的」またはテスト環境であっても、プレーンなHTTPを使用すると、攻撃を受ける可能性があり、その攻撃が本番環境にまで波及する可能性があります。
TLSを使用することに加えて、秘密鍵と証明書を安全に管理し、それらの更新を自動化し、古い暗号化スイートなどの安全性の低い構成を避けることが不可欠です。
2. 強固な認証とアクセス制御を実装する
機密性の高い操作(ルームへの参加、ストリームの投稿、録画のダウンロードなど)はすべて保護されなければなりません。有効期限の短いトークン、必要に応じて多要素認証(MFA)、明確に定義された役割は、最低限の要件です。
重要なアプリケーションでは、Webhookなどのシステムを使用してバックエンドで各接続または公開試行を検証することが有効です。メディアサーバーがバックエンドに問い合わせを行い、バックエンドはユーザーが実際に要求している操作を実行できるかどうか(たとえば、有効なサブスクリプションを持っているか、指定されたスピーカーであるかなど)を判断します。
3. STUNとTURNを慎重に設定する
接続性は最も重要な要素の一つです。「オープン」なTURNサーバーは絶対に避けるべきです。理想的には、一時的な認証情報を使用し、可能な限りIPアドレスの制限を設け、使用状況を継続的に監視して不正利用や異常を検知するようにしてください。
VPNやプロキシ経由で接続していてプライバシーが気になる場合は、さまざまなブラウザでICE解決の動作をテストし、クライアントとサーバーの両方の設定を調整して情報漏洩を最小限に抑えることをお勧めします。
基本的なことのように思えるが、しばしば見落とされがちだ。ブラウザのWebRTCエンジンは、オペレーティングシステム、メディアサーバー、サードパーティライブラリと同様に、継続的にセキュリティパッチを受け取っている。
プロフェッショナルな環境においては、既知の脆弱性が数ヶ月にわたって蓄積されないように、定期的なアップデート手順、回帰テスト、および可能な限り自動化を実施することが推奨されます。
5. 録音データと保存データを暗号化する
通話中は通信が暗号化されます。しかし、データの録音や保存を開始すると、保存時の暗号化が適用されます。暗号化されたディスク、HSMまたはKMSサービスによって管理される鍵、そして録音データへの厳格なアクセス制御を使用することが不可欠です。
さらに、不要になったコンテンツや、法的根拠のないコンテンツの安全な削除のために、明確な保存期間と自動化されたプロセスを定めることが推奨されます。
6. 監視、異常検知、監査
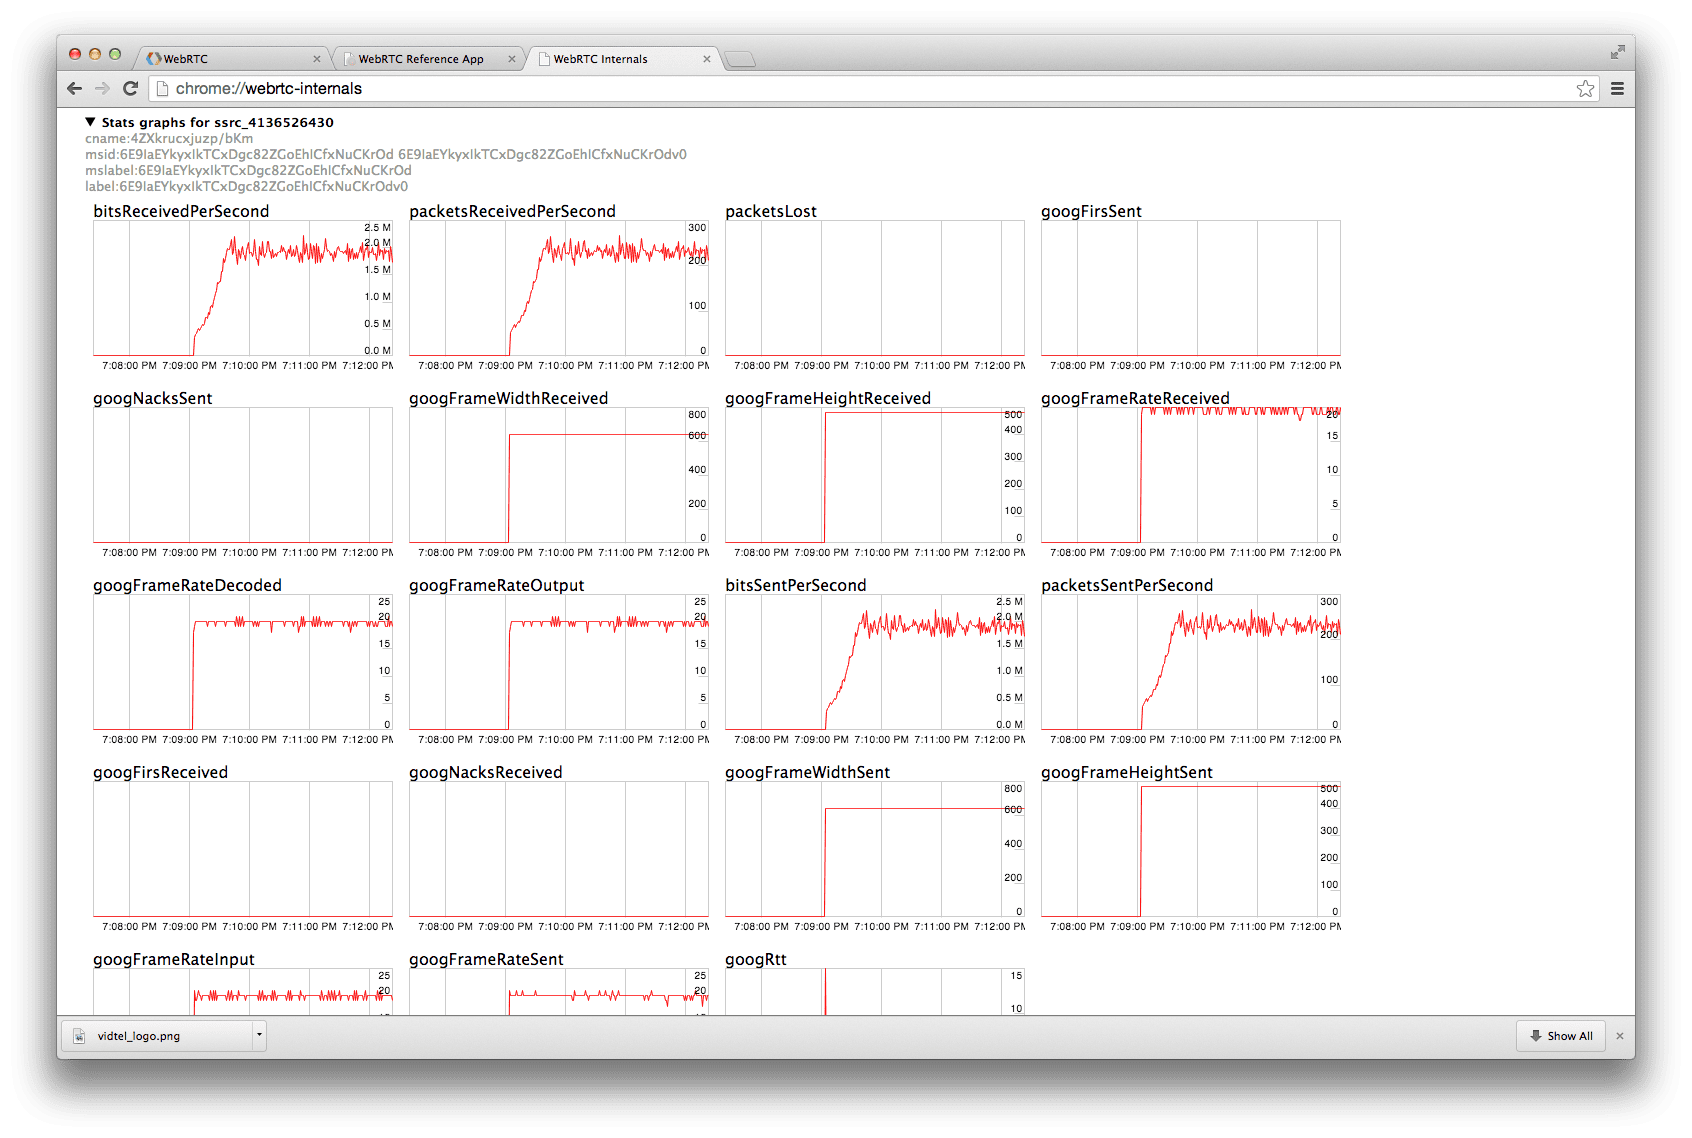
初期導入は作業の終わりではありません。本番環境のWebRTCプラットフォームでは、TURNの使用状況、繰り返し発生するICEエラー、疑わしい帯域幅の急増、アクセス試行の失敗、接続パターンの変化など、リアルタイムの監視が必要です。
日常的な監視に加えて、定期的な監査を計画することも重要です。具体的には、侵入テスト、セキュリティに重点を置いたコードレビュー、ネットワーク構成分析、サーバーやパネルに対する有効な権限の検証などです。
サーバー側以外で最も厄介な問題の一つは、WebRTCを介したIPアドレスの漏洩であり、特にVPN、住宅用プロキシ、または検出回避ブラウザを複数アカウントで使用する場合に顕著です。
WebRTCでIPリークが実際に発生する仕組み
ページがRTCPeerConnectionを作成すると、ブラウザはICEプロセスを開始します。つまり、ネットワーク候補を収集し、STUNサーバーに問い合わせを行い、公開アドレスと秘密アドレスを検出します。そして、このデータはリモートエンドポイント、あるいはそれを読み取る悪意のあるスクリプトと共有されます。
ブラウザと設定によっては、WebRTC は以下の情報を公開する可能性があります。
- ローカルIPアドレス(192.168.xx、10.xxx…)のみ。影響は少ないが、フィンガープリンティングには役立つ。
- VPNまたはプロキシのIPアドレス。これは多くの場合、望ましい動作と言えるでしょう。
- ISPの実際のパブリックIPアドレス、および有効になっている場合は、デバイスに割り当てられたIPv6アドレス。
したがって、多数のアカウントを管理している、あるいはIDを分離する必要がある人にとって、WebRTCを制御することは、優れたプロキシプロバイダーを選択することと同じくらい重要です。実際のIPアドレスが表示されてしまうと、完璧なフィンガープリントも台無しになってしまいます。
設定でWebRTCが漏洩していないか確認してください。
パッチを盲目的に貼る前に、測定を行うことをお勧めします。被ばく量を確認する効果的な方法は次のとおりです。
- VPNに接続するか、検出回避ブラウザでプロキシを設定し、一般的な「自分のIPアドレスは何ですか」サービスで、表示されるはずのIPアドレスを確認してください。
- 特定のWebRTCテストページにアクセスし、候補セクションに表示されているアドレスを確認してください。
- 想定されるIPアドレスをWebRTCに記載されているものと比較してください。もし、ISPのIPアドレスや予期しないIPv6アドレスなど、普段とは異なるパブリックIPアドレスが表示された場合は、情報漏洩が発生しています。
動作は大きく異なる可能性があるため、異なるブラウザ(Chrome、Firefox、Edge、Safari)で、またVPN/プロキシプロバイダのメジャーアップデート後や変更後に、これらのテストを繰り返すことをお勧めします。
ブラウザによって、操作できる範囲は異なります。
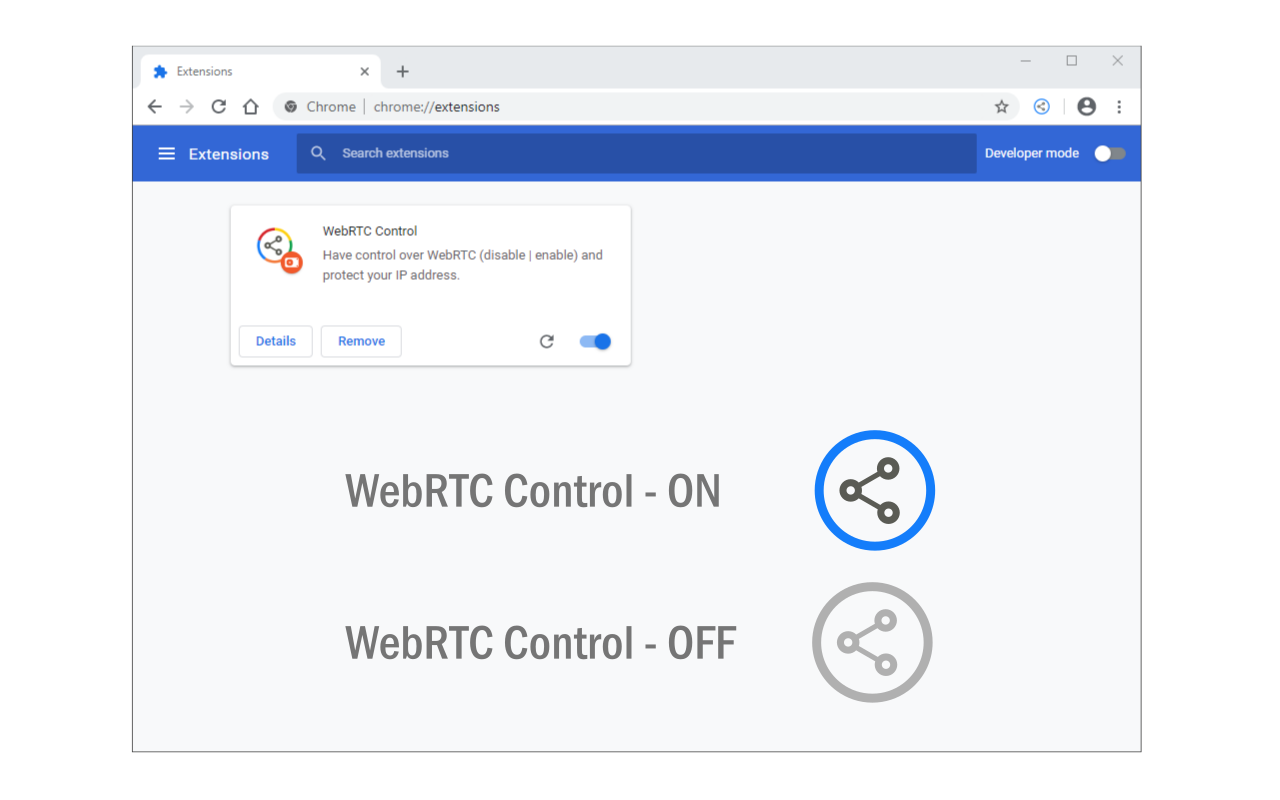
- Chromiumベースのブラウザ(Chrome、Edge、Brave、Operaなど)これらのソフトウェアでは、WebRTCを完全に無効化することはできません。一般的な方法は、IPアドレスの公開を制限したり、信頼できるサイト以外ではWebRTCをブロックしたりする拡張機能を使用することです。
- Firefoxの最もきめ細かな制御を提供します。 約:設定 media.peerconnection.enabledを無効にするか、WebRTCにプロキシアドレスのみを使用するように強制することができます。また、サイトごとにWebRTCを有効または無効にする拡張機能を使用することもできます。
- Safari(macOSおよびiOS)WebRTCはデフォルトで有効になっており、制御できる範囲は限られています。Appleはいくつかの対策を講じていますが、あらゆる設定を細かく調整する必要があるような、リスクの高いタスクには最適なブラウザとは言えません。
WebRTCがワークフローの一部となっている商用環境(例えば、特定の広告プラットフォームが動画認証を要求する場合など)では、WebRTCを完全にブロックすることは一般的に推奨されません。実際のIPアドレスをフィルタリングせずに機能を維持する「プロキシのみ」モードまたは構成を使用する方が望ましいでしょう。
オペレーティングシステムとファイアウォールレベルの強化
より極端なシナリオでは、一部のチームはファイアウォールレベルでUDPトラフィックと特定のポート範囲をブロックまたはフィルタリングすることを選択します。macOSではpf、Linuxではiptables/nftables、WindowsではWindows Defenderファイアウォールを使用します。
この方法は防御層を一段増やすものですが、正当なサービス(ビデオ通話、オンラインゲーム、VoIP、DNSなど)を妨害する可能性があるため、慎重に扱う必要があります。変更を一括展開する前に、必ずルールを文書化し、設定をバックアップし、マシンが引き続き管理可能であることを確認することをお勧めします。
検出回避ブラウザは、グラフィックハードウェア、フォント、タイムゾーン、言語、解像度など、さまざまな指紋をシミュレートできます。しかし、WebRTC がそれらのプロファイルの背後に同じ実際の IP アドレスを漏らしてしまうと、プラットフォームはそれらを関連付けるための非常に確実な手がかりを得てしまいます。
この種のソリューションに最適な構成は以下のとおりです。
- 各プロファイルに割り当てる 別のプロキシまたはIPアドレスできれば住居用または移動式が望ましい。
- WebRTCの動作を設定する 無効モードまたは「プロキシのみ」対象となるアプリケーションのニーズに応じて。
- 各代表プロファイルを実際に運用する前に、WebRTCのリークテストを実施してください。
- 確立する ビデオ通話が許可される場合に関する明確な社内規定 そして、どの層に対して規制をさらに強化すべきか。
代理店、マーケティングチーム、アービトラージ、あるいはマーケットプレイスにおける大規模なカタログ管理にとって、このような規律は、安定した運営ができるか、あるいは大規模なアカウントブロックに悩まされるかの分かれ目となる。
総じて、WebRTCのセキュリティ制御は、標準規格に組み込まれた機能(暗号化、ブラウザの権限、効率的なP2P)を活用し、それらを堅牢なアーキテクチャとベストプラクティスで包み込むことにあります。具体的には、安全なシグナリング、適切に設計された認証と役割、保護されたSTUN/TURNサーバー、保存データの暗号化、継続的な監視、そして高度なプライバシーが関係する場合は、ブラウザ、VPN、および検出回避ブラウザにおけるIPリークとWebRTCの動作の包括的な制御などが含まれます。この技術の長所と短所を理解することで、企業環境や規制環境においても、高速で拡張性が高く、何よりも信頼性の高いリアルタイム通信プラットフォームを展開することが可能になります。