- ネットワークトラフィック分析により、パケットとフローを監視して、パフォーマンス、セキュリティ、およびトラブルシューティングを改善することができます。
- Wiresharkはパケットを詳細に検査するための主要ツールであり、NTAとNetFlowはフローによる全体像の把握に重点を置いている。
- 機械学習の活用により、NTAはNDR(ネットワーク脅威検出)およびXDR(エクストラ・デベロップメント・レスポンス)へと進化し、複雑な脅威の検出と対応を自動化します。
- これらの技術を習得することで、システム管理、ネットワーク、そして防御的および攻撃的なサイバーセキュリティといった分野でのキャリアの可能性が広がります。
あらゆるビジネス環境、家庭、あるいは仮設の小さなオフィスであっても、オンラインで行うすべての活動はネットワークトラフィックを発生させます。メール、ビデオ通話、オンラインゲーム、クラウドバックアップ、常時ビデオをストリーミング配信するIPカメラなど、あらゆるデータがデバイス間を移動しています。ケーブル(あるいは高速Wi-Fiネットワーク)上で何が起こっているかを理解することは、もはやネットワークの専門家だけの特権ではありません。攻撃を防ぎ、パフォーマンスを向上させ、問題を解決しようと何時間も無駄にすることなく、効率的に作業を進めるための鍵となるのです。
ネットワークトラフィック分析は、現代のサイバーセキュリティだけでなく、日常的なシステム管理においても中心的な要素となっています。Wiresharkのような基本的なツールから、高度なNTA、NDR、XDRソリューションまで、ネットワーク内で何が起こっているかを把握するための方法は多岐にわたります。重要なのは、何を見たいのか、なぜ見たいのか、どのツールを使うのかを理解することです。単にパケットを見るだけでなく、そのデータを活用して情報に基づいた意思決定を行うことが重要です。例えば、ボトルネックを特定したり、帯域幅を消費しているユーザーを特定したり、不正アクセスを検出したりといったことが可能です。
ネットワークとは何か、そしてネットワークトラフィックを何と呼ぶのか?
分析について説明する前に、いくつかの概念を明確にしておくと役立ちます。コンピュータネットワークとは、情報やリソースを共有する相互接続されたデバイスの集合体です。具体的には、デスクトップコンピュータ、ノートパソコン、携帯電話、タブレット、サーバー、ルーター、スイッチ、WiFiアクセスポイント、IPカメラ、ネットワークプリンタなどが含まれます。
これらのデバイスはすべて、有線イーサネットリンク、Wi-Fi無線ネットワーク、または4G/5Gによるモバイル接続など、さまざまな種類の接続を使用して通信します。デバイス同士が相互に理解するためには、共通のルール、つまりよく知られているネットワークプロトコル(IP、TCP、UDP、HTTP、DNSとそのセキュリティなど)に従う必要があります。これらのプロトコルは、情報の構造、送信方法、受信方法、および到着の検証方法を定義します。
その中心にあるのはインターネット、つまり私たちの働き方、コンテンツの消費方法、そして人との繋がり方を変えたグローバルネットワークです。しかし、この成長は同時にサイバー攻撃の件数とコストを劇的に増加させました。侵入の試み、データ漏洩、そしてシステムに侵入するマルウェアはすべてネットワークトラフィックに痕跡を残すため、その分析が非常に重要なのです。
ネットワークトラフィックとは、ネットワーク上で特定の時間に流通しているデータ量のことです。データは巨大な塊として送られるのではなく、パケットと呼ばれる小さな単位に分割されて送られます。各パケットには、有用な情報(実際のコンテンツ)とメタデータ(送信元、宛先、プロトコル、ポート、フラグなど)が含まれており、受信側はこれらの情報に基づいて完全な情報を再構成することができます。
このトラフィックは通常、大きく2つの方向で説明されます。1つはクライアントとサーバー間、またはデータセンターと外部ネットワーク間を行き来する南北方向のトラフィック、もう1つはデータセンター内、またはサーバー間を移動する東西方向のトラフィックです。どちらのタイプのトラフィックもパフォーマンスとセキュリティの両方に関係しますが、攻撃者にとっては東西方向のトラフィックが特に魅力的です。なぜなら、攻撃者は一度優位性を得た後、このトラフィックを利用して横方向に移動できるからです。
ネットワークトラフィック分析とは何ですか?また、どのような用途に使用されますか?
ネットワークトラフィック分析とは、ネットワークを流れるデータを監視、収集、分析することで、ネットワークの動作を理解し、問題を検出し、潜在的な脅威を明らかにするプロセスです。これは、デジタル高速道路を監視する高所監視所のようなものです。単に車が走っているかどうかだけでなく、誰がスピード違反をしているか、逆走しているか、停車すべきでない場所に停車しているかなども把握できます。
この分析は、各パッケージを個別に調べる非常に詳細なレベルで行うことも、通信フロー(誰が誰と、どれくらいの時間、どれくらいの量で話しているか)をレビューするより集約的なレベルで行うこともできます。ツール、アプローチ、目的に応じて、パフォーマンス、セキュリティ、または規制遵守に重点を置く場合があります。
その主な目的の中でも、いくつかの明確な機能が際立っている。一つは脅威の検出だ。侵入、コマンド&コントロールサーバーと通信するマルウェア、異常な接続を引き起こすフィッシング攻撃、内部サービスへの不正アクセスなどである。中程度の深刻度を持つ攻撃はほぼすべてトラフィックに痕跡を残すため、そこで分析が重要となる。
一方、パフォーマンス最適化という側面もあります。アプリケーションが帯域幅をすべて消費した場合、WANリンクが特定の時間帯に飽和状態になった場合、あるいはサービスが明らかな理由もなく遅くなった場合、トラフィックを分析することで使用パターンを把握し、QoSの再構成、負荷分散、サービスの移動、ネットワークのセグメント化などの対策を講じることができます。
これは、規制遵守や監査においても重要です。GDPRなどの規制や特定の分野別枠組みでは、個人データが保護され、アクセスが制御されていることの証明が求められます。トラフィックログと分析レポートは、誰が、いつ、どこから何にアクセスしたかを明らかにするのに役立ちます。
最後に、これは欠かせないトラブルシューティングツールです。ページが読み込まれない、プリンターがネットワークから消える、アプリケーションが応答しなくなるなどの問題が発生した場合、ネットワークトラフィックを調べることで、通信が途絶えた正確な箇所を特定できます。DNSが解決されていないのか、サーバーが応答しないのか、ファイアウォールが接続をブロックしているのか、途中でパケットが失われているのかなど、原因が明らかになります。
分析対象となるフロー、パケット、およびデータタイプ
データがネットワークを通過する際、巨大なファイルとして一度に送信されるわけではありません。データは小さなデータパケットに分割され、それぞれにヘッダーとペイロードが付加されます。ネットワークはこれらのパケットを最適な経路でルーティングします。各パケットは異なる経路をたどり、必要に応じてデフォルトゲートウェイを経由します。そして、宛先に到着すると、元のコンテンツが復元されるように再構成されます。
プロフェッショナルなトラフィック分析ツールは、主に2種類の情報を扱います。1つは、 NetFlow、sFlow、J-Flow、IPFIXなどのフローデータです。これは、誰が誰と、どのくらいの時間、どのプロトコルを使用し、どのくらいのトラフィック量で通信しているかを大まかにまとめたものです。生のパケットデータほど詳細ではありませんが、拡張性が高く、パターンや異常を特定するのに非常に役立ちます。
一方、パケットキャプチャという方法もあります。これは、ネットワーク上を流れるトラフィックをビット単位で記録するものです。この情報は、フォレンジック分析、微調整、複雑な問題のトラブルシューティングに非常に役立ちますが、表示されるすべての情報を適切に解釈するには、より多くのストレージ容量、より多くの分析時間、そしてより高度な技術的専門知識が必要となります。
ネットワークトラフィック分析(NTA)ソリューションは通常、両方の情報源を組み合わせて使用します。フローデータを使用して継続的かつ高レベルの可視性を確保するとともに、キャプチャデータを使用して特定のインシデントを調査したり、不審な行動をより深く掘り下げたりします。そして、これらのデータに対して、行動分析アルゴリズム、ルール、シグネチャ、そして近年では機械学習技術が適用されます。
Wireshark:必須のパケットアナライザー
トラフィック分析の世界では、必ずと言っていいほど名前が挙がるのがWiresharkです。これはネットワークプロトコルアナライザー、つまりパケットスニファであり、ネットワークインターフェース(有線か無線かを問わず)を通過するすべてのパケットをリアルタイムでキャプチャし、OSIモデルに従ってレイヤーごとに分解することができます。
Wiresharkは、Windows、macOS、および各種Linuxディストリビューションに対応した、無料のオープンソースプロジェクトです。誰でもコードをレビューできるため、ビジネス環境と学術環境の両方で、高度な監査と信頼性が確保され、広く受け入れられているツールとなっています。今日では、プロトコル解析における事実上の標準ツールとみなされています。
初めて電源を入れてキャプチャを開始すると、インターフェースは少し圧倒されるかもしれません。パケット、IPアドレス、ポート、プロトコルなどが延々と表示される長いリストが表示されるからです。しかし、基本的な構造を理解し、フィルターの使い方を覚えれば、ネットワーク上で実際に何が起こっているのかを把握するための非常に強力な拡大鏡となるでしょう。
Wiresharkが表示する各パケットには、送信元および宛先IPアドレス、MACアドレス、使用プロトコル、ペイロードの内容(暗号化されていない場合)、応答時間などのデータが含まれています。さらに、トラフィックの種類と潜在的な問題を異なる色で強調表示します。標準的なTCPパケットは1つの色、DNSクエリまたはUDPトラフィックは別の色、エラー、再送信、または警告は赤または黒の線で示されます。
その最大の利点の1つは、強力なフィルタリングシステムです。これにより、関心のある情報だけに集中できます。例えば、特定のIPアドレス(ip.addr == XXXX)に関連付けられたトラフィックのみを表示したり、HTTPトラフィックのみを保持したり、特定のポートでフィルタリングしたり、ヘッダーフィールド内の特定のパターンを検索したりできます。フィルタがない場合、キャプチャされたデータは単なるノイズですが、フィルタを使用することで、非常に貴重な情報へと変わります。
Wiresharkはあなたの日常生活にどのように役立つのか
Wiresharkは企業で広く使われている高度なツールですが、何を探すべきかを知っていれば、一般ユーザーや経験の浅い技術者でも活用できます。特定の課題を解決するために、ネットワークエンジニアである必要はありません。
例えば、速度テストでは問題ないと表示されるにもかかわらず、オンラインゲームでネットワーク遅延や切断が発生する場合、Wiresharkを使えば、パケットが失われているかどうか、再送信が多すぎるかどうか、応答が遅れているかどうか、あるいはプレイ中に他のサービスが接続を飽和させているかどうかを確認できます。
もう一つ非常に興味深い用途は、プライバシーとIoTデバイスの動作を監視することです。私たちの家庭には、インターネットに常時接続しているガジェット(携帯電話、スマートテレビ、カメラ、音声アシスタント、「スマート」プラグなど)がますます増えています。通信トラフィックをキャプチャすることで、どのサーバーに接続しているか、接続頻度、データが平文で送信されているかどうかなどを確認できます。カメラが他国の疑わしいIPアドレスと常に通信している場合は、何か怪しい点があります。
特定のサービスで技術的な問題が発生した場合(プリンターが表示されない、ウェブサイトが応答しない、内部サービスがクラッシュするなど)、Wiresharkを使用すると、リクエストがコンピュータから送信されたかどうか、宛先に到達したかどうか、DNSエラーが発生しているかどうか、ファイアウォールが通信をブロックしているかどうかを確認できます。
また、多くのゲームやストリーミングサービスなど、 UDPを使用するアプリケーションの遅延を分析するのに非常に便利なツールです。トラフィックを監視することで、帯域幅の問題を必ずしも示すことなく、パケットの順序の乱れ、パケット損失、または過剰な応答時間を検出できます。これは、Wi-Fi干渉、信号の問題、または通信事業者のノードのいずれかでの飽和が原因である可能性があります。
最後に、家庭内ネットワークや小規模オフィスでは、デバイスやルーターの設定がどのような動作をしているかを監査するのに最適です。どのホストが最も多くのトラフィックを生成しているか、どのアプリケーションが最も多くの帯域幅を使用しているか、新しいカメラがどのように動作しているか、あるいは携帯電話が数秒ごとに外部サーバーにデータを送信しているかどうかなどを確認できます。
Wiresharkとサイバーセキュリティおよび倫理的ハッキングにおけるその役割
サイバーセキュリティ分野では、Wiresharkは事実上どこにでも存在するツールです。防御チームは監視、インシデント調査、設定検証に利用し、攻撃チーム(ペネトレーションテスター、レッドチーム)は偵察や制御された攻撃に利用します。
防御的な観点から見ると、ポートスキャン、通常とは異なるポートへの繰り返し接続、悪意のあるドメインへのトラフィック、あるいは典型的なコマンド&コントロール(C2)パターンといった異常な動作を検出できます。ネットワークセキュリティにハニーポットを併用することで、悪意のある活動の証拠を裏付け、収集するのに役立ちます。
また、機密性の高い通信がすべて暗号化されていることを確認するためにも使用されます。データキャプチャ時に、ユーザー名とパスワードが平文で送信されていたり、TLSを使用しないHTTPセッションがあったり、管理サービスが保護されていなかったりする場合は、深刻な問題が発生していることがわかります。同様に、理由もなくアクティブなままになっている古いプロトコルバージョン(例えば、廃止されたTLS)にも注意が必要です。
倫理的なハッカーの手にかかれば、Wiresharkは驚くほど強力な偵察ツールとなる。ネットワークトラフィックを観察するだけで、オペレーティングシステム、アクティブなサービス、ソフトウェアバージョン、基本的なネットワークトポロジーなどを特定する環境フィンガープリンティングが可能になる。設定が不十分なネットワーク、オープンなネットワーク、暗号化されていないネットワークでは、認証情報、セッショントークン、機密性の高いデータさえもキャプチャできる。
高度なトレーニング環境では、多くの攻撃セキュリティの修士課程やコースで、Wiresharkを完全に実践的なアプローチで教えています。例えば、エクスプロイトトラフィックの監視方法、パケット内の権限昇格の確認方法、データ漏洩の特定方法、ターゲットシステム上でペイロードが正常に実行されたかどうかの確認方法などです。
NTA、機械学習、そしてNDRとXDRへの進化
企業レベルでのトラフィック分析について語る際、重要な概念はネットワークトラフィック分析(NTA)です。これは特定のツールではなく、ネットワークトラフィックを継続的かつ自動的に分析することで可視性を向上させ、脅威を特定し、インシデント対応を容易にするアプローチを指します。
従来、多くの監視ソリューションは「Xが発生したらYを実行する」といった静的なルールに依存していました。これは特定のシナリオでは有効でしたが、大きな制約がありました。ルールは手動で管理する必要があり、すぐに陳腐化し、誤検知が発生しやすく、組織のプロセスにおける新たな行動や変更にうまく適応できないのです。
ここで機械学習の出番です。NTAに機械学習を適用することで、システムはネットワークの「正常な」動作を学習し、個々のケースごとに特定の事前定義されたルールを必要とせずに逸脱を検出できるようになります。これらのモデルは脅威を自動的に分類、相関付け、スコアリングできるため、アナリストは多くの反復作業から解放されます。
典型的な例として、静的ルールでは、未知のドメインへのトラフィックの急増を不審なものとして検出する場合があります。しかし、機械学習システムは、この急増が企業が新しいクラウドサービスの利用を開始したことによるものであり、攻撃ではなくビジネスの正常な発展であることを学習できます。このような識別能力により、誤検知が減り、SOCが無関係なアラートに時間を浪費することを防ぎます。
もちろん、機械学習は魔法ではありません。質の高い学習データ、人間の監視、そして継続的な見直しが必要です。偏ったデータや不完全なデータを入力すると、エラーを修正するどころか、かえってエラーを増幅させてしまう可能性があります。さらに、攻撃者の回避技術も進化するため、モデルは頻繁に更新・再学習させる必要があります。
NTAの自然な進化により、ネットワーク検出・対応(NDR)が誕生しました。NTAはトラフィックの監視と理解に重点を置いていますが、NDRはホストの隔離、通信の遮断、自動プレイブックの生成など、対応機能を追加しています。ますます多くのソリューションが、脅威を検知した際にほぼリアルタイムで動作するように、このロジックを統合しており、個々のケースで人間の介入を待つ必要がなくなっています。
次のステップは拡張型検出・対応(XDR)です。これはネットワークの枠を超え、エンドポイント、ネットワーク、クラウド環境、アプリケーション、IDなど、複数のソースからのデータを統合します。XDRは、これらの情報をすべて統合プラットフォーム上で相互参照することで、デジタルインフラストラクチャの包括的なビューを提供し、パズルの1つだけを見ても明らかにならない複雑な脅威の検出と対応を可能にします。
NTAの実践:収集するデータと提供するメリット
現代の企業ネットワークでは、インフラストラクチャはオンプレミス環境、パブリッククラウド、プライベートクラウド、モバイルデバイス、IoT、リモートワークなど、さまざまな要素がモザイク状に組み合わさっており、多くの導入事例では、分散アクセスを保護・最適化するためにメッシュVPNなどのソリューションが採用されています。これらすべてを手動で監視・保護することは現実的ではありませんが、これらの要素すべてに共通する点は、それらが通信するネットワークです。
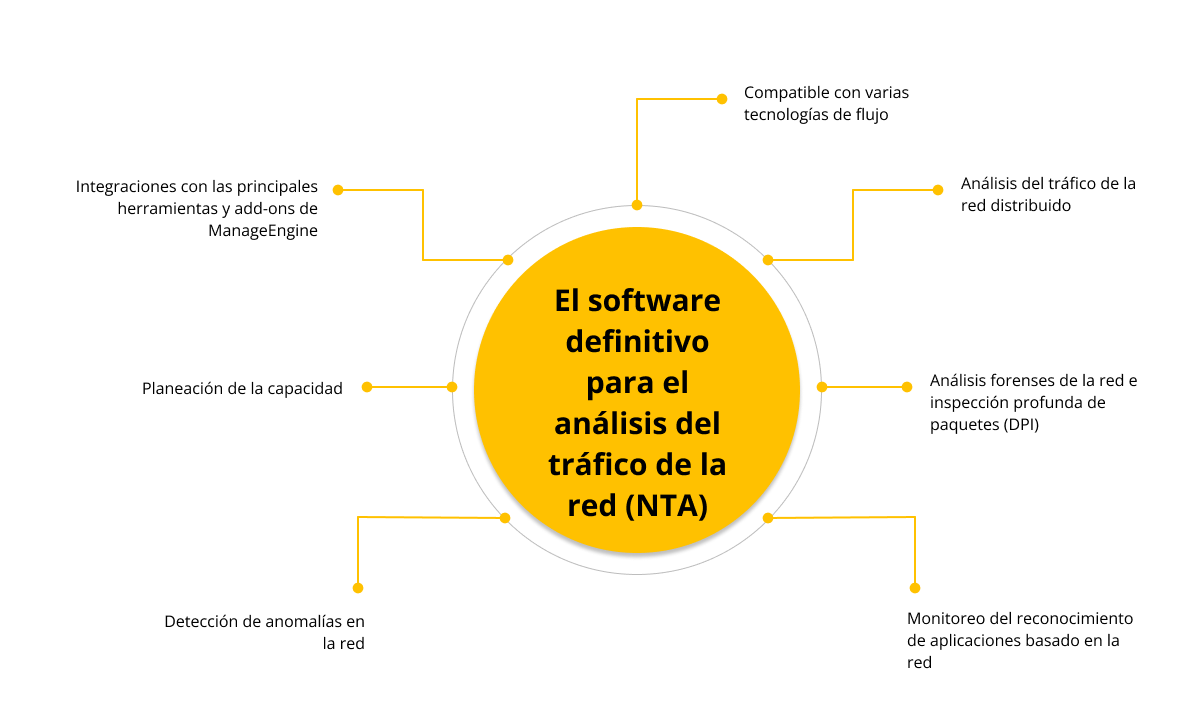
NTAソリューションは、この共通点を活用してトラフィックの異常を監視します。ルーターやスイッチからのフローデータ、選択的なパケットキャプチャ、使用統計、行動指標を収集し、多くの場合、脅威インテリジェンスリストや他のセキュリティシステムからの情報などの追加情報も利用します。
この情報があれば、優れたNTAソリューションはネットワークの可視性を向上させます。これは、ハイブリッド環境ではますます難しくなっている点です。どのデバイスが接続されているか、どのアプリケーションが使用されているか、トラフィックがセグメント間をどのように移動しているか、どの接続が論理境界を越えているかを把握することは、リスクを検出し、セキュリティポリシーを調整する上で不可欠です。
もう一つの重要な利点は、脅威の早期発見です。攻撃の多くの段階(初期アクセス、横方向の移動、データ漏洩、C2との通信)は、トラフィックに反映されます。異常なアクセス、異常なトラフィック量、奇妙な接続パターンなどがその例です。NTAは、被害が拡大する前にこれらの挙動を検知できます。
さらに、NTAはパフォーマンス問題のトラブルシューティングを簡素化します。システムがクラッシュしたり、極端に動作が遅くなったりした場合、詳細なトラフィックログがあれば、問題の原因がネットワーク、サーバー、設定ミス、あるいはリソースを飽和させている攻撃のいずれにあるのかを特定するのに役立ちます。
調査支援におけるNTAソリューションの活用を忘れてはなりません。トラフィック履歴を保存することで、NTAソリューションはインシデント発生前、発生中、発生後に何が起こったかを遡って検証することを可能にします。これにより、攻撃者がどのように行動したか、そして再発防止のためにどのような対策を講じるべきかを理解するための貴重な情報が得られます。
NTAは、特定された脅威に基づいて、IPアドレス、ドメイン、ハッシュ値、特定のパターンなどの侵害指標(IoC)を抽出し、他のシステムと共有することで、同様の攻撃を阻止します。また、内部ポリシー(例えば、特定のサービスが特定のセグメントのみによって使用されるようにするなど)や外部規制への準拠を検証するのにも役立ち、機密データへのアクセスが監視され、関連するアクティビティがログに記録されていることを証明します。
交通分析ツール:NetFlow Analyzerから統合ソリューションまで
WiresharkやNTA/NDR/XDRプラットフォームに加え、ルーターやスイッチによって生成されるフローデータの分析に特化したNetFlow Analyzerなどの専用ツールも存在します。これらのアプリケーションは、NetFlow、sFlow、J-Flow、IPFIXなどのフローを受信、保存、処理し、誰が、いつ、どのアプリケーションで帯域幅を消費しているかを示します。
例えば、NetFlow Analyzerでは、インターフェースごとのトラフィックを最大1分単位の粒度で監視したり、インタラクティブなグラフでピークを視覚化したり、受信トラフィックと送信トラフィックを区別したり(速度、量、パケット数、使用率)、特定の期間のカスタムレポートを生成したりできます。
これらのレポートは、運用レベルだけでなく、経営陣に明確なデータを提示する際にも非常に役立ちます。例えば、どのWANリンクが不足しているか、どのオフィスが最も多くのリソースを消費しているか、トラフィックが月ごとにどのように増加しているか、どのアプリケーションがリソースの大部分を占めているかなどが分かります。また、CSVやPDFなどの形式でエクスポートして、アーカイブしたり共有したりすることも可能です。
インストールは通常非常に簡単です。ソフトウェアをWindowsまたはLinuxサーバーにデプロイし、Webブラウザ経由でコンソールにアクセスし、ルーターとスイッチでフローエクスポートを設定すると、数分以内に使用状況グラフの生成が開始されます。そこから、パネル、ウィジェット、ビューをカスタマイズして、各チームにとって最も関連性の高い情報のみを表示できます。
メインダッシュボードでは、主要なトラフィックソース(どのインターフェース、アプリケーション、ユーザー、ポート、プロトコルが最も多くの帯域幅を消費しているか)を簡単に特定できます。また、月次トレンドレポート、詳細な会話分析(誰が誰と、どれくらいの時間、どれくらいの音量で会話しているか)、および不審な動作や潜在的な脅威(不正なTCPトラフィック、異常な送信元/宛先フロー、異常なTOS値など)を検出するように設計されたモジュールも提供します。
ネットワークトラフィック分析におけるキャリア機会と研修
パケット、フロー、NTA、Wiresharkといった世界に興味を持たれたなら、それはシステムおよびサイバーセキュリティの専門家にとって非常に価値のあるスキルです。単なる技術的な好奇心ではなく、システム管理者、ネットワークスペシャリスト、セキュリティアナリストといった職種にとって不可欠な業務の一部なのです。
ネットワークコンピュータシステム管理の高等職業訓練資格(ASIR)などの資格取得において、ネットワークトラフィック分析はカリキュラムの重要な要素となっています。学生は、ローカルエリアネットワークの管理、セキュアなサービス構成、インシデント診断、そしてWireshark、Nagios、PRTG、フロー監視・分析プラットフォームといった専門ツールの使用方法について学びます。
攻撃的セキュリティの修士課程など、より高度なトレーニングプログラムでは、さらに一歩進んで、倫理的な攻撃者の視点からこれらのツールを使用する方法を教えます。例えば、慎重な偵察、保護が不十分なサービスの悪用、ペイロードの検証、データ漏洩経路の検出などです。これは、ネットワークをより効果的に防御するために、攻撃者のように考えることを学ぶためのものです。
これらのスキルを身につければ、システム管理者、上級サポート技術者、ネットワークスペシャリスト、SOCアナリスト、サイバーセキュリティコンサルタントといった職種を目指すことができます。そこからさらに、防御、インシデント対応、あるいはレッドチームといった、より専門的な職種へとステップアップしていくことも可能です。
Wiresharkのようなシンプルなツールから、統合型NTA/NDRソリューションまで、ネットワークトラフィック分析をマスターすることで、インフラストラクチャ内で実際に何が起こっているのかを比類のないほど詳細に把握できます。このデータによって、より的確な意思決定、パフォーマンス問題の予測、攻撃の初期段階での検出、そして問題発生時の状況立証が可能になり、ネットワークは単なるデータの伝送路ではなく、有用な情報を継続的に提供する源へと変貌します。
インデックス
- 1 ネットワークとは何か、そしてネットワークトラフィックを何と呼ぶのか?
- 2 ネットワークトラフィック分析とは何ですか?また、どのような用途に使用されますか?
- 3 分析対象となるフロー、パケット、およびデータタイプ
- 4 Wireshark:必須のパケットアナライザー
- 5 Wiresharkはあなたの日常生活にどのように役立つのか
- 6 Wiresharkとサイバーセキュリティおよび倫理的ハッキングにおけるその役割
- 7 NTA、機械学習、そしてNDRとXDRへの進化
- 8 NTAの実践:収集するデータと提供するメリット
- 9 交通分析ツール:NetFlow Analyzerから統合ソリューションまで
- 10 ネットワークトラフィック分析におけるキャリア機会と研修