- ディープフェイクは、プライバシー、評判、公衆の信頼を脅かす AI 生成のオーディオビジュアル コンテンツです。
- その影響は、嫌がらせや合意のないポルノから企業詐欺や政治的操作まで多岐にわたります。
- 技術は急速に進歩しているものの、スペインと欧州の法的枠組みではすでに有害な使用を訴追するための手段が提供されている。
- 防御には、技術的な検出、組織のプロトコル、批判的思考とサイバーセキュリティのトレーニングを組み合わせる必要があります。
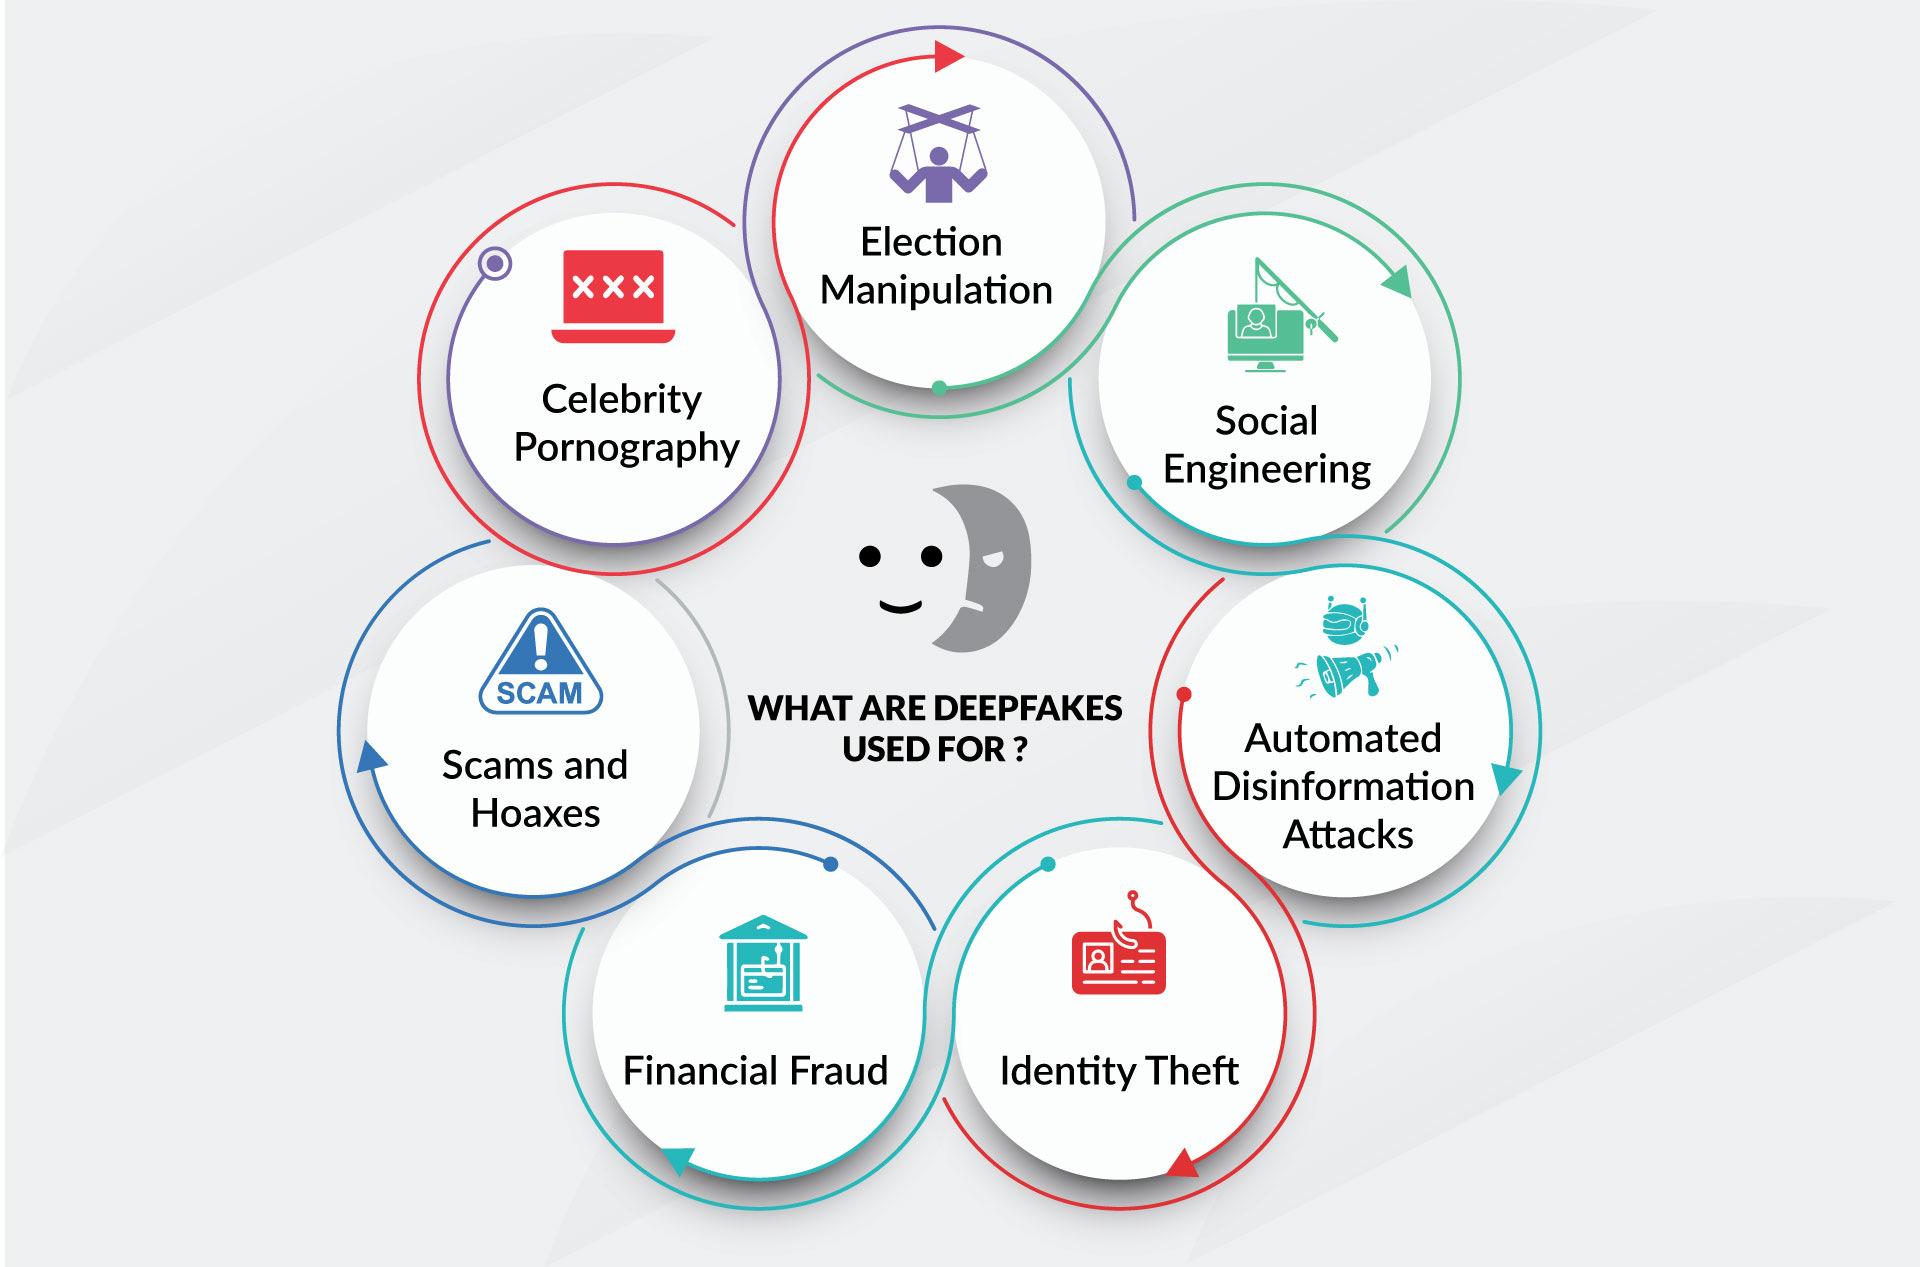
ディープフェイクは、インターネット上のちょっとした珍事から、デジタル時代の最も深刻な課題の一つへと発展しました。人工知能を用いて操作された動画、音声、画像は、実際には起こらなかったことを誰かが言ったり行ったりしているように見せかけることができ、そのリアリティは、多くの場合、専門家の目さえも欺くほどです。そして、これは有名人や政治家だけに限った話ではありません。ソーシャルメディアを利用する人なら誰でも標的になり得るのです。
この現象は、強力なテクノロジー、使いやすさ、そして圧倒的なリーチという、非常に危険な3つの要素が組み合わさったものです。その結果、偽情報、金融詐欺、嫌がらせ、そして私たちが目にするものや耳にするものへの信頼の広範な崩壊という、まさに悪循環を生み出しています。ディープフェイクとは一体何なのか、どのように作成されるのか、個人、企業、そして組織にどのようなリスクをもたらすのか、法律はどうなっているのか、そして私たちが身を守るために実際にどのような対策を講じることができるのかを、冷静かつ詳細に解説していきましょう。

ディープフェイクとは何か?そしてなぜ重要なのか?
ディープフェイクという用語は、ディープラーニングとフェイクを組み合わせた造語です。これは、生成型人工知能アルゴリズムによって生成または操作され、本物そっくりに見えるように加工された、あらゆる視聴覚コンテンツ(動画、画像、音声など)を指します。単なるフィルターやレタッチではなく、顔、ジェスチャー、声などを完全に再現し、実在の人物を非常に正確に模倣するものです。
容易に入手できる、あるいは無料のツールを使えば、他人の顔と別の人の体を合成したり、声を複製したり、実際には起こらなかった場面を再現したりすることが可能だ。ニューラルネットワークやGAN(敵対的生成ネットワーク)の進歩により、リアリティのレベルが劇的に向上し、本物と加工されたコンテンツを区別することが非常に難しくなっている。
ディープフェイクは今やフェイクニュースの進化形とみなされている。以前はテキストや写真が操作されていたが、今では偽の動画や信憑性の高い音声録音が生成され、感情的・認知的影響がはるかに大きい。私たちの脳は、単なる見出しよりも「見て聞いて」得たものを信頼する傾向があり、それが説得力を増幅させるのだ。
この技術は90年代後半から存在していたが、2017年にRedditユーザーが有名女優の顔写真を使った偽のポルノコンテンツを投稿し始めたことで注目を集めるようになった。それ以来、エンターテインメント分野だけでなく、明らかに悪意のある用途においても、その利用は飛躍的に拡大している。
ディープフェイクの作り方:専門用語を使わずに技術的な側面を解説
ディープフェイクの背後には、数千枚の画像、フレーム、または音声断片を分析する機械学習システムが存在します。顔画像の場合、典型的な処理はエンコードとデコードの2つの主要なステップで構成されます。まず、エンコードアルゴリズムが2つの顔の類似性を分析し、共通の特徴を抽出します。次に、デコーダーが相手の表情を用いてターゲット画像を再構築します。
実際には、顔ごとに2つのデコーダーが別々に学習されます。一方の人物のデータをもう一方の人物のデコーダーに入力すると、被験者Aが被験者Bのジェスチャーや動きをしているように見える動画が生成されます。正しく処理されれば、結果は元の録画と見分けがつかないほどになります。
もう一つの一般的な手法は、敵対的生成ネットワーク(GAN)を用いることです。これは、偽の画像や動画を生成するジェネレーターと、偽物と本物を区別しようとするディスクリミネーターという2つのネットワークで構成されます。両者は何千回も競い合い、ディスクリミネーターが偽物を容易に見破れなくなるまで、そして結果が現実と非常に近いものになるまで、継続的に改善されていきます。
ほとんどのディープフェイク動画は、模倣対象人物の大量の画像をアルゴリズムに入力することで作成されます。モデルに多くの角度、ジェスチャー、照明条件の画像があればあるほど、最終的な結果はより説得力のあるものになります。そのため、従来はメディア露出度の高い人物が被害者となる傾向がありましたが、今日では写真1枚や数秒の音声録音だけで、それなりのクローンを作成することが可能です。
音声の場合、クローンシステムを使えば、わずか数秒の録音から音色、アクセント、話し方のリズムを再現できます。音声合成とAI生成スクリプトを組み合わせることで、攻撃者が被害者に言わせたいことを何でも「言わせる」音声を作り出すことが可能です。
ディープフェイクの種類:画像、動画、音声
ディープフェイクという包括的な概念の中には、操作されるコンテンツの種類や使用される技術に応じて、いくつかの種類を区別することができます。特に人気が高まっているのは、ディープフェイスとディープボイスの2つのカテゴリーです。
ディープフェイスとは、人物の顔を生成または完全に置き換えた動画のことです。このシステムは複数の写真を用いて、まるで本物の肖像画のようなリアルな静止画を作成し、それらを順番に繋ぎ合わせて滑らかな動画を作り出します。その目的は、視聴者が人工的に合成された映像を見ているとは気づかないようにすることです。
一方、ディープボイスは音声のなりすましに特化している。このアルゴリズムは、人物の声の特徴(周波数、イントネーション、間、間投詞など)を学習し、その人物になりすましてあらゆるテキストを読み上げることができる。この種のディープフェイクは、特に企業や金融業界において危険である。
2019年には、典型的な事例が発生した。サイバー犯罪者がCEOの声を偽造し、その会社の幹部に電話をかけ、250.000万ドル以上の緊急送金を指示したのだ。幹部は、その声が上司の声と瓜二つで、切迫感も本物らしく感じられたため、指示に従ってしまった。
これら2つのカテゴリー以外にも、 AIが生成した動画、音声、テキストを組み合わせたハイブリッド型のディープフェイクも存在する。これにより、視覚的にも聴覚的にも、すべてのコンテンツが合成されたものでありながら、一貫性のあるものとなる。技術の成熟に伴い、これらの種類の境界線は曖昧になりつつある。
正当な使用と有益な応用
ディープフェイクは詐欺やサイバーいじめと結びつけられることが多いが、透明性を保ち、同意を得た上で使用すれば、この技術は完全に正当で価値のある用途にも利用できる。例えば、映画業界では、俳優の若返り、亡くなったキャラクターの再現、口の動きを損なわずにセリフを吹き替えるなどに使われている。
教育分野において、生成モデルを用いることで、話者の本来のジェスチャーを維持しながら、視聴覚コンテンツを複数の言語に適応させることが可能となる。これにより、理解度が向上し、「低予算の吹き替え」のような印象を回避できるだけでなく、講座や会議のグローバルなアクセス性も向上する。
アクセシビリティ関連のアプリケーションも研究されており、例えば、手話を個別に解釈するアバターの作成や、話すことができない人のためのカスタムメイドの合成音声の開発などが挙げられる。適切な倫理的アプローチを用いれば、今日私たちが懸念している同じテクノロジーが、デジタルインクルージョンのための重要な扉を開く可能性を秘めている。
最大の課題はツールそのものというよりも、むしろその使用状況、目的、そして透明性にある。そのため、最近の欧州の規制では、AI生成コンテンツに明確なラベルを付ける義務が強調され、一般の人々が様々な種類のコンテンツを区別できるようにしている。
ディープフェイクが社会に及ぼすリスクと脅威
ディープフェイクの悪影響は、個人の私生活から政治、経済、社会の安定に至るまで多岐にわたる。最も明白な危険の一つは偽情報であり、政治指導者が扇動的な発言をしたり、実際には起こっていない犯罪を認めたりする偽の動画などが挙げられる。
たとえ後になって反証されたとしても、既にダメージは与えられている。なぜなら、最初の視聴による感情的な衝撃は、その後の訂正をはるかに凌駕することが多いからだ。これは世論の二極化、陰謀論の拡散、そしてメディアや民主主義制度への信頼の低下につながる。
もう一つの極めて深刻なリスクは、ディープフェイクが嫌がらせ、名誉毀損、プライバシー侵害に悪用されることです。特に政治家、活動家、ジャーナリストといった女性の顔を使った偽ポルノの作成は、デジタル暴力の一形態となっており、彼女たちの評判、私生活、そして精神的健康に壊滅的な影響を与えています。
最近の研究によると、ある学術論文で調査対象となった人々の約2,2%が、親密なディープフェイクの被害者であると認識しており、1,8%がこの種のコンテンツを作成または配布したことを認めている。これらの数字は低いように見えるかもしれないが、憂慮すべき増加傾向を反映している。
さらに、ディープフェイクは「真実の危機」を招きます。あらゆる映像・音声証拠が捏造可能になれば、社会は何も完全に信頼できるものはないと考える危険性があります。これはおそらく最も危険な長期的な影響であり、デジタル共存と情報に基づいた公共の議論に不可欠な基本的な信頼を損なうからです。
詐欺と企業のサイバーセキュリティへの影響
ビジネスの世界では、ディープフェイクはサイバー犯罪者にとって非常に効果的な攻撃ツールになりつつある。これはSFの話ではない。すでに、経営幹部が動画や音声を使ってなりすまし、送金指示を出したり、機密データを要求したり、偽の戦略指示を出したりする事例が数多く発生している。
最も一般的なシナリオの1つは、[不明瞭 - おそらく「メールアドレス」または「電話番号」]に関するものです。攻撃者は、典型的な詐欺メールに加えて、CEOまたはCFOのディープフェイク動画または音声録音を添付し、要求の緊急性を強調します。被害者は「上司」の姿や声を見て警戒心を解き、指示に従ってしまいます。
ディープフェイクは、高度なソーシャルエンジニアリングにも利用されています。例えば、一見ごく普通の動画が法律事務所に送られ、その中でパートナーが契約書の緊急署名や特定の文書へのアクセスを要求する場面が見られます。文脈はもっともらしく、画像と音声も一致しており、検証システムは顔認識のみに依存しています。
リモートワーク環境がますます普及する中、攻撃者はチームメンバーになりすましてビデオ通話に侵入する。AIで生成されたアバターを使って会議に参加したり、内部システムへのアクセスを要求したり、機密情報を要求したりする。行動があまり不自然に見えなければ、なりすましは気づかれないままになる可能性がある。
これらすべては、顔認識や音声認識に基づくセキュリティシステムにとって直接的な脅威となる。最近の研究によると、影の微調整、巧妙なぼかし処理、あるいは敵対的なノイズを加えることで、生体認証検出器の有効性を大幅に低下させ、偽の顔でアクセス制御を回避できる可能性があることが示されている。
検出の課題:ウイルス対策ソフトウェアだけでは不十分な理由
ディープフェイクの検出は、ソフトウェアをインストールして放置するほど単純なものではありません。現在の検出モデルには、汎化性能に限界があるという大きな問題があります。これらのモデルは通常、特定の操作技術や手法を用いて学習されるため、新しい世代のアルゴリズムが登場すると、その有効性が失われてしまうのです。
さらに、攻撃者は検出器を欺くために特別に設計された敵対的妨害を導入することができる。つまり、人間の目には知覚できないノイズを加えることで、鑑識システムを混乱させ、改ざんされたコンテンツがあたかも本物であるかのようにフィルターを通過できるようにするのだ。
さらに、スケーラビリティという課題も加わります。プラットフォームやソーシャルネットワークには毎日膨大な量の動画や音声コンテンツが届くため、個々のコンテンツを詳細に分析することは事実上不可能です。そのため、多くの企業はサンプリング、表面的な分析、あるいは自動システムに頼らざるを得ませんが、これらのシステムは時に失敗に終わることもあります。
したがって、現時点ではディープフェイクに対する「特効薬」は存在しない。防御には、メタデータ分析、視覚的または音声的アーティファクトの検証、微妙なパターンを検出するように訓練されたニューラルネットワーク、そして非常に重要なユーザー教育と批判的思考といった、複数の技術を組み合わせる必要がある。
AIの進歩そのものが、検出モデルの継続的な更新を必要とする。生成ツールの新世代が登場するたびに、防御システムの見直しと再学習が必要となり、攻撃者と防御者の間で終わりのないいたちごっこが繰り広げられる。
法的枠組み:スペインと欧州連合の対応
法的な観点から見ると、ディープフェイクは必ずしも特定の犯罪とはみなされないが、その有害な使用は既存の複数の犯罪行為や規制に該当する。スペインでは、刑法典がなりすましやプライバシー侵害に対する様々な保護措置を規定している。
第197条以下は、プライバシー権および肖像権を保護し、同意なしに親密な画像や録音を取得、使用、または拡散することを、たとえデジタル加工が施されていても処罰の対象としている。許可なく拡散された性的ディープフェイクは、プライバシー侵害とみなされる可能性がある。
第401条はなりすましを犯罪としており、ディープフェイクを用いて他人のなりすましを行い、例えば第三者を欺いたり詐欺を働いたりする場合に適用される。第208条から第210条は名誉毀損と中傷を規定しており、虚偽の内容が被害者の名誉や評判を著しく損なう場合に適用される。
詐欺に関する第248条および第249条は、声や顔を改変して不正な金銭的利益を得る行為を対象としている。これらの場合、ディープフェイク技術は犯罪行為の手段として用いられるが、それ自体は独立した犯罪として分類されていない。
同時に、組織法3/2018(LOPDGDD)および一般データ保護規則(GDPR)は、顔や声などの生体認証データを含む個人データを保護しています。本人の同意なしに他人の画像や声をディープフェイクに使用することは、重大なデータ保護違反となり、行政罰や民事・刑事責任を問われる可能性があります。
名誉、プライバシー、および肖像権に関する基本法1/1982は、被害者が、自身の尊厳や名誉を侵害するディープフェイクを拡散した者に対して民事訴訟を起こし、コンテンツの削除、損害賠償、およびその拡散を阻止するための緊急の予防措置を求めることを認めている。
欧州レベルでは、AI法(EU人工知能規則)により、ディープフェイクを含むAI生成コンテンツは、それがAI生成コンテンツであることを明確に識別することが義務付けられる。一方、デジタルサービス法(DSA)は、デジタルプラットフォームおよびサービスに対し、虚偽、名誉毀損、または基本的人権を侵害するコンテンツに迅速に対応することを義務付けている。
さらに、スペインを含む一部の政府は、性的ディープフェイクやグルーミングに関連する犯罪をより具体的に定義し始めており、AIを用いて生成された非同意ポルノや、視聴覚操作による未成年者への虐待に対する刑事上の保護を強化している。
子供、女性、脆弱なグループに特有のリスク
ディープフェイクの影響はすべての人に均等に及ぶわけではない。データによると、特に同意なしに共有された親密なコンテンツに関して、女性、未成年者、および特定の公共グループが不均衡に大きな影響を受けていることが示唆されている。
最近の報告によると、オンラインで確認されたディープフェイクの相当部分がポルノであり、女性、特に著名人を標的にしている。これは、嫌がらせ、恐喝、名誉毀損といった行為につながり、デジタル上のジェンダーに基づく暴力が深刻な要素となっている。
いくつかの研究や報告によると、スペインの若者の5人に1人が、幼少期または青年期に、直接の被害者、傍観者、あるいは加担者として、ディープフェイクに関連する何らかの経験をしたと報告している。このような早期の経験は、嫌がらせや性的脅迫行為を常態化させるリスクを高める。
犯罪学や司法制度にとって、ディープフェイクは新たな頭痛の種となる。ディープフェイクは法廷で「証拠」として提出される可能性があり、裁判官、検察官、専門家がその信憑性を判断することを困難にするからだ。
この状況は、顔認証や音声認証に基づくアクセス制御の生体認証が、合成コンテンツを検出するための堅牢なメカニズムを並行して開発しなければ、ますます信頼性を失っていく可能性があるため、個人のセキュリティと公共のサイバーセキュリティの分野においても深刻な問題を引き起こしている。
ディープフェイクの蔓延は、個人への被害にとどまらず、デジタル情報に対する広範な不信感を助長する。あらゆる動画や音声が偽造可能になれば、「何も安全ではない」という考えが広まり、最終的には、多くの人々が何が本物で何が偽物かを区別しようとすることをやめてしまう。
この情報疲労は、偽情報キャンペーンや大規模な情報操作の温床となるため、特に危険です。偽ニュースと音声・映像のディープフェイクを組み合わせた偽情報攻撃は、選挙、国民投票、投資判断、国際関係に影響を与える可能性があります。
ソーシャルメディアはこのプロセスを加速させる役割を果たしている。虚偽であっても影響力のあるコンテンツは数分で拡散する一方、検証や訂正ははるかに遅れて、しかも拡散範囲も狭くなる。このタイムラグは、悪意のある目的で生成型AIを利用する者にとって明らかに有利に働く。
Facebook、X(旧Twitter)、Googleなどの主要プラットフォームは、有害なディープフェイクの拡散を抑制するための対策を発表しており、その内容は明確な禁止措置から、ラベル表示、迅速な削除システムまで多岐にわたる。しかし、問題の規模と技術の進化の速さから、こうした対策は常に部分的なものにとどまっている。
最も深刻なリスクは、こうした現象が市民の批判的思考力を蝕むことである。「すべてが嘘である可能性がある」となれば、疑念を植え付け、過激な理論を広め、メディア、諸機関、さらには民主主義制度そのものへの信頼を損なうことが容易になる。
防衛のための技術的および組織的戦略
このような複雑な問題に直面した場合、対応も同様に多角的でなければなりません。技術的なレベルでは、動画内の微妙な不整合(口の動きのずれ、不自然なまばたき、圧縮によるノイズ、過度に滑らかな肌、顔の輪郭のぼやけなど)を検出するAIベースのアルゴリズムが開発されています。
別の方法としては、動画や写真の真正性を証明する目に見えない透かしや検証可能なメタデータを挿入することで、「ソース」段階でコンテンツを保護する方法があります。これらのマークは、承認された標準規格と検証ツールがあれば、オリジナル素材と改ざんされたコピーを区別するのに役立ちます。
企業環境において、強化された多要素認証がますます注目を集めている。これは、個人の画像や音声だけに頼るのではなく、位置情報、典型的な利用パターン、代替チャネル(SMS、セキュアなアプリケーション)による確認、ワンタイムコードなどの他の要素と組み合わせることを意味する。
銀行振込や認証情報の変更など、機密性の高い取引については、明確な手順を定めることも推奨されます。例えば、重要な金融取引はメールやビデオ通話だけで実行せず、必ず別のチャネルを通じた追加の認証を必須とする、といった手順を定めるべきです。
最後に、継続的なトレーニングが鍵となります。フィッシングやディープフェイクの訓練を実施し、音声の同期のずれ、不自然なジェスチャー、異常な行動といった微妙な兆候を従業員に見抜くよう指導する組織は、より強固なセキュリティ文化を構築できます。
ディープフェイクを見分ける方法:日常生活に役立つ実用的なサイン
ユーザーの視点から見ると、偽コンテンツを見分けるのに役立つ手がかりはいくつかありますが、必ずしも決定的な証拠になるとは限りません。まず最初に、明らかな視覚的な欠陥を探すことをお勧めします。例えば、顔の輪郭がぼやけている、背景と比べて照明が不自然、動きがぎこちない、あるいは「奇妙な」表情をしている、といった点です。
まばたきもまた、有用な指標の一つです。多くのディープフェイクは依然として不自然なまばたきパターンを示しており、目が長時間開いたままだったり、不自然なリズムでまばたきをしたりします。新しいモデルではこの点が改善されつつありますが、多くの場合、依然として弱点となっています。
また、その人の体、首、肩にも注目することが重要です。ほとんどの偽造は顔に焦点を当てているため、体の他の部分、例えばプロポーション、姿勢、ジェスチャーなどがその人物に期待されるものと一致しない場合、偽造が露見する可能性があります。
動画の長さも手がかりの一つになり得る。長いディープフェイク動画を作成するには多くのリソースが必要となり、エラーが発生する可能性も高まるため、操作されたコンテンツの多くは比較的短く、インパクトのあるフレーズやシーンに焦点を絞っている。非常に短いクリップに衝撃的なメッセージが込められている場合は、警戒すべきだろう。
最後に、録画の文脈と出所を分析することが非常に重要です。最初に共有したのは誰ですか?信頼できるメディアに掲載されていますか、それとも匿名のアカウントのみに掲載されていますか?見た内容を裏付ける他の独立した情報源はありますか?再生速度を遅くしたり、動画をコマ送りで見たりすることで、背景、顔の姿勢、口の中(舌、歯)の急激な変化を検出するのに役立ちます。これらは、多くのアルゴリズムがまだ検出できない領域です。
メディアリテラシーと検証文化
批判的思考力と基本的な検証能力を備えた市民がいなければ、いかなる検出技術も十分とは言えません。INCIBEやインターネットユーザーセキュリティオフィスなどの組織は、受け取る情報に常に注意を払い、内容を詳細に分析し、信頼できる情報源で必ず検証する必要性を強調しています。
衝動的に情報を共有しない習慣を身につけること、特に強い感情(恐怖、怒り、憤りなど)を刺激するような情報には注意を払うことは、ディープフェイクやフェイクニュースの拡散を防ぐための最善策の一つです。「私がこれを信じることで誰が得をするのだろうか?」と数秒間自問自答するだけで、大きな違いが生まれます。
サイバーセキュリティのトレーニング、オンライン調査、サイバーインテリジェンスは、専門家だけのものではありません。フィッシング、ソーシャルエンジニアリング、偽情報攻撃の仕組みを理解することで、誰もが私生活と仕事の両方において、自身の脆弱性を大幅に軽減することができます。
子供やティーンエイジャーにとって、これらのテーマをデジタル教育や情緒教育に組み込むことは特に重要です。サイバーいじめ、セクストーション(性的脅迫)、親密な画像の共有といったリスクについて説明しましょう。動画が偽物かもしれないけれど、その結果は非常に現実的なものになり得るということを知っておくことは、大きな違いを生みます。
企業や機関にとって、一般的なサイバーセキュリティのアドバイスにとどまらない啓発プログラムへの投資は、今や戦略的に不可欠となっている。ディープフェイク、その影響、そしてそれらへの対処法を理解していない者は、新たなデジタル環境において明らかに不利な立場に置かれることになるだろう。
あらゆる兆候から、ディープフェイクは今後も量と巧妙さを増し続け、何百万人もの人々の安全、経済、政治、そして私生活に影響を与えることが予想されます。ディープフェイクがデジタル環境の一部であることを受け入れ、明確な法的枠組みを求め、強力な検出技術に投資し、そして何よりも、検証と共同責任の文化を育むことが、この強力なツールがオンライン生活における信頼を完全に損なう武器となることを防ぐ最善の方法です。