- AI は防御能力とリスクの両方を増大させ、従来の境界セキュリティでは不十分になります。
- ゼロ トラストは、データ中心のモデルと「最小限のエージェンシー」による AI エージェントの制御へと進化しています。
- AI、ゼロトラスト、マネージド サービスの組み合わせにより、可視性、自動化、リアルタイムの対応が可能になります。
- 成功は、デジタルへの不信感を意図的に正常化する文化的変化と同じくらい、テクノロジーに大きく依存します。
生成型人工知能の台頭は、サイバーセキュリティの世界に革命をもたらしました。ビジネスイノベーションを推進する技術が、より迅速で、より信頼性が高く、自動化された攻撃を可能にするようになったのです。セキュリティチームは、リモートユーザー、クラウドサービス、接続された産業システムなどを含むハイブリッドインフラストラクチャの防御を強いられる一方、規制は強化され、予算は必ずしもそれに追いついていません。
このような状況において、従来の「セキュアな境界」モデルはもはや通用せず、ゼロトラストの理念が新たな標準となっていることはますます明らかになっています。現在の課題は、人やデバイスだけでなく、AIモデル、自律エージェント、そしてプラットフォーム、アプリケーション、クラウド間を機械速度で移動するデータフローも制御する必要がある世界に、このゼロトラストの理念を適応させることです。
AIが従来のセキュリティモデルに挑戦する理由
人工知能は諸刃の剣となっている。防御力を強化する一方で、サイバー犯罪者の武器庫も拡大させてしまうのだ。今日では、高度にパーソナライズされたフィッシングキャンペーン、音声や動画のディープフェイク、多形性マルウェア、生成型AIを活用した自動化された詐欺行為などを容易に作成できる。
同時に、組織はますます多様化するインフラストラクチャを管理しています。マルチクラウド環境(AWS、Azure、Google Cloud、Oracle)、SaaS、自社データセンター、産業用OTネットワーク、そして数千人ものリモートワーカーなどです。これらすべてに加え、重要なデータは至る所に分散し、デジタルサプライチェーンは複雑化し、規制圧力も高まっています(NIS2、DORA、業界規制など)。
サイバーセキュリティの専門家は、問題はブロックされた攻撃ではなく、検出されない攻撃にあるという点で意見が一致している。攻撃者は正規のトラフィックに紛れ込み、盗まれた認証情報を悪用し、APIを悪用し、AIを利用して高度なステルス性で横方向への移動を行い、多くの場合、管理が不十分な「信頼できる」アクセスポイントを悪用する。
このような状況下では、従来の境界中心型アーキテクチャ(従来のVPN、フラットネットワーク、「内部」への暗黙の信頼)は
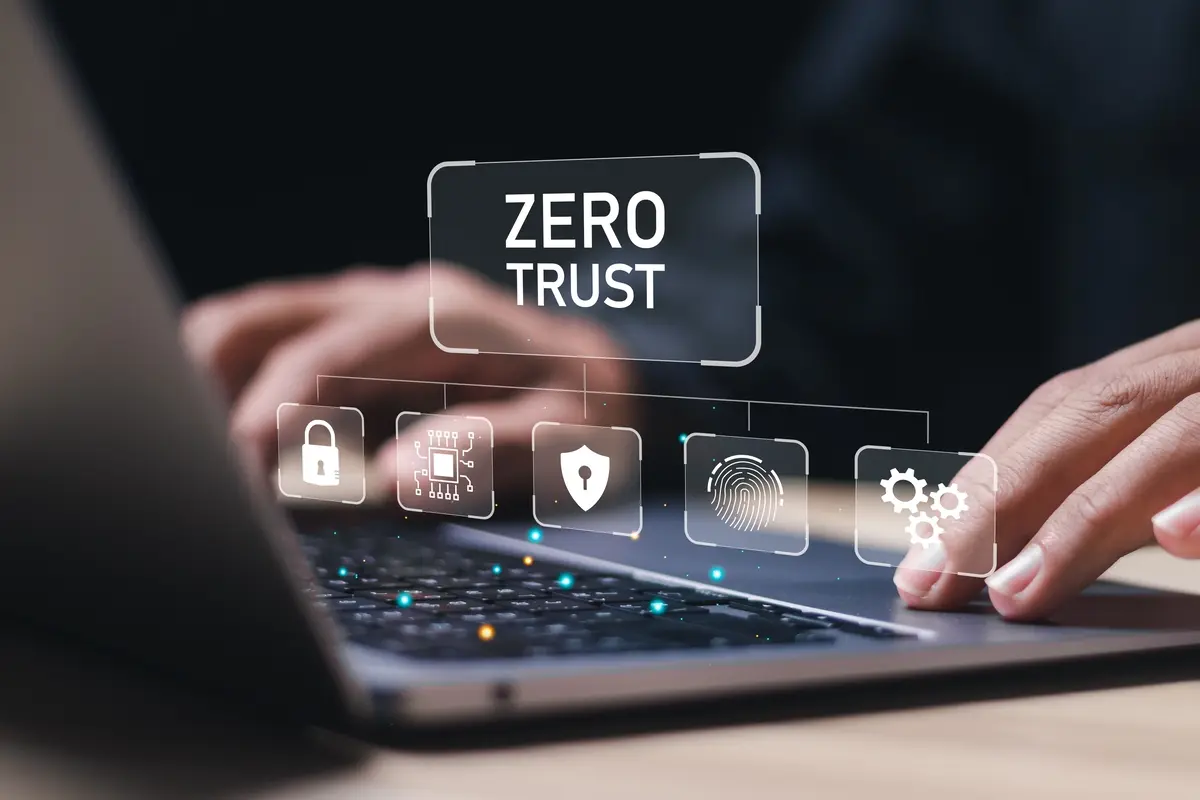
境界セキュリティからゼロトラストアプローチへ
長年にわたり、ITセキュリティは城壁に囲まれた城という比喩に基づいていた。つまり、内部はすべて信頼でき、外部はすべて疑わしいという考え方だ。境界にはファイアウォール、侵入経路にはVPN、そして内部に入れば内部ネットワークへの無制限アクセスが可能だった。しかし、従業員がどこからでも仕事をし、アプリケーションがクラウド上でホストされ、データがベンダー、パートナー、IoTデバイス間を行き来するようになると、このモデルは崩壊してしまう。
この変化に対応するため、2010年にフォレスター社は、ジョン・キンダーヴァグ氏が提唱した概念に基づくゼロトラストモデルを普及させました。その根底にあるのは、「決して信頼せず、常に検証する」という、シンプルでありながら革新的な考え方です。接続が「内部」からであろうと「外部」からであろうと関係なく、すべてのアクセスは認証、認可され、継続的に監視されなければなりません。
ゼロトラストの基本原則は、厳格かつ独立した発信元検証、最小権限のアクセス、そして常に侵害される可能性を前提とする、という3つの柱に集約されます。言い換えれば、ネットワークは侵害される可能性があり、内部ユーザーであっても、意図的であろうとなかろうと、あらゆるユーザーが脅威になり得るという前提に基づいています。
時を経て、このアプローチは理論的な概念から具体的なガイドラインへと進化を遂げました。NIST SP 800-207とCISA成熟度モデルの公開は転換点となり、ネットワーク、アプリケーション、データに関する参照アーキテクチャを提供しました。同時に、ヨーロッパでは、NIS2とENISAの勧告が、重要インフラ分野における強力な認証、セグメンテーション、継続的なアクセス制御の導入を推進しています。
AI時代のゼロトラスト:自律エージェントが常識を破るとき
ゼロトラストの第一波は、比較的静的な人やデバイス、つまり人間のユーザー、企業チーム、従来のビジネスアプリケーションを想定して設計された。しかし、AIはこの現実を大きく変えた。
AIモデル、特に大規模言語モデル(LLM)や自律エージェントは、動的に動作し、システム境界を越え、機密データをわずか数秒で操作します。メールを読み取ったり、ワークフローを起動したり、ファイルを変更したり、APIと連携したり、人間の継続的な監視なしに意思決定を行ったりすることができます。
OWASPは、GenAIとLLMに関するトップ10リスクの中で、いわゆる「過剰なエージェント権限」について警告しています。これは、AIに過剰な自律性や行動能力が与えられる場合を指します。経営幹部に代わってメールを送信するエージェント、口座間で資金を移動させるボット、生産システムに変更を加えるアシスタントなど、これらの機能は適切に制御されないと、それぞれ新たな攻撃経路を生み出します。
人間中心のゼロトラストアプローチには限界がある。アルゴリズムが毎分何千もの決定を下すような状況に対応できる拡張性がないのだ。すべてのエージェントのあらゆる行動に最小権限の原則を手動で適用することは、現実的に不可能である。ここで重要な進化が生まれる。それは、アイデンティティからデータへと焦点を移すことである。
データに重点を置いたゼロトラスト:データが新たなコントロールプレーンとなる
AIが支配する環境では、真に重要なのは、誰がデータにアクセスするかだけでなく、どのようなデータにアクセスし、それをどのように変換し、誰と共有するかである。ネットワークの境界は意味を失い、新たな境界はデータそのものとなる。
フォレスターなどのアナリストは、AIガバナンスのためのフレームワークであるAEGISなどを通じて、セキュリティはデータの可観測性、コンテキスト、説明責任へと方向転換する必要があると強調しています。これは、AIによるイノベーションを促進する一方で、情報分類、データリネージ、およびその利用に関する監査可能なルールに基づいた管理体制を構築することを意味します。機密情報を保護するためには、データ漏洩や盗難のリスクを低減する対策と管理策を導入することが推奨されます。
専用プラットフォームは、DSPM(データセキュリティ態勢管理)とAI-SPM(AIセキュリティ態勢管理)の機能を組み合わせることで、クラウド、SaaS、ハイブリッド環境における機密データの所在、使用方法、アクセスしているAIシステムを特定します。そこから、ガバナンスポリシーを適用して、危険な動作(悪意のあるプロンプト、データ漏洩、異常なアクティビティ)を検出し、ブロックやアラートを自動化します。
この変化により、ゼロトラストは、自律エージェントや自己学習モデルによって拡張可能な、生きたデータ駆動型アーキテクチャへと変貌します。AIが「正しいこと」を盲目的に行うと信頼するのではなく、機密性や状況に基づいてAIが見たり実行したりできる範囲を制限する動的な安全対策が確立されます。
AIを味方につける:次世代SOCと「最小限のエージェンシー」
AIは問題を生み出すだけでなく、ゼロトラストを大規模に維持するための重要な要素でもあります。現在のセキュリティシグナル(ログ、ネットワークテレメトリ、クラウドアクティビティ、IDイベントなど)の膨大な量は、自動化されたサポートなしでは、人間のチームにとって圧倒的な負担となります。
サイバーセキュリティベンダーは、高度なAIを自社の保護、検知、対応プラットフォームに統合している。その範囲は、数百兆件ものイベントを分析して異常を検出するエンジンから、インシデントを調査し、アラートを関連付け、手動介入なしでアクションを実行できるSOC(セキュリティオペレーションセンター)内のインテリジェントエージェントまで多岐にわたる。
大手企業は、AIエージェントがアナリストと連携して動作するセキュリティオペレーションセンターである「エージェント型SOC」の概念を試験的に導入している。これらのエージェントは、インフラストラクチャの状況を理解し、封じ込め策を推奨し、レポートを作成し、プレイブックを自動化し、場合によっては明確に定義された範囲内で直接対応を実行する。
鍵となるのは、最小権限の原則に似た原則をAIに適用すること、ただしOWASPが推奨する「最小限のエージェント」モデルを適応させることです。これは、エージェントがアクセスできるデータだけでなく、実行できる具体的なアクションも制限します。本番環境では、絶対に必要な場合を除き、ボットに「何でもできる」権限を与えるべきではありません。
実例: 銀行、エネルギー、産業、食品業界におけるゼロトラストと AI
理論上は素晴らしいが、ゼロトラストが真価を発揮するのは、重要な産業分野の現場だ。そこでは、たった一つのミスが工場の操業停止、金融サービスの停止、あるいは数百万人のユーザーの停電につながる可能性がある。
銀行業界では、詐欺、個人情報盗難、データ漏洩が大きな懸念事項となっています。金融機関は、大規模なテレメトリ、AIを活用した分析、自動化を組み合わせた、拡張性の高いセキュリティオペレーションセンター(SOC)の構築に取り組んでいます。その目的は、詐欺のパターンを予測し、疑わしい活動をリアルタイムでブロックし、事後対応型から事前対応型へと移行することです。侵害されたアカウントを復旧・保護できる能力は、これらの攻撃の影響を軽減する上で非常に重要です。
エネルギー分野では、大手電力会社などの事業者は、数百万台のスマートメーター、数千の変電所、中央システムにアクセスする現場チームなど、膨大なリスク範囲に直面しています。さらに、IT環境とOT環境は厳密に分離されていることが多く、相互に信頼できないとみなされることも少なくありません。このような状況でゼロトラストに移行するということは、セキュリティオペレーションセンター(SOC)内で、例えば計画された大規模なデバイスアップデートと攻撃を区別し、統一された可視性を実現することを意味します。
生産継続性が最優先される製造業において、ゼロトラストは非常に現実的な概念です。PLCやロボットが停止すれば、その影響は即座に現れます。数十年にわたって使用される製品を扱う製造業者は、旧式のOT技術、安全性の低いプロトコル、そしてますます拡大するクラウド接続と共存しています。重要な課題の一つは、こうしたITとOTソリューションの混在に対する可視性と制御を統合し、機械ネットワークから顧客のクラウドまで全てを表示する単一の画面を実現することです。
自動化された工場を持つ食品会社では、産業機器への不正なリモートアクセスが生産に直接影響を与える可能性があることが懸念されています。原則は明確です。厳密に管理、監視され、リアルタイムで取り消し可能なセッション、アクティビティの記録、およびアクセス許可の有効期限設定なしに、サプライヤーがPLCやロボットにアクセスすべきではありません。
デジタルサプライチェーン、LLM、データ侵害リスク
内部インフラ以外にも、多くの組織は、自社の最大の弱点がデジタルサプライチェーンにあることに気づき始めています。彼らは日々、銀行、テクノロジーパートナー、システムインテグレーター、フィンテック企業、クラウドプロバイダーなど、多岐にわたる企業と連携しており、それらはすべて何らかの形で自社のシステムと繋がっています。
各リンクは潜在的な侵入経路となり得ます。セキュリティ対策が不十分な第三者は、より大規模な攻撃のバックドアとなる可能性があります。そのため、B2Bアクセスを徹底的に評価し、権限を制限し、環境をセグメント化し、APIベースの統合を監視する必要があります。
これに加えて、外部LLMの利用に関する懸念が高まっている。それは、内部情報が管理や追跡可能性なしに官民連携モデルに「供給」されてしまうリスクである。戦略文書、顧客データ、あるいは独自のコードなどが、適切な安全対策なしにAIツールのコンテキストとして使用された場合、意図せず漏洩する可能性がある。
ここでAIに適用されるゼロトラストとは、強力なDLP(データ損失防止)制御を確立し、どのモデルに何を送信できるかを規制し、データの所在を要求し、可能な場合は、組織がトレーニング対象と非トレーニング対象を真に制御できるプライベートな展開または「ウォールドガーデン」を選択することを意味します。
AIを活用したゼロトラストの実装:実践的な手順と課題
ゼロトラスト戦略の導入は、単にいくつかのツールをインストールするだけではありません。それは、戦略的、技術的、そして文化的な変革を伴う道のりです。とはいえ、良いスタートを切るための具体的な手順をいくつか定めることは可能です。
最初のステップは可視性です。資産、データ、ID、およびフローを一覧化します。どのようなシステムが存在し、それらがどのような重要な情報を扱っているか、誰が(またはどのAIエージェントが)どこからそれらにアクセスしているかを把握することが不可欠です。データ検出および分類ツールは、パブリッククラウド、SaaS、およびオンプレミス環境における「至宝」を特定するのに役立ちます。
次に、リスク評価とポリシー定義を行います。これは、ビジネスプロセスを影響度に応じて分類し、誰がどのような条件で何にアクセスできるかを定義するものです。これには、詳細なアクセスポリシー、ネットワークのセグメンテーション、OT/ITの「ゾーン」の定義、APIの保護、AIサービスの使用に関する明確なルールなどが含まれます。
導入は通常段階的に行われます。まずID管理(フィッシング対策済みの多要素認証、シングルサインオン、最新の権限管理)から始まり、次にアクセス管理のためのZTNA/SASE、そして最後にマイクロセグメンテーションと高度なデータ保護へと進みます。各段階では、ポリシーを調整し、過度に制限的な措置が業務運営を阻害しないように、継続的な監視が行われます。
この過程において、変化への抵抗、技術的な複雑さ、適応が困難なレガシーシステム、断片化されたツールなど、おなじみの障害が次々と現れます。トレーニング、変更管理、そして統合プラットフォーム(SSE、SASE、オブザーバビリティスイート)への統合は、成功の犠牲者にならないための重要な手段です。
AI、スマート認証、マネージドサービス
AIは認証のあり方をも変えつつあります。パスワードや静的な要素だけに頼るのではなく、現代のシステムは適応型のリスクベース認証を採用しています。位置情報、デバイス、使用パターン、タイピング速度、さらにはマウスの動作まで分析し、リクエストが正当なものか疑わしいものかを判断します。
この種のAIを活用した認証は、ゼロトラストに最適です。ログイン試行ごとに動的に評価が行われ、リスクが高い場合は追加の認証要素を要求したり、権限を制限したり、アクセスを完全にブロックしたりする可能性があります。これらの処理は正規ユーザーにはほとんど意識されることなく行われるため、ユーザーは普段通りに操作するだけで済み、ストレスを感じることはほとんどありません。
AIが真価を発揮するもう一つの分野は、自動応答です。デバイスがデータの漏洩を開始したり、悪意のあるエージェントが横方向に移動したり、ユーザーが異常な量の情報をダウンロードしたりした場合、検出エンジンはエンドポイントを隔離し、トークンを取り消し、セッションを閉じ、調査をほぼ瞬時に開始できます。
多くの組織、特に中規模組織にとって、このレベルの高度なセキュリティ体制を社内で構築するのは困難です。そこで役立つのがマネージドサイバーセキュリティサービスです。24時間7日のSOC(セキュリティオペレーションセンター)、高度な監視機能、AIを活用したアクセス管理、セキュリティ自動化などを提供することで、企業がすべてをゼロから構築する必要をなくします。
文化の変化:「ゼロトラスト世代」とデジタルデバイド
ゼロトラストは、技術的な側面だけでなく、デジタル環境における信頼の捉え方に関する文化的な変革も要求する。それは「人を疑う」ことではなく、あらゆるシステムは故障する可能性があることを受け入れ、ユーザーと企業を守る最善の方法は、決して悪いことが起こると想定しないことだ。
興味深いことに、幼い頃からソーシャルメディア、オンラインゲーム、デジタルサービスを利用して育ってきた若い世代は、信頼を築く必要があり、ルールが厳しい環境に非常に慣れ親しんでいる。この世代は、皮肉にも「ゼロトラスト世代」と呼ばれ始めている。
デジタルデバイドのもう一方の端では、上級職員の中には、セキュリティ対策を不必要な障害、あるいは個人的な不信感の表れと捉える人もいるかもしれません。ここで重要なのは、各対策の目的を明確に説明し、実際のインシデント事例を示し、組織と従業員の両方を保護することが目的であることを改めて強調することです。
多要素認証、アクセスセグメンテーション、継続的検証は、悪意のあるメールをワンクリックするだけで、極めて高度なAI支援型攻撃が発動し、深刻な経済的、法的、そして評判上の影響を及ぼす可能性があることが理解されれば、「煩わしいもの」とは見なされなくなる。
短期的および中期的に見ると、ゼロトラストと人工知能は今後も融合を続け、表裏一体の関係になると考えられます。AIはリアルタイムで発生する事象を監視、分析、対応するためのエンジンとして機能し、ゼロトラストは人、機械、モデルが実行できる範囲を制限、検証、管理するためのフレームワークとして機能します。自律性と制御のバランスを取り、イノベーションを阻害することなくデータを保護できる組織こそが、信頼がもはや無償で与えられるものではなく、構築されるものとなるデジタル環境において、最も有利な立場に立つことができるでしょう。