- Docker Swarmを使用すると、ノードのクラスタを作成し、高可用性と統合された負荷分散機能を備えたコンテナ化されたサービスをオーケストレーションできます。
- ノード、マネージャー、ワーカー、サービス、タスク、オーバーレイネットワークといった概念は、Swarmがコンテナをどのように管理・配布するかを理解するための基礎となる。
- docker swarm init、docker service create、docker service scaleなどのコマンドを使用すると、アプリケーションのデプロイ、スケーリング、および更新を容易に行うことができます。
- Swarmは、クラウドサービス、DevOpsプラクティス、AI、ビジネスインテリジェンスとの統合により、中小規模のプロジェクトに非常に適しています。
複数のマシンに分散した数十個、数百個のコンテナを管理するのは、基本的なDockerだけに頼っていると非常に厄介な問題になりかねません。高可用性、自動スケーリング、ダウンタイムのないデプロイメントといったことを考えると、個々のコンテナだけでは不十分で、コンテナオーケストレーションが必要になります。そこで登場するのがDocker Swarmです。これは、クラスタ全体でコンテナを調整するためのDockerのネイティブソリューションです。
単一マシン上でDocker Composeを使用していたものの、実環境では不十分だと感じている場合、Swarmは論理的な次のステップとなります。Swarmを使用すると、ノードのクラスタをセットアップし、サービスをノード間で分散させ、負荷分散を行い、クラッシュしたコンテナを置き換え、最終的には多数のサーバーを単一の、一貫性のある、本番環境に対応したプラットフォームに変換できます。Kubernetesが煩雑すぎたり複雑すぎたりすると感じた場合でも、いきなりKubernetesに移行する必要はありません。
Docker Swarmとは何ですか?また、コンテナオーケストレーションにおいてなぜ重要なのでしょうか?
Docker Swarmは、Dockerに直接組み込まれたクラスタリングおよびオーケストレーションエンジンです。これは外部ツールではなく、Docker Engine自体の動作モードであり、複数のマシン(物理マシンまたは仮想マシン)を論理クラスタ(Swarmと呼ばれる)にグループ化し、そのSwarm上に個別のコンテナではなくサービスをデプロイすることを可能にします。
Swarmの優れた点は、ノード群全体を抽象化し、まるで単一の「スーパーサーバー」を使っているかのように動作させることができる点です。サービス、レプリカ数、公開ポート、および制限事項を定義するだけで、Swarmが各コンテナ(タスク)の実行場所、ノード障害発生時の再分散方法、およびコンテナ間のトラフィックバランスを自動的に決定します。
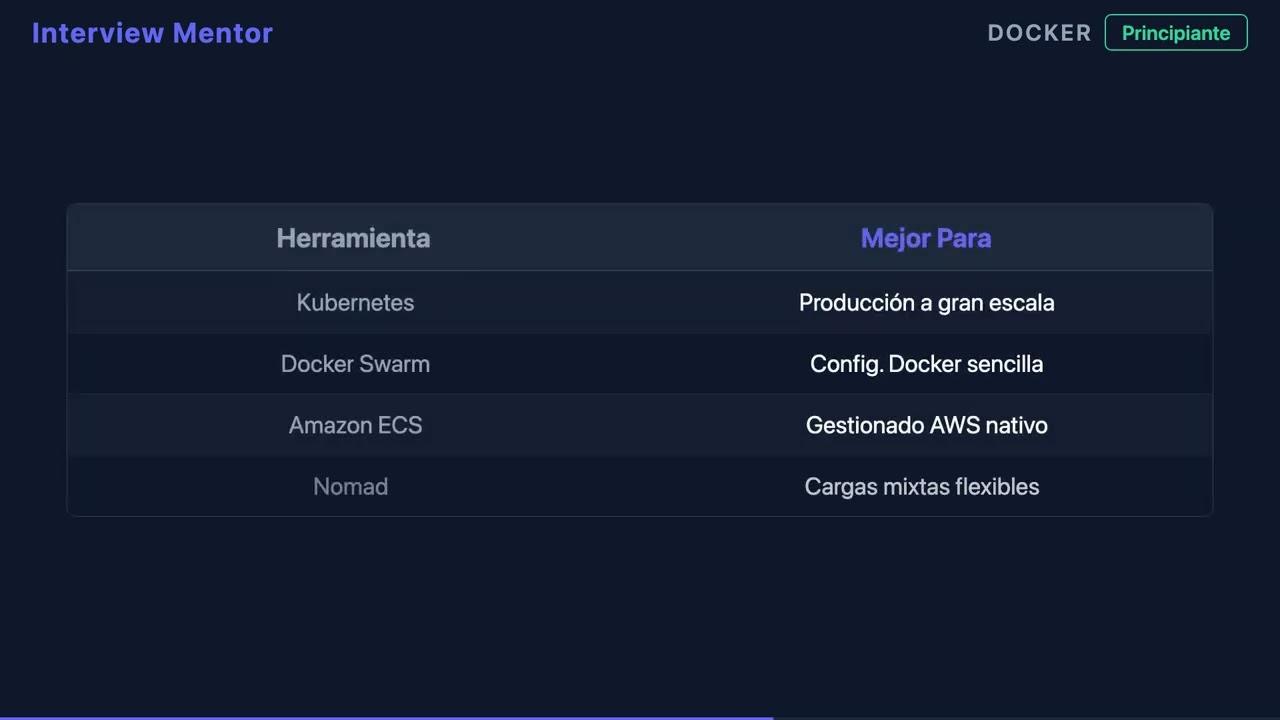
コンテナオーケストレーションの観点から見ると、Docker Swarmは多くのDevOpsチームが求める典型的なニーズ、すなわち容易な水平スケーリング、基本的な高可用性、内部ロードバランシング、ノード間の階層型ネットワーク、そして制御されたデプロイメントを網羅しており、マイクロサービスアーキテクチャに適しています。特に、小規模から中規模のプロジェクト、あるいはKubernetesの複雑さを必要とせずDockerエコシステムに精通している組織にとって魅力的な選択肢と言えるでしょう。
Swarmは、シンプルさが重要なシナリオに最適です。例えば、ラボ環境、ステージング環境、中小企業内のオンプレミス・クラスター、あるいは複雑なプラットフォームを管理したくないクラウド本番環境などです。さらに、アプリケーション・パッケージングにDockerを既に利用しているCI/CDパイプラインやDevOpsプラクティスともシームレスに統合できます。
Docker Swarmの主要概念:ノード、サービス、ネットワーク
コマンドを無闇に入力し始める前に、Swarmが各要素をどのように参照しているかを理解しておくことが重要です。これらは、CLIやドキュメントで頻繁に目にする概念です。
ノードとは、スウォームを構成するあらゆるマシンを指します。物理サーバー、クラウド上の仮想マシン、あるいはテスト環境にあるノートパソコンなど、どのようなマシンでも構いません。各ノードはDocker Engineを実行し、特定の役割を使用してクラスタに登録します。
マネージャーノード:これはクラスターの中枢です。望ましい状態の維持、タスクのスケジュール設定、および操作のオーケストレーションを担当します。コントロールプレーンの高可用性を確保するために複数のマネージャーが存在する場合がありますが、そのうちの1つがリーダーとして機能し、他のマネージャーを調整します。
ワーカーノード:これらはスウォームの「ワーカー」です。オーケストレーションに関する決定は行わず、マネージャーから割り当てられたタスク(コンテナ)を実行するだけです。これにより、必要に応じてワーカーを追加することで、コンピューティング能力を拡張できます。
サービスは、Swarmにおけるデプロイメントの単位です。使用するコンテナイメージ、レプリカ数、ポート、環境変数、設定、シークレット、その他のオプションを定義します。`docker run`で単一のコンテナを実行するのとは異なり、`docker service create`は、Swarmが目的の状態に維持するサービスを記述します。
タスクとは、サービスに関連付けられ、ノードに割り当てられるコンテナの具体的なインスタンスです。レプリカ数を3つ持つサービスをリクエストすると、Swarmは3つのタスクを作成します。タスクが失敗した場合、マネージャーはレプリカ数を維持するために別のタスクを作成します。
オーバーレイネットワーク:これは、異なるノードに配置されたコンテナが、あたかも同じローカルネットワーク上にあるかのように通信できるようにする分散型仮想ネットワークの一種です。Swarmは、これらのオーバーレイネットワークを利用して、サービスを接続し、レプリカ間で負荷分散を適用し、アプリケーション同士を分離します。
最初のステップ:Docker Swarmクラスタの初期化とテスト
マシンにDockerが既にインストールされている場合、基本的なSwarm環境のセットアップは驚くほど簡単です。追加のソフトウェアは不要で、Swarmモードを有効にしてノードをクラスタに参加するだけです。
ステップ1:最初のマネージャーを作成します。初期マネージャーノードとして使用するマシンで、次のコマンドを実行します。
docker swarm init –advertise-addr
`--advertise-addr` パラメータは、他のノードがこのマネージャを表示するために使用する IP アドレスを指定します。コマンドを実行すると、Docker は自動的にトークンとコマンドを表示し、他のノードがワーカーとしてスウォームに参加できるようにします。
ステップ2:ワーカーノードをクラスターに参加させる。ワーカーとして機能する各マシンで、次のようなコマンドを実行します。
docker swarm join –token :2377
参加トークンとマネージャーのIPアドレスは、`docker swarm init`コマンドから出力されます。制御通信にはデフォルトでポート2377が使用されます。この時点から、ノードはスウォームの一部として認識され、タスクを受け取る準備が整います。
クラスタの状態を確認するには、マネージャーに移動して(独立したワーカーでは機能しません)、次のコマンドを実行するだけです。
ドッカーノードls
このコマンドは、スウォーム内のすべてのノード、そのID、ホスト名、役割(マネージャーまたはワーカー)、および現在のステータスを表示します。ここから、ノードがダウンしているか、ドレインモードになっているか、接続の問題が発生しているかを検出できます。
Docker Swarmでのサービス展開:最初のnginxから本番環境まで
クラスターが起動して稼働したら、いよいよ面白い部分、つまりサービスのデプロイが始まります。`docker run`コマンドで個々のコンテナを起動する代わりに、Swarmが自動的に管理および再バランスするサービスを定義します。
クラスター外部からアクセス可能なNginxウェブサーバーのようなシンプルなサービスを作成するには、次のようなコマンドを使用します。
docker service create –name my-nginx -p 80:80 nginx
これにより、コンテナのポート80をクラスタノードのポート80に公開するmy-nginxというサービスが起動します。Swarmは、サービスの公開と、スケーリング時に異なるレプリカ間で受信リクエストの負荷分散を処理します。
デプロイ済みのサービスを一覧表示することで、スウォーム内で何が実行されているかを把握しやすくなります。
ドッカーサービスls
ここでは、サービス名、そのモード、およびレプリカ数が、現在の形式と目標形式で表示されます。たとえば、「3/5」と表示されている場合、それは目標状態に到達するためのタスク作成処理がまだ進行中であることを意味します。
特定のサービスのタスクの詳細とステータスを確認することで、各インスタンスがどのノードで実行されているかを特定できます。
docker service ps my-nginx
出力には、タスク、割り当てられたノード、ステータス(実行中、準備中、シャットダウン中など)、使用されたイメージ、および実行時間が表示されます。これは、デプロイメントや負荷分散の問題をデバッグする際に不可欠です。
ライフサイクル管理:サービスの拡張、アップグレード、および削除
オーケストレーションの大きな利点の1つは、サーバーごとに操作することなく、サービスを拡張および更新できることです。Swarmを使えば、コマンドラインからこれを非常に簡単に行うことができます。
Docker Swarmでサービスをスケーリングするとは、サービスのレプリカの総数を指定することです。たとえば、my-nginxを単一のレプリカで作成し、それを3つに増やしたい場合、次のように指定します。
docker service scale my-nginx=3
Swarmは、ワーカーのリソースと状態を考慮しながら、利用可能なノードに新しいタスクをスケジュールします。後でさらに多くの容量が必要になった場合は、以下の手順でレプリカ数を5つにアップグレードできます。
docker service scale my-nginx=5
サービスイメージの更新も、特に本番環境では重要なポイントです。コンテナを手動で停止して削除する代わりに、制御された更新を実行できます。
docker service update –image nginx:latest my-nginx
このコマンドは、定義された更新戦略(デフォルトではローリングアップデート)に従って、既存のタスクを新しいイメージに段階的に移行するようにSwarmに指示します。これにより、エンドユーザーへの影響を最小限に抑えることができます。
不要になったサービスを削除する場合も、個々のコンテナレベルではなく、スウォームレベルで行います。
docker service rm my-nginx
これにより、Swarm から関連するすべてのタスクが停止および削除され、ノード上のリソースが解放されます。これは、アーキテクチャ内で不要になったコンポーネントを廃止するためのクリーンな方法です。
実践演習:独自のクラスターをセットアップし、サービスをデプロイする
概念を定着させるには、ローカルの仮想マシンや安価なクラウドインスタンスを使って、実験室環境で再現できるような簡単な演習に勝るものはありません。
演習1:Docker Swarmクラスタを構成します。少なくとも3つのノード(1つはマネージャー、2つはワーカー)を用意します。マネージャーで、以下のコマンドを使用してSwarmを有効にします。
docker swarm init –advertise-addr
次に、出力に表示されている結合コマンドをコピーし、各ワーカーで実行します。
docker swarm join –token :2377
すべてうまくいったかどうか確認してください。
ドッカーノードls
マネージャーは「リーダー」ステータス、ワーカーは「アクティブ」ステータスで表示されます。いずれかのワーカーが「ダウン」と表示される場合は、接続状況、ファイアウォール、およびDockerのバージョンを確認してください。
演習2:サービスのデプロイとスケーリング。クラスタの準備ができたら、HTTP経由でアクセス可能なnginxサービスを作成します。
docker service create –name my-nginx -p 80:80 nginx
存在を確認するには、以下を使用してください。
ドッカーサービスls
以下の方法でサービスを3つのレプリカに拡張します。
docker service scale my-nginx=3
タスクがどこにデプロイされているかを確認するには、以下を使用してください。
docker service ps my-nginx
この演習の基本的な解決策としては、3つのタスクが異なるノードに分散され(十分なリソースがある場合)、クラスターのポート80にHTTPリクエストを送信すると、Swarmは内部ロードバランサーに従ってトラフィックを異なるレプリカにルーティングします。
手動コンテナ管理と比較したDocker Swarmの利点
個々のコンテナを起動する代わりにSwarmを使用することで、単純なテスト環境以上のものが必要になった瞬間から、多くのメリットが明らかになります。
Docker CLIに統合されたシンプルなデプロイメント:まったく新しいツールを学ぶ必要はありません。サービスおよびクラスタ管理コマンドは、docker run、docker ps、またはdocker imagesで既に行っている操作と非常によく似ています。
組み込みのロードバランシング:`-p` オプションでサービスを公開すると、Swarm は必要なノードにポートを通知し、利用可能なレプリカ間でトラフィックを分散します。リクエストを分散するためにTraefikのような基本的な外部ロードバランサーを追加する必要がないため、初期アーキテクチャが簡素化されます。
高可用性と耐障害性:コンテナがクラッシュしたり、ワーカーノードが故障したりした場合、Swarmはタスクの損失を検知し、レプリカ数を維持するために他のノードでタスクの再作成を試みます。これにより、個別の障害によるサービス停止を大幅に防止できます。
望ましい状態を一元的に管理できます。必要なレプリカの数、使用するイメージ、開くポート、適用する制限などを宣言するだけで、クラスタがその状態に収束するように処理します。今後の変更(アップデート、スケーリング、ノードのドレイン)も、この制御プレーンから管理されます。
プロジェクトでDocker Swarmを使用するのが理にかなうのはどのような場合ですか?
すべての状況でKubernetesや高度なマイクロサービスが必要なわけではありません。Docker Swarmは、シンプルさとオーケストレーション機能のバランスが求められる多くのユースケースに非常に適しています。
中小規模の運用クラスター:少数のビジネスアプリケーション、API、または内部サービスを管理していて、インフラストラクチャが大規模でない場合、Swarmは巨大なエコシステムを学習する必要なく、必要なものを提供します。
Dockerを高度に活用しているチームが、Kubernetesの学習曲線に悩まされることなく、オーケストレーションへの移行を実現したい場合に最適です。SwarmはDocker Engineの一部であるため、移行は通常、よりスムーズかつ迅速に行えます。
クラウド環境や分散アーキテクチャにおいて、主要プロバイダーのマネージドサービス(データベース、メッセージキュー、ストレージなど)を引き続き利用しつつ、アプリケーションをSwarmでオーケストレーションされたコンテナ内で実行したい場合に最適です。シンプルさとクラウド機能を両立させる賢明な方法です。
DevOpsや自動化のユースケースでは、イメージをビルドし、レジストリにアップロードし、クラスターに自動的にデプロイするパイプラインが必要になります。SwarmはCI/CDツールとの連携が優れており、迅速な継続的デリバリーサイクルを実現します。
極めて高度な制御、大規模なエコシステム、あるいは複雑な統合が必要な場合は、 Kubernetesの方が適しているかもしれません。しかし、多くの実際のプロジェクトにおいては、Swarmは運用上の摩擦を最小限に抑えつつ、必要なオーケストレーション機能を提供します。
実践的なガイドとDevOpsアプローチ:基礎から高度なデプロイメントまで
Docker Swarmに関するチュートリアルが散在していたり、奇妙な本番環境のエラーが発生したり、ドキュメントがバラバラだったりして、途方に暮れていると感じているなら、それはあなただけではありません。多くの開発チームや運用チームは、個々のコンテナからオーケストレーションされたプラットフォームに移行する際に、圧倒されてしまうのです。
Swarmに焦点を当てた包括的なDevOpsガイドは、通常、いくつかの重要なブロックに分かれています。まず、Dockerの基本、つまりイメージの作成、コンテナの管理と最適化、レジストリの使用、そして最適なパッケージング方法について解説します。このしっかりとした基礎知識は、後々のオーケストレーションが悪夢のような事態にならないようにするために不可欠です。
次に、ネットワークと永続性についてさらに詳しく掘り下げます。Dockerのネットワークタイプ(ブリッジ、ホスト、オーバーレイ、macvlan)、ボリューム管理とデータ永続性、そしてDocker Composeを使用したマルチコンテナアプリケーションのデプロイについて解説します。これにより、分散スウォームにデプロイする前に、スタックがどのような構成になるべきかを明確に把握できます。
次のレベルでは、Swarmサービスの実装に焦点を当て、クラスタの初期化から、シークレット、構成、スタックといった高度な機能までを網羅します。ここでは、宣言型サービス定義、暗号化された認証情報、コンテナ間で共有される構成などを扱います。
もう一つ重要な分野は、負荷分散、ログ記録、および可観測性です。サービスを適切に公開し、ログを確認し、ボトルネックを特定し、トラブルシューティング手法を適用して、日常的に高い可用性を維持する方法を学ぶ必要があります。システムの監視と診断には、メトリクスとアラートを網羅した高度な監視ガイドが非常に役立ちます。
最後に、自動化されたイメージビルドからクラスタ全体への継続的なデプロイメントまで、すべてが実践的なプログラミング演習とともにDevOpsパイプラインに統合され、すべてのコード変更が確実かつ再現性高く本番環境に反映されることが保証されます。
基本を超えて:DockerネットワークとSwarmを使った次のステップ
クラスターと最初のサービスの起動をマスターしたら、次の段階は通常、コンテナ同士、そしてコンテナが外部とどのように通信するかを徹底的に理解することです。
Dockerブリッジネットワークとホストネットワークは、単一マシン上の通信の大部分を制御しますが、オーバーレイネットワークは、スウォーム内の異なるノード間でコンテナを接続する上で重要な役割を果たします。これらの違い、それぞれをいつ使用すべきか、そして外部ファイアウォールやロードバランサーとの連携方法を理解することは、本番環境での予期せぬトラブルを回避するために不可欠です。
macvlanのようなネットワークでは、物理ネットワークから「実際の」IPアドレスをコンテナに割り当てることができます。これは、ネットワークレベルでサービスを独立したホストのように動作させる必要がある特定の環境では非常に便利ですが、複雑さが増し、追加の設定要件も発生します。
Dockerネットワークを深く掘り下げることで、 Swarmサービスの設計を組織やクラウドプロバイダーのネットワークトポロジーに適切に合わせることができ、どのサービスが内部向けで、どのサービスが外部に公開されているか、そして環境間(開発、テスト、本番)でトラフィックをどのようにセグメント化するかを明確に定義できるようになります。
Swarmにおけるもう一つの興味深い開発分野は、認証情報、証明書、設定ファイルをイメージに直接埋め込んだり、通常の環境変数を使用したりすることなく、シークレットと設定をより深く活用して管理する点です。これによりセキュリティが向上し、環境管理がはるかに整理されます。
Docker Swarmを基盤としたカスタム開発、クラウド、およびビジネスインテリジェンスサービス
コンテナオーケストレーションは、ITエコシステムの他の部分から切り離されたものではありません。カスタムアプリケーションやカスタムソフトウェアを専門とする開発会社は、より堅牢で拡張性の高いソリューションを提供するために、Swarmのようなコンテナプラットフォームを利用することがよくあります。
SwarmをAWSおよびAzureクラウドサービスと統合することで、柔軟なクラスターの展開が可能になります。
また、コンテナ実行レイヤーを直接制御しながら、マネージドクラウドコンポーネント(データベース、メッセージキュー、オブジェクトストレージ)を活用します。
同時に、ビジネス向けの人工知能とAIは、コンテナを用いたオーケストレーション環境に非常に適しています。AIモデル、推論マイクロサービス、AIエージェントは、負荷に応じてスケーリングするSwarmサービスとして実行できるため、単一のマシンがボトルネックになるのを防ぐことができます。
ビジネスインテリジェンスやPower BIの分野では、バックエンドをDocker Swarm上にデプロイすることで、API、ETLサービス、処理パイプラインからデータを安定的に抽出することが容易になります。オーケストレーションにより、これらのサービスが常に利用可能となり、ダッシュボードや分析にデータを提供できます。
こうした状況において、サイバーセキュリティの重要性も高まっています。TLS通信、制御されたイメージ更新、脆弱性スキャン、集中型シークレット管理を備えた適切に構成されたクラスタは、独立したコンテナを無秩序に展開する場合と比較してリスクを低減します。さらに、セキュリティ強化策とアクセス制御によって、環境全体の保護が強化されます。
最終的に、Docker Swarmのようなオーケストレーションプラットフォーム上で、カスタム開発、クラウドサービス、AI、BIを組み合わせることで、技術的な複雑さや運用コストを増やすことなく、最新で拡張性と回復力に優れたソリューションを構築できます。
コンテナオーケストレーションツールとしてDocker Swarmを使いこなせるようになれば、 DevOpsの世界で非常に強力な立場に立つことができます。散在するコンテナや不安定なデプロイメントに苦労していた状態から、一貫性があり、拡張性とセキュリティに優れたクラスタを扱えるようになり、シンプルなWebアプリケーションから、クラウドサービス、人工知能、自動化、統合されたビジネスインテリジェンスソリューションを備えた分散アーキテクチャまで、あらゆるものをサポートできるようになります。

インデックス
- 1 Docker Swarmとは何ですか?また、コンテナオーケストレーションにおいてなぜ重要なのでしょうか?
- 2 Docker Swarmの主要概念:ノード、サービス、ネットワーク
- 3 最初のステップ:Docker Swarmクラスタの初期化とテスト
- 4 Docker Swarmでのサービス展開:最初のnginxから本番環境まで
- 5 ライフサイクル管理:サービスの拡張、アップグレード、および削除
- 6 実践演習:独自のクラスターをセットアップし、サービスをデプロイする
- 7 手動コンテナ管理と比較したDocker Swarmの利点
- 8 プロジェクトでDocker Swarmを使用するのが理にかなうのはどのような場合ですか?
- 9 実践的なガイドとDevOpsアプローチ:基礎から高度なデプロイメントまで
- 10 基本を超えて:DockerネットワークとSwarmを使った次のステップ
- 11 Docker Swarmを基盤としたカスタム開発、クラウド、およびビジネスインテリジェンスサービス