- 従来のITセキュリティと運用環境(OT)保護の根本的な違い。
- リスク管理のための規制枠組みおよび国際規格(IEC 62443、ISO 27001、NERC CIPなど)。
- ガバナンスや監査からフォレンジック分析、産業用ペネトレーションテストまで、あらゆる分野を網羅した高度なカリキュラム構成。
- インダストリー4.0の影響と、重要インフラを保護するための有資格専門家に対する需要の高まり。

近年、デジタル化は飛躍的に進歩し、工場は「インダストリー4.0」と呼ばれるものへと向かっています。この完全な接続性は生産性向上に大きく貢献する一方で、これまで想像もできなかったリスクをもたらしており、環境災害や人的災害を回避するためには、産業制御システムの保護が最優先事項となっています。
この分野への参入を目指す人にとって、一般的なコンピュータ知識だけでは不十分です。情報技術と運用スキルを組み合わせた専門的なアプローチが不可欠です。そこで重要インフラへの脅威を軽減し、悪意のある攻撃によって生産が中断されないようにするためのスキルを専門家に身につけさせる、エキスパートレベルのトレーニングが重要になります。
IT業界とOT環境の主な違い
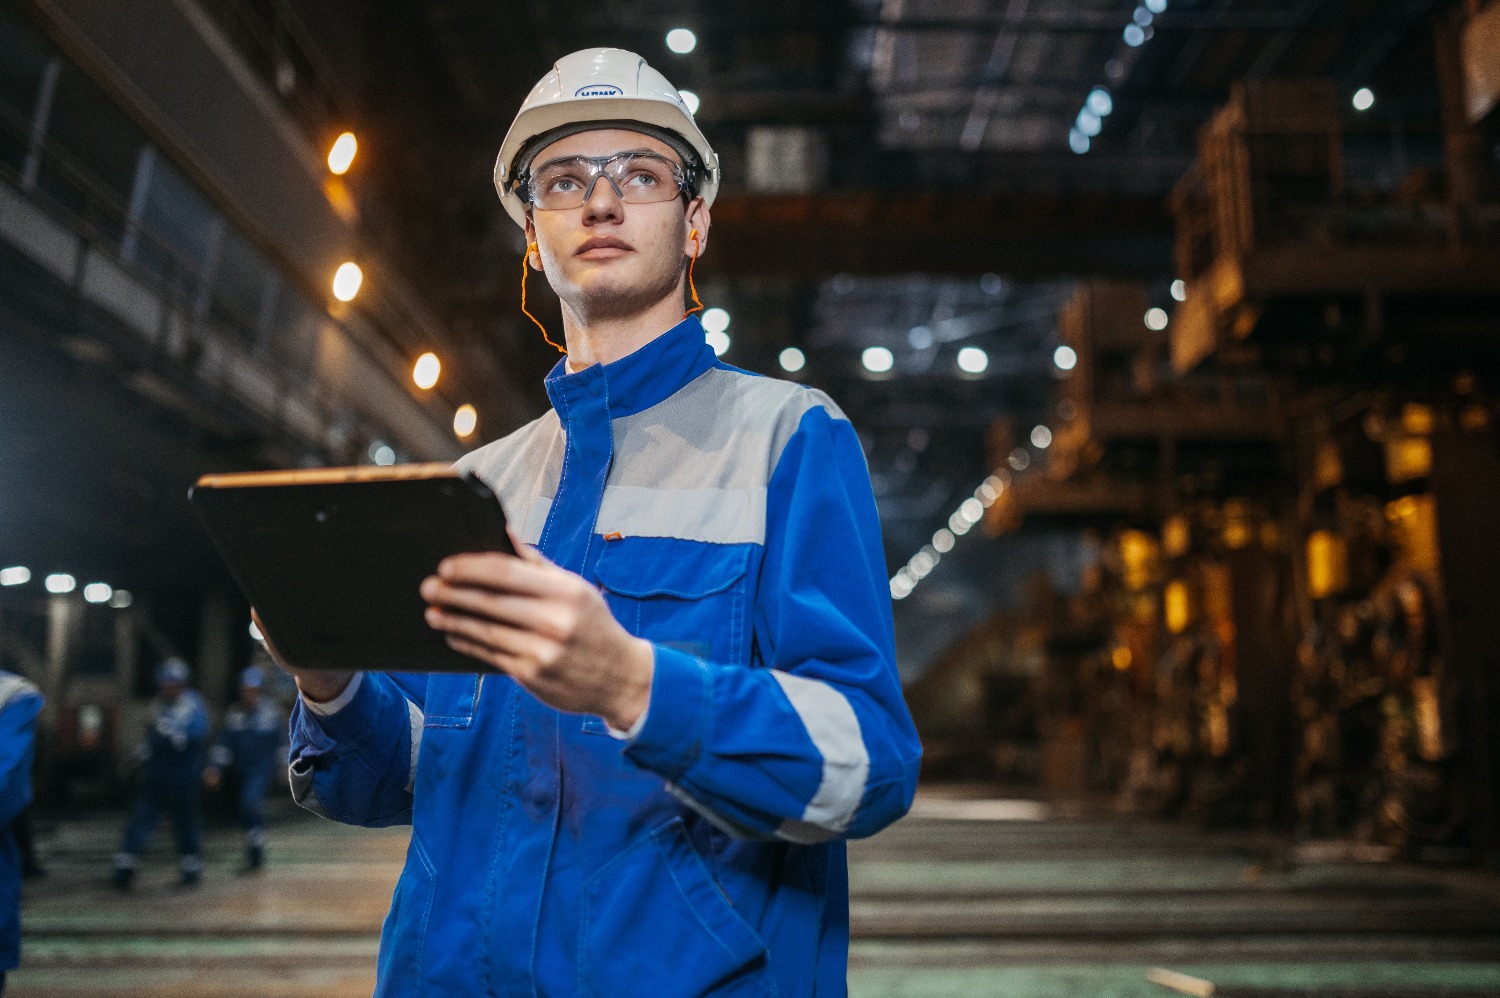
従来のサイバーセキュリティと産業用サイバーセキュリティを混同する人は非常に多いが、実際には両者は全く異なる領域で機能している。IT分野では通常、データの機密性が最も重要視されるが、OT(運用技術)環境では可用性と物理的なセキュリティが最優先される。なぜなら、OT環境で障害が発生すると、機械の誤作動や工場の停止につながる可能性があるからだ。
運用ネットワークには、しばしば特有の脆弱性が存在する。一つには、最新のアップデートやウイルス対策ソフトウェアに対応していない旧式の機器であるレガシーシステムがある。もう一つは、暗号化なしで開発された産業用プロトコルを使用しているため、悪意のある攻撃者が機械に送信されるコマンドを傍受できるという脆弱性である。さらに、厳格に管理されていない場合、メンテナンスのためのリモートアクセスはマルウェアの侵入経路として好まれることが多い。
強固な産業防衛の柱
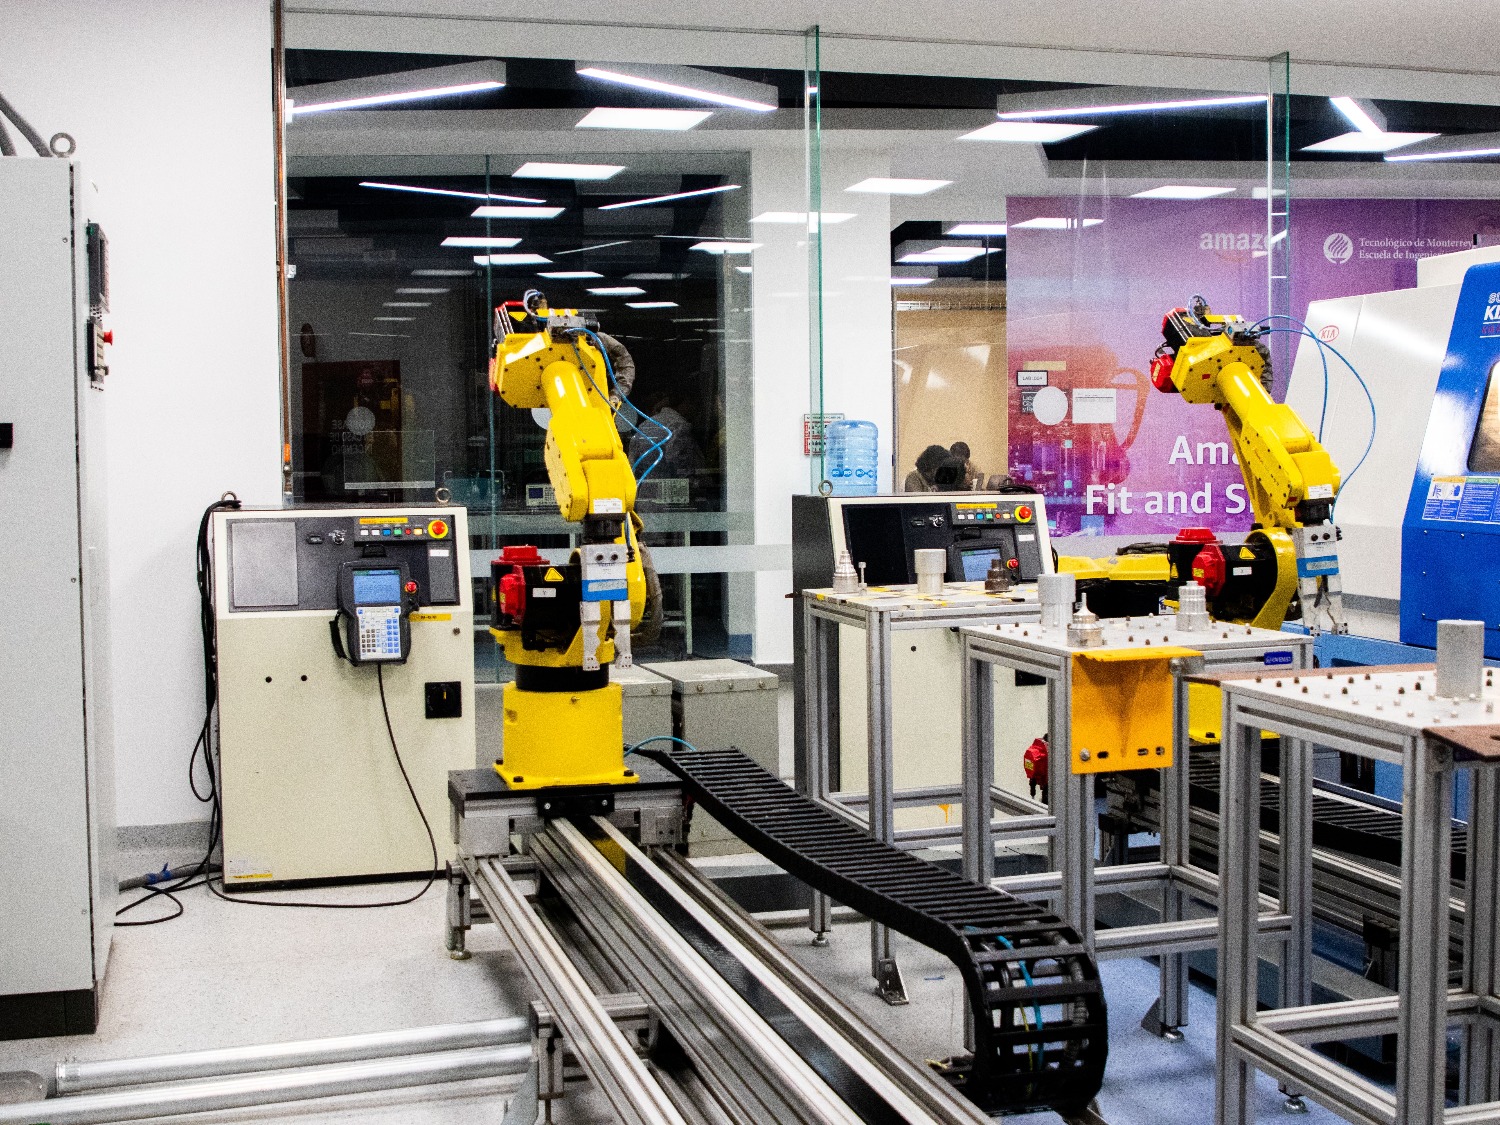
効果的な防御策を構築するには、場当たり的な対応は許されません。技術的な方法論に従う必要があります。基本的な手順の一つはネットワークのセグメンテーションです。ゾーンとチャネルの概念を用いて、オフィスWi-Fi経由で侵入したウイルスがフロアのPLCに到達するのを防ぎます。また、リモートでのパラメータ変更には二要素認証を導入することも不可欠です。
インテリジェントな監視も重要な要素です。単にログを確認するだけではもはや不十分で、プラントの正常な動作を学習するアルゴリズムが用いられています。これにより、圧力ポンプが営業時間外に異常なコマンドを受信し始めた場合、問題が発生する前にシステムが即座に警告を発します。
規制枠組みと国際基準
これらすべてが機能するためには、道筋を示すグローバルなガイドラインが必要です。ISA/IEC 62443規格は、自動化システムのセキュリティに特化しているため、おそらく最も重要な基準と言えるでしょう。さらに、ISO 27001および27002規格は、あらゆる組織に適用可能な情報セキュリティ管理の基盤を提供します。
電力セクターなどの特定の分野では、電力網を保護するための最低限の要件を定めたNERC CIPフレームワークを理解することが不可欠です。同様に、NIS2のような欧州指令や米国のNISTガイドラインは、管理者が資産保護の優先順位を、故障が日常業務に及ぼす実際の影響に基づいて決定するのに役立ちます。
トレーニングパス:基礎レベルからエキスパートレベルまで
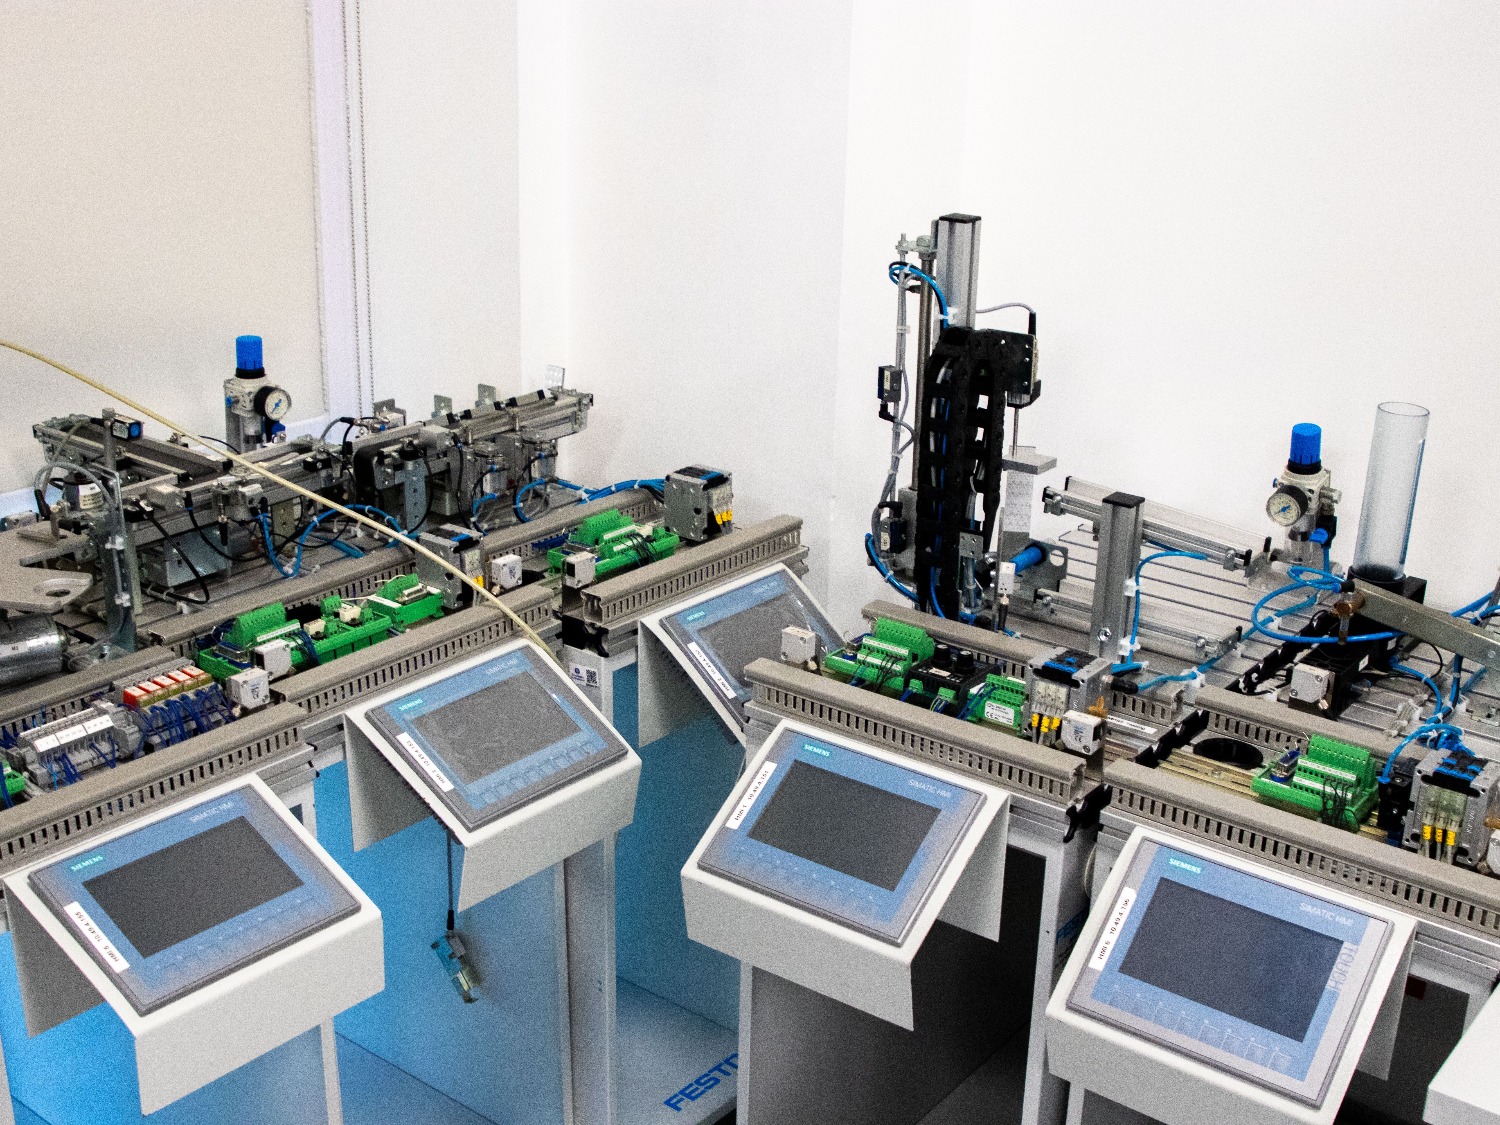
包括的な専門プログラムは、学生の負担を軽減し、知識が確実に習得されるよう、通常は段階的に構成されています。初期段階では、IT/OT融合の概要が説明され、オートメーションピラミッドやIACSシステムに関する学習に加え、インダストリー4.0および5.0のリスクが分析されます。
レベルが上がると、ガバナンスとリスク管理に重点が移ります。ここでは、MITREカタログを使用して脆弱性を分析し、ゼロトラストモデルを適用しながら、産業サイバーセキュリティマスタープラン(ICM)を設計する方法を学びます。また、回復力と事業継続性についても学習し、インシデント発生後も事業を継続できるよう、事業継続計画(BCP)を作成します。
最後に、エキスパートレベルでは、実装と監査に重点を置きます。産業サイバーセキュリティ管理システム(ICSMS)の構築、現場監査の実施、専門のOT SOCを通じたトラフィック監視について詳しく解説します。また、侵入テストについても取り上げ、ソーシャルエンジニアリングやコードインジェクション攻撃をシミュレーションすることで、ハッカーが脆弱性を発見する前にそれを発見する方法を学びます。
労働市場と人材の緊急な必要性
スペインやヨーロッパでは、状況は明らかです。需要は非常に高いものの、両分野を真に習得した専門家はごくわずかです。人材不足は深刻で、毎年何千もの求人が埋まらないままになっています。そのため、産業サイバーセキュリティは、非常に高い就職率と競争力のある給与水準を誇るキャリアと言えるでしょう。
CETO(運用技術環境)に関する専門的な職業訓練と大学院プログラムは、いずれもこの分野への近道となる。企業が求めているのは、ソフトウェアに関する知識だけでなく、工場の物理的な状況を理解し、保守チームや生産チームと連携できる人材だ。
産業資産を保護し、国際規制に従ってリスクを管理し、接続性と安全性を備えた産業への移行を主導する能力は、今日の生産環境で際立った存在になりたいと願うエンジニアや技術者にとって、今や不可欠なスキルとなっている。
よくある質問
産業サイバーセキュリティの学位は、従来のサイバーセキュリティの学位とどのように異なるのでしょうか?
産業研修では、OTシステムの保護と物理プロセスの制御に重点を置き、データの機密性よりも可用性と運用上のセキュリティを優先する。
この種の研究において最も重要な規制は何ですか?
基本的な規格としては、自動化に関するIEC 62443、安全管理に関するISO 27001、そして電気分野に特化したNERC CIPなどが挙げられる。
産業サイバーセキュリティのディプロマコースは、どのような人が受講すべきでしょうか?
このプログラムは、運用業務の世界への進出を目指すIT専門家と、産業資産の保護方法を学ぶ必要のあるプラントエンジニアの両方を対象としています。
産業サイバーセキュリティ・マスタープランとは何ですか?
これは、企業のセキュリティポリシーおよび国際基準に沿った監査、管理、リスク軽減策を定義する戦略文書です。
業界において、ネットワークセグメンテーションはどれほど重要なのでしょうか?
重要なプロセスをゾーン分けやダクトを通して管理ネットワークから隔離し、オフィスでの感染が機器に及ぶのを防ぐことが極めて重要です。
この分野を専門とする人の就職の見通しはどうですか?
重要インフラ、自動化された工場、IT-OTセキュリティオペレーションセンター(SOC)におけるセキュリティ管理を担う専門家に対する需要は非常に高い。
法医学分析および産業用ペネトレーションテストの分野では、どのようなことが研究されますか?
攻撃経路の検出方法、SCADAシステムへの倫理的な侵入のシミュレーション方法、および本番環境におけるインシデントの根本原因の分析方法を学びます。
