- Gemini の「アクティビティの保存」設定を制御することで、どの会話とデータがどのくらいの期間保持されるかが決まります。
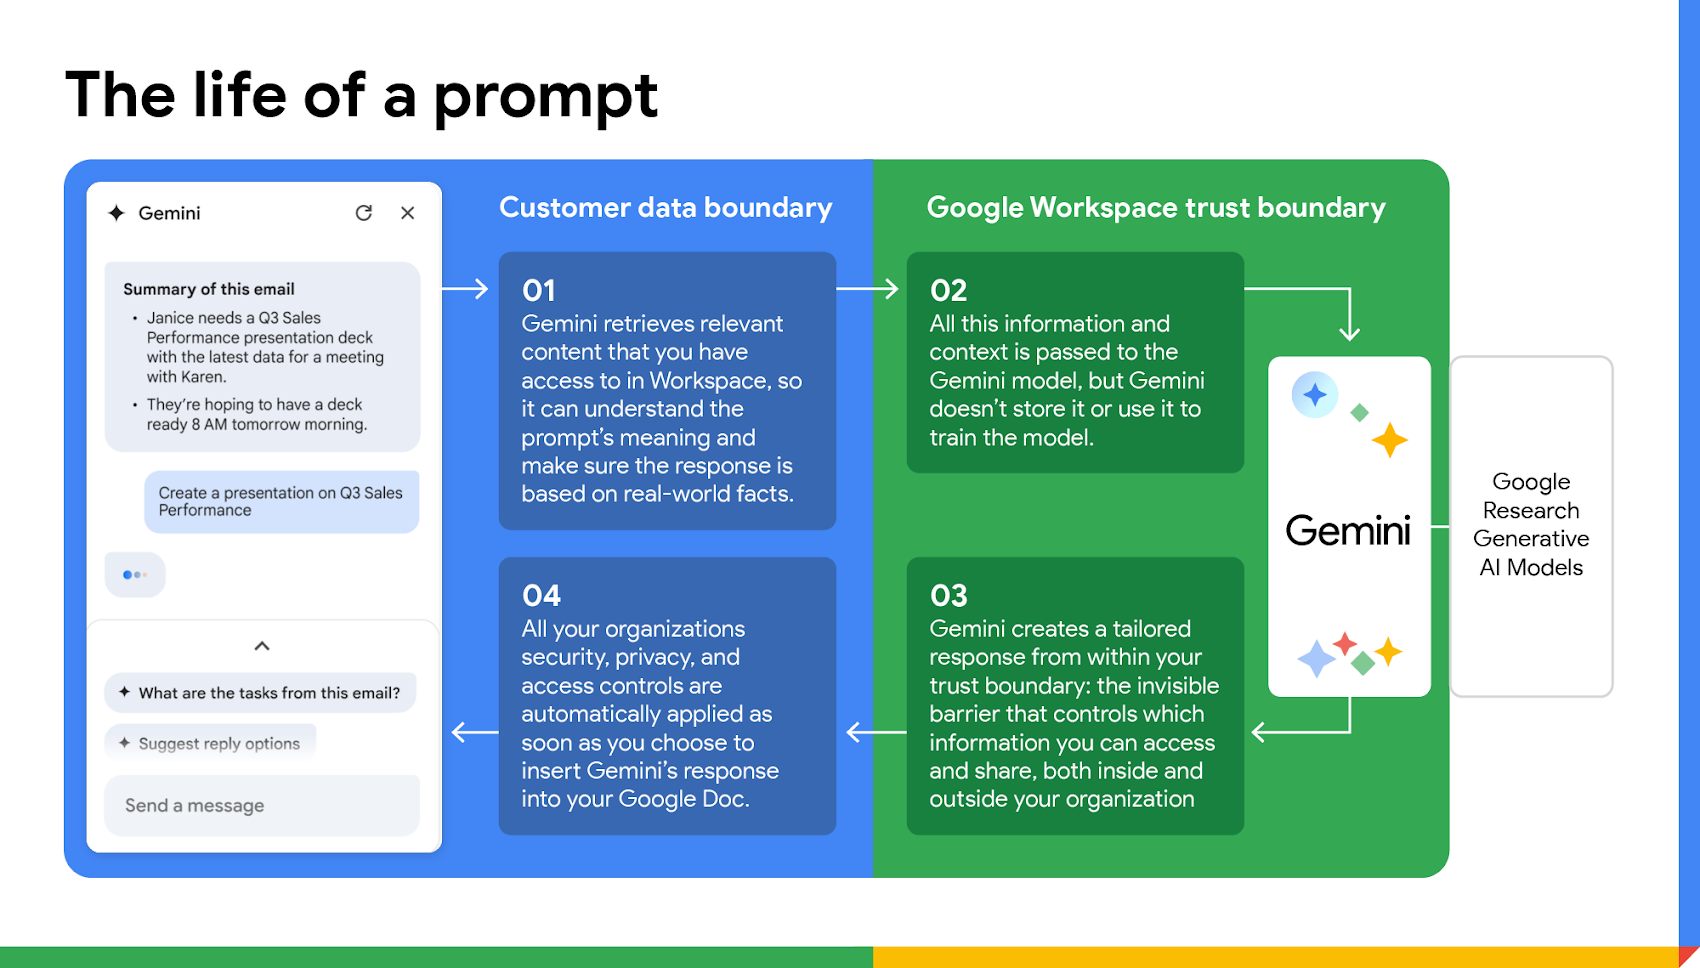
- Gemini アプリを使用すると、他の Google サービスからの Workspace、スマート デバイス、個人データへのアクセスを制限できます。
- 企業では、Workspace 管理者がコンソールから Chrome での Gemini の使用状況と会話履歴を管理できます。
- Gemini の API セキュリティ フィルターを使用すると、ブロック カテゴリとしきい値を調整して、AI ベースのアプリケーションのリスクを軽減できます。
プライバシーが気になるけれど、人工知能のメリットは諦めたくないという場合、Chromeやその他の関連サービスでGeminiを適切に設定する方法を学ぶことが重要です。このガイドでは、どのようなデータが保存され、どのように使用されるのか、Google Workspaceのユーザーおよび管理者としてどのような制御が可能か、そしてより高度なプロジェクトでリスクを軽減するためにGeminiのAPIセキュリティフィルタを微調整する方法を、ステップバイステップで説明します。
Chrome の Gemini とは何ですか? なぜプライバシーに影響するのですか?
ChromeのGeminiは、GoogleのAIアシスタントをブラウザに直接統合したもので、上部のスパークアイコンからアクセスできます。このサイドパネルから、開いているページに関する質問をしたり、要約や説明をリクエストしたり、Gemini Live音声モードを有効にしてアシスタントとリアルタイムで会話したりできます。
これらすべてが機能するためには、Geminiは特定のコンテキスト情報にアクセスする必要があります。具体的には、表示しているタブの内容、ブラウザの言語設定、場合によってはマイク情報、そして設定によっては閲覧履歴の一部などです。ここでセキュリティとプライバシーの設定が重要になります。これらの設定をデフォルトのままにしておくと、意図しない情報が保存されてしまう可能性があります。
Google自身は、Chromeに搭載されたGeminiを「 AIエージェント」への一歩として位置づけています。AIエージェントとは、画面上で何が起こっているかを理解し、複数のページから情報を関連付け、将来的にはユーザーに代わって操作(フォームへの入力、商品の比較など)を実行できるアシスタントのことです。自律性が高まるほど、何が、どのくらいの期間、どのような目的で保存されるのかを明確にすることがますます重要になります。
Geminiの基本要件とChromeでの有効化
プライバシー設定の詳細に入る前に、Google Workspaceの標準的なエンタープライズ保護機能を使用してChromeでGeminiを使用するための最小要件を確認しておきましょう。これにより、場合によってはこの機能が利用できない理由が理解できます。
組織(企業または教育機関)のユーザーの場合、アカウントがGeminiアプリへのアクセス権を持ち、使用しているGoogle Workspaceのエディションがサポート対象であれば、ChromeのGeminiはデフォルトで利用可能です。さらに、Googleはユーザーに以下の条件を満たすことを要求しています。
- アカウントでChromeにログインしてください (通常は Workspace から) 米国から。
- 18歳以上であること.
- Chromeの主要言語として英語を使用する (少なくとも初期展開段階では)。
- Windows、macOS、iOSから閲覧 (他のシステムとの互換性は後で実現される可能性があります)。
個人レベルでは、この機能は通常、安定版のChromeまたはベータ版/開発版/カナリア版チャンネルに徐々に統合され、「AIイノベーション」や「ChromeのAI」などのセクション内の設定メニューにオプションとして表示されます。スパークアイコンが表示されない場合は、ブラウザを更新する必要があるか、お住まいの地域または言語ではまだこの機能が利用できない可能性があります。
初期設定はブラウザの設定で行います。ChromeでGeminiを有効にすると、上部のバーにスパークボタンが表示されます。そこから設定ウィザードを起動し、特定の権限(マイクへのアクセスなど)を付与したり、ウェブサイトコンテンツへのアクセスレベルを段階的に調整したりできます。
Geminiとあなたのデータ:何が保存され、どのように使用されるか
Geminiのプライバシー保護の中核は、 Geminiアプリ内の「アクティビティの保存」オプションにあります。この設定により、AIと共有する会話やコンテンツがGoogleアカウントに中長期的に保存されるか、あるいはサービスの動作に必要なごく短期間のみ保存されるかが決まります。
「アクティビティを保存」設定が有効になっている場合
アクティビティ保存オプションを有効にしたままにしておくと、Geminiとのやり取りのほとんどがGeminiアプリのアクティビティ履歴に保存されます。これには以下が含まれます。
- 会話とテキストメッセージ Chrome またはアプリから Gemini に送信するもの。
- ファイル、ビデオ、スクリーンショット、写真 アップロードしたりアシスタントと共有したりします。
- Gemini Live の音声、録音、トランスクリプトつまり、音声によるやりとりです。
- Gemini を有効にしてアクセスしたウェブサイトに関する情報製品の使用パターンと位置情報データ(デバイスの一般的な位置情報、IP アドレス、場合によっては Google アカウントに関連付けられた自宅や職場の住所)。
Googleは、記録されたアクティビティをいくつかの目的で使用します。サービスの提供、サービスの改善、生成AIモデルのトレーニング、そしてGoogle、ユーザー、または一般の人々に害を及ぼす可能性のある不正行為や行動の検出などです。そのために、Googleは人間のレビュー担当者やサービスプロバイダーの協力を得ています。
人間の審査を受けるデータは、分析前にアカウントから切り離され、最長3年間保持されます。さらに、音声録音とGemini Liveデータは、地域や設定で明示的にオプトインしない限り、デフォルトではGoogleサービスの改善には使用されません。お客様の設定や地理的な場所によっては、これらのアクティビティの一部がお客様のエクスペリエンスをパーソナライズするために使用される場合もあります。
朗報です。Geminiで生成されたアクティビティは、期間を変更しない限り18か月後に自動的に削除されます。この期間を3か月または36か月に変更したり、自動削除を無効にすることもできます。さらに重要なのは、「Geminiアプリのアクティビティ」セクションにアクセスして、いつでもアクティビティを確認したり、特定の項目を削除したり、アクティビティの保存を完全に無効にしたりできることです。
「アクティビティを保存」設定が無効になっている場合
Geminiのアクティビティ保存を無効にすると、今後の会話は履歴に関連付けられなくなり、明示的にフィードバックを送信しない限り、GoogleのAIモデルのトレーニングには使用されなくなります。
とはいえ、技術的およびセキュリティ上の理由から、Googleは会話を72時間保持します。この短い期間により、Geminiは応答の継続性を確保し、コメントを処理し、不正使用や悪意のある活動を検知することでサービスを保護することができます。
アクティビティの保存を無効にする際には、いくつか重要な注意点があります。
- サービスプロバイダーによってすでに確認された古い会話は削除されません。Googleアカウントにリンクされずに保存されるため、このデータは最大3年間保存されます。
- 一部の接続アプリは利用できなくなります この設定が無効になっているのは、統合的に機能するために履歴やデータにアクセスする必要があるためです。
- 「ウェブとアプリのアクティビティ」や「ロケーション履歴」などのその他のGoogleコントロールGemini のアクティビティを制限している場合でも、他のサービス (検索、マップなど) から取得した閲覧データや位置情報データが保存され続ける場合があります。
- Geminiとやりとりする接続アプリケーションや外部サービスは受信したデータを保持します 各社のプライバシーポリシーに従って行われます。Geminiのアクティビティフィードで会話を削除しても、既にこれらのサービスに送信されている情報も削除されるわけではありません。
要するに、「アクティビティの保存」を無効にすると、Geminiとの会話の長期記録は減りますが、完全に匿名になるわけではありません。プライバシーを重視する方にとっては、一部の機能や連携機能に制限が生じる可能性があることをご了承いただければ、この設定変更をお勧めします。
Geminiアプリとエコシステムにおける推奨プライバシーコントロール
GeminiはChrome専用ではありません。Android、ウェブブラウザでも利用でき、他のGoogleサービスとも連携しています。個人情報を適切に保護したい場合は、大きな違いを生む追加設定をいくつか確認する価値があります。例えば、ブラウザに表示されるコンテンツをフィルタリングするのに役立つ、AI生成コンテンツフィルタ拡張機能などをチェックしてみてください。
1. GeminiでGoogle Workspace拡張機能を無効にする
Googleドライブ、ドキュメント、スプレッドシート、またはその他のワークスペースツールを使用している場合、Googleは許可なくモデルのトレーニングにそれらを使用しないと保証していますが、Geminiがそれらのドキュメントに直接アクセスすることを望まないかもしれません。
明確な境界を設定するには、GeminiアプリでGoogle Workspace拡張機能を無効にしてください。
- モバイル版または Web 版で Gemini アプリを開きます。
- プロフィール写真をタップして「拡張機能」へ進みます.
- 「Google Workspace」オプションを探してオフにします。
この変更により、AIが個人文書や業務文書を直接読み取ることができなくなります。これは、機密情報、顧客データ、機密性の高い契約書などを扱っている場合に特に重要です。
2. スマートデバイスへのアクセスを制限する
カメラ、スピーカー、スマート電球、スマートプラグなどを備えたスマートホーム環境をお持ちの場合、Geminiは制御拡張機能を通じてこれらのデバイスと連携できる可能性があります。
不正アクセスのリスクを軽減するために、 Geminiアプリのデバイス管理拡張機能を確認してください。
- Gemini を開き、「拡張機能」に戻ります。
- 「デバイスコントロール」オプションまたは同様のオプションを見つけます。.
- Gemini で家電製品を管理したくない場合は、無効にしてください。
これはプライバシー保護のためだけでなく、物理的なセキュリティのためにも理にかなっています。設定ミスやエラーによって、明確な監視なしに自宅で何らかの操作が行われる可能性を最小限に抑えることができるからです。
3. アプリからGeminiアクティビティログを無効にする
Chrome以外にも、GoogleはGeminiとのやり取りの履歴を「Geminiアプリのアクティビティ」というアカウントの特定セクションに保存します。このセクションには、アシスタントが学習して応答をパーソナライズするために使用する会話、コマンド、その他のデータが収集されます。
この継続的なデータ保存を避けたい場合は、アプリ内から完全に停止することができます。
- Gemini を開いて、プロフィール写真をタップします。
- 「Geminiアプリのアクティビティ」へ移動.
- 設定のドロップダウンメニューで、「無効にする」を選択します。
そうすることで、GoogleがAIとの会話に関して保存するデータ量を大幅に制限できます。システムを稼働させ続けるために、短期的な技術的保持期間(72時間)は引き続き必要ですが、その情報は長期的な履歴には蓄積されなくなります。
4. Geminiが他のアプリから個人データにアクセスするのをブロックする
Geminiは、他のGoogleサービス(Gmail、カレンダー、最近の位置情報など)の情報を活用して、よりパーソナライズされた回答を提供できます。これは非常に役立つ場合もありますが、同時にかなりプライバシーの侵害にもなりかねません。
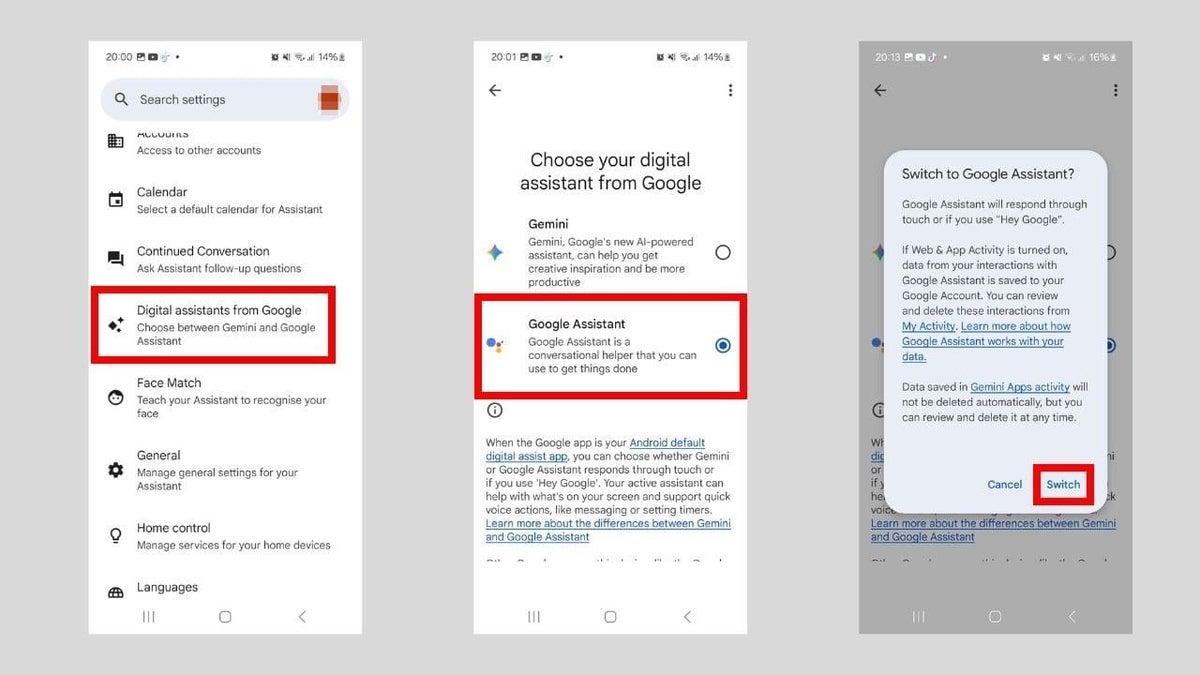
AIにメール、イベント、旅行履歴などを検索させたくない場合は、従来のGoogleアシスタントオプションの使用を無効にすることができます。
- Gemini アプリを開きます。
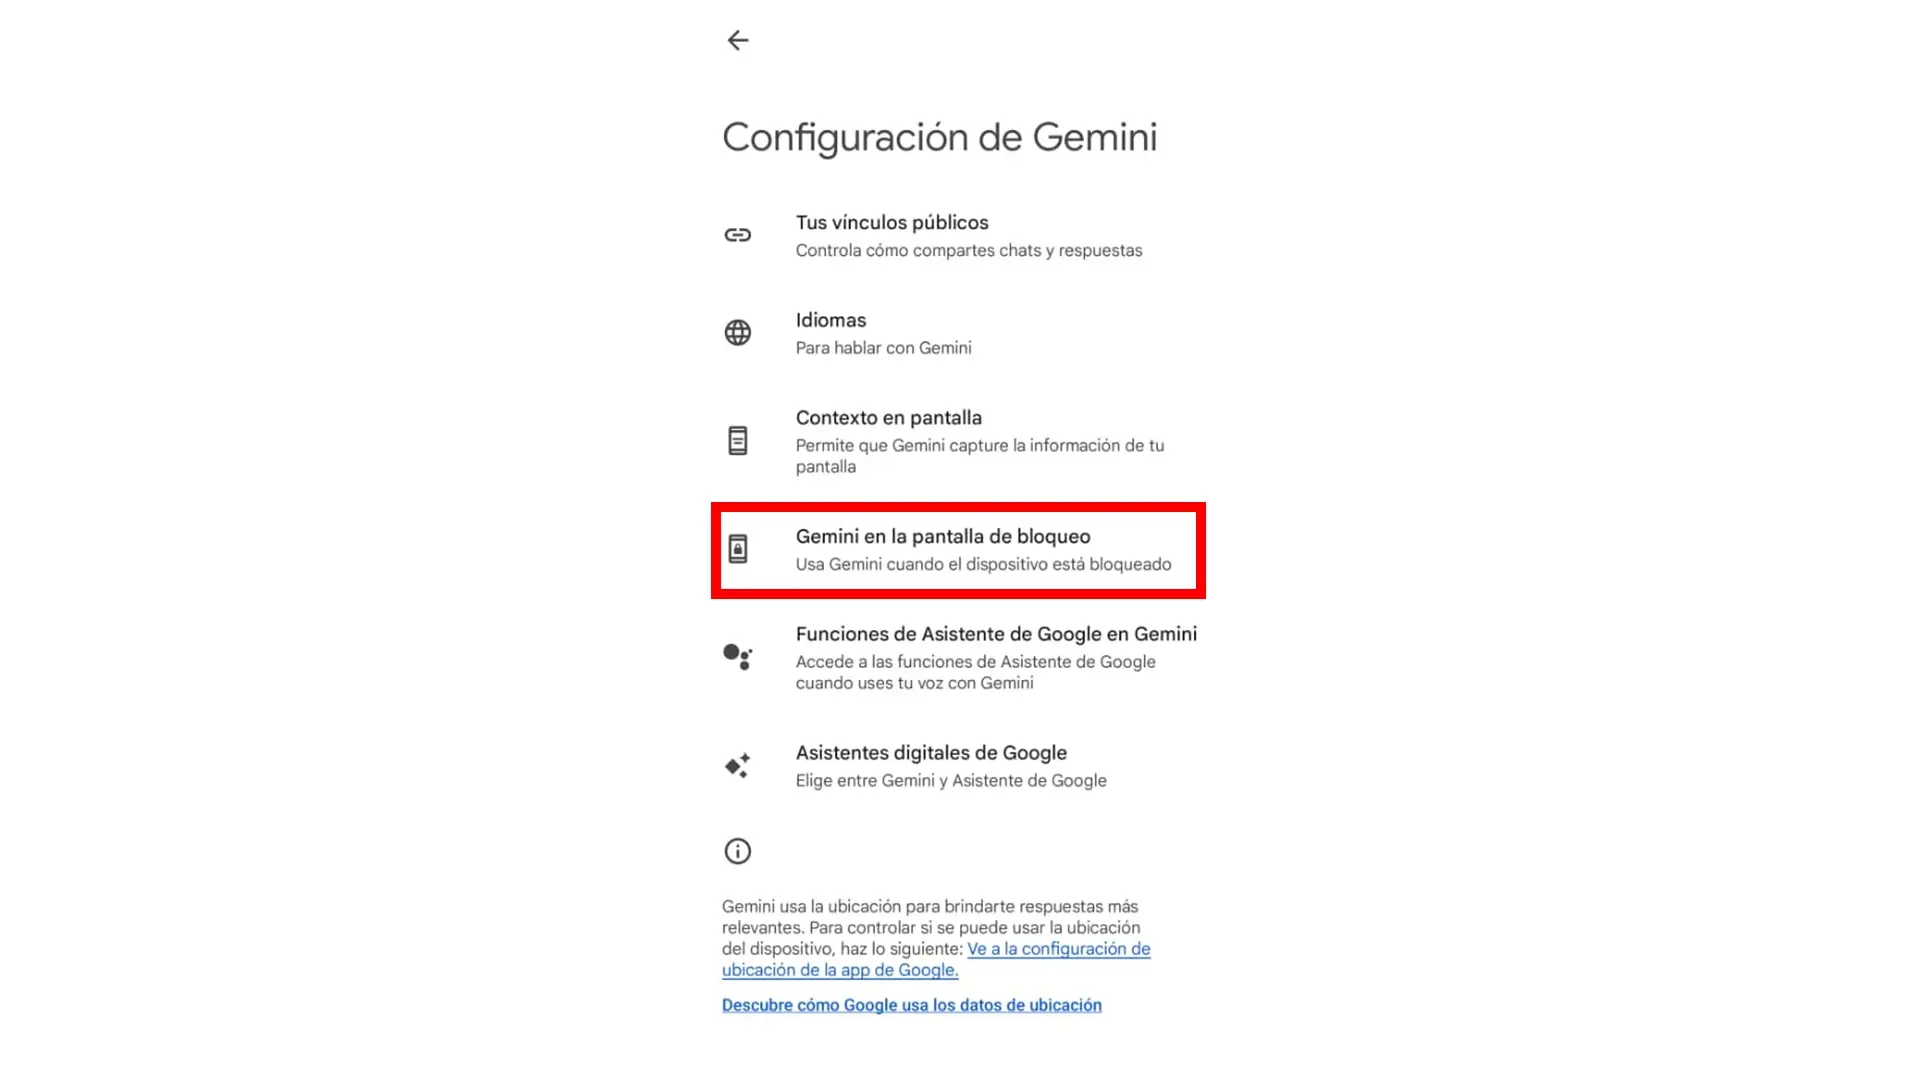
- プロフィール写真をタップして「設定」に進みます。
- 「GeminiのGoogleアシスタントオプション」にアクセスする.
- 「Google アシスタントのオプションを使用する」をオフにします。
これにより、Geminiと、従来のGoogleアシスタントがパーソナライズされた結果を提供するために使用していた多くの個人データソースとの連携が断たれます。利便性は多少損なわれますが、安心感を得られるでしょう。
5. AIとの会話ではデリケートな話題を避ける
プライバシー設定を最大限にしても、常に常識を働かせることが大切です。AIアシスタントは、パスワード、銀行口座情報、機密性の高い医療情報、あるいは身体の安全を脅かす可能性のある情報を共有するのに適した場所ではありません。
一般的には、Geminiとの会話は公開される可能性があるものとして扱うことをお勧めします。信頼できるオンラインフォームで共有しても問題ないような内容は、Geminiでは言わない方が賢明です。こうすることで、万が一トラブルが発生したり、将来的にポリシーが変更されたりした場合でも、プライバシーへの影響を最小限に抑えることができます。
管理者は Chrome で Gemini の使用をどのように制御しますか?
ビジネス環境や教育環境において、Google Workspaceの管理者は、誰がGeminiを使用できるか、会話履歴がどのように保存されるか、組織内のChromeでGeminiがどの程度有効になるかを決定する上で重要な役割を果たします。
ユーザー向けにGeminiアプリを有効化または無効化する
Google管理コンソールから、管理者はGeminiサービスを全体または組織単位ごとに有効または無効にすることができます。一般的なワークフローは次のとおりです。
- 管理コンソールにアクセスします。
- メニュー「Generative AI > Geminiアプリ」へ移動します.
- 「サービスステータス」セクションに入ります。
- すべてのユーザーまたは特定のグループに対してサービスを有効にするか無効にするかを構成します。
また、「ライセンスに関係なく、すべてのユーザーがGeminiアプリにアクセスできるようにする」のチェックボックスをオンにすることで、ライセンスに関係なくすべてのユーザーがGeminiアプリにアクセスできるようにするオプションもあります。これは、テストシナリオや段階的な展開で使用できます。
サービスステータスの変更は即座には反映されません。Googleによると、変更が反映されるまでに最大24時間かかる場合がありますが、多くの場合、それよりも短い時間で実装されます。この点を考慮に入れてから、チームに新機能を発表する必要があります。
Geminiのチャット履歴を管理する
企業にとって最も機密性の高い設定の一つが、会話履歴です。管理者はコンソールから「Gemini会話履歴」セクションにアクセスし、この項目をどのように処理するかを決定できます。
基本的なオプションとしては、「Gemini会話履歴を有効にする」チェックボックスを使用して履歴を有効または無効にすることができます。有効にした場合、会話の自動保持期間を3ヶ月、18ヶ月、または36ヶ月(デフォルトは18ヶ月)に設定できます。
履歴を無効にすると、保存される会話情報の量が少なくなるため、厳格なプライバシー規制の対象となる組織や、リスクを最小限に抑えたい組織に適しています。ただし、これにより、長期的な継続性やパーソナライズ機能が一部失われることになります。
この構成の変更には最大48時間かかる場合があるため、特にAIを多用するワークフローに影響を与える場合は、事前に計画を立て、社内で周知しておくことをお勧めします。
Chrome Enterprise ポリシーを使用して Chrome で Gemini のみを無効にする
一部の組織は、Geminiアプリとそのウェブ版およびモバイル版を引き続き使用したいと考えていますが、ブラウザ内で何が起こっているかを確認する際に必要となる追加のコンテキスト情報があるため、ChromeでのGeminiの使用を許可したくないと考えています。
このような場合、Chrome Enterprise の「GeminiSettings」ポリシーを使用すると、Chrome でのみ Gemini を無効にしつつ、他の環境ではアプリへのアクセスを維持できます。これにより、ユーザーがアシスタントをブラウザに埋め込むことを防ぎつつ、他の環境ではより制御された方法で Gemini を使い続けることができます。
Chrome版Geminiがまだサポートしていないコンプライアンス認証( HIPAA(BAA)、各種SOC規格、最も一般的なセキュリティおよびプライバシーISO、FedRAMP High、BSI C5:2020など)について認識しておくことが重要です。BAAに署名済みのクライアントの場合、米国の医療規制違反を防ぐため、Chrome版Geminiは自動的にブロックされます。より制限の厳しい環境では、 Private AI Computeなどの代替ソリューションを検討する必要があります。
Gemini API セキュリティフィルター: リスクレベルの調整方法
ChromeでGeminiを使用するだけでなく、Gemini APIを利用するアプリケーションを開発する場合は、有害コンテンツフィルターという、セキュリティとプライバシー保護のためのもう1つのレイヤーを利用できます。これらのコントロールを使用すると、製品内でモデルが生成できるレスポンスの種類を制限できます。
利用可能なセキュリティカテゴリ
Gemini APIは、ブロックまたは許可したいコンテンツの種類に対応する、潜在的な有害性に関するいくつかのカテゴリを定義しています。主なカテゴリは次のとおりです。
| カテゴリー | 説明 |
|---|---|
| 嫌がらせ | 個人またはグループに向けられた攻撃的または有害なコメント。特に、保護されているアイデンティティや属性に影響を及ぼす場合。 |
| 憎悪や暴力の扇動 | 攻撃的、失礼、またはわいせつな内容、および特定のグループに対する暴力や差別を扇動する可能性のあるメッセージ。 |
| 露骨な性的コンテンツ | 性行為または明らかにポルノまたはわいせつな内容への言及。 |
| ペリグロソ | 有害または違法な活動を促進、促進、または奨励するコンテンツ。 |
| 公民権 | 選挙、市民プロセス、および敏感な政治問題に関連する問い合わせ(主に PaLM 2 などの以前のモデル)。 |
現在のGeminiモデルでは、設定可能なフィルターとしてサポートされているカテゴリは、嫌がらせ、ヘイトスピーチ、性的に露骨なコンテンツ、危険なコンテンツのみです。その他のより具体的なカテゴリは、PaLM 2などの旧モデルで引き続き使用されています。
これらの調整可能なフィルターに加えて、児童の安全やその他の極めて有害なコンテンツに関するものなど、無効にできない組み込みの保護機能があります。これらのコンテンツは、選択した設定に関係なく常にブロックされます。
確率レベルとブロックしきい値
APIは、送受信されるすべてのコンテンツを評価し、安全でない可能性を「高」「中」「低」「無視できる」の4段階に分類します。重要な点は、システムがブロックするかどうかを、有害性の深刻度ではなく、その可能性に基づいて決定するということです。
これは、一見無害に見えるフレーズでも、有害と判断される可能性が高く、その逆もまた然りであることを意味します。例えば、「ロボットが私を殴った」というフレーズは、「ロボットが私を刺した」というフレーズよりも、状況によっては有害と判断される可能性が高いかもしれません。後者の方が暴力的な響きがあるにもかかわらずです。そのため、本番環境に展開する前に設定を徹底的にテストすること(そしてAIモデルに自動テストを適用すること)が非常に重要です。
各カテゴリごとに、次のような値を使用してブロックしきい値を設定できます。
| しきい値(Google AI Studio) | しきい値(API) | 説明 |
|---|---|---|
| 無効化 | オフ | そのカテゴリにはセキュリティ フィルターは適用されません。 |
| ブロックしない | ブロックなし | 危害の可能性の有無にかかわらず、常にコンテンツを許可します。 |
| 少しブロックする | ブロックのみ高 | 有害である可能性が高い場合にのみブロックされます。 |
| 何かをブロックする | ブロック中以上 | 確率が中または高の場合にブロックします。 |
| ほとんどをブロック | ブロック_低く_上 | 低、中、高の確率を持つすべてのコンテンツがブロックされます。 |
| 無し | HARM_BLOCK_THRESHOLD_UNSPECIFIED | モデルのデフォルトのしきい値が適用されます。 |
しきい値を指定しない場合、一般的に利用可能な最新のモデルでは通常「ブロックしない」がデフォルト設定となりますが、他のモデルでは「何かをブロックする」が標準設定となっています。「市民の誠実性」カテゴリは扱いが異なり、政治的にデリケートなコンテンツを制限するために、一部のモデルではより高いしきい値が設定されています。
具体的な例を挙げると、やや攻撃的な言葉遣いを含むビデオゲームのセリフを作成する場合、危険な表現や軽度の嫌がらせを含むコンテンツはより多く許可しつつ、露骨なヘイトスピーチや性的な表現については厳格なフィルターを設けることが考えられます。各カテゴリの閾値を調整することで、深刻な悪用を招くことなく、このようなバランスを実現できます。
リクエストによる構成とセキュリティフィードバック
Gemini APIのもう一つの利点は、セキュリティ設定を必要に応じて構成できることです。アプリケーション全体に単一の静的な設定を適用する必要はなく、ユーザーのフローにおける現在の段階に応じて、フィルタを厳しくしたり緩めたりすることができます。
generateContentを呼び出すと、特定のフィールドを持つGenerateContentResponseという形式のセキュリティ情報がレスポンスに含まれます。
- プロンプトフィードバック入力メッセージ(ユーザーが入力した内容)に関するセキュリティフィードバックを収集します。promptFeedback.blockReason に値がある場合、セキュリティ上の理由によりプロンプトがブロックされていることを意味します。
- Candidate.finishReason と Candidate.safetyRatingsこれらは、応答候補が停止された理由と、適用された安全性評価を示します。finishReason が SAFETY の場合、出力はブロックされています。safetyRatings を調べることで、出力がどのカテゴリに該当するか、またブロックされる可能性がどの程度かを確認できます。
このフィードバックは、アプリケーションのデバッグ、しきい値の調整、そして特定のコンテンツがエンドユーザーに表示されなかった理由を透明性をもって記録する上で非常に役立ちます。これは、AI規制に直面する中でますます重要になっています。
Google AI Studio と SDK でのフィルターの調整
コーディング前に Google AI Studio で作業する場合、コードを書かずにこれらの設定を調整できるグラフィカルインターフェイスが利用できます。「ランタイム設定」パネルから「セキュリティ設定の編集」をクリックすると、カテゴリ別にスライダーを管理できます。
AI Studioでは、セキュリティを完全に無効にすることはできませんが、特定のカテゴリでレベルを「ブロックしない」まで下げることは可能です。この操作を行うと、ツールはGemini API利用規約に関する注意喚起を表示します。制限の緩い設定のプロジェクトは、追加の審査の対象となる可能性があるためです。
AI Studio からリクエストを送信した際にコンテンツがブロックされた場合、「コンテンツがありません」というメッセージが警告アイコンの横に表示されます。警告アイコンにカーソルを合わせ、「セキュリティ」をクリックすると、どのフィルターがトリガーされたかが表示され、SDK でその設定を再現するのに役立ちます。
公式API SDK(例えば、GenerateContentへの呼び出し)では、有害カテゴリ(HARM_CATEGORY_HARASSMENTやHARM_CATEGORY_HATE_SPEECHなど)と閾値(例えば、BLOCK_LOW_AND_ABOVEで、可能性がごくわずか以外のあらゆる可能性をブロックする)を指定するパラメータを使用して、セキュリティ設定を構成できます。アプリケーションのエンドポイントまたはルートごとにこれらの値を調整することで、より寛容なセクション(例えば、内部テストツール)と、より厳格なフィルタが適用される一般公開セクションを区別できます。
推奨される次のステップとして、Googleは、完全なAPIリファレンス、HarmBlockThresholdのドキュメント、LLMセキュリティガイドラインを確認すること、およびこれらの構成でサポートされる毒性分類器を構築するために使用できるPerspective APIなどの補完ツールを確認することを提案しています。
この設定と制御のフレームワーク全体により、セキュリティとプライバシーを損なうことなく、ChromeとAPIでGeminiを活用できます。AIにどの程度学習させるか、共有を許可するデータ、アプリケーションが許容するコンテンツの種類、会話の保存期間などを自由に設定できます。簡単な初期設定と常識的な判断だけで、データを危険にさらすことなく人工知能のメリットを享受できます。
