- „Hotpatch“ leidžia daugelį „Windows 11“ saugos pataisų pritaikyti tiesiai atmintyje, taip smarkiai sumažinant reikalingų paleidimų iš naujo skaičių.
- Ši funkcija taikoma tik „Windows 11 Enterprise 24H2“ ir susijusiems leidimams, valdomiems naudojant „Intune“ ir „Windows Autopatch“, skirtiems įmonių aplinkai.
- Modelis sujungia didelį ketvirtinį atnaujinimą su mėnesiniais „karštais“ perkrovimais ir pataisymais, kurie netrukdo darbui.
- Nors įmonės naudojasi šia technologija, namų vartotojai vis dar pasikliauja tradiciniu paleidimu iš naujo ir rankiniu „Windows Update“ valdymu.
Daugeliui vartotojų pranešimas „paleisti iš naujo, kad įdiegtumėte naujinimus“ sistemoje „Windows“ praktiškai reiškia darbo ar laisvalaikio pertraukimą. Su šia rutina gyvename jau daugelį metų: atkeliauja pataisa, ji atsisiunčiama, kompiuteris veikia šiek tiek lėčiau ir anksčiau ar vėliau ateina laikas paleisti iš naujo. Naudojant „Windows 8“ ir „Windows 10“, pervargimo jausmas sustiprėjo, ir nors procesas buvo patobulintas sistemoje „Windows 11“, pagrindinė problema išliko... iki šiol, bent jau kai kuriems vartotojams.
„Microsoft“ nusprendė atlikti reikšmingą pokytį – sistema, skirta atnaujinti „Windows 11“ nereikalaujant nuolatinio paleidimo iš naujo . Ši technologija, žinoma kaip „hotpatch“ arba „hotpatching“ , žada įdiegti daugybę saugos pataisų tiesiai veikiančiai sistemai. Tačiau yra vienas trūkumas: ne visi galės ja iš karto pasinaudoti ir vis tiek bus situacijų, kai paleidimas iš naujo bus neišvengiamas.
Kas yra „hotpatch“ sistemoje „Windows 11“ ir kodėl jis toks svarbus?
„Hotpatch“ yra naujas „Windows 11“ atnaujinimo modelis , leidžiantis įdiegti tam tikrus saugos pataisymus nereikalaujant nedelsiant paleisti sistemos iš naujo. Užuot laukusi kito paleidimo, kad pakeistų svarbius failus, sistema pati modifikuoja kodą atmintyje „savaime“, todėl pataisymai pradeda saugoti kompiuterį vos tik jie įdiegiami, o administratoriai gali naudoti tokius įrankius kaip „Sysinternals“, kad stebėtų procesą.
Iki šiol kiekvienam kaupiamajam saugos naujinimui reikėjo paleisti kompiuterį iš naujo , kad pakeitimai būtų pritaikyti esminiams operacinės sistemos komponentams. Namų aplinkoje kompiuterius paprastai išjungdavome kasdien arba beveik kasdien, todėl pataisa galiausiai būdavo įdiegiama kasnakt išjungiant. Tačiau įmonėse, kur kompiuteriai paliekami įjungti kelias savaites arba sistemų negalima išjungti be planuoto išjungimo, ši praktika sukeldavo tikrą galvos skausmą.
„Microsoft“ požiūris į „hotpatch“ yra aiškus: drastiškai sumažinti prastovas neaukojant greičio šalinant pažeidžiamumus. Sistema atsisiunčia pataisą, pritaiko ją atmintyje ir kompiuteris akimirksniu apsaugomas, nors norint įtvirtinti svarbius pakeitimus arba įdiegti didesnius funkcijų atnaujinimus, vis tiek gali tekti paleisti iš naujo.
Saugumo požiūriu tai reiškia, kad užuot palikus žinomus pažeidžiamumus netaisytus kelias dienas ar savaites, nes niekas neperkrauna savo kompiuterio, pataisymai pradeda veikti nedelsiant. Aplinkose, kuriose valdoma daug kompiuterių, šis skirtumas gali būti labai svarbus siekiant užkirsti kelią incidentams ir dažnai papildomas pažangia automatizacija , skirta diegti ir stebėti atnaujinimus.
Kaip veikia karštasis pataisymas sistemoje „Windows 11“
„Hotpatch“ idėja „Windows 11“ sistemoje yra ne tik greitesnis diegimas, bet ir visiškas atnaujinimų tvarkaraščio pertvarkymas . „Microsoft“ paaiškino, kad ši sistema laikosi griežtai struktūrizuoto ketvirtinio ciklo, skirto pirmiausia įmonėms ir organizacijoms, naudojančioms „Windows 11 Enterprise“.
Praktiškai ciklas apima dviejų tipų atnaujinimus: didelį ketvirtinį atnaujinimą, kuriam nereikia paleisti kompiuterio iš naujo , ir mėnesinių „karštųjų“ pataisymų rinkinį, kuriam nereikia išjungti kompiuterio. Kitaip tariant, paleidimai iš naujo neišnyksta, tačiau jų skaičius ir laikas, kai jie būtini, gerokai sumažėja.
Sausio, balandžio, liepos ir spalio mėnesiais „Windows 11“ įdiegia išsamų saugos naujinimą, apimantį kaupiamuosius pataisymus ir bendruosius patobulinimus. Šis naujinimas yra naujinimų ciklo „bazinis“ ir jam nereikia paleisti sistemos iš naujo. Nuo tada, per kitus du kiekvieno ketvirčio mėnesius, vėlesni saugos naujinimai platinami kaip „hotpatch“ ir įprastomis aplinkybėmis taikomi neperkraunant sistemos.
Tai reiškia, kad užuot reikėję beveik kiekvieną mėnesį paleisti kompiuterį iš naujo, norint įdiegti saugos pataisą, „priverstinių“ paleidimų iš naujo skaičius sumažėja iki maždaug keturių per metus . Likę pataisymai įkeliami į atmintį, ištaiso aptiktus pažeidžiamumus, o vartotojas beveik nepastebi nieko daugiau, išskyrus gana diskretišką fone vykstantį diegimą.
Kita vertus, svarbūs funkcijų atnaujinimai ir versijų pakeitimai (pavyzdžiui, atnaujinimas iš vienos pagrindinės „Windows 11“ versijos į kitą) atliekami pagal atskirą tvarkaraštį ir vis tiek reikės atitinkamai paleisti sistemą iš naujo. „Hotpatch“ kol kas daugiausia dėmesio skiria saugumo ir gyvenimo kokybės pataisymams, kurie veikia sistemos branduolį.
Praktiniai „Windows 11“ atnaujinimo neperkraunant kompiuterio privalumai
„Hotpatch“ sistema turi keletą aiškių privalumų, paaiškinančių IT administratorių ir saugumo specialistų susidomėjimą. Pirmasis – tiesioginis sistemos apsaugos pagerėjimas : vos tik įdiegus pataisą, sistema pradeda naudoti pataisytą kodą atmintyje.
Tai atitinka įprastą „Microsoft“ „Pataisymų antradienio“ tvarkaraštį, todėl saugos naujinimų dažnumas išlieka toks pats , tačiau nereikia priverstinai paleisti kompiuterio iš karto po paraiškos pateikimo. Biuruose, kuriuose yra dešimtys ar šimtai kompiuterių, skirtumas tarp visų darbo sustabdymo ir jų įdiegimo įprastam darbui yra labai svarbus.
Dar vienas reikšmingas privalumas – galutinio vartotojo patiriamų sutrikimų sumažėjimas . Apribojus būtiną paleidimą iš naujo iki kelių kartų per metus, išvengiama įprastų primygtinių pranešimų „paleisti iš naujo dabar arba šįvakar“, skuboto dokumentų išsaugojimo ir jausmo, kad sistema lenktyniauja su laiku, kol nusprendžia pradėti atnaujinimus.
Be to, „Microsoft“ patobulino šių pataisų platinimo technologiją. „Hotpatch“ paketai naudoja mažiau dvejetainių failų ir yra optimizuoti taip, kad sunaudotų mažiau išteklių, taip sutrumpinant atsisiuntimo ir diegimo laiką. Kompiuteriuose, kuriuose atidaryta daug programų arba ribota aparatinė įranga, pastebėti, kad atnaujinimas yra mažesnis, visada malonu.
Apibendrinant, techniniu ir organizaciniu požiūriu „hotpatch“ leidžia sukurti saugesnes sistemas, sumažinti prastovų laiką ir mažesnį poveikį našumui atnaujinimo proceso metu. Tačiau, kaip matysime, tai ne visi privalumai: yra keletas svarbių apribojimų, susijusių su tuo, kas ir kaip gali jį naudoti.
Kas gali naudoti „hotpatch“ sistemoje „Windows 11“ ir kokie yra reikalavimai?
Nors šių karštųjų naujinimų idėja skamba puikiai visiems, naudojantiems kompiuterį, „Microsoft“ nusprendė iš pradžių apriboti karštųjų naujinimų diegimą verslo ir švietimo sektoriuose . Kitaip tariant, kol kas nieko nebus daugumai namų vartotojų, turinčių „Windows 11 Home“, arba didelei daliai tų, kurie naudoja „Windows 11 Pro“.
Norint pasinaudoti šiuo modeliu, įrenginyje turi veikti „Windows 11 Enterprise“ 24H2 arba naujesnė versija arba lygiaverčiai leidimai, pvz., skirti švietimo įstaigoms („Windows 11 Education A3“, „A5“) ir tam tikriems „Windows 365 Enterprise“ scenarijams. Be to, šie įrenginiai turi būti valdomi naudojant „Microsoft Intune“ ir praktiškai integruoti į „Windows Autopatch“ platformą.
„Autopatch“ yra „Microsoft“ paslauga, skirta automatizuoti ir centralizuoti naujinimų valdymą organizacijose . Šioje paslaugoje „hotpatch“ yra įjungtas kaip kokybės naujinimų politikos dalis. Tiesą sakant, naujesnėse „Intune“ valdomose konfigūracijose „hotpatch“ jau yra įjungtas pagal numatytuosius nustatymus, siekiant supaprastinti IT administratorių darbo krūvį.
Kalbant apie aparatinę įrangą, karštasis keitimas oficialiai palaikomas x86 sistemose su „Intel“ ir AMD procesoriais . ARM pagrindu sukurti įrenginiai vis dar laikomi viešosios peržiūros scenarijais, todėl jų palaikymas nėra toks išsamus ar stabilus kaip tradiciniuose kompiuteriuose. Taip pat svarbu stebėti galimus programinės įrangos ir tvarkyklių konfliktus , kurie gali kilti po atnaujinimų.
Visa tai reiškia, kad nuo šiandien vartotojas, kurio namų kompiuteryje įdiegta „Windows 11 Home“, negali įjungti „hotpatch“ , kad ir koks naujas ar galingas būtų jo kompiuteris. Net daugelyje „Windows 11 Pro“ sistemų, nebent jos būtų valdomos aplinkos su „Intune“ ir atitinkamomis įmonės licencijomis, ši funkcija nebus pasiekiama, bent jau artimiausiu metu.
„Windows Autopatch“ ir „Intune“: pagrindiniai verslo komponentai
„Hotpatch“ diegimas yra glaudžiai susijęs su „Windows Autopatch“ ir centralizuotu valdymu naudojant „Microsoft Intune“ . Tai nėra funkcija, kuri „stebuklingai“ įsijungia bet kuriame įmonės kompiuteryje; ji valdoma naudojant konkrečias atnaujinimo strategijas.
Įmonėse IT skyrius „Intune“ sistemoje konfigūruoja kokybės atnaujinimo politiką, kad apibrėžtų, kaip ir kada diegiami pataisymai . Tada pati paslauga analizuoja valdomus kompiuterius, patikrina, ar jie atitinka reikalavimus (versija, kompiliacija, procesorius, licencijos ir kt.), ir suderinamose sistemose įgalina karštųjų pataisymų procesą.
Tai atitinka daugelio organizacijų realybę, kai kiekvienas paleidimas iš naujo apima paslaugų, vartotojų, tvarkaraščių ir priežiūros langų koordinavimą . Pasikliaudami „Autopatch“, galite labai detaliai kontroliuoti, kurios įrenginių grupės gauna kokio tipo pataisas ir kada, taip sumažindami kritinių paslaugų sutrikdymo tikimybę.
Be to, „Microsoft“ nusprendė, kad karštųjų pataisų taisymas bus įjungtas pagal numatytuosius nustatymus naujose „Intune“ sukurtose kokybės atnaujinimo politikose. Tai apsaugo administratorius nuo būtinybės rankiniu būdu koreguoti daugybę parinkčių ir skatina organizaciją pritaikyti šį atnaujinimo metodą be didelių techninių kliūčių.
Tačiau, nors ši funkcija jau veikia daugelyje įmonių, ne visų tipų atnaujinimai pateikiami šiuo „tiesioginiu“ kanalu . Svarbiems ketvirtiniams atnaujinimams, versijų pakeitimams ir pataisymams, kurie turi įtakos labai svarbiems sistemos aspektams, vis tiek reikės planuoti sistemos paleidimą iš naujo.
Kalendoriaus ir karštųjų pataisų prieinamumas sistemoje „Windows 11“
„Microsoft“ šią technologiją diegia palaipsniui. „Windows 11“ skirtos karštųjų pataisų koncepcija viešai pradėta aptarinėti 2024 m. pradžioje ir pirmą kartą buvo išbandyta „Insider Channel“ 26058 versijoje. Net ir tame pradiniame etape saugumo naujinimai buvo diegiami pastebimai greičiau ir nereikalaujant iš naujo paleisti sistemos.
Dabar bendrovė planuoja plačiau integruoti ją į „Windows 11 Enterprise 24H2“ ir naujesnes versijas , remdamasi ankstesniu baziniu atnaujinimu, kuris paruošia sistemą šiam naujam „tiesioginiam“ pataisų modeliui. Šis bazinis atnaujinimas platinamas kaip įprastų saugos pataisų dalis, o įdiegus kompiuterį, jis yra paruoštas gauti mėnesinius karštuosius pataisymus.
Bendrovė patvirtino, kad karštieji pataisymai bus tęsiami kas ketvirtį pagal mūsų aptartą modelį, sutelkiant privalomus sistemos paleidimus iš naujo į keturis laikotarpius per metus. Nuo tada atminties pagrindu veikiančios pataisos bus leidžiamos kas mėnesį be jokių akivaizdžių trikdžių vartotojams.
Žvelgdama į ateinančius mėnesius, „Microsoft“ siekia, kad karštųjų pataisų diegimas taptų standartine kokybiškų saugos atnaujinimų praktika aplinkose, kuriose visiškai įdiegtos „Autopatch“ ir „Intune“ . Tačiau pati bendrovė pripažįsta, kad kol kas nėra jokių konkrečių pranešimų apie platų diegimą „Windows 11 Home“ ar „Pro“.
Jei sistema gerai veiks didelėse organizacijose ir švietimo įstaigose, nebūtų keista, jei vėliau ji būtų įdiegta namų vartotojams , kaip nutiko su kitomis technologijomis, kurios pirmą kartą debiutuoja įmonių aplinkoje. Tačiau kol kas tie, kurie namuose naudoja „Windows 11“, ir toliau dažnai matys raginimą „paleisti iš naujo, kad įdiegtumėte naujinimus“.
Ką tai reiškia namų vartotojams, naudojantiems „Windows 11“?
Vidutiniam vartotojui viskas išlieka beveik taip pat . Jei turite kompiuterį su „Windows 11 Home“ arba „Windows 11 Pro“ ir nepriklausote „Intune“ valdomai įmonei, ir toliau gausite naujinimus kaip ir anksčiau: „Windows Update“ atsisiunčia pataisas, jas paruošia ir paragina paleisti kompiuterį iš naujo, kad procesas būtų baigtas.
Tiesa, kad „Windows 10“ ir „Windows 11“ dabar leidžia suplanuoti atnaujinimų atsisiuntimą ir diegimą , todėl nereikia užstrigti susitikimo ar žaidimo metu. Šis pakeitimas, įvykęs prieš kelerius metus, padėjo tašką dienoms, kai sistema staiga persikraudavo, priversdama vartotoją susitaikyti su sutrikimu.
Be to, kai „Microsoft“ išleidžia naują saugos pataisą, pranešimų srityje dabar rodoma piktograma, įspėjanti apie artėjantį paleidimą iš naujo . Šiuo metu kompiuteris gali veikti šiek tiek lėčiau, nes kai kurie ištekliai skiriami atnaujinimo parengimui fone. Tai nėra idealu, bet bent jau vartotojas turi galimybę sustabdyti ir leisti paleisti iš naujo.
Kol namų versijoms nebus prieinamas „hotpatch“, geriausia strategija išlieka pasinaudoti „Windows Update“ planavimo ir valdymo parinktimis , vengti atidėlioti paleidimo iš naujo neribotam laikui ir, jei tai darbo kompiuteris, planuoti tuos atnaujinimo langus mažesnio apkrovimo laikams. Jei po atnaujinimo kyla problemų, naudinga žinoti, kaip saugiai pataisyti „Windows 11“ .
Bet kuriuo atveju, šis pirmasis diegimas įmonėse kloja pamatus tam, kas galėtų būti ir namų atnaujinimų ateitis: daug skaidresnis modelis, su mažiau trikdžių ir artimesnis tam, kas jau matoma kitose sistemose, kurios jau daugelį metų dirba su „gyvais“ pataisymais.
„Linux“, „0Patch“ ir kiti karštojo pataisymo precedentai
Nors „hotpatch“ koncepcija sukėlė didelį ažiotažą „Windows“ pasaulyje, idėja diegti pataisas operatyviai visai nėra nauja . Tiesą sakant, „Linux“ ekosistemoje jau daugiau nei dešimtmetį egzistuoja vadinamoji „tiesioginė pataisų diegimas“, kuri yra branduolio dalis nuo 4.0 versijos, išleistos 2015 m.
„Linux“ sistemoje ši sistema leidžia modifikuoti branduolio funkcijas sistemai veikiant , pakeičiant pažeidžiamas versijas pataisytomis, nereikalaujant iš naujo paleisti serverio. Tai ypač naudinga profesionalioje aplinkoje: duomenų centruose, debesijos paslaugose arba kritiškai svarbiose sistemose, kur prastovos būtų labai brangios.
Pagrindinis skirtumas yra tas, kad nors „Linux“ ir yra labai orientuota į profesionalią aplinką, šiuos tiesioginius pataisymus gali įjungti ir naudoti bet kuris vartotojas, jei jų distribucija tai palaiko, net ir namų kompiuteryje. Nereikia būti įmonės tinklo dalimi ar turėti specialios įmonės licencijos – daugelis nurodo, kad „Microsoft“ galėjo būti dosnesnė.
Pačioje „Windows“ ekosistemoje jau egzistavo komercinis sprendimas, vadinamas „0Patch“ , siūlantis panašų metodą kaip ir dabartinis karštųjų pataisų taisymas. Šis įrankis leidžia tiesiogiai taikyti mikropataisas RAM atminčiai, kad būtų ištaisytos klaidos ir pažeidžiamumai nereikalaujant iš naujo paleisti sistemos, net ir senesnėse „Windows“ ir „Office“ versijose, kurios oficialiai nebepalaikomos.
„0Patch“ naudojamas, pavyzdžiui, tam tikram saugumo lygiui palaikyti sistemose, kurias „Microsoft“ laiko pasenusiomis , ir tai daroma per mokamą prenumeratą, kainuojančią apie 25 USD per metus. Tai gana prieinama kaina įmonėms ar administratoriams, kuriems reikia laiko prieš pereinant prie modernesnių platformų.
Visa tai rodo, kad karštasis pataisymas yra brandi ir patikrinta technologija ir kad „Microsoft“ vizija dėl karštojo pataisymo atitinka platesnę tendenciją mažinti pakartotinius paleidimus ir minimizuoti paslaugų prastovas. Daugelio nuomone, prieštaringai vertinamas aspektas yra tas, kad iš pradžių jis skirtas gana ribotai vartotojų grupei.
Konfigūruokite ir tvarkykite naujinimus sistemose „Windows 11“ ir „Windows 10“
Nors „hotpatch“ vis labiau įsitvirtina įmonių pasaulyje, vartotojai ir administratoriai ir toliau naudojasi tradiciniais atnaujinimų konfigūravimo įrankiais . Profesionalioje aplinkoje tai dažnai reiškia, kad reikia kontroliuoti, kuri „Windows“ versija diegiama ir kada leidžiama atnaujinti į naujesnę versiją.
„Microsoft“ siūlo keletą variantų, kaip nustatyti tikslinę funkcijų naujinimų versiją . Tai galima padaryti naudojant grupės politiką, funkcijų naujinimų profilius „Microsoft Intune“ arba naudojant „Windows“ CSP, susietus su „Windows Update for Business“. Svarbiausia yra nurodyti sistemai „Noriu likti šioje konkrečioje versijoje“ ir užkirsti kelią per ankstyviems naujinimams.
Labai paprastas būdas tai padaryti, ypač atskiruose kompiuteriuose arba mažose aplinkose, yra apibrėžti šias nuostatas tiesiogiai „Windows“ registre . Pavyzdžiui, tokius įrašus kaip „TargetReleaseVersion“, „TargetReleaseVersionInfo“ arba „ProductVersion“ galima sukurti atitinkamoje „WindowsUpdate“ šakoje, kad tam tikrą laikotarpį būtų užblokuota konkreti „Windows 11“ versija.
Komandinėje eilutėje su administratoriaus teisėmis galite pridėti šiuos raktus naudodami komandas „reg add“ , kurios nurodo sistemai, kurią versiją (21H2, 22H2 ir kt.) norite naudoti. Kai norimas naujinimas bus baigtas, patartina pašalinti šiuos raktus, kad išvengtumėte neriboto laiko užstrigimo versijoje, kuri galiausiai taps nepalaikoma. Jei norint išspręsti problemas reikia paleisti saugųjį režimą , ši parinktis vis tiek galioja.
Taip pat svarbu atkreipti dėmesį, kad jei įrenginys užregistruotas „Windows Insider“ programoje , jis gali gauti peržiūros versijas su reikšmingais pakeitimais prieš išleidžiant versiją plačiajai visuomenei. Jei nebenorite dalyvauti šioje programoje, turite atšaukti kompiuterio registraciją skiltyje „Nustatymai“ > „Atnaujinimas ir sauga“ > „Windows Insider“ programa ir pasirinkti parinktį sustabdyti „Insider“ versijas, atsižvelgiant į kanalą, kuriame esate.
Atnaujinkite į „Windows 11“ nepalaikomuose kompiuteriuose be formatavimo
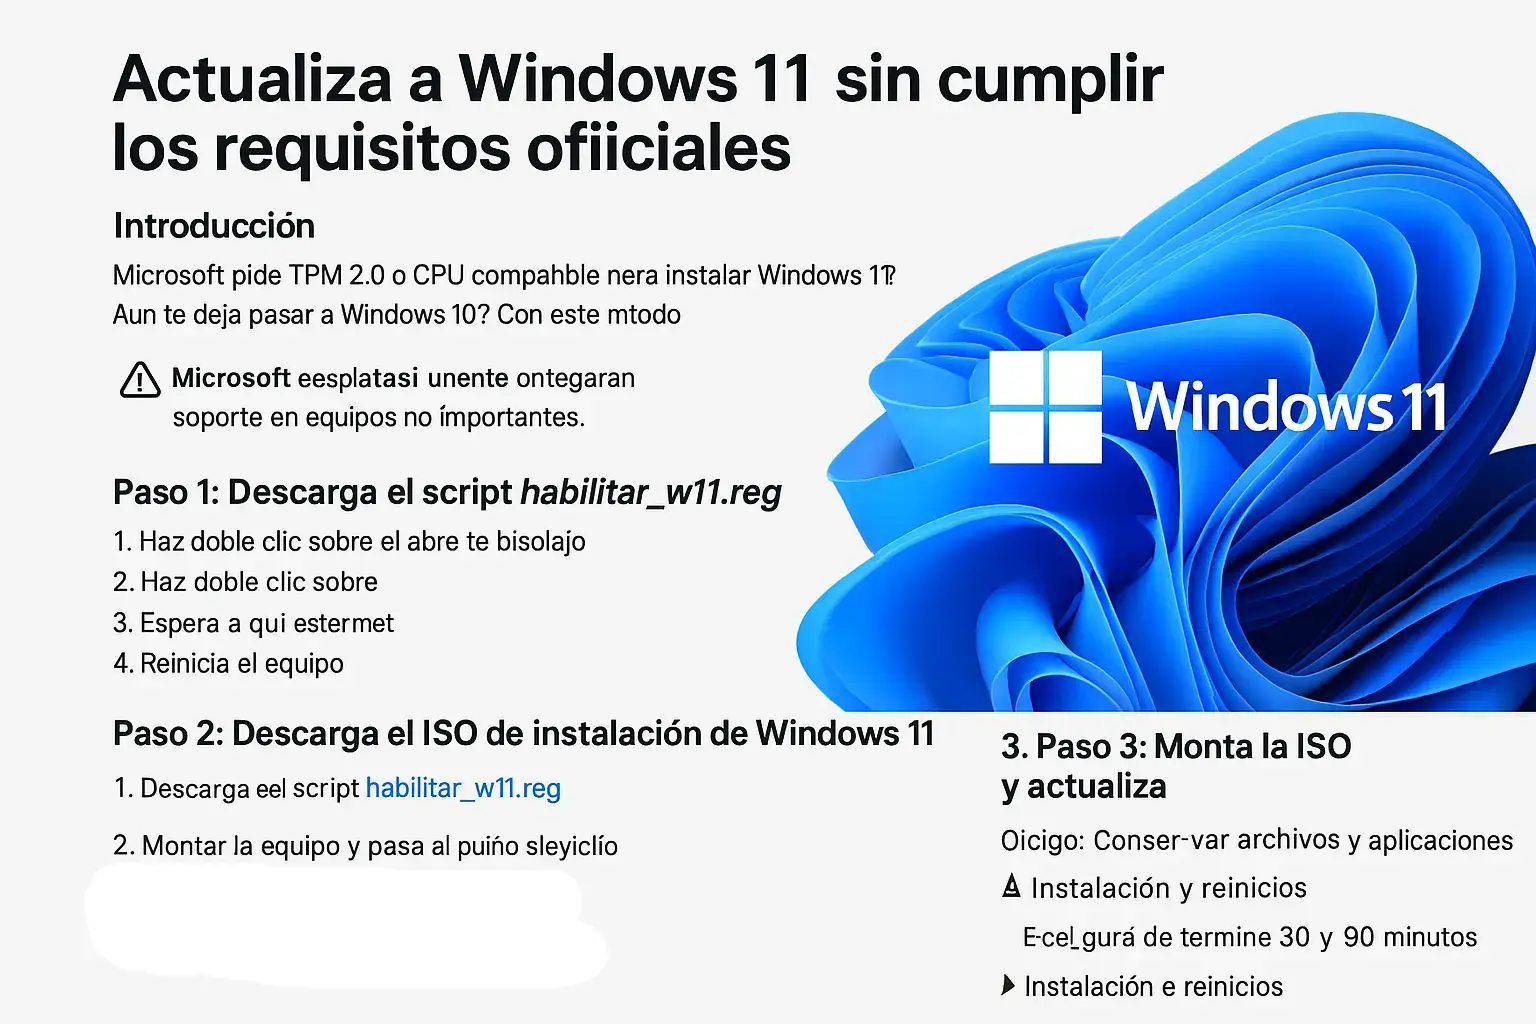
Kitas labai dažnas su „Windows“ naujinimais susijęs scenarijus yra tas, kad vartotojai nori atnaujinti iš „Windows 10“ į „Windows 11“, nors ir neatitinka visų oficialių reikalavimų . Standartiniam diegimui „Microsoft“ reikalauja TPM 2.0, saugaus įkrovimo ir palaikomo procesoriaus, tačiau tam tikrais atvejais yra pačios įmonės pripažintas būdas atnaujinti sistemą be formatavimo.
Šis metodas apima „Windows 11“ sąrankos vedlio arba oficialaus ISO naudojimą kartu su nedideliu registro pakeitimu, kuris sušvelnina suderinamumo patikrinimus. Prieš tęsiant, labai svarbu sukurti svarbių failų atsargines kopijas, nes „Microsoft“ nerekomenduoja šios konfigūracijos kritinėms aplinkoms ir būsimas palaikymas nėra visiškai garantuojamas.
Procesas paprastai apima tris pagrindinius veiksmus: pirma, reikiamo registro rakto paruošimas (pavyzdžiui, naudojant .reg failą, kuris jį sukuria automatiškai); antra, norimo 64 bitų leidimo „Windows 11“ ISO failo atsisiuntimas iš oficialios „Microsoft“ svetainės; ir galiausiai ISO prijungimas ir „setup.exe“ paleidimas, pasirenkant išsaugoti failus ir programas. Taip pat galite peržiūrėti mūsų vadovą, kaip atnaujinti į „Windows 11“ įvairiais atvejais.
Diegimo metu vedlys įspės, kad įrenginys neatitinka aparatinės įrangos reikalavimų, tačiau leis tęsti diegimą dėl pritaikyto registro rakto . Kompiuteris kelis kartus bus paleistas iš naujo, o baigus diegimą, vartotojo sistema bus atnaujinta į „Windows 11“ neformatuojant disko ir iš principo išsaugont tiek aktyvinimo, tiek asmeninius duomenis.
Baigus naujinimą, rekomenduojama pašalinti konkrečius registro raktus, kurie buvo priverstinai diegiami tikslinėje versijoje , ir „Windows Update“ patikrinti, ar viskas veikia tinkamai. Nors praktiškai šie kompiuteriai ir toliau gauna saugos ir funkcijų naujinimus, „Microsoft“ pasilieka teisę ateityje jų nebeteikti.
Kalbant apie nuolatinę priežiūrą, vis tiek gera idėja paleisti „Windows Update“, kol bus pašalinti visi pataisymai, patikrinti aktyvinimo būseną skiltyje „Nustatymai“ > „Sistema“ > „Aktyvinimas“ ir sukurti atkūrimo tašką , jei vėliau reikėtų atkurti probleminius pakeitimus.
Visa ši situacija sukuria keistą scenarijų: turime sistemas, kurias galima atnaujinti į „Windows 11“ net ir nevisiškai atitinkant reikalavimus , tačiau kurios tuo pačiu metu negali pasinaudoti įmonių lygio karštųjų pataisymų galimybe. Tuo tarpu kitame spektro gale įmonės, turinčios įmonių licencijas, naudojasi labai pažangiu karštųjų pataisymų diegimu, tačiau esant griežtai kontroliuojamai aparatinei įrangai ir valdymo perimetrui.

„Microsoft“ pažanga diegiant „hotpatch“ sistemoje „Windows 11“ aiškiai rodo ateitį, kai atnaujinimai bus daug skaidresni ir mažiau trikdantys visiems . Kol kas didžiausią naudą gauna įmonės, naudojančios „Enterprise“, „Intune“ ir „Autopatch“, kur „hotpatch“ atnaujinimai jau sumažina perkrovimus iki kelių kartų per metus. Likę vartotojai, naudodamiesi planavimo parinktimis, registro raktais versijoms užrakinti ir gudrybėmis, kaip įdiegti „Windows 11“ ne visiškai suderinamuose kompiuteriuose, toliau taiko klasikinius perkrovimus, laukdami, kol šis atmintyje esančių pataisymų modelis galiausiai pasieks ir namų vartotojus.
Rodiklis
- 1 Kas yra „hotpatch“ sistemoje „Windows 11“ ir kodėl jis toks svarbus?
- 2 Kaip veikia karštasis pataisymas sistemoje „Windows 11“
- 3 Praktiniai „Windows 11“ atnaujinimo neperkraunant kompiuterio privalumai
- 4 Kas gali naudoti „hotpatch“ sistemoje „Windows 11“ ir kokie yra reikalavimai?
- 5 „Windows Autopatch“ ir „Intune“: pagrindiniai verslo komponentai
- 6 Kalendoriaus ir karštųjų pataisų prieinamumas sistemoje „Windows 11“
- 7 Ką tai reiškia namų vartotojams, naudojantiems „Windows 11“?
- 8 „Linux“, „0Patch“ ir kiti karštojo pataisymo precedentai
- 9 Konfigūruokite ir tvarkykite naujinimus sistemose „Windows 11“ ir „Windows 10“
- 10 Atnaujinkite į „Windows 11“ nepalaikomuose kompiuteriuose be formatavimo