- Tinklo suskaidymas į gerai suplanuotus ir izoliuotus VLAN smarkiai sumažina saugumo incidentų poveikį.
- 2 lygmens funkcijos, tokios kaip DHCP šnipinėjimas, dinaminė ARP patikra ir prievadų apsauga, yra labai svarbios kovojant su vidinėmis atakomis.
- ACL, DNS filtravimas ir 3 bei 4 sluoksnių patikra sustiprina srauto valdymą tarp VLAN ir interneto.
- Saugaus valdymo, auditų ir darbuotojų mokymo derinys užtikrina ilgalaikį VLAN saugumą.
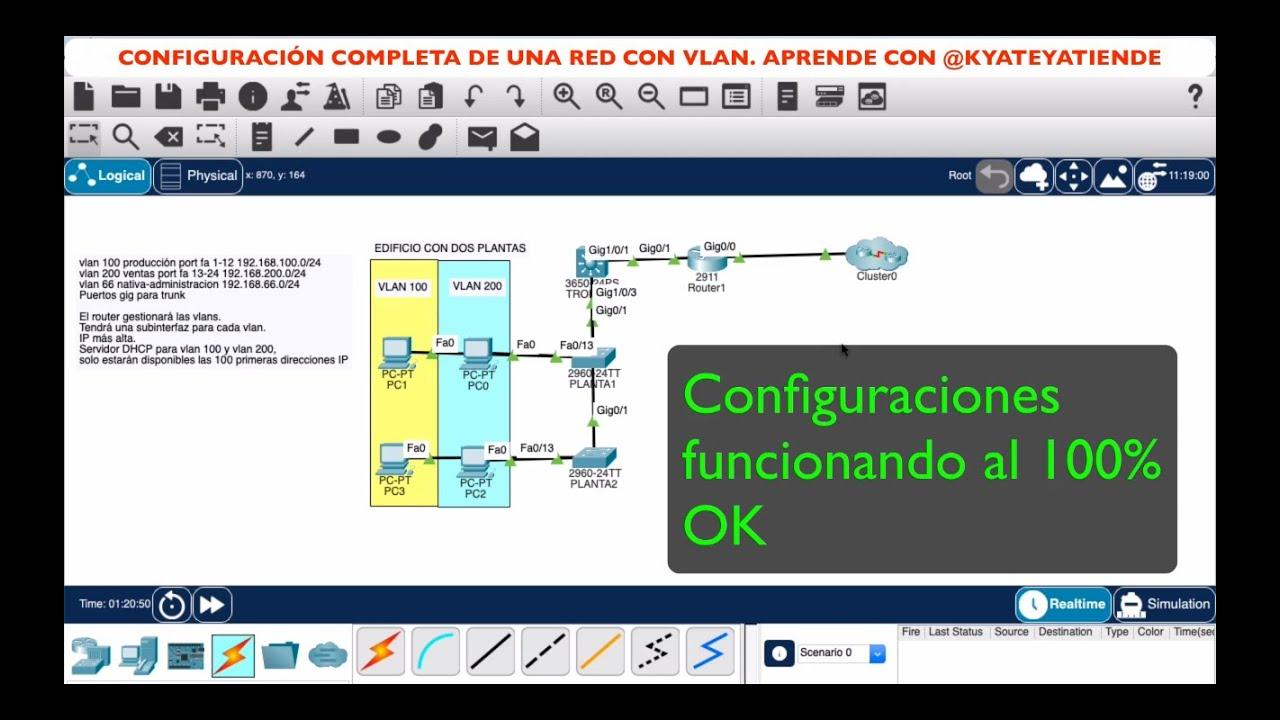
Bet kuriame pakankamai rimtame korporaciniame tinkle VLAN nebėra prabanga, o būtinybė. Srauto atskyrimas pagal skyrius, paslaugas ir kritiškumo lygius yra esminis dalykas siekiant užkirsti kelią vieno incidento eskalavimui į pasaulinę problemą, paralyžiuojančią pusę organizacijos. Tačiau vien sukurti VLAN nepakanka: jei jie nėra tinkamai suprojektuoti ir apsaugoti, jie atveria duris labai pavojingoms atakoms.
Todėl, kalbėdami apie išplėstinę VLAN konfigūraciją ir saugumą, kalbame ne tik apie ID ir prievadų priskyrimą. Kalbame apie planavimą, loginį segmentavimą, prieigos valdymą, nuolatinį stebėjimą ir specifinių komutatorių funkcijų, tokių kaip DHCP šnipinėjimas, dinaminė ARP patikra ir prievadų apsauga, naudojimą, be 3 ir 4 sluoksnių politikų. Į viską žiūrėsime ramiai, tačiau praktiškai ir pagrįstai „realaus pasaulio“ požiūriu.
VLAN planavimas ir tinklo organizavimas
Prieš paliečiant bent vieną komandą komutatoriuje, būtina atsisėsti ir pagalvoti, kaip bus struktūrizuotas tinklas. Geras VLAN planavimas prasideda nuo aiškaus įmonės sričių, skyrių ar sekcijų, kurioms reikalingas loginis atskyrimas, nustatymo : žmogiškieji ištekliai, finansai, plėtra, svečių VLAN , daiktų interneto įrenginiai ir kt.
Idėja yra ta, kad incidentas vienoje tinklo dalyje neturėtų tiesiogiai paveikti likusių. Jei svečio VLAN esantis įrenginys yra pažeistas, jis neturėtų galėti lengvai pasiekti apskaitos VLAN ar svarbių serverių . Tam reikia sukurti atskirus VLAN ir nuo pat pradžių apibrėžti, koks srautas gali tekėti tarp jų ir su kokiais apribojimais.
Be skyrių atskyrimo, paprastai patartina rezervuoti specialų valdymo VLAN komutatorių, maršrutizatorių ir kitų tinklo įrenginių administravimui. Nors šis valdymo VLAN informacinėje medžiagoje dar nesukurtas, verta jį suplanuoti, kad konfigūracija nebūtų valdoma iš to paties vartotojo tinklo, nes tai kelia aiškią riziką.
Kitas svarbus planavimo aspektas – užtikrinti, kad kiekvienas VLAN būtų gerai izoliuotas ir apsaugotas papildomais mechanizmais: prieigos kontrolės sąrašais (ACL), vidinėmis užkardomis , vaidmenimis pagrįsta prieigos kontrole ir nuoseklia saugumo politika. Kalbama ne tik apie segmentavimą, bet ir apie tikslų leidžiamo srauto tipo valdymą tarp segmentų.
Galiausiai, geras organizavimas apima dokumentavimą, kurie VLAN yra priskirti kuriems prievadams, kurie įrenginiai yra prijungti prie kiekvieno VLAN ir kokios ryšio taisyklės taikomos tarp jų. Ši dokumentacija yra neįkainojama tiriant incidentą arba plečiant infrastruktūrą.
Nuolatinis stebėjimas ir eismo priežiūra
Apibrėžus ir sukonfigūravus VLAN, darbas nesibaigia. Būtina nuolat stebėti kiekvieno segmento veiklą . Jei tinklo elgsena nestebima, atakos gali per ilgai likti nepastebėtos.
Norint tai pasiekti, rekomenduojama naudoti realaus laiko srauto analizės įrankius , kurie gali aptikti anomalijas, įtartinus modelius ir neįprastus šuolius konkrečiuose VLAN. Tai apima tinklo stebėjimo sprendimus, įsilaužimų aptikimo sistemas (IDS/IPS) ir žurnalų analizės platformas.
Be to, labai svarbus gerai apibrėžtas incidentų reagavimo planas : ką daryti, jei VLAN aptinkamas anomalinis srautas, kaip izoliuoti prievadą, kaip blokuoti IP diapazoną arba kaip greitai atšaukti prieigą. Atakos aptikimas yra mažai naudingas, jei organizacija nežino, kaip nedelsiant reaguoti.
Lygiai taip pat svarbu stebėti konfigūracijos pakeitimus komutatoriuose ir maršrutizatoriuose. Naudojant konfigūracijos valdymo ir pakeitimų stebėjimo įrankius , užtikrinama, kad saugumo taisyklės išliktų nuoseklios ir niekas (netyčia ar tyčia) nepakeistų politikos nepalikdamas pėdsakų.
Trumpai tariant, VLAN nėra kažkas, ką sukonfigūruojate ir pamirštate: jiems reikia stebėjimo realiuoju laiku, įspėjimų ir reguliarių peržiūrų , kad būtų užtikrinta, jog jie ir toliau atlieka savo izoliavimo ir apsaugos funkciją.
Vaidmenimis pagrįstos prieigos politikos ir vidinė kontrolė
VLAN segmentavimą turėtų papildyti vaidmenimis pagrįstos prieigos kontrolės (RBAC) politikos. Tai reiškia, kad kiekvienas vartotojas arba grupė gauna labai aiškų leidimų ir privilegijų rinkinį, pritaikytą jų vaidmeniui organizacijoje, be nereikalingos prieigos.
Pavyzdžiui, personalo specialistams nereikia prieigos prie kūrimo serverių, o kūrimo komandai nereikia prieigos prie darbo užmokesčio duomenų bazės. Šių ribų apibrėžimas ir jų vykdymas naudojant ACL, vidines užkardas arba VLAN autentifikavimo valdiklius smarkiai sumažina atakų paviršių.
Taip pat svarbu apriboti prieigą prie neskelbtinos informacijos pagal vaidmenį, net tame pačiame VLAN. Nors jie gali dalytis segmentu, ne visi vartotojai turėtų turėti vienodą matomumo lygį ar galimybę veikti su tinklo ištekliais ir sistemomis.
Šios prieigos politikos nelieka tik loginio lygmens: jos turi būti sinchronizuotos su įmonės katalogais (pvz., AD/LDAP), užkardos politikomis ir laidinio bei belaidžio tinklo autentifikavimo mechanizmais . Tokiu būdu narystė grupėje ar vaidmenyje automatiškai nustato, kuriam VLAN vartotojas yra priskirtas ir ką jis gali jame daryti.
Gerai apibrėžti vaidmenys ir gerai suprojektuoti VLAN sukuria daug patikimesnį mažiausių privilegijų modelį, todėl užpuolikui, kuris pažeidžia paskyrą, sunku judėti tinkle nesusiduriant su kliūtimis.
Saugos naujiniai ir įrenginių valdymas
Gerai suprojektuota architektūra yra nenaudinga, jei pagalbinė įranga yra pilna pažeidžiamumų. Komutatoriai, maršrutizatoriai ir užkardos, valdantys VLAN, turi būti nuolat atnaujinami saugos pataisomis ir atnaujinimais , nes juos dažnai taikosi konkretūs pažeidžiamumai.
Patartina nustatyti reguliarią gamintojų biuletenių peržiūros, techninės priežiūros langų planavimo ir programinės bei programinės įrangos atnaujinimų diegimo procedūrą. Šių užduočių atidėliojimas neribotam laikui palieka žinomas pažeidžiamas vietas gana lengvai išnaudojamoms.
Valdymo pusėje rekomenduojama išjungti nesaugius valdymo protokolus (pvz., „Telnet“ arba nešifruotą HTTP) ir valdymo konsolėje naudoti saugius nuotolinio valdymo metodus , pvz., SSH ir HTTPS. Be to, valdymo VLAN turėtų būti pasiekiamas tik iš įgaliotų įrenginių.
Konfigūracijos stebėjimas taip pat yra labai svarbus. Atsarginių kopijų tvarkymas, pakeitimų atlikėjų kontrolė ir versijų palyginimas leidžia aptikti neleistinus pakeitimus ar konfigūracijos klaidas , kurios gali susilpninti VLAN saugumą.
Galiausiai, tinklo įrenginių integravimas į centralizuotas registravimo sistemas (pavyzdžiui, SIEM) padeda susieti įvykius, todėl lengviau aptikti tendencijas ir galimus atakų bandymus , kurie vienu metu veikia kelis VLAN.
Darbuotojų mokymas ir informavimas
Pažangiausi perimetro apsaugos mechanizmai yra mažai naudingi, jei žmogiškasis elementas neveikia visais lygmenimis. Labai svarbu, kad darbuotojai būtų apmokyti geriausios tinklo saugumo praktikos , ypač atsižvelgiant į kasdienį įmonės išteklių naudojimą.
Patartina apmokyti darbuotojus, kaip atpažinti ir pranešti apie galimus sukčiavimo bandymus, kaip neprijungti nežinomų ar asmeninių įrenginių prie įmonės tinklo prievadų be leidimo ir kaip laikytis vidaus infrastruktūros naudojimo politikos.
Taip pat reikėtų pabrėžti stiprių slaptažodžių kūrimą ir valdymą , daugiafaktorinio autentifikavimo naudojimą, kai įmanoma, ir tai, kaip svarbu nesidalinti prisijungimo duomenimis su kolegomis ar pakartotinai nenaudoti raktų keliose paslaugose.
Didinant informuotumą, reikia aiškiai ir suprantamai paaiškinti, kodėl egzistuoja VLAN ir kodėl tam tikra prieiga yra ribojama. Kai vartotojai supranta, kad tai daroma siekiant apsaugoti įmonės duomenis (ir daugeliu atvejų jų asmeninę informaciją), jie linkę bendradarbiauti, nei jei apribojimai būtų tiesiog nustatyti be konteksto.
Apibendrinant, VLAN saugumas yra ne tik IT skyriaus atsakomybė; tam reikalingas kasdienis visų darbuotojų įsitraukimas ir įsipareigojimas, siekiant sumažinti incidentų dėl žmogiškųjų klaidų tikimybę.
Autentifikavimas ir tinklo prieigos valdymas (802.1X ir NAC)
Svarbus žingsnis stiprinant saugumą VLAN aplinkose yra įdiegti patikimą įrenginių ir vartotojų autentifikavimo sistemą prieš suteikiant jiems prieigą prie tinklo. Čia pradeda veikti 802.1X standartas, plačiai naudojamas laidiniuose ir įmonių „Wi-Fi“ tinkluose.
Naudojant 802.1X, komutatoriaus prievadas veikia kaip „vartininkas“ ir neleidžia viso srauto, kol prijungtas įrenginys sėkmingai neautentifikuojamas centriniu autentifikavimo serveriu (paprastai RADIUS arba TACACS+). Priklausomai nuo kredencialų, galima priskirti konkretų VLAN arba taikyti konkrečias politikas.
Šį modelį paprastai papildo tinklo prieigos valdymo (NAC) sprendimai , kurie tikrina ne tik vartotojo vardą ir slaptažodį, bet ir įrenginio būseną: ar jame yra antivirusinė programinė įranga, ar ji atnaujinta, ar ji atitinka tam tikrus saugumo reikalavimus ir pan. Įrenginiai, kurie neišlaiko patikrinimų, gali būti siunčiami į karantino VLAN.
Šio metodo privalumas yra tas, kad jis labai sumažina tikimybę, jog įsibrovėlis prijungs įrenginį prie nenaudojamo komutatoriaus prievado ir be jokių papildomų veiksmų gaus prieigą. Net jei jiems pavyks fiziškai prisijungti, prieš susisiekiant su likusiu tinklu, jie turės įveikti autentifikavimo ir NAC politiką .
802.1X ir NAC diegimas padidina tam tikrą sudėtingumą ir reikalauja gero planavimo, tačiau tai yra vienas efektyviausių būdų kontroliuoti, kas iš tikrųjų patenka į kiekvieną VLAN, ir užkirsti kelią neteisėtiems įrenginiams patekti į svarbius segmentus.
2 lygio apsauga: dažnos atakos ir atsakomosios priemonės
Dauguma atakų prieš vietinius tinklus (LAN) yra nukreiptos į OSI modelio 2 sluoksnį, pasinaudojant įprasta prielaida, kad viskas „LAN tinkle“ yra patikima. Niekas negalėtų būti toliau nuo tiesos: yra daugybė būdų, kaip manipuliuoti srautu tarp pagrindinių kompiuterių tame pačiame VLAN.
Šios atakos apima MAC adresų klastojimą, komutavimo lentelių užtvindymą, ARP klastojimą, neleistinų DHCP serverių naudojimą ir kenkėjiškas srauto injekcijas, skirtas išnaudoti galutinių vartotojų ar tinklo įrenginių pažeidžiamumus .
Siekdami sumažinti šią riziką, komutatorių gamintojai įdiegė specialias funkcijas. Svarbiausias elementas yra tinklo prieigos kontrolė (NAC), kurią jau minėjome ir kuri riboja prieigą prie įrenginių, kurie neatitinka apibrėžtų taisyklių . Tačiau yra ir specialių mechanizmų, skirtų sustabdyti labai dažnas atakas.
Vienas iš galingiausių įrankių yra DHCP šnipinėjimo funkcija, leidžianti nuspręsti, kurie prievadai laikomi patikimais DHCP atsakymams siųsti. Tai neleidžia užpuolikui prisijungti prie netikro DHCP serverio ir priskirti vartotojams kenkėjiškų IP adresų bei tinklo parametrų .
Kitas esminis 2 sluoksnio komponentas yra dinaminė ARP patikra (DAI), kuri patvirtina ARP atsakymus, palygindama juos su DHCP šnipinėjimo arba statinių lentelių sugeneruota duomenų baze. Tai sumažina ARP klastojimo ir „man-in-the-middle“ atakų tikimybę tame pačiame VLAN.
DHCP šnipinėjimas: IP adresų paskirstymo apsauga
DHCP klastojimo atakos apima netikro DHCP serverio, kuris reaguoja greičiau nei teisėtas serveris, diegimą, pateikiant manipuliuojamus IP adresus ir šliuzus. Dėl to tinklo įrenginiai gali siųsti savo srautą ten, kur nori užpuolikas, su visomis galimomis pasekmėmis.
Siekiant to išvengti, komutatoriuje įjungta DHCP šnipinėjimo funkcija , kuri priverstinai apibrėžia, kurie prievadai yra „patikimi“ DHCP atsakymams siųsti, o kurie – „nepatikimi“. Paprastai DHCP serverio arba užkardos, veikiančios kaip serveris, prievadas pažymimas kaip patikimas, o vartotojų prievadai paliekami kaip nepatikimi.
Praktiniame VLAN 20 pavyzdyje tipinė „Cisco“ komutatoriaus konfigūracija apimtų tokius dalykus kaip DHCP šnipinėjimo įjungimas visame pasaulyje, o tada atitinkamame VLAN, sąsajos su DHCP serveriu žymėjimas kaip patikimo prievado ir DHCP pranešimų dažnio ribojimas vartotojo prievaduose:
Jungiklis (konfigūracija) # ip dhcp šnipinėjimas
Jungiklis (konfigūracija) # ip dhcp šnipinėjimo vlan 20
Jungiklio (konfigūracijos) # sąsaja Gi0/0
Jungiklis (config-if) # ip dhcp šnipinėjimo pasitikėjimas
Jungiklio (konfigūracijos) # sąsajos diapazonas Gi1/0–3
Jungiklis (config-if-range) # ip dhcp šnipinėjimo limito greitis 10
Naudojant šią konfigūraciją, tik patikimas prievadas gali pateikti galiojančius DHCP atsakymus , o DHCP srauto greitis vartotojų prievaduose taip pat yra ribojamas, siekiant sušvelninti perkrovų atakas ar anomalinį elgesį.
Įjungus DHCP šnipinėjimą, komutatorius tvarko IP-MAC-prievadų nuorodų duomenų bazę, kuri vėliau bus naudojama kaip nuoroda kitoms saugumo funkcijoms, tokioms kaip dinaminė ARP patikra, taip sustiprinant adresų informacijos vientisumą tinkle.
Dinaminė ARP patikra (DAI): apsauga nuo ARP klastojimo
ARP klastojimas yra klasikinė ataka vietiniuose tinkluose: užpuolikas siunčia netikrus ARP atsakymus, susiedamas savo MAC adresą su šliuzo ar kito įrenginio IP adresu, taip perimdamas , nukreipdamas arba modifikuodamas srautą tarp aukų tame pačiame VLAN.
Dinaminė ARP patikra (DAI) įsijungia būtent tam, kad sustabdytų šią techniką jos šaltinyje. Kai VLAN tinkle įjungta DAI, komutatorius perima ARP paketus ir patikrina juos pagal IP-MAC nuorodų duomenų bazę, kurią gavo per DHCP šnipinėjimą arba statines konfigūracijas.
VLAN 20 atveju DAI aktyvinimas gali būti atliekamas naudojant komandų rinkinį, panašų į:
Jungiklis (konfigūracija) # ip arp inspection vlan 20
Jungiklio (konfigūracijos) # sąsaja Gi0/0
Jungiklis (config-if) # ip arp patikrinimo pasitikėjimas
Prievadas, pažymėtas kaip patikimas, paprastai yra tas, kuris jungiasi prie DHCP serverio arba šliuzo, o likę vartotojo prievadai laikomi nepatikimais ir jų ARP pranešimai yra atidžiai tikrinami. Bet koks ARP paketas, kuris neatitinka DHCP šnipinėjimo duomenų bazės ar sukonfigūruotų taisyklių, yra blokuojamas.
Tai labai apsunkina ARP klastojimo atakas, nes komutatorius nepriima savavališkai sukurtų IP-MAC adresų susiejimų. Ši apsauga ypač vertinga aplinkose, kuriose yra daug vartotojų, kur vienas pažeistas įrenginys galėtų bandyti šnipinėti ar manipuliuoti kitų srautu .
3 ir 4 sluoksnių saugumas: ACL, filtravimas ir DPI
VLAN užtikrina 2 sluoksnio segmentavimą, tačiau norint iš tikrųjų kontroliuoti srautą tarp jų, būtini aukštesnių sluoksnių, ypač 3 sluoksnio (IP) ir 4 sluoksnio (TCP/UDP), matavimai . Prieigos kontrolės sąrašai (ACL) yra pagrindinė šio proceso priemonė.
Naudodami prieigos kontrolės sąrašus (ACL), konfigūruotus maršrutizatoriuose, 3 lygio komutatoriuose arba užkardose, galite labai išsamiai apibrėžti, kurie VLAN gali bendrauti su kuriais, kurie protokolai leidžiami, iš kurių IP adresų ir kuriuose prievaduose. Tai leidžia izoliuoti jautrius tinklus, apriboti paslaugas ir sumažinti potencialių užpuolikų judėjimą į šoną.
Be ACL, daugelyje saugumo įrenginių yra paketų filtravimas ir giluminė paketų inspekcija (DPI) , kurios analizuoja srauto turinį ir elgseną, kad aptiktų kenkėjiškus modelius, net naudojant standartinius prievadus ar apėjimo metodus.
Pavyzdžiui, galite apibrėžti konkrečius ACL DNS, HTTP ar bet kuriam kitam svarbiam protokolui, leisdami srautą tik į patikimus serverius ir blokuodami visus kitus. Tai ypač naudinga norint sumažinti DNS klastojimo ar manipuliuojamų atsakymų iš neleistinų šaltinių poveikį.
Kartu 3 ir 4 sluoksnių saugumas veikia kaip antroji gynybos linija, sustiprinanti VLAN izoliaciją ir užtikrinanti, kad srautas tarp jų ir į internetą atitiktų organizacijos saugumo politiką.
DNS srauto filtravimas naudojant konkrečius ACL
Vienas pavojingiausių atakų vektorių šiuolaikiniuose tinkluose yra DNS manipuliavimas, nes jis leidžia užpuolikams nukreipti vartotojus į netikras svetaines, net jei URL atrodo teisėtas. Siekiant sumažinti šią riziką VLAN tinkle, galima sukurti ACL, kuris filtruoja DNS srautą ir leidžia gauti atsakymus tik iš konkrečių, patikimų serverių.
Įsivaizduokime, kad tinkle su VLAN 20 norime leisti DNS atsakymus tik iš įgaliotų serverių , pavyzdžiui, viešųjų „Google“ ir „Cloudflare“ DNS serverių, apibrėžtų „pfSense“ užkardoje: 8.8.8.8 ir 1.1.1.1. ACL gali atrodyti maždaug taip:
Jungiklis (konfigūracija) # išplėstinis IP prieigos sąrašas DNS_FILTER
Jungiklis (config-ext-nacl) # leisti udp prieglobai 8.8.8.8 bet kokiam eq 53
Jungiklis (config-ext-nacl) # leisti udp prieglobai 1.1.1.1 bet kokiam eq 53
Jungiklis (config-ext-nacl) # deny udp any any eq 53
Switch(config-ext-nacl)# leisti IP bet kokį bet kokį
Jungiklio (konfigūracijos) # sąsajos diapazonas Gi1/0–3
Jungiklis (config-if-range) # ip prieigos grupės DNS_FILTER į
Naudojant šią konfigūraciją, vartotojų prievadai priims DNS srautą tik iš tų serverių , blokuodami atsakymus iš neautorizuotų DNS serverių, kurie gali veikti kenkėjiškai. Tai apsunkina DNS klastojimo naudojimą VLAN tinkle.
Verta prisiminti, kad net jei paketai filtruojami komutatoriuje, geriausia turėti nuoseklią politiką užkardoje ir pačiame DNS serveryje arba rekursiniame sprendime, neleidžiant kompiuteriams naudoti serverių, nepriklausančių įmonės kontrolei, siekiant apeiti apribojimus.
Uosto saugumas: apribokite ir kontroliuokite MAC adresus
Dar vienas labai naudingas VLAN saugumo stiprinimo mechanizmas yra „Port Security“. Ši funkcija leidžia apriboti MAC adresų, kurie gali būti rodomi kiekviename komutatoriaus prievade, skaičių, blokuojant arba ribojant prieigą, jei aptinkami neautorizuoti įrenginiai.
Praktiškai galima nuspręsti, kad kiekvienas vartotojo prievadas VLAN 20 leidžia naudoti tik vieną MAC adresą, taip užkertant kelią neteisėtam komutatoriaus ar antro įrenginio prijungimui prie to paties tinklo prievado. Be to, galima naudoti „prilipimo“ parinktį, kad komutatorius automatiškai išmoktų MAC adresą, kurį laiko teisėtu.
Tipinė „Cisco“ komutatoriaus konfigūracija, skirta Gi1/0–Gi1/3 prievadams, gali atrodyti maždaug taip:
Jungiklio (konfigūracijos) # sąsajos diapazonas Gi1/0–3
„Switch(config-if-range)#“ prieiga prie „switchport“ režimo
Jungiklis (config-if-range) # jungiklio prieiga prie VLAN 20
„Switch(config-if-range)# switchport port-security
Jungiklis (config-if-range) # jungiklio prievado saugumo maksimalus 1
„Switch(config-if-range)# switchport port-security mac-address lipnus
„Switch(config-if-range)# switchport prievado saugumo pažeidimas, apriboti
Tokiu būdu, jei prievade, sukonfigūruotame naudojant prievado apsaugą, aptinkamas naujas MAC adresas, komutatorius atlieka nustatytą veiksmą (šiuo atveju „apriboja“ srautą ir generuoja įvykių žurnalus). Tai sumažina fizinių apgavysčių atakų ar neleistinų prisijungimų prie vidinio tinklo galimybę.
Kartu su DHCP šnipinėjimu ir DAI, prievadų apsauga padeda daug labiau apsaugoti VLAN, ypač aplinkose, kuriose nežinoma, ką vartotojas gali prijungti prie laisvo prievado, jei nėra kontrolės.
Saugus valdymas ir reguliarūs infrastruktūros auditai
Kad visos šios priemonės išliktų veiksmingos laikui bėgant, būtinas griežtas tinklo infrastruktūros valdymo ir stebėjimo modelis. Tai apima saugių protokolų naudojimą nuotoliniam administravimui, centralizuotą konfigūraciją ir pakeitimų atsekamumą.
Labai rekomenduojama naudoti SSH prisijungimui prie komutatorių ir maršrutizatorių konsolių, o prireikus – HTTPS žiniatinklio sąsajos valdymui. Tuo pačiu metu patartina išjungti senesnius arba nesaugius protokolus, kurie gali atskleisti prisijungimo duomenis arba konfigūracijas paprasto teksto formatu, jei kas nors slapta peržiūri srautą.
Be to, įdiegus konfigūracijos valdymo ir versijų kontrolės įrankius, galite palaikyti atnaujintą kiekvieno įrenginio būsenos kopiją, aptikti netikėtus pakeitimus ir greitai atkurti konfigūraciją klaidos ar aparatinės įrangos gedimo atveju.
Kita vertus, labai svarbu reguliariai atlikti saugumo vertinimus ir auditus: pažeidžiamumų skenavimą, vidinius įsiskverbimo testus, rizikos analizę ir išsamią VLAN politikų peržiūrą. Tai padeda atskleisti silpnąsias vietas, pasenusias konfigūracijas ar neatitikimus, kurie gali tapti atakų pradiniais taškais.
Toks proaktyvus požiūris leidžia koreguoti saugumo priemones keičiantis infrastruktūrai, pridedant naujų VLAN arba atsirandant naujų tipų grėsmėms , kurios anksčiau nebuvo pastebėtos.
Derinant kruopštų VLAN planavimą, efektyvų skyrių segmentavimą, pažangius 2 lygmens mechanizmus, tokius kaip DHCP šnipinėjimas, dinaminė ARP patikra ir prievadų apsauga, kartu su 3 ir 4 lygmenų politikomis, DNS filtravimu, saugiu įrenginių valdymu ir nuolatiniu stebėjimu, tinklas tampa žymiai patikimesnis. Rezultatas – aplinka, kurioje viena ataka ar kompiuterio užkrėtimas automatiškai netampa katastrofa, nes loginės kliūtys, prieigos kontrolė ir tikrinimo įrankiai riboja poveikį ir palengvina ankstyvą aptikimą, jei juos palaiko apmokyti darbuotojai ir aiškūs incidentų reagavimo procesai.