- NAS saugyklos transformavimas į centrinį vardų skyrimo mazgą, siekiant pagerinti vietinio tinklo stabilumą.
- Peradresavimo zonų ir A įrašų diegimas, siekiant valdyti pasirinktinius domenus namų ir profesinėje aplinkoje.
- SSL sertifikatų konfliktų įveikimas naudojant galiojančius domenus ir tinkamą saugumo konfigūraciją.

Tikriausiai esate tai patyrę: įsirenginėdami savo namų laboratoriją, pradedate kaupti įrenginius ir paslaugas, kurie galiausiai tampa chaotiška IP adresų raizgalynė, kurią sunku atsiminti. NAS puikiai tinka failams saugoti, tačiau jei tikrai įgusite, galite jį paversti savo tinklo infrastruktūros kertiniu akmeniu , palikdami paprastus maršrutizatorius, kurie kartais nesugeba valdyti vardų.
Kai vardų skyrimą deleguojame patikimesnei sistemai, ne tik pageriname organizaciją, bet ir pasiekiame žymiai didesnį stabilumą bei techninę kontrolę . Perkėlus DNS serverį į NAS, tinklas tampa labiau nuspėjamas, sumažėja delsa ir saugykla tampa aktyviu komponentu, sąveikaujančiu su kitomis paslaugomis, tiek debesyje, tiek virtualizuotoje aplinkoje.
Sertifikatų ir vietinių domenų problema
Labai dažnai konfigūruojant NAS prieigą naudojant trumpą pavadinimą, pvz., „nas“, naršyklė pradeda rodyti erzinančius įspėjimus, kad sertifikatas nėra patikimas . Taip nutinka todėl, kad nors saugos skydelyje matote žaliai pažymėtus sertifikatus, sistema neatpažįsta vietinio domeno kaip galiojančio objekto. Kad programos nustotų skųstis, nepakanka, kad sertifikatas egzistuotų; jis taip pat turi būti susietas su galiojančiu ir atpažįstamu domenu , nes vidinis pavadinimas neatitinka sertifikatų išdavėjų patvirtinimo standartų.
Norint išspręsti šią problemą, svarbiausia sukurti savo domeną vietiniame tinkle. Tokiu būdu galėsite išduoti sertifikatus, atitinkančius naršyklėje naudojamą URL adresą, neleisdami naršyklei pažymėti ryšio kaip nesaugaus kiekvieną kartą bandant pasiekti 5001 prievadą ar bet kurią kitą paslaugą jūsų serveryje.

DNS serverio nustatymo „Synology“ sistemoje veiksmai
Jei turite „Synology“ įrenginį, procesas yra gana paprastas. Pirmiausia reikia įsitikinti, kad NAS tinklo valdymo skydelyje sukonfigūruotas statinis IP adresas , kad jis nepasikeistų ir netrukdytų visų įrenginių vardų nuskaitymui. Tai padarę, eikite į paketų centrą ir įdiekite DNS serverio programą.
Kitas įrankio žingsnis yra sukurti pagrindinę zoną. Čia turime pasirinkti peradresavimo zonos tipą , priskirti jai norimą domeno vardą ir susieti ją su NAS IP adresu. Kad sistema galėtų išspręsti vardus iš už mūsų tinklo ribų (pvz., „Google“ ar „Facebook“), turime įjungti sprendimo paslaugas ir pridėti peradresavimo serverius, kurie gali būti geriausi DNS serveriai arba viešieji „Google“ DNS serveriai.
Kliento konfigūracija ir pagrindinio kompiuterio registracija
Kai serveris bus paleistas, turite nurodyti namų tinklo kompiuteriams, kad NAS dabar yra DNS serveris. Pavyzdžiui, „Linux“ kliente sukonfigūruojate statinį IP adresą ir nustatote NAS adresą kaip pagrindinį DNS serverį. Kad viskas veiktų sklandžiai, turite pridėti A įrašus, kurie iš esmės yra instrukcijos, kuriose nurodoma: „šis pavadinimas atitinka šį IP adresą“.
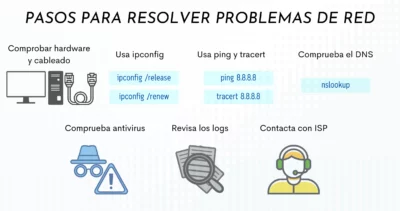
Norėdami patikrinti, ar viskas veikia tinkamai, terminale galime naudoti komandą „nslookup“ . Jei užklausiant kompiuterio pavadinimo gaunamas teisingas IP adresas, žinome, kad sistema veikia. Paskutinis žingsnis – pasiekti maršrutizatorių ir pakeisti DNS nustatymus DHCP konfigūracijoje, kad visi įrenginiai būtų automatiškai sukonfigūruoti prisijungus prie tinklo.
Išplėstinis optimizavimas ir profesionalūs šuoliai
Nors „Synology“ DNS serveris yra patikimas sprendimas, jis turi vieną nedidelį trūkumą: jis automatiškai neregistruoja DHCP priskirtų IP adresų, todėl įrašus turime kurti rankiniu būdu . Tiems, kurie nori tai automatizuoti, yra scenarijų, kurie supaprastina užduotį ir neleidžia mažo tinklo valdymui tapti nesibaigiančiu rankiniu darbu.
Jei norime tai išplėsti iki įmonės lygio, logika tokia pati kaip ir „Home Lab“, tik platesniu mastu. Šių paslaugų integravimas su debesijos aplinkomis, tokiomis kaip AWS ar „Azure“, leidžia sukurti lanksčią ir saugią infrastruktūrą. Dirbtinio intelekto sluoksnių diegimas tinklui automatizuoti arba serverio stebėjimo naudojimas našumui stebėti paverčia DNS valdymą verslo analitikos ir kibernetinio saugumo įrankiu , neleidžiančiu klaidingoms konfigūracijoms tapti atviromis durimis atakoms.
Visiškas vardų atpažinimo valdymas naudojant NAS leidžia atlikti viską – nuo nepageidaujamų domenų blokavimo iki pasirinktinių filtravimo taisyklių integravimo . Galiausiai tai, kas prasideda kaip paprastas triukas, kaip išvengti IP adresų įvedimo į naršyklę, išsivysto į brandžią sistemos architektūrą, suteikiančią visišką nuspėjamumą bet kurio namų ar verslo tinklo veikimui.
