- Ierobežojiet kopīgošanas laiku un skatījumu skaitu, kā arī atdaliet kanālus galvenajai informācijai un kontekstam.
- Dodiet priekšroku šifrētiem pārvaldniekiem un sūtījumiem ar izsekojamību, nevis e-pastam vai tērzēšanai.
- Iespējojiet daudzfaktoru autentifikāciju (MFA) un nomainiet paroles; uzņēmumos piemērojiet kontroles un tūlītēju atsaukšanu.
Paroļu koplietošana ir kaut kas tāds, kas mums visiem agrāk vai vēlāk ir jādara gan darbā, gan mājās, un nepareiza rīcība var pavērt durvis nevēlamai piekļuvei. Mērķis ir samazināt riskus, netraucējot sadarbībai . Lai gan ideālā gadījumā mums nekad nevajadzētu koplietot akreditācijas datus, ir reālas situācijas (tehniskais atbalsts, šifrēts dokuments, kas jāpārskata kolēģim, lietotāja reģistrācija), kurās paroles koplietošana ir neizbēgama.
Papildus veselajam saprātam ir noderīgi zināt, kādas metodes pastāv un kādi ir to plusi un mīnusi, kā arī tiesisko regulējumu un labāko praksi. Konteksta izpratne ļauj izvēlēties labāko pieeju katrai situācijai . Zemāk atradīsiet visaptverošu ceļvedi ar drošām metodēm, veicamiem piesardzības pasākumiem, ieteikumiem uzņēmumiem un rīkiem, kas atvieglo procesu, neatklājot savus noslēpumus vairāk nekā absolūti nepieciešams.
Tiesiskais regulējums un tā nozīme
Pieteikšanās datu koplietošanas likumība pastāv pelēkajā zonā, kas ir atkarīga no pakalpojuma un tā noteikumiem, tāpēc ieteicams pārskatīt katras platformas pakalpojumu sniegšanas noteikumus . Ir bijuši skaļi gadījumi, piemēram, Netflix stingrākā politika, kur paroļu koplietošana ir interpretēta kā autortiesību pārkāpums.
Amerikas Savienotajās Valstīs akreditācijas datu koplietošanas gadījumos ir izmantots 1986. gada Datoru krāpšanas un ļaunprātīgas izmantošanas likums (CFAA); 2016. gadā tiesa lēma, ka paroļu koplietošana ar neatļautām personām ir nelikumīga . Papildus juridiskajam regulējumam praktiskais vēstījums ir skaidrs: neļaut neatļautām trešajām personām piekļūt jūsu kontiem un ierobežot jebkādas koplietošanas apmēru.
Korporatīvajā vidē risks pieaug vairākas reizes, jo ir apdraudēti sensitīvi dati, intelektuālais īpašums, kā arī atbilstība normatīvajiem aktiem un drošības politikas ; nekontrolēta paroļu koplietošana var izraisīt nopietnus incidentus . Tāpēc tādi risinājumi kā LastPass uzņēmumiem ļauj ierobežot piekļuvi tikai pilnvarotiem lietotājiem, bloķēt pāradresāciju ārpus organizācijas un nekavējoties atsaukt atļaujas, kad darbinieks aiziet.
Plānojot paroļu koplietošanu, jāņem vērā piekļuve, izsekojamība, datu integritāte un derīguma termiņš. Ja varat ierobežot to, kas redz paroli, kad un cik reižu to redz, jūs samazināt uzbrukuma virsmu . Šis ir šajā rokasgrāmatā aplūkoto metožu pamatā, kas paredzētas, lai samazinātu laiku, kurā jūsu parole ir pakļauta riskam.
Daži rīki piedāvā iepriekš konfigurētas opcijas vai "iepriekš iestatītus iestatījumus", lai paātrinātu iestatīšanu (piemēram, ilgumu un skatījumu skaitu); standarta iepriekš iestatīta iestatījuma ielāde palīdz atcerēties svarīgus parametrus . Tomēr vienmēr pielāgojiet šīs vērtības konkrētajai situācijai un faktiskajam saņēmēju skaitam.
Ko nekad nevajadzētu darīt: nekontrolēta e-pasta un tērzēšanas saruna
Paroļu sūtīšana pa e-pastu vai standarta tērzēšanas lietotnē (Teams, Telegram, WhatsApp utt.) ir ērta, taču pēc būtības nedroša. Izpratne par dažādiem kiberdrošības veidiem palīdz novērtēt šo risku, jo jūs zaudējat kontroli pār paroles pārsūtīšanu, un tā paliek pastāvīgi glabāta . Pat ja jūs nosūtāt paroli atsevišķā pavedienā, konteksts bieži vien atklāj tās mērķi un to, kas to izmanto, padarot to viegli ļaunprātīgi izmantojamu, ja kāds meklē sarunā vai iesūtnē.
Vēl viena problēma ar tērzēšanu un e-pastu ir tā, ka informācija dalībnieku serveros un ierīcēs paliek nenoteiktu laiku; konta pārkāpums, slikti aizsargāta dublējumkopija vai vienkārša neuzmanība var atklāt šo vēsturi . Tāpēc izvairieties no šīm metodēm, ja vien neīstenojat tālāk aprakstītos papildu pasākumus.
Svarīgi piesardzības pasākumi pirms koplietošanas
Pirms paroles kopīgošanas ir ieteicams sagatavot augsni ar pasākumiem, kas kavē tās ļaunprātīgu izmantošanu, jo neviena piegādes metode nevar kompensēt sliktu paroles higiēnu . Paturiet prātā šādus ieteikumus: aizpildiet kiberdrošības anketu.
- Viena parole katram kontamNeatkārtoti neizmantojiet akreditācijas datus starp pakalpojumiem.
- Periodiska rotācijaBieži mainiet paroles, īpaši sensitīvas.
- Atcelšana un izmaiņasJa izšķiraties no personas, ar kuru kopīgojat informāciju, nekavējoties nomainiet paroli.
- Neatstājiet tos redzeslokāne piezīmju lapiņās, ne nešifrētos failos.
- Aktivizējiet divpakāpju verifikāciju (ĀM), kad vien tas ir iespējams.
Šo pasākumu ieviešana rada drošības buferi, kas samazina ietekmi, ja kāds pārtver atslēgu; tie ir šķēršļi, kas piespiež uzbrucēju pārvarēt vairākus šķēršļus . Un, ja rodas šaubas par iespējamu atmaskošanu, nekavējoties nomainiet paroli.
Paroļu pārvaldnieki ar koplietošanas funkcijām
Mūsdienu failu pārvaldnieki ir pirmā aizsardzības līnija kontrolētai glabāšanai un koplietošanai, jo tie apvieno šifrēšanu, organizēšanu un auditēšanu . Turklāt tie ir integrēti pārlūkprogrammās un mobilajās ierīcēs un piedāvā papildu utilītas, piemēram, spēcīgus paroļu ģeneratorus.
Populāri risinājumi, piemēram , 1Password, LastPass, Dashlane, Keeper, Bitwarden un RoboForm, ļauj izveidot koplietojamas telpas vai kolekcijas ģimenēm vai komandām; katrs lietotājs uztur savu privāto seifu un piekļūst tikai tām atļaujām, kas viņam ir piešķirtas . Šajās telpās ir redzams, kas var piekļūt un ar kādām atļaujām, un piekļuves žurnāli parasti tiek glabāti, lai izmeklētu iespējamus incidentus.
Vēl viena priekšrocība ir tā, ka šie pārvaldnieki var saglabāt drošas piezīmes papildus parolēm; šajā darbplūsmā var iekļaut norēķinu informāciju, atkopšanas kodus vai sensitīvus norādījumus . Daudzi arī brīdina, ja jūsu akreditācijas dati parādās zināmos datu pārkāpumos, lai jūs varētu tos pēc iespējas ātrāk mainīt.
Paplašināta koplietošana bieži vien ir daļa no maksas plāniem, taču patiesā vērtība slēpjas kontrolē un pārskatāmībā; atbilstības vai kritiski svarīgu datu gadījumā izsekojamība ir ļoti svarīga . Ja strādājat organizācijā, pirms pats ieviešat uzņēmuma resursu plānošanas (ERP) sistēmu, pārbaudiet, kura ir apstiprināta.
Pagaidu ziņojumi: kompromisa risinājums
Ziņojumapmaiņas lietotnes, piemēram , WhatsApp, Telegram, Snapchat un Signal, piedāvā ziņojumu pazušanas funkciju, kas var būt noderīga konkrētās situācijās; tomēr tā nav visieteicamākā metode . Neskatoties uz pilnīgu šifrēšanu, joprojām pastāv risks, ka ziņojums tiks uztverts (lai gan noteiktos režīmos to var bloķēt) vai pārsūtīts pirms tā derīguma termiņa beigām.
Ja jums nav citas iespējas, izmantojiet privātas tērzēšanas sarunas un iespējojiet ziņojumu pazušanas opciju ar pēc iespējas īsāku laika periodu; WhatsApp 24 stundas ir saprātīgs iestatījums . Telegram varat atvērt "slepenas tērzēšanas sarunas" un iestatīt automātiskas dzēšanas laikus; vienmēr prioritizējiet īsākos laika logus.
Sadaliet informāciju un izmantojiet dažādus kanālus
Klasiska metode ir sadalīt informāciju vairākās daļās, lai neviens nevarētu atjaunot piekļuvi ar vienu ziņojumu . Piemēram: pakalpojums, lietotājvārds un parole tiek nosūtīti atsevišķi un pa dažādiem kanāliem.
Tādā veidā jūs varētu nosūtīt pakalpojuma informāciju pa e-pastu, lietotājvārdu — ar ziņojumapmaiņu un paroli — pa citu kanālu; izvairieties no ziņojumu savstarpējas atsaukšanas, lai izvairītos no pavedienu atstāšanas . Ja kāds pārtver vienu daļu, viņam nebūs visas nepieciešamās informācijas, lai piekļūtu.
Pagaidu saites, kas pašiznīcinās
Ir tīmekļa rīku kategorija, kas īpaši izstrādāta vienreizējai paroļu koplietošanai, izmantojot derīguma termiņu ierobežojošas URL adreses; parole netiek pārvietota vienkāršā tekstā, bet gan kontrolētā plūsmā . To drošību nosaka divas galvenās idejas: paroles derīguma termiņa ierobežošana un tās skatīšanas reižu skaita ierobežošana.
Viens piemērs ir Password Pusher (pwpush.com), kas ļauj ģenerēt paroli vai ielīmēt esošu paroli un izveidot saiti ar derīguma termiņu; jūs izlemjat, cik dienas tā darbosies un cik reižu to var atvērt . Ideālā gadījumā parametri jāiestata uz minimālo nepieciešamo līmeni: mazāk dienu un mazāk skatījumu nozīmē mazāku ekspozīciju.
Ģenerējot saiti, centieties nepievienot parolei kontekstu (nekā piemēram, "šī ir lietotāja X parole, izmantojot lietotāju Y"); ja kāds pārtver URL, viņš nezinās, kur to lietot . Kopējiet iegūto adresi un kopīgojiet to savā izvēlētajā kanālā.
Svarīga piezīme. Daži e-pasta un sadarbības drošības filtri (Microsoft 365, Gmail u. c.) iepriekš skenē saites, lai pārbaudītu, vai nav veiktas ļaunprātīgas darbības; tas var aizņemt skatus pat tad, ja adresāts nav atvēris URL . Lai novērstu šo automātisko izmantošanu, atlasiet opciju, kas līdzvērtīga “viena klikšķa atkopšanas darbībai”, ja tāda ir pieejama.
Visbeidzot, saņēmējs var noklikšķināt uz URL un kopēt paroli starpliktuvē, pat neredzot to ekrānā, atkarībā no konfigurācijas; tādējādi piekļuve ir ierobežota līdz vienai, kontrolētai darbībai . Un, ja nepieciešama lielāka drošība, apvienojiet šo metodi ar norādījumu "kur to lietot" nosūtīšanu, izmantojot citu kanālu.
Daži rīki iet soli tālāk un šifrē slepeno atslēgu pašā pārlūkprogrammā, pirms tā nosūtīšanas uz serveri; tādā veidā pakalpojumu sniedzējs nekad neredz saturu vienkāršā tekstā . Tipiska darbplūsma ir šāda: pārlūkprogramma ģenerē atslēgu pāri (publisko un privāto) un šifrē slepeno atslēgu lokāli.
Serveris saņem tikai publisko atslēgu un jau šifrēto slepeno atslēgu; bez privātās atslēgas saglabātais saturs ir nederīgs pat tad, ja kāds iegūst piekļuvi datubāzei . Pēc tam rīks izveido URL, kas ietver slepenās atslēgas identifikatoru un informāciju, kas klientam nepieciešama, lai to atšifrētu.
Tādējādi, kad saņēmējs atver saiti, viņa pārlūkprogramma izgūst šifrēto blobu un lokāli to atšifrē, izmantojot URL iegultos datus; ja sākotnējais URL nav pieejams, slepeno atslēgu nevar rekonstruēt . Derīguma termiņa kontrole ir balstīta uz diviem nosacījumiem: skatījumu skaitu un pagājušo laiku, padarot to nepieejamu, tiklīdz ir izpildīts jebkurš no nosacījumiem.
Dažās ieviešanas versijās ir iekļauts skata žurnāls , lai auditētu katru mēģinājumu, pat tos, kuros netiek rādīts slepenais kods, jo tas ir beidzies; šī izsekojamība palīdz apstiprināt, ka saņēmējs to ir saņēmis un kad . Tā ir ļoti praktiska funkcija atbalsta komandām un administratoriem.
Šāda veida risinājumi bieži ietver evolūcijas plānus ar integrētām utilītprogrammām, piemēram, paroļu ģeneratoriem vai URL saīsinātājiem, kas atvieglo izplatīšanu; tie parasti ietver arī tulkojumus un palīdzības lapas (BUJ, Par mums), lai sasniegtu plašāku auditoriju . Katrs sīkums palīdz, ja tas ļauj dalīties mazāk, bet labāk.
Bitwarden Send un šifrēta teksta/failu sūtīšana
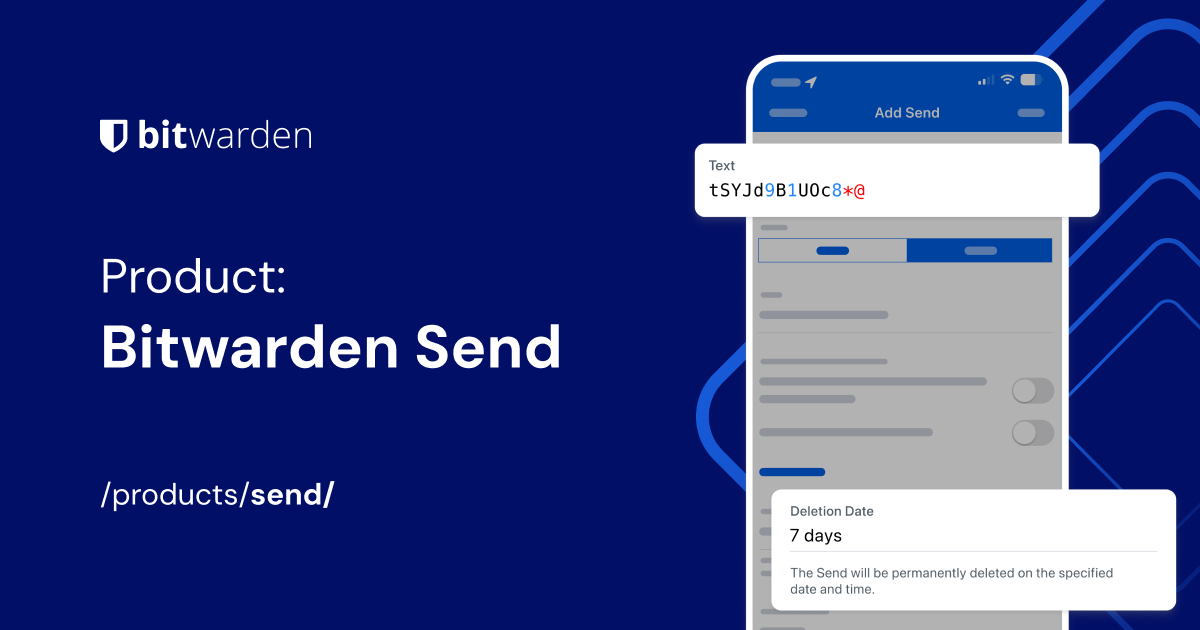
Vēl viena ērta iespēja ir izmantot tādus pakalpojumus kā Bitwarden Send, lai droši koplietotu pilnībā šifrētu tekstu vai failus; tas ļauj pārsūtīt akreditācijas datus, biznesa dokumentus vai sensitīvas piezīmes ar piekļuves kontrolēm . Tās pieeja vienkāršo tiešu nosūtīšanu citai personai, neatklājot saturu trešajām personām.
Šāda veida rīki parasti piedāvā derīguma termiņus, papildu paroles aizsardzību un lejupielādes ierobežojumus; vienmēr konfigurējiet minimālo laiku un izvairieties no saišu atkārtotas izmantošanas . Ja saņēmējam nav nepieciešams saglabāt informāciju, vislabāk ir, ja saite beidzas pēc pirmās apskates reizes.
Praktisks piemērs: komandas koplietots šifrēts dokuments
Iedomājieties, ka esat šifrējis Office dokumentu ar paroli, un kolēģim tas ir jāatver; jums ir jānorāda šī parole, neatklājot to trešajām personām . Šajā gadījumā laba prakse ir nosūtīt failu pa parasto korporatīvo kanālu un paroli, izmantojot pagaidu, pašiznīcinošu saiti.
Turklāt tā sazinās, izmantojot citu kanālu, kur lietot šo paroli (piemēram, faila nosaukumu vai mapi); ja kāds pārtver URL vai dokumentu, bet ne abus, viņš nevarēs piekļūt saturam . Tas ir vienkārši ieviešams līdzsvars, kas pievieno reālu drošības slāni.
Riski, savstarpēji saistītie konti un identitāte
Mūsdienu kontos tiek glabāta personiska un bankas informācija, sarunas, fotoattēli un cita informācija; ja kāds iegūst piekļuvi ar nekontrolētu, koplietotu paroli, viņš var uzdoties par jums vai veikt krāpšanu . Turklāt daudzi pakalpojumi ir savstarpēji saistīti, tāpēc viens pārkāpums var izraisīt citus.
Atklātība ietekmē arī jūsu reputāciju: ikviens, kas piekļūst jūsu profiliem, var publicēt ierakstus jūsu vārdā vai manipulēt ar jūsu informāciju; piekļuves aizsardzība nozīmē jūsu digitālās identitātes aizsardzību . Tāpēc ir svarīgi samazināt akreditācijas datu apriti un izvēlēties metodes, kas atstāj pēc iespējas mazākas pēdas.
Kontrole un politika uzņēmumos
Organizācijās standartam vajadzētu būt pēc iespējas mazāka informācijas kopīgošanai pārvaldītās telpās ar uz lomām balstītām atļaujām; paroles lietošanas ierobežošanai tikai pilnvarotiem lietotājiem un domēna atstāšanas liegšanai . Atbilstoši biznesa rīki ļauj centralizēti piemērot šīs politikas.
Vēl viena svarīga kontroles metode ir tūlītēja piekļuves atsaukšana, kad kāds pamet uzņēmumu; piekļuves akreditācijas datiem un resursiem atslēgšanai jābūt automatizētam procesam . Vienlaikus periodiski pārskatiet koplietoto piekļuvi un noņemiet visu, kas vairs nav nepieciešams.
Ieteicamā soli pa solim sniegtā plūsma ar pagaidu saitēm
Īpašos gadījumos ļoti labi darbojas stabila plūsma ar vienreiz lietojamām saitēm un īsu derīguma termiņu; tā samazina laika ekspozīciju un ierobežo to cilvēku skaitu, kuri var redzēt atslēgu . Secība būtu šāda:
- Ģenerējiet nejaušu paroli vai ielīmējiet esošo paroli pagaidu rīku laukā.
- Definējiet derīguma termiņu pēc dienām un skatījumiem. Padoms. Pievienojiet papildu skatījumu, ja pats pārskatāt saiti.
- Iespējo opciju, kas neļauj automātiskajiem skeneriem izmantot skatus (līdzvērtīga “viena klikšķa atkopšanai”).
- Izveidojiet saiti un kopējiet to starpliktuvē, nepievienojot nekādu pakalpojuma/lietotāja kontekstu.
- Nosūtiet URL pa vienu kanālu un sazinieties pa citu kanālu, ja tas ir piemērojams.
Ja to apvienojat ar mērķa kontā iespējotu daudzfaktoru autentifikāciju (MFA), risks tiek ievērojami samazināts; pat ja kāds nozog paroli, viņš nevarēs pieteikties bez otrā faktora . Un atcerieties izdzēst saiti, kad tā vairs nav nepieciešama, ja rīks to atļauj.
Neatkarīgi no izvēlētās metodes kopīgais mērķis ir neatstāt nekādas paliekošas pēdas, kontrolēt, kam ir piekļuve, un spēt to jebkurā laikā pārtraukt. Ja ieviešat laika ierobežojumus, skata ierobežojumus un atdalāt kanālus, esat uz pareizā ceļa . Ar šiem ieradumiem un pareizajiem rīkiem paroles koplietošana pārstāj būt krievu rulete un kļūst par kontrolētu procesu.
