- Pirms uzticaties vietnei, vienmēr pārbaudiet HTTPS, slēdzenes ikonas esamību un juridisko informāciju.
- Izmantojiet tādus rīkus kā Google Safe Browsing, VirusTotal vai SSL Labs, lai atklātu riskus.
- Pārbaudiet reputāciju, apmaksas metodes un atgriešanas politiku jebkurā interneta veikalā.
- Stipriniet savu drošību ar labiem ieradumiem: izvairieties no publiska WiFi, izmantojiet 2FA un esiet piesardzīgs pret nereāliem izdevīgiem piedāvājumiem.
Pārlūkošana, iepirkšanās vai vienkārši savas informācijas atstāšana tīmekļa vietnē ir kaut kas tāds, ko mēs darām katru dienu, bieži vien neapstājoties un neaizdomājoties par šīs vietnes uzticamību. Tomēr tīmekļa vietnes drošība ir ļoti svarīga, lai tā būtu parasta pieredze vai nepatīkams pārsteigums ar jūsu personas datiem vai naudu . Par laimi, mūsdienās ir skaidras pazīmes un jaudīgi rīki, lai pārbaudītu URL drošību, pirms tam uzticaties.
Turpmākajās rindās atradīsiet visaptverošu ceļvedi, kas balstīts uz labāko praksi, tehniskiem un juridiskiem rādītājiem, kā arī labākajiem tiešsaistes rīkiem jebkuras vietnes drošības analīzei . Ideja ir tāda, ka neatkarīgi no tā, vai esat lietotājs vai vietnes pārvaldnieks, jūs precīzi zināsiet, kas jāpārbauda, kā interpretēt pārlūkprogrammas signālus un kuri ārējie pakalpojumi var palīdzēt atklāt bīstamas vietnes, krāpniecību vai pikšķerēšanas mēģinājumus.
Kas ir tīmekļa drošības pārbaudītājs un kam tas paredzēts?
Runājot par vietnes drošības pārbaudītāju, mēs domājam tiešsaistes rīku, kas analizē URL un atgriež ziņojumu par to, vai vietne ir potenciāli bīstama vai atbilst minimālajiem drošības un uzticamības standartiem . Šie risinājumi parasti izveido savienojumu ar dažādiem datu avotiem un melnajiem sarakstiem, lai atklātu ļaunprogrammatūru, pikšķerēšanas mēģinājumus, krāpnieciskas vietnes vai nedrošas konfigurācijas.
Daži uzlaboti pārbaudītāji integrējas ar tādiem pakalpojumiem kā Google drošā pārlūkošana , kas uztur atjauninātu aizdomīgu vai apdraudētu domēnu sarakstu. Tas ļauj rīkam reāllaikā pārbaudīt, vai jūsu pārbaudāmā vietne ir uzskaitīta kā bīstama, vai tajā ir izplatīta ļaunprātīga programmatūra vai tā ir iesaistīta pikšķerēšanas uzbrukumos.
Papildus melno sarakstu pārbaudei šie pakalpojumi novērtē domēna tehniskos parametrus, atklāj konfigurācijas kļūdas un parāda brīdinājumus, ja tie atrod elementus, kas varētu apdraudēt jūsu datus . Tie bieži vien arī ļauj lejupielādēt PDF pārskatu ar visām analīzes detaļām, kas ir ļoti noderīgi drošības auditu dokumentēšanai vai korektīvu darbību pamatošanai.
Daži pārbaudītāji neaprobežojas tikai ar drošības slāni un ietver informācijas paneli ar SEO, veiktspējas un vietnes vispārējās tehniskās veselības rādītājiem . Tādā veidā jūs varat uzreiz redzēt, vai vietne ir ne tikai droša, bet arī pareizi optimizēta, vai tai ir indeksēšanas problēmas vai kļūdas, kas jānovērš pēc iespējas ātrāk.
Galvenie faktori, ko analizē tīmekļa drošības pārbaudītājs
Mūsdienu faktu pārbaudītāji parasti izmanto vairākus informācijas slāņus, lai sniegtu uzticamu diagnozi. Parasti tie apvieno datus no reputācijas pakalpojumiem, ļaunprogrammatūras analīzes, domēna informācijas un pamata tehniskajām atsauksmēm . Apskatīsim svarīgākos aspektus.
Integrācija ar Google drošo pārlūkošanu un melnajiem sarakstiem
Viena no svarīgākajām pārbaudēm ir pārbaudīt, vai URL ir iekļauts kādā drošības melnajā sarakstā. Google drošā pārlūkošana ir kļuvusi par galveno rīku ļaunprātīgas programmatūras vietņu, pikšķerēšanas lapu un apdraudētu vietņu noteikšanai . Kad pārbaudītājs integrējas ar šo pakalpojumu, tas var nekavējoties pateikt, vai domēns ir atzīmēts kā bīstams.
Papildus Google datubāzei daži rīki salīdzina URL ar citu drošības un pretvīrusu pakalpojumu sniedzēju melnajiem sarakstiem . Šī divkāršā vai trīskāršā pārbaude palielina rezultāta ticamību, jo ne visas platformas vienlaikus atklāj vienus un tos pašus draudus. Ja vairākas platformas vienojas atzīmēt vietni kā riskantu, vislabāk no tā izvairīties.
Tehniskā drošības pārbaude un pamata audits
Papildus reputācijai daudzi verifikācijas rīki ietver vienkāršotu tehnisko auditu, kas atklāj kļūdas, kas ietekmē vietnes drošību un pareizu darbību . Cita starpā tie var identificēt problēmas ar SSL sertifikātu, jauktu saturu (resursi, kas ielādēti bez šifrēšanas), aizdomīgām pāradresācijām vai apšaubāmām servera konfigurācijām.
Šīs pārbaudes parasti papildina vispārējs vietnes drošības vai veselības rādītājs . Šis rādītājs ļauj izsekot, kā vietne attīstās laika gaitā: vai tiek novērstas ievainojamības, parādās jauni brīdinājumi vai domēns sāk ģenerēt brīdinājumus no kāda drošības pakalpojumu sniedzēja.
Vienots vadības panelis un SEO fokuss
Daži tīmekļa analītikas komplekti iet soli tālāk un piedāvā vienotu informācijas paneli, no kura vienlaikus var uzraudzīt vairāku vietņu drošību, veiktspēju un SEO . Lai gan galvenā uzmanība var tikt pievērsta meklētājprogrammu optimizācijai, drošība parasti tiek integrēta un uzraudzīta līdzās citiem rādītājiem.
Šajā informācijas panelī lietotājs var pārskatīt vairāku domēnu statusu, saņemt brīdinājumus par jaunām problēmām un piekļūt detalizētiem audita ziņojumiem . Šis visaptverošais skats ir īpaši noderīgs aģentūrām, uzņēmumiem ar vairākiem digitālajiem projektiem vai administratoriem, kas vienlaikus pārvalda desmitiem tīmekļa vietņu.
Kā lietot tīmekļa drošības pārbaudes rīku
Šo platformu lietošana ir ļoti vienkārša: jūs ievadāt analizējamo URL, noklikšķiniet uz verifikācijas pogas un dažas sekundes pagaidiet, līdz parādās rezultāti . Pēc tam svarīgi ir zināt, kā interpretēt to sniegto informāciju.
Vispirms pārbaudiet, vai nav skaidru brīdinājumu par ļaunprātīgu programmatūru, pikšķerēšanu vai iekļaušanu melnajā sarakstā . Ja kāda no šīm etiķetēm ir sarkanā krāsā vai ar augsta riska ziņojumiem, vislabāk nav mijiedarboties ar lapu, izvairīties no lejupielādēm un, protams, neievadīt nekādu personisko vai bankas informāciju.
Pēc tam pārbaudiet SSL sertifikāta statusu , HTTPS protokolu un vispārējos šifrēšanas iestatījumus . Pat ja rīks apgalvo, ka vietne ir aizsargāta no ļaunprogrammatūras viedokļa, beidzies derīguma termiņš vai nepareizi konfigurēts sertifikāts arī ir nopietna problēma, īpaši, ja plānojat veikt maksājumus vai pieteikties.
Visbeidzot, daudzi verifikācijas rīki ļauj lejupielādēt pārskatu PDF formātā vai saglabāt analīzes vēsturi . Tas ir ļoti noderīgi, ja pats izsekojat savu projektu, ja vēlaties pierādīt, ka esat veicis nepieciešamās pārbaudes, vai ja jums ir jādokumentē problēmas, lai tās nodotu tehniskajam pakalpojumu sniedzējam.
Pamata pazīmes, lai zinātu, vai vietne ir droša
Papildus konkrētiem rīkiem daudzas norādes sniedz jūsu pašu pārlūkprogramma un veselais saprāts. Ir vairāki vizuāli indikatori un satura informācija, kas vienmēr jāpārbauda, pirms uzticaties vietnei , īpaši, ja gatavojaties ievadīt savas kartes datus vai paroles.
Pārbaudiet URL, HTTPS un slēdzenes ikonu.
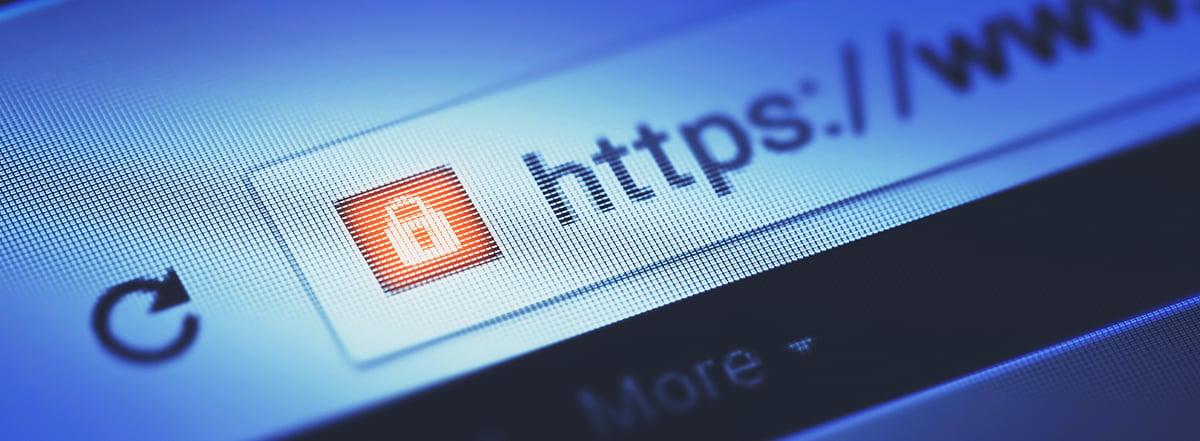
Vispirms jāpārbauda adreses josla. Tīmekļa vietnei, kas pienācīgi aizsargā informāciju, vajadzētu ielādēties, izmantojot HTTPS protokolu, un blakus URL būtu jāparādās slēdzenes ikonai . Šī slēdzene norāda, ka ir ievietots SSL/TLS sertifikāts un ka savienojums ir šifrēts, apgrūtinot trešajām personām lasīt informāciju, kas tiek pārraidīta starp jūsu ierīci un serveri.
Tomēr vienkārša “https://” redzēšana negarantē vietnes leģitīmitāti . Mūsdienās ikviens var iegūt pamata sertifikātu, tāpēc ir svarīgi spert soli tālāk un pārbaudīt sertifikāta informāciju. Noklikšķinot uz slēdzenes ikonas, varat pārbaudīt, kas izdevis sertifikātu, sertifikācijas iestādi un vai tas atbilst domēnam, kuru apmeklējat.
Ja jūsu pārlūkprogrammā pirms ieiešanas tiek parādīts sarkans trīsstūris, brīdinājums par "nedrošu vietni" vai brīdinājuma ekrāns , uztveriet to ļoti nopietni. Šie ziņojumi parasti norāda uz nopietnām problēmām: beidzies sertifikāta derīguma termiņš, vietne, kas atzīmēta kā bīstama, vai trūkstoša šifrēšana lapās, kur tai vajadzētu būt, piemēram, pieteikšanās vai maksājumu veidlapās.
Pārbaudiet URL pareizrakstību un lapas izskatu
Daudzi pikšķerēšanas uzbrukumi balstās uz tīmekļa vietnēm, kas gandrīz perfekti atdarina likumīgu vietņu izskatu. Šādos gadījumos atšķirības parasti slēpjas sīkās adreses detaļās vai acīmredzamās kļūdās saturā . Tāpēc ieteicams uzmanīgi izlasīt URL un neklikšķināt uz tā akli.
Kibernoziedznieki bieži reģistrē domēnus, kas ir ļoti līdzīgi oriģinālam, aizstājot burtus ar vizuāli līdzīgām rakstzīmēm vai pievienojot grūti atpazīstamus simbolus . Piemēram, viņi var aizstāt burtu "l" ar "1" vai vertikālu svītru, mainīt dažu burtu secību vai pievienot defisi nosaukuma vidū. Ja kaut kas šķiet nepareizi, vislabāk neturpināt.
Saturs sniedz arī daudz pavedienu. Lapa, kas pilna ar bojātām saitēm, slikti iztulkotu tekstu, pastāvīgām pareizrakstības kļūdām un nevīžīgu dizainu, diez vai ievieš uzticību. Lai gan tas nav stingrs noteikums, krāpnieciskas tīmekļa vietnes parasti ir daudz mazāk noslīpētas nekā likumīgu uzņēmumu tīmekļa vietnes.
Atrodiet kontaktinformāciju, juridisko paziņojumu un konfidencialitātes politiku
Tiešsaistes veikaliem, profesionālo pakalpojumu sniedzējiem vai korporatīvajām tīmekļa vietnēm ir svarīgi viegli atrast sadaļu ar skaidru juridisko informāciju un kontaktinformāciju . Tas parasti parādās tādās sadaļās kā “Juridiskais paziņojums”, “Par mums”, “Kontakti” vai “Kontakti”.
Juridiskajā paziņojumā jāiekļauj vismaz uzņēmuma vai juridiskā nosaukuma, adreses, e-pasta adreses un citas kontaktinformācijas . Ja uzņēmums ir reģistrēta uzņēmējdarbības vienība vai profesionālis (ārsti, juristi utt.), jāiekļauj arī šī identificējošā informācija.
Konfidencialitātes politikai ir jāpaskaidro, kādi personas dati tiek vākti, kādam nolūkam tie tiek izmantoti, cik ilgi tie tiek glabāti un kā īstenot savas tiesības . Ja tīmekļa vietne apkopo informāciju, nesniedzot nekādus paskaidrojumus par to, kā tā tiek apstrādāta, šim caurspīdīguma trūkumam vajadzētu radīt aizdomas.
Lietotāju atsauksmes un reputācija tiešsaistē
Pirms iepirkties tiešsaistes veikalā vai izmantot pakalpojumu, ir vērts meklēt atsauksmes no ārējiem avotiem: forumiem, sociālajiem medijiem, meklētājprogrammu atsauksmēm vai citām neatkarīgām platformām . Vērtējumi, kas parādās tikai pašā tīmekļa vietnē, var būt filtrēti vai pat safabricēti.
Ja pēc izpētes atrodat atkārtotus ziņojumus par krāpniecību, piegādes problēmām, neatļautiem maksājumiem vai grūtībām atgriešanas apstrādē , visprātīgāk ir meklēt alternatīvas. No otras puses, ilga pieredze ar pārsvarā pozitīvām atsauksmēm parasti ir laba zīme, lai gan nekad negarantē rezultātu.
Atgriešanas politika un apmaksas veidi
E-komercijā galvenais ir pārbaudīt , vai tīmekļa vietnē ir skaidri paskaidrots, kā tiek risināta preču apmaiņa, atgriešana un sūdzības . Pārredzama un detalizēta politika iedveš pārliecību, savukārt pilnīga šīs informācijas neesamība vai neskaidrs formulējums parasti ir slikta zīme.
Arī maksājumu metodes daudz ko pasaka par vietnes uzticamību. Cienījami veikali piedāvā labi zināmus maksājumu vārtejus (PayPal, kredītkartes/debetkartes, Google Pay, Apple Pay, Bizum utt.), kas nodrošina papildu aizsardzības slāņus . Ja vienīgā pieejamā metode ir bankas pārskaitījums uz nezināmu kontu, esiet uzmanīgi: naudas atgūšana pēc krāpšanas ir gandrīz neiespējama.
Tiešsaistes rīki vietnes drošības pārbaudei
Papildus savam spriedumam ieteicams izmantot specializētus pakalpojumus, kas analizē URL no dažādiem skatupunktiem: ļaunprogrammatūra, reputācija, sertifikāta statuss, domēna dati un citi . Apvienojot dažādus informācijas avotus, varēsiet pieņemt daudz pamatotākus lēmumus.
Google piedāvā lietotājiem īpašu pakalpojumu, lai pārbaudītu, vai vietne ir atzīmēta kā bīstama ļaunprātīgas programmatūras izplatīšanas, maldinoša satura mitināšanas vai dalības pikšķerēšanas uzbrukumos dēļ . Vienkārši ievadiet adresi, un sistēma jums pateiks, vai URL ir iekļauts tās riska datubāzē.
VirusTotal
VirusTotal ir ļoti populārs rīks, jo tas analizē URL, vienlaikus salīdzinot to ar daudzām pretvīrusu programmām un reputācijas sarakstiem . Tas ir tik vienkārši, kā ielīmēt adresi veidlapā un gaidīt, kamēr dažādi pakalpojumu sniedzēji paziņos savu spriedumu.
Ja vairākas meklētājprogrammas atklāj potenciālus ļaunprogrammatūras draudus, pikšķerēšanas mēģinājumus vai aizdomīgu rīcību, kas saistīta ar šo domēnu , jums par katru cenu vajadzētu izvairīties no tā pārlūkošanas vai jebkādu tajā piedāvāto failu lejupielādes.
Krāpniecības konsultants un uzticības analīze
Scamadviser ir platforma, kas koncentrējas uz tīmekļa vietnes uzticamības novērtēšanu, pamatojoties uz tādiem faktoriem kā domēna vecums, mitināšanas valsts, lietotāju atsauksmes un aizdomīgu elementu klātbūtne . Pamatojoties uz šiem datiem, tā piešķir uzticamības rādītāju, kas norāda, vai vietne, visticamāk, ir likumīga vai potenciāla krāpniecība.
SSL laboratorijas un sertifikātu verifikācija
Ja vēlaties iedziļināties šifrēšanas aspektā, SSL Labs piedāvā visaptverošu testu, lai pārbaudītu domēna SSL/TLS sertifikāta statusu un tā konfigurāciju . Ziņojumā ir iekļauta šifrēšanas stiprums, saderība, zināmās ievainojamības un kopējais drošības rādītājs.
Ja vēlaties kaut ko integrētāku ikdienas pārlūkošanā, tādi rīki kā Norton Safe Web piedāvā paplašinājumus galvenajām pārlūkprogrammām, kas reāllaikā parāda, vai jūsu apmeklētā vietne ir droša saskaņā ar to datubāzi . Tie arī izmanto ikonas, lai meklēšanas rezultātos norādītu riska līmeni, palīdzot izvairīties no problemātiskiem klikšķiem.
Whois meklēšana un domēna dati
Dažreiz nav skaidrs, kas stāv aiz tīmekļa vietnes, kas apgrūtina tās uzticēšanos. Izmantojot Whois Lookup pakalpojumus, varat atrast publisku informāciju par domēnu: reģistrācijas datumu, īpašnieka datus (ja tie nav slēpti), pakalpojumu sniedzēju un citu atbilstošu tehnisko informāciju.
Ja redzat, ka domēns, kas it kā pieder lielam zīmolam, ir reģistrēts tikai pirms dažām dienām, ka īpašnieka informācija ir pilnībā slēpta un ka vietne ir slikti uzrakstīta vai pilna ar piedāvājumiem, kas šķiet pārāk labi, lai būtu patiesība , ļoti iespējams, ka jūs saskaraties ar krāpšanas mēģinājumu.
Papildus sertifikātu pārbaudei, verifikācijas rīku izmantošanai un atsauksmju analīzei ieteicams ieviest noteiktus ieradumus, kas ievērojami samazina risku kļūt par tiešsaistes krāpnieku upuriem vai neapzināti atklāt savus datus . Šie nav sarežģīti pasākumi, taču tie ir ļoti efektīvi, ja tos piemēro konsekventi.
Vispirms, kad vien iespējams , izvairieties veikt pirkumus vai ievadīt paroles publiskajos Wi-Fi tīklos . Šāda veida savienojumi parasti ir mazāk droši un var atvieglot kādam jūsu nosūtītās informācijas pārtveršanu. Vēlams izmantot savu mobilo datu savienojumu (izmantojot piesaisti) vai pārlūkot internetu no uzticama mājas vai uzņēmuma tīkla.
Neuzticieties piedāvājumiem ar aizdomīgi zemām cenām, loterijām, kas šķiet "pārāk labas, lai būtu patiesas", vai nevēlamiem izdevīgiem piedāvājumiem, kas tiek piegādāti pa pastu vai ar kurjeru . Daudzos gadījumos neticami zemas cenas vilinājums ir tieši slazds, lai jūs pierunātu ievadīt savu informāciju krāpnieciskā tīmekļa vietnē.
Vienmēr iespējojiet divpakāpju autentifikāciju (2FA) savos sensitīvākajos kontos , piemēram, e-pastā, internetbankā, sociālajos tīklos un maksājumu pakalpojumos. Tādā veidā, pat ja kāds nejauši iegūst jūsu paroli, piekļuves iegūšanai būs nepieciešams otrs faktors (kods jūsu mobilajā tālrunī, autentifikācijas lietotne utt.).
Visbeidzot, pierodiet saglabāt tiešsaistes pirkuma apstiprinājuma e-pastus, pasūtījuma ekrānuzņēmumus un visu saistīto dokumentāciju . Šie dokumenti kalpos kā pierādījums problēmu gadījumā ar e-komercijas vietni, problemātisku atgriešanas gadījumu vai strīdu gadījumā ar jūsu banku vai maksājumu pakalpojumu sniedzēju par maksājumiem.
Īsāk sakot, apgūstot, kā pārbaudīt vietnes drošību, apvienojot tehniskos signālus, tiešsaistes rīkus un veselo saprātu, jūs varat baudīt interneta priekšrocības (iepirkšanos, darījumus, lejupielādes un pakalpojumus), vienlaikus samazinot krāpšanas, ļaunprogrammatūras vai datu zādzības risku , un nostāda jūs daudz aizsargātākā pozīcijā gan personīgi, gan profesionāli.
Indekss
- 1 Kas ir tīmekļa drošības pārbaudītājs un kam tas paredzēts?
- 2 Galvenie faktori, ko analizē tīmekļa drošības pārbaudītājs
- 3 Kā lietot tīmekļa drošības pārbaudes rīku
- 4 Pamata pazīmes, lai zinātu, vai vietne ir droša
- 5 Tiešsaistes rīki vietnes drošības pārbaudei
- 6 Labākā prakse drošības pārbaudei un pastiprināšanai burāšanas laikā