- Īpašas aparatūras prasības, piemēram, PCIe tīkla kartes un efektīvi procesori darbībai visu diennakti.
- Dažādas izvietošanas metodes, sākot no vietējās instalēšanas aparatūrā līdz virtualizācijai ar Proxmox vai KVM.
- Tīkla segmentācijas stratēģijas, izmantojot VLAN un neatkarīgu Wi-Fi piekļuves punktu konfigurēšanu.
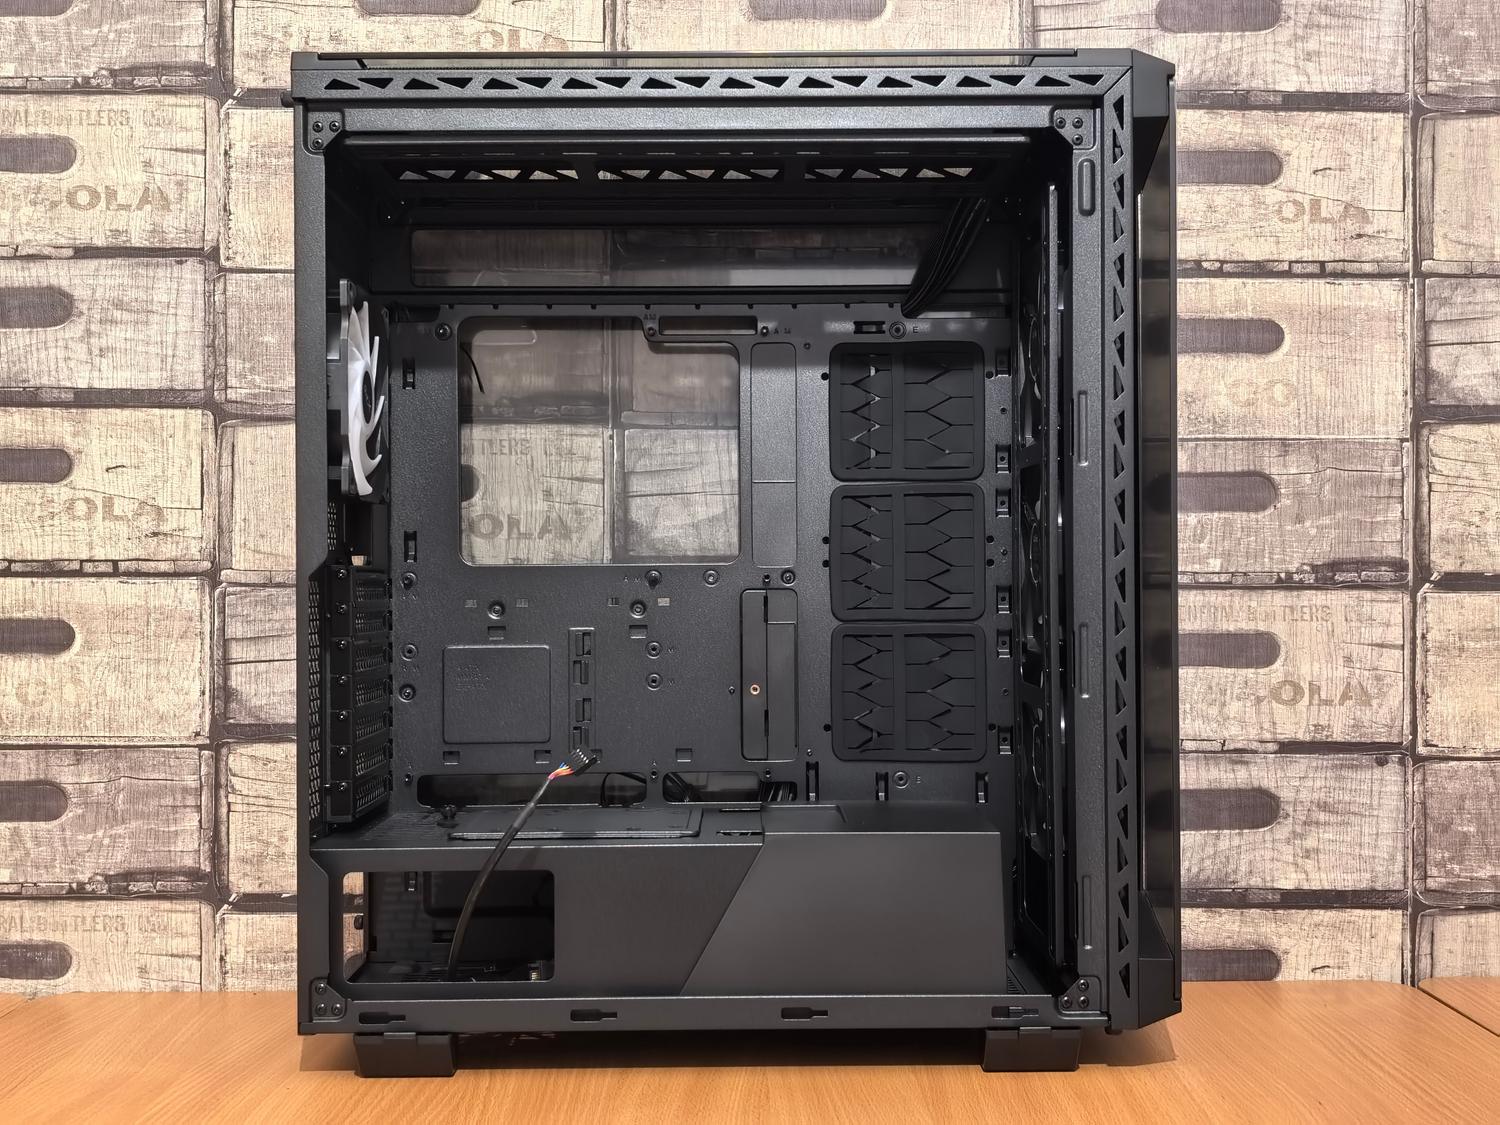
Vai jums ir vecs dators, kas krāj putekļus un kuru vairs neizmantojat spēlēm vai darbam? Nu, neizmetiet to, jo jūs varat maksimāli izmantot savus vecos datorus , pārvēršot tos par mājas tīkla smadzenēm . Sava ugunsmūra iestatīšana ar OPNsense ir fantastiska, jo tā ļauj jums aizmirst par pamata maršrutētājiem, ko mums uzspiež interneta pakalpojumu sniedzēji, kuri mēdz pārslogoties, kad tos nedaudz noslogojat, vai pārkarst vasarā, atstājot jūs iesprostotus visnepiemērotākajā brīdī.
Ideja ir izmantot datora procesora jaudu, kas ir ievērojami pārāka par komerciālā maršrutētāja jaudu, lai pārvaldītu datplūsmu, filtrētu saturu un segmentētu tīklu . Lai sāktu, jums nav jābūt tīkla ekspertam, lai gan jums ir jābūt nedaudz ērtām konfigurēšanā un jāsaprot, ka enerģijas patēriņš būs nedaudz lielāks nekā mazai ierīcei, taču kontrole pār savu drošību ir pavisam citā līmenī.

Aparatūra, kas nepieciešama mājas maršrutētāja izveidei
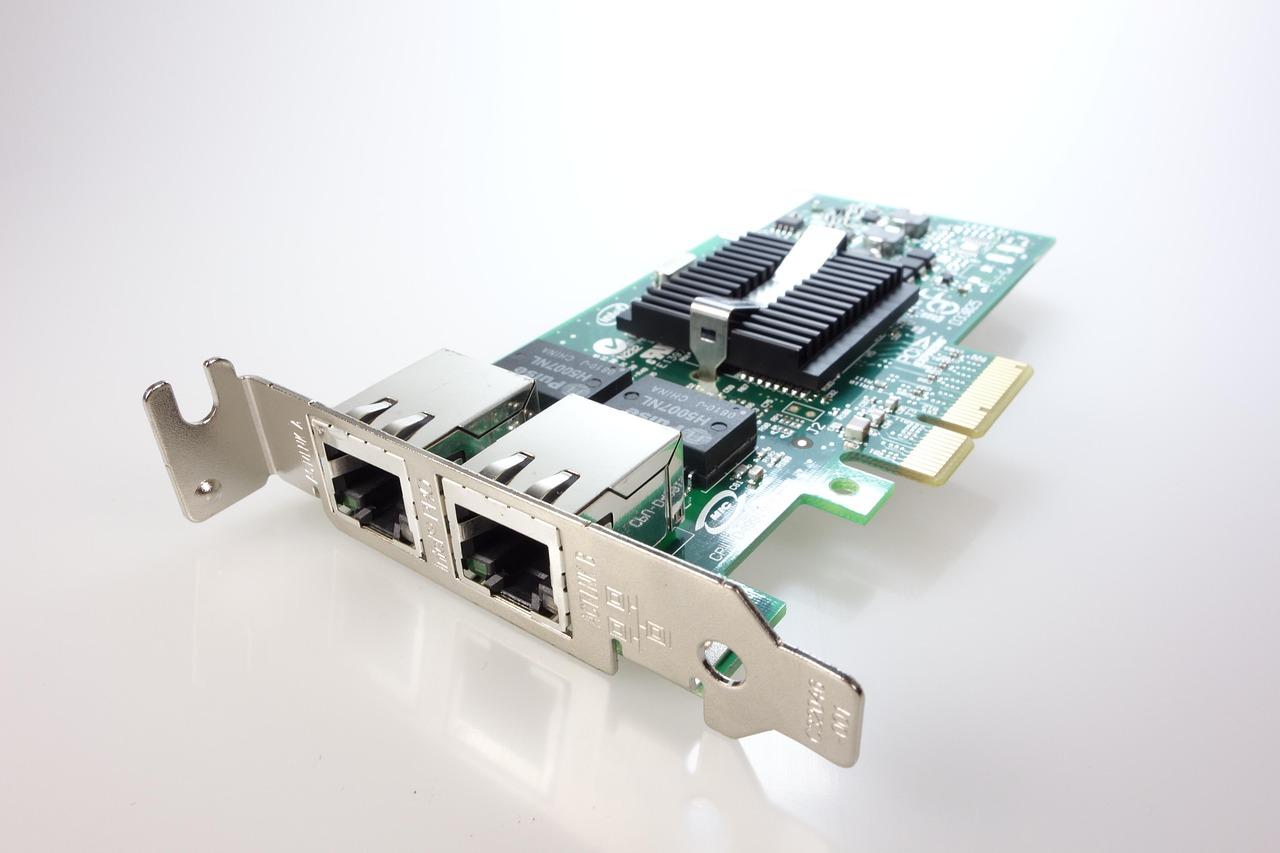
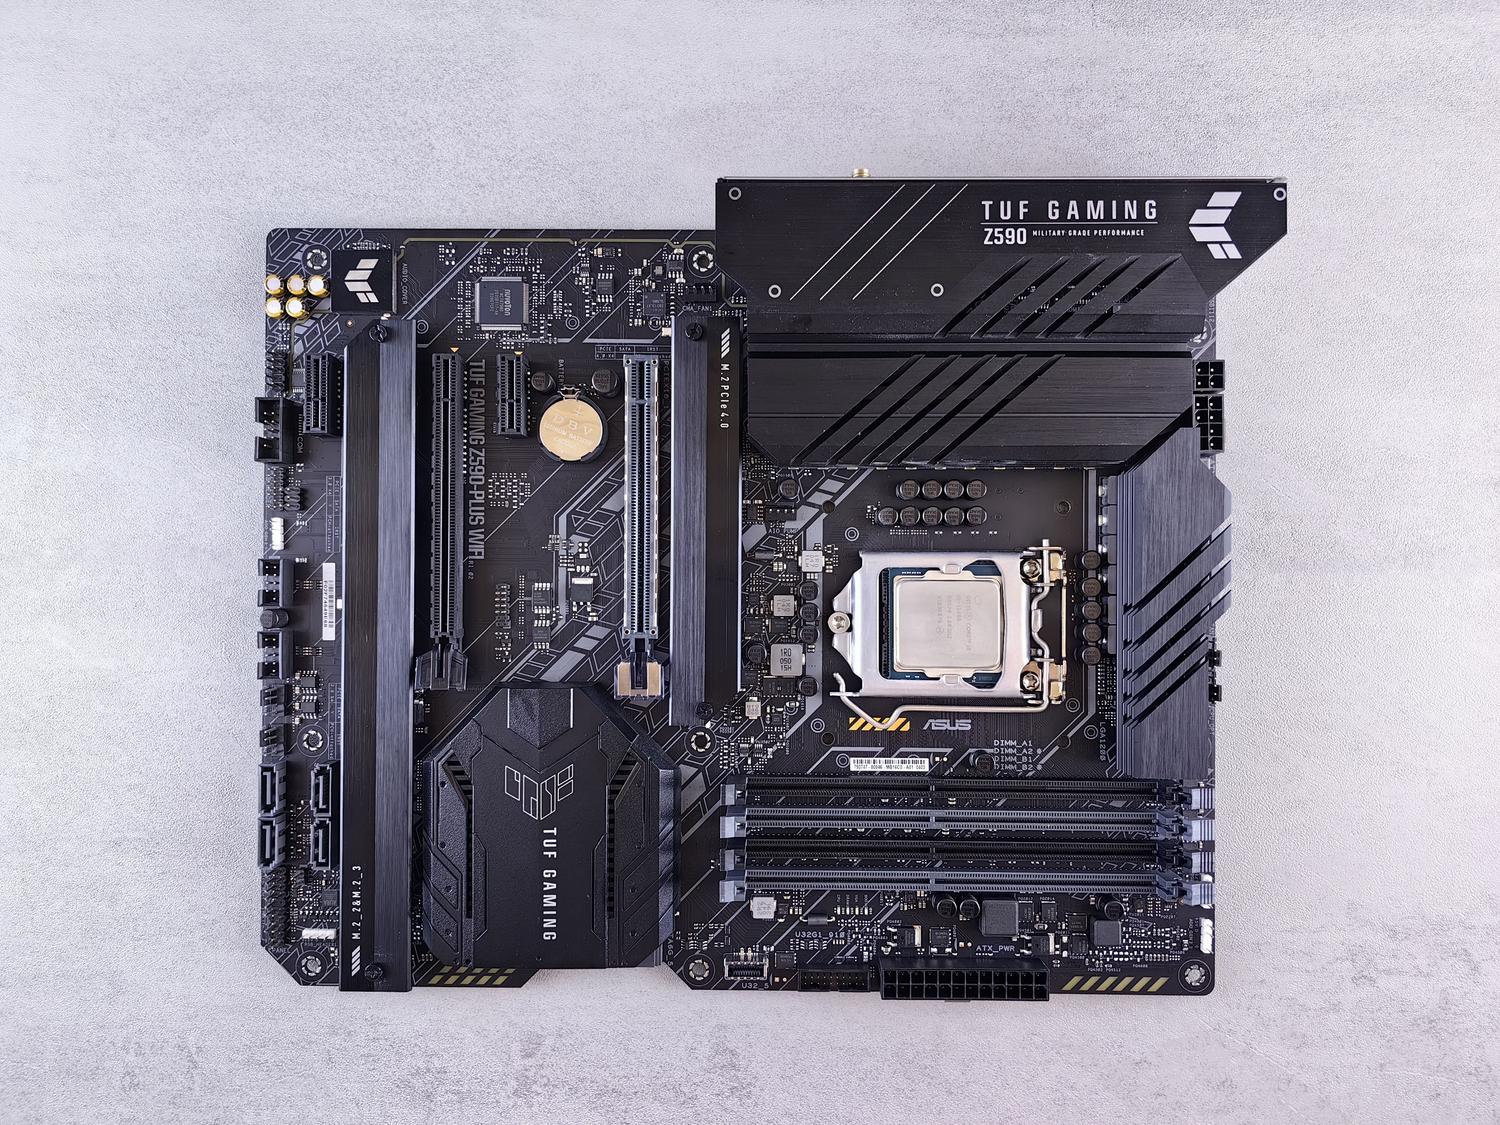
Lai tas darbotos nevainojami, nederēs jebkurš dators. Ideālā gadījumā nepieciešams galddatora tipa dators ar brīvām PCI Express ligzdām mātesplatē. Aizmirstiet par klēpjdatoriem vai mini datoriem, jo mums ir jāpievieno fiziskas tīkla kartes. Lai piekļūtu internetam, ļoti ieteicams izmantot ātrdarbīgu tīkla karti (vēlams, 10 Gbps), kas atbalsta pašreizējos optiskās šķiedras savienojumus.
Kritiskais punkts ir Ethernet porti. Maršrutētājam ir nepieciešamas vismaz divas saskarnes: viena WAN (tai, kas izveido savienojumu ar interneta pakalpojumu sniedzēja modemu) un otra LAN (tai, kas izplata internetu jūsu mājās). Ja vēlaties bez sarežģījumiem savienot vairākas ierīces, izmantojot kabeli, vislabāk ir instalēt tīkla karti ar vairākām pieslēgvietām (piemēram, 4 portu gigabitu karti). Tas novērš procesora pārslodzi, apstrādājot katru paketi, un nodrošina, ka savienojumā nerodas sastrēgumi.
Runājot par iekšējām komponentēm, jums nav jātērē milzu nauda. Intel i3 procesors vai pat vecāks divkodolu procesors ir vairāk nekā pietiekami. Svarīgi ir tas, ka enerģijas patēriņš ir zems (viduvējs TDP), jo dators darbosies visu diennakti. Ar 4 GB RAM un nelielu SSD disku operētājsistēmai jums būs vairāk nekā pietiekami. Kā ietaupīt enerģiju un samazināt troksni, ir samazināt procesora ātrumu BIOS un, ja iespējams, iztikt bez speciālās grafikas kartes un tā vietā izmantot integrēto.

Sistēmas instalēšana un izvietošana
OPNsense ir balstīta uz FreeBSD, tāpēc mēs neizmantosim Windows. Lai to instalētu, jums būs nepieciešams FAT32 formatēts USB disks, kurā ir sistēmas attēls (izvēlieties VGA versiju, lai ekrānā varētu redzēt, ko darāt). Svarīgi ir atspējot drošo sāknēšanu BIOS, jo FreeBSD dažreiz nedarbojas labi ar šo opciju, un pārliecināties, vai USB disks ir pirmā sāknēšanas ierīce.
Instalēšanas laikā sistēma lūgs jums izveidot root lietotāja paroli; izvēlieties spēcīgu paroli, kuru neaizmirsīsiet. Pēc instalēšanas dators tiks restartēts un jūs atvērsiet teksta režīma izvēlni. Šeit jums ir jāpiešķir tīkla saskarnes . Lai izvairītos no neskaidrībām, pievienojiet kabeli katram portam un ekrānā skatiet, kurš no tiem ir aktīvs; tas jums precīzi pateiks, kurš ir jūsu WAN un kurš ir jūsu LAN. Parasti WAN automātiski saņems IP adresi, izmantojot DHCP, no jūsu interneta pakalpojumu sniedzēja maršrutētāja, savukārt LAN būs noklusējuma IP adrese, kas parasti ir 192.168.1.1.
Virtualizācija: OPNsense uz Proxmox vai KVM
Ja jums ir jaudīgāks serveris, nav nepieciešams veltīt visu datoru tikai ugunsmūrim. Varat izmantot virtualizāciju ar Proxmox vai KVM. Piemēram, Proxmox varat izveidot loģiskas saskarnes un tiltus datplūsmas pārvaldībai. Tas ir ļoti noderīgi, ja vēlaties segmentēt tīklu, neizmantojot vairākas fiziskas tīkla kartes, jo VLAN (virtuālo tīklu) izveidei varat izmantot 802.1Q standartu.
Virtualizētā vidē varat konfigurēt pārvaldības (Pgt) tīklu, lai tas sazinātos ar ugunsmūri, neizmantojot lietotāja tīklu. Tas ir svarīgi drošībai, jo ļauj ierobežot sistēmas administrēšanas piekļuvi tikai jūsu uzticamajai komandai, neļaujot nevienam neko nenojaušošam lietotājam jūsu Wi-Fi tīklā piekļūt maršrutētāja vadības panelim.

Wi-Fi un segmentācijas problēma
Lūk, āķis: OPNsense nedarbojas labi ar komerciāli pieejamo Wi-Fi karšu draiveriem. Tāpēc labākais risinājums ir izmantot ārēju piekļuves punktu (AP) . Vecu maršrutētāju var pārveidot, konfigurējot to "AP režīmā" vai atspējojot tā DHCP serveri, lai tas darbotos tikai kā bezvadu tilts. Pievienojiet šo piekļuves punktu vienam no datora/maršrutētāja LAN portiem, un viss ir gatavs.
Ja vēlaties spert soli tālāk, varat izmantot pārvaldītu komutatoru, lai izveidotu izolētus tīklus. Piemēram, VLAN 50 varat atvēlēt tikai viesu Wi-Fi vai IoT ierīcēm, pilnībā atdalot to no darba tīkla (VLAN 10). OPNsense jums būs jākonfigurē DHCP serveris (piemēram, Kea) katram apakštīklam un jāizveido īpaši ugunsmūra noteikumi , kas atļauj datplūsmu uz WAN, bet bloķē saziņu starp Wi-Fi tīklu un jūsu personīgajiem failiem, efektīvi nostiprinot savu mājas laboratoriju ar VLAN.
Galīgā konfigurācija un precizēšana
Kad sistēma ir sāknēta, vairs nav nepieciešams ekrāns vai tastatūra datorā. Visu var pārvaldīt, izmantojot tīmekļa pārlūkprogrammu, ievadot lokālā tīkla IP adresi. Pirmais solis ir konfigurēt izejošo NAT (maskēšanu) , lai ierīces jūsu iekšējā tīklā varētu piekļūt internetam, izmantojot jūsu WAN publisko IP adresi. Ja pamanāt, ka klientiem ir IP adreses, bet viņi nevar pārlūkot internetu, pārbaudiet, vai DNS (izejošajam) serverim ir konfigurēti piekļuves saraksti , lai klausītos pieprasījumus no visiem jūsu apakštīkliem.
Atcerieties, ka pēc noklusējuma OPNsense bloķē visu datplūsmu jaunajās saskarnēs. Jums būs jāatver noteikumu sadaļa un jāizveido caurlaides noteikums , lai atļautu datplūsmai no jūsu lokālā tīkla (LAN) sasniegt globālo tīklu (WAN). Ja jūsu interneta pakalpojumu sniedzējs ir ļoti ierobežojošs un izmanto sākotnējā maršrutētāja MAC adresi kaut kam citam, varat klonēt MAC adresi OPNsense, lai apmānītu sistēmu un panāktu, ka tā jums piešķir savienojumu.
Šīs sistēmas iestatīšana sniedz jums pilnīgu kontroli pār to, kas ienāk un iziet no jūsu tīkla, ļauj pārvaldīt joslas platumu, lai neviens nepārslogotu savienojumu, lejupielādējot spēles, un, pats galvenais, palīdz jums uzzināt, kā internets faktiski darbojas jūsu mājās. Lai gan enerģijas patēriņš ir nedaudz lielāks nekā plastmasas maršrutētājam, apstrādes jauda un drošība, ko nodrošina speciāla aparatūra, vairāk nekā kompensē nelielo elektrības rēķina pieaugumu.
