- Prisma Cloud pārmanto un paplašina Twistlock iespējas, lai piedāvātu visaptverošu drošību mākoņpakalpojumos bāzētiem konteineriem un vērtajām kravām.
- Platforma integrē ievainojamību skenēšanu CI/CD, žurnālos un izpildlaikā, prioritāri nosakot riskus ar reālās pasaules izmantošanas kontekstu.
- Viņu CNAPP pieeja apvieno CSPM, CWP, CIEM un tīkla drošību ar vietējo aizsardzību Kubernetes un daudzmākoņu vidēm.
- Tas piedāvā labu veiktspēju un mērogojamību, lai gan tam ir nepieciešama apgūšanas līkne un pareiza licenču un izvietošanas plānošana.
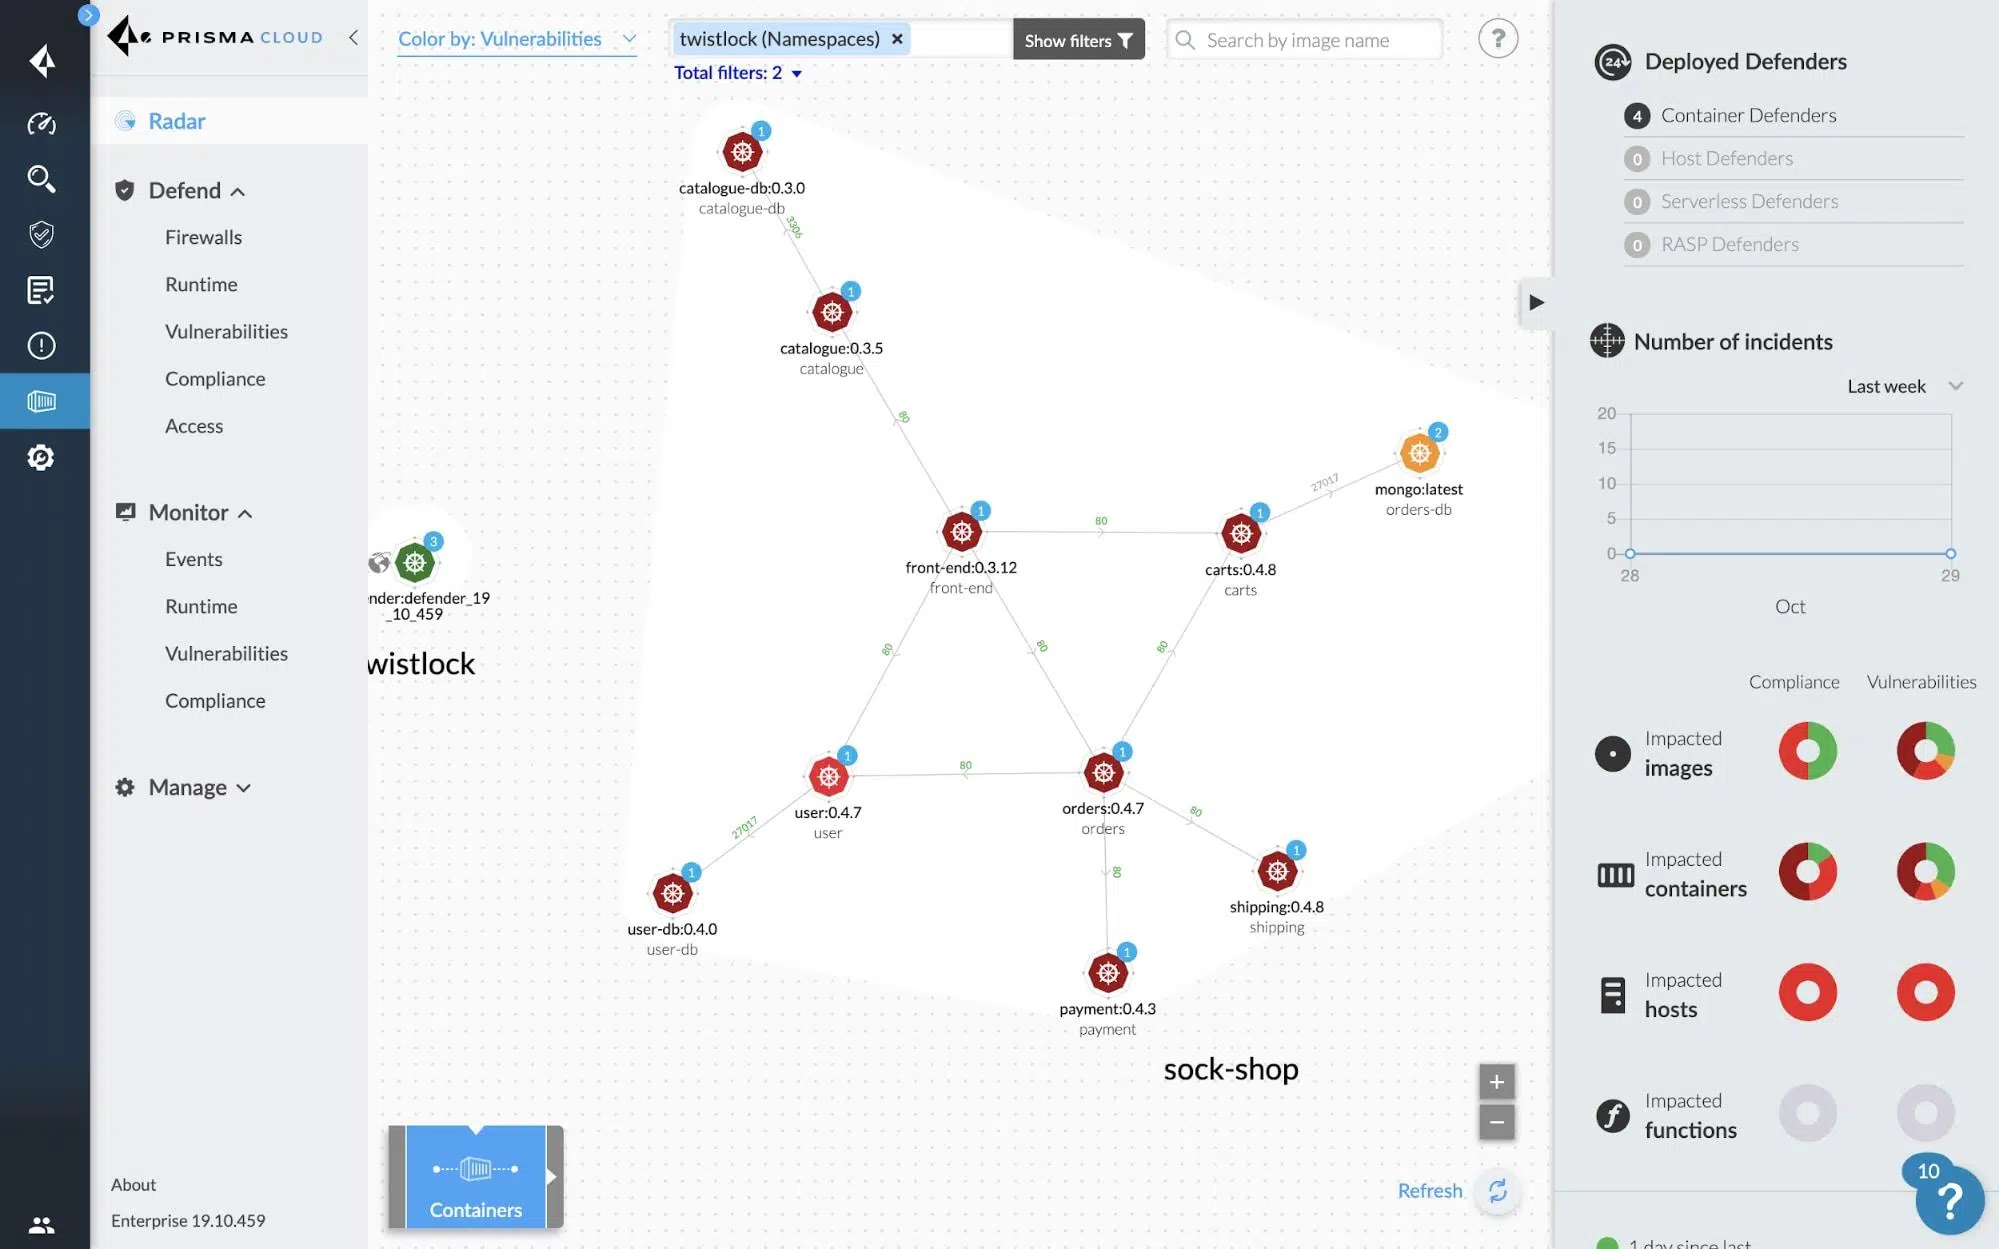
Konteineru drošība ir kļuvusi kritiski svarīga jebkuram uzņēmumam, kas strādā ar Kubernetes, Docker vai mikropakalpojumu arhitektūrām mākonī. Izaicinājums vairs nav tikai ātrāka ieviešana, bet gan tas, kā to izdarīt, neatverot durvis uzbrucējiem, kuri izmanto neaizsargātus attēlus, vājas konfigurācijas vai pārmērīgas atļaujas.
Twistlock, kas tagad ir integrēts Palo Alto Networks Prisma Cloud, ir vadošais risinājums konteineru un mākoņdatošanas darba slodžu aizsardzībai. Iepriekšējā konteineru drošības platforma ir apvienota visaptverošā Cloud Native Application Protection Platform (CNAPP), kas aptver visu, sākot no koda līmeņa drošības līdz izpildlaika drošībai, tostarp CI/CD, reģistrēšanu, izpildlaika drošību un atbilstību normatīvajiem aktiem.
Mikropakalpojumu arhitektūras un konteineru drošības izaicinājums
Mikropakalpojumu arhitektūras pēc savas būtības ir dinamiskas (un izvēle starp Docker Compose un Kubernetes ) : podi, pakalpojumi un konteineri tiek izvietoti nepārtraukti, versijas tiek atjauninātas vairākas reizes dienā, un instances tiek mērogotas atbilstoši slodzei. Šis modelis paātrina izstrādi, bet padara novecojušu tradicionālo drošību, kuras pamatā ir statiski perimetri un neregulāras manuālas pārbaudes.
Konteineri nodrošina, ka programmatūra darbojas vienādi dažādās vidēs (izstrādes, pirmsražošanas, lokālajā vidē, publiskajā mākonī), un tieši šī pārnesamība padara tos par galveno mērķi uzbrucējiem. Viens neaizsargāts bāzes attēls dažu minūšu laikā var izplatīties simtiem vai tūkstošiem izvietojumu.
Mūsdienu konteineru drošībai jāaptver viss dzīves cikls : sākot ar attēlu veidošanu CI/CD cauruļvadā un žurnālu skenēšanu līdz pat izpildes laika darbībai. Ja drošība tiek pārbaudīta tikai pirms izvietošanas vai tikai izpildes laikā, bīstamas nepilnības vienmēr paliks.
Specializēti konteineru drošības rīki, piemēram, Prisma Cloud (agrāk Twistlock), aptver resursdatoru, tīklu, pārvaldības steku, būvēšanas cauruļvadu, attēlu slāņus un pašu konteinerizēto lietojumprogrammu. Mērķis ir uzturēt nepārtrauktu uzraudzību, kas pielāgojas mākoņvidēs esošo īslaicīgajai un pastāvīgi mainīgajai dabai.
Paralēli ekosistēma ir piepildījusies ar savstarpēji papildinošiem risinājumiem , piemēram, Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig un Qualys, katram no tiem ir sava uzmanība: ievainojamību skenēšana, atbilstība, izpildlaika aizsardzība, CSPM utt. Prisma Cloud integrē un paplašina daudzas no šīm iespējām vienā platformā.
Kas ir konteineru drošības rīki un kāpēc Prisma Cloud izceļas?
Konteineru drošības rīki ir programmatūras risinājumi, kas īpaši izstrādāti, lai risinātu Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift un citu orķestrācijas platformu drošības problēmas. Tie sniedzas tālāk par vienkāršu attēlu antivīrusu: tie pievieno kontekstu, politikas, atbilstību un redzamību visā vidē.
Prisma Cloud Compute (tiešā Twistlock pēcteča) gadījumā mēs runājam par platformu, kas aizsargā resursdatorus, konteinerus, bezserveru funkcijas un kopumā mākoņdatošanas darba slodzes. Tā piedāvā ievainojamību pārvaldību, atbilstības kontroli, izpildlaika aizsardzību ar noteikumiem un mašīnmācīšanos, mākoņdatošanas ugunsmūrus (piemēram, WaaS tīmekļa lietojumprogrammām un API) un detalizētu piekļuves kontroli.
Twistlock sākotnēji bija ievainojamību pārvaldības un atbilstības risinājums visam konteinera dzīves ciklam, koncentrējoties uz attēlu skenēšanu un nedrošu komponentu pārvietošanas no izstrādes uz ražošanas vidi novēršanu. Laika gaitā tam tika pievienota nepārtraukta žurnālu, tīklu un izpildlaika uzraudzība, kā arī piekļuves kontrole un segmentācija.
Pēc tam, kad Palo Alto Networks to iegādājās 2018. gadā , visas šīs iespējas tika iekļautas Prisma Cloud, kas jau aptvēra citas mākoņa drošības jomas. Rezultāts ir CNAPP, kas spēj pārvaldīt noteikumus Docker konfigurācijās, attēlos, mezglos, spraudņos un pakalpojumos, integrēties ar slepenajiem pārvaldniekiem, piemēram, CyberArk vai HashiCorp, un izmantot Kubernetes audita žurnālus, lai ģenerētu rīcības brīdinājumus.
Šī integrācija nodrošina ļoti detalizētu atkarību, pakotņu, attēlu slāņu un izpildlaika uzvedības pārskatāmību gan CI/CD cauruļvados, gan konteineros, kas darbojas resursdatoros, konteineru kā pakalpojuma platformās vai hibrīdās un daudzmākoņu vidēs.
Konteineru skenēšana: galvenais drošības stratēģijas elements
Konteineru skenēšana ir pirmā aizsardzības līnija ievainojamību noteikšanai bāzes attēlos, trešo pušu bibliotēkās un pielāgotā kodā. Skenēšanas integrēšana CI/CD cauruļvados ļauj atklāt problēmas pirms izvietošanas un izvairīties no nepieciešamības dzēst ugunsgrēkus ražošanas vidē.
Ievainojamību agrīna atklāšana ietaupa laiku un naudu : ievainojamas bibliotēkas labošana izveides fāzē ir daudz lētāka nekā ražošanas klasterī, kurā no tās ir atkarīgi desmitiem pakalpojumu. Turklāt tas novērš haotiskas atcelšanas un nevajadzīgu atkarību.
Skenēšana ir arī ļoti svarīga programmatūras piegādes ķēdes aizsardzībai , kas arvien vairāk ietver ārējus komponentus: publiskus attēlus, trešo pušu pakotnes, citu komandu artefaktus utt. Tagad ir obligāti jāapstiprina, ka viss attēlā iekļautais nesatur zināmus CVE vai bīstamas konfigurācijas.
No normatīvā viedokļa daudzas nozares pieprasa regulāras ievainojamību skenēšanas un pierādījumus, ka attēli un konteineri atbilst tādiem standartiem kā GDPR, HIPAA, PCI DSS vai CIS etaloni. Centralizēts skenēšanas rīks atvieglo auditus un pārskatu ģenerēšanu.
Vēl viena priekšrocība ir uzbrukuma virsmas samazināšana : skeneri atrod nevajadzīgas pakotnes, aizmirstus atkļūdošanas rīkus vai komponentus, kas nepievieno nekādu funkcionalitāti, bet palielina risku. Likvidējot visu lieko, tiek iegūti vieglāki un daudz drošāki attēli.
CI/CD drošības automatizācija un aizsardzība pret nulles dienas uzbrukumiem
Drošības integrēšana CI/CD un tādās praksēs kā GitOps ļauj mums patiesi runāt par DevSecOps. Tā vietā, lai paļautos uz neregulārām manuālām pārskatīšanām, katrs commit vai build automātiski aktivizē attēlu skenēšanu, koda analīzi, IaC pārskatīšanu un politikas pārbaudes.
Prisma Cloud Compute integrējas ar tādiem rīkiem kā Jenkins, GitHub, GitLab un citiem CI pakalpojumu sniedzējiem, lai noraidītu būves, kas neatbilst politikai, ģenerētu pārskatus izstrādātājiem un bloķētu neaizsargātu artefaktu izplatīšanu augstākās vidēs.
Automatizācija ir arī galvenais nulles dienas ievainojamību mazināšanā . Pat ja attēls jau ir izturējis visas pārbaudes, var parādīties jauni CVE, kas saistīti ar šajā attēlā iekļautajām pakotnēm. Nepārtraukti skenējot reģistra ierakstus un darbināšanas vides, platforma atkārtoti novērtē attēlus, tiklīdz tiek atjaunināta ievainojamību datubāze.
Šī pieeja samazina iedarbības logu : organizācija dažu stundu laikā uzzina, ka pirms vairākām nedēļām izvietots attēls tagad ir kļuvis problemātisks, un var noteikt labojumu prioritāti, pamatojoties uz kritiskumu, iedarbību internetā, apstrādātajiem datiem utt.
Reputācijas ziņā regulāras, automatizētas skenēšanas demonstrēšana veido uzticību klientu, partneru un regulatoru acīs. Uzņēmumi, kas nopietni uztver konteineru drošību, parasti izceļas konkursos un rūpīgas izpētes procesos.
Prisma Cloud Compute (Twistlock): arhitektūra, prasības un izvietošana
Prisma Cloud tiek piedāvāts divās galvenajās izvietošanas iespējās : Enterprise SaaS izdevumā, ko mitina un pārvalda Palo Alto Networks, un patstāvīgi mitinātajā Compute izdevumā, ko klients izvieto savā infrastruktūrā (lokālā, mākonī vai hibrīdā).
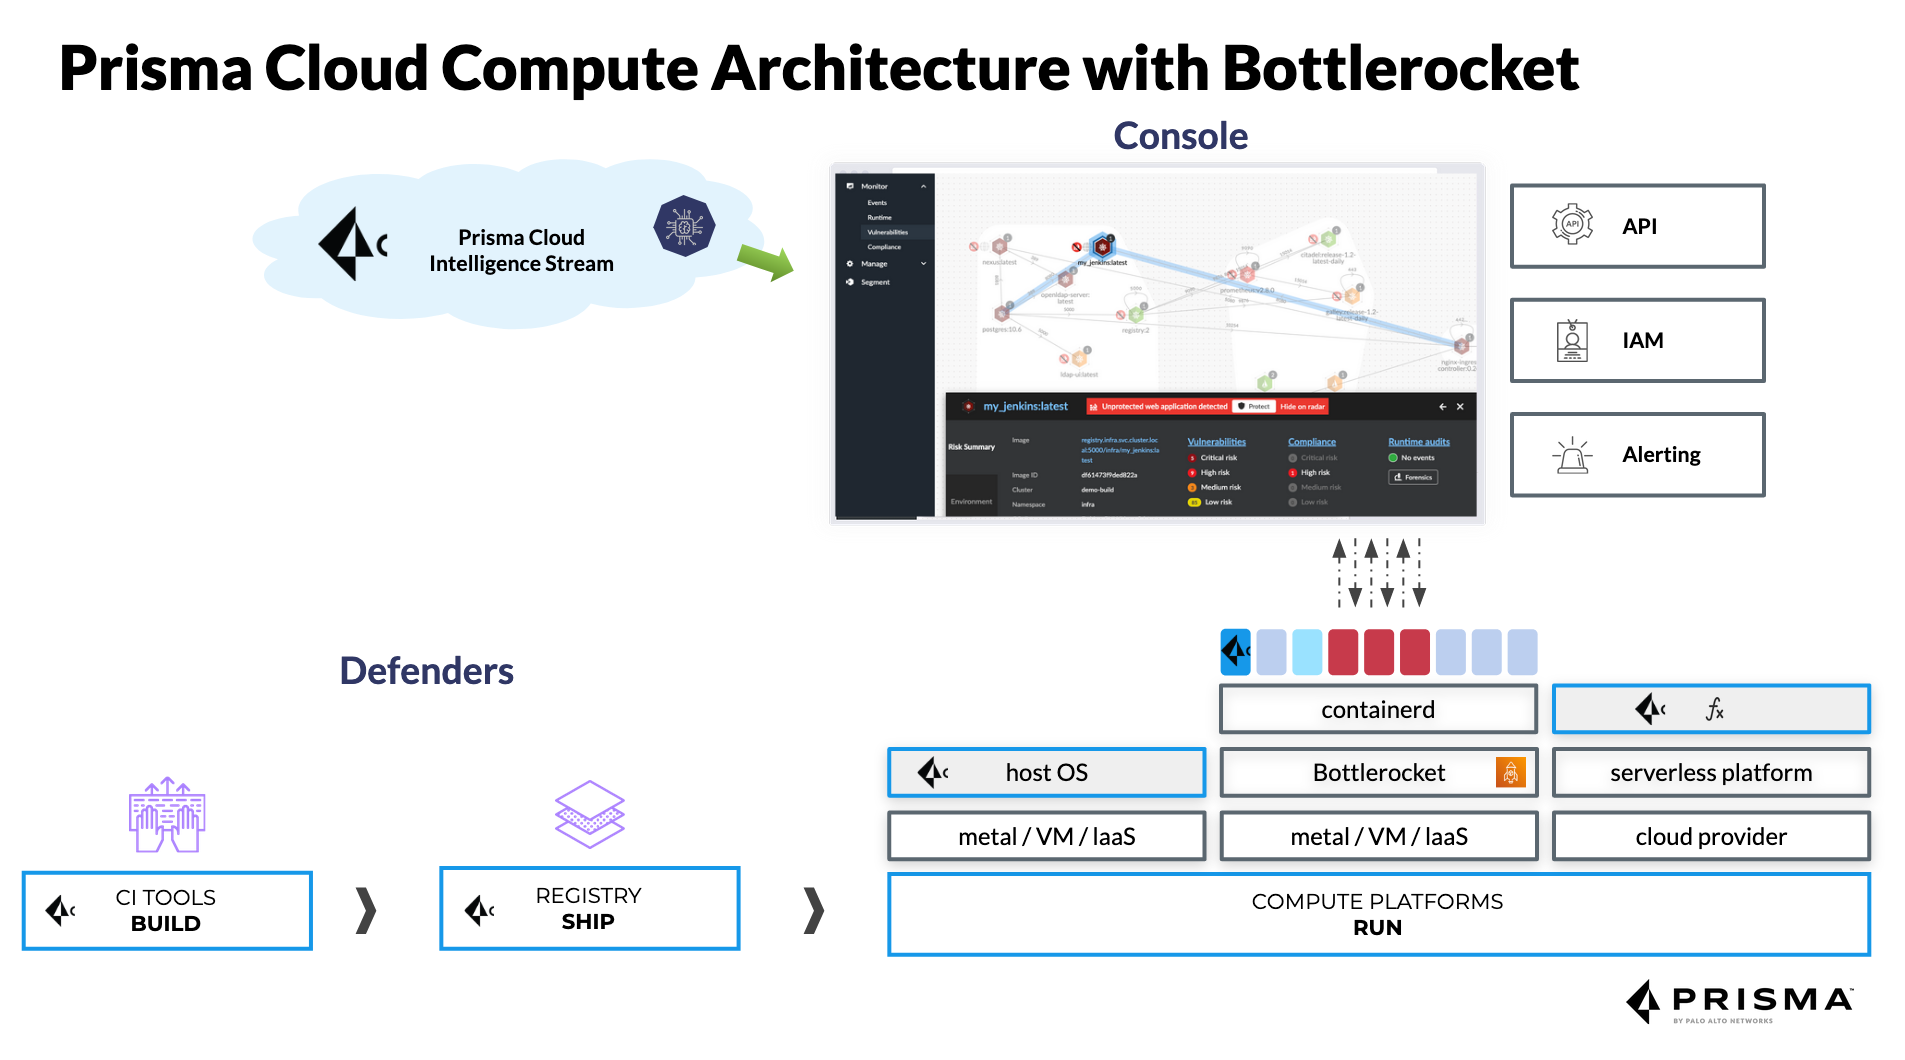
Compute Edition tieši manto Twistlock arhitektūru ar centrālo konsoli, kas pārvalda politikas, apkopo datus un parāda globālo redzamību, un Defender aģentiem, kas izvietoti resursdatoros, Kubernetes mezglos, Fargate, EC2, Windows konteineros un bezserveru vidēs.
Attiecībā uz konsoles tehniskajām prasībām mazām vidēm (mazāk nekā 1000 Defender un bez intensīvas žurnālu skenēšanas) to var palaist ar aptuveni 2 GB RAM un 2 vCPU. Lielām izvietošanām ar vairāk nekā 20 000 Defender Palo Alto iesaka līdz 16 vCPU, aptuveni 50 GB RAM un aptuveni 500 GB pastāvīgas SSD atmiņas.
Defenders resursu patēriņš ir relatīvi zems : pamata scenārijos tas var darboties ar aptuveni 256 MB RAM un, veicot žurnālu skenēšanu vai intensīvākas darba slodzes, to var palielināt līdz aptuveni 2 GB RAM un 2 vCPU. Diska vietas ziņā tas izmanto aptuveni 8 GB uz vienu resursdatoru, palielinoties līdz 20 GB, ja tiek veikta lokāla žurnālu analīze.
Ja skenējumi tiek integrēti CI , ieteicamā vieta ir vismaz 1,5 reizes lielāka par katra izpildītāja skenējamā lielākā attēla izmēru, lai varētu lejupielādēt, analizēt un ģenerēt nepieciešamos artefaktus bez sastrēgumiem.
Prisma Cloud veiktspēja un liela mēroga testēšana
Palo Alto Networks ir publicējis Prisma Cloud veiktspējas testus ļoti lielās vidēs, simulējot reālās pasaules darba slodzes. Vienā no šiem scenārijiem bija iekļauti Kubernetes klasteri ar kopumā 20 000 resursdatoru, konsole ar 16 vCPU un 50 GB atmiņas, kā arī Defender ar 2 vCPU un 8 GB RAM, kas darbojas konteineru optimizētā operētājsistēmā.
Šajā vidē tika analizēti 323 attēli un gandrīz 200 000 konteineru ar aptuvenu blīvumu 9,6 konteineri uz vienu resursdatoru. Konsole patērēja aptuveni 1474 MiB RAM un 8 % no centrālā procesora jaudas, savukārt katrs Defender izmantoja aptuveni 83 MiB RAM un 1 % no centrālā procesora jaudas — diezgan saprātīgi rādītāji reāllaika drošības sistēmai.
Atsevišķu konteineru skenēšana aizņem vidēji 1 līdz 5 sekundes , skenēšanas laikā papildus patērējot 10–15 % atmiņas un tikai nedaudz vairāk par 1 % centrālā procesora noslodzi. Tas ļauj integrēt skenēšanu pat prasīgās apstrādes sistēmās, nepalēninot jaunu funkciju nonākšanas tirgū laiku.
Papildus centrālā procesora un operatīvās atmiņas skaitļiem reālā ietekme ir redzama drošības operāciju (SecOps) un izstrādes operāciju (DevOps) procesos . Forrester Consulting kopējās ekonomiskās ietekmes (TEI) pētījumā Prisma Cloud tika aprēķināta 264 % investīciju atdeve, drošības operāciju efektivitātes uzlabojums miljonos dolāru un būtiski nopietnu drošības incidentu skaita ievērojams samazinājums.
Vēl viens interesants rādītājs ir incidentu risināšanas laika samazināšanās : lietotāji ziņo, ka, pateicoties vienotai telemetrijai un informācijas paneļiem, kas centralizēti apkopo žurnālus, brīdinājumus un tīkla kontekstu, IAM un konfigurāciju, izmeklēšanas ir pabeigtas aptuveni 3,3 stundu laikā, nevis analīzēs, kas iepriekš aizņēma vairākas dienas.
Prisma Cloud drošības iespējas, kas pārmantotas un paplašinātas no Twistlock
Twistlock pamatā bija ievainojamību pārvaldība visā konteinera dzīves ciklā. Prisma Cloud seko šim ceļam un pievieno papildu konteksta un automatizācijas slāņus, lai noteiktu prioritātes, kas jālabo vispirms.
Platforma nosaka risku prioritātes, pamatojoties uz zināmiem ievainojamiem uzbrukumiem (CVE) , to nopietnību, izmantojamību, faktisko izpildlaika apdraudējumu, pakalpojuma kritiskumu un koriģējošu ceļu esamību. Tā piedāvā koriģējošus ceļvežus, slāņveida attēlu analīzi un 10 kritiskāko ievainojamību sarakstus katram pakalpojumam.
Aktīvās aizsardzības līmenī Prisma Cloud kontrolē brīdinājumu un bloku nopietnību, ļaujot katram pakalpojumam un grupai pielāgot, kurām darbībām jāģenerē tikai brīdinājumi un kuras jābloķē veidošanas vai izpildes laikā, piemēram, reaģējot uz mēģinājumiem izpildīt bīstamas komandas konteinerā.
Ievainojamību noteikšanas precizitāti uzlabo vairāk nekā 30 augšupējie avoti, kas baro CVE un brīdinājumu datubāzi. Tas samazina viltus pozitīvos rezultātus un palīdz komandām koncentrēties uz to, kas patiešām ir svarīgs, nevis tērēt laiku, meklējot informāciju kļūmē.
Turklāt Prisma Cloud integrē ievainojamību pārvaldību visās jomās : tā skenē koda krātuves, konteineru žurnālus, CI/CD cauruļvadus un izpildlaika vides. Tas novērš bieži sastopamo problēmu, kad ir izolēti rīki, kas nesazinās viens ar otru.
Prisma Cloud kā CNAPP: vairāk nekā konteineru drošība
Mūsdienās Prisma Cloud ir pilnīga CNAPP platforma , kas sniedzas daudz tālāk par Twistlock. Tā ietver moduļus mākoņa drošības stāvokļa pārvaldībai (CSPM), darba slodzes aizsardzībai (CWP), tiesību pārvaldībai (CIEM), tīkla drošībai, datu drošībai un infrastruktūras, piemēram, koda un CI/CD cauruļvadu, kontrolei.
CSPM risinājums pārskata konfigurācijas AWS , Azure, GCP, OCI un Alibaba Cloud pakalpojumos , atklājot pārmērīgas atļaujas, atklātus resursus, nepareizi konfigurētus pakalpojumus un novirzes no tādiem ietvariem kā CIS, PCI vai uzņēmuma iekšējiem kritērijiem. Koriģējošos pasākumus var veikt manuāli vai automatizēti.
CWP domēnā Prisma Cloud aizsargā resursdatorus, konteinerus un bezserveru funkcijas, izmantojot ievainojamību pārvaldību, procesu uzraudzību, tīkla aizsardzību, failu integritātes kontroli un uzvedības noteikumus, kas var būt balstīti uz parakstiem, dinamisko analīzi un mašīnmācīšanos.
CIEM modulis koncentrējas uz mākoņa tiesībām un identitātēm , identificējot pārāk privilēģētas akreditācijas datus, neizmantotas lomas, atklātas atslēgas vai piekļuvi vairākiem kontiem, kas pēc sākotnēja pārkāpuma var izraisīt bīstamas sānu pārvietošanās.
Tīkla drošības komponents ietver anomāliju noteikšanas iespējas , uzbrukuma ceļa analīzi, uz tagiem balstītu segmentāciju un integrāciju ar nākamās paaudzes Palo Alto ugunsmūriem (PAN-OS, Strata Cloud Manager, Panorama), nodrošinot konsekventu politiku starp tradicionālo tīkla pasauli un Kubernetes.
Kubernetes un konteineru vietējā drošība, izmantojot Prisma Cloud
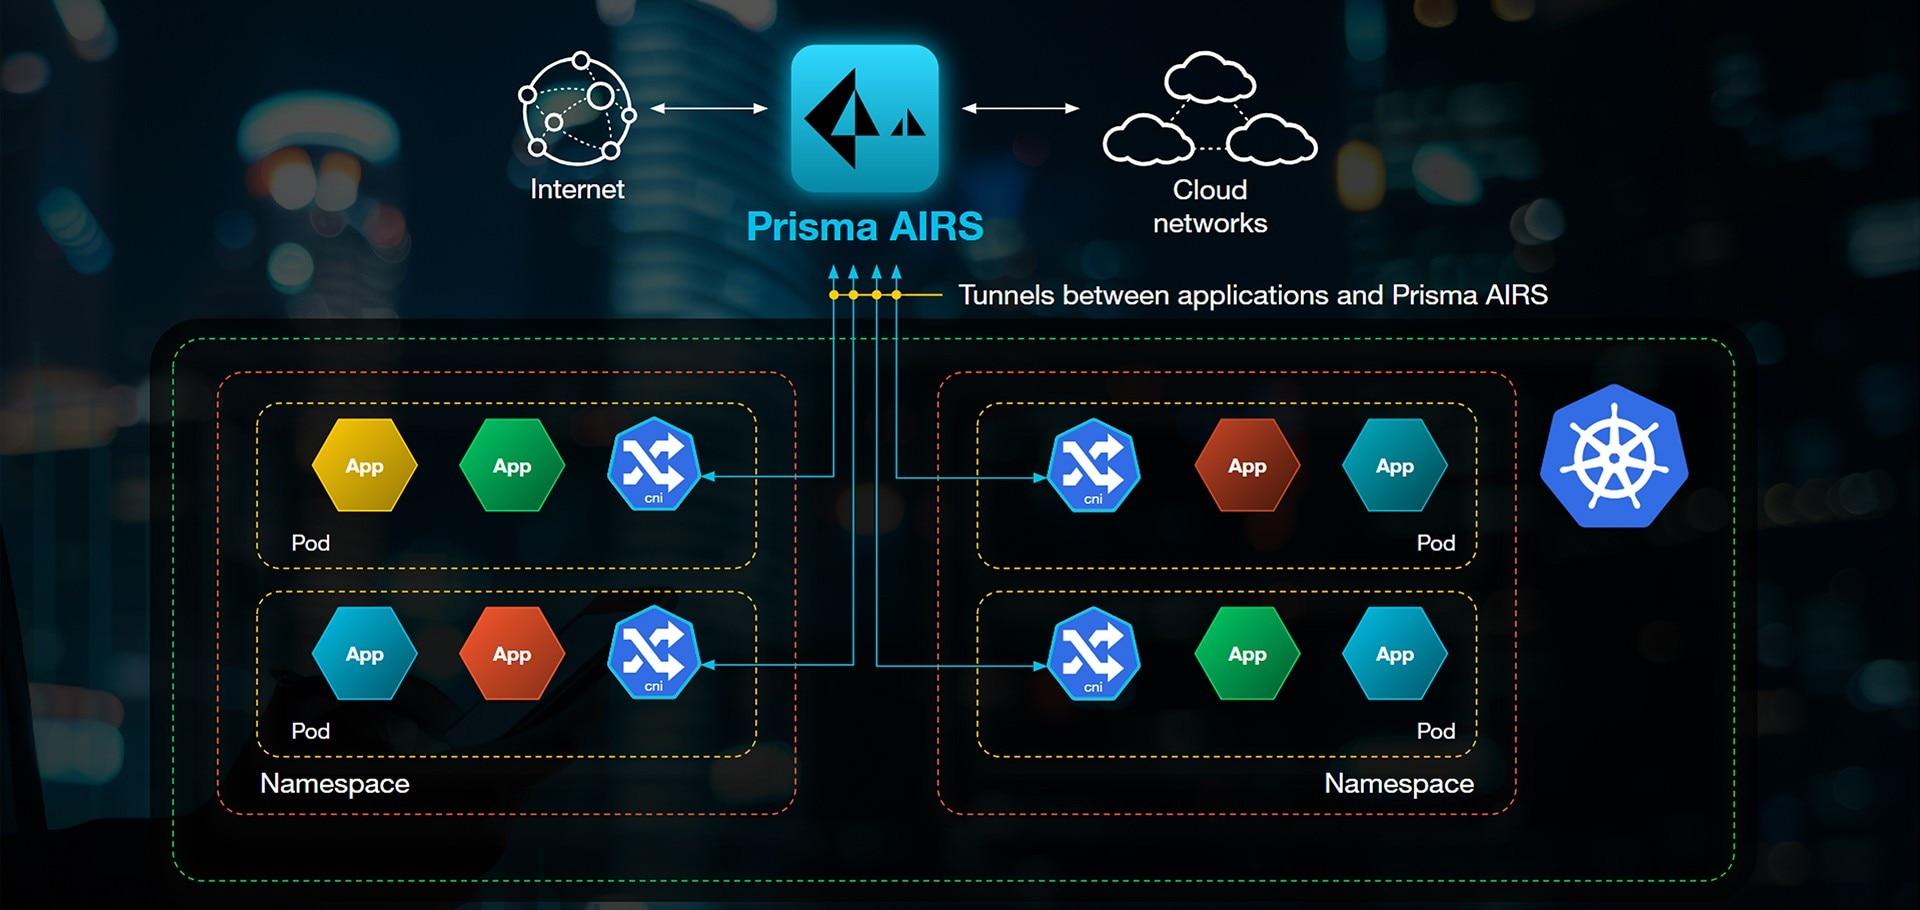
Viena no Prisma Cloud stiprajām pusēm ir tā iebūvētā Kubernetes aizsardzība . Tā integrējas ar vadības plakni, lai nodrošinātu tiešu redzamību konteineros, podos un vārdtelpās, un ievieš dinamiskas, uz tagiem balstītas politikas, nevis stingras IP adreses.
Risinājumu var koordinēt ar standarta kubectl, CNI ķēdēšanu un Helm diagrammu anotācijām, lai katrā izvietošanas reizē izplatītu drošības metadatus. Tas atvieglo tīkla, izpildlaika un atbilstības noteikumu automātisku lietošanu, pamatojoties uz kontekstu (vidi, aprīkojumu, kritiskumu, interneta pieslēgumu utt.).
Prisma Cloud var arī ievadīt Kubernetes audita žurnālus , lai atklātu aizdomīgus notikumus, negaidītas lomu izmaiņas, pakalpojumu kontu izveidi ar bīstamām privilēģijām vai sensitīvu objektu modifikācijas. Visa šī informācija pēc tam tiek pārveidota brīdinājumos un informācijas paneļos vienā konsolē.
Attiecībā uz WAAS (tīmekļa lietojumprogrammu un API drošību) modulis aizsargā tīmekļa lietojumprogrammas un API, kas darbojas Kubernetes vai konteineros, pret tipiskiem OWASP Top 10 uzbrukumiem (injekcija, XSS, piekļuves kontroles pārkāpšana utt.), kā arī pret sarežģītākiem izmantošanas mēģinājumiem. Tas var darboties tikai brīdinājuma režīmā vai aktīvās bloķēšanas režīmā.
Apvienojot šīs iespējas ar Palo Alto ugunsmūriem , organizācijas var vienot redzamību un kontroli no tīkla līmeņa līdz lietojumprogrammu slodzei, izmantojot tos pašus patiesības avotus centralizētām identitātēm, etiķetēm un politikām.
Drošības statuss, ievainojamības un atbilstība Prisma Cloud platformā
Tāpat kā jebkurai sarežģītai programmatūrai, arī Prisma Cloud ir bijušas ievainojamības, kuras Palo Alto Networks ir proaktīvi novērsis. Iepriekšējie piemēri ietver lokālās privilēģiju eskalācijas kļūdas, starpvietņu skriptēšanu (XSS) tīmekļa konsolē un nepareizas kriptogrāfiskās pārbaudes, un tādi CVE kā CVE-2021-3042 un CVE-2021-3033 saņēma augstus CVSS vērtējumus.
Uzņēmums uztur aktīvu ievainojamību novēršanas programmu , pat piešķirot savus identifikatorus (PRISMA), ja publisks CVE vēl nav pieejams. Ielāpi tiek izplatīti ātri, īpaši SaaS versijai, kas tiek nepārtraukti atjaunināta bez klienta iejaukšanās.
Runājot par šifrēšanu un datu aizsardzību , Prisma Cloud uzglabā žurnālu un telemetrijas metadatus šifrētos pakalpojumos, piemēram, RDS vai Redshift, kas tiek pārvaldīti mākonī, ievērojot datu drošības labāko praksi gan pārsūtīšanas, gan miera stāvoklī.
Attiecībā uz autentifikāciju tiek atbalstītas tādas stabilas metodes kā SAML , lai integrētu Compute Edition ar korporatīvās identitātes nodrošinātājiem, atvieglojot SSO un piemērojot MFA politikas vai centralizētu sesiju pārvaldību.
Platforma arī palīdz organizācijām ievērot atbilstības standartus , piedāvājot iepriekš definētas pārbaudes, eksportējamas atskaites, informācijas paneļus, kas sakārtoti pēc noteikumiem, un iespēju izveidot pielāgotas kontroles. Tas ir ļoti svarīgi tādās nozarēs kā finanses, veselības aprūpe un valsts pārvalde.
Tehniskās prasības, atbalsts un saderība
Prisma Cloud licencēšanas modelis ir balstīts uz kredītiem , ko klienti patērē atbilstoši moduļiem un darba slodzēm, kuras viņi vēlas aizsargāt (Enterprise Edition, Compute Edition utt.). Tas ļauj pielāgot izmaksas katras organizācijas vajadzībām, lai gan tas arī nedaudz sarežģī izmēru noteikšanu un budžeta plānošanu.
Operētājsistēmu saderība ir plaša : pašviesotā Compute konsole darbojas x86_64 Linux distribūcijās, savukārt Defenders atbalsta plašu Linux resursdatoru klāstu x86_64 un ARM64, Windows konteinerus un izplatītākās Docker Engine versijas un konteineru izpildlaikus.
Runājot par publiskajiem mākoņiem, Prisma Cloud aptver AWS, Azure un GCP , kā arī tādus pakalpojumu sniedzējus kā Oracle Cloud Infrastructure un Alibaba Cloud. Tas ir paredzēts daudzmākoņu un hibrīdvidēm, ar dziļām API integrācijai ar cauruļvadiem, ārējiem drošības rīkiem un DevOps ekosistēmām.
SaaS izdevums tiek nepārtraukti atjaunināts , tāpēc klasiskais "atbalsta beigu" jēdziens uz to neattiecas tāpat. Pašviesotajam Compute izdevumam ir versiju dzīves cikli, kas ir saskaņoti ar Palo Alto produktu politikām, kuras komandām jāpatur prātā, plānojot jauninājumus.
Runājot par atbalstu, lietotāju viedokļi ir nedaudz dažādi : daudzi pozitīvi novērtē dokumentācijas plašumu un tehniskās iespējas, savukārt citi min, ka atbalsta pieredze var būt nekonsekventa, un dažos gadījumos atbildes laikus varētu uzlabot.
Tirgus vīzija, alternatīvas un lietotāju uztvere
CNAPP un konteineru drošības jomā Prisma Cloud konkurē ar tādiem spēlētājiem kā Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security vai SCA/DevSecOps risinājumiem, piemēram, Checkmarx One un Veracode.
Prisma Cloud galvenā priekšrocība ir plašais pārklājums : sākot no IaC un CI/CD līdz izpildlaika risinājumiem, tostarp CSPM, CWP, CIEM, tīkla drošībai un datu drošībai. Organizācijām, kas vēlas samazināt rīku un informācijas paneļu skaitu, visu konsolidācija vienā platformā bieži vien ir ļoti pārliecinošs arguments.
Starp lietotāju visbiežāk minētajām stiprajām pusēm ir mākoņa resursu vienotā pārskatāmība, iespēja automatizēt problēmu novēršanu, vaicājumu valodu (RQL/KQL) jauda incidentu izmeklēšanā un labā integrācija ar mākoņpakalpojumu sniedzējiem un trešo pušu tehnoloģijām.
Starp trūkumiem visbiežāk tiek minēta apgūšanas līkne (tas nav triviāls rīks), kā arī sajūta, ka dažas funkcijas joprojām tiek izstrādātas. Daži arī uzskata, ka licencēšanas modelis ir nedaudz sarežģīts, un norāda, ka atbalsta pieredze varētu būt konsekventāka.
Pat ar šiem trūkumiem Prisma Cloud tiek uztverts kā spēcīgs risinājums uzņēmumiem ar sarežģītu infrastruktūru, īpaši tiem, kas jau strādā ar Palo Alto Networks citos drošības slāņos un vēlas saskaņot politikas starp tīklu, galapunktiem un mākoņa darba slodzēm.
Twistlock evolūcija Prisma Cloud ietvaros ir radījusi ļoti pilnīgu platformu konteineru un mākoņa lietojumprogrammu aizsardzībai: tā kontrolē ievainojamības no koda, automatizē CI/CD skenēšanu, uzrauga žurnālus un izpildlaiku, integrējas ar Kubernetes un publiskajiem mākoņiem un, pats galvenais, pievieno konteksta un prioritāšu slāni, kas palīdz komandām koncentrēties uz to, kas ir patiesi svarīgs, neapbēdinot tās ar brīdinājumiem.
