- NIS2 direktīva paplašina sektorus un atbildīgās struktūras, stiprina pārvaldību un pastiprina uzraudzību un sankciju režīmu.
- Spānija atpaliek ar gaidāmā Kiberdrošības koordinācijas un pārvaldības likuma transponēšanu.
- Būtiskām un svarīgām struktūrām ir jāieceļ drošības speciālists, visaptveroši jāpārvalda riski un jāziņo par incidentiem ļoti stingros termiņos.
- ENS, jaunais Nacionālais kiberdrošības centrs un CSIRT ekosistēma nodrošina Spānijai stabilu tehnisko pozīciju, lai gan lielākais izaicinājums ir tūkstošiem MVU pielāgošanās.
Eiropas NIS2 direktīva ir pilnībā pārveidojusi kiberdrošības ainavu Eiropā un jo īpaši Spānijā. Šī nav tikai vēl viena regula; tā atspoguļo fundamentālas pārmaiņas tajā, kā uzņēmumi un valsts pārvaldes iestādes pārvalda digitālos riskus, ziņo par incidentiem un koordinē darbību ar iestādēm.
Tikmēr Spānija gūst stabilus, bet acīmredzami aizkavētus panākumus transponēšanā: oficiālais termiņš bija 2024. gada oktobris, un līdz pat šai dienai parlamentārās procedūras joprojām tiek veiktas attiecībā uz topošo Kiberdrošības koordinācijas un pārvaldības likumu. Šī situācija rada nedaudz savdabīgu scenāriju: direktīva jau ir saistoša Eiropas līmenī, taču galīgais valsts tiesiskais regulējums vēl nav apstiprināts, atstājot daudzas organizācijas sprukumā starp morālo un stratēģisko pienākumu sagatavoties un novērtēt savu situāciju un pilnībā piemērojama likuma trūkumu.
Kas ir NIS2 direktīva un kāpēc tā maina spēles noteikumus?
Direktīva (ES) 2022/2555, kas pazīstama kā NIS2 , aizstāj sākotnējo TID direktīvu ar mērķi izveidot augstu kopēju kiberdrošības līmeni tīkliem un informācijas sistēmām visā Eiropas Savienībā. Tās mērķis ir stiprināt noturību pret kiberincidentiem , kas varētu ietekmēt būtiskus pakalpojumus un sabiedrības un ekonomikas normālu darbību.
Atšķirībā no iepriekšējās versijas, NIS2 būtiski paplašina skarto nozaru un vienību skaitu , iekļaujot ne tikai tradicionālās kritiskās infrastruktūras (enerģētika, transports, ūdensapgāde, banku darbība vai veselības aprūpe), bet arī tādas jomas kā valsts pārvalde, digitālā infrastruktūra, pasta un kurjeru pakalpojumi, atkritumu apsaimniekošana, progresīva ražošana vai pārtikas ražošana un izplatīšana.
Direktīva izveido saskaņotu minimālo kiberdrošības prasību satvaru visai ES, ietverot pasākumus riska pārvaldībai, pārvaldībai, piegādes ķēdes aizsardzībai, uzņēmējdarbības nepārtrauktībai un incidentu agrīnai paziņošanai. Turklāt tā stiprina uzraudzības un sankciju režīmu un nepārprotami palielina augstākās vadības atbildību.
Vēl viena būtiska attīstība ir skaidra apņemšanās sadarboties starp dalībvalstīm un izveidot vai stiprināt valstu datordrošības incidentu reaģēšanas komandas (CSIRT) , kas spēj koordinēt darbību Eiropas līmenī nopietnās krīzes situācijās. ENISA, ES Kiberdrošības aģentūra, spēlē galveno lomu šajā ekosistēmā, atbalstot valstu kiberdrošības stratēģiju izstrādi un popularizējot labāko praksi.
Finanšu sektors būtībā ir izslēgts no NIS2 darbības jomas , jo DORA noteikumi ir prioritāri kā lex specialis. Tomēr digitālās operacionālās noturības loģika, kas virza DORA, pilnībā atbilst NIS2 filozofijai.
NIS2 transponēšanas pašreizējais statuss Spānijā
NIS2 direktīva stājās spēkā 2023. gada 16. janvārī , un tās transponēšanas termiņš bija 2024. gada 17. oktobris. Gadu pēc šī termiņa Spānija joprojām nebija pabeigusi oficiālo iekļaušanu savā iekšējā tiesību sistēmā, tādējādi ierindojoties atpalikušo valstu grupā.
Šīs kavēšanās rezultātā Eiropas Komisija uzsāka pienākumu neizpildes procedūru pret daudzām dalībvalstīm. 2025. gada 7. maijā Komisija nosūtīja deviņpadsmit valstīm, tostarp Spānijai, argumentētu atzinumu, pieprasot tām divu mēnešu laikā paziņot par direktīvas pilnīgu transponēšanu, brīdinot, ka tā var vērsties ES Tiesā, ja netiks veikti nepieciešamie pasākumi.
Spānijas gadījumā galvenais pagrieziena punkts notika 2025. gada 14. janvārī, kad Ministru padome apstiprināja likumprojektu par kiberdrošības koordināciju un pārvaldību . Šis likums kalpos kā pamatinstruments NIS2 transponēšanai valsts tiesību aktos un valsts kiberdrošības pārvaldības modeļa reorganizācijai.
Pēc sākotnējās apstiprināšanas likumprojekts tika nodots publiskai apspriešanai un pārskatīšanai laikā no 2025. gada 16. janvāra līdz 10. februārim , ļaujot iedzīvotājiem, uzņēmumiem, apvienībām un citām organizācijām iesniegt komentārus un ieteikumus uzlabojumiem. Pēc tam tekstu pārskatīja Starpministriju tehniskā darba grupa, kas konsolidēja projektu, ņemot vērā saņemtās atsauksmes, tostarp no ekspertu kopienām, piemēram, ISMS foruma.
Pat neskatoties uz politisko impulsu, likums joprojām atrodas parlamenta procesā . Ir runāts par tā iesniegšanu Ministru padomei apstiprināšanai kā likumprojektam ap novembri un par iespējamu parlamenta apstiprinājumu nākamā gada janvāra beigās vai februārī, taču patiesībā līdz 2025. gada beigām Spānijai joprojām trūkst pilnībā piemērojama valsts likuma, kas transponētu NIS2.
Likumprojekts par kiberdrošības koordināciju un pārvaldību
Spānijas valdības apstiprinātais likumprojekts ir Iekšlietu, Aizsardzības un Digitālās transformācijas un valsts pārvaldes ministriju kopīga iniciatīva . Tam ir divējāds mērķis: pirmkārt, transponēt NIS2 direktīvu un, otrkārt, organizēt kiberdrošības koordināciju un pārvaldību valsts līmenī, stiprinot tīklu un informācijas sistēmu aizsardzību pret kiberdraudiem, kas varētu ietekmēt kritisko infrastruktūru un būtiskus pakalpojumus.
Jaunais likums attieksies uz publiskām un privātām struktūrām, kas darbojas tādās nozarēs kā enerģētika, transports, banku un finanšu tirgus infrastruktūra, veselības aprūpe, ūdens apsaimniekošana, digitālā infrastruktūra, tehnoloģiju pakalpojumi un citās kritiski svarīgās nozarēs . Tas nepārprotami ietver domēna vārdu reģistrus , piemēram, Dominios.es (pārvalda Red.es), kas uzņemsies jaunas kiberdrošības saistības, ņemot vērā to stratēģisko lomu digitālās ekosistēmas stabilitātē.
Kopumā projekts atbilst NIS2 direktīvas galvenajiem pienākumiem un formulē četras galvenās asis: pārvaldības un augstākās vadības atbildības stiprināšana, vispārējie drošības riska pārvaldības pasākumi, informācijas drošības speciālista iecelšana un skaidri incidentu ziņošanas pienākumi.
Turklāt Spānijas likums ievieš nozīmīgu organizatorisku elementu: Nacionālā kiberdrošības centra (CNC) izveidi . Šī iestāde darbosies kā koordinējoša iestāde tīklu un informācijas sistēmu aizsardzībai, saskaņojot kritērijus starp dažādām regulatīvajām iestādēm (Iekšlietu, Aizsardzības un Digitālās transformācijas), veicinot datordrošības incidentu reaģēšanas komandu (CSIRT) darbību un veicinot vienotāku redzējumu par valsts kiberdrošības ekosistēmu.
Sabiedriskās apspriešanas posmā tādas organizācijas kā ISMS forums sniedza nozīmīgu ieguldījumu : stiprinot informācijas drošības speciālista lomu, nodalot šo amatu no Privātās drošības likuma un izveidojot īpašus reaģēšanas mehānismus, ja neatbilstošā vienība ir valsts pārvaldes iestāde, kuru pēc savas būtības nevar finansiāli sodīt. Starp priekšlikumiem ir iespēja publiski brīdināt saskaņā ar LOPDGDD (Organiskā likuma par personas datu aizsardzību un digitālo tiesību garantiju) noteikumiem par datu aizsardzību.
NIS2 skartās nozares un vienību veidi
NIS2 klasificē organizācijas, uz kurām attiecas direktīva, kā būtiskas vai svarīgas struktūras , galvenokārt pamatojoties uz nozari, kurā tās darbojas, un to lielumu (vidēji un lieli uzņēmumi, ar izņēmumiem, pamatojoties uz kritiskumu). Standarts parasti attiecas uz publiskām vai privātām struktūrām, kas darbojas ES, ar iespēju iekļaut mazākas organizācijas, ja dalībvalstis tās identificē kā būtiskas vai svarīgas to nozīmīguma dēļ.
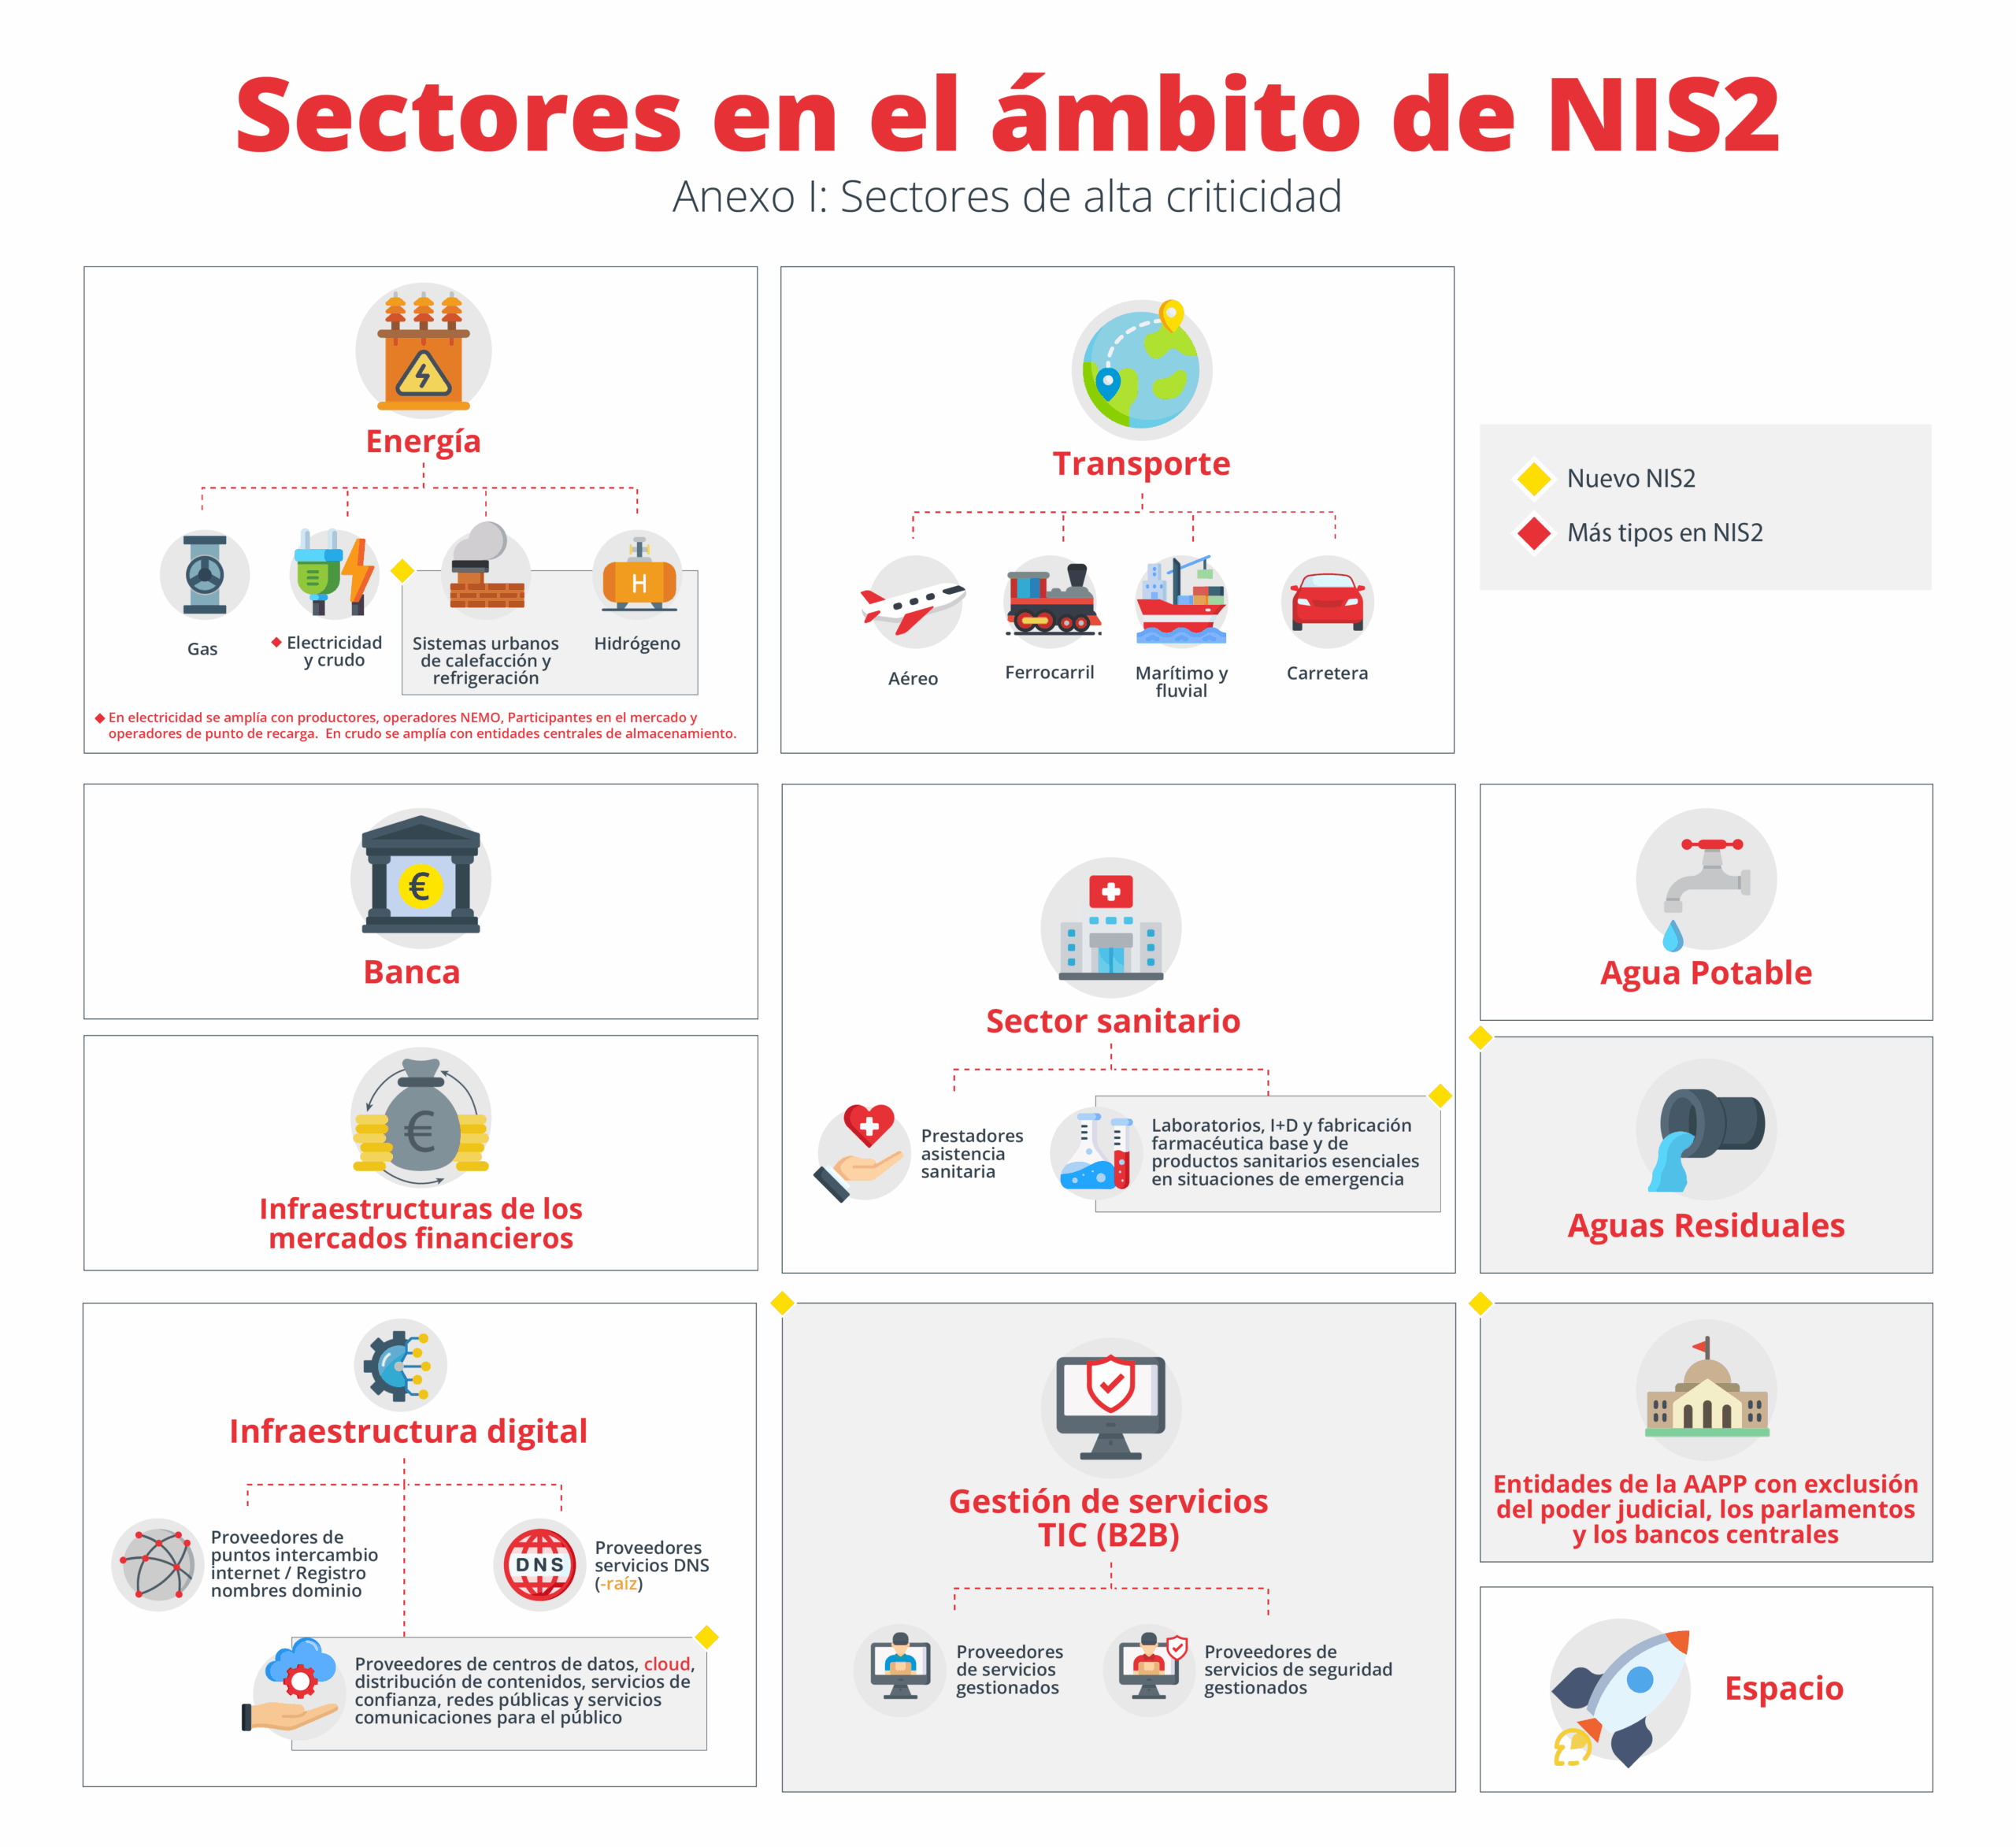
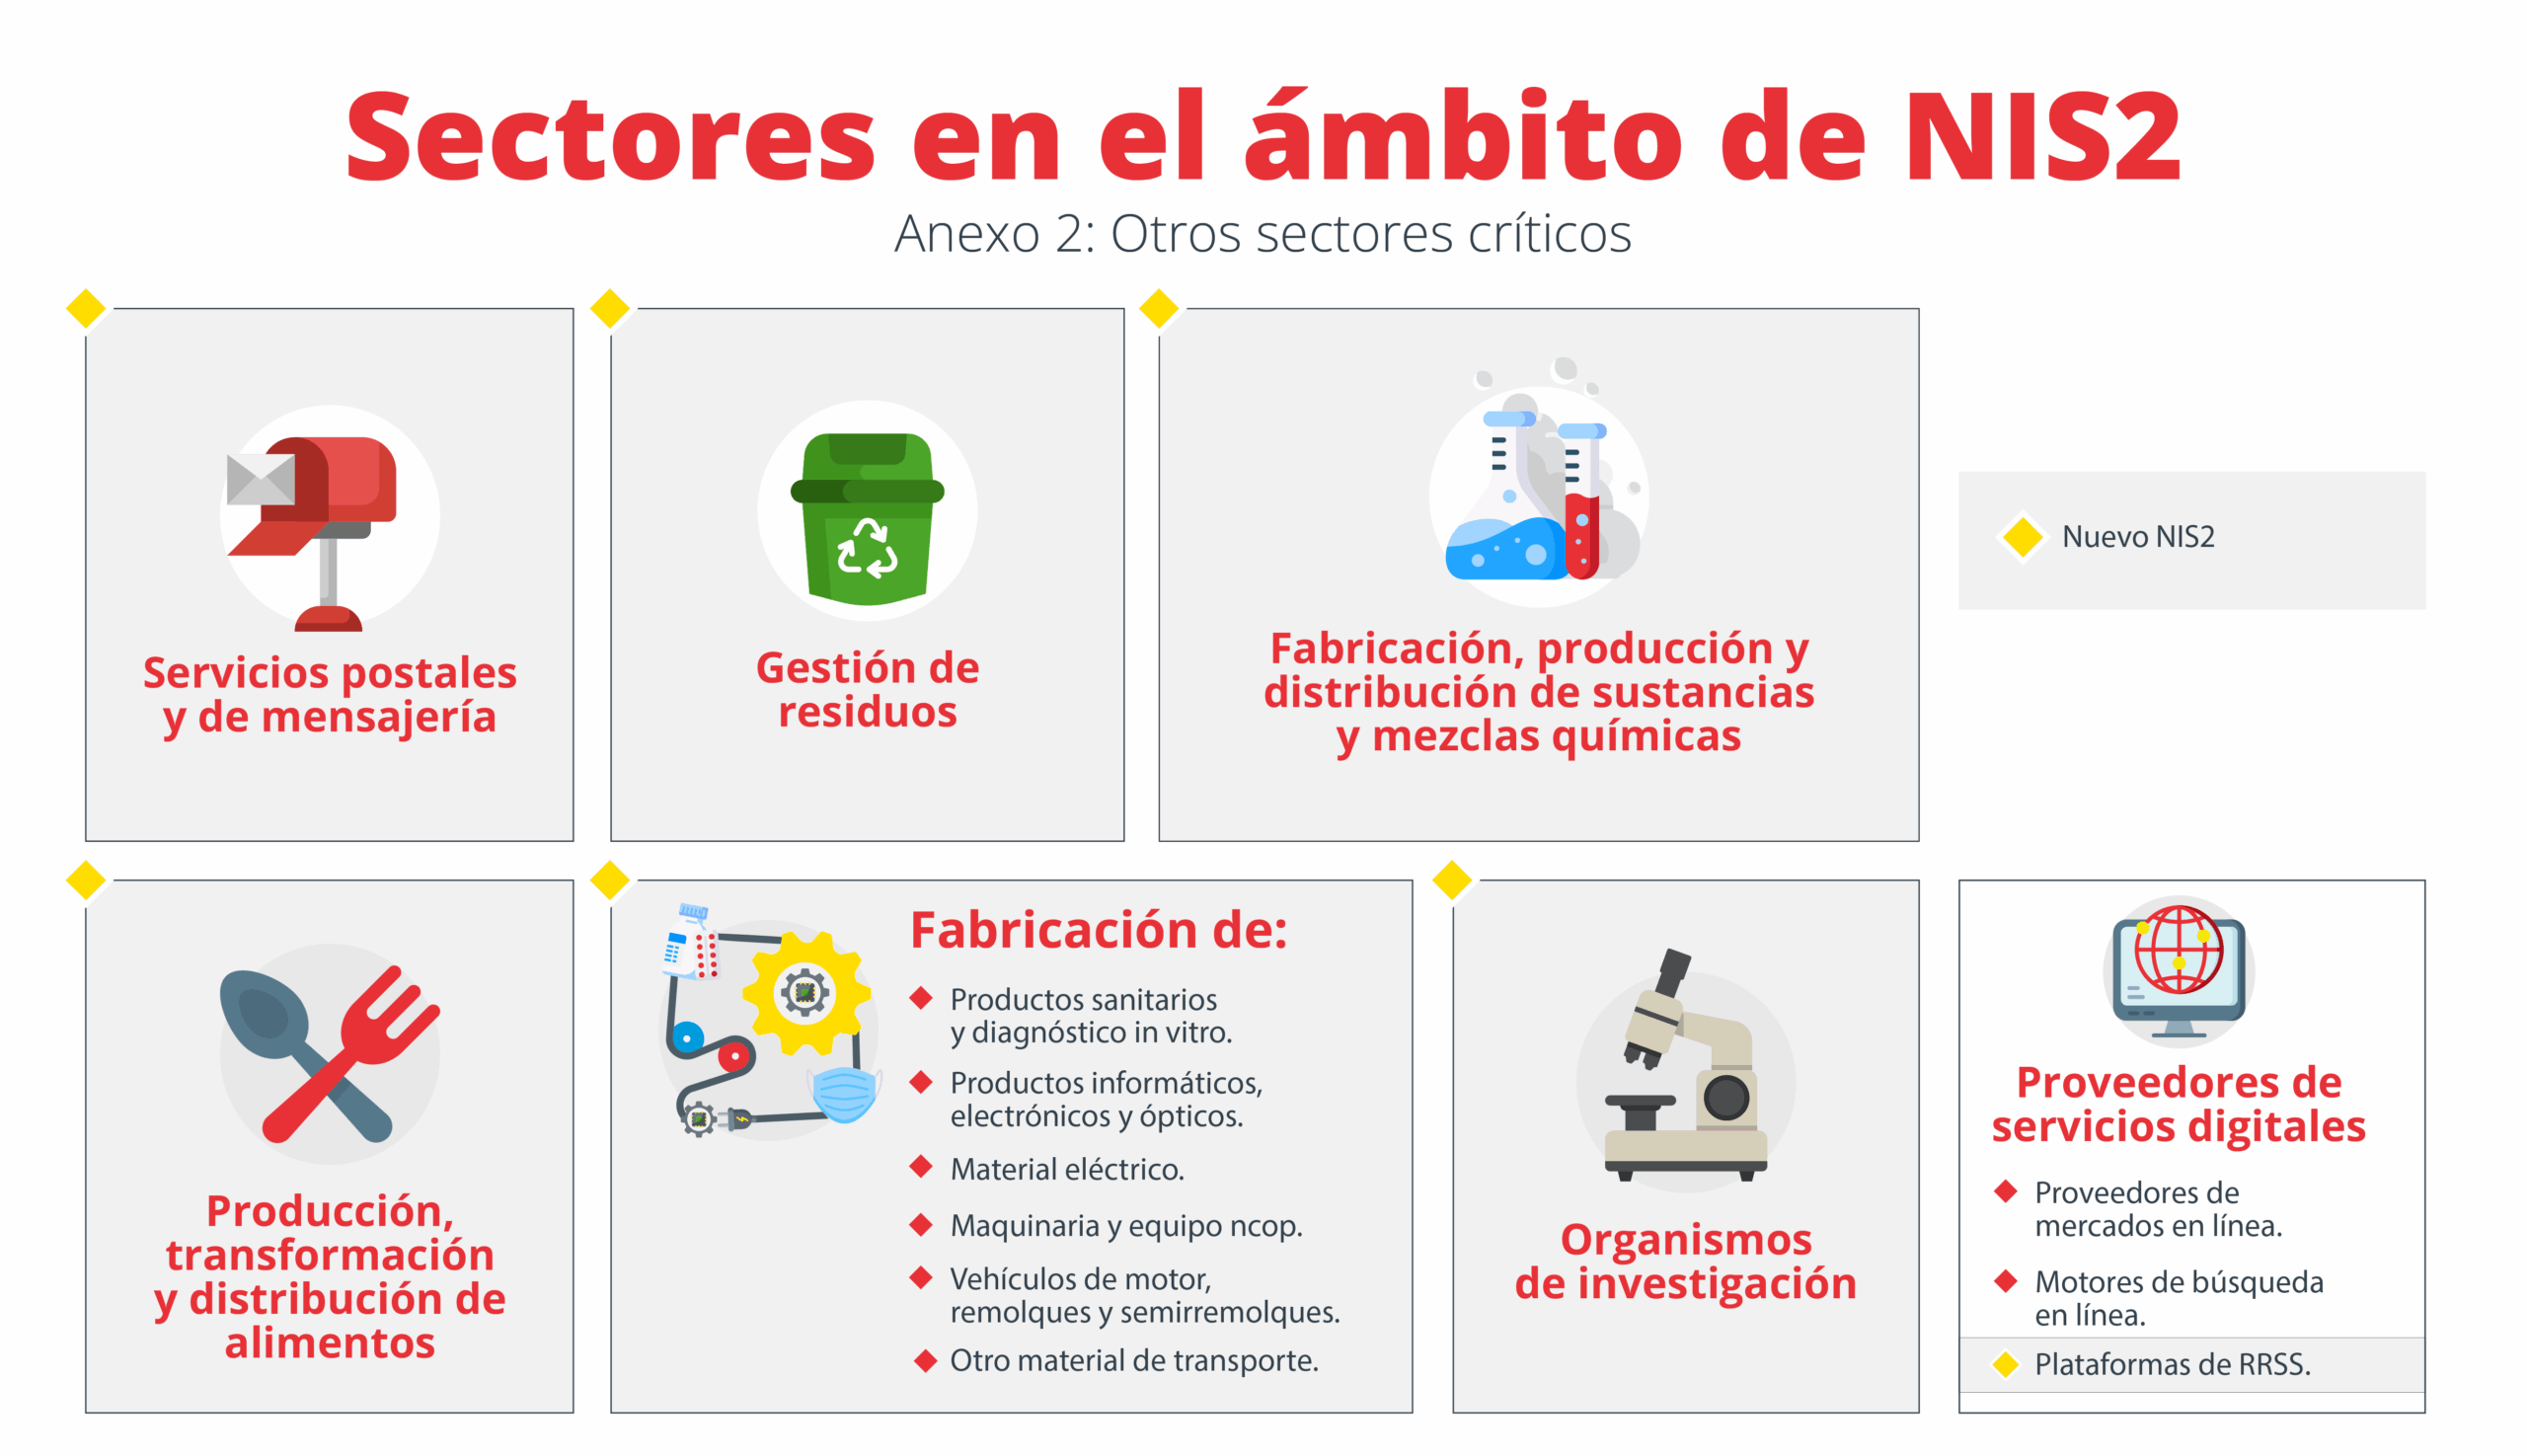
Augstas kritiskās nozīmes nozares ir uzskaitītas NIS2 I pielikumā , savukārt citas kritiskās nozares ir uzskaitītas II pielikumā . Spānijā nozaru skaita pieaugums ir nedaudz mazāks nekā citās valstīs, jo vecā NIS transponēšana jau bija saskaņota ar Likumu Nr. 8/2011 par kritiskās infrastruktūras aizsardzību, kurā bija iekļautas 12 nozares. Tomēr NIS2 ietver jaunas jomas, piemēram, pasta un kurjeru pakalpojumus, atkritumu apsaimniekošanu un vairākas ražošanas kategorijas , bet citas sadala, piemēram, nošķirot dzeramo ūdeni un notekūdeņus.
Starp nozarēm un vienību piemēriem izceļas šādas:
- EnerģijaElektroenerģijas piegādes uzņēmumi, transporta un sadales tīklu pārvaldnieki, ražotāji, NEMO operatori, elektroenerģijas tirgus dalībnieki, uzlādes punktu operatori; gāzes, naftas un ūdeņraža tīklu operatori un pārvaldnieki.
- Transportētaviokompānijas, lidostu operatori, gaisa satiksmes vadība, dzelzceļa infrastruktūras pārvaldītāji, dzelzceļa uzņēmumi, jūras un upju transporta uzņēmumi, ostu operatori, kuģu satiksmes dienesti, ceļu pārvaldes un intelektisko transporta sistēmu operatori.
- Banku un finanšu tirgus infrastruktūra: kredītiestādes un tirdzniecības centru pārvaldnieki, centrālie darījumu partneri, ar niansi, ka DORA darbojas kā specifisks nozares standarts.
- Veselības aprūpes nozareveselības aprūpes sniedzēji, ES references laboratorijas, zāļu pētniecības un attīstības iestādes, pamata un specializēto farmaceitisko produktu ražotāji un būtisku medicīnas ierīču ražotāji sabiedrības veselības ārkārtas situācijās.
- Dzeramais ūdens un notekūdeņiDzeramā ūdens piegādātāji un izplatītāji, kā arī uzņēmumi, kas atbild par komunālo, sadzīves vai rūpniecisko notekūdeņu savākšanu, novadīšanu un attīrīšanu.
- Digitālā infrastruktūraInterneta apmaiņas punktu (IXP) pakalpojumu sniedzēji, DNS pakalpojumi, augstākā līmeņa domēnu reģistri, mākoņdatošanas pakalpojumu sniedzēji, datu centri, satura piegādes tīkli (CDN), uzticamu pakalpojumu sniedzēji, publisko elektronisko sakaru tīklu pakalpojumu sniedzēji un publiskie elektronisko sakaru pakalpojumi.
- Uzņēmumu savstarpējo IKT pakalpojumu pārvaldībapārvaldīto pakalpojumu sniedzēji un pārvaldīto drošības pakalpojumu sniedzēji, kas tieši ietekmē visu tehnoloģiju piegādes ķēdi.
- Valsts pārvaldes iestādesVispārējās valsts pārvaldes struktūras un dažos gadījumos reģionālās un vietējās struktūras, ja to pakalpojumu sniegšanas traucējumi var būtiski ietekmēt kritiski svarīgas sociālās vai ekonomiskās darbības.
- Pasta un kurjerpasta pakalpojumipiegādātāji, kas veic pasta sūtījumu savākšanu, šķirošanu, transportēšanu un izplatīšanu.
- Atkritumu apsaimniekošanauzņēmumi, kas nodarbojas ar atkritumu savākšanu, pārvadāšanu, reģenerāciju un apglabāšanu, tostarp poligonos.
- Ķīmiskā viela: uzņēmumi, kas ražo, ražo un izplata ķīmiskās vielas un maisījumus, kā arī no tiem izgatavo izstrādājumus.
- Pārtikas ražošana, pārstrāde un izplatīšanaPārtikas uzņēmumi, kas nodarbojas ar vairumtirdzniecību un liela mēroga rūpniecisko ražošanu un pārstrādi.
- Uzlabota ražošana: veselības produktu un in vitro diagnostikas ražotāji, datoru, elektronisko un optisko izstrādājumu, elektroiekārtu, mašīnu un aprīkojuma, mehānisko transportlīdzekļu un cita transporta aprīkojuma ražošana.
- Kosmosa sektors: sauszemes infrastruktūras operatori, kas atbalsta kosmosa pakalpojumu sniegšanu, izņemot tos, kuru īpašumtiesības vai pārvaldība atbilst ES vai trešajām personām tās kosmosa programmas ietvaros.
Visās šajās nozarēs lielie uzņēmumi parasti tiek klasificēti kā būtiski , savukārt vidēja lieluma uzņēmumi parasti ir svarīgi, ja vien nav īpaši norādīts citādi. Mazie un mikrouzņēmumi parasti tiek izslēgti to lieluma dēļ, bet tos var iekļaut, ja to kritiskums to attaisno.
Pārvaldība un augstākās vadības pienākumi
Viena no būtiskākajām izmaiņām NIS2 un Spānijas likumprojektā ir uzsvars uz kiberdrošības pārvaldību un pārvaldes institūciju tiešo atbildību . Likumprojekta 14. pants apstiprina šo ideju: kiberdrošība vairs nav tikai tehnisks jautājums, bet gan augsta līmeņa stratēģisks jautājums.
Augstākajai vadībai ir jāapstiprina un jāpārrauga kiberdrošības risku pārvaldības pasākumu ieviešana , nodrošinot, ka tie ir samērīgi ar organizācijas kontekstu un identificētajiem riskiem. Turklāt vadošās institūcijas uzņemsies galīgo atbildību par jebkādu neatbilstību, kas ir saistīta ar pastiprināto sankciju režīmu.
Vēl viens svarīgs aspekts ir regulāras kiberdrošības apmācības vadībai . Vienkārša deleģēšana nav pietiekama: vadītājiem ir jābūt apmācītiem izprast riskus, pieņemt pārdomātus lēmumus un atbalstīt spēcīgas drošības kultūras izplatīšanos visā organizācijā. Savukārt viņi būs atbildīgi par regulāru apmācību programmu veicināšanu pārējiem darbiniekiem.
NIS2 20. pants pastiprina šo viedokli, skaidri pieprasot, lai pārvaldes institūcijas apzinātos savus pienākumus, apstiprinātu pasākumus, nodrošinātu to īstenošanu un spētu reaģēt ārkārtas situācijās pat ar personīgām sekām (piemēram, dažos gadījumos iespējamu funkciju nodalīšanu).
Šajā kontekstā kritiski svarīgas kļūst attiecības starp vadību un informācijas drošības speciālistu (CISO vai līdzvērtīgu amatpersonu) : tiek sagaidīts plūstošs, pastāvīgs dialogs, kas balstīts uz objektīviem riska un atbilstības kritērijiem.
NIS2 noteiktie riska pārvaldības pasākumi
Spānijas likumprojekta 15. pantā ir noteikts, ka kiberdrošības riska pārvaldības pasākumiem jābalstās uz valsts, Eiropas un starptautiskiem tehniskajiem standartiem , kuros integrētas vismaz NIS2 21. pantā noteiktās un Īstenošanas regulā (ES) 2024/2690 izstrādātās prasības.
Starp pasākumiem, kas jāīsteno būtiskām un svarīgām struktūrām , izceļas šādi:
- Drošības politika un riska analīze informācijas sistēmu, veicot periodiskas pārskatīšanas.
- Incidentu vadība, tostarp skaidras atklāšanas, reaģēšanas un atgūšanas procedūras.
- Biznesa nepārtrauktība, dublēšana, atkopšana pēc katastrofām un krīzes pārvaldībanodrošinot darbības noturību.
- Piegādes ķēdes drošība un attiecības ar piegādātājiem un tiešajiem pakalpojumu sniedzējiem, kas ietver līgumsaistību noteikšanu, kā arī apstiprināšanas un audita kontroli.
- ievainojamības pārvaldība tīklu un informācijas sistēmu, tostarp ielāpu un atjauninājumu, iegādē, izstrādē un uzturēšanā.
- Kiberdrošības pasākumu efektivitātes novērtēšanas politikaizmantojot auditus, metrikas un periodiskas pārskatīšanas.
- Kiberhigiēnas pamatprakses un apmācība darbinieku, pielāgoti dažādiem profiliem.
- Kriptogrāfijas un šifrēšanas politikas lai garantētu informācijas konfidencialitāti un integritāti.
- Cilvēkresursu drošībaPiekļuves kontroles un aktīvu pārvaldības politikas.
- Daudzfaktoru vai nepārtraukta autentifikācija, balss sakaru un ārkārtas sakaru aizsardzība.
Spānijā daudzi no šiem pasākumiem jau bija iekļauti Valsts drošības regulējumā (ENS) , īpaši valsts pārvaldes iestādēm un to piegādātājiem. Faktiski Valsts digitālās pārvaldes aģentūra un Nacionālais kriptogrāfijas centrs ir iesnieguši ES informāciju par ENS stingro saskaņošanu ar NIS2, uzsverot tā potenciālu kā Eiropas etalonu un ieguldījumu valsts digitālās ekosistēmas noturībā.
Tomēr NIS2 paceļ latiņu daudz plašākam organizāciju lokam, tostarp MVU, kurus ietekmē to lielums vai kritiskā svarīgums . Nobriedušām organizācijām daudzas no šīm prasībām atbilst esošajai praksei; tūkstošiem uzņēmumu bez kiberdrošības pieredzes tās ir ievērojams lēciens brieduma, resursu un iekšējās organizācijas ziņā.
Informācijas drošības vadītājs (CISO) un viņa funkcijas
Likumprojekta 16. pantā ir noteikts, ka visām būtiskajām un svarīgajām struktūrām ir jāieceļ informācijas drošības speciālists . Šī loma, iedvesmojoties no Spānijas iepriekšējās pieredzes ar sākotnējo TID, kļūst par centrālo punktu visu, kas saistīts ar sistēmu un datu aizsardzību, koordinēšanā.
Tās galvenās funkcijas ietver:
- Definēt un ieviest organizācijas kiberdrošības stratēģiju, saskaņots ar riskiem, uzņēmējdarbību un normatīvajām saistībām.
- Novērtēt, mazināt un nepārtraukti pārskatīt riskus, saglabājot aktuālu pārskatu par uzņēmuma riska darījumiem.
- Pārvaldiet pierādījumus, politikas un ierakstus, kas nepieciešami atbilstības pierādīšanai no NIS2 un valsts noteikumiem izrietošajām saistībām.
- Veicināt kiberdrošības kultūru sadarbībā ar augstāko vadību, apmācība un informētības veicināšana visu darbinieku vidū.
- Nodrošināt atbilstību incidentu ziņošanas pienākumiem, koordinējot ziņojumus kompetentajām iestādēm.
Spānija bija viena no pirmajām valstīm, kas , transponējot bijušo NIS direktīvu , skaidri ieviesa informācijas drošības vadītāja (CISO) lomu . Tomēr pieredze rāda, ka ievērojams skaits galveno operatoru nekad oficiāli netika iecelti šajā amatā un pat tad netika sodīti. NIS2 apvienojumā ar topošajiem Spānijas likumiem un stingrāku sankciju režīmu cenšas labot šo paviršību un piešķirt CISO stabilāku un atzītāku amatu.
Raugoties nākotnē, ir sagaidāms ievērojams atbildīgo subjektu skaita pieaugums : no aptuveni 400 pašreizējiem svarīgākajiem operatoriem līdz aptuveni 5.000 līdz 50 000 svarīgākajiem un svarīgākajiem subjektiem. Tas nozīmēs ievērojamu pieprasījumu pēc kiberdrošības speciālistiem gan uzņēmuma iekšienē, gan ārpakalpojumos, īpaši MVU, kuriem iepriekš nekad nav bijis šāda amata.
Incidentu ziņošanas un ievainojamību pārvaldības pienākumi
NIS2 direktīvā ārkārtīgi svarīga ir agrīna paziņošana par drošības incidentiem ar būtisku ietekmi . Spānijas tiesību akta projekta 18. pantā šis pienākums ir sīkāk izklāstīts, saskaņojot to ar direktīvā noteiktajiem termiņiem un saturu.
Ja vienība cieš no incidenta, kas varētu radīt nopietnus traucējumus tās pakalpojumu sniegšanā vai ievērojamu kaitējumu sev vai trešajām personām, tai jāievēro šāda ziņošanas shēma:
- Sākotnējais paziņojumsne vēlāk kā 24 stundu laikā pēc incidenta atklāšanas, sniedzot pieejamo pamatinformāciju.
- Starpziņojumsne vēlāk kā 72 stundu laikā pēc atklāšanas, veicot sākotnēju ietekmes un smaguma novērtējumu.
- Gala ziņojumsne vēlāk kā viena mēneša laikā pēc pirmā paziņojuma, tostarp detalizēti aprakstot incidentu, tā ietekmi, smagumu un veiktos pasākumus.
Turklāt NIS2 stiprina ievainojamību pārvaldību un komunikāciju : tā nav tikai ziņošana par pabeigtiem incidentiem, bet arī attiecīgās informācijas apmaiņa par ievainojamībām , kurām var būt sistēmiska ietekme, veicinot reaģēšanas koordināciju valstu un Eiropas līmenī.
Spānijā reaģēšanas ekosistēma balstās uz trim galvenajām CSIRT vienībām : CCN-CERT (valsts pārvaldei, stratēģiskajiem uzņēmumiem un klasificētām sistēmām), INCIBE-CERT (privātajam sektoram un pilsoņiem) un MCCE (aizsardzības sektoram). Tās papildina csirt.es tīkls, kas apvieno desmitiem specializētu komandu un savienojas ar starptautiskiem tīkliem, piemēram, FIRST, kā arī ar Nacionālo SOC tīklu.
Būtiskām un svarīgām struktūrām ir jāziņo par saviem incidentiem kompetentajām CSIRT vienībām (CSIRT ) saskaņā ar nozares noteikumiem un topošā Nacionālā kiberdrošības centra vadlīnijām, kas darbosies kā koordinējošs elements un saikne ar ENISA un pārējām dalībvalstīm.
Sankciju režīms un Eiropas spiediens
NIS2 direktīva nosaka ievērojami stingrāku sodu režīmu nekā iepriekšējā NIS direktīva . Būtiskām struktūrām vissmagākie pārkāpumi var izraisīt naudas sodus līdz 10 miljoniem eiro vai 2% no grupas globālā apgrozījuma, savukārt lielām struktūrām sodi var sasniegt 7 miljonus eiro jeb 1,4% no globālā apgrozījuma.
Pašlaik Spānijā vēl nav novērotas nekādas uz NIS2 balstītas sankcijas , daļēji tāpēc, ka transponēšanas likums vēl nav spēkā un uzraudzības iestāde vēl nav oficiāli iecelta. Citās dalībvalstīs transponēšana ir notikusi nesen, tāpēc vēl ir pāragri gaidīt plaša mēroga sankcijas.
Tomēr eksperti ir vienisprātis, ka tad, kad tādas valstis kā Francija vai Vācija sāk piemērot sankcijas , Spānija nevar atļauties atpalikt, ja tā vēlas saglabāt saskaņotību un ticamību Eiropas līmenī. Komisijas spiediens, izmantojot pienākumu neizpildes procedūras un argumentētus atzinumus, ir vērsts uz to.
Papildus finansiālajām sankcijām NIS2 pirmo reizi skaidri ievieš augstākās vadības atbildību kiberdrošības jomā . Vadības un informācijas drošības vadītāja (CISO) atdalīšana vairs nav iespējama: vadošajai institūcijai ir jābūt iesaistītai, informētai un jāpieņem nepieciešamie lēmumi.
Pēc tādu speciālistu kā ISMS foruma pārstāvju domām, lielākais izaicinājums ir MVU tīklā, kuri, pilnībā to neapzinoties, būs saistīti ar NIS2 . Daudziem trūkst pietiekamu resursu, procesu vai kiberdrošības kultūras, un tos "spiedīs" gan likums, gan lielo klientu prasības piegādes ķēdē, kuriem būs jāpieprasa līgumsaistību garantijas, lai nodrošinātu atbilstību direktīvai.
Atbalstīt iniciatīvas, pētījumus un ENS lomu
Līdztekus likumdošanas progresam Spānija veicina tehniskas un zināšanu iniciatīvas , lai atvieglotu uzņēmējdarbības sektora pielāgošanos NIS2. Piemēram, ISMS forums UCM ārkārtas kiberdrošības un datu aizsardzības priekšsēdētāja vadībā strādā pie pētījuma par NIS2 ietekmi uz Spānijas uzņēmumiem.
Šim projektam ir divējāds mērķis: izveidot neoficiālu NIS2 skarto uzņēmumu uzskaiti un novērtēt to kiberdrošības brieduma līmeni. Pirmajā posmā uzskaite tiks apkopota, izmantojot visaptverošas datubāzes (komercreģistru, DIRCE/INE, nozaru datubāzes utt.), un rezultāti gaidāmi ap 2025. gada novembri. Otrajā posmā reprezentatīvai uzņēmumu izlasei (mērķtiecīgi 1.000 atbildes) tiks nosūtīta īsa anketa, lai novērtētu to sagatavotības līmeni, un rezultāti gaidāmi līdz 2026. gada maijam.
Analīzē tiks iekļauta segmentācija pēc nozares, lieluma, ģeogrāfiskā izplatījuma un uzņēmuma veida (būtisks vai svarīgs) , secinājumus izklāstot apkopotā vadības ziņojumā bez individuāliem datiem, kas kalpo gan uzņēmumiem, gan iestādēm.
Vienlaikus tādas organizācijas kā ISMS forums un dažādas valsts aģentūras visā valstī rīko informatīvus pasākumus , īpašu uzmanību pievēršot MVU. Mērķis ir "evaņģelizēt", skaidri izskaidrot, ko nozīmē NIS2, kāpēc ir nepieciešams CISO (iekšējais vai ārējais), kā definēt kiberdrošības pamatpolitikas un kā sagatavoties turpmākajam likumam un tā papildu noteikumiem.
Stingri regulējuma ziņā Nacionālā drošības sistēma (ENS) Eiropā ir tikusi prezentēta kā viena no Spānijas lielākajām stiprajām pusēm . Valsts digitālās administrācijas aģentūra un Nacionālais kriptogrāfijas centrs (CCN) ir dalījušies ar NIS2 sadarbības grupu ENS uzkrātajā pieredzē, atbilstības profilos un integrācijā ar Regulas (ES) 2019/881 (Kiberdrošības likums) Eiropas sertifikācijas shēmām. Šīs prezentācijas pozitīvā uzņemšana nostiprina Spānijas tēlu kā proaktīvu dalībnieku, kas apņēmies nodrošināt stabilu, saskaņotu un saskaņotu kiberdrošību.
Šajā kontekstā Spānijas pielāgošanās NIS2 ietver sevī termiņu spiediena, tādu instrumentu kā Nacionālās drošības shēmas (ENS) tehniskās noturības un milzīgā izaicinājuma pārvarēšanu, iekļaujot tūkstošiem jaunu vienību progresīvā kiberdrošības kultūrā. Organizācijas, kas jau tagad gūst panākumus, veic situācijas novērtējumus un sāk saskaņot savu praksi ar direktīvu, būs labākā pozīcijā, lai samazinātu riskus, izvairītos no turpmākiem sodiem un demonstrētu proaktīvu un nobriedušu pieeju kiberdraudiem.
