- Noklusējuma vārteja ir ierīce, kas savieno jūsu lokālo tīklu ar citiem tīkliem un darbojas kā noklusējuma maršruts nelokālajai datplūsmai.
- Parasti tā ir maršrutētāja privātā IP adrese jūsu lokālajā tīklā (LAN), savukārt pats maršrutētājs saziņai ar internetu izmanto citu publisku IP adresi.
- Pareiza IP adreses, maskas un vārtejas konfigurācija ir būtiska datoros, maršrutētājos, pārvaldītajos komutatoros un seriālā porta-Ethernet pārveidotājos.
- .1 vai .254 izvēle kā vārteja ir konvencija; vissvarīgākais ir uzturēt konsekventu un labi dokumentētu shēmu.
Noklusējuma vārteja ir viens no tiem tīkla jēdzieniem, par kuriem visi ir dzirdējuši, bet daudzi cilvēki to pilnībā nesaprot. Tomēr tā ir svarīga interneta pārlūkošanai, piekļuvei citām ierīcēm vai maršrutētāja , datora vai pat rūpnieciskā lietu interneta (IoT) ierīču pareizai konfigurēšanai.
Šajā rakstā mēs mierīgi izskaidrosim, kas ir noklusējuma vārteja, tās mērķi un kā to konfigurēt dažādos scenārijos: sākot no tipiska mājas tīkla ar interneta pakalpojumu sniedzēja nodrošinātu maršrutētāju līdz pārvaldītiem komutatoriem vai seriālā-Ethernet pārveidotājiem rūpnieciskā vidē. Jūs redzēsiet praktiskus piemērus ar reālām IP adresēm, mēs atbildēsim uz bieži uzdotiem jautājumiem (piemēram, kāpēc tā gandrīz vienmēr beidzas ar .1), un mēs pārskatīsim dažas bieži sastopamas problēmas un to risināšanas veidus.
Kas īsti ir noklusējuma vārteja?
IP tīklos vārteja ir ierīce, kas darbojas kā savienojuma punkts starp diviem dažādiem tīkliem, saņemot paketes un pārsūtot tās uz galamērķi. Tā darbojas kā tulks un kurjers, kas savieno jūsu lokālo tīklu ar lielākiem tīkliem, parasti internetu.
Runājot par noklusējuma vārteju, mēs domājam ierīci, uz kuru jūsu dators, mobilais tālrunis, komutators vai rūpnieciskais pārveidotājs nosūta visu datplūsmu, kas paredzēta adresēm ārpus tā lokālā tīkla. Vienkārši sakot, tas ir "noklusējuma ceļš", ko datplūsma izmanto, ja ierīce nezina, uz kuru konkrēto maršrutu to sūtīt.
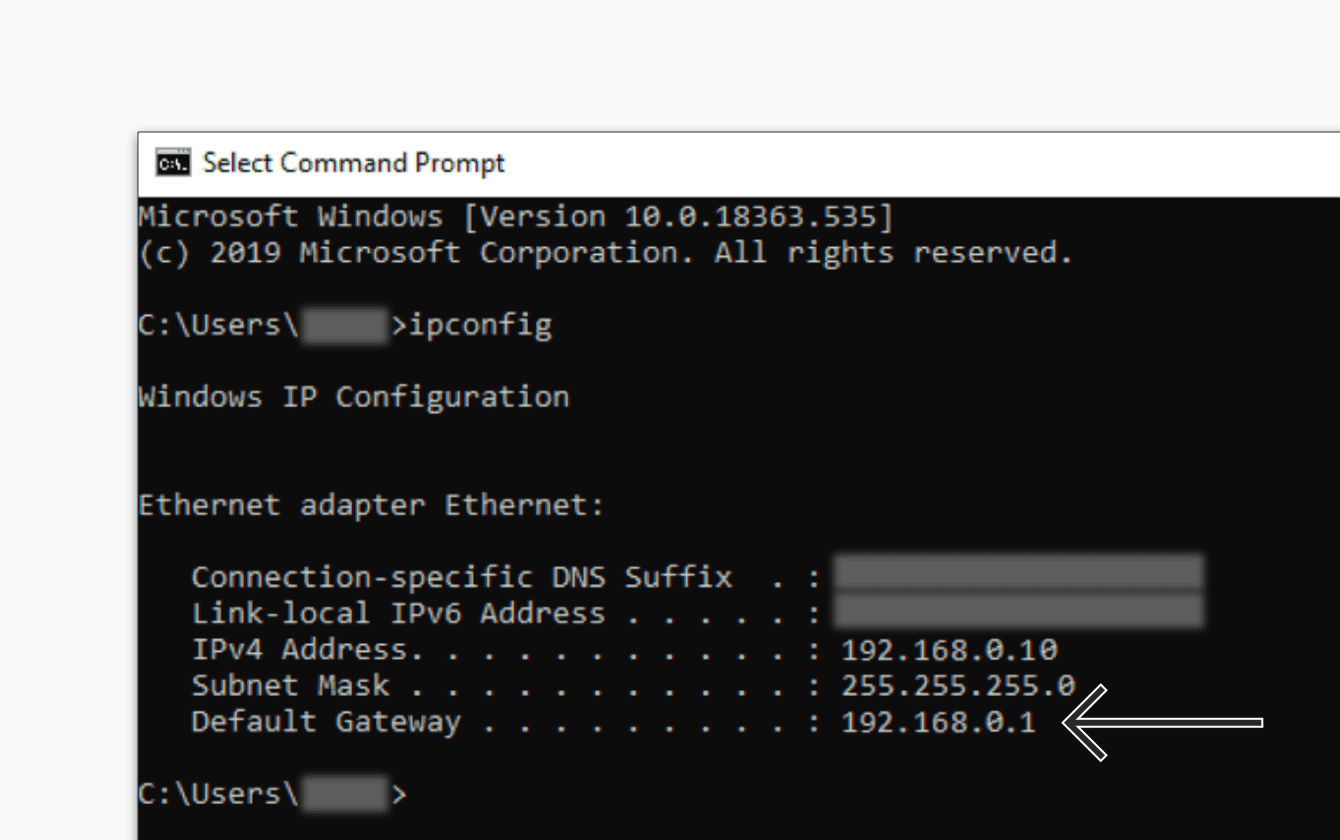
IP tīklā noklusējuma vārteja gandrīz vienmēr ir maršrutētāja IP adrese tajā pašā apakštīklā, kurā atrodas jūsu ierīce. Ja jūsu dators ir savienots ar adresi 192.168.1.50 ar apakštīkla masku 255.255.255.0, noklusējuma vārteja parasti ir kaut kas līdzīgs 192.168.1.1 vai 192.168.1.254, kas atbilst maršrutētāja lokālajai IP adresei.

Šī koncepcija attiecas gan uz ļoti vienkāršiem mājas tīkliem, gan uz sarežģītām uzņēmumu infrastruktūrām , kur vārteja parasti ir atvēlēts maršrutētājs, ugunsmūris vai 3. slāņa ierīce, kas maršrutē starp vairākiem VLAN vai apakštīkliem.
Privāta IP adrese, publiska IP adrese un vārtejas loma
Jebkurā uz IP balstītā tīklā ir svarīgi nošķirt privātās un publiskās IP adreses . Maršrutētājam, kas darbojas kā vārteja, parasti ir vismaz divas IP adreses: viena lokālajā tīklā un viena "ārpus" tīkla.
No vienas puses, maršrutētājam ir privāta IP adrese , lai identificētu sevi jūsu lokālajā tīklā (LAN). Tā ir IP adrese, piemēram, 192.168.xx, 10.xxx vai 172.16.xx-172.31.xx. Tā ir IP adrese, ko izmantojat, lai piekļūtu tā administrēšanas panelim no datora vai mobilās ierīces.
No otras puses, tai pašai ierīcei ir publiska IP adrese , kas ir redzama internetā un ļauj pārējam globālajam tīklam zināt, kā ar jums sazināties. Šo IP adresi parasti piešķir jūsu interneta pakalpojumu sniedzējs (ISP), izmantojot DHCP vai PPPoE, vai arī tā var būt statiska, ja abonējat statiskas IP adreses pakalpojumu.
Maršrutētājs ir atbildīgs par datplūsmas tulkošanu un maršrutēšanu starp jūsu privātajām un publiskajām IP adresēm, izmantojot tādas metodes kā tīkla adrešu tulkošana (NAT) . Jūsu iekšējām ierīcēm tas darbojas kā noklusējuma vārteja, savukārt ārējām ierīcēm tā ir vienkārši cita IP adrese internetā, kas norāda uz jūsu savienojumu.
Mājās un mazos birojos šo lomu parasti veic maršrutētāji ar integrētiem modemiem (kabeļmodemi, DSL modemi vai universālas ierīces), kas savieno jūsu lokālo tīklu (LAN) ar operatora tīklu un no turienes ar internetu (WAN).
Lokālā tīkla ar noklusējuma vārteju praktisks piemērs
Lai to visu aplūkotu konkrētāk, iedomājieties vienkāršu tīklu, kas sastāv no maršrutētāja un vairākām tam pievienotām ierīcēm, piemēram, datoriem un printeriem. Tie visi koplieto vienu un to pašu apakštīklu 192.168.4.0/24.
Datoru IP adreses varētu būt, piemēram: 192.168.4.3 (PC 1), 192.168.4.4 (PC 2), 192.168.4.5 (PC 3), 192.168.4.6 (PC 4), 192.168.4.7 (PC 5) un 192.168.4.8 (PC 6). Katram no tiem ir sava unikāla IP adrese vienā tīklā, lai tie varētu sazināties viens ar otru bez problēmām.
Šajā gadījumā maršrutētājam lokālajā tīklā (LAN) tiktu piešķirta privāta IP adrese, piemēram, 192.168.4.1 , kuru jūs konfigurētu kā noklusējuma vārteju katrā tīkla ierīcē. Tai pašai ierīcei ir arī publiska IP adrese tās WAN saskarnē, ko nodrošina jūsu interneta pakalpojumu sniedzējs, un tai nav obligāti jābūt 192.168.4.x diapazonā.
Visu ierīču apakštīkla maska varētu būt 255.255.255.0 , kas nozīmē, ka derīgas resursdatora adreses ir no 192.168.4.1 līdz 192.168.4.254. Šīs ir adreses, ko var piešķirt ierīcēm; šajā konkrētajā tīklā gala ierīcēm nevajadzētu izmantot ne 192.168.4.0, ne 192.168.4.255.
IP adrese 192.168.4.0 ir rezervēta paša tīkla identificēšanai (tīkla adrese), un 192.168.4.255 ir apraides adrese , kas tiek izmantota, vienlaikus sūtot paketes uz visām ierīcēm apakštīklā. Tāpēc, manuāli piešķirot IP adreses, šīs divas adreses vienmēr tiks izslēgtas.
Noklusējuma maršruts un saistība ar vārteju
Noklusējuma vārteja ir cieši saistīta ar maršrutēšanas pamatkoncepciju: noklusējuma maršrutu . Šis maršruts ir īpašs ieraksts ierīces maršrutēšanas tabulā, kas norāda, kur jānosūta paketes, kuru galamērķis neatbilst nevienam konkrētākam maršrutam.
Tipisks noklusējuma maršruts sastāv no galamērķa 0.0.0.0 , apakštīkla maskas 0.0.0.0 un nākamās pieslēguma IP adreses, kas ir noklusējuma vārteja. 0.0.0.0/0 nozīme ir "jebkura IP adrese, kas nav savienota pārī ar citiem maršrutiem".
Iedomājieties maršrutēšanas tabulu kā noteikumu sarakstu: ja mērķa IP adrese atrodas jūsu apakštīklā, ierīce nosūta datplūsmu tieši uz šo resursdatoru. Ja attiecīgajai IP adresei nav skaidru noteikumu, tiek izmantots noklusējuma maršruts , kas būtībā saka: "Ja nezināt, kurp doties, nosūtiet to uz šo maršrutētāju."
Piemēram, ja jūsu datoram kā noklusējuma vārteja ir konfigurēta adrese 172.31.48.1 , tas automātiski izveidos maršrutu 0.0.0.0/0, kurā šis maršrutētājs būs nākamais solis. Visa datplūsma, kas nonāk internetā un nav paredzēta jūsu lokālajam tīklam (LAN), ies caur šo maršrutu.
Modernākās ierīcēs, piemēram, 3. slāņa komutatoros vai profesionālos maršrutētājos , vienkārša vārtejas lauka vietā statisks maršruts tiek tieši konfigurēts ar galamērķi 0.0.0.0, masku 0.0.0.0 un atbilstošo nākamo lēcienu, taču gala rezultāts ir tieši tāds pats.
Noklusējuma vārteja mājas maršrutētājos un statiskā IP adrese
Mājas instalācijās maršrutētājs ļoti bieži iegūst interneta savienojumu, izmantojot PPPoE vai DHCP no interneta pakalpojumu sniedzēja. Šādos gadījumos jums vienkārši jāievada PPPoE lietotājvārds un parole (ja nepieciešams), un pārējos parametrus (WAN IP adresi, apakštīkla masku, ISP vārteju un DNS) automātiski nodrošina jūsu pakalpojumu sniedzējs.
Kad pie sava interneta pakalpojumu sniedzēja abonējat statisku publisku IP adresi , situācija nedaudz mainās. Daudzi maršrutētāji ļauj izvēlēties "statisko IP" kā WAN savienojuma veidu, un pēc tam manuāli jāievada IP adrese, apakštīkla maska, vārteja (no interneta pakalpojumu sniedzēja puses) un DNS serveri. Ja šīs vērtības ir nepareizas, savienojums nedarbosies.
Bieži vien cilvēki kļūdaini mēģina izmantot maršrutētāja lokālo IP adresi (piemēram, 192.168.1.1) kā vārteju WAN konfigurācijā, kas ir nepareizi, piemēram, savienojot divus maršrutētājus vienā tīklā . Šī adrese ir derīga kā vārteja ierīcēm jūsu iekšējā tīklā, taču vārtejai, ko maršrutētājs pieprasa WAN sadaļā, ir jābūt tai, ko jūsu interneta pakalpojumu sniedzējs ir definējis savam tīklam, parasti tajā pašā diapazonā kā jūsu publiskā IP adrese.
Ja ievadāt nepareizu masku (piemēram, 255.255.255.0 tikai tāpēc, ka jūsu IP adrese "izskatās pēc C klases") vai nepareizu vārteju, maršrutētājs var parādīt kļūdas ziņojumus, piemēram, ka IP adrese un vārteja nepieder vienam un tam pašam apakštīklam vai vienkārši neizdodas izveidot sesiju.
Ja jums rodas šāda veida šaubas, vienmēr sazinieties ar savu interneta pakalpojumu sniedzēju , jo tieši viņi pārzina jūsu tīkla topoloģiju un viņiem vajadzētu sniegt jums publisko IP adresi, apakštīkla masku, WAN vārteju un, ja piemērojams, izmantojamo DNS serveri.
Noklusējuma vārteja viedajos un pārvaldītajos slēdžos
Pārvaldītajiem slēdžiem bieži vien ir nepieciešama arī noklusējuma vārteja , lai piekļūtu resursiem ārpus to apakštīkla, piemēram, lai izveidotu savienojumu ar internetu, atjauninājumu serveri vai centralizētu pārvaldības sistēmu.
Tā saukto viedo slēdžu gadījumā (piemēram, TP-Link T1500 un T1500G sērijas) šīs ierīces neveic uzlabotu IP maršrutēšanu. Tām ir jānorāda tikai noklusējuma vārtejas IP adrese, lai tās varētu nosūtīt pārvaldības trafiku uz āru.
Tīmekļa administrēšanas saskarnē parasti dodaties uz kaut ko līdzīgu "Sistēmas informācija > Sistēmas IP", un tur ievadāt maršrutētāja IP adresi, kas nodrošina piekļuvi internetam, piemēram, 172.31.48.1 , piemērojot izmaiņas, lai slēdzis zinātu, kam pāradresēt nelokālo datplūsmu.
Turpretī pilnībā pārvaldīti vai 3. slāņa slēdži (piemēram, T1600G un T2600G sērijas) atbalsta IP maršrutēšanu. Šiem slēdžiem parasti nav vienkārša "noklusējuma vārtejas" lauka; tā vietā tie skaidri konfigurē statisku maršrutu 0.0.0.0/0 ar atbilstošo nākamo lēcienu.
Tipiska konfigurācija ietvertu navigāciju uz izvēlni, piemēram, “L3 FUNKCIJAS > Statiskā maršrutēšana > IPv4 statiskā maršrutēšana”, ieraksta izveidi ar galamērķi 0.0.0.0 , apakštīkla masku 0.0.0.0 un maršrutētāja IP adresi, kas izveido savienojumu ar internetu kā nākamo pieturas punktu. Pēc saglabāšanas komutators pāradresēs visu datplūsmu uz šo adresi, kuras galamērķis nepieder nevienam citam iekšējam maršrutam.
Ir svarīgi atcerēties, ka daudzās no šīm ierīcēm konfigurācija ir jāsaglabā manuāli, izmantojot tādas opcijas kā “Saglabāt” tīmekļa saskarnē vai komandas, piemēram, “copy running-config startup-config” CLI, pretējā gadījumā vārteja tiks zaudēta, izslēdzot ierīci.
Noklusējuma vārteja seriālā-Ethernet (IIoT) pārveidotājos
Rūpnieciskā lietu interneta (IIoT) vidē seriālā porta uz Ethernet pārveidotāji ļauj integrēt mantotas iekārtas ar RS-232/485 pieslēgvietām modernos IP tīklos. Šīs ierīces darbojas kā tulki starp seriālo un Ethernet pasauli.
Pārveidotājs vienā pusē izveido savienojumu ar tradicionālajām iekārtām, izmantojot seriālo portu, un otrā pusē ar IP tīklu. Tas saņem datus, kas saņemti caur seriālo portu, iekapsulē tos IP paketēs un nosūta pa tīklu. Lai sazinātos ar ierīcēm ārpus tā apakštīkla, tam ir jābūt pareizi konfigurētam noklusējuma vārtejai.
Darbība ir līdzīga datora darbībai: kad pārveidotājs vēlas sasniegt galamērķi ārpus sava tīkla, tas pārsūta šo datplūsmu uz IP adresi, kas konfigurēta kā tā vārteja. Tā parasti ir maršrutētāja vai 3. slāņa komutatora adrese ar maršrutēšanas iespējām uz citiem tīkliem.
Vārteju konfigurācija šajās ierīcēs parasti tiek veikta, izmantojot tīmekļa administrēšanas paneli vai pārvaldības rīku , kur ievadāt pārveidotāja IP adresi, apakštīkla masku un noklusējuma vārteju. Tīkla administrators piešķir šīs vērtības, pamatojoties uz kopējo sistēmas topoloģiju.
Ja vārteja ir nepareizi konfigurēta (piemēram, IP adrese ārpus pārveidotāja apakštīkla vai neesoša adrese), ierīce joprojām var sazināties ar resursdatoriem savā lokālajā tīklā, bet saziņa ar attāliem tīkliem neizdosies , izraisot datu pārtraukumus vai nespēju piekļūt datiem no ārējām uzraudzības sistēmām.
Daži mūsdienu pārveidotāji pat atbalsta dinamisko vārteju konfigurāciju , kas ļauj tiem automātiski pielāgot šo parametru, mainoties noteiktiem tīkla aspektiem, kas ir noderīgi lielos un mainīgos izvietojumos.
Kā atrast noklusējuma vārteju un privāto IP adresi
Ir ļoti noderīgi zināt, kā atrast gan datora privāto IP adresi , gan maršrutētāja noklusējuma vārteju, īpaši, ja nepieciešams atvērt portus, novērst savienojuma problēmu vai piekļūt maršrutētāja iestatījumiem.
Kad izveidojat savienojumu ar internetu no mājām vai biroja, maršrutētājs automātiski piešķir jums privātu IP adresi, izmantojot DHCP. Šī IP adrese katrai ierīcei, kas ir savienota ar vienu un to pašu tīklu, būs atšķirīga, lai maršrutētājs varētu tās atšķirt un pārvaldīt to datplūsmu atsevišķi.
Jūsu privātā IP adrese nav tāda pati kā jūsu publiskā IP adrese . Publiskā IP adrese ir tā, ko ārpasaule redz, kad apmeklējat tīmekļa vietnes, savukārt privātā IP adrese ir svarīga tikai jūsu lokālajā tīklā. Konfigurācijas nolūkos jūs parasti interesēs jūsu privātā IP adrese un, otrkārt, jūsu vārtejas IP adrese.
Šīs informācijas atrašana ir atkarīga no jūsu operētājsistēmas, taču visos gadījumos tā parasti ir norādīta tīkla iestatījumos kā "Noklusējuma vārteja", "Maršrutētājs" vai "Noklusējuma vārteja". Kad tā ir iegūta, varat to ievadīt tīmekļa pārlūkprogrammā, lai piekļūtu maršrutētāja administrēšanas panelim (protams, ja jums ir lietotājvārds un parole).
Mobilajās ierīcēs, gan iOS, gan Android, vārtejas vērtība parasti tiek parādīta tā Wi-Fi tīkla datos, ar kuru esat izveidojis savienojumu, kopā ar jūsu iekšējo IP adresi, masku un piešķirto DNS.
Tipiskas vārtu problēmas un to risināšana
Viena no visbiežāk sastopamajām ar vārtejām saistītajām problēmām ir tā, ka dators neizveido savienojumu ar internetu, lai gan šķiet, ka tas ir savienots ar lokālo tīklu. Tas var būt saistīts ar nepareizām manuālām konfigurācijām, novecojušiem draiveriem vai tīkla konfliktiem.
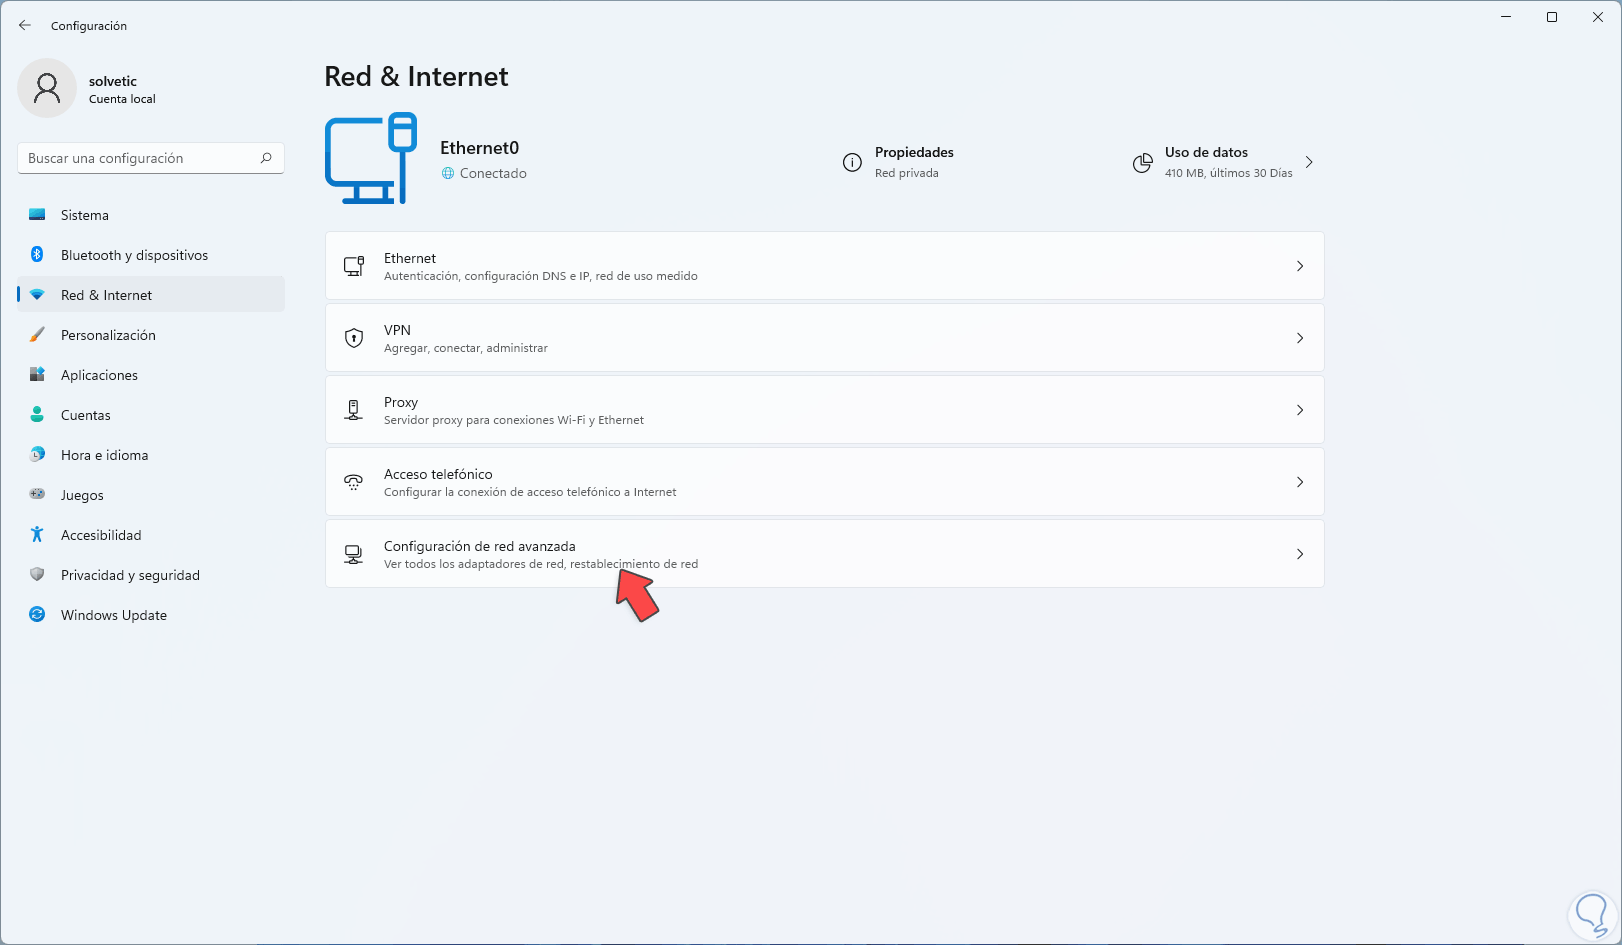
Windows vidē viena no pirmajām pārbaudāmajām lietām ir interneta protokola 4. versijas (TCP/IPv4) konfigurācija . Daudzos gadījumos, vienkārši nodrošinot, ka ir iespējotas opcijas "Automātiski iegūt IP adresi" un "Automātiski iegūt DNS servera adresi", maršrutētājs var piešķirt IP adresi un vārteju, izmantojot DHCP.
IPv6 arī relatīvi bieži izraisa konfliktus tīklos, kas to neizmanto pareizi. TCP/IPv6 īslaicīga atspējošana tīkla adaptera īpašībās, atstājot tikai IPv4, var palīdzēt izslēgt problēmas.
Vēl viena klasiska stratēģija operētājsistēmā Windows ir izmantot komandu konsoli kā administratoram un palaist tādas komandas kā ipconfig /release , lai atbrīvotu pašreizējo IP adresi, ipconfig /flushdns, lai iztukšotu DNS kešatmiņu, un ipconfig /registerdns, lai to vēlreiz reģistrētu, pēc tam restartējot datoru.
Ja problēma pēc visa šī joprojām pastāv, ieteicams atkārtoti instalēt vai atjaunināt tīkla adaptera draiverus (gan vadu, gan Wi-Fi) no datora ražotāja vai paša adaptera oficiālās vietnes. Bojāts vai novecojis draiveris var izraisīt vārtejas nereaģēšanu vai pat pareizas IP adreses piešķiršanas kļūmi.
Dažos gadījumos problēma rodas tāpēc, ka ierīce saglabā vairākus saglabātus Wi-Fi tīklus un, mēģinot izveidot savienojumu, rodas konflikti. Veco tīklu noņemšana no "Tīkla un koplietošanas centra" un atkārtota savienojuma izveide ar pareizo tīklu no jauna parasti novērš savienojumu ar nepareizu vai nepareizi konfigurētu tīklu.
Vārtejas IP izvēle: .1 vai .254?
Diezgan bieži uzdots jautājums, projektējot tīklu, ir tas, vai ir pamatots iemesls, kāpēc vārtejai jābeidzas ar .1 (piemēram, 192.168.1.1) vai .254 (192.168.1.254) /24 apakštīklā. Praksē, ja vien IP adrese pieder apakštīklam un nav rezervēta, abas iespējas ir derīgas.
Daudzas organizācijas izvēlas rezervēt pirmo pieejamo adresi (xxx1) galvenajam maršrutētājam vai ugunsmūrim tīri konvencijas un iegaumēšanas vienkāršības labad. Ir viegli atcerēties, ka "maršrutētājs ir .1", un tas ļauj izvairīties no sajaukšanas ar citām ierīcēm.
Tomēr citi izvēlas vārtejai izmantot pēdējo izmantojamo IP adresi (xxx254), atstājot apakštīkla sākumā vietu serveriem, tīkla iekārtām vai svarīgām ierīcēm, kuras viņi vēlas numurēt kārtīgā veidā (piemēram, 192.168.1.10 serverim A, 192.168.1.20 serverim B utt.).
Standartos nav obligātu noteikumu, kas pieprasītu viena vai otra veida izmantošanu; tas drīzāk ir stila un iekšējās organizācijas jautājums . Izglītības tīklos parasti māca, ka abi ir pilnīgi pieņemami un ka galvenais ir būt konsekvencēm un dokumentēt izvēli.
Lielās korporatīvajās vidēs nozīme ir arī iekšējām politikām un automatizācijai: skriptiem, konfigurācijas veidnēm vai pārvaldības sistēmām, kas pieņem, ka vārteja būs pirmā vai pēdējā IP adrese diapazonā. Svarīgi ir nejaukt kritērijus bez izšķirības, jo tas ievērojami sarežģī uzturēšanu.
Atšķirības starp vārtejas problēmām un Wi-Fi problēmām
Bezvadu savienojuma problēmas ir viegli sajaukt ar noklusējuma vārtejas problēmām, lai gan patiesībā tās ne vienmēr ir tieši saistītas. Dažreiz dators automātiski izveido savienojumu ar "pirmo tīklu", ko tas redz (iespējams, vecāku tīklu ar citu paroli vai konfigurāciju), un lietotājs pieņem, ka vaina ir vārtejā.
Pirms vainot maršrutētāju, ir vērts pārbaudīt, kuru tieši Wi-Fi tīklu ierīce izmanto, tā šifrēšanas veidu (piemēram, WEP, WPA2 vai WPA3) un vai šim tīklam faktiski ir piekļuve internetam. Pastāv scenāriji, kad izveidojat savienojumu ar tīklu, kas nodrošina tikai lokālu piekļuvi, bet ne WAN savienojumu, vai izmantojot nepareizi konfigurētu Wi-Fi atkārtotāju .
Daudzās sistēmās ir zināmo tīklu saraksts, kurā var dzēst saglabātos savienojumus , kas vairs netiek izmantoti. To dzēšana un atkārtota savienojuma izveide ar pareizo tīklu, izmantojot pareizo paroli, parasti novērš datora automātisku nepareizas opcijas izvēli.
Vēl viena lieta, kas jāpārbauda, ir tā, vai adapteris ir konfigurēts tā, lai IP adrese tiktu iegūta automātiski, vai arī kāds iepriekš ir piešķīris statisku IP adresi un vārteju, kas vairs neatbilst pašreizējam tīklam. Ja jūsu tīkls tagad izmanto 192.168.1.x, bet ierīce joprojām izmanto, piemēram, kaut ko līdzīgu 192.168.0.x, tā nevarēs redzēt pareizo maršrutētāju.
Kad tīklu saraksts ir notīrīts, TCP/IPv4 iestatījumi tiek atiestatīti uz automātiskiem iestatījumiem un tiek pārbaudīts, vai aktīvais Wi-Fi ir pareizais, faktiskās vārtejas problēmas tiek ievērojami samazinātas un kļūst vieglāk diagnosticēt, vai problēma ir maršrutētājā vai pakalpojumu sniedzējā.
Kā redzējāt, noklusējuma vārteja apstrādā datplūsmu, kas iziet no jūsu lokālā tīkla, neatkarīgi no tā, vai tas ir mājās ar vienkāršu maršrutētāju, uzņēmumā ar pārvaldītiem komutatoriem un statiskiem maršrutiem vai rūpnieciskos apstākļos ar seriālā porta-Ethernet pārveidotājiem. Izpratne par to, kas tas ir, kā tas ir saistīts ar noklusējuma maršrutu, kā to atrast jūsu iekārtās un kādas bieži pieļautas konfigurācijas kļūdas, sniegs jums sirdsmieru, iestatot tīklus, atverot portus vai novēršot problēmas, nejūtoties pārslogoti.