- Sarežģītības un minimālā garuma politiku ieviešana, pamatojoties uz pašreizējiem drošības standartiem.
- Detalizētu paroļu politiku (FGPP) izmantošana, lai ieviestu stingrus ierobežojumus privilēģiju lietotājiem.
- LM un NT heša krātuves diferenciācija, lai optimizētu izturību pret uzbrukumiem.
- Paroļu frāžu un MFA ieviešana, lai mazinātu brutālas spēka izmantošanas un akreditācijas datu zādzības riskus.
Runājot par drošības pārvaldību korporatīvajā tīklā, Ahilleja papēdis neapšaubāmi ir akreditācijas datu pārvaldība. Ir fakts, ka kibernoziedznieki ne vienmēr izmanto sarežģītas metodes; dažreiz brutāla spēka uzbrukums vai vienkārši kopīgu modeļu minēšana ir pietiekama, lai iefiltrētos sistēmā un sāktu virzīties horizontāli pa infrastruktūru, līdz tiek sasniegts džekpots.
Lai mūsu tīkls nekļūtu par sietu, ir svarīgi konfigurēt Active Directory tā, lai paroles nebūtu spēle. Runa nav tikai par minimālā garuma noteikšanu, bet gan par visaptverošas stratēģijas ieviešanu , kas apvieno stingras politikas, drošu hešu glabāšanu un, pats galvenais, pastāvīgu apmācību, lai darbinieki nelīmētu pie datora monitora līmlapiņas ar savu paroli.

Kā atslēgas tiek glabātas Windows ekosistēmā?
Windows neuzglabā paroles vienkāršā tekstā (tas būtu digitāla pašnāvība), bet gan izmanto vienvirziena funkcijas, labāk pazīstamas kā kriptogrāfiskās jaucējkodas . Būtībā tā ir matemātiska darbība, kas pārveido paroli rakstzīmju virknē, kuru nevar atsaukt. Active Directory domēnos tiek izmantoti divi galvenie veidi: LM (LAN Manager) OWF un NT OWF.
LM sistēma tagad ir novecojusi sistēma, kas tiek uzturēta saderības nolūkos, jo tā sadala atslēgu divos 7 baitu blokos un ir diezgan neaizsargāta. No otras puses, NT hešs izmanto MD4 algoritmu un ir autentifikācijas standarts mūsdienu domēnos. Ir svarīgi zināt, ka šīs atslēgas atrodas Active Directory datubāzes NTDS.DIT failā , ko jaunākajās Windows Server versijās aizsargā šifrēšanas slāņi, piemēram, AES-256.
Papildus centrālajai datubāzei datoros ir lokāls SAM un kešatmiņā saglabāti akreditācijas dati . Pēdējie ļauj lietotājam pieteikties pat tad, ja dators ir zaudējis savienojumu ar domēna kontrolleri, pamatojoties uz jaucējkodu, kas atvasināts no lietotājvārda un NT OWF.
Paroļu politikas konfigurēšana: soli pa solim
Lai ieviestu kārtību haosā, atslēgas varam pārvaldīt no grupas politikas pārvaldības konsoles (GPMC). Dodoties uz Datora konfigurācija > Drošības iestatījumi > Konta politikas , varam definēt noteikumus visam domēnam.
- Garums un sarežģītība: Astoņas rakstzīmes vairs nav pietiekamas. Tādas organizācijas kā INCIBE iesaka vismaz 12 rakstzīmesJānodrošina sarežģītība, lai nodrošinātu lielo burtu, mazo burtu, ciparu un simbolu lietošanu.
- Vēsture un derīgums: Lai lietotājs nevarētu mainīt divas līdzīgas paroles, ieteicams 24 paroļu vēstureAttiecībā uz derīguma termiņu var noteikt maksimālo derīguma termiņu aptuveni 45 dienas, lai piespiestu atjaunošanu.
- Konta bloķēšana: Lai pārtrauktu paroļu izsmidzināšanu, ir svarīgi konfigurēt bloķēšanas slieksnis (piemēram, 8 neveiksmīgi mēģinājumi) un definējiet gaidīšanas laiku, piemēram, 30 minūtes, pirms konts tiek atbloķēts pats vai ir nepieciešama administratora iejaukšanās.
Smalkgranularitātes direktīvas (FGPP)
Ne visi lietotāji ir pakļauti vienlīdzīgam riska līmenim. Reģistratoram nav nepieciešama tāda pati drošības politika kā sistēmas administratoram ar paaugstinātām privilēģijām . Šeit noder spēcīgās paroles politikas (FGPP), kas ir pieejamas kopš Windows Server 2008.
Tos pārvalda Active Directory administrēšanas centrs (ADAC) , proti, paroles konfigurācijas konteiners. Šeit mēs varam izveidot paroles konfigurācijas objektu (PSO) un piešķirt to konkrētai drošības grupai, piemēram, grupai ar nosaukumu gs_workers . Tādā veidā mēs varam pieprasīt administratoriem izmantot daudz garākas un sarežģītākas paroles nekā pārējiem darbiniekiem.

Atšķirība starp parolēm un ieejas frāzēm
Dažreiz mēs kļūstam apsēsti ar dīvainu simbolu lietošanu, kurus neviens neatceras, lai gan patiesais spēks slēpjas garumā. Šeit noder paroles . Atšķirībā no tradicionālās paroles, parole ir gara vārdu virkne, kurā parasti ir iekļautas atstarpes.
Tās ir daudz grūtāk uzlauzt, izmantojot datorus, jo meklēšanas telpa ir milzīga . Turklāt cilvēkiem tās ir vieglāk atcerēties, tādējādi samazinot iespējamību, ka lietotājs pierakstīs paroli nedrošā vietā. Lai novērstu LM hešu (vājākā veida) ģenerēšanu, efektīva metode ir izveidot spēcīgas paroles, pieprasot, lai tās būtu garākas par 14 rakstzīmēm.
Apkope, audits un problēmu novēršana
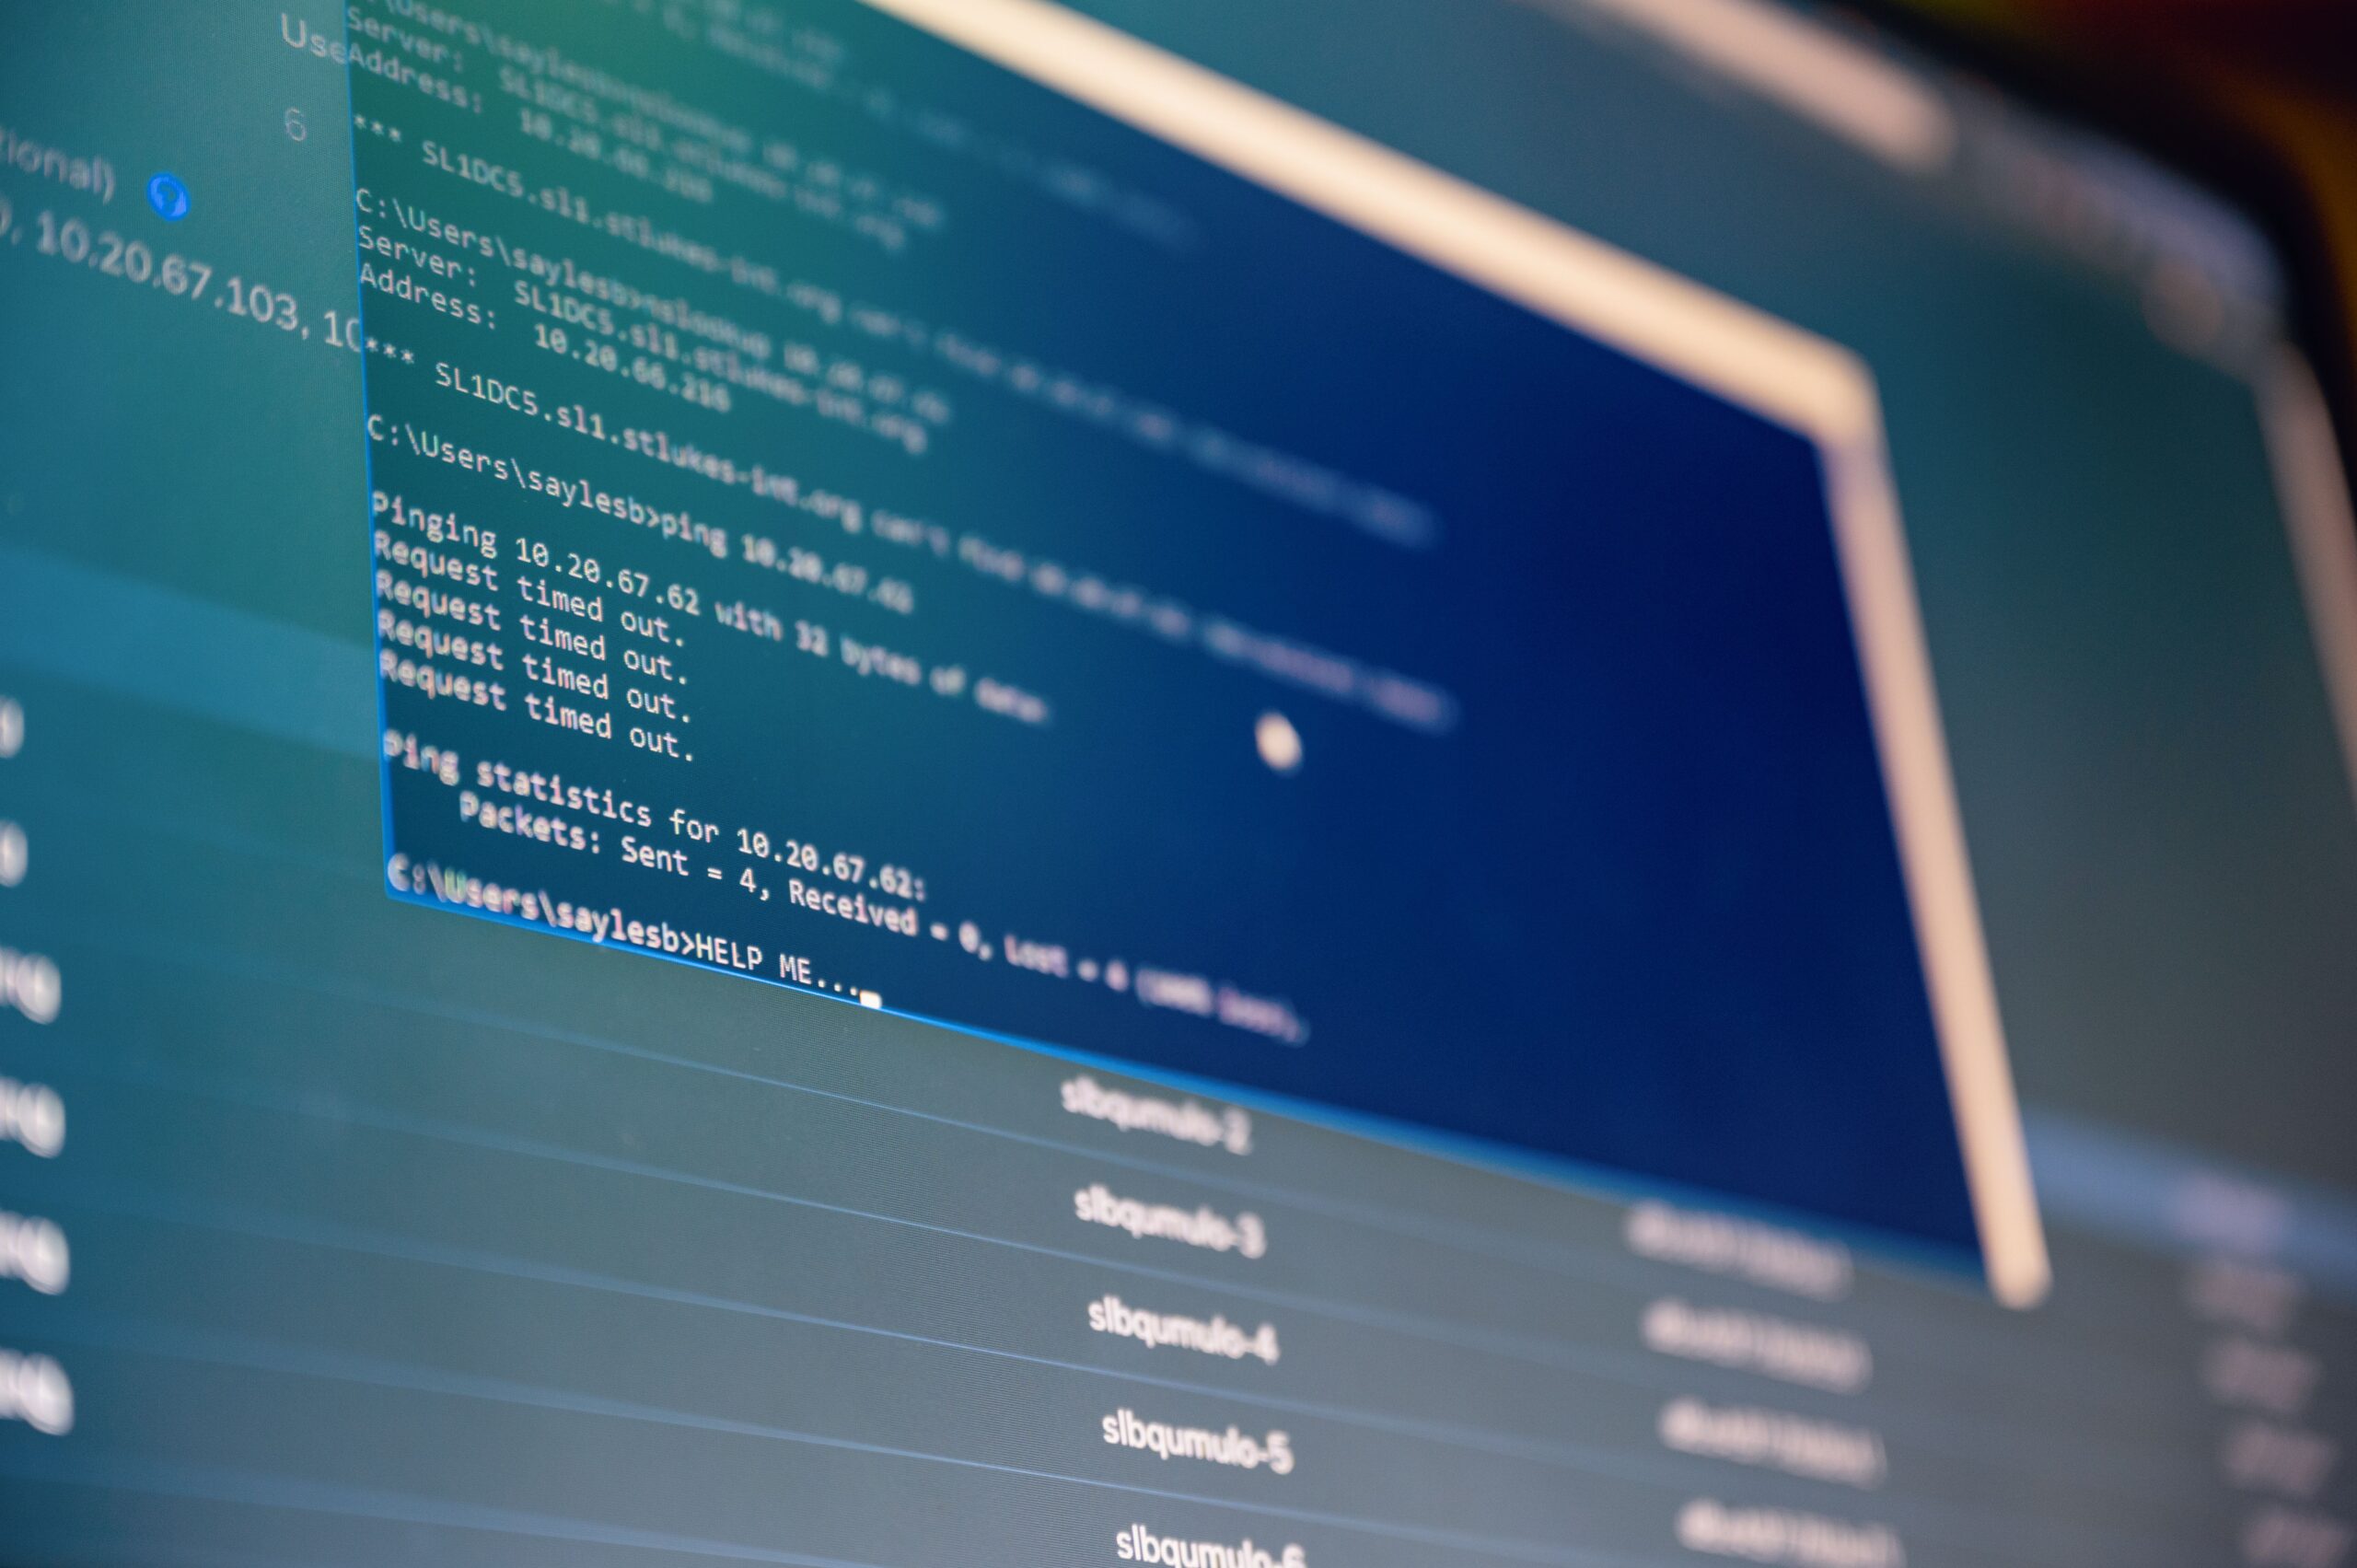
Kad noteikumi ir ieviesti, ir svarīgi uzraudzīt atbilstību. Lai skatītu pašreizējo politiku, komandrindā varat izmantot tādas komandas kā `net accounts` vai domēna informāciju varat iegūt, izmantojot komandu `Get-ADDefaultDomainPasswordPolicy`, izmantojot PowerShell.
Ja lietotājs sūdzas, ka jaunā politika viņam netiek piemērota, mēs varam palaist `gpupdate /force`, lai atsvaidzinātu politikas, vai izmantot `gpresult /r`, lai analizētu, kuri GPO faktiski tiek piemēroti iekārtai. Ir arī svarīgi uzraudzīt replikāciju starp domēna kontrolleriem, izmantojot `repadmin /replsummary` , jo sinhronizācijas trūkums var izraisīt lietotāja bloķēšanu vienā serverī, bet ne citā.
Lai nepārslogotu darbiniekus ar pārmērīgiem ierobežojumiem, ieteicams izmantot trešo pušu rīkus. Atvērtā pirmkoda paroļu pārvaldnieki ļauj izmantot unikālas un spēcīgas paroles, neiegaumējot tās visas, savukārt paroļu atiestatīšanas sistēmas (SSPR) novērš tehniskā atbalsta pārslodzi ar zvaniem katru reizi, kad kāds aizmirst paroli.
Identitātes drošība pakalpojumā Active Directory ir atkarīga no līdzsvara starp tehnisko stabilitāti, mūsdienīgu jaucējkodu, piemēram, NT un AES-256, izmantošanu, detalizētu politiku piemērošanu, pamatojoties uz lietotāja risku, un papildu pasākumu, piemēram, daudzfaktoru autentifikācijas (MFA) , ieviešanu, kas darbojas kā galīgā barjera paroles neizdošanās gadījumā.
