- Maija pirmajā ceturtdienā tiek atzīmēta Pasaules paroļu diena, lai vairotu izpratni par paroļu drošību.
- Garas, unikālas un sarežģītas paroles ievērojami samazina nesankcionētas piekļuves un datu noplūdes risku.
- Paroļu pārvaldnieki un divpakāpju autentifikācija ir galvenie rīki digitālās aizsardzības stiprināšanai.
- Uzņēmumiem un lietotājiem periodiski jāpārskata savi paroļu lietošanas paradumi un politikas, lai pielāgotos jauniem draudiem.
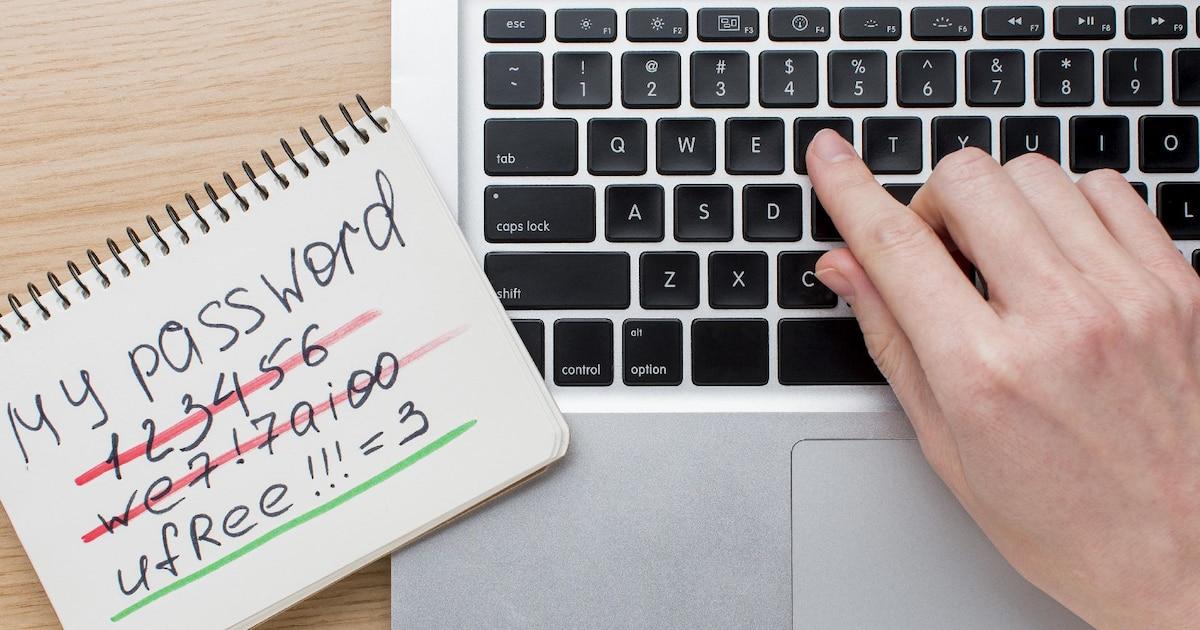
Pasaules paroļu diena ir kļuvusi par svarīgu atgādinājumu par kaut ko tādu, ko mēs bieži vien nepamanām: paroles, ko mēs ikdienā lietojam, ir barjera, kas atdala mūsu digitālo dzīvi no kibernoziedzniekiem. Katra pieteikšanās e-pastā, internetbankā, sociālajos tīklos vai darba platformās lielā mērā ir atkarīga no tā, cik labi (vai slikti) mēs pārvaldām savas paroles.
Lai gan tā varētu izklausīties pēc tehniskas vai garlaicīgas tēmas, patiesībā vienkārša, vāja parole var pavērt durvis finanšu krāpšanai , identitātes zādzībai vai ļoti sensitīvu personas un profesionālo datu noplūdei. Tāpēc šī diena, kas tiek svinēta katru maija pirmo ceturtdienu, kalpo kā lielisks iemesls, lai pārskatītu savus paradumus, uzlabotu savas paroles un uzzinātu par rīkiem, kas atvieglo dzīvi, neapdraudot drošību.
Kas ir Pasaules paroļu diena un kad tā tiek svinēta?
Pasaules paroļu diena tiek atzīmēta maija pirmajā ceturtdienā, un tās mērķis ir vairot lietotāju izpratni par spēcīgu un labi pārvaldītu paroļu lietošanas nozīmi. Tas nav tikai vēl viens datums kalendārā: tā mērķis ir mudināt miljoniem cilvēku izmantot šo dienu, lai pārskatītu savas paroles, nepieciešamības gadījumā tās mainītu un ieviestu labu paroļu pārvaldības praksi.
Šajā dienā valsts iestādes, tehnoloģiju uzņēmumi un lietotāju asociācijas parasti uzsāk kampaņas, vadlīnijas un atgādinājumus, mudinot ikvienu pārbaudīt savu pieteikšanās datu statusu. Viņi uzsver, cik svarīgi ir nelietot paroles atkārtoti, palielināt to sarežģītību un aktivizēt papildu aizsardzības slāņus, piemēram, divpakāpju autentifikāciju.
Maija pirmās ceturtdienas izvēle nav nejauša. Mērķis bija atrast gada laiku, kas ir relatīvi brīvs no citiem svarīgiem notikumiem, kas varētu novērst uzmanību no kiberdrošības vēstījuma. Tādā veidā uzmanības centrā joprojām ir datu aizsardzība un drošības pārkāpumu riska samazināšana.
Praksē šī diena ir kļuvusi par regulāru atgādinājumu uzņēmumiem un iedzīvotājiem pārskatīt savas digitālās drošības politikas un paradumus, atklāt vājās vietas un pielāgoties videi, kurā kiberuzbrukumi kļūst arvien sarežģītāki un biežāki.
Pasaules paroļu dienas izcelsme un vēsture
Šīs dienas pirmsākumi meklējami drošības pētnieka Marka Bērneta darbā . 2005. gadā viņš publicēja grāmatu "Perfect Passwords" ("Ideālas paroles"), kurā mudināja lietotājus izveidot spēcīgas, unikālas un grūti paredzamas paroles, un atklāti ierosināja veltīt konkrētu dienu, lai vairotu izpratni par paroļu nozīmi.
Bērnets uzsvēra, ka lielākā daļa cilvēku mēdz izmantot ļoti paredzamas paroles , atkārtoti izmantot tās dažādos pakalpojumos un nekad tās nemaina, kas ievērojami atvieglo kibernoziedznieku darbu. Viņa priekšlikums par "Paroļu dienu" bija vērsts tieši uz šī ieraduma pārtraukšanu, mudinot cilvēkus pārskatīt un atjaunināt savas paroles vismaz reizi gadā.
Pēc vairākiem gadiem, 2013. gadā, Intel Security pieņēma šo ideju un oficiāli nostiprināja pasākumu. Viņi pasludināja maija pirmo ceturtdienu par Pasaules paroļu dienu, vēloties to pārvērst globālā izpratnes veicināšanas kampaņā. Kopš tā laika šis datums visā pasaulē ir kļuvis arvien nostiprinošāks.
Kiberdrošības organizācijas , specializētas tīmekļa vietnes un lielākās digitālās platformas ātri vien pārņēma šo iniciatīvu . Daudzas no tām šajā dienā piedāvā ieteikumus, paroļu pārbaudes rīkus un atgādinājumus par divfaktoru autentifikācijas aktivizēšanu.
Saskaņā ar datiem, ko apkopojuši tādi statistikas portāli kā Statista, vairāk nekā 60% interneta lietotāju apgalvo, ka kādā brīdī ir mainījuši savas paroles tieši saistībā ar šo dienu rīkotām izpratnes veicināšanas kampaņām. Šis skaitlis atspoguļo labi izstrādāta pasākuma reālo ietekmi uz digitālās drošības paradumiem.
Tādi avoti kā National Today uzsver, ka šī diena ir bijusi būtiska, lai vairotu izpratni par nepieciešamību regulāri atjaunināt paroles un izvairīties no acīmredzamām kombinācijām vai tādām, kas balstītas uz personas datiem. Daudzi eksperti piekrīt, ka Pasaules paroļu dienas izveide iezīmēja pagrieziena punktu kiberdrošības pieejā no gala lietotāja viedokļa.
Kāpēc paroles ir tik svarīgas jūsu digitālajai drošībai
Paroles kalpo kā pirmā aizsardzības līnija pret nesankcionētu piekļuvi mūsu kontiem. Jebkurš pakalpojums, kurā piesakāties — e-pasts, sociālie mediji, banku pakalpojumi, veselības aprūpe, korporatīvās platformas —, ir atkarīgs no tā, vai šī parole ir pietiekami spēcīga, lai izturētu uzbrukumus.
No tādām organizācijām kā ASV Kiberdrošības un infrastruktūras drošības aģentūra līdz Spānijas Nacionālajam kiberdrošības institūtam vēstījums ir viens: vājas vai atkārtoti izmantotas paroles ir lielas daļas datu pārkāpumu cēlonis. Jutīgās nozarēs, piemēram, veselības aprūpē un finansēs, vadošajos žurnālos publicētie pētījumi liecina, ka gandrīz 80 % pārkāpumu rodas akreditācijas datu zādzības vai noplūdes dēļ.
Lai to labāk izprastu, daudzi eksperti salīdzina situāciju ar fizisko pasauli: vienkāršas paroles izmantošana vai tās atkārtota izmantošana vairākos pakalpojumos ir kā aizslēgt ārdurvis, bet atstāt atslēgu slēdzenē. No pirmā acu uzmetiena viss šķiet drošs, taču pietiek ar nelielu neuzmanību, lai ikviens varētu iekļūt bez lielām problēmām.
Tomēr, neskatoties uz atkārtotiem brīdinājumiem, tādas kombinācijas kā “123456” vai “parole” joprojām parādās pasaulē visbiežāk izmantoto paroļu sarakstos . Tās ir ārkārtīgi viegli uzminamas paroles, kuras var atklāt gandrīz uzreiz, izmantojot brutāla spēka uzbrukumus vai vienkāršas automatizētas visbiežāk izmantoto paroļu pārbaudes.
Turklāt tendence atkārtoti izmantot vienu un to pašu paroli vairākos pakalpojumos saasina problēmu: ja vienā tīmekļa vietnē notiek datu noplūde un šī parole sakrīt ar to, ko izmantojat e-pastam, sociālajiem medijiem vai internetbankai, uzbrucējs varētu savienot piekļuves ķēdes veidā un nodarīt daudz lielāku kaitējumu.
Kā izveidot drošas un viegli pārvaldāmas paroles
Spēcīgu paroļu izveide nav neiespējams žonglēšanas varoņdarbs; tā drīzāk ir dažu vienkāršu ieradumu ieviešana un to ievērošana. Ir pamata vadlīnijas, kas palīdzēs jums izveidot patiesi spēcīgu paroli, nepārpūlējoties, cenšoties to atcerēties.
Viens no galvenajiem punktiem ir paroles garums . Ieteicams, lai tā būtu vismaz 10 rakstzīmes gara, bet daudzos gadījumos pat garāka. Jo garāka parole, jo lielāks iespējamo kombināciju skaits un jo grūtāk automatizētai programmai to būs uzlauzt, izmantojot brutālu spēku.
Ir arī svarīgi kombinēt lielos un mazos burtus, ciparus un īpašos simbolus . Šī kombinācija palielina atslēgas sarežģītību. Izplatīta metode ietver dažu burtu aizstāšanu ar līdzīga izskata cipariem, piemēram, 3 vietā E, 4 vietā A, 1 vietā I vai 0 vietā O. Tomēr vislabāk ir izvairīties no pārāk paredzamiem modeļiem, kas ir zināmi visiem.
Vēl viens svarīgs padoms ir izvairīties no acīmredzamas personiskas informācijas parolē. Dzimšanas datumi, personas kodi, bērnu vai partneru vārdi, adreses un tālruņu numuri ir informācija, kas var būt relatīvi neaizsargāta vai viegli uzminama. Tā vietā mazāk acīmredzamas personiskas atmiņas, ar kurām parasti nedalāties, var kalpot par pamatu garākas un drošākas paroles izveidei.
Tikpat svarīgi ir izvairīties no tastatūras taustiņu kombinācijām vai sakārtotiem cipariem, piemēram, “123456”, “000000” vai “qwerty”. Lai gan tos ir viegli atcerēties, tās ir pirmās kombinācijas, ko uzbrucēji izmēģina tieši tāpēc, ka miljoniem lietotāju turpina tās izmantot.
Eksperti parasti iesaka regulāri mainīt paroles . Labs ieteikums ir ik pēc trim vai četriem mēnešiem, lai gan ir lietderīgi tās mainīt arī tad, ja pastāv norādes par iespējamu datu noplūdi vai ja pakalpojums to iesaka pēc drošības incidenta.
Visbeidzot, ir svarīgi nepierakstīt paroles uz papīra vai atstāt tās redzamās piezīmēs, neaizsargātos dokumentos vai viegli pieejamās vietās. Lai gan tas var šķist nekaitīgs, tas ir ļoti vienkāršs veids, kā kāds var iegūt jūsu paroles ar minimālu piepūli.
Paroļu pārvaldnieki: sabiedrotie, lai izvairītos no sajukšanas prātā
Viena no lielākajām problēmām, lietojot sarežģītas un unikālas paroles, ir tā, ka praktiski nav iespējams tās visas atcerēties, ja tās pārvaldāt manuāli. Tieši šeit noder paroļu pārvaldnieki — rīki, kas īpaši izstrādāti, lai atvieglotu to, kas citādi būtu haoss.
Paroļu pārvaldnieks ir lietojumprogramma — lokāla vai mākonī bāzēta —, kas automātiski ģenerē, saglabā un aizpilda jūsu paroles. Jums ir jāatceras tikai viena spēcīga galvenā parole, kas piešķir piekļuvi pārējām. Pēc tam pārvaldnieks var izveidot garas un sarežģītas nejaušas kombinācijas katram pakalpojumam, jums tās neiegaumējot.
Daudzas labākās prakses rokasgrāmatas, piemēram, Telefónica Tech izstrādātās desmit punktu rokasgrāmatas par drošu interneta lietošanu, uzsver paroļu pārvaldnieku lietderību. Tās samazina paroļu atkārtotas izmantošanas risku, atvieglo regulāru paroļu maiņu un neļauj izmantot vienkāršus paroļu modeļus tikai ērtības labad.
Turklāt šīs programmas parasti ietver funkcijas, kas pārbauda, vai kāda no jūsu parolēm nav nopludināta publiskajās datubāzēs pēc drošības pārkāpuma. Ja tās atklāj problēmu, tās jūs brīdina, lai jūs varētu pēc iespējas ātrāk nomainīt paroli, tādējādi samazinot ievainojamības periodu.
Pareizi konfigurēts paroļu pārvaldnieks kļūst par jūsu digitālās drošības centrālo pīlāru , īpaši, ja izmantojat daudzus dažādus pakalpojumus vai strādājat vidē, kur tiek apstrādāti sensitīvi dati, piemēram, veselības aprūpes, finanšu vai administratīvā sektora uzņēmumos.
Divpakāpju autentifikācija: papildu slānis, kas rada visu atšķirību
Līdztekus spēcīgām parolēm, divpakāpju autentifikācija (jeb divfaktoru autentifikācija, 2FA) ir kļuvusi par vienu no visefektīvākajiem kontu aizsardzības pasākumiem. Ideja ir vienkārša: papildus parolei ir nepieciešams otrs verifikācijas elements, lai pieteiktos.
Šis otrais faktors var tikt saņemts ar īsziņu, e-pasta vai īpašu autentifikācijas lietotņu starpniecību, kas ģenerē pagaidu kodus. Katru reizi, kad mēģināt pieteikties no jaunas ierīces, vai periodiski, jums tiek lūgts ievadīt šo papildu kodu, kas ārkārtīgi apgrūtina piekļuvi kādam, pat ja viņš ir ieguvis jūsu paroli.
Starptautiskas organizācijas un struktūras, piemēram, Spānijas Nacionālais kiberdrošības institūts, uzskata šo papildu slāni par gandrīz neaizstājamu kritiski svarīgiem pakalpojumiem: primārajam e-pastam, banku pakalpojumiem, profesionālajiem tīkliem un korporatīvajām platformām. Daudzi uzņēmumi jau ir iekļāvuši šo iespēju pēc noklusējuma vai pat pieprasa to saviem darbiniekiem.
Divpakāpju autentifikācijas galvenā priekšrocība ir tā, ka tā ievērojami samazina potenciālas paroles noplūdes ietekmi . Uzbrucējam, kurš ir nozadzis jūsu paroli, joprojām būs nepieciešama piekļuve jūsu mobilajam tālrunim, e-pastam vai autentifikācijas lietotnei, lai pabeigtu procesu, ko parasti ir daudz grūtāk iegūt.
Paralēli tam ir ieguvušas popularitāti arī biometriskās metodes, piemēram, pirkstu nospiedumu un sejas atpazīšana , ko izmanto kā papildu atbloķēšanas metodi ierīcēs un lietotnēs. Lai gan tās pilnībā neaizstāj paroles, tās stiprina identitātes verifikāciju un padara drošu piekļuvi ērtāku.
Labākā prakse un bieži pieļautas kļūdas, lietojot paroles
Neskatoties uz daudzajām kampaņām un padomiem, joprojām pastāv vairāki plaši izplatīti sliktu paroļu lietošanas ieradumi. To identificēšana ir pirmais solis, lai tos labotu un mazinātu riskus mūsu ikdienas digitālajā dzīvē.
Viena no visbiežāk pieļautajām kļūdām ir vienas un tās pašas paroles atkārtota izmantošana vairākos pakalpojumos. Ja vienā platformā notiek drošības pārkāpums un šī parole tiek nopludināta, uzbrucējs var to izmēģināt citās zināmās vietnēs (e-pastā, sociālajos tīklos, banku pakalpojumos) un palielināt iespējamo kaitējumu.
Vēl viena izplatīta kļūda ir uzticēšanās aizdomīgiem e-pastiem vai ziņojumiem , kuros tiek lūgts atjaunināt paroli, izmantojot pašā ziņojumā iekļautās saites. Šī metode ir raksturīga pikšķerēšanas uzbrukumiem: viņi uzdodas par bankām, sociālajiem tīkliem vai labi pazīstamiem uzņēmumiem, lai apmānītu jūs ievadīt savus akreditācijas datus viltotā vietnē.
Ir arī bīstami glabāt paroles neaizsargātos dokumentos datorā, mobilajā tālrunī vai mākoņpakalpojumos, kā arī pierakstīt tās uz fiziskām piezīmēm uz galda, plānotājos, uz līmlapiņām, kas piestiprinātas pie monitora vai līdzīgās vietās. Ikviens, kam ir neregulāra piekļuve, varētu tās nofotografēt vai nokopēt, jums to nepamanot.
Ņemot vērā šīs ievainojamības, eksperti iesaka regulāri pārskatīt sava konta aktivitātes , kad vien iespējams iespējot pieteikšanās brīdinājumus no jaunām ierīcēm un nekavējoties mainīt visas paroles, ja konstatējat aizdomīgu piekļuvi vai saņemat paziņojumus par datu noplūdi no kāda pakalpojuma.
Turklāt nav ieteicams paroles nevienam neizpaust , pat ne tuviem draugiem vai ģimenei. Pat ar uzticēšanos, kopīgošana palielina risku, ka paroles tiks glabātas nedrošās vietās vai atkārtoti izmantotas citos pakalpojumos. Ja trešajai personai ir nepieciešama īslaicīga piekļuve, labākais risinājums ir ģenerēt īpašus akreditācijas datus vai izmantot drošas kopīgošanas funkcijas, ja platforma to atļauj.
Paroļu nozīme uzņēmumos
Korporatīvajā pasaulē paroļu pārvaldība ir daudz vairāk nekā tikai ieteikums: tā ir kritiski svarīgs uzņēmuma kiberdrošības pīlārs . Viens kompromitēts konts var izraisīt nesankcionētu piekļuvi iekšējiem tīkliem, klientu datu noplūdi, nepieciešamību aizsargāt personas informāciju , pakalpojumu pārtraukumus vai pat finansiālu šantāžu.
Uzņēmumiem ir jāizstrādā skaidra paroļu izveides un lietošanas politika, tostarp sarežģītības prasības, periodiskas izmaiņas un aizliegums atkārtoti izmantot paroles dažādās iekšējās sistēmās. Ir ierasta prakse pieprasīt darbiniekiem izveidot noteikta garuma paroles ar dažādām rakstzīmēm.
Tikpat svarīgi ir nodrošināt darbiniekiem pastāvīgas apmācības par kiberdrošības labāko praksi . Nepietiek tikai ieviest tehniskos standartus, ja lietotāji nesaprot pikšķerēšanas, nedrošu personīgo ierīču lietošanas vai akreditācijas datu koplietošanas ar kolēģiem riskus, lai "darbs tiktu paveikts ātrāk".
Uzņēmumi, kas specializējas tehnoloģiju un kiberdrošības pakalpojumu jomā, piemēram, NexTReT un citi nozares uzņēmumi, bieži uzsver digitālās drošības kultūras veidošanas nozīmi . Tas ietver tehnisko risinājumu — korporatīvo akreditācijas datu pārvaldnieku, daudzfaktoru autentifikācijas, piekļuves uzraudzības — apvienošanu ar iekšējām izpratnes veicināšanas kampaņām un regulārām politikas pārskatīšanām.
Daudzās organizācijās uzņēmumu paroļu pārvaldnieku un centralizētu identitātes sistēmu izmantošana nodrošina drošāku piekļuves piešķiršanu, atsaukšanu un auditēšanu. Tas samazina risku, ka bijušie darbinieki saglabās aktīvus akreditācijas datus vai nekontrolēti koplietos paroles.
Līdz ar attālinātā darba pieaugumu un mākoņpakalpojumu plašu izmantošanu, spēcīgas paroles un divpakāpju autentifikācija korporatīvajiem rīkiem ir kļuvušas būtiskas. Uzņēmuma perimetrs vairs nav tikai birojs: jebkurš attālais savienojums var kļūt par uzbrucēja ieejas punktu, ja tas nav pienācīgi aizsargāts.
Galu galā gan personīgajā, gan profesionālajā vidē pareiza paroļu pārvaldība ir ļoti svarīga, lai nodrošinātu, ka infrastruktūra ir neaizsargāta, bet vide ir relatīvi labi aizsargāta. Šo politiku pārskatīšana Pasaules paroļu dienā ir ideāla iespēja paaugstināt drošības līmeni, neprasot ievērojamus ieguldījumus.
Katra maija pirmā ceturtdiena mums atgādina, ka, lai gan paroļu pārvaldība var šķist ikdienišķa vai nogurdinoša, pūles ir tā vērtas . Garu, unikālu un sarežģītu paroļu ieviešana, paroļu pārvaldnieku izmantošana, divpakāpju autentifikācijas iespējošana un modrība pret pikšķerēšanu ir vienkārši soļi, kas ievērojami samazina kiberuzbrukumu iespējamību. Dažu paradumu maiņa jau šodien var mums ietaupīt daudz nepatikšanas mūsu digitālajā nākotnē.

Indekss
- 1 Kas ir Pasaules paroļu diena un kad tā tiek svinēta?
- 2 Pasaules paroļu dienas izcelsme un vēsture
- 3 Kāpēc paroles ir tik svarīgas jūsu digitālajai drošībai
- 4 Kā izveidot drošas un viegli pārvaldāmas paroles
- 5 Paroļu pārvaldnieki: sabiedrotie, lai izvairītos no sajukšanas prātā
- 6 Divpakāpju autentifikācija: papildu slānis, kas rada visu atšķirību
- 7 Labākā prakse un bieži pieļautas kļūdas, lietojot paroles
- 8 Paroļu nozīme uzņēmumos