- Skaidra biznesa vajadzību, aparatūras, operētājsistēmas un servera atrašanās vietas definēšana ir stabilas infrastruktūras atslēga.
- Drošība un nepārtraukta uzturēšana (atjauninājumi, dublējumkopijas un uzraudzība) ir būtiska, lai aizsargātu kritiski svarīgus datus.
- Virtualizācija, hibrīdmākonis, perifērijas skaitļošana un mākslīgais intelekts nodrošina resursu optimizāciju un lielāku noturību.
- Sākot ar Linux testa serveri un labiem ceļvežiem, pakāpeniski ir vieglāk apgūt sistēmas administrēšanu.
Sākumā servera iestatīšana var būt diezgan biedējoša: ir aparatūra, operētājsistēmas, tīkli, drošība, dublējumkopijas… un šķiet, ka viss var sabojāties pie mazākās problēmas. Taču ar labām pamācībām un skaidru rokasgrāmatu serveru iestatīšana un pārvaldība vairs nav paredzēta tikai ekspertiem un kļūst par kaut ko tādu, ko var paveikt soli pa solim.
Turpmākajās rindās atradīsiet pilnīgu serveru pasaules apskatu : kas tie ir un kam tie tiek izmantoti MVU, kā izvēlēties aparatūru un operētājsistēmu , kādas ir jūsu iespējas (fiziskais, datu centrs vai mākonis), kā instalēt un konfigurēt Linux serveri no nulles, kādus drošības pasākumus piemērot, kā to uzturēt laika gaitā un kādas tendences ir spēcīgas (hibrīdmākonis, perifērijas skaitļošana, mākslīgais intelekts, automatizācija...).
Kas ir serveris un kāpēc tas ir svarīgs mazos un vidējos uzņēmumos?
Serveris būtībā ir dators, kas specializējas pakalpojumu sniegšanā citām tīklam pievienotām ierīcēm: tas glabā failus, darbina lietojumprogrammas, mitina tīmekļa vietnes , pārvalda datubāzes, e-pastu, dublējumus un daudz ko citu. Ideja ir tāda, ka tas darbojas kā "digitālais bibliotekārs", kas ātri un droši organizē un piegādā informāciju daudziem lietotājiem vienlaikus.
Mazā vai vidējā uzņēmumā sava servera izmantošana ļauj centralizēt informāciju vienuviet, kas ievērojami vienkāršo dokumentu pārvaldību, atļaujas un drošību. Tā vietā, lai katrā datorā būtu atsevišķi faili, viss tiek glabāts serverī un koplietots organizētā veidā.
Pateicoties šai centralizācijai, uzlabojas iekšējā sadarbība : vairāki darbinieki var strādāt pie vieniem un tiem pašiem projektiem vai nu no biroja, vai attālināti , ar kontrolētu piekļuvi nepieciešamajām mapēm un lietojumprogrammām.
Vēl viena priekšrocība ir spēja mērogot resursus . Uzņēmumam augot, labi izstrādāts serveris ļauj paplašināt krātuvi, atmiņu, procesoru vai pakalpojumus, neizgudrojot visu infrastruktūru no jauna.
Turklāt labi aizsargāts serveris sniedz ļoti svarīgu drošības un uzņēmējdarbības nepārtrauktības uzlabojumu : dublēšanas politikas , atkopšanu pēc avārijas, piekļuves ierobežojumus un sistēmas darbību reģistrēšanu var definēt , lai ātri reaģētu uz jebkādām problēmām.
Sava servera priekšrocības salīdzinājumā ar atkarību no trešajām pusēm
Sava servera iestatīšana prasa zināmus ieguldījumus un atbildību, taču tā nodrošina arī milzīgu kontroli pār infrastruktūru. Uzņēmums izlemj, kā dati tiek organizēti, kādi pakalpojumi tiek piedāvāti, kādas politikas tiek piemērotas un kā tiek ievēroti drošības un privātuma noteikumi.
Pārvaldot serveri iekšēji, tiek panākta lielāka elastība : konfigurācijas var pielāgot, procesus var automatizēt un darba vidi var pielāgot organizācijas reālajām vajadzībām, sākot no korporatīvā e-pasta līdz pārvaldības lietojumprogrammām.
Vēl viena priekšrocība ir resursu izmantošanas optimizācija . Tā vietā, lai paļautos uz vairākiem ārējiem pakalpojumiem, vairākas funkcijas (faili, datubāzes, tīmeklis, dublējumkopijas utt.) ir koncentrētas vienā, pietiekami ietilpīgā platformā.
Jūs iegūstat arī tehnoloģisku neatkarību : ja viss ir trešās puses rokās, jebkādas cenu, noteikumu izmaiņas vai šī pakalpojumu sniedzēja kļūme var padarīt uzņēmumu neaizsargātu. Ar savu serveri jums vismaz ir kontrole pār pamata vidi.
Protams, tas nenozīmē, ka mākonis vairs nav aktuāls. Mūsdienās izplatīta prakse ir apvienot lokālos resursus ar mākoņpakalpojumiem , atkarībā no darba slodzes izmantojot abu pasauļu labākās īpašības.
Serveru evolūcija un mākoņtehnoloģiju uzplaukums
Serveri pēdējās desmitgadēs ir radikāli mainījušies . No šīm milzīgajām, trokšņainajām un enerģiju patērējošajām iekārtām mēs esam pārgājuši uz kompaktu, efektīvu un, pats galvenais, augsti virtualizētu aprīkojumu.
Virtualizācija ļāva veikt būtisku lēcienu uz priekšu: viens fiziskais serveris var mitināt vairākas virtuālās mašīnas, katrai ar savu operētājsistēmu un lietojumprogrammām, izolētas viena no otras. Tas uzlabo aparatūras izmantošanu, vienkāršo pārvaldību un nodrošina augstu pieejamību.
Laika gaitā uz šī pamata ir izveidojusies mākoņdatošana . Publisko mākoņpakalpojumu sniedzēji piedāvā virtuālos serverus "nomā", kurus var ieslēgt, izslēgt vai mainīt gandrīz acumirklī, maksājot tikai par to, ko izmantojat.
Uzņēmumi, kuriem nepieciešama ārkārtīga kontrole, ir izvēlējušies privāto mākoni : savu infrastruktūru vai infrastruktūru, kas mitināta datu centros, bet tiek pārvaldīta, izmantojot tās pašas orķestrācijas tehnoloģijas kā publiskais mākonis, tādējādi saglabājot datus stingri kontrolētā vidē.
Daudzos gadījumos labākais risinājums galu galā ir hibrīda vai pat vairāku mākoņu arhitektūra , kur daži pakalpojumi darbojas iekšējā infrastruktūrā, bet citi tiek nodoti ārpakalpojumā vienam vai vairākiem publisko mākoņpakalpojumu sniedzējiem, optimizējot izmaksas, veiktspēju un noturību.
Pamatjēdzieni pirms servera iestatīšanas sākšanas
Ja šī ir jūsu pirmā reize, kad strādājat ar serveri , ir normāli justies nedaudz apmaldījušies. Lai izvairītos no pārslodzes, ir lietderīgi izprast trīs galvenās jomas: aparatūru, programmatūru un tīklošanu.
Aparatūra ietver procesoru (CPU), operatīvo atmiņu (RAM), cietos diskus (HDD vai SSD), tīkla kartes un citus komponentus. Katra daļa veicina kopējo veiktspēju un tai ir jāatbilst uzņēmuma vajadzībām.
Programmatūra galvenokārt sastāv no servera operētājsistēmas (piemēram, Windows Server vai Linux distributīva , piemēram, Ubuntu Server, Debian, AlmaLinux utt.). Virs tās ir instalētas nepieciešamās lietojumprogrammas: tīmekļa serveris, datubāzes, e-pasts, dublēšanas rīki utt.
Attiecībā uz tīkliem jārisina tādi jautājumi kā statiskā IP adrese , saskarnes konfigurācija, TCP/IP protokolu izmantošana, DNS domēnu vārdu noteikšanai, DHCP adrešu izplatīšanai un citi pakalpojumi, kas ļauj organizācijas iekārtām netraucēti sazināties.
Sākotnējā plānošanā jāņem vērā arī finansiālie ieguldījumi : aparatūras izmaksas, programmatūras licences, ja tādas ir, tehniķa vai komandas, kas veic instalēšanu un konfigurēšanu, maksa, kā arī vidēja termiņa un ilgtermiņa apkope.
Aparatūra: jūsu servera sirds
Pareizas aparatūras izvēle ir kritiski svarīga, lai serveris darbotos labi un pēc neilga laika nekļūtu nepietiekams. Svarīgi nav tikai iegādāties visdārgākos komponentus, bet gan pielāgot tos faktiskajai darba slodzei.
Centrālais procesors (CPU) darbojas kā smadzenes: jo vairāk kodolu un jo augstāks pulksteņa ātrums, jo vairāk pieprasījumu tas var apstrādāt vienlaicīgi. Serveriem ar virtualizāciju, datubāzēm vai daudziem vienlaicīgiem savienojumiem ieteicams, lai tas atbalstītu tādas tehnoloģijas kā VT-x vai AMD-V.
RAM ir lietojumprogrammu darba vieta. Ja tās nepietiek, sistēma sāks izmantot diska vietu kā rezerves atmiņu, un veiktspēja strauji samazināsies. Pakalpojumiem ar vairākām lietojumprogrammām vai virtuālajām mašīnām labāk, ja ir daudz RAM nekā pārāk maz.
Datu glabāšanai jāizvēlas starp mehāniskajiem cietajiem diskiem (HDD) vai SSD diskiem . Cietie diski piedāvā lielāku ietilpību par mazāku cenu, taču SSD diski ir ievērojami ātrāki un uzlabo gan sāknēšanas laikus, gan lietojumprogrammu un datubāzu reaģētspēju.
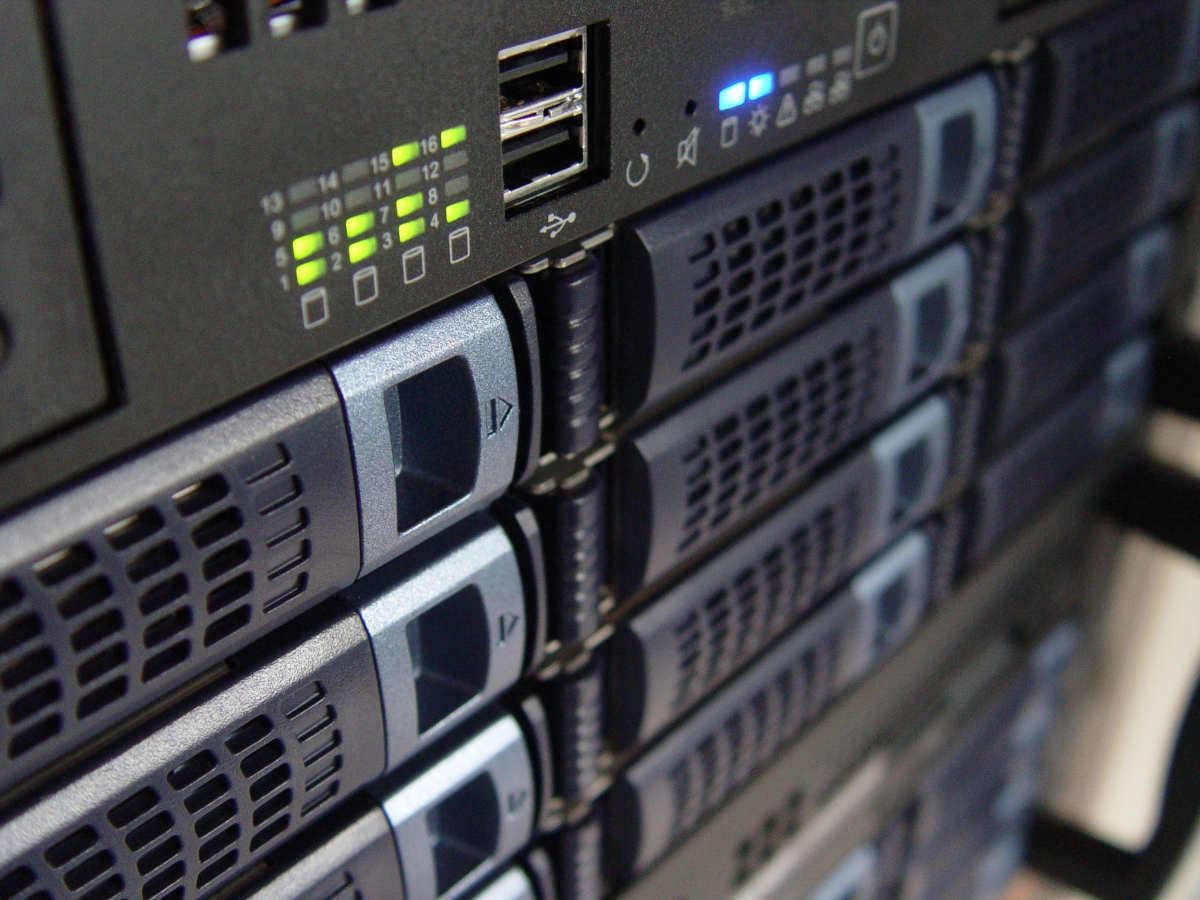
Svarīgs ir arī servera formāts : torņa tipa iekārtas (ideāli piemērotas maziem birojiem ar dažiem serveriem) vai plaukta formāts vairāku iekārtu uzstādīšanai sakaru skapī, kas ir ļoti noderīgi datu centru skapjos vai uzņēmumos ar izaugsmes prognozēm.
Kritēriji pareizai aparatūras izmēru noteikšanai
Pirms jebkādu pirkumu veikšanas ir ieteicams padomāt par to, kam serveris tiks izmantots: Vai tajā tiks mitināta vienkārša korporatīvā tīmekļa vietne? Vai tajā tiks apstrādātas vairākas datubāzes? Vai tas būs failu serveris visam birojam? Vai tajā būs virtuālās mašīnas?
Paredzamā darba slodze nosaka minimālās centrālā procesora, operatīvās atmiņas un krātuves prasības. Serverim, kas paredzēts tikai iekšējiem failiem, nav nepieciešami tādi paši resursi kā serverim, kas apkalpos tīmekļa lapas tūkstošiem ārējo lietotāju.
Mums arī jānovērtē vienlaicīgo lietotāju skaits , kas izveidos savienojumu. Jo vairāk lietotāju, jo vairāk atmiņas un apstrādes resursu būs nepieciešams, lai nodrošinātu vienmērīgu reakciju.
Vēl viens svarīgs aspekts ir uzņēmuma turpmākā izaugsme . Ja paredzams darbinieku skaita, pakalpojumu vai datu apjoma pieaugums, labāk ir ieguldīt serverī ar paplašināšanās iespēju, nevis pieļaut trūkumus un nekavējoties to nomainīt.
Galu galā tas viss ir jāsabalansē ar pieejamo budžetu . Ir jāatrod kompromiss starp saprātīgām izmaksām un aprīkojumu, kas ir pietiekami jaudīgs un paplašināms, lai kalpotu vairākus gadus.
Operētājsistēma: servera programmatūras bāze
Servera operētājsistēma ir slānis, kas kontrolē aparatūru un nodrošina vidi, kurā darbojas lietojumprogrammas. Divas galvenās saimes ir Windows Server un Linux (tās daudzajās variācijās).
No otras puses, Windows Server licencēm ir izmaksas , kas jāpievieno budžetam, un tās var būt nedaudz mazāk elastīgas nekā Linux, ja runa ir par ļoti specifisku vides automatizāciju vai pielāgošanu.
Otrā pusē ir Linux ar tādām distributīvām versijām kā Ubuntu Server, Debian, CentOS/AlmaLinux/Rocky Linux un openSUSE Leap . Tās ir stabilas sistēmas ar izcilu veiktspēju un milzīgu kopienu, kas nodrošina dokumentāciju, rīkus un neformālu atbalstu.
Linux piedāvā priekšrocību, jo tā ir bezmaksas un viegli konfigurējama , taču pretī tai parasti ir nepieciešama stāvāka apguves līkne, it īpaši, ja neesat pieradis strādāt ar termināli un komandrindas administrēšanu.
Kā izvēlēties starp Windows Server un Linux
Lēmums nav tikai tehnisks ; nozīme ir arī komandas pieredzei, izmantojamo lietojumprogrammu veidam un pieejamajam licenču budžetam.
Ja uzņēmuma galvenās lietojumprogrammas ir paredzētas Windows videi vai tām nepieciešama dziļa integrācija ar Microsoft pakalpojumiem, loģiska izvēle ir izvēlēties Windows Server, izmantojot tā ekosistēmu.
No otras puses, ja vēlaties samazināt izmaksas un iegūt maksimālu konfigurācijas brīvību , Linux ir ļoti pievilcīga iespēja, īpaši tīmekļa serveros, atvērtā pirmkoda datubāzēs vai izstrādes vidēs.
Ir arī svarīgi redzēt, ko tehniskā komanda jau prot darīt . Ja serveri pārvaldošie cilvēki labāk pārzina Windows, iespējams, vislabāk būtu pieturēties pie šīs prasmes. Ja viņi labi pārvalda Linux, viņi varēs labāk izmantot tās priekšrocības.
Drošības ziņā gan Windows Server, gan Linux ir ievērojami attīstījušies. Linux parasti ir ļoti aktīva kopiena, kas ātri atklāj un novērš ievainojamības, savukārt Microsoft regulāri izlaiž ielāpus. Abos gadījumos izšķirošais faktors ir sistēmas atjaunināšana.
Virtualizācija: daudzi loģiskie serveri vienā datorā
Virtualizācija ļauj maksimāli palielināt aparatūras jaudu, izveidojot vairākas neatkarīgas virtuālās mašīnas vienā fiziskā serverī. Katrai virtuālajai mašīnai ir sava operētājsistēma, konfigurācija un lietojumprogrammas.
Ar šo metodi ir iespējams apvienot vairākus vecus fiziskos serverus vienā modernākā un jaudīgākā serverī, samazinot elektroenerģijas patēriņu, vietu, apkopi un infrastruktūras sarežģītību.
Turklāt virtualizācija nodrošina augstu pieejamību : ja viena aparatūra neizdodas, virtuālās mašīnas var pārvietot uz citu fizisko serveri (atkarībā no izmantotā risinājuma) ar minimāliem traucējumiem.
Vidēs, kur jāpārbauda jaunas lietojumprogrammas vai konfigurācijas, virtualizācija piedāvā milzīgu elastību , jo tā ļauj dažu minūšu laikā izveidot un iznīcināt virtuālās mašīnas, neietekmējot galveno serveri.
Daudzi mūsdienu mākoņdatošanas un automatizācijas risinājumi balstās uz virtualizāciju, tāpēc tās izpratne ir gandrīz obligāta ikvienam, kurš vēlas iedziļināties sistēmu administrēšanā.
Kur novietot serveri: birojā, datu centrā vai mākonī
Servera fiziskā vai loģiskā atrašanās vieta ir tikpat svarīga kā aparatūra vai operētājsistēma. Izvēle starp servera izvietošanu uzņēmuma galvenajā mītnē, ārējā datu centrā vai tieši mākonī ietekmēs izmaksas, drošību un izaugsmes potenciālu.
Servera iestatīšana birojā nodrošina milzīgu kontroli: tiešu piekļuvi iekārtai, tās diskiem un visiem fiziskajiem komponentiem. Tas parasti arī piedāvā minimālu latentumu lokālajam tīklam un vienkāršo noteiktus apkopes uzdevumus, ja ir iekšējais tehniskais personāls.
Negatīvā puse ir tāda, ka tam nepieciešama fiziska telpa, atbilstoša dzesēšana, aizsardzība pret strāvas padeves pārtraukumiem un drošības pasākumi, lai novērstu nesankcionētu piekļuvi iekārtām. Turklāt mērogošana uz vairākām iekārtām var būt sarežģīta.
Alternatīva ir servera mitināšana profesionālā datu centrā . Šīs telpas piedāvā rezerves barošanas sistēmas, klimata kontroli, drošību, piekļuves kontroli un specializētus tehniķus, kas palielina pakalpojuma uzticamību.
Tomēr tas ietver ikmēneša vai gada maksas par telpu, enerģiju un savienojamību , un tiek zaudēta zināma tieša kontrole pār fizisko vidi, jo jebkura iejaukšanās būs jāsaskaņo ar pakalpojumu sniedzēju.
Mākoņpakalpojumu iespējas un vides apsvērumi
Mākonis piedāvā vēl vienu veidu, kā "iegūt" serverus, neuztraucoties par fizisko aparatūru. Jūs slēdzat līgumus par virtuālām instancēm, pārvaldītām datubāzēm, krātuvi un citiem pakalpojumiem saskaņā ar priekšapmaksas modeli.
Daudziem MVU šī iespēja piedāvā neticamu mērogojamību : kad pieprasījums sasniedz maksimumu, resursi tiek palielināti; kad aktivitāte palēninās, tie tiek samazināti, lai ietaupītu izmaksas. Tas viss, neiegādājoties nekādu aprīkojumu.
Tomēr pilnīga paļaušanās uz mākoņpakalpojumiem nozīmē ievērojamu atkarību no pakalpojumu sniedzēja gan pieejamības, gan cenu vai nosacījumu izmaiņu ziņā. Salīdzinot ar dedikētu serveri, var būt arī pielāgošanas ierobežojumi.
Izvēloties fiziskus serverus (birojā vai datu centrā), ir jārūpējas par vides apstākļiem : uzturēt temperatūru drošās robežās, kontrolēt mitrumu, lai novērstu koroziju vai kondensātu, un aizsargāt iekārtas no nesankcionētas piekļuves.
Barošanas avots ir kritiski svarīgs: UPS sistēma palīdz novērst pēkšņus strāvas padeves pārtraukumus un sprieguma svārstības, kas varētu sabojāt aparatūru vai datus, kas ir īpaši svarīgi ražošanas serveros.
Interneta savienojamība un tīkla kvalitāte
Interneta savienojums ir "šoseja", pa kuru pārvietojas dati, kad serveris piedāvā pakalpojumus uz āru (piemēram, publiska tīmekļa vietne vai attāla piekļuve, izmantojot VPN vai SSH).
Ieteicams noslēgt līgumu par platjoslas līniju ar pietiekamu augšupielādes un lejupielādes jaudu, lai atbalstītu ģenerēto datplūsmu, nepārslogojot pārējo uzņēmuma tīklu.
Kritiskiem projektiem parasti ir ieteicams nodrošināt dublētu savienojamību : divus pakalpojumu sniedzējus vai vismaz divus dažādus maršrutus uz ēku, lai, ja viens neizdodas, otrs uzturētu pakalpojumus.
Svarīgs nav tikai joslas platums; latentums (laiks, kas nepieciešams, lai pakete ceļotu uz un no atrašanās vietas) ir svarīgs arī reāllaika lietojumprogrammās, piemēram, videozvanos, tiešsaistes spēlēs vai tālvadības sistēmās.
Labi izstrādāts iekšējais tīkls ar atbilstošiem komutatoriem, pareizu kabeļu izvietojumu un VLAN segmentāciju, ja nepieciešams, palīdzēs serverim darboties vislabākajā iespējamajā veidā bez nevajadzīgām sastrēgumiem.
Servera drošība: draudi un labākā prakse
Drošība ir viens no delikātākajiem jautājumiem , runājot par serveriem. Tajos tiek glabāti klientu dati, iekšējie dokumenti, sensitīvas datubāzes un bieži vien kritiska biznesa informācija.
Starp biežākajiem riskiem ir uzbrukumi no interneta (ielaušanās mēģinājumi, brutāla spēka izmantošana pret parolēm, lietojumprogrammu trūkumu izmantošana, ļaunprogrammatūras instalēšana, izspiedējvīrusi utt.).
Ir jāuzrauga arī programmatūras ievainojamības : jebkurā operētājsistēmā vai lietojumprogrammā var būt trūkumi, kas, ja tie netiek novērsti ar ielāpiem un atjauninājumiem, kļūst par atvērtām durvīm uzbrucējiem.
Nevar ignorēt cilvēcisko faktoru: konfigurācijas kļūdas, vājas paroles, nekontrolēti konti vai nedroša prakse (piemēram, vienmēr administratora lietotāja izmantošana) ir vieni no galvenajiem problēmu avotiem.
Lai mazinātu šos riskus, ieteicams jau no pirmās dienas ieviest labu drošības prakšu kopumu un laika gaitā to ievērot, periodiski pārbaudot, vai viss paliek kontrolēts.
Kā soli pa solim aizsargāt savu serveri
Pirmā aizsardzības līnija ir visu programmatūru atjaunināt: operētājsistēmu, vadības paneļus, lietojumprogrammas, ierīču programmaparatūru… Drošības ielāpi tiek izlaisti tieši tāpēc, lai novērstu zināmas ievainojamības.
Ir svarīgi katram kontam izmantot spēcīgas, unikālas paroles . Kad vien iespējams, sensitīviem kontiem iespējojiet divpakāpju autentifikāciju, lai novērstu piekļuves nopludināšanu ar paroli.
Pareizi konfigurēts ugunsmūris ierobežo, kurām pieslēgvietām un pakalpojumiem var piekļūt gan no ārējā, gan iekšējā tīkla, tādējādi samazinot uzbrukuma virsmu. Operētājsistēmā Linux varat izmantot ufw vai iptables, bet operētājsistēmā Windows — iebūvētos ugunsmūrus.
Regulāras dublējumkopijas ir jūsu glābšanas riņķis: ja kaut kas noiet greizi (uzbrukums, nejauša dzēšana, aparatūras kļūme), jūs varēsiet atgūt savus datus. Ideālā gadījumā pilnas dublējumkopijas vajadzētu apvienot ar pakāpeniskām vai diferenciālām dublējumkopijām, lai optimizētu laiku un vietu.
Turklāt ir svarīgi uzraudzīt serveri ar rīkiem, kas brīdina par aizdomīgām darbībām, anomālu resursu patēriņu vai pakalpojumu pārtraukumiem, lai jūs varētu reaģēt, pirms problēma kļūst milzīga.
Fiziskā drošība, informācijas drošība un dublējumkopijas
Fiziskā drošība bieži tiek ignorēta , taču tā ir tikpat svarīga kā loģiskā drošība. Piekļuves ierobežošana servera atrašanās vietai ar kartēm, atslēgām vai biometriskām sistēmām novērš nesankcionētu piekļuvi aparatūrai.
Nostipriniet šo aizsardzību ar novērošanas kamerām un trauksmes sistēmām , īpaši, ja serveris atrodas atsevišķā telpā vai sakaru skapī, caur kuru cilvēki bieži pārvietojas.
Loģiskā līmenī ir nepieciešami ugunsmūri un ielaušanās atklāšanas sistēmas (IDS) , kas analizē datplūsmu, meklējot neparastas tendences un uzbrukuma mēģinājumus, brīdinot administratoru.
Vēl viens svarīgs līmenis ir datu šifrēšana gan pārsūtīšanas, gan miera stāvoklī : HTTPS (SSL/TLS) izmantošana tīmekļa pakalpojumiem, VPN attālinātai piekļuvei un diska vai sējuma šifrēšana saglabātajiem datiem samazina iespējamo noplūžu ietekmi.
Visbeidzot, ir svarīgi skaidri definēt lietotāju un atļauju pārvaldību , piemērojot mazāko privilēģiju principu: katrai personai jābūt tikai tādai piekļuvei, kas nepieciešama tās darbam, ne vairāk un ne mazāk.
Apkopes uzdevumi, lai nodrošinātu servera darbību gadiem ilgi
Serveris nav kaut kas tāds, ko instalējat un aizmirstat . Tam nepieciešama regulāra apkope, lai tas laika gaitā saglabātu stabilitāti, drošību un ātrumu.
Rutīnas uzdevumi ietver regulārus operētājsistēmas un lietojumprogrammu atjauninājumus, kas ne tikai novērš drošības trūkumus, bet arī kļūdas un saderības problēmas.
Dublējumkopijas ir jāpārbauda bieži: nepietiek tikai ar to ieplānošanu, ir arī jāpārbauda, vai tās tiek veiktas bez kļūdām un vai atjaunošanas procedūras darbojas.
Nepārtraukta veiktspējas uzraudzība palīdz atklāt sastrēgumus, procesus, kas aktivizējas, diskus, kuros trūkst vietas, vai pakalpojumus, kas paši restartējas, pirms tie ietekmē lietotājus.
Laiku pa laikam ir ieteicams iztīrīt novecojušus failus, žurnālus un neizmantotu lietojumprogrammu paliekas, lai atbrīvotu vietu un uzturētu sistēmu kārtībā.
Soli pa solim jūsu pirmā Linux servera instalēšana
Ja sākat darbu sistēmu administrēšanā , viens no labākajiem veidiem, kā mācīties, ir iestatīt testa Linux serveri, nebaidoties kaut ko sabojāt. Šim nolūkam ir vairāk nekā pietiekami ar vecu datoru vai virtuālo mašīnu.
Pirmais solis ir distributīva izvēle . Sākumā parasti ļoti ieteicams ir Ubuntu Server: tas ir stabils, tam ir plaša dokumentācija un milzīga kopiena. Citas labas iespējas ir Debian, CentOS/AlmaLinux/Rocky Linux un openSUSE Leap.
Tālāk jums ir jāsagatavo mašīna . Varat to instalēt fiziskā datorā (ideāli, ja vēlaties kaut ko "īstu") vai izveidot virtuālu mašīnu ar tādiem rīkiem kā VirtualBox vai VMware, kas ļauj eksperimentēt, nepieskaroties galvenajai sistēmai.
Lejupielādējiet izvēlētās izplatīšanas ISO attēlu , palaidiet datoru no šī ISO faila un izpildiet instalēšanas vedņa norādījumus, kas lūgs norādīt valodu, laika joslu, diska konfigurāciju un administratora lietotāja izveidi.
Šajā posmā ieteicams izvēlēties minimālu instalāciju bez grafiskas vides, lai serveris patērētu mazāk resursu un jūs varētu koncentrēties uz pakalpojumiem, kas patiešām ir nepieciešami.
Sākotnējā iestatīšana: tīkls, atjauninājumi un pamatpakalpojumi
Kad sistēma ir instalēta un pēc pirmās palaišanas nākamais solis ir apstiprināt tīkla savienojumu. Vienkārša ping uz zināmu domēnu pateiks, vai jums ir piekļuve internetam.
Ja tīkls ir kārtībā, jums vajadzētu palaist pakotņu atjauninājumus , lai nodrošinātu, ka serverim ir pieejamas jaunākās versijas un drošības ielāpi izplatīšanas krātuvēs.
Nākamais solis parasti ir pamata pakalpojumu, piemēram, tīmekļa servera, instalēšana . Piemēram, Ubuntu serverī var viegli izvietot Apache un pēc tam no cita datora pārbaudīt, vai, piekļūstot servera IP adresei, tiek parādīta sveiciena lapa.
Tāpat ir ieteicams pievienot praktiskus rīkus, piemēram, OpenSSH drošai attālinātai piekļuvei , ufw ugunsmūra pārvaldībai un uzraudzības utilītas, piemēram, htop, kas ļauj uzreiz redzēt centrālā procesora un atmiņas izmantošanu.
Attīstoties, jūs pievienosiet vairāk pakalpojumu (datubāzes, DNS, e-pastu utt.) atkarībā no tā, ko vēlaties apgūt vai kādas ir jūsu vides vajadzības, vienmēr cenšoties nodrošināt, lai katra izmaiņa būtu labi dokumentēta.
Lietotāju pārvaldība, atļaujas un ugunsmūris
Nav ieteicams vienmēr strādāt kā root lietotājam Linux serverī. Parasti tiek izveidots parasts lietotājs un piešķirtas viņam administratora privilēģijas, izmantojot sudo grupu, lai veiktu kritiskus uzdevumus tikai nepieciešamības gadījumā.
Laba prakse ir izveidot atsevišķu lietotāja kontu katrai personai , kas piekļūs serverim, un pielāgot viņu atļaujas atbilstoši uzdevumiem, ko viņi veiks. Tādā veidā, ja rodas problēma, ir vieglāk izsekot, kurš konts ir apdraudēts vai pieļauta kļūda.
Ugunsmūris ir vēl viena būtiska sastāvdaļa: ar ufw var atļaut tikai nepieciešamos pakalpojumus (piemēram, SSH, HTTP un HTTPS) un bloķēt pārējās pieslēgvietas, tādējādi samazinot uzbrukumu risku.
Turklāt ieteicams periodiski pārbaudīt, kuri porti ir atvērti un kuri pakalpojumi darbojas, lai izvairītos no tādu dēmonu vai lietojumprogrammu aktīvas izmantošanas, kuras vairs neizmantojat un kuras varētu kalpot kā ieejas punkts.
Kad attālā piekļuve, izmantojot SSH, un ugunsmūris ir konfigurēts, serveri var ērti pārvaldīt no cita datora, fiziski neatrodoties pie iekārtas.
Tendences: hibrīdmākonis, perifērijas skaitļošana un mākslīgais intelekts
Serveru pasaule piedzīvo būtiskas pārmaiņas, pateicoties jauniem infrastruktūras izvietošanas un pārvaldības veidiem. Hibrīda un vairāku mākoņu arhitektūras ir kļuvušas ļoti populāras uzņēmumu vidū, kas meklē elastību un izvairās no atkarības no viena piegādātāja.
Hibrīda mākonī daži pakalpojumi darbojas publiskajā mākonī, bet citi — privātajā infrastruktūrā, katrā gadījumā izvēloties to, kur tas ir visizdevīgāk drošības, izmaksu vai veiktspējas apsvērumu dēļ.
Vairāku mākoņu stratēģija iet soli tālāk un apvieno resursus no vairākiem publisko mākoņpakalpojumu sniedzējiem, sadalot darba slodzi, lai izmantotu katra labākās īpašības un samazinātu plašu darbības pārtraukumu risku.
Šīs pieejas ļauj ļoti ātri pielāgoties pieprasījuma izmaiņām , optimizēt izdevumus, maksājot tikai par izmantoto, un uzlabot noturību, jo nav atkarības no viena kļūmes punkta.
Paralēli perifērijas skaitļošana pārvieto daļu datu apstrādes tuvāk to ģenerēšanas vietai (piemēram, lietu interneta ierīcēs vai reģionālajos mezglos), samazinot latentumu un atbrīvojot centrālo mākoni lielākiem uzdevumiem.
Mākslīgā intelekta un automatizācijas loma
Mākslīgais intelekts ienāk serveru pārvaldībā, analizējot žurnālus, lietošanas rādītājus un datplūsmas modeļus, lai atklātu anomālijas, kas varētu liecināt par uzbrukumu vai nenovēršamu aparatūras kļūmi.
Izmantojot mašīnmācīšanās metodes, servera resursus var automātiski optimizēt , pielāgojot dažādiem pakalpojumiem piešķirto atmiņu, centrālo procesoru vai krātuvi, lai uzlabotu veiktspēju un samazinātu izmaksas.
Mākslīgais intelekts nodrošina arī paredzamo pārvaldību : tas atklāj agrīnas disku, karšu vai programmatūras kļūmju pazīmes, dodot administratoram laiku rīkoties, pirms kaut kas pilnībā sabojājas un izraisa pakalpojuma pārtraukumu.
Drošības jomā intelektuālās sistēmas palīdz identificēt aizdomīgus datplūsmas modeļus un bloķēt draudus gandrīz reāllaikā, reaģējot ātrāk, nekā to spētu cilvēks, manuāli analizējot datus.
Tas viss ir apvienots ar spēcīgu tendenci automatizēt atkārtotus uzdevumus (serveru izvietošana, standarta konfigurācija, ielāpu ieviešana, dublēšana, uzraudzība), kas samazina cilvēciskās kļūdas un padara iespējamu arvien lielāku infrastruktūru pārvaldību.
Pārskats par serveru pārvaldības apguvi
Sākot ar aparatūras un operētājsistēmas izvēli un beidzot ar uzlabotu drošību, hibrīdmākoni un mākslīgo intelektu, serveru pasaule aptver daudzas savstarpēji saistītas komponentes. Iesācējiem visgudrākā pieeja ir virzīties pa posmiem: iestatīt nelielu Linux vai Windows serveri, praktizēties ar tīklu, lietotājiem, ugunsmūriem un dublējumkopijām un pēc tam pakāpeniski iekļaut virtualizāciju, papildu pakalpojumus un automatizāciju. Ar labām serveru konfigurēšanas pamācībām, nedaudz pacietības un vēlmi eksperimentēt jūs varat pāriet no situācijas, kad nekad neesat pieskāries serverim, uz to vieglu pārvaldību un likt pamatus stabilai infrastruktūrai jebkuram mazam vai vidējam uzņēmumam.