- Uzņēmuma VPN izveido šifrētu tuneli, kas nodrošina drošu attālinātu piekļuvi iekšējiem resursiem, tieši nepakļaujot tos internetam.
- Ir dažādi VPN veidi (attālās piekļuves, starpvietņu, mākoņa) un protokoli (OpenVPN, IKEv2/IPsec, L2TP/IPsec), kas tiek izvēlēti atbilstoši vajadzībām.
- VPN iestatīšanai ir nepieciešams plānot pakalpojumu sniedzēju, ierīces, protokolus, piekļuves segmentāciju un daudzfaktoru autentifikāciju.
- VPN ir jāintegrē nulles uzticēšanās pieejā, ietverot lietotāju apmācību, žurnālu pārskatīšanu un labāko praksi, lai saglabātu ilgtermiņa drošību.
Daudzos uzņēmumos, gan lielos, gan mazos, attālinātais darbs vairs nav izņēmums, bet gan norma. Darbinieku saziņas nodrošināšana no mājām, kafejnīcas vai ceļojuma laikā, neapdraudot korporatīvos datus, ir kļuvusi par galveno prioritāti jebkurai organizācijai, kas nopietni uztver kiberdrošību.
Šajā kontekstā uzņēmuma VPN iestatīšana ir viens no svarīgākajiem tehniskajiem lēmumiem, ko varat pieņemt. Tas nav tikai par "IP adreses slēpšanu" vai privātu pārlūkošanu, bet gan par uzticama šifrēta tuneļa izveidi, lai piekļūtu iekšējiem serveriem, lietojumprogrammām un datubāzēm, neatverot bīstamas durvis uz internetu. Turpmākajās rindās jūs detalizēti uzzināsiet, kas ir korporatīvais VPN, kā tas darbojas, kādi ir pieejamie dažādie veidi un kā to soli pa solim konfigurēt profesionālā vidē, tostarp Windows un mobilajās ierīcēs.
Kas ir biznesa VPN un kāpēc tas ir svarīgs maziem un vidējiem uzņēmumiem?
Pāreja uz attālinātu darbu Spānijā ir ievērojama: vairāk nekā puse darbinieku vismaz vienu dienu nedēļā strādā ārpus biroja , kas ievērojami palielina nedrošas piekļuves risku serveriem, ERP un klientu datubāzēm. Attālā piekļuve bez VPN tagad ir viens no galvenajiem ieejas punktiem uzbrucējiem, kas vērsti pret MVU, ko apstiprina tādas organizācijas kā INCIBE un dažādi starptautiski ziņojumi.
Uzņēmumu VPN izmantošana nav tikai ērtības jautājums. Tā ir arī daļa no tehniskajiem pasākumiem, ko pieprasa datu aizsardzības noteikumi, apstrādājot personas datus , piemēram, klientu vai darbinieku datus, izmantojot attālinātus kanālus. Ar pareizi ieviestu VPN datplūsma tiek pārvietota šifrēta un nav lasāma nevienam, kas mēģina to pārtvert publiskā Wi-Fi tīklā vai citā nedrošā tīklā.
No otras puses, korporatīvajam VPN nav nekāda sakara ar komerciāliem pakalpojumiem, piemēram, "VPN citu valstu raidījumu skatīšanai". Uzņēmumā mērķis ir savienot cilvēkus ar iekšējām lietojumprogrammām, nevis apiet ģeogrāfiskos ierobežojumus . Tas prasa atšķirīgu arhitektūru, vairāk drošības kontroles un ciešāku integrāciju ar korporatīvo direktoriju, ugunsmūri un pārējo infrastruktūru.
Kā VPN darbojas korporatīvajā vidē
Kad darbinieks vēlas izveidot savienojumu ar uzņēmuma tīklu no ārpuses, viņš to dara, izmantojot VPN saderīgu ierīci : tas var būt dators, klēpjdators, planšetdators vai mobilais tālrunis, vai nu ar operētājsistēmas vietējo klientu, vai izmantojot īpašu lietojumprogrammu, ko nodrošina VPN pakalpojumu sniedzējs vai pats uzņēmuma ugunsmūris.
Lietotājs atver VPN klientu un ievada savus akreditācijas datus: parasti uzņēmuma lietotājvārdu un paroli, ideālā gadījumā pastiprinātu ar divfaktoru autentifikāciju (kods mobilajā ierīcē, autentifikācijas lietotne, fizisks marķieris utt.). Dažās vidēs, īpaši tajās, kurās ir visstingrākās drošības prasības, var izmantot arī ierīcē instalētus digitālos sertifikātus.
Pēc autentifikācijas VPN izveido šifrētu "tuneli" starp darbinieka ierīci un uzņēmuma VPN serveri vai ugunsmūri . Visa datplūsma, kas atstāj lietotāja ierīci un nonāk iekšējā tīklā, tiek iekapsulēta un šifrēta, tāpēc pat tad, ja tā pārvietojas pa publiskiem vai nedrošiem tīkliem, tā nav lasāma trešajām personām.
Datu maršruts vienmēr seko vienam un tam pašam modelim: no lietotāja ierīces uz VPN serveri un no turienes uz iekšējiem serveriem vai resursiem, kas tam nepieciešami . No ārpuses šis tunelis rada iespaidu, ka datplūsma ir vienkārša šifrēta plūsma bez saprotamas informācijas. Jebkurš uzbrucējs, kurš pārtver šīs paketes, redzēs tikai šifrētus datus un nevarēs atjaunot to saturu.
Vienlaikus VPN serveris parasti ir integrēts ar uzņēmuma direktoriju un politikām, lai noteiktu, ko katra persona var darīt pēc pieteikšanās. Ne visiem darbiniekiem ir nepieciešama piekļuve visiem serveriem : pārdošanas personāls piekļūs CRM sistēmai, finanšu personāls — grāmatvedības sistēmai, bet tehniskā komanda — administrēšanas serveriem, katram ar atšķirīgām atļaujām.
Kāds ir VPN mērķis uzņēmumā?
Korporatīvā VPN priekšrocības sniedzas daudz tālāk par privātumu. Tā galvenā funkcija ir nodrošināt drošu, kontrolētu un izsekojamu attālo piekļuvi iekšējiem resursiem . No tā izriet vairākas būtiskas priekšrocības jebkuras organizācijas ikdienas darbībā.
Pirmais ir drošība. Šifrējot datus starp darbinieku un korporatīvo tīklu, tiek novērsta sensitīvas informācijas, piemēram, finanšu pārskatu, klientu datubāzu vai pieteikšanās datu, pārsūtīšana vienkāršā tekstā . Tas ir īpaši svarīgi, izmantojot publiskos Wi-Fi tīklus viesnīcās, kafejnīcās vai sabiedriskajā transportā, kur uzbrucējs varētu mēģināt noklausīties datplūsmu, izmantojot “cilvēka starpnieka” metodes.
Otrkārt, ērtības un elastība. VPN ļauj attālinātiem darbiniekiem, biežiem ceļotājiem vai ārējiem līdzstrādniekiem piekļūt uzņēmuma sistēmām, fiziski neapmeklējot biroju . No uzņēmuma viedokļa šī elastība ļauj reorganizēt komandas, piesaistīt talantus no citām pilsētām un pat samazināt ar fiziskajiem birojiem saistītās izmaksas.
Vēl viena nepārprotama priekšrocība ir centralizēta attālā piekļuve. Tā vietā, lai katram pakalpojumam (datubāzei, attālajai darbvirsmai, failu koplietošanai) atvērtu atsevišķas pieslēgvietas maršrutētājā vai ugunsmūrī, visa piekļuve tiek novirzīta caur vienu punktu: VPN . Tas samazina uzbrukuma virsmu un atvieglo kontroli, jo savienojumi tiek reģistrēti, autentificēti un filtrēti no vienas vietas.
Visbeidzot, nedrīkst aizmirst par izmaksu ietaupījumu. Ar pietiekami ietilpīgu VPN daudzi uzņēmumi var izvairīties no dārgām atsevišķām līnijām vai novecojušām privātām ķēdēm, piemēram, MPLS, visos savos punktos . Standarta interneta savienojums apvienojumā ar efektīviem VPN parasti ir pietiekams lielākajai daļai biroju un attālināto darbinieku, neupurējot drošību vai veiktspēju.
Uzņēmumiem paredzētie VPN veidi
Korporatīvajā pasaulē ne visi VPN ir vienādi. Tos var klasificēt pēc operētājsistēmas, ar kuru tie darbojas, izmantotā VPN pakalpojuma vai tīkla veida, kurā tie darbojas . Katra kombinācija atbilst dažādām vajadzībām un dažāda lieluma uzņēmumiem.
Saskaņā ar operētājsistēmu
Saderība ir galvenais faktors. Lielākā daļa mūsdienu VPN risinājumu piedāvā klientus operētājsistēmām Windows, macOS, Linux, Android un iOS vai arī tie paļaujas uz šajās sistēmās iebūvētajiem vietējiem klientiem. Piemēram, operētājsistēmās Windows un macOS ir iebūvēts atbalsts dažādiem VPN veidiem, piemēram, IKEv2, L2TP/IPsec un SSTP.
Izvēloties risinājumu savam uzņēmumam, ir svarīgi ņemt vērā, kādas operētājsistēmas ir iesaistītas: vide, kurā visi izmanto Windows 10/11, ļoti atšķiras no vides, kurā ir gan Mac, gan Linux, gan mobilās ierīces . Komerciālu uzņēmumu VPN pakalpojumu un ugunsmūru ražotāji, piemēram, Fortinet, piedāvā īpašus starpplatformu klientus, kas ievērojami vienkāršo iestatīšanu.
Atkarībā no VPN pakalpojuma veida
No tīkla dizaina viedokļa uzņēmējdarbības vidē parasti tiek izmantotas trīs galvenās grupas: attālā piekļuve atsevišķiem lietotājiem, vietņu savienojums starp birojiem un mākonī balstīti VPN.
Attālās piekļuves VPN ir visizplatītākais attālinātā darba veids. Tie ļauj katram darbiniekam izveidot savienojumu no sava datora vai mobilās ierīces un piekļūt uzņēmuma centrālajam tīklam . Tas parasti tiek izmantots, lai atvieglotu darbu no mājām, savienotu mobilos pārdošanas pārstāvjus vai sniegtu atbalstu attālinātiem tehniķiem.
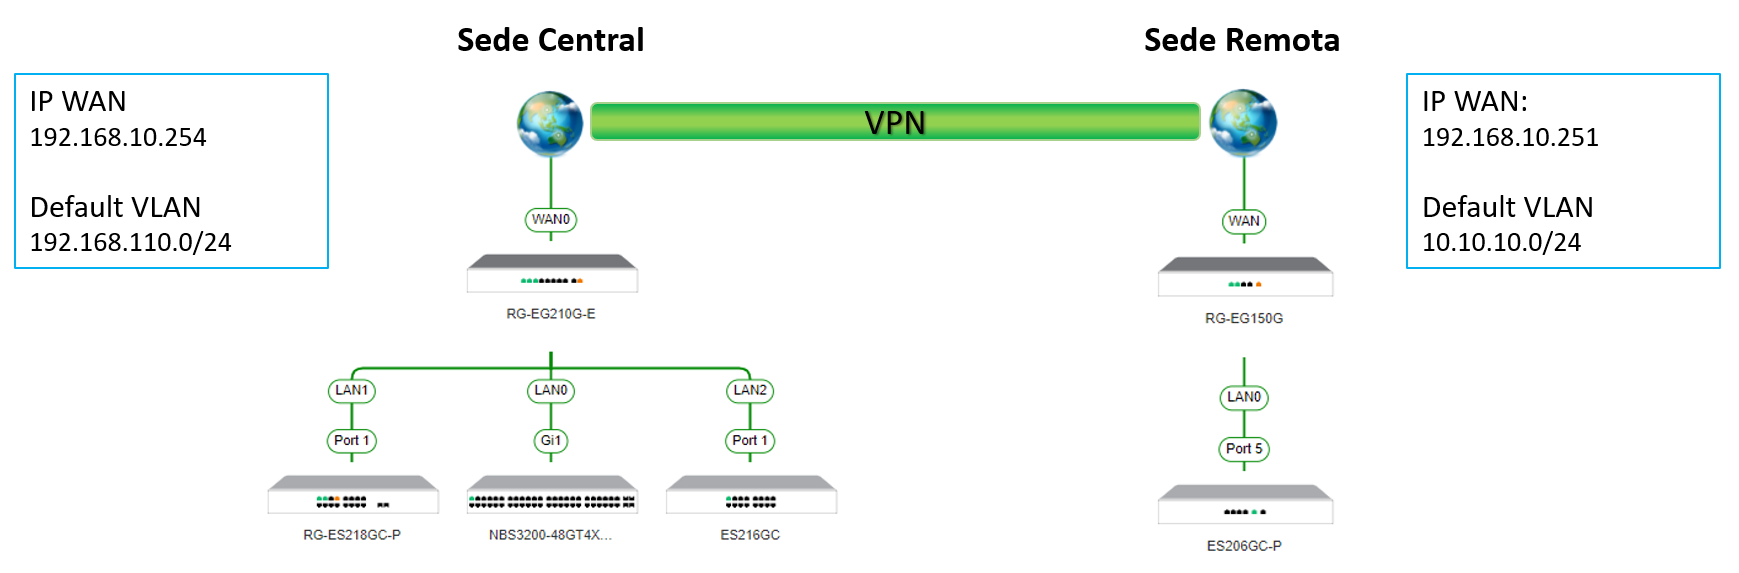
Savukārt vietņu VPN tiek izmantoti, lai pastāvīgi savienotu vairākus birojus vai filiāles . Tā vietā, lai katram darbiniekam būtu savs savienojums, maršrutētāji vai ugunsmūri katrā birojā izveido šifrētu tuneli starp tiem. No tīkla viedokļa šķiet, ka dažādie biroji ir daļa no viena lokālā tīkla, pat ja tie atrodas dažādās pilsētās vai valstīs.
Pēdējos gados popularitāti ir ieguvuši arī mākonī balstīti VPN. Šajā modelī attālās piekļuves pārvaldība balstās uz mākoņinfrastruktūru, nevis tikai uz fizisku serveri birojā . Tas atvieglo mērogojamību, lietotāju integrāciju no vairākām atrašanās vietām un piekļuves lokālajiem resursiem apvienojumu ar lietojumprogrammām, kas tiek mitinātas publiskos vai privātos mākoņos.
Saskaņā ar interneta pakalpojumu sniedzēja tīkla datiem
Vēl viens veids, kā tos klasificēt, ir pēc tīkla veida, pa kuru tunelis šķērso. Visizplatītākā iespēja ir iestatīt VPN, izmantojot standarta platjoslas vai optiskās šķiedras savienojumus , izmantojot publisko interneta infrastruktūru un paļaujoties uz šifrēšanu, lai saglabātu konfidencialitāti.
Vidēs ar vairākām kritiski svarīgām vietnēm daži uzņēmumi joprojām paļaujas uz operatoru pārvaldītiem MPLS VPN. MPLS saites piedāvā kontrolētākus ceļus pakalpojumu sniedzēja tīklā , un pār tām var izveidot IPsec tuneļus, lai vēl vairāk nodrošinātu privātumu starp dažādām vietām.
Visbeidzot, ātrgaitas mobilo tīklu attīstība ļauj izvietot VPN, izmantojot 4G vai 5G. Šī ir pievilcīga iespēja pagaidu birojiem, būvniecības komandām vai tehniķiem, kuri vienmēr strādā ar mobilajiem savienojumiem . VPN tunelis tiek izveidots, izmantojot mobilo sakaru operatora tīklu, nodrošinot, ka pat šajā kontekstā piekļuve uzņēmuma datiem paliek šifrēta.
Visbiežāk uzņēmumos izmantotie VPN protokoli
Iestatot VPN, ir svarīgi izvēlēties pareizo protokolu. Protokols nosaka, kā tiek veidoti tuneļi, kā tiek apspriestas atslēgas un kāds šifrēšanas līmenis tiek piemērots , kas ietekmē gan drošību, gan ātrumu.
Viens no visplašāk izmantotajiem protokoliem ir OpenVPN. Tas ir ļoti daudzpusīgs un ļoti drošs, ar atbalstu spēcīgai šifrēšanai un plašu saderību ar dažādām sistēmām . Tas parasti darbojas, izmantojot TCP vai UDP, un, lai gan dažos gadījumos tas var būt nedaudz lēnāks, tas piedāvā stabilitāti, kas ir ļoti svarīga korporatīvajā vidē.
Vēl viena bieži izmantota kombinācija ir IKEv2/IPsec. IKEv2 izceļas ar savu ātrumu un stabilitāti, īpaši mobilajos savienojumos, kur tīkls bieži mainās (piemēram, pārslēdzoties no Wi-Fi uz 4G). IPsec nodrošina tīkla līmeņa šifrēšanu. Tā ir izplatīta operētājsistēmās Windows, macOS un iOS un piedāvā labu līdzsvaru starp drošību un veiktspēju.
Ir pieejams arī L2TP/IPsec, kas apvieno L2TP tunelēšanas protokolu ar IPsec drošības slāni. Lai gan tas nodrošina augstu drošības līmeni, tas parasti ir lēnāks nekā IKEv2 dubultās iekapsulēšanas dēļ . Tas ir noderīgi, ja nepieciešama saderība ar ierīcēm, kas neatbalsta citus, modernākus protokolus.
Vecākās Windows vidēs var parādīties PPTP vai līdzīgi varianti, taču tie tagad tiek uzskatīti par novecojušiem to zināmo ievainojamību un vājās šifrēšanas dēļ . Jaunā uzņēmuma VPN ieviešanā nav ieteicams izmantot šos protokolus, izņemot ļoti specifiskus un kontrolētus gadījumus.
Uzņēmuma VPN iestatīšanas darbības
VPN iestatīšana mazam uzņēmumam ar nelielu lietotāju skaitu vai lielai organizācijai prasa veikt virkni loģisku darbību. Lai gan tehniskā sarežģītība var atšķirties, projekta vispārējā struktūra parasti ir līdzīga : pakalpojuma izvēle, aprīkojuma sagatavošana, servera konfigurēšana, protokolu definēšana un veiktspējas optimizēšana.
1. Izvēlieties VPN pakalpojumu sniedzēju vai risinājumu
Pirmais solis ir izlemt, kuru tehnoloģiju izmantot. Maza uzņēmuma ar četriem darbiniekiem, kas vēlas izveidot savienojumu tikai ar datubāzi, vajadzības ļoti atšķiras no uzņēmuma ar vairākām atrašanās vietām un simtiem attālinātu darbinieku vajadzībām . Maza uzņēmuma gadījumā pat VPN, kas balstīts uz pašu Windows, vai vienkāršs ugunsmūris varētu būt pietiekams.
Izvērtējot pakalpojumu sniedzējus vai risinājumus, jāņem vērā vairāki aspekti. Pirmais ir privātuma un darbību reģistrēšanas politika : lai gan IT var kontrolēt uzņēmuma iekšējo VPN, ja tiek izmantots ārējs pakalpojums, ir jābūt skaidram, kādi dati tiek reģistrēti un kādam nolūkam.
Svarīgs ir arī šifrēšanas līmenis un atbalstītie protokoli. Mūsdienīgam uzņēmuma VPN vajadzētu piedāvāt vismaz IPsec ar AES-256 šifrēšanu vai līdzvērtīgu, un vēl labāk, ja tas ļauj izmantot TLS 1.2 vai 1.3 SSL-VPN gadījumā . Tas nodrošina datu aizsardzību pret brutāla spēka uzbrukumiem vai atšifrēšanas mēģinājumiem.
Vēl viens svarīgs aspekts ir serveru tīkls un tā mērogojamība. Ja uzņēmumam ir lietotāji dažādās ģeogrāfiskās vietās, ir svarīgi, lai VPN serveris būtu atbilstoša izmēra un, ja tas balstās uz mākoņpakalpojumiem, lai tuvumā būtu mezgli . Izvēli lielā mērā ietekmē arī diennakts tehniskais atbalsts un programmatūras uzturēšanas un atjaunināšanas iespējas.
2. Sagatavojiet ierīces un tīklu
Pirms klientu instalēšanas visur ir ieteicams veikt ātru tīrīšanu. Ja uzņēmuma datoros ir citas VPN programmas, kas vairs netiek izmantotas, ieteicams tās atinstalēt, lai izvairītos no konfliktiem, dublētiem maršrutiem vai savienojuma problēmām.
Pēc tam jums jāpārbauda, vai ierīces un to operētājsistēmas ir saderīgas ar izvēlēto risinājumu. Tipiskā uzņēmumā ir datori ar operētājsistēmu Windows 10 vai 11, iespējams, daži Mac datori, kā arī Android vai iOS mobilās ierīces , tāpēc izvēlētajai opcijai ir jāaptver šis diapazons bez pārāk lielām sarežģījumiem.
Neaizmirstiet par savu interneta savienojumu. VPN nav brīnumdaris: ja jūsu joslas platums ir ļoti ierobežots vai ir augsta latentuma pakāpe, jūsu veiktspēja no ārpuses būs slikta . Ieteicams pārbaudīt faktisko augšupielādes un lejupielādes ātrumu galvenajā birojā, jo visa attālā datplūsma notiks caur turieni, ja VPN tiek mitināts galvenajā mītnē.
Visbeidzot, ir pienācis laiks definēt iekšējās piekļuves politikas. Ieteicams jau no paša sākuma izlemt, kam būs piekļuve VPN, kādus resursus katra lietotāju grupa varēs redzēt un kā tiks pārvaldīti viņu akreditācijas dati . Tas neļauj VPN laika gaitā kļūt par nekontrolētām aizmugurējām durvīm.
3. Servera un klientu instalēšana un konfigurēšana
Nākamais solis ir VPN servera iestatīšana. Uzņēmumos ar savu infrastruktūru tas parasti ir korporatīvs ugunsmūris vai speciāls serveris ar VPN programmatūru ; mazos MVU tas var būt pat Windows dators, kas konfigurēts kā attālās piekļuves serveris.
Katras platformas VPN klients tiek lejupielādēts no pakalpojumu sniedzēja pārvaldības konsoles vai ugunsmūra. Šis klients tiek instalēts darbinieku datoros un daudzos gadījumos to var iepriekš konfigurēt ar servera adresi un pamatparametriem, lai lietotājam būtu jāievada tikai lietotājvārds un parole.
Vidēs, kur ierīcei nav īpaša klienta, var izmantot manuālu konfigurēšanu. Pārdevēji parasti nodrošina dokumentāciju par to, kā izveidot IKEv2, L2TP vai SSL-VPN savienojumus, izmantojot katras operētājsistēmas vietējos rīkus , kas ir ļoti noderīgi īpašos gadījumos vai retāk izmantotām ierīcēm.
Paralēli maršrutētājam vai perimetra ugunsmūrim jābūt konfigurētam, lai atļautu VPN datplūsmu. Tas ietver nepieciešamo portu atvēršanu un dažos gadījumos portu pāradresācijas konfigurēšanu uz iekšējo VPN serveri . Interneta pakalpojumu sniedzēju nodrošinātos maršrutētājos, piemēram, optiskās šķiedras vai ADSL pakalpojumu sniedzēju maršrutētājos, var būt nepieciešams iespējot īpašas VPN vārtejas vai IPsec opcijas.
4. Atlasiet protokolus, pārbaudiet savienojumu un segmentējiet piekļuvi
Kad serveris ir darbspējīgs un klienti ir instalēti, ir pienācis laiks precizēt detaļas. Vispirms no vienas vai vairākām ierīcēm tiek veikta pamata savienojuma pārbaude , lai pārliecinātos, ka tunelis ir izveidots un ka iekšējiem resursiem var piekļūt bez maršrutēšanas vai DNS problēmām.
Pēc tam katram lietotāju tipam tiek izvēlēti galīgie VPN protokoli. Ja prioritāte ir saderība, izvēle varētu būt OpenVPN vai L2TP/IPsec; ja vēlama maksimāla mobilā veiktspēja, parasti labākā izvēle ir IKEv2/IPsec . Dažreiz dažādu scenāriju aptveršanai tiek apvienoti vairāki protokoli.
Piekļuves segmentēšana ir ļoti svarīga. Laba prakse ir izveidot lietotāju grupas (pārdošana, administrācija, vadība, IT utt.) un saistīt tās ar politikām, kas ierobežo to, kurus iekšējos IP diapazonus un portus tie var izmantot . Tādā veidā viena lietotāja konta kļūme neapdraud visu tīklu, bet tikai nepieciešamo minimumu.
Vienlaikus ir jāiespējo papildu autentifikācijas metodes. Divfaktoru autentifikācija būtu jāuzskata par obligātu attālinātai piekļuvei, īpaši, ja VPN atklāj resursus, kas satur sensitīvus datus . To var ieviest, izmantojot mobilās lietotnes, fiziskus tokenus vai integrācijas ar korporatīvās identitātes pakalpojumiem.
5. Optimizējiet veiktspēju, drošību un ikdienas lietošanu
Kad VPN ir iestatīts un darbojas, darbs ar to nebeidzas. Ieteicams precīzi noregulēt iestatījumus, lai līdzsvarotu ātrumu un aizsardzību, atvieglojot lietotāja dzīvi, neapdraudot drošību . Tas ietver vairākus pielāgojumus gan serverī, gan klientos.
Piemēram, varat konfigurēt VPN, lai tas automātiski izveidotu savienojumu, startējot sistēmu korporatīvajos datoros. Tādā veidā datplūsma uz iekšējo tīklu vienmēr iet caur šifrētu kanālu, nepaļaujoties uz lietotāja nepieciešamību atcerēties aktivizēt savienojumu , kas ir īpaši noderīgi tiem, kas strādā attālināti pilnu slodzi.
Vēl viena izplatīta iespēja ir izvēlēties starp pilnīgu tunelēšanu un dalītu tunelēšanu. Pilnīgas tunelēšanas gadījumā visa lietotāja interneta datplūsma iet caur VPN; dalītās tunelēšanas gadījumā caur to iet tikai datplūsma, kas paredzēta korporatīvajam tīklam . Pilnīga tunelēšana piedāvā lielāku kontroli, bet var būt lēnāka; dalītā tunelēšana samazina servera slodzi, lai gan tai nepieciešama rūpīgāka drošības konfigurācija.
Tāpat ir lietderīgi saglabāt bieži izmantotos serverus vai vārtejas kā izlases, ja risinājumam ir vairāki piekļuves punkti. Tas novērš nepieciešamību lietotājiem katru reizi manuāli izvēlēties serverus un ļauj viņiem piešķirt ģeogrāfiski tuvāko serveri, lai samazinātu latentumu.
Visbeidzot, ieteicams iespējot savienojumu reģistrēšanu un periodiski pārskatīt aktivitātes. Žurnāli palīdz atklāt aizdomīgus piekļuves mēģinājumus, atkārtotas kļūmes vai anomālus lietošanas modeļus , kas varētu liecināt par drošības vai veiktspējas problēmu.
Izveidojiet savienojumu ar uzņēmuma VPN no Windows 10
Vidēs, kurās netiek izmantots konkrēts pārdevēja klients, operētājsistēma Windows 10 ietver savu funkcionalitāti VPN savienojumu izveidei un lietošanai . Tas ir īpaši noderīgi maziem uzņēmumiem vai vienkāršiem gadījumiem, piemēram, četru cilvēku uzņēmumam, kuram attālināti jāpiekļūst tikai iekšējai datubāzei.
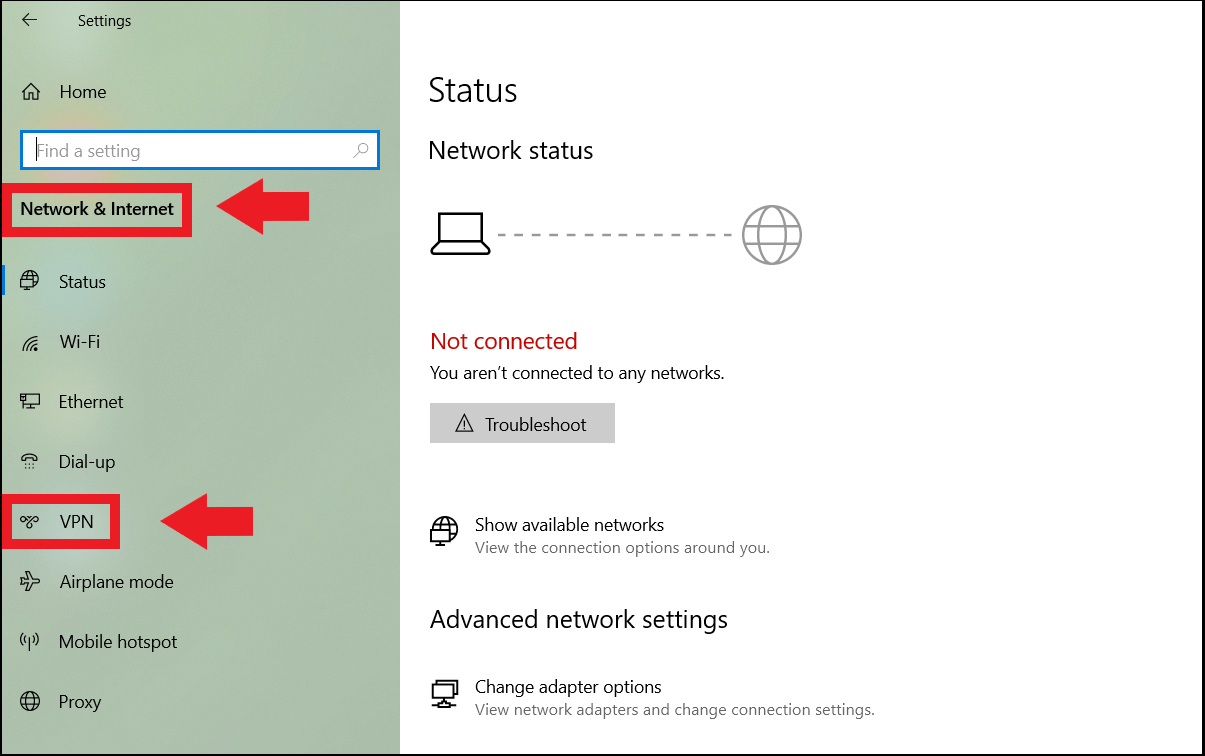
Pirmais solis ir VPN profila izveide datorā. Izvēlnē Sākt dodieties uz Iestatījumi, pēc tam uz “Tīkls un internets” un šajā sadaļā uz cilni “VPN” . Tur varat pievienot jaunu savienojumu, norādot, ka pakalpojumu sniedzējs ir “Windows (iebūvēts)”.
Izveides veidlapā ir jāievada vairāki svarīgi informācijas elementi. Jums jāizvēlas atpazīstams savienojuma nosaukums, jāievada servera adrese vai biroja maršrutētāja publiskā IP adrese un jāizvēlas VPN veids (piemēram, IKEv2 vai L2TP/IPsec) atbilstoši administratora vai tehnoloģiju nodrošinātāja iestatījumiem.
Pēc tam izvēlieties pieteikšanās informācijas veidu: tas var būt lietotājvārds un parole, digitālais sertifikāts vai pat viedkarte sarežģītākos gadījumos. Ja izmantojat lietotājvārdu un paroli, šo informāciju var saglabāt, lai jums tā nebūtu jāievada katru reizi, kad piesakāties.
Kad profils ir izveidots, savienojuma izveide ir ļoti vienkārša. No tīkla ikonas uzdevumjoslā atlasiet konfigurēto VPN un noklikšķiniet uz "Savienot ". Ja serverī un maršrutētājā viss ir pareizi konfigurēts, sistēma izveidos tuneli un statuss mainīsies uz "Savienots". No šī brīža dators varēs piekļūt iekšējiem resursiem tā, it kā tas būtu lokālajā tīklā.
Labākā prakse, bieži sastopamās problēmas un nulles uzticēšanās modelis
Uzņēmumu VPN nevajadzētu uzskatīt par vienīgo drošības barjeru, bet gan par daļu no plašākas pieejas. Nulles uzticēšanās modelis ierosina nepieņemt, ka kāds ir uzticams tikai tāpēc, ka viņš atrodas tīklā vai ir izveidojis savienojumu, izmantojot VPN , kas lieliski atbilst pašreizējai attālinātā darba un mākoņdatošanas lietojumprogrammu realitātei.
Šīs pieejas ieviešana ietver vairākas lietas. Pirmkārt, lietotāja identitātes nepārtraukta pārbaude, ne tikai piesakoties VPN . Otrkārt, piekļuves ierobežošana noteiktām lietojumprogrammām, nevis visa tīkla atvēršana. Un, treškārt, ierīču statusa pārbaude pirms piekļuves piešķiršanas (antivīruss, drošības ielāpi, disku šifrēšana utt.).
Lietojot VPN ikdienā, bieži rodas noteiktas atkārtotas problēmas. Piemēram, daudzi publiskie tīkli viesnīcās vai lidostās bloķē nestandarta portus, neļaujot dažiem VPN darboties . Šādos gadījumos SSL-VPN izmantošana 443. portā parasti novērš bloķēšanu, jo šis ports tiek izmantots HTTPS un reti tiek filtrēts.
Vēl viena izplatīta problēma ir lēnums. Ja VPN serveris ir pārslogots, ja biroja savienojumam ir zems augšupielādes ātrums vai ja visa interneta datplūsma tiek virzīta caur tuneli, var ciest veiktspēja . Dalītā tunelēšanas iespējošana, lai caur VPN tiktu sūtīta tikai datplūsma uz korporatīvo tīklu, ievērojami palīdz mazināt šo slodzi.
Konflikti ir bieži sastopami arī ar citiem personīgajiem VPN, kas instalēti lietotāju datoros, piemēram, komerciāliem pakalpojumiem privātai lietošanai. Ja divi VPN klienti mēģina vienlaikus apstrādāt maršrutus, var rasties pārtraukumi, datplūsmas noplūdes vai negaidīti atvienojumi . Tāpēc ir lietderīgi izpētīt, kāpēc citi personīgie VPN varētu traucēt, un definēt skaidru politiku attiecībā uz to, kura programmatūra ir atļauta.
Visbeidzot, nedrīkst aizmirst par cilvēcisko faktoru. Ir svarīgi apmācīt darbiniekus par to, kas ir VPN, kāpēc ir svarīgi to aktivizēt, piekļūstot uzņēmuma resursiem, un no kādas prakses izvairīties (piemēram, akreditācijas datu koplietošana vai savienojuma izveide no nedrošām personīgajām ierīcēm). Lietošanas noteikumu skaidra un vienkārša izskaidrošana samazina kļūdas un pārpratumus.
Uzņēmuma VPN iestatīšana, pat mazam uzņēmumam, kas vēlas tikai attālināti izveidot savienojumu ar datubāzi, ietver tehnoloģiju, procesu un apmācības apvienošanu: spēcīga risinājuma un protokolu izvēle, pareiza aprīkojuma sagatavošana, piekļuves segmentēšana, spēcīgas autentifikācijas nodrošināšana un lietotāju apmācība ir pīlāri, kas ļauj strādāt no jebkuras vietas, nepārvēršot korporatīvo tīklu par sietu.