- WebRTC piespiedu kārtā šifrē audio un video, izmantojot DTLS un SRTP, taču kopējā drošība ir atkarīga no signalizācijas, autentifikācijas un lietojumprogrammu arhitektūras.
- Galvenie riski ir IP noplūdes, signalizācija, kas neizmanto TLS, nepareizi konfigurēti TURN serveri, vāja piekļuves kontrole un novecojušas atkarības.
- Drošai ieviešanai ir nepieciešams TLS signalizācijā, stabila autentifikācija, STUN/TURN aizsardzība, šifrēšana miera stāvoklī, nepārtraukta uzraudzība un periodiskas revīzijas.
- WebRTC noplūžu kontrole pārlūkprogrammās, VPN un pārlūkprogrammās ar pretnoteikšanas funkciju ir ļoti svarīga, lai saglabātu privātumu un novērstu kontu korelāciju vairāku kontu vidēs.
Reāllaika saziņa ir kļuvusi par jebkura mūsdienu uzņēmuma galveno sastāvdaļu: videozvani, telemedicīna, tiešsaistes nodarbības, attālinātais atbalsts un interaktīva straumēšana tagad ir ikdienas dzīves sastāvdaļa. Visa šī pamatā ir WebRTC — tehnoloģija, kas ļauj skaņai, video un datiem pārvietoties tieši starp pārlūkprogrammām un lietotnēm, neinstalējot neko papildu.
Tomēr fakts, ka WebRTC ir ērts un jaudīgs, nenozīmē, ka varam atslābināties. Ja tas nav rūpīgi izstrādāts un ieviests, tas var atklāt reālas IP adreses, atļaut nesankcionētu piekļuvi vai nopludināt sensitīvu informāciju , pat ja izmantojat VPN, starpniekserverus vai pārlūkprogrammas ar aizsardzību pret atklāšanu. Tāpēc WebRTC drošības kontrole nav papildu papildinājums, bet gan jebkuras nopietnas arhitektūras pamatelements.
Kas ir WebRTC un kāpēc tas tiek uzskatīts par drošu pēc konstrukcijas?
WebRTC (tīmekļa reāllaika komunikācija) ir atvērto standartu, API un protokolu kopums , kas nodrošina reāllaika saziņu tieši no tīmekļa pārlūkprogrammas vai mobilās lietotnes. Ar to var veikt videozvanus, koplietot ekrānu, sūtīt failus vai tērzēt bez spraudņiem, neparastiem paplašinājumiem vai atsevišķām darbvirsmas programmām.
Viņu filozofija ir skaidra: vienādranga (P2P) saziņa, kad vien iespējams . Tas nozīmē, ka pārlūkprogrammas izveido tiešu savienojumu viena ar otru, samazinot latentumu un servera resursu patēriņu. Lai tas darbotos, tiek izmantoti tādi protokoli kā SDP, ICE un STUN/TURN serveri, kas palīdz atklāt savienojuma ceļus pat tad, ja ceļā ir NAT un ugunsmūri.
Viena no WebRTC lielākajām priekšrocībām ir tā, ka drošība ir iebūvēta pašā standartā . Mūsdienu pārlūkprogrammām ir nepieciešams izmantot drošus kontekstus (HTTPS), lai piekļūtu kamerai un mikrofonam, un pārlūkprogrammas drošība neļauj multivides straumēm tikt pārraidītām "vienkāršā tekstā", pat nejauši.
Praksē WebRTC ir kļuvis par pamatu attālināta darba platformām, tiešsaistes izglītībai, telemedicīnai, mākoņspēlēm, tehniskajam atbalstam un SaaS lietotnēm ar iegultu video . Pakalpojumi, piemēram, Google Meet, Jitsi, daudzi straumēšanas risinājumi un daudzi iekšējie videokonferenču rīki, fonā izmanto šo tehnoloģiju.
WebRTC iebūvētie šifrēšanas slāņi un aizsardzības mehānismi
WebRTC drošības kontroles pirmais pīlārs ir obligāta saziņas šifrēšana. Mūsdienu pārlūkprogrammās nav standarta "nešifrēta" režīma , tāpēc viss audio un video tiek pārraidīts droši.
WebRTC balstās uz vairākiem labi zināmiem elementiem drošības pasaulē:
- DTLS (datagrammu transporta slāņa drošība)Tas nodrošina drošu atslēgu apmaiņu, izmantojot UDP, līdzīgi kā "datagrammu TLS". Galapunkti vienojas par atslēgām, kuras pēc tam tiek izmantotas plūsmas nodrošināšanai.
- SRTP (drošs reāllaika transporta protokols): izmanto DTLS saskaņotās atslēgas, lai šifrētu un autentificētu audio un video datplūsmu, garantējot konfidencialitāti un integritāti.
- TLS signalizācijas un vadības API slānī, kad sesiju sarunāšanai tiek izmantots HTTPS vai WSS.
Pateicoties šai kombinācijai, uzbrucējs, kas pārtver paketes, redzēs tikai šifrētus un nederīgus datus . Turklāt integritātes mehānismi neļauj nevienam modificēt plūsmu, netiekot atklātam.
Prasīgākos kontekstos, piemēram, veselības aprūpes vai finanšu jomā, daudzas organizācijas iet soli tālāk un ievieš pilnīgu šifrēšanu (E2EE) . Šajā modelī pat starpniekserveriem (piemēram, multivides serverim) nav piekļuves atšifrētajam saturam: tikai dalībnieku ierīces zina galīgās atslēgas.
Situāciju vēl vairāk pasliktina tas, ka pārlūkprogramma darbojas kā lokālo ierīču sargs. Pirms piekļuves kamerai, mikrofonam vai ekrānam lietotājam ir nepārprotami jāpiešķir atļauja , un viņš to var jebkurā laikā atsaukt, izmantojot iestatījumus. Neviens izstrādātājs nevar apiet šo dialoglodziņu.
Tas viss padara WebRTC par "pēc noklusējuma drošu" tehnoloģiju no transporta viedokļa . Problēma rodas, ja mēs skatāmies tālāk par protokolu un analizējam, kā tiek integrētas reālās pasaules lietojumprogrammas.
Specifiski drošības riski WebRTC ieviešanā
Tas, ka transports ir šifrēts, nenozīmē, ka visa sistēma ir nekļūdīga. Lielākā daļa WebRTC drošības problēmu rodas ieviešanā, infrastruktūrā un lietojumprogrammu loģikā , nevis pašā standartā.
Šie ir visbiežāk sastopamie riski, kas jāpatur prātā:
IP adreses noplūdes (WebRTC noplūdes)
Viens no delikātākajiem jautājumiem ir IP privātums. WebRTC ICE process mēģina atklāt visas iespējamās ierīču adreses , lai atrastu labāko P2P maršrutu, izmantojot STUN serverus, kas atgriež publisko IP adresi, tāpēc tīkla datplūsmas analīze var palīdzēt atklāt noplūdes.
Ar tikai dažām JavaScript rindiņām tīmekļa vietne var izveidot RTCPeerConnection un piekļūt šiem "ICE kandidātiem". Ja pārlūkprogramma nav aizsargāta vai VPN slikti apstrādā WebRTC, lietotāja īstā IP adrese var tikt nopludināta pat aiz starpniekservera, VPN vai pārlūkprogrammas ar pretnoteikšanas funkciju.
Šī problēma ir īpaši nopietna tiem, kas pārvalda vairākus kontus, veic datplūsmas arbitrāžu vai strādā ar izolētiem profiliem, kuriem nevajadzētu būt saistītiem . Viena nopludināta biroja IP adrese var būt pietiekama, lai platforma savienotu desmitiem teorētiski atsevišķu kontu.
Turklāt IPv6 adreses ir vēl bīstamākas : tās parasti ir unikālas katrai ierīcei un laika gaitā ir noturīgākas, atvieglojot pirkstu nospiedumu noņemšanu un ilgtermiņa izsekošanu.
Nedroši signalizācijas kanāli
WebRTC nosaka, kā tiek sūtīts multivide, bet nenorāda signalizācijai izmantojamo protokolu . Tas tiek atstāts izstrādātāja ziņā, kurš parasti izvēlas WebSockets, HTTP/REST, MQTT vai citas iespējas.
Ja šis slānis nav aizsargāts ar TLS (HTTPS vai WSS) un pienācīgu autentifikāciju, kādam ir samērā viegli pārtvert vai manipulēt ar sesijas sarunām, paverot durvis:
- Metadatu pārtveršana sesijas un akreditācijas dati.
- Personas uzdošanās vai sesijas nolaupīšana ar starpnieka uzbrukumu palīdzību.
- Līdzekļu novirzīšana neatļautām trešajām personām.
Nepareizi konfigurēti STUN/TURN serveri
ICE infrastruktūra izmanto STUN/TURN serverus, lai atvieglotu savienojamību. Ja TURN serverim netiek piemērota spēcīga autentifikācija vai lietošanas ierobežojumi , tas var kļūt par "atvērtu releju", ko ikviens var izmantot, lai nosūtītu datplūsmu uz jūsu infrastruktūras rēķina.
Tas rada ne tikai drošības un ļaunprātīgas izmantošanas risku, bet arī izmaksu problēmu un atmasko jūsu tīkla topoloģiju . Drošības pasākumu ieviešana uzņēmumu tīklos samazina šo risku. Nepareiza TURN konfigurācija ir viena no biežākajām kļūmēm sasteigti izvietotās WebRTC sistēmās.
Vājas lietojumprogrammu līmeņa piekļuves kontroles
Pat ja audio un video ir šifrēti, ja ikviens var iekļūt telpā, vienkārši zinot URL , vājais posms joprojām ir lietojumprogrammas loģika; drošības politikas daudzlietotāju vidēs palīdz to mazināt. Bez spēcīgas autentifikācijas, sesiju kontroles un lomu pārvaldības neatļauti lietotāji var:
- Iefiltrēšanās privātās sanāksmēs vai maksas tīmekļa semināros.
- Piekļuve jau saglabātiem sensitīviem ierakstiem.
- Nevēlama satura pārraidīšana telpās, kur viņiem nevajadzētu būt atļaujai.
Ļoti bieži ir sastopamas lietojumprogrammas, kas balstās uz paredzamiem vai pastāvīgiem sesijas identifikatoriem, kas atvieglo uzskaitīšanas uzbrukumus un nelikumīgu piekļuvi.
Novecojušas atkarības un paplašināta uzbrukuma virsma
Tipiska WebRTC ieviešana ietver ne tikai pārlūkprogrammu. Tā ietver signalizācijas serverus, trešo pušu bibliotēkas, SDK, operētājsistēmas un bieži vien multivides serverus, kas paplašina tās funkcionalitāti. Ja kāda no šīm komponentēm netiek atjaunināta, tā kļūst par ievainojamību. Bibliotēkas kļūmju uzraudzība ir kritiski svarīga.
Praksē ievainojamību izmantošana bieži vien notiek tāpēc, ka pārlūkprogrammas, WebRTC bibliotēkas, sistēmas vai aizmugursistēmas atkarības netiek atjauninātas saprātīgā tempā.
Drošības loma lietojumprogrammu un infrastruktūras līmenī
Lai gan WebRTC lieliski šifrē multividi, tas nenosaka, kas tai piekļūst, ko katrs lietotājs var darīt vai kā dati tiek pārvaldīti ilgtermiņā . Tas viss ir atkarīgs no lietojumprogrammas un tās apkārtējās arhitektūras.
Stiprināt signalizācijas kanālu
Pirmais solis ir signalizācijas apstrāde kā sensitīva kanāla. Tai vienmēr jāizmanto HTTPS vai WSS , ar pareizi pārvaldītiem sertifikātiem, politikām, piemēram, HSTS, un atspējojot nedrošus protokolus vai novecojušu šifrēšanu.
Papildus šifrēšanai spēcīga autentifikācija signalizācijā ir būtiska, lai novērstu sesijas viltošanu, žetonu zādzību vai vadības ziņojumu manipulāciju.
Identitātes, atļauju un derīguma termiņu pārvaldība
Lai nepieļautu, ka kāds "izmanto sesiju savā labā", ir svarīgi saistīt WebRTC darbības ar labi autentificētu identitāti un ieviest drošības pasākumus programmatūras izstrādes laikā . Dažas izplatītākās labākās prakses ir šādas:
- Lietošana parakstītas žetoni (piemēram, JWT) ar īsu derīguma termiņu publicēt vai atskaņot straumes.
- Integrācija ar OAuth 2.0, korporatīvā SSO vai uzņēmuma identitātes sistēmas profesionālā vidē.
- Īstenot 2FA vai MFA piekļuvei kritiski svarīgām zonām, piemēram, administrācijas paneļiem vai augsta riska telpām.
- Modeļi uz lomām balstīta piekļuves kontrole (RBAC) atšķirt skatītājus, runātājus, moderatorus, ārstus, skolotājus utt.
Tikpat svarīgi ir labi pārvaldīt sesijas termiņu : pastāvīgie tokeni, URL bez termiņa beigām vai atkārtoti lietojami identifikatori ir problēmu avots.
TURN servera un aizmugursistēmas aizsardzība
TURN serveri un citi aizmugursistēmas komponenti jāuzskata par kritisku infrastruktūru; uzticamas mitināšanas izvēle un dinamisko akreditācijas datu pārvaldība ir būtiska aizsardzībai. Daži saprātīgi minimālie pasākumi ietver:
- Dinamiskas un pagaidu akreditācijas dati TURN vidē, izvairoties no statiskiem lietotājvārdiem/parolēm.
- IP baltie saraksti vai tīkla segmentācija, lai ierobežotu to, kas var piekļūt serverim.
- Ātruma ierobežošana un joslas platuma kvotas, lai ierobežotu ļaunprātīgu izmantošanu un mazinātu DDoS apdraudējumu.
- Nepārtraukta TURN žurnālu, signalizācijas un multivides serveru uzraudzība, meklējot anomālas tendences.
Sarežģītākās arhitektūrās tiek izmantota nulles uzticēšanās pieeja : nekas un neviens netiek uzskatīts par uzticamu tikai tāpēc, ka ir "iekšpusē", bet gan katrs pieprasījums tiek validēts, reģistrēts un ierobežots saskaņā ar mazāko privilēģiju principu.
Atbilstība normatīvajiem aktiem, audits un datu apstrāde
Ja ir iesaistīti personas dati (un tas vienmēr notiek videozvanos, telemedicīnā vai tiešsaistes nodarbībās), juridiskais aspekts ir tikpat svarīgs kā tīri tehniskais . Tādi noteikumi kā GDPR Eiropā vai HIPAA ASV nosaka ļoti specifiskas prasības.
WebRTC lietojumprogrammai, kas paredzēta regulētām nozarēm, vajadzētu integrēt vismaz: žurnālu analīzi
- Auditējami ieraksti sesiju skaits: kas izveidoja savienojumu, no kurienes, cik ilgi.
- Piekrišanas pārvaldība skaidri un dokumentēti attiecībā uz ierakstiem, datu apstrādi un turpmāko izmantošanu.
- Šifrēšana miera stāvoklī ierakstiem, metadatiem un koplietotajiem failiem.
- Saglabāšanas un automātiskās dzēšanas politikas saskaņots ar likumā noteiktajiem termiņiem un uzņēmuma vajadzībām.
Galvenās labākās prakses WebRTC platformas nodrošināšanai
Izturīga WebRTC risinājuma izstrāde ietver vairāk nekā tikai "šifrēšanas iespējošanu", kas jau ir iekļauta. Drošība ir jāņem vērā jau no sākotnējās arhitektūras stadijas un jāuztur visā produkta dzīves ciklā.
1. Vienmēr aizsargājiet signalizāciju ar TLS un pareizi konfigurējiet sertifikātus
Sesijas sarunām un SDP piedāvājumu/atbilžu apmaiņai vienmēr jānotiek, izmantojot HTTPS vai WSS . Izmantojot vienkāršu HTTP, pat "īslaicīgi" vai testa vidē, tiek pavērtas durvis uzbrukumiem, kas pēc tam var izplatīties ražošanas vidē.
Papildus TLS izmantošanai ir svarīgi droši pārvaldīt privātās atslēgas un sertifikātus , automatizēt to atjaunošanu un izvairīties no nedrošām konfigurācijām, piemēram, novecojušiem šifrēšanas komplektiem.
2. Ieviesiet stabilu autentifikāciju un piekļuves kontroli
Katra sensitīva darbība (pievienošanās telpai, straumes publicēšana, ieraksta lejupielāde) ir jāaizsargā. Īslaicīgi žetoni, MFA, ja nepieciešams, un precīzi definētas lomas ir daļa no minimālajām prasībām.
Kritiskās lietojumprogrammās var būt noderīgi validēt katru savienojumu vai publicēšanas mēģinājumu serverī, izmantojot tādas sistēmas kā webhooks: multivides serveris vaicā jūsu serverī, kas izlemj, vai lietotājs patiešām var izdarīt to, ko lūdz (piemēram, vai viņam ir aktīvs abonements vai vai viņš ir norādītais runātājs).
3. Rūpīgi konfigurējiet STUN un TURN
Savienojamība ir viens no kritiskākajiem aspektiem. Ir svarīgi par katru cenu izvairīties no "atvērtiem" TURN serveriem. Ideālā gadījumā izmantojiet pagaidu akreditācijas datus, IP ierobežojumus, ja iespējams, un nepārtrauktu lietošanas uzraudzību, lai atklātu ļaunprātīgu izmantošanu vai anomālijas.
Ja izmantojat VPN vai starpniekserveri un uztraucaties par privātumu, ieteicams arī pārbaudīt ICE izšķirtspējas darbību dažādās pārlūkprogrammās un pielāgot gan klienta, gan servera iestatījumus, lai samazinātu noplūdes.
Tas šķiet vienkārši, taču bieži tiek atstāts novārtā. WebRTC dzinēji pārlūkprogrammās saņem nepārtrauktus drošības ielāpus , tāpat kā operētājsistēmas, multivides serveri un trešo pušu bibliotēkas.
Profesionālā vidē ieteicams plānot atjaunināšanas procedūras, regresijas testēšanu un, ja iespējams , automatizāciju, lai zināmās ievainojamības neuzkrātos mēnešiem ilgi.
5. Šifrējiet ierakstus un saglabātos datus
Zvana laikā pārraide tiek šifrēta. Taču, tiklīdz sākat datu ierakstīšanu vai saglabāšanu, tiek izmantota šifrēšana miera stāvoklī . Ir svarīgi izmantot šifrētus diskus, HSM vai KMS pakalpojumu pārvaldītas atslēgas un ļoti stingru piekļuves kontroli šiem ierakstiem.
Turklāt ieteicams definēt skaidrus saglabāšanas periodus un automatizētus procesus tāda satura drošai dzēšanai, kas vairs nav nepieciešams vai kura saglabāšana nav juridiski pamatota.
6. Uzraudzīt, atklāt anomālijas un veikt auditu
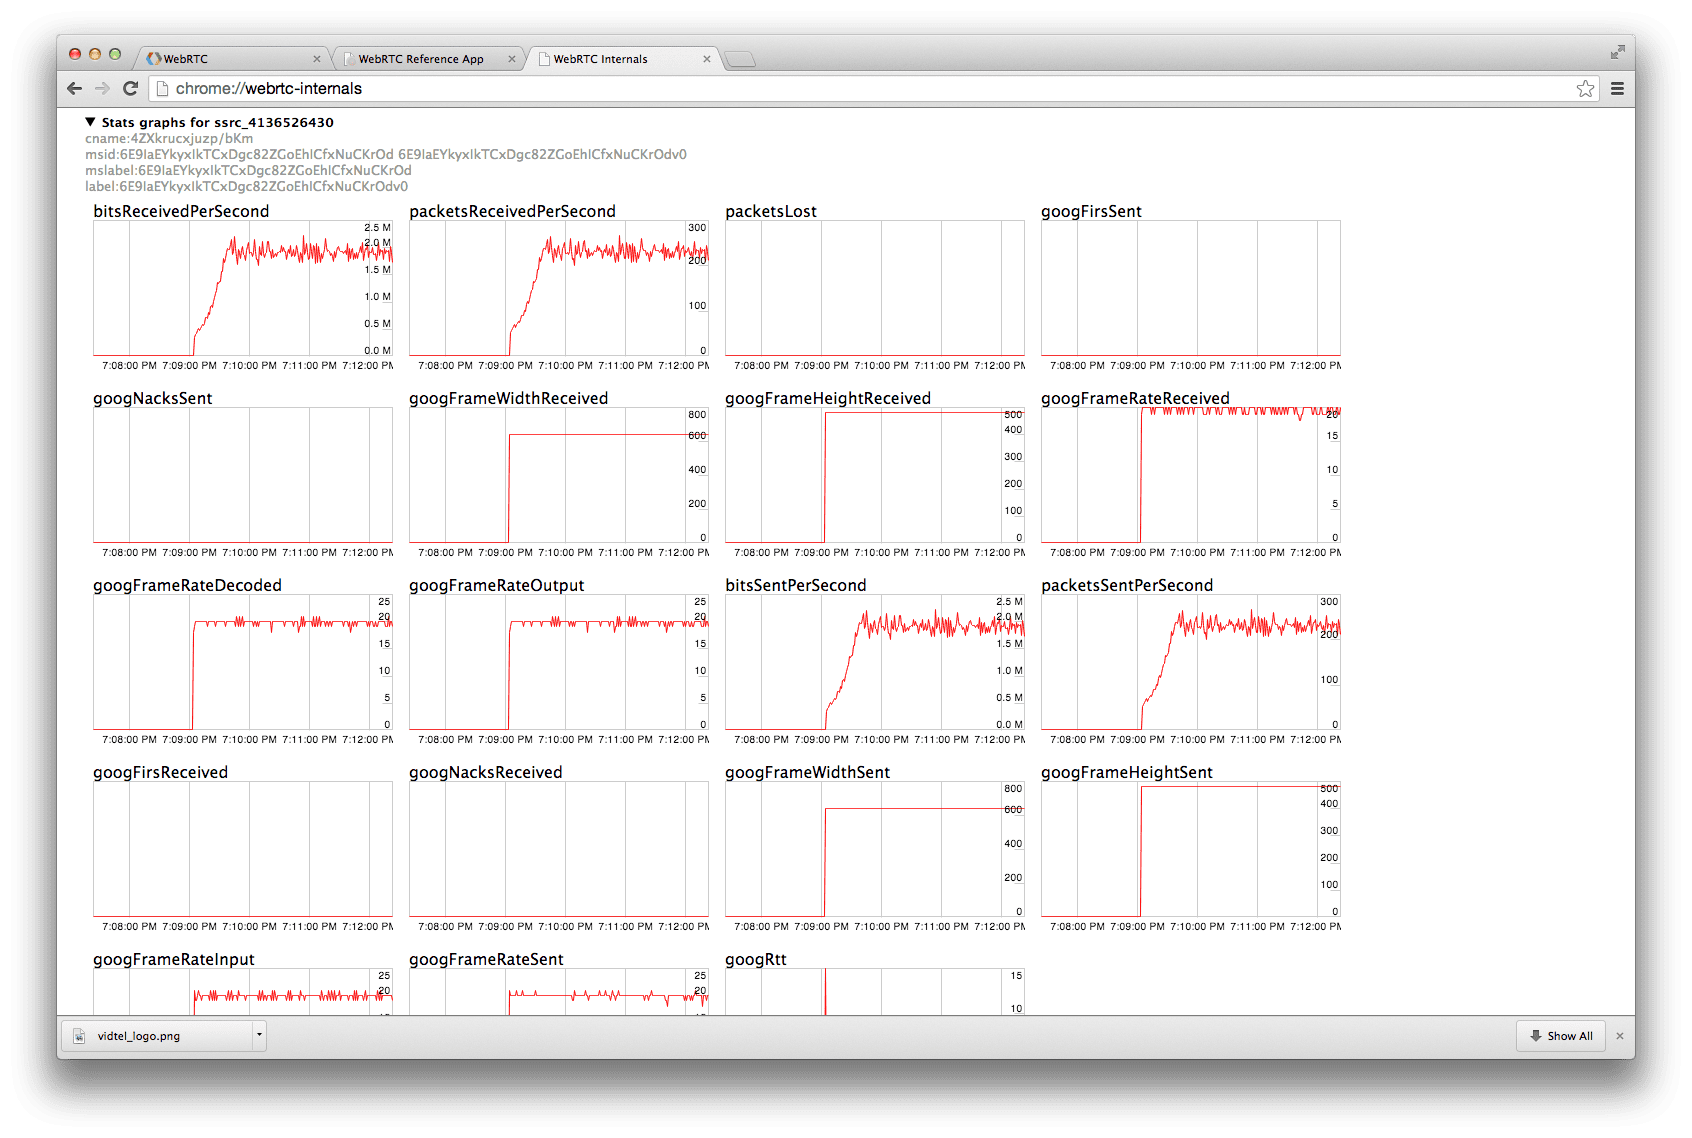
Sākotnējā izvietošana nav darba beigas. WebRTC ražošanas platformai ir nepieciešama uzraudzība reāllaikā : TURN lietošanas rādītāji, atkārtotas ICE kļūdas, aizdomīgi joslas platuma pieaugumi, neveiksmīgi piekļuves mēģinājumi, izmaiņas savienojuma modeļos utt.
Papildus ikdienas uzraudzībai ir vērts plānot periodiskas revīzijas : iespiešanās testus, koda pārskatīšanu ar uzsvaru uz drošību, tīkla konfigurācijas analīzi un efektīvu atļauju pārbaudi serveros un paneļos.
Papildus servera pusei viena no problemātiskākajām problēmām ir IP noplūde, izmantojot WebRTC , īpaši, ja vairāku kontu scenārijos tiek izmantoti VPN, privātie starpniekserveri vai pārlūkprogrammas ar aizsardzību pret atklāšanu.
Kā IP noplūdes faktiski notiek WebRTC
Kad lapa izveido RTCPeerConnection, pārlūkprogramma sāk ICE procesu: tā apkopo tīkla kandidātus, veic vaicājumus STUN serveros un atklāj publiskas un privātas adreses . Šie dati pēc tam tiek kopīgoti ar attālo galapunktu… vai ar ļaunprātīgo skriptu, kas tos lasa.
Atkarībā no pārlūkprogrammas un konfigurācijas WebRTC var atklāt:
- Tikai lokālās IP adreses (192.168.xx, 10.xxx…), mazāk ietekmīgas, bet noderīgas pirkstu nospiedumu veidošanai.
- VPN vai starpniekservera IP adrese, kas daudzos gadījumos būtu vēlama darbība.
- Interneta pakalpojumu sniedzēja faktiskā publiskā IP adrese un, ja iespējota, ierīcei piešķirtā IPv6 adrese.
Tāpēc ikvienam, kurš pārvalda daudzus kontus vai kuram ir jāizolē identitātes, WebRTC kontrole ir tikpat svarīga kā laba starpniekservera pakalpojumu sniedzēja izvēle . Perfekts pirkstu nospiedums tiek sabojāts, ja sānos parādās īstā IP adrese.
Pārbaudiet, vai jūsu konfigurācijā nav WebRTC noplūdes
Pirms plāksteru uzlikšanas akli ieteicams veikt mērījumus. Efektīvs veids, kā pārbaudīt savu iedarbību, ir:
- Izveidojiet savienojumu ar savu VPN vai konfigurējiet starpniekserveri savā pretnoteikšanas pārlūkprogrammā un tipiskā pakalpojumā "kāda ir mana IP adrese" pārbaudiet, kādai jābūt redzamajai IP adresei.
- Apmeklējiet konkrētas WebRTC testa lapas un pārskatiet, kuras adreses tiek rādītas kandidātu sadaļā.
- Salīdziniet paredzamo IP adresi ar WebRTC norādītajām adresēm.Ja redzat citu publisku IP adresi, piemēram, sava interneta pakalpojumu sniedzēja adresi vai negaidītu IPv6 adresi, jums ir noplūde.
Ieteicams atkārtot šos testus dažādās pārlūkprogrammās (Chrome, Firefox, Edge, Safari) un pēc katra būtiska VPN/starpniekservera pakalpojumu sniedzēja atjauninājuma vai maiņas, jo darbība var ievērojami atšķirties.
Atkarībā no pārlūkprogrammas jums ir vairāk vai mazāk manevrēšanas iespēju:
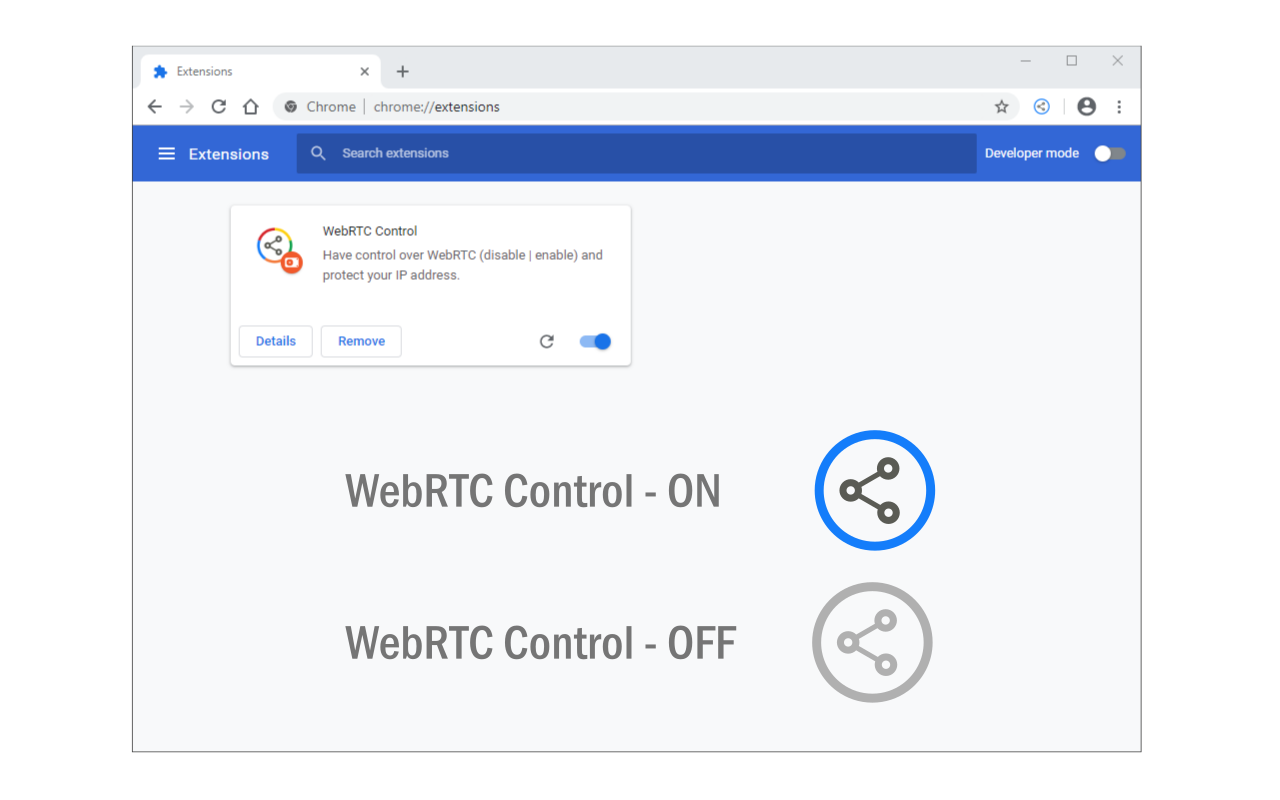
- Chromium bāzes pārlūkprogrammas (Chrome, Edge, Brave, Opera…)Tie neļauj pilnībā atspējot WebRTC. Parasti tiek izmantota paplašinājumu izmantošana, kas ierobežo IP adrešu iedarbību vai bloķē WebRTC, izņemot uzticamās vietnēs.
- FirefoxTas piedāvā vislielāko detalizēto kontroli. about: config Varat atspējot media.peerconnection.enabled vai piespiest WebRTC izmantot tikai starpniekservera adresi. Varat arī izmantot paplašinājumus, kas iespējo vai atspējo WebRTC katrā vietnē atsevišķi.
- Safari (macOS un iOS)WebRTC ir iespējots pēc noklusējuma, un kontrole ir ierobežota. Apple piemēro dažus mazināšanas pasākumus, taču šī nav ideāla pārlūkprogramma augsta riska uzdevumiem, kuros ir nepieciešams precīzi noregulēt katru iestatījumu.
Komerciālā vidē, kur WebRTC ir daļa no darbplūsmas (piemēram, ja noteiktai reklāmas platformai ir nepieciešama video verifikācija), parasti nav ieteicams pilnībā bloķēt WebRTC . Vēlams izmantot tikai starpniekservera režīmus vai konfigurācijas, kas saglabā funkcionalitāti, nefiltrējot reālas IP adreses.
Operētājsistēmas un ugunsmūra līmeņa pastiprināšana
Ekstrēmākos gadījumos dažas komandas izvēlas bloķēt vai filtrēt UDP trafiku un noteiktus portu diapazonus ugunsmūra līmenī , izmantojot pf operētājsistēmā macOS, iptables/nftables operētājsistēmā Linux vai Windows Defender ugunsmūri operētājsistēmā Windows.
Šī pieeja nodrošina papildu aizsardzības slāni, taču ar to jārīkojas uzmanīgi, jo tā var traucēt likumīgus pakalpojumus (videozvanus, tiešsaistes spēles, VoIP, DNS utt.). Vienmēr ieteicams dokumentēt noteikumus, dublēt konfigurāciju un pārliecināties, ka iekārtas joprojām ir pārvaldāmas, pirms masveida izmaiņu ieviešanas.
Pārlūkprogrammas ar pretatklāšanas funkciju var simulēt dažādus pirkstu nospiedumus: grafikas aparatūru, fontus, laika joslu, valodu, izšķirtspējas utt. Taču, ja WebRTC ļauj vienai un tai pašai reālajai IP adresei paslēpties aiz visiem šiem profiliem, platformām ir ļoti uzticama norāde, kā tos saistīt.
Ideāla šāda veida risinājuma konfigurācija ietver:
- Piešķirt katram profilam cits starpniekserveris vai IP adrese, vēlams, dzīvojamā vai mobilā.
- WebRTC darbības konfigurēšana atspējotā režīmā vai tikai starpniekservera režīmā, atkarībā no mērķa lietojumprogrammas vajadzībām.
- Pirms WebRTC nodošanas ekspluatācijā veiciet katrā reprezentatīvajā profilā noplūdes testus.
- Izveidot skaidras iekšējās politikas par to, kad videozvani ir atļauti un kuros profilos ierobežojumiem jāpaliek stingrākiem.
Aģentūrām, mārketinga komandām, arbitrāžai vai lielu katalogu pārvaldībai tirgus platformās šāda veida disciplīna ir izšķiroša starp stabilu darbību un dzīvošanu milzīgu klientu bloku apstākļos.
Kopumā WebRTC drošības kontrole ietver standarta iebūvēto funkciju (šifrēšanas, pārlūkprogrammas atļauju, efektīva P2P) izmantošanu un to iestrādāšanu stabilā arhitektūrā un labākajā praksē: droša signalizācija, labi izstrādāta autentifikācija un lomas, aizsargāti STUN/TURN serveri, šifrēšana miera stāvoklī, nepārtraukta uzraudzība un, ja ir iesaistīta uzlabota privātuma aizsardzība, visaptveroša IP noplūžu un WebRTC darbības kontrole pārlūkprogrammās, VPN un pretatklāšanas pārlūkprogrammās. Izprotot tehnoloģijas stiprās un vājās puses, ir pilnībā iespējams izvietot reāllaika saziņas platformas, kas ir ātras, mērogojamas un, galvenais, uzticamas pat uzņēmumu un regulētā vidē.