- Interlock dan Warlock menggabungkan kejuruteraan sosial, 0-hari dan pemerasan berganda; pengesanan tingkah laku dan segmentasi adalah kunci.
- Pencegahan pemotongan silang: tampalan, MFA, sandaran tidak boleh diubah, penapisan e-mel/web dan kawalan pelaksanaan pada titik akhir.
- Tindak balas yang berkesan: mengasingkan, mengenal pasti ketegangan, membasmi, memulihkan dan menguatkan; membayar wang tebusan tidak menjamin apa-apa.

Ransomware terus mendominasi agenda keselamatan siber , dan dalam landskap itu, terdapat dua nama yang menonjol: Interlock dan Warlock. Kedua-dua kumpulan telah meningkatkan aktiviti mereka dalam masa yang sangat singkat, mendorong syarikat dan organisasi untuk segera menyemak semula pertahanan mereka dan memperkukuh langkah pencegahan bagi meminimumkan risiko gangguan, pelanggaran data dan kerugian kewangan.
Ini bukanlah trend yang sekejap: pada separuh pertama tahun 2025, terdapat peningkatan serangan sebanyak 47% berbanding tempoh yang sama tahun sebelumnya (3.627 berbanding 2.472). Peningkatan ini bukan sahaja disebabkan oleh kumpulan samseng yang telah mantap ; ia juga mencerminkan kemunculan pelakon baharu yang telah memperhalusi taktik, teknik dan prosedur (TTP) mereka dan mengasah kejuruteraan sosial mereka untuk mendapatkan akses awal dengan lebih berkesan dan dengan kurang gangguan.
Situasi semasa: mengapa Interlock dan Warlock membimbangkan
Interlock, Warlock dan SafePay telah berubah daripada "nama baharu" kepada ancaman yang mempunyai kesan ketara dalam beberapa bulan sahaja. Interlock muncul pada akhir tahun 2024 dan dengan cepat mengumpul lebih daripada 20 pencerobohan terhadap sektor sensitif seperti penjagaan kesihatan, pentadbiran awam dan pendidikan; Warlock muncul sebagai operasi Ransomware-as-a-Service (RaaS) pada Mac 2025 dan telah mengumpul lebih daripada 60 mangsa; dan SafePay telah mencatatkan lebih daripada 200 insiden pada suku pertama tahun 2025 sahaja.
Dinamisme ini telah mencetuskan amaran rasmi. CISA, bersama-sama agensi lain, telah mengeluarkan amaran khusus (dirujuk sebagai aa25-203a) mengenai peningkatan Interlock. Mesej yang mendasarinya adalah jelas: penyerang mempercepatkan kitaran inovasi mereka, mengeksploitasi jurang proses dan memanfaatkan kelayakan dan kelemahan pada kadar yang sukar ditandingi tanpa menerima pakai pendekatan keselamatan berlapis dan sifar kepercayaan.
Mangsa bukan sahaja syarikat besar; ia juga memberi kesan kepada PKS dan entiti serantau yang kritikal. Warlock, sebagai contoh, memberi kesan buruk kepada sektor teknologi, kewangan dan telekomunikasi , dengan memberi tumpuan kepada Amerika Syarikat, Jepun dan United Kingdom. Sementara itu, SafePay menunjukkan kecenderungan khusus untuk sasaran di Amerika Syarikat (103 kes yang disahkan, hampir 40% daripada jumlah keseluruhan), dan juga beroperasi di Jerman, Australia, United Kingdom dan Amerika Latin (Mexico, Colombia dan Argentina).
Perlu diketengahkan pemerasan berganda sebagai penyebut biasa: penyerang menyulitkan dan mengeluarkan data untuk memaksimumkan tekanan. Dalam kes Interlock, terdapat insiden berprofil tinggi seperti pelanggaran DaVita di Amerika Syarikat, dengan kebocoran 1,5 terabait (rekod pesakit, maklumat klinikal, akaun pengguna dan data kewangan), yang menggambarkan kedalaman dan kerosakan reputasi kempen ini.
Satu lagi perkara yang tetap: sistem keselamatan mengambil masa terlalu lama untuk mengesan pencerobohan. Kajian industri menganggarkan bahawa insiden boleh tidak dikesan selama lebih daripada 250 hari dan menelan belanja purata hampir $4,99 juta. Peluang untuk penjenayah ini berkurangan secara drastik apabila telemetri berkualiti tinggi, pengesanan tingkah laku dan strategi pembendungan yang terlatih digabungkan.
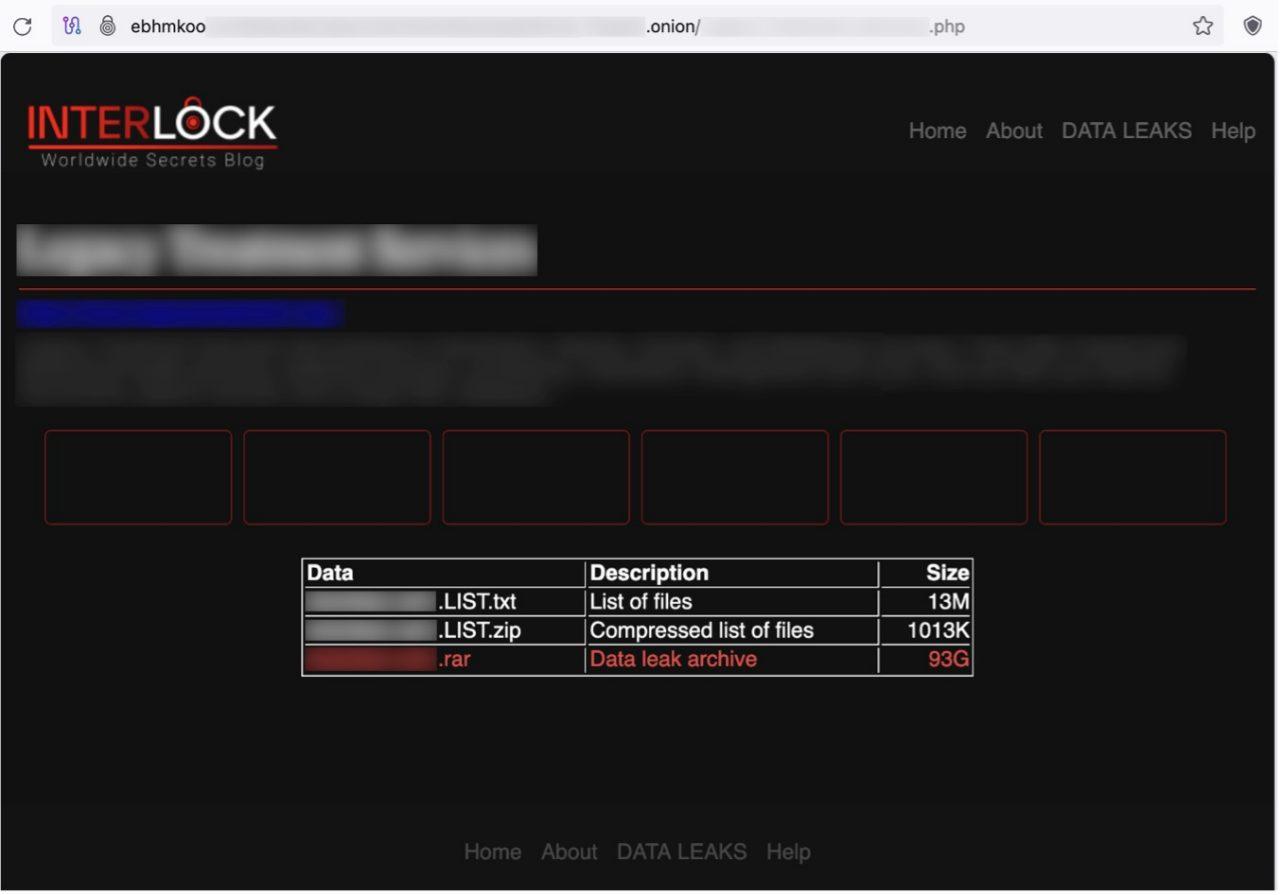
Interlock telah menggunakan kaedah akses yang luar biasa dan sangat berkesan. Ciri khasnya ialah teknik kejuruteraan sosial ClickFix , yang memperdaya mangsa untuk menjalankan skrip yang menyamar sebagai tetingkap penyelesaian masalah atau CAPTCHA palsu. Di sebalik gerakan ini, skrip PowerShell yang dikaburkan (dikodkan dalam Base64) boleh melancarkan muatan, menggunakan RATnya sendiri dan memulakan pergerakan lateral.
Sepanjang tahun 2025, varian ClickFix yang diubah suai telah diperhatikan digunakan untuk memuat turun lelaran baharu RATnya dalam PHP, meningkatkan keupayaan kegigihan dan kawalan jauhnya . Ejen ini meletakkan dirinya semasa permulaan dan berlabuh pada sistem dengan mengubah suai kunci pendaftaran "Pengemas Kini Chrome" dalam Windows, memastikan pelaksanaannya selepas dimulakan semula dan mengurangkan kemungkinan dialih keluar melalui langkah-langkah dangkal.
Sebaik sahaja masuk, Interlock biasanya mengumpulkan maklumat dan kelayakan sistem , menggunakan alat seperti Cobalt Strike, SystemBC, Interlock RAT5 miliknya sendiri atau NodeSnake RAT. Bukan sesuatu yang luar biasa untuk melihat utiliti untuk mencuri kekunci dan ketukan kekunci (contohnya, komponen seperti "cht.exe" dan "klg.dll"), serta penggunaan pencuri yang diketahui (Lumma, Berserk) untuk meningkatkan keistimewaan.
Untuk mengeluarkan data daripada penyusupan, kumpulan ini menggabungkan saluran awan dan tradisional : Azure Storage Explorer dan AzCopy, selain WinSCP, merupakan alat yang kerap digunakan dalam kit alat mereka. Pergerakan lateral sering dilakukan menggunakan RDP, AnyDesk dan PuTTY, dan teknik seperti Kerberoasting telah diperhatikan untuk mendapatkan tiket dan mendapatkan akses kepada akaun berperingkat tinggi.
Satu perbezaan penting ialah tumpuan kepada penyulitan mesin maya, pada mulanya meninggalkan hos fizikal atau pelayan . Corak ini boleh berkembang, tetapi ia telah dilaporkan dalam beberapa pencerobohan baru-baru ini. Persamaan juga telah dikenal pasti dengan keluarga ransomware seperti Rhysida, serta keanehan dalam kaedah pemerasannya: nota tebusan mungkin termasuk kod unik dan hubungan saluran melalui Tor, tanpa pada mulanya menuntut nota tebusan tertentu.
Warlock, juga dikenali sebagai Gold Salem atau Storm-2603, menggunakan model ransomware-sebagai-perkhidmatan. Ciri paling menariknya ialah akses awalnya melalui kerentanan zero-day dalam Microsoft SharePoint, yang dirangkaikan bersama dalam apa yang digelar oleh komuniti ToolShell. CVE berkaitan termasuk CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 dan CVE-2025-53771.
Berikutan pencerobohan awal, serangan itu mengutamakan penyusupan data kewangan, rekod dalaman dan senarai pelanggan atau pekerja , yang berakhir dengan penyulitan dan percubaan pemerasan berganda. Dalam masa beberapa bulan, ia telah melepasi 60 mangsa, terutamanya yang menjejaskan sektor teknologi, perkhidmatan kewangan dan telekomunikasi, dengan Amerika Syarikat, Jepun dan United Kingdom menduduki tempat tertinggi dalam penilaian risiko.
Pengajaran operasinya mudah: jika organisasi anda mendedahkan SharePoint atau perkhidmatan web kritikal, pengurusan tampalan dan pengerasan permukaan serangan adalah penting. Mengehadkan pendedahan, menyemak pengesahan, merekod akses secara menyeluruh dan menggunakan pengesanan yang disasarkan untuk tingkah laku anomali dalam SharePoint dengan ketara dapat mengurangkan vektor serangan.
Melaksanakan MFA dan penyesuaian akses dengan dasar kontekstual (peranti, lokasi, risiko) dengan ketara dapat mengurangkan kelebihan taktikal yang diperoleh pengendali apabila kelayakan atau kuki dikompromi. Menambah segmentasi rangkaian dan senarai kawalan akses yang ketat akan mengurangkan lagi ruang untuk manuver dalam persekitaran.
SafePay: volum, capaian global dan persamaan dengan LockBit 3.0
SafePay dilancarkan pada separuh kedua tahun 2024, tetapi pada tahun 2025 ia menjadi salah satu program penyulitan paling aktif . Pada suku pertama sahaja, ia mengendalikan lebih 200 insiden. Ia sering dibandingkan dengan LockBit 3.0 kerana keupayaan dan modularitinya.
Sasaran mereka tersebar di seluruh dunia, walaupun Amerika Syarikat menyumbang kepada majoriti mangsa yang disahkan. Industri yang paling teruk terjejas termasuk pembuatan, teknologi, pendidikan , perkhidmatan profesional dan penjagaan kesihatan. Akses awal dicapai melalui pelbagai cara, termasuk kelayakan yang dicuri, eksploitasi perkhidmatan jarak jauh yang terdedah (VPN dan yang serupa), dan CVE yang tidak disemak dengan baik.
Setelah ditubuhkan, ia akan meluaskan kawalan melalui pergerakan sisi dan kecurian kata laluan, dan melaksanakan strategi pemerasan dua peringkat (kebocoran + penyulitan) untuk memaksimumkan pengaruhnya. Cadangannya: dasar kata laluan yang kukuh dengan MFA, semakan pendedahan luaran berjadual, VPN yang diperkukuh dan mikrosegmentasi untuk membendung penyebaran merentasi domain dan rangkaian.
Pengesanan awal dan pemburuan ancaman: dari teori hingga amalan
Jika Interlock dan Warlock menunjukkan apa-apa, ia adalah keterlihatan adalah segalanya. Pemantauan masa nyata dengan sistem SIEM, EDR dan IPS , digabungkan dengan pemburuan ancaman, mengurangkan masa menunggu dan menghalang pencerobohan daripada menjadi insiden kritikal.
Komuniti ini menyediakan koleksi peraturan yang dipetakan kepada MITRE ATT&CK dan dipertingkatkan dengan CTI untuk merangkumi TTP Interlock dan pengendali lain. Mempunyai pengesanan yang sedia untuk berbilang SIEM, EDR dan tasik data , lengkap dengan metadata, rujukan, garis masa dan panduan triaj, mempercepatkan pengesahan dan tindak balas hipotesis.
Untuk menyusun kandungan taktikal, adalah berguna untuk menanda carian dan peraturan dengan istilah seperti "Interlock Ransomware" atau "aa25-203a" dan mencipta papan pemuka yang tertumpu pada aktiviti utama (cth., PowerShell dengan Base64, pengubahsuaian pendaftaran yang mencurigakan pada kekunci permulaan, penggunaan RDP/AnyDesk yang anomali, corak Kerberoasting dan utiliti exfiltration). IDE pengesanan berbantukan AI membantu mengubah laporan ancaman kepada pertanyaan mudah alih merentas platform.
Langkah-langkah pencegahan yang benar-benar membuat perubahan
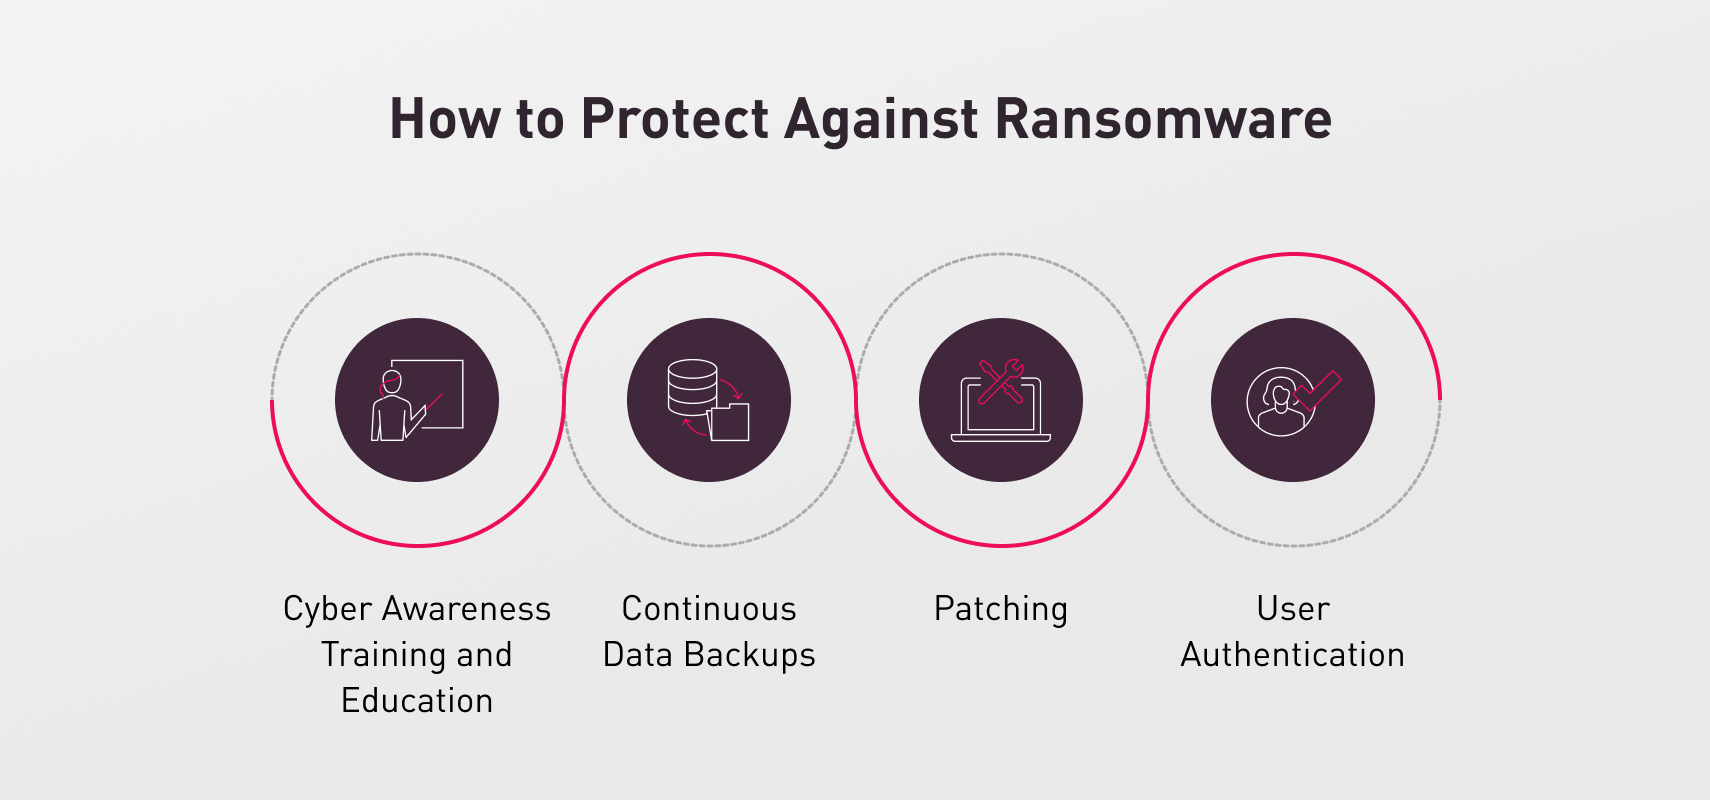
Pencegahan adalah barisan pertahanan pertama dan mesti dilaksanakan di semua jabatan, selaras dengan ISO 27001. Latih semua kakitangan untuk mengenali pancingan data , pautan yang mengelirukan dan lampiran berniat jahat, idealnya melalui latihan berkala. Kesedaran bukanlah satu kemewahan IT: kita semua adalah sebahagian daripada pertahanan, dan hanya memerlukan satu klik untuk membuka pintu.
Penampalan yang diutamakan adalah penting. Sistem pengendalian, pelayar, masa jalan Java/legasi, Microsoft Office dan komponen kritikal mesti dikemas kini. Kebanyakan kempen mengeksploitasi kerentanan yang diketahui atau baru didedahkan, jadi jadual kemas kini yang konsisten adalah sekutu terbaik anda.
Kukuhkan pengesahan. MFA pada semua akaun sensitif mengurangkan penggunaan semula kata laluan dan rampasan sesi dengan ketara. Terapkan prinsip keistimewaan paling rendah dan semak kebenaran pentadbir, akaun perkhidmatan dan akses legasi secara berterusan.
Segmentasi dan senarai kawalan. Mengasingkan rangkaian, domain dan persekitaran meminimumkan jejari letupan. Asingkan pelayan pengurusan, lindungi pusat data, kuatkuasakan senarai kawalan akses (ACL) yang ketat dan lumpuhkan perkhidmatan yang tidak digunakan. Jika sesuai, pindahkan beban kerja berisiko ke kontena atau VDI untuk mengehadkan skop.
Pengukuhan e-mel dan web. Penapisan anti-pancingan data dan analisis kandungan mengurangkan hingar yang sampai kepada pengguna. Tambahkan dasar DMARC, SPF, DKIM dan gerbang berpasir untuk memeriksa lampiran dan URL sebelum penghantaran.
Kawalan pelaksanaan dan makro. Lumpuhkan makro secara lalai dalam Office bagi mereka yang tidak memerlukannya. Gunakan senarai putih aplikasi, peraturan berasaskan folder (cth., fail sementara pelayar) dan dasar yang mengehadkan binari yang boleh mengakses jenis fail sensitif (cth., hanya Word yang boleh mengedit fail .docx).
Instrumentasi titik akhir. EDR/anti-perisian tebusan dengan pengesanan tingkah laku , penyekatan pelaksanaan yang mencurigakan dan pengembalian fail. Gabungkan ini dengan dasar PowerShell terhad, penyekatan skrip dan pengauditan AMSI.
Akses jauh selamat. Jika menggunakan VPN atau desktop jauh, dayakan MFA , hadkan akses mengikut alamat IP/negara, semak corak akses dan lumpuhkan terowong tidak selamat. Gantikan kelayakan dengan sijil jika boleh dan audit penggunaan alat seperti AnyDesk atau PuTTY.
Panduan tindakan jika anda sudah bertunang
Keutamaan adalah pembendungan. Asingkan peralatan dan segmen rangkaian yang terjejas dengan memutuskan sambungannya daripada rangkaian untuk memperlahankan penyebaran. Lumpuhkan sandaran automatik sepanjang tempoh kejadian untuk mengelakkan penyulitan daripada mencemari snapshot.
Kenal pasti strain tersebut. Analisis nota tebusan, sambungan dan artifak . Platform pengenalpastian perisian tebusan boleh membantu menjelaskan keluarga untuk membimbing tindakan dan mengenal pasti alat penyahsulitan percuma yang berpotensi.
Padam dan pulihkan. Jalankan pembersihan dengan antivirus/EDR , sahkan bahawa tiada masalah yang berlarutan, dan jika anda mempunyai sandaran yang sihat, pulihkan perkhidmatan dan data mengikut pelan keutamaan (kebergantungan perniagaan dan teknikal).
Menjalankan analisis forensik. Semak log, IOC, laluan pergerakan lateral, akaun yang digunakan dan potensi penyusupan. Ini bukan sahaja menutup peluang tetapi juga penting untuk pematuhan dan komunikasi pihak berkepentingan.
Betulkan dan laporkan. Tampal, kuatkan konfigurasi, putar kelayakan dan formalkan pengajaran yang dipelajari. Maklumkan pihak berkuasa yang berkenaan mengikut bidang kuasa dan sektor anda; ketelusan memupuk respons yang terselaras.
Adakah berbaloi untuk membayar tebusan?
Pihak berkuasa dan pakar menasihatkan supaya tidak membayar. Tiada jaminan penyahsulitan walaupun anda mengalah kepada permintaan tersebut; ia boleh menjadikan anda sasaran berulang, dan dalam beberapa kes, terdapat implikasi undang-undang jika kumpulan itu dikenakan sekatan. Tambahan pula, ia akan membiayai aktiviti jenayah pada masa hadapan.
Alternatifnya adalah untuk memperkukuhkan kesiapsiagaan bagi mengelakkan daripada mencapai tahap itu: sandaran yang mantap, latihan pemulihan, pengesanan proaktif dan nasihat pakar jika keadaan memerlukannya. Membayar bukanlah strategi keselamatan; ia hanyalah satu lagi risiko.
Alat dan perkhidmatan yang membantu
Untuk meningkatkan piawaian pertahanan, pertimbangkan suit dengan titik akhir, rangkaian dan liputan awan, berserta tembok api peringkat tertinggi . Penyelesaian perlindungan titik akhir, EDR dan MDR membolehkan pengesanan, pembendungan dan tindak balas yang pantas, serta analisis dan mitigasi forensik yang diselaraskan.
Sesetengah vendor menawarkan komponen ransomware khusus, termasuk pengesanan tingkah laku, pengasingan proses dan pemulihan fail. Ada juga yang mengintegrasikan inventori, penampalan, kawalan keistimewaan dan pengauditan, memudahkan tadbir urus dan mengurangkan jurang antara alatan.
Jika organisasi anda memerlukan rujukan pasaran, terdapat pusat tematik dan katalog peraturan untuk pengesanan lanjutan yang dipetakan kepada MITRE ATT&CK , yang serasi dengan pelbagai SIEM/EDR/Data Lakes, dengan CTI, metadata dan cadangan triaj yang boleh diambil tindakan. Kandungan jenis ini mempercepatkan operasi pertahanan dan pemburuan berasaskan hipotesis.
Dasar dan tabiat: "buat" dan "jangan" yang berkesan
Buat sandaran yang kerap dan boleh disahkan. Sandaran yang terbukti berkesan dapat menghapuskan ugutan dan memendekkan masa pemulihan. Bersikap proaktif: reka bentuk strategi tindak balas anda sekarang, tentukan peranan dan praktikkannya dengan latihan atas meja.
Gunakan analisis kandungan dan penapisan dalam e-mel dan di web. Menyekat lampiran dan URL yang berniat jahat sebelum ia sampai kepada pengguna dapat mengurangkan risiko secara drastik. Pastikan semua sistem dikemas kini: menampal kerentanan dengan tepat pada masanya sebelum sesiapa sahaja boleh mengeksploitasinya.
Latih pasukan anda untuk mengesan penipuan dan mengurus kata laluan secara bertanggungjawab. Jangan sekali-kali berkongsi kelayakan atau maklumat peribadi dengan sumber yang tidak disahkan, dan berhati-hati dengan permintaan segera atau perubahan luar biasa dalam proses.
Jangan bayar tebusan atau memanjangkan kerosakan. Jika anda terjejas, asingkan segera, hentikan sandaran automatik dan cegah penyulitan daripada menjangkiti lebih banyak aset. Utamakan pembasmian dan pemulihan yang bersih.
Kawalan tambahan yang meningkatkan keselamatan
Pengurusan tampalan profesional. Automasikan pengesanan dan penggunaan kemas kini , mengutamakan kekritisan dan risiko, tanpa mengganggu operasi. Ini termasuk OS, perisian tengah, pelayar dan komponen pihak ketiga.
Kawalan akses berorientasikan data. Tentukan peraturan yang menyekat proses yang tidak dibenarkan daripada mengubah suai jenis fail sensitif (contohnya, hanya membenarkan Word mengakses fail .docx). Dengan cara ini, walaupun binari berniat jahat dilaksanakan, ia tidak akan dapat menyulitkan data penting.
Peraturan perisian mengikut folder dan konteks. Mengehadkan pelaksanaan/pembacaan/penulisan di lokasi utama (sementara, muat turun) dan termasuk pengecualian yang direka untuk mengelakkan gangguan aliran kerja yang sah (pemasang, pemampatan).
Lumpuhkan makro melainkan benar-benar perlu. Banyak rantaian jangkitan masih menggunakan makro dalam dokumen yang dikaburkan; menyekatnya secara lalai akan memotong vektor serangan tradisional dan sangat menguntungkan untuk penyerang.
Senarai putih dan kontena. Hanya membenarkan aplikasi yang dipercayai dan mengasingkan aktiviti berisiko dalam persekitaran maya atau terkawal, mengehadkan impak jika sesuatu berjalan secara tidak sengaja.
Rakyat dan kepimpinan: pengaruh tanpa "kuasa formal"
Teknologi sahaja tidak mencukupi tanpa keputusan dan penyelarasan yang kukuh. Dalam keselamatan, sebahagian besar kejayaan bergantung pada kredibiliti, kepercayaan dan pengaruh dan bukannya kedudukan autoriti. Memetakan saling kebergantungan (siapa yang perlu bekerjasama, siapa yang boleh menyekat akses) dan memupuk hubungan yang telus meningkatkan kapasiti untuk melaksanakan perubahan dengan ketara.
Organisasi sememangnya bersifat politik: keutamaan, tekanan dan insentif yang berbeza wujud bersama dan bertembung. Kepimpinan keselamatan siber yang berkesan bergantung pada empati, kejelasan dan konsistensi, membina perjanjian yang menjana nilai bersama dan bukannya mengenakan kawalan secara sewenang-wenangnya.
Kes kiasan untuk mengingati pelajaran
Bayangkan ancaman seperti Cipherlock, entiti yang mengunci dan menyenyapkan data. Wira tidak menang melalui kekerasan, tetapi melalui pembendungan, analisis dan pemotongan laluan penyebaran sebelum melancarkan serangan balas. Pengajarannya: ransomware tidak menghukum teknologi itu sendiri, ia menghukum kecuaian dalam pengurusannya.
Kombinasi taktikal yang betul adalah jelas: sokongan berterusan, segmentasi pintar, penampalan berdisiplin dan latihan berterusan . Setiap pengguna merupakan penghubung aktif dalam pertahanan dan setiap proses yang teratur adalah satu kunci yang kurang untuk penyerang.
Petua penting untuk kebersihan digital
Elakkan mengklik pautan yang tidak disahkan dan memuat turun dari laman web yang meragukan; pemacu USB yang tidak diketahui juga merupakan vektor ancaman yang harus dihapuskan. Gunakan VPN dengan MFA pada rangkaian Wi-Fi awam dan perkukuhkan titik akhir anda dengan langkah keselamatan moden.
Kukuhkan e-mel anda dengan analisis automatik dan peraturan anti-spoofing. Kekalkan sandaran dan amalkan pemulihan . Dan kurangkan data peribadi yang anda kongsikan: semakin kurang anda dedahkan, semakin kurang ia boleh dieksploitasi.
Jika syarikat anda beroperasi dengan SharePoint atau permukaan terdedah lain, teliti konfigurasi, pengesahan dan penampalan . Rantaian ToolShell yang dieksploitasi oleh Warlock berfungsi sebagai peringatan bahawa kelemahan hari sifar wujud, tetapi salah konfigurasi dan kelewatan tampalan adalah jauh lebih biasa.
Statistik tingkah laku manusia juga tidak membantu: peratusan pengguna yang ketara membuka e-mel pancingan data , dan ada juga yang menjalankan lampiran berniat jahat. Oleh itu, selain latihan, perlindungan teknikal mesti dilaksanakan yang mengambil kira ralat manusia sebagai bahagian semula jadi sistem.
Pencegahan dan tindak balas yang berkesan bukanlah satu tujuan, tetapi satu amalan. Melabur dalam lapisan pertahanan, automasi dan keterlihatan mengurangkan masa penyerang berada di lokasi serangan dan mengurangkan impak jika mereka berjaya menembusi barisan pertahanan pertama.
Melihat semua perkara di atas dalam perspektif, melindungi diri anda daripada Interlock, Warlock dan kumpulan samseng baru muncul memerlukan teknik, kaedah dan budaya: teknologi moden yang bersepadu dengan baik, proses yang boleh diulang dan pasukan yang sejajar yang tahu cara mengesan, membendung, membasmi dan memulihkan dengan cepat. Ditambah pula dengan sandaran yang mantap, MFA di mana-mana, segmentasi yang ketat dan pemantauan berterusan, dan kemungkinan ransomware merosakkan perniagaan anda akan merosot.

Indeks
- 1 Situasi semasa: mengapa Interlock dan Warlock membimbangkan
- 2 Interlock: kejuruteraan sosial "ClickFix", RAT tersuai dan kegigihan senyap
- 3 Warlock: RaaS dan ToolShell mengeksploitasi rantaian terhadap SharePoint
- 4 SafePay: volum, capaian global dan persamaan dengan LockBit 3.0
- 5 Pengesanan awal dan pemburuan ancaman: dari teori hingga amalan
- 6 Langkah-langkah pencegahan yang benar-benar membuat perubahan
- 7 Panduan tindakan jika anda sudah bertunang
- 8 Adakah berbaloi untuk membayar tebusan?
- 9 Alat dan perkhidmatan yang membantu
- 10 Dasar dan tabiat: "buat" dan "jangan" yang berkesan
- 11 Kawalan tambahan yang meningkatkan keselamatan
- 12 Rakyat dan kepimpinan: pengaruh tanpa "kuasa formal"
- 13 Kes kiasan untuk mengingati pelajaran
- 14 Petua penting untuk kebersihan digital