- Serangan DDoS menjejaskan sumber rangkaian, pelayan dan aplikasi, menyebabkan ketiadaan dan kerugian ekonomi dan reputasi yang serius.
- Terdapat serangan volumetrik, state exhaustion dan aplikasi, setiap satunya menyasarkan lapisan infrastruktur yang berbeza.
- Pertahanan yang berkesan memerlukan seni bina yang berdaya tahan, pemantauan berterusan dan penyelesaian anti-DDoS merentasi rangkaian, awan dan pengkomputeran pinggir.
- Perkhidmatan terurus dan pasukan pakar pengendali meningkatkan pengesanan, mitigasi dan kesinambungan perniagaan dalam menghadapi serangan DDoS.
Keselamatan siber yang tertumpu pada melindungi rangkaian daripada serangan DDoS telah menjadi kritikal bagi mana-mana syarikat yang mempunyai kehadiran dalam talian. Kita bukan lagi hanya bercakap tentang syarikat besar atau infrastruktur kritikal: mana-mana organisasi yang bergantung pada perkhidmatan dalam taliannya boleh menjadi mangsa serangan penafian perkhidmatan.
Serangan ini bukan sahaja meruntuhkan laman web atau aplikasi, tetapi juga boleh menyebabkan kerugian kewangan, kerosakan reputasi, penalti kawal selia , dan dalam banyak kes, berfungsi sebagai tabir untuk pencerobohan yang lebih serius. Memahami cara serangan penafian perkhidmatan berfungsi, jenis yang wujud, dan langkah khusus yang boleh diambil untuk mengurangkannya adalah penting untuk mengekalkan kesinambungan perniagaan.
Apakah serangan penafian perkhidmatan (DoS) dan apakah yang membezakannya daripada serangan DDoS?
Serangan penafian perkhidmatan (DoS) ialah tindakan yang disengajakan di mana penjenayah siber menggunakan satu komputer atau satu set sumber yang sangat terhad untuk mengatasi perkhidmatan tertentu, biasanya dengan mengarahkan sejumlah besar trafik ke alamat IP tertentu. Matlamatnya mudah: untuk menggagalkan sumber pelayan supaya ia berhenti bertindak balas terhadap permintaan yang sah.
Bentuk klasik serangan DoS melibatkan penghantaran sejumlah besar paket (blok data) ke alamat IP sasaran, melebihi kapasiti pelayan. Apabila jumlah permintaan melebihi memori, CPU atau lebar jalur yang tersedia, sistem tidak lagi dapat memproses sambungan yang sah, dan perkhidmatan menjadi tidak dapat digunakan atau sangat perlahan.
Satu lagi strategi biasa adalah dengan memberi tumpuan kepada lebar jalur . Daripada cuba menghabiskan sumber dalaman pelayan, penyerang bertujuan untuk mengisi sepenuhnya lebar jalur talian komunikasi. Walaupun tembok api atau penapis menyekat trafik berniat jahat, kesesakan rangkaian telah pun berlaku dan pengalaman pengguna terjejas teruk.
Apabila konsep yang sama didarabkan dengan ratusan, ribuan, atau bahkan berjuta-juta sumber, kita beralih daripada serangan DoS kepada serangan penafian perkhidmatan teragih (DDoS) , yang jauh lebih kompleks untuk dikesan dan dibendung, kerana trafik berniat jahat nampaknya datang daripada pelbagai pengguna berbeza yang tersebar di seluruh dunia.
Apakah serangan DDoS dan bagaimana botnet beroperasi?
Serangan DDoS (Distributed Denial of Service) terdiri daripada penggunaan pelbagai peranti yang dikompromi untuk melancarkan gelombang trafik besar yang diselaraskan terhadap sasaran: pelayan web, API, DNS, VPN korporat atau, secara amnya, sebarang perkhidmatan yang terdedah kepada Internet.
Penyerang sebelum ini telah menjangkiti komputer, pelayan, peranti IoT, telefon pintar dan peralatan lain yang berkaitan untuk mengubahnya menjadi botnet atau komputer zombi . Peranti ini dikawal dari jauh menggunakan perisian hasad dan pada saat yang telah ditentukan, penjenayah siber mengarahkan seluruh rangkaian untuk menghantar permintaan besar-besaran kepada sasaran sehingga ia kewalahan.
Dalam praktiknya, banjir ini boleh muncul sebagai permintaan HTTP, pertanyaan DNS, paket UDP atau sambungan TCP yang nampaknya normal . Oleh kerana trafik berasal dari beribu-ribu alamat IP yang berbeza dan boleh menyerupai pengguna yang sah, membezakan antara aktiviti yang sah dan berniat jahat menjadi lebih sukar, dan pengesanan menjadi cabaran sebenar.
Tambahan pula, dalam banyak senario, serangan DDoS digunakan sebagai gangguan untuk menyembunyikan pencerobohan yang lebih serius . Walaupun pasukan IT memberi tumpuan kepada memulihkan perkhidmatan dan membendung trafik, penyerang boleh cuba mengeksploitasi kelemahan, mencuri data atau bergerak secara lateral melalui rangkaian dalaman.
Oleh itu, perlindungan DDoS mesti menggabungkan pencegahan, pengesanan awal dan mitigasi automatik , berserta perancangan tindak balas insiden yang baik untuk mengelakkan diri daripada terjerumus ke dalam perangkap memberi tumpuan semata-mata kepada ketiadaan perkhidmatan.
Motivasi umum di sebalik serangan DDoS
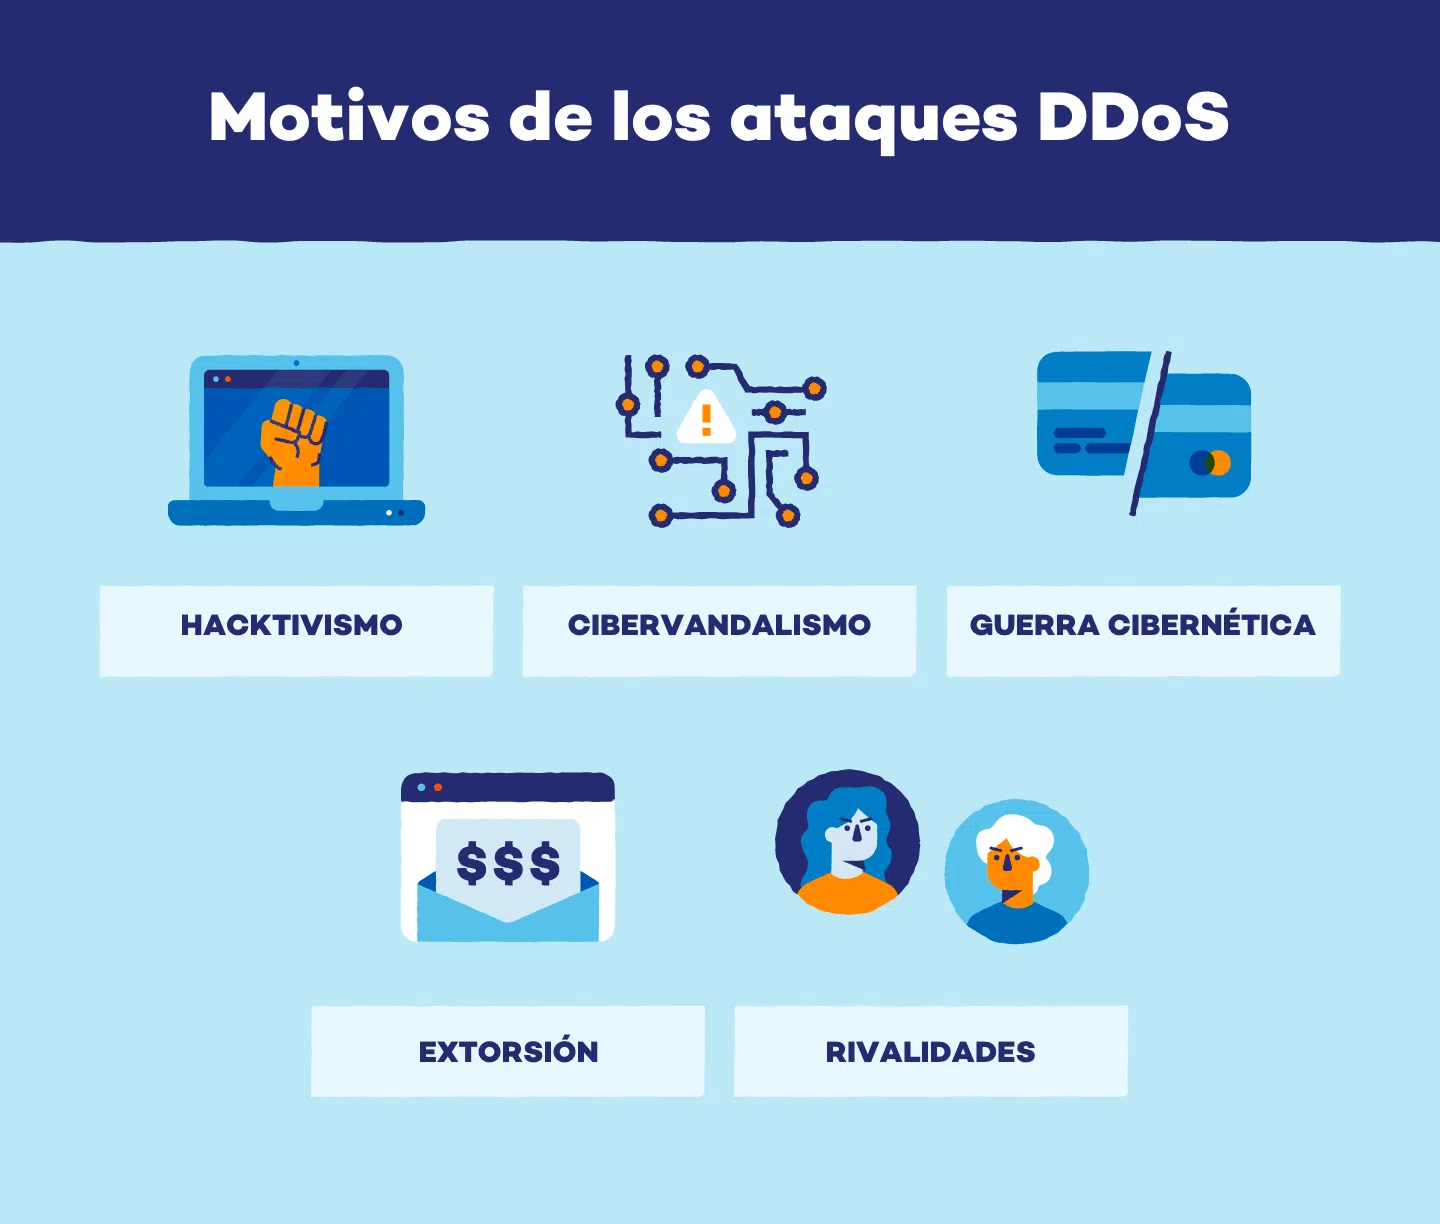
Insiden penafian perkhidmatan sering didorong oleh kepentingan ekonomi, ideologi, persaingan atau peribadi , jauh daripada serangan yang tidak masuk akal. Memahami sebabnya membantu menilai risiko dan menyediakan pelan tindak balas dengan lebih baik.
Salah satu motivasi paling langsung ialah pemerasan kewangan . Penyerang melancarkan serangan DDoS terhadap syarikat, melumpuhkan perkhidmatan dalam taliannya, dan kemudian menuntut bayaran (biasanya dalam mata wang kripto) sebagai pertukaran untuk menghentikan serangan tersebut. Dalam perniagaan yang sangat bergantung pada kehadiran dalam talian mereka, setiap jam downtime boleh mengakibatkan kerugian yang besar, meningkatkan tekanan untuk menyerah kepada pemerasan.
Serangan yang didorong oleh "keadilan peribadi" juga biasa berlaku, berlaku apabila individu atau kumpulan menyimpan permusuhan terhadap syarikat atau organisasi tertentu. Ini mungkin pelanggan yang tidak berpuas hati, bekas pekerja atau individu yang percaya bahawa syarikat itu telah bertindak secara tidak adil, dan mereka menggunakan serangan DDoS sebagai satu bentuk balas dendam untuk merosakkan imej awamnya.
Dalam bidang keadilan sosial atau hacktivisme , kumpulan tertentu melancarkan serangan DDoS sebagai satu bentuk protes digital. Matlamatnya adalah untuk meningkatkan kesedaran tentang tujuan politik, sosial atau alam sekitar dengan melumpuhkan laman web kerajaan, saluran media, institusi kewangan atau syarikat yang berkaitan dengan kontroversi yang ingin mereka kecam.
Pada tahap yang lebih kritikal , peperangan siber atau peperangan digital muncul , di mana serangan DDoS digunakan sebagai alat dalam konflik geopolitik. Di sini, sasarannya biasanya infrastruktur kritikal: pengendali telekomunikasi, syarikat tenaga, sistem pengangkutan, kemudahan penjagaan kesihatan, pentadbiran awam atau perkhidmatan kewangan, yang berusaha untuk menjana ketidakstabilan atau tekanan ke atas negara pesaing.
Persaingan yang tidak adil juga wujud: sesetengah syarikat, dengan cara yang menyalahi undang-undang sepenuhnya, menggunakan serangan DDoS terhadap pesaing mereka untuk merobohkan kedai dalam talian mereka, menghentikan promosi utama atau merosakkan persepsi kebolehpercayaan jenama yang diserang.
Akhir sekali, terdapat penjenayah siber yang didorong oleh kepakaran teknikal dan reputasi dalam komuniti bawah tanah . Mereka berusaha untuk menunjukkan kemahiran mereka, berkongsi log serangan yang berjaya, atau menggunakannya sebagai portfolio untuk kemudiannya diupah oleh syarikat bernilai bersih tinggi untuk peranan pasukan merah atau ujian tekanan terkawal.
Kesan sebenar serangan DDoS terhadap perniagaan
Akibat serangan DDoS yang dilaksanakan dengan baik jauh melangkaui gangguan sementara yang mudah. Kesannya diterjemahkan kepada kerugian kewangan langsung, kerosakan cagaran operasi dan kesan jangka panjang terhadap reputasi dan pematuhan peraturan.
Dari sudut pandangan ekonomi, ketiadaan atau kemerosotan perkhidmatan bermaksud kehilangan jualan (dalam e-dagang, perbankan dalam talian, SaaS, dll.), peningkatan pulangan atau pembatalan dan beban saluran khidmat pelanggan yang berlebihan, yang dibanjiri dengan aduan dan pertanyaan akibat gangguan tersebut.
Pada peringkat operasi, serangan DDoS boleh menyekat aplikasi dalaman yang kritikal , mengganggu alat kolaborasi, CRM, ERP atau sistem tiket, sekali gus mengurangkan produktiviti secara drastik. Jika serangan berterusan, adalah perkara biasa untuk ia menyebabkan ralat dalam proses perniagaan, kehilangan data transaksi yang berterusan atau pelanggaran perjanjian tahap perkhidmatan (SLA) dengan pelanggan.
Reputasi korporat juga terjejas. Berita tentang serangan yang berjaya merebak dengan cepat dan boleh mengakibatkan kehilangan kepercayaan daripada pelanggan, rakan kongsi dan pelabur. Satu insiden serius boleh mencetuskan siasatan kawal selia dan mempersoalkan kematangan keselamatan siber organisasi.
Dalam sektor yang dikawal selia, ketersediaan perkhidmatan juga merupakan keperluan undang-undang . Peraturan seperti GDPR, PCI-DSS, HIPAA dan, di Sepanyol, Rangka Kerja Keselamatan Negara (ENS) memerlukan memastikan kesinambungan perkhidmatan tertentu dan melindungi data peribadi daripada downtime yang berpanjangan. Serangan DDoS yang melumpuhkan sistem kritikal boleh menyebabkan penalti dan obligasi pemberitahuan kepada pihak berkuasa.
Oleh itu, mitigasi DDoS tidak boleh dilihat sebagai satu kemewahan pilihan, tetapi sebagai bahagian penting dalam strategi pengurusan risiko dan kesinambungan perniagaan syarikat secara keseluruhan .
Jenis utama serangan DDoS
Serangan DDoS telah berkembang dari segi jumlah dan kecanggihan, dan hari ini ia secara amnya dikelaskan kepada tiga kategori utama: volumetrik, keadaan atau kehabisan sumber, dan peringkat aplikasi . Setiap jenis mengeksploitasi kelemahan yang berbeza dalam infrastruktur.
Dalam serangan volumetrik , matlamatnya adalah untuk memenuhi lebar jalur rangkaian yang tersedia. Begitu banyak trafik dijana ke arah mangsa sehingga lebar jalur rangkaian kawasan luas (WAN) menjadi terbeban, menjadikan perkhidmatan lain tidak dapat diakses. Alamat IP yang disasarkan tidak perlu dikaitkan dengan pelayan tertentu; ia hanya perlu dihalakan di internet.
Antara contoh yang paling terkenal ialah UDP Floods , yang menghantar sejumlah besar paket UDP tanpa sebarang respons yang dijangkakan, dan serangan DNS Reflection/Amplification , di mana pelayan DNS terbuka digunakan untuk menguatkan trafik ke arah mangsa. Walaupun tembok api menjatuhkan paket ini, jika lebar jalur hiliran tepu, penyerang akan mencapai matlamat mereka.
Dalam serangan kehabisan keadaan atau sumber , sasarannya bukan lagi lebar jalur, tetapi keupayaan pemprosesan peranti berstatus: tembok api, IPS, pengimbang beban atau pelayan TCP itu sendiri. Peranti ini mengekalkan jadual keadaan sambungan dan setiap entri menggunakan memori dan sumber.
SYN Flood klasik menghantar rentetan paket SYN yang membuka sambungan separa terjalin tetapi tidak pernah melengkapkannya sepenuhnya, memenuhi jadual sehingga ia tidak dapat menyimpan sebarang entri lagi. Sementara itu, TCP Connection Flood boleh menggunakan sambungan TCP yang nampaknya sah, tetapi pada kadar yang lebih cepat daripada yang boleh diproses oleh firewall, memutuskan komunikasi untuk perkhidmatan di belakang firewall dan juga menjejaskan sambungan LAN-DMZ.
Akhir sekali, serangan peringkat aplikasi (lapisan 7) memberi tumpuan kepada penggunaan sumber tertentu bagi perkhidmatan tertentu, seperti CPU, memori atau bilangan sesi serentak pada pelayan web. Serangan ini cenderung lebih senyap kerana ia boleh dijana dengan jumlah trafik yang agak rendah dan selalunya berasal dari satu mesin.
Contoh biasa ialah Slowloris , yang membuka banyak sambungan HTTP ke pelayan dan memastikan ia terbuka dengan menghantar pengepala yang tidak lengkap untuk tempoh yang lama, RUDY , yang menghantar permintaan dengan badan yang sangat panjang dan perlahan, atau THC-SSL , yang memaksa banyak rundingan semula TLS/SSL untuk memenuhi CPU pelayan HTTPS.
Peranan satah kawalan dan serangan banjir sambungan
Dalam rangkaian moden, adalah penting untuk membezakan antara satah data dan satah kawalan . Satah kawalan bertanggungjawab untuk menghantar paket pada kelajuan tinggi, manakala satah kawalan mengendalikan penghalaan, pengurusan sesi dan keputusan protokol. Satah kawalan pada asasnya ialah "otak" peranti rangkaian.
Serangan banjir sambungan direka khusus untuk mengatasi satah kawalan dan sistem yang mengurus sambungan. Penyerang cuba membuka sejumlah besar sesi serentak ke pelayan atau peranti rangkaian (contohnya, menggunakan banjir SYN atau varian serupa), tanpa berjaya menyelesaikannya.
Walaupun sistem sasaran mendedikasikan sumber untuk mengurus sambungan yang tidak lengkap ini, penggunaan memori dan CPU akan berkurangan . Akhirnya, peranti tidak lagi boleh menerima permintaan sah baharu atau hanya ranap. Ini boleh menjejaskan pelayan web, penghala, suis, tembok api dan pengimbang beban, jadi adalah dinasihatkan untuk merujuk analisis terperinci peralatan rangkaian.
Apabila satah kawalan terjejas dengan cara ini, kesannya tidak terhad kepada satu perkhidmatan sahaja: ia boleh mengakibatkan kehilangan laluan, penurunan sesi BGP, gangguan terowong VPN dan, secara amnya, ketidakstabilan merentasi keseluruhan infrastruktur rangkaian. Oleh itu, melindungi satah kawalan ini adalah keutamaan dalam mana-mana strategi perlindungan DDoS yang serius.
Amalan terbaik untuk perlindungan dan mitigasi terhadap DDoS
Pertahanan yang berkesan terhadap serangan penafian perkhidmatan memerlukan pendekatan berlapis , menggabungkan langkah pencegahan, pemantauan berterusan, teknologi khusus dan strategi tindak balas insiden yang jelas. Tiada satu penyelesaian ajaib, tetapi terdapat satu set amalan terbaik yang, apabila digabungkan secara berkesan, dapat meningkatkan daya tahan dengan ketara.
Langkah pertama adalah untuk mempunyai pelan tindak balas DDoS yang jelas . Dokumen ini harus menyatakan peranan dan tanggungjawab, saluran komunikasi dalaman dan luaran, prosedur peningkatan teknikal dan perniagaan, serta kriteria untuk melibatkan vendor, pengendali atau pihak berkuasa jika perlu.
Adalah dinasihatkan untuk menjalankan penilaian risiko secara berkala terhadap infrastruktur rangkaian dan aplikasi kritikal. Ini melibatkan semakan konfigurasi, mengenal pasti titik kegagalan tunggal, memeriksa kapasiti pautan, mengemas kini dan menampal sistem untuk menghapuskan kelemahan yang diketahui, dan merancang untuk senario kontingensi.
Keselamatan berbilang lapisan menggabungkan tembok api, sistem pencegahan pencerobohan (IPS), tembok api aplikasi web (WAF), senarai kawalan akses (ACL), pengehad kadar dan penyelesaian mitigasi DDoS khusus, baik di premis mahupun di awan. Setiap elemen merangkumi jenis serangan atau vektor yang berbeza, supaya jika satu gagal, elemen lain boleh bertindak sebagai sandaran.
Pemantauan trafik rangkaian berterusan adalah penting untuk mengesan anomali dalam masa nyata. Alat analisis aliran dan penyelesaian berasaskan pembelajaran mesin membolehkan anda menentukan apa yang membentuk corak trafik normal dan mencetuskan amaran apabila sisihan tajam diperhatikan dalam jumlah, saiz paket, protokol yang digunakan atau kadar sambungan.
Kerjasama dengan Penyedia Perkhidmatan Internet (ISP) dan vendor khusus merupakan satu lagi tonggak utama. Banyak serangan volumetrik tidak dapat dikurangkan secara berkesan daripada rangkaian pelanggan kerana pautan akses telah pun dipenuhi. Dalam kes ini, adalah penting untuk penapisan dan pembersihan trafik dilakukan sedekat mungkin dengan punca serangan.
Teknik mitigasi: penapisan, pembersihan dan pengehadan trafik
Teknik mitigasi DDoS khusus digabungkan untuk memisahkan trafik yang sah daripada trafik yang berniat jahat dengan impak yang paling minimum terhadap pengalaman pengguna. Kuncinya adalah untuk bertindak balas dengan cepat dan tepat, mengelakkan kegagalan sistem dan positif palsu yang besar.
Pertama, pengesanan lanjutan bergantung pada analisis tingkah laku dan protokol. Corak tingkah laku dipantau: saiz paket, kekerapan permintaan, taburan geografi alamat IP dan penggunaan port atau protokol tertentu yang luar biasa (TCP, UDP, ICMP). Sistem berasaskan AI dan pembelajaran mesin belajar untuk membezakan antara lonjakan yang sah (cth., kempen pemasaran) dan serangan yang berterusan.
Sebaik sahaja serangan dikenal pasti, mekanisme penapisan dan penyekatan IP akan digunakan . Ini mungkin melibatkan penyenaraian hitam alamat atau julat yang berkaitan dengan botnet, menyekat negara tertentu jika perniagaan membenarkannya atau memotong trafik masuk berdasarkan kriteria reputasi IP tertentu.
Penghalaan trafik ke pusat pembersihan merupakan satu lagi teknik yang meluas. Semua trafik yang ditujukan kepada mangsa dialihkan, biasanya daripada pengendali, kepada infrastruktur khusus yang menganalisisnya dalam masa nyata, membuang trafik berniat jahat dan hanya meneruskan trafik bersih kepada syarikat melalui pautan khusus atau terowong selamat.
Dalam kes yang ekstrem, teknik blackholing atau null routing boleh digunakan , di mana semua trafik (sah dan berniat jahat) dialihkan ke "laluan hitam" di mana ia dibuang sepenuhnya. Pilihan drastik ini boleh berguna untuk melindungi sebahagian rangkaian sambil menstabilkan selebihnya, atau sebagai pilihan terakhir untuk mencegah serangan daripada meruntuhkan keseluruhan infrastruktur.
Selain itu, pengehadan kadar membolehkan pengehadan bilangan permintaan atau sambungan yang boleh dibuat oleh satu alamat IP, pengguna atau segmen rangkaian dalam tempoh masa tertentu. Ini mengurangkan keupayaan penyerang untuk mengatasi perkhidmatan daripada satu sumber dan membantu membendung banjir sambungan atau serangan Lapisan 7.
Pengimbangan beban, redundansi dan seni bina anti-DDoS
Selain teknik tertentu, adalah penting untuk mereka bentuk infrastruktur dengan seni bina yang berdaya tahan . Pengimbangan beban mengagihkan trafik merentasi berbilang pelayan atau lokasi, menghalang satu sistem daripada menjadi hambatan dan menyukarkan serangan untuk menjatuhkan seluruh platform sekaligus.
Kewujudan pelayan dan pautan yang berlebihan membolehkan perkhidmatan trafik yang sah diteruskan jika ia terjejas atau perlu diasingkan semasa mitigasi. Apabila perkhidmatan diedarkan merentasi pusat data atau penyedia awan yang berbeza, kapasiti untuk menyerap serangan dan mengalihkan trafik meningkat dengan ketara. Tambahan pula, adalah dinasihatkan untuk menjalankan analisis prestasi rangkaian.
Bergantung pada saiz dan keperluan syarikat, seni bina Anti-DDoS yang berbeza boleh dipertimbangkan . Satu pilihan adalah dengan menggunakan penyelesaian perlindungan daripada rangkaian pengendali (ISP) sendiri, yang akan membersihkan trafik sebelum menghantarnya melalui pautan komunikasi yang dikontrakkan yang sama. Alternatif lain, yang sangat biasa apabila terdapat pejabat di beberapa negara dan penyedia Internet yang berbeza, adalah dengan menggunakan penyelesaian awan yang mencipta pautan titik ke titik maya untuk menyampaikan trafik yang bersih.
Penyelesaian ini boleh beroperasi dalam mod atas permintaan , diaktifkan apabila serangan dikesan, atau dalam mod sentiasa aktif , sentiasa memeriksa semua trafik. Mod sentiasa aktif menawarkan pengesanan dan mitigasi yang hampir serta-merta, dengan mengorbankan peningkatan penggunaan sumber dan kos; mod atas permintaan mengurangkan kos berterusan tetapi mungkin memperkenalkan beberapa saat atau minit latensi dalam tindak balas.
Dalam kes sektor awam Sepanyol dan persekitaran kritikal tertentu, adalah perkara biasa untuk mewajibkan penyelesaian ini diperakui di bawah Skim Keselamatan Negara (ENS) , yang mentakrifkan keperluan ketat mengenai operasi, perlindungan infrastruktur dan kesinambungan perniagaan, yang disemak setiap tahun.
Perlindungan DDoS berdasarkan pengkomputeran pinggir dan perkhidmatan terurus
Dalam beberapa tahun kebelakangan ini, perkhidmatan perlindungan DDoS berdasarkan pengkomputeran pinggir telah mendapat sambutan yang ketara . Perkhidmatan ini bergantung pada rangkaian global titik kehadiran teragih yang bertindak sebagai barisan pertahanan pertama, menyerap dan mengurangkan serangan sedekat mungkin dengan sumbernya.
Antara kelebihan utamanya ialah keupayaan mitigasi yang boleh diskala : ia boleh meningkatkan sumber yang diperlukan secara dinamik untuk menangani serangan besar-besaran tanpa syarikat perlu melabur dalam perkakasannya sendiri. Ini amat berguna terhadap serangan volumetrik yang sebaliknya akan mengatasi pautan akses.
Penyedia ini biasanya mempunyai risikan ancaman global , mengumpulkan maklumat daripada berjuta-juta pelanggan dan peristiwa masa nyata. Ini membolehkan mereka mengenal pasti corak serangan yang muncul, menyekat botnet baharu dan mengemas kini sistem pengesanan mereka walaupun sebelum pelanggan tertentu terjejas.
Di samping itu, dengan mempunyai infrastruktur pusat pembersihan teragih , trafik berniat jahat dikurangkan dengan kependaman yang lebih rendah, memandangkan paket diproses pada nod yang berhampiran dengan titik asalnya. Ini meminimumkan kesan terhadap pengalaman pengguna dan mengurangkan kependaman yang ditambah oleh proses pembersihan.
Dari sudut pandangan ekonomi, perlindungan DDoS berasaskan pinggir menawarkan manfaat kos yang lebih baik , kerana organisasi memanfaatkan ekonomi skala tanpa perlu memperoleh dan menyelenggara perkakasan khusus atau mempunyai pasukan dalaman yang besar yang dikhaskan secara eksklusif untuk DDoS.
Melengkapi pendekatan ini, perkhidmatan perlindungan DDoS yang diuruskan oleh pengendali menyediakan lapisan nilai tambahan. Pengendali telekomunikasi melihat sebahagian besar trafik internet, memberikannya perspektif unik untuk mengesan serangan, menjangka kempen baharu dan melaksanakan langkah-langkah mitigasi secara langsung di rangkaiannya.
Nilai faktor manusia: pasukan pakar, latihan dan latihan
Walaupun teknologi adalah penting, pertahanan DDoS yang mantap juga bergantung pada peralatan khusus dan kakitangan yang terlatih . Banyak pengendali dan penyedia keselamatan mempunyai pusat operasi yang memantau serangan 24/7, menganalisis penggera dan melaraskan langkah balas dalam masa nyata.
Mempunyai pakar yang berdedikasi untuk pengesanan dan mitigasi DDoS membuat semua perbezaan, terutamanya dalam serangan kompleks yang menggabungkan pelbagai vektor atau mengubah taktik semasa insiden. Pasukan ini boleh menyesuaikan peraturan, memperhalusi penapis dan, yang paling penting, meminimumkan kesan pada trafik yang sah.
Latihan dalaman untuk kakitangan IT dan keselamatan juga penting. Mempunyai alatan canggih tidak mencukupi jika tiada siapa yang tahu cara mentafsirkannya atau membuat keputusan apabila masa semakin suntuk. Melatih pasukan untuk mengenali tanda amaran awal, meningkatkan tindakan dengan cepat dan menyelaras dengan vendor luaran dapat mengurangkan purata masa tindak balas.
Latihan dan ujian tekanan terkawal (kadang-kadang dengan bantuan pihak ketiga) membolehkan pengesahan praktikal pelan tindak balas, daya tahan sistem dan kesesakan. Latihan pasukan merah dan ujian khusus DDoS membantu mendedahkan salah konfigurasi atau proses yang tidak realistik yang sebaliknya hanya akan menjadi jelas dalam serangan sebenar.
Akhir sekali, adalah penting untuk tidak melupakan keperluan untuk kesedaran umum di seluruh organisasi . Jabatan perniagaan, khidmat pelanggan dan komunikasi mesti tahu apa yang perlu dilakukan sekiranya berlaku gangguan bekalan yang meluas: cara memaklumkan pengguna, mesej yang perlu disampaikan dan cara menyelaraskan tindak balas untuk melindungi imej syarikat.
Perlindungan DDoS dan keselamatan siber rangkaian secara keseluruhan tidak boleh diselesaikan dengan satu alat atau peluru ajaib, tetapi sebaliknya dengan gabungan seni bina yang berdaya tahan, penyelesaian teknikal termaju, pengendali dengan keterlihatan global, perkhidmatan terurus khusus dan pasukan mahir . Hanya dengan menggabungkan semua elemen ini, risiko serangan penafian perkhidmatan yang menjejaskan kesinambungan perniagaan dan kepercayaan pelanggan dapat dikurangkan secara realistik.