- DNS menterjemahkan nama domain kepada alamat IP, dan sebarang kegagalan dalam terjemahan itu menyebabkan ralat pemuatan, kelambatan atau kehilangan akses sepenuhnya ke laman web dan perkhidmatan.
- Banyak ralat "Pelayan DNS tidak bertindak balas" adalah disebabkan oleh konfigurasi IP yang lemah, cache DNS yang rosak, penghala atau tembok api yang salah konfigurasi, dan bukannya gangguan pembekal yang sebenar.
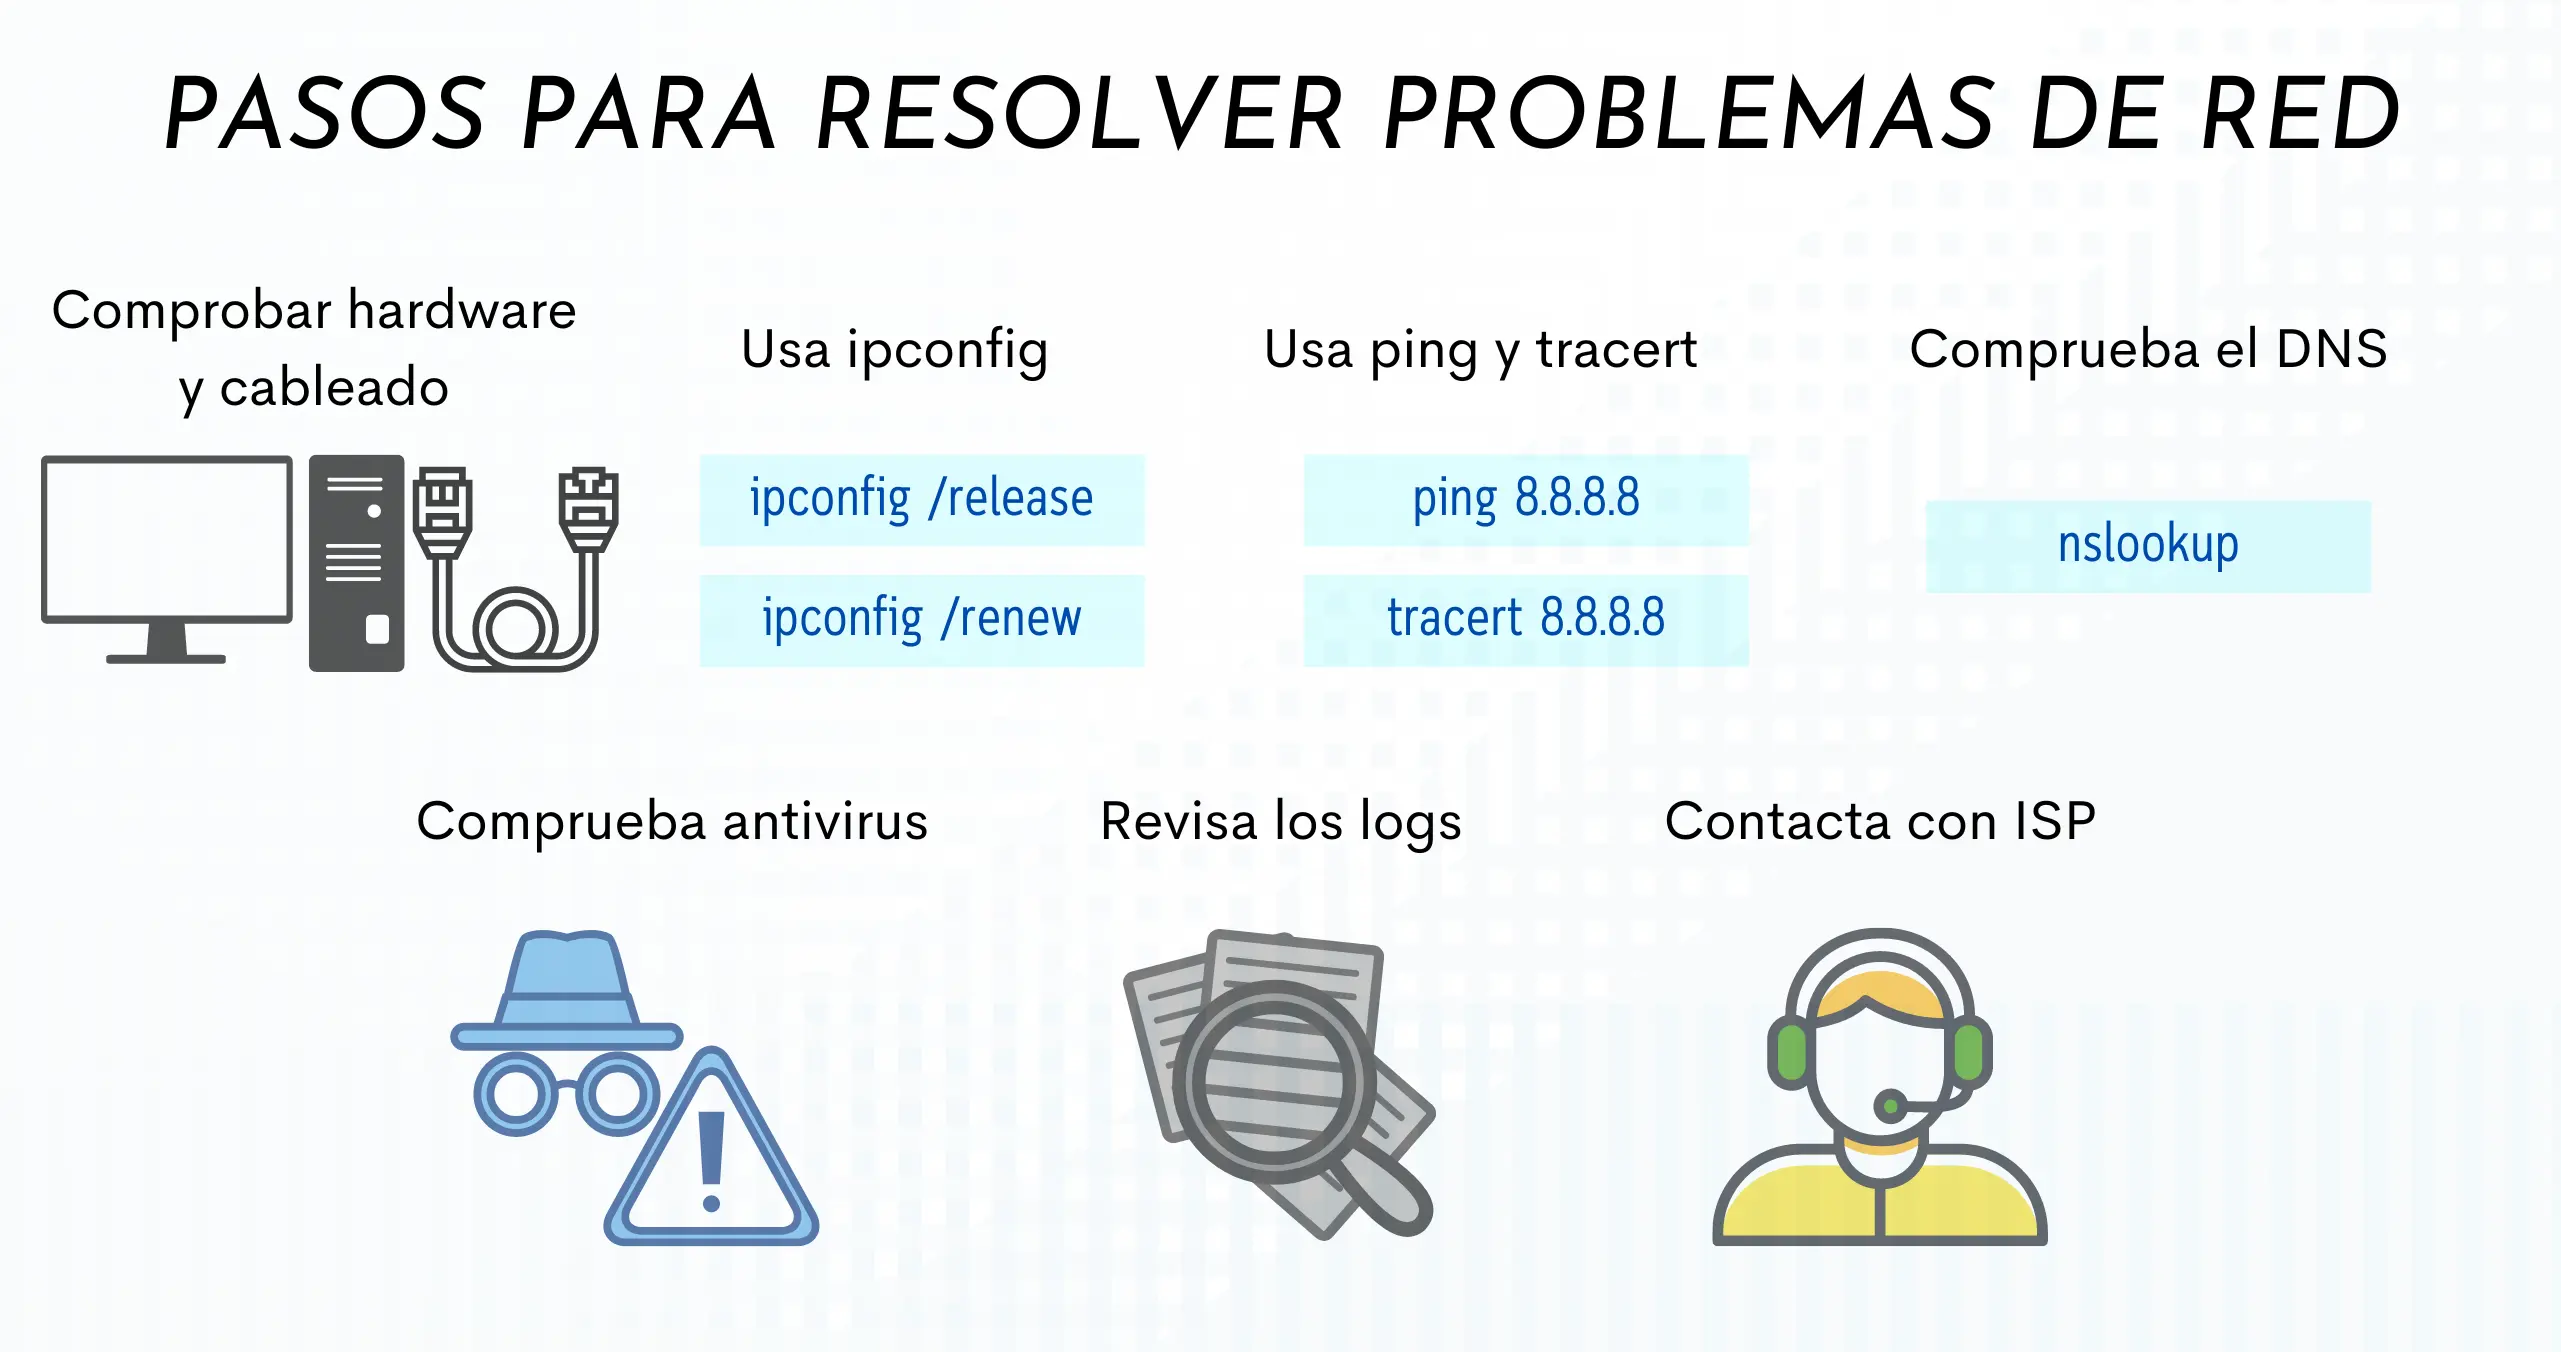
- Alat seperti ipconfig, nslookup, dnscmd dan log peristiwa membolehkan anda menentukan sama ada masalahnya adalah dengan klien, penghala, pelayan DNS atau rekursi/delegasi.
- Memilih pelayan DNS yang andal, memastikan perisian tegar dan sistem dikemas kini, dan memantau rangkaian dapat mengurangkan kejadian insiden DNS dan masalah sambungan IP secara drastik.
Apabila semuanya berfungsi dengan betul, melayari internet seolah-olah seperti magik: anda menaip alamat, tekan Enter, dan dalam beberapa saat, halaman tersebut akan muncul sepenuhnya. Tetapi hanya DNS atau rangkaian IP yang mula gagal untuk kita beralih daripada magik kepada putus asa: laman web yang tidak dapat dimuatkan, permainan dalam talian yang ranap, platform video yang membeku, atau komputer pada rangkaian tempatan yang tidak lagi dapat melihat satu sama lain.
Bahagian yang rumit ialah, selalunya, masalahnya bukan pada pelayar atau sambungan gentian itu sendiri, tetapi dengan butiran konfigurasi kecil seperti tetapan IP, DNS, penghala, modem atau firewall yang telah dikonfigurasikan secara salah. Dan untuk melengkapkan semuanya, mesej ralat adalah samar-samar: "Pelayan DNS tidak bertindak balas," "Pelayan DNS tidak dijumpai," "Ralat DNS," "Permintaan tamat masa"... Dalam artikel ini, anda akan melihat secara terperinci apa yang sebenarnya berlaku, cara mendiagnosisnya dengan alat profesional (nslookup, ipconfig, dnscmd, dll.), dan, yang paling penting, cara memperhalusi tetapan rangkaian IP dan DNS anda supaya ia tidak menimbulkan masalah lagi kepada anda.
Apakah sebenarnya DNS dan bagaimana ia berkaitan dengan rangkaian IP?
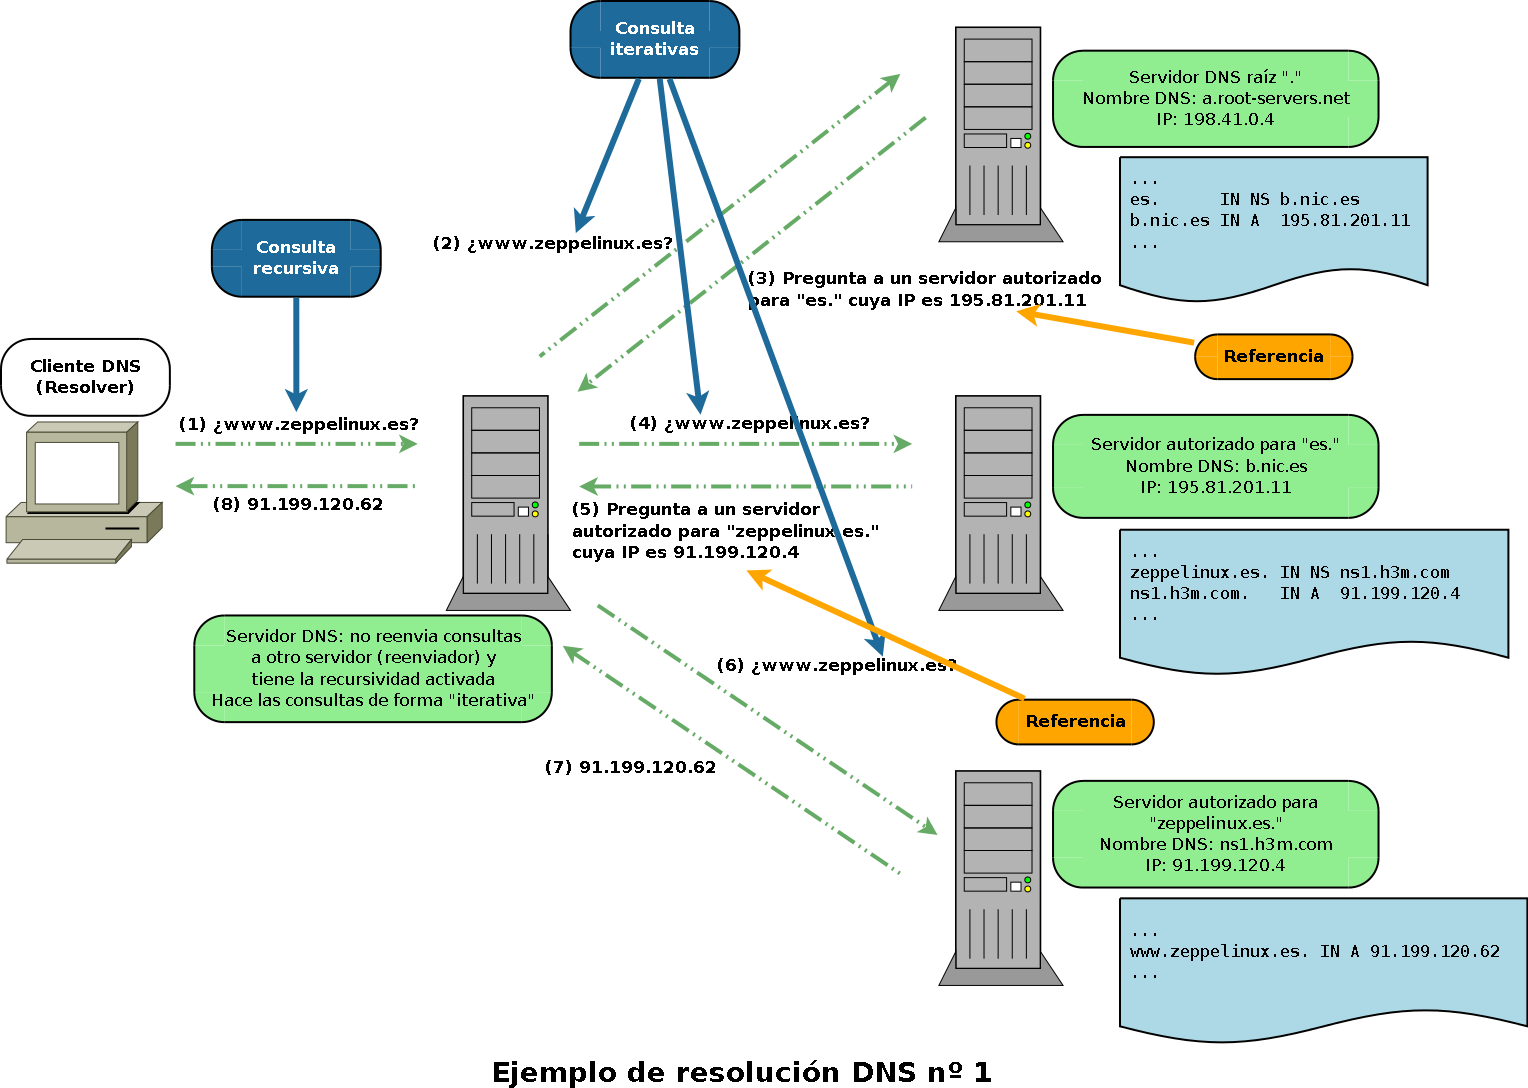
DNS (Sistem Nama Domain) secara ringkasnya ialah buku alamat internet. Mesin berkomunikasi menggunakan alamat IP, seperti 192.0.2.1 atau 172.217.4.46 , tetapi manusia mendapati lebih mudah untuk menaip www.example.com atau google.com . DNS menterjemahkan nama yang boleh dibaca oleh manusia ini kepada alamat IP berangka yang difahami oleh pelayar dan sistem pengendalian.
Apabila anda memasukkan URL ke dalam pelayar anda, ia akan menghantar pertanyaan DNS yang mengimbas komputer, penghala, modem, rangkaian ISP anda dan, jika perlu, pelayan root dan autoritatif , sehingga ia memperoleh alamat IP yang betul. Hanya selepas itu sambungan HTTP/HTTPS sebenar bermula. Jika terjemahan ini terputus pada bila-bila masa, anda akan mempunyai sambungan yang nampaknya aktif (ikon rangkaian akan muncul dengan betul), tetapi tiada laman web akan dimuatkan kerana nama tersebut tidak diselesaikan.
Dalam rangkaian tempatan atau korporat, DNS juga merupakan komponen yang membolehkan nama seperti app1.corp.local atau file-server diselesaikan ke alamat IP dalaman. Jika terdapat masalah dengan DNS dalaman ini, anda akan mengalami masalah mengakses pelayan, aplikasi, e-mel, pencetak atau sumber yang dikongsi.
Mendasari semua ini ialah protokol IP , dengan alamat IP, subnet mask, get laluan dan pelayan DNS yang dikonfigurasikan pada penyesuai rangkaian atau ditugaskan melalui DHCP. Kegagalan dalam mana-mana parameter ini boleh mengakibatkan ralat DNS, kehilangan sambungan atau kelembapan yang melampau.
Masalah biasa dalam rangkaian IP yang muncul sebagai ralat DNS
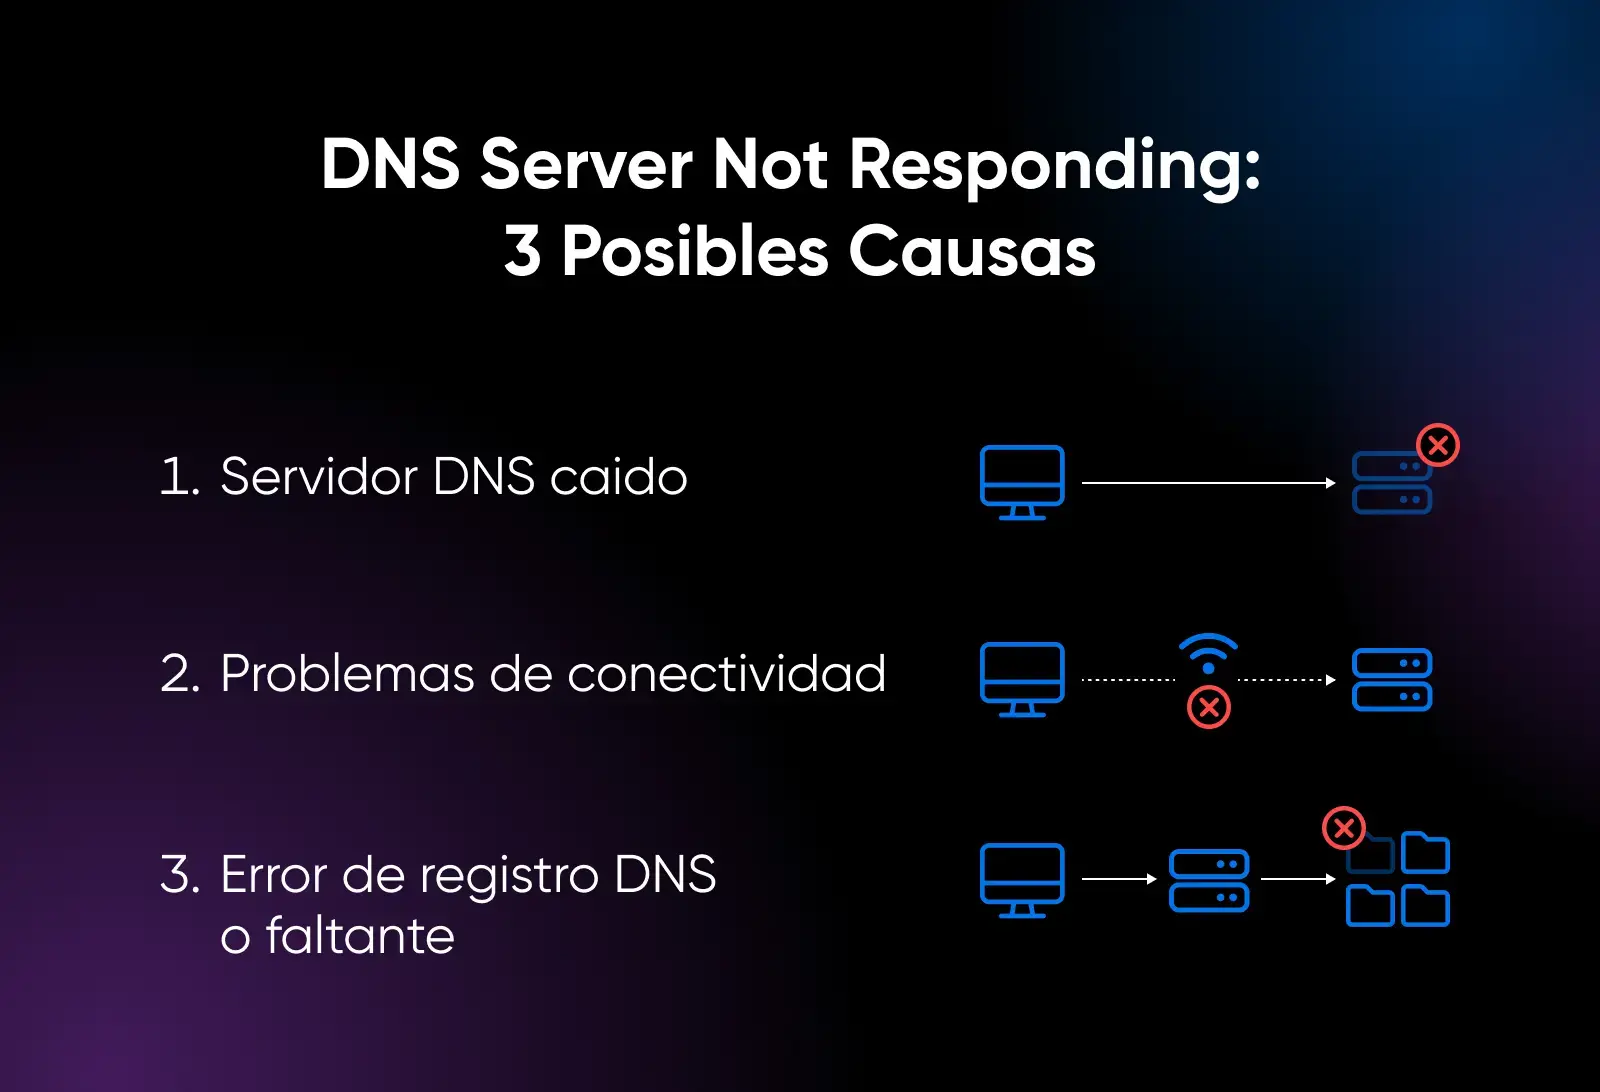
Mesej seperti “Pelayan DNS tidak bertindak balas,” “Ralat DNS,” atau “Pelayan DNS tidak dijumpai” hanyalah puncak gunung ais. Di sebaliknya, biasanya terdapat gabungan konfigurasi IP yang salah, cache DNS yang rosak, penghala yang salah konfigurasi atau kegagalan dalam pelayan DNS itu sendiri.
Satu senario yang sangat biasa berlaku ialah pengguna yang memasang PC baharu pada rangkaian tempatan berwayar dan tiba-tiba mendapati hanya satu komputer sahaja yang mempunyai akses internet, Wi-Fi berhenti berfungsi, dan kelajuan menjunam kepada sepersepuluh daripada apa yang mereka bayar. Pada pandangan pertama, ia kelihatan seperti masalah dengan pembekal, tetapi setelah diperiksa dengan lebih dekat, didapati terdapat percanggahan penetapan IP dan DNS , cache yang rosak, atau port yang disekat oleh tembok api.
Simptom yang paling biasa berkaitan dengan rangkaian DNS dan IP ialah:
- Sambungan jelas tetapi tiada laman web dimuatkanIkon rangkaian menunjukkan sambungan, tetapi tiada halaman yang bertindak balas atau sambungan tamat masa.
- Hanya sesetengah laman web yang gagalAnda boleh mengakses beberapa laman web, tetapi yang lain mengembalikan ralat DNS atau gagal menyelesaikan nama tersebut.
- Kelembapan yang melampauHalaman akhirnya dimuatkan, tetapi resolusi setiap nama sangat perlahan kerana pelayan DNS ISP anda atau pelayan dalaman anda terlebih beban atau salah konfigurasi.
- Masalah dengan e-mel, aplikasi SaaS atau VPNWalaupun pelayar berfungsi, perkhidmatan tertentu bergantung pada nama domain yang tidak diselesaikan dengan betul.
- Peralatan rangkaian tempatan yang "hilang"Pelayan atau PC menjadi tidak boleh diakses mengikut nama, walaupun ia masih bertindak balas apabila menghantar ping ke alamat IP secara langsung.
Dalam persekitaran pelayan, simptom menjadi lebih serius: gangguan perkhidmatan kritikal, pemindahan zon yang gagal, rekursi yang rosak, delegasi DNS yang rosak atau zon sekunder yang ketinggalan zaman.
Pengesahan asas konfigurasi IP dan DNS pada klien
Sebelum mengusik penghala atau pelayan, adalah idea yang baik untuk memastikan tetapan IP dan DNS pada peranti yang terjejas adalah konsisten. Pada Windows, titik permulaan adalah yang klasik:
ipconfig / semua
Arahan ini menunjukkan kepada anda, untuk setiap penyesuai, alamat IP, subnet mask, get laluan dan DNS yang dikonfigurasikan . Perkara yang perlu disemak:
- Alamat IP tersebut tergolong dalam rangkaian yang dijangkakan. (contohnya, 192.168.1.x jika LAN anda ialah 192.168.1.0/24).
- Topeng subnet Ia masuk akal (255.255.255.0 dalam banyak senario domestik).
- Pintu masuk Ia biasanya alamat IP penghala (contohnya 192.168.1.1).
- Pelayan DNS menunjuk ke Ia konsisten: penghala anda, pelayan DNS tempatan atau DNS awam (Google 8.8.8.8, Cloudflare 1.1.1.1, OpenDNS, dll.).
Jika anda mengesyaki pelayan DNS tertentu, anda boleh mengujinya secara langsung dengan:
nslookup
Sebagai contoh:
aplikasi nslookup1 10.0.0.1
Jika pertanyaan itu mengembalikan "Ralat Pelayan," "Pertanyaan Ditolak," "Permintaan Tamat Masa," atau "Tiada Respons daripada Pelayan ," anda tahu ada sesuatu yang tidak kena dengan pelayan DNS tersebut (atau ia tidak boleh diakses daripada rangkaian anda). Jika ia bertindak balas dengan alamat IP yang betul, masalahnya mungkin terletak pada klien, laluan rangkaian atau tembok api perantaraan.
Pada pelayan Windows yang bertindak sebagai pelayan DNS, adalah juga idea yang baik untuk memadamkan cache resolusi untuk membuang data yang ketinggalan zaman:
- Konsol arahan (pentadbir): dnscmd /clearcache
- PowerShell (pentadbir): Clear-DnsServerCache
Punca biasa ralat "Pelayan DNS tidak bertindak balas"
Terdapat beberapa senario yang berulang kali dalam rangkaian rumah dan profesional. Memahaminya akan membantu anda terus ke punca masalah tanpa membuang masa.
Cache DNS yang rosak atau ketinggalan zaman dalam sistem pengendalian
Komputer anda menyimpan cache DNS setempat yang mengandungi carian DNS terkini untuk mempercepatkan pelayaran. Jika cache ini rosak atau menyimpan rekod yang ketinggalan zaman (disebabkan oleh perubahan pengehosan, migrasi, perubahan zon DNS, dsb.), anda akan melihat ralat semasa mengakses domain yang berfungsi dengan baik pada peranti lain.
Dalam Windows, anda boleh membetulkannya dengan menjalankan arahan berikut dalam prompt arahan dengan keistimewaan pentadbir:
ipconfig / flushdns
Pada macOS, padanan biasa ialah:
sudo dscacheutil -flushcache; sudo killall -HUP mDNSReply
Pada peranti mudah alih, selalunya hanya perlu memulakan semula peranti atau menghidupkan dan mematikan mod pesawat sudah cukup untuk memaksa pembersihan cache rangkaian.
Konfigurasi penghala atau modem yang salah
Penghala dan modem anda bertindak sebagai pintu masuk antara LAN anda dan internet . Jika tetapan DNS mereka salah (contohnya, menghala ke pelayan yang tidak lagi wujud atau dengan penghantar yang ditakrifkan dengan salah), ralat yang meluas akan berlaku merentasi semua peranti pada rangkaian.
Ralat konfigurasi biasa:
- Pelayan DNS manual yang dikonfigurasikan dengan salah pada penghala, diwarisi daripada ujian lama.
- DHCP menghantar DNS dalaman yang tidak lagi aktif atau yang hanya berfungsi untuk sebahagian daripada rangkaian.
- Penapis atau peraturan tembok api pada penghala yang menyekat port 53 UDP/TCP ke pelayan DNS tertentu.
Dalam kes sebegini, titik permulaan yang baik adalah dengan memulakan semula modem dan penghala (matikan, tunggu 30-60 saat dan hidupkan semula) dan, jika masalah berterusan, semak konfigurasi atau pulihkan ke tetapan kilang dan konfigurasikan semula dari awal.
Gangguan daripada tembok api, antivirus atau VPN
Firewall, penyelesaian antivirus dan VPN direka bentuk untuk melindungi, tetapi tetapan yang terlalu agresif boleh menyekat pertanyaan DNS atau menghalakannya melalui terowong yang rosak . Ini termasuk kedua-dua firewall sistem pengendalian dan peranti keselamatan rangkaian lanjutan.
Langkah-langkah logik untuk menyemaknya:
- Lumpuhkan antivirus dan firewall anda buat sementara waktu (mengetahui apa yang anda lakukan dan hanya untuk mengujinya).
- Tutup sebarang VPN Pastikan ia bersambung dan cuba semak imbas sekali lagi.
- Pada tembok api korporat, pastikan port 53 tidak ditapis atau dialihkan cara yang pelik.
Jika semuanya berfungsi dengan betul selepas melumpuhkan elemen ini, sudah tiba masanya untuk menyemak peraturan, pengecualian dan profil rangkaian untuk membenarkan trafik DNS tanpa menjejaskan keselamatan.
Masalah pelayan DNS: beban, zon, rekursi dan pendelegasian
Banyak rangkaian perusahaan mempunyai satu atau lebih pelayan DNS yang berwibawa dan rekursif (contohnya, Windows Server dengan peranan DNS) yang bertindak balas terhadap nama dalaman dan pertanyaan internet. Di sini, julat kemungkinan insiden adalah luas:
- Pelayan DNS tergendala atau perkhidmatan dihentikanJika perkhidmatan DNS Windows tidak berjalan, pertanyaan akan gagal dengan "Tiada respons daripada pelayan". Anda boleh cuba memulakannya dengan DNS permulaan bersih.
- Pelayan terlebih beban atau zon dijedaRalat seperti “Ralat Pelayan” atau “Pertanyaan Ditolak” mungkin menunjukkan bahawa Zon dijeda atau pelayan berada pada hadnyaSemak log peristiwa (Aplikasi, Sistem dan “Pelayan DNS”) dan tab Umum zon tersebut.
- Rekursi rosakJika pelayan menghantar pertanyaan ke pelayan DNS lain (tab Penghantar), sebarang masalah dalam rantai tersebut (tamat masa, data yang salah, rantai yang dipasang dengan teruk dan dihantar ke hadapan) boleh menyebabkan ralat penyelesaian luaran.
- Delegasi DNS yang salahJika terdapat pendelegasian yang salah konfigurasi antara zon induk dan zon perwakilan (contohnya, corp.contoso.com dan sub.corp.contoso.com), anda akan melihat ralat apabila cuba menyelesaikan nama daripada zon perwakilan.
Untuk mendiagnosis rekursi dan pendelegasian, nslookup dalam mod interaktif sering digunakan , menanyakan rekod NS dan A pada setiap peringkat dan bereksperimen dengan rekursi yang diaktifkan atau dinyahdayakan. Ia merupakan pendekatan yang lebih maju, tetapi penting jika anda mengurus pelayan DNS yang berwibawa.
Pemindahan zon dan penyegerakan antara pelayan
Dalam topologi dengan pelayan DNS primer dan sekunder , ralat resolusi boleh berlaku kerana zon sekunder tidak dikemas kini dengan betul. Simptom biasa:
- Pelayan sekunder mengembalikan data yang ketinggalan zaman atau tidak konsisten berbanding pelayan utama.
- Penonton acara muncul ralat pemindahan zon.
- Dengan memaksa seorang dnscmd /zonerefresh Proses tersebut tidak diselesaikan dengan betul.
Oleh itu, adalah dinasihatkan:
- Bandingkan nombor siri zon tersebut dalam primer dan sekunder, dan pastikan primer mempunyai nombor siri yang lebih tinggi.
- Semak semula pilihan pemindahan zon (tab Pemindahan Zon) dan sahkan bahawa sekunder dibenarkan.
- Jika terdapat pelaksanaan campuran (cth., Windows dan BIND), semak keserasian jenis pendaftaran dan sama ada "pemindahan pantas" telah dinyahdayakan jika sekunder tidak menyokongnya.
Penyelesaian praktikal apabila "pelayan DNS tidak bertindak balas"
Berikut ialah senarai tindakan tersusun yang boleh anda ikuti, baik pada komputer klien mahupun dalam persekitaran rangkaian rumah dan korporat, untuk menangani masalah secara sistematik.
1. Mulakan semula penghala/modem dan peranti
Ia kedengaran seperti klise, tetapi penutupan dan permulaan semula yang betul selalunya menyelesaikan banyak masalah rangkaian. Mulakan semula akan mengosongkan cache, memperbaharui sesi dengan ISP dan membetulkan kunci peralatan rangkaian dalaman yang kecil.
- Matikan komputer anda (atau telefon bimbit, tablet, dsb.) sepenuhnya.
- Cabut palam penghala dan modem (jika ia adalah dua peranti berasingan).
- Tunggu sekurang-kurangnya 30 saat.
- Pasangkan semula modem dan penghala, dan tunggu sehingga semua lampu menjadi stabil.
- Hidupkan semula komputer anda dan cuba semak imbas.
2. Tukar pelayan DNS anda kepada pelayan awam dan boleh dipercayai yang lain
Jika anda mengesyaki pelayan DNS pembekal anda tidak berfungsi dengan baik atau terlebih beban, anda boleh mengkonfigurasi pelayan DNS awam berprestasi tinggi pada komputer atau penghala anda , seperti:
- Google DNS: 8.8.8.8 dan 8.8.4.4
- DNS Cloudflare: 1.1.1.1 dan 1.0.0.1
- OpenDNS: 208.67.222.222 dan 208.67.220.220
- DNS komersial lain (DNS Surfshark: 194.169.169.169, dsb.).
Pada Windows, anda boleh melakukannya seperti ini:
- akhbar Windows + Rmenulis ncpa.cpl dan tekan Enter.
- Klik kanan pada sambungan anda (Ethernet atau Wi-Fi) dan pilih hartanah.
- Pilih Protokol Internet versi 4 (TCP / IPv4) dan tekan hartanah.
- Jenama Dapatkan alamat IP secara automatik Jika anda mahu penghala memberikan alamat IP, pilih Gunakan alamat pelayan DNS berikut.
- Isi ruangan-ruangan tersebut Pelayan DNS pilihan y alternatif dengan nilai yang anda ingin gunakan (contohnya, 8.8.8.8 dan 8.8.4.4).
- Activa Sahkan konfigurasi apabila keluar dan tekan OK.
3. Kosongkan cache DNS dan muat semula konfigurasi IP (Windows)
Dalam banyak kes, terutamanya jika sambungan berfungsi dengan baik sebelum ini, hanya "menetapkan semula" konfigurasi rangkaian peranti dengan beberapa arahan sudah memadai:
- Buka menu Mula, taip cmd, klik kanan pada Perbaruan arahan dan pilih Laksanakan sebagai pentadbir.
- Taip arahan berikut, baris demi baris (tekan Enter selepas setiap satu):
ipconfig / flushdns
ipconfig / release
ipconfig / renew
Katalog tetapan semula winsock NETSH
NETSH int ipv4 reset reset.log
NETSH int ipv6 reset reset.log
Selepas ini, mulakan semula komputer anda. Anda akan telah mengosongkan cache DNS, memperbaharui pajakan DHCP dan menetapkan semula susunan TCP/IP , yang akan membetulkan banyak ralat pelik.
Untuk mengenal pasti puncanya, ujian silang sangat berguna :
- Jika anda menggunakan Chrome, cuba Firefox, Edge atau mana-mana pelayar lain.
- Gunakan peranti lain pada rangkaian yang sama (PC, mudah alih, tablet lain) dan cuba akses laman web yang sama.
- Jika anda menggunakan Wi-Fi, sambungkan PC anda ke Kabel Ethernet terus ke penghala Dan untuk masalah Wi-Fi, rujuk Cara menyelesaikan masalah Wi-Fi pada PC anda.
Jika ia hanya gagal pada satu peranti tertentu, masalahnya terletak pada konfigurasi, tembok api, pemacu atau perisian hasadnya . Jika ia gagal pada semua peranti, anda harus menyemak penghala, pelayan DNS dalaman atau ISP anda.
5. Jalankan penyelesai masalah rangkaian sistem pengendalian
Windows dan macOS menyertakan wizard yang mengesan dan membetulkan banyak kegagalan sambungan secara automatik, termasuk masalah DNS asas.
- Dalam Windows: Tetapan > Rangkaian dan Internet > Penyelesai masalah rangkaian.
- Pada macOS: Menu Apple > Diagnostik rangkaian.
Mereka tidak melakukan keajaiban, tetapi mereka boleh menjimatkan masa anda untuk isu mudah , seperti penyesuai yang dilumpuhkan, profil rangkaian yang digunakan secara salah atau parameter IP yang tidak konsisten.
Teknik lanjutan untuk mendiagnosis masalah DNS pada pelayan
Jika anda mengurus pelayan DNS korporat (contohnya, Windows Server dengan peranan DNS), alatan akan berubah sedikit dan tahap perincian akan meningkat. Di sini, pendekatannya adalah dari mudah kepada kompleks , sama seperti klien, tetapi menambah ujian khusus pada perkhidmatan DNS itu sendiri.
Semak status perkhidmatan dan log peristiwa
Perkara pertama yang perlu dilakukan ialah log masuk ke pelayan dan semak:
- Bahawa Perkhidmatan DNS sedang berjalan (anda boleh memulakannya dengan DNS permulaan bersih (jika dia ditahan).
- The log peristiwa daripada Aplikasi, Sistem dan “Pelayan DNS”, mencari ralat zon berulang, pemindahan atau rekursi.
Jika klien menerima "Ralat Pelayan" atau "Pertanyaan Ditolak" apabila menggunakan nslookup secara langsung terhadap pelayan tersebut, zon tersebut mungkin dijeda atau pelayan itu sendiri mungkin berada pada had sumbernya (CPU, RAM, cakera).
Uji kebolehcapaian dengan nslookup daripada klien dan pelayan
Selain pengujian daripada pelayan klien, adalah idea yang baik untuk menjalankan pertanyaan daripada pelayan DNS itu sendiri dan daripada pelayan perantaraan yang lain. Contohnya:
nslookup
Jika resolver mengembalikan alamat IP yang betul, pelayan berfungsi dan masalahnya mungkin berada di laluan antara klien dan pelayan. Jika ia mengembalikan:
- “Ralat pelayan” atau “Pertanyaan ditolak”: zon dijeda, konflik konfigurasi atau pelayan terlebih beban.
- "Permintaan kepada pelayan untuk tamat tempoh masa"Perkhidmatan DNS dihentikan, tembok api menyekat port 53, antara muka yang salah konfigurasi atau pelayan hanya mendengar pada IP tertentu.
Dalam persekitaran dengan tembok api atau proksi lanjutan, pastikan port DNS bukan standard tidak digunakan . nslookup menggunakan UDP 53 secara lalai; jika port telah diubah, pertanyaan akan gagal melainkan anda melaraskan peraturan tembok api dan menjalankan ujian.
Diagnosis kerekursifan dan pendelegasian
Untuk menyemak rekursi, pada pelayan DNS anda boleh:
- Lihat jika ia mempunyai penghantar yang dikonfigurasikan (Tab penghantar bagi sifat pelayan dalam konsol DNS).
- Jika tiada penghantar, uji sama ada pelayan boleh membuat pertanyaan pelayan root menggunakan nslookup dalam mod interaktif dan menanyakan rekod NS dari zon akar.
Apabila respons menunjukkan "Permintaan tamat masa" walaupun kepada pelayan root dan cadangan root menunjukkan pelayan yang betul, biasanya terdapat:
- Masalah sambungan rangkaian keluar dari pelayan.
- Firewall yang menyekat trafik DNS keluar.
- Masa menunggu rekursi yang terlalu agresif.
Untuk mendapatkan delegasi yang rosak, biasanya:
- Mulakan nslookup pada pelayan yang terjejas, lumpuhkan rekursi (tetapkan norecurse) dan lancarkan pertanyaan NS/A terhadap setiap peringkat hierarki domain.
- Ulangi proses ini dengan setiap pelayan perwakilan, kumpulkan semua rekod NS dan alamat A mereka.
- Kesan jika terdapat rekod A yang hilang untuk NS, jika terdapat NS yang tidak lagi bertindak balas atau jika terdapat percanggahan antara zon induk dan zon yang diwakilkan.
Penyelesaiannya melibatkan pembetulan atau penambahan rekod A dan NS yang sesuai di zon utama dan memastikan bahawa delegasi tersebut menunjukkan pelayan yang sah dan boleh diakses.
Amalan terbaik untuk mengelakkan masalah rangkaian IP dan DNS pada masa hadapan
Setelah semuanya berfungsi semula, tiba masanya untuk menangani punca masalah supaya ia tidak berulang. Terdapat beberapa amalan terbaik mudah yang dapat meningkatkan kestabilan dengan ketara.
Pastikan sistem, penghala dan perisian tegar dikemas kini
Pengilang kerap menampal pepijat susunan rangkaian, masalah DNS, kebocoran memori dan kelemahan dalam kemas kini sistem dan perisian tegar. Membiarkan penghala dan sistem pengendalian anda tidak dikemas kini selama beberapa tahun akan menimbulkan masalah.
Cadangan:
- Sapukan secara berkala patch keselamatan dan kemas kini pada Windows, macOS atau Linux.
- Semak jika ada Perisian tegar baharu untuk penghala atau modem dan sapukannya mengikut arahan pengilang.
- Simpan pemacu rangkaian agak terkini, terutamanya selepas perubahan perkakasan.
Pilih pelayan DNS yang boleh dipercayai dan konfigurasikan perisian firewall dan antivirus anda dengan betul.
Jika pembekal anda memberi anda masalah, anda boleh memilih untuk menggunakan pelayan DNS awam yang andal dan berkualiti tinggi (Google, Cloudflare, OpenDNS, dll.) pada kedua-dua penghala dan peranti anda. Pada masa yang sama, periksa perisian firewall dan antivirus anda.
- Jangan sekat pertanyaan DNS pada port 53 UDP/TCP.
- benarkan resolusi untuk kedua-dua IPv4 dan IPv6 jika rangkaian anda menyokongnya.
- Jangan paksa DNS yang disulitkan atau melalui HTTPS secara eksperimen tanpa anda mengetahui apa yang anda sedang lakukan.
Pantau sambungan dan kestabilan DNS
Dalam syarikat, adalah disyorkan untuk melaksanakan pemantauan DNS dan rangkaian berterusan menggunakan alat seperti PerfOps, DigiCert DNS Trust Manager atau penyelesaian serupa yang lain:
- Ukur masa resolusi dan kesan latensi yang luar biasa.
- Pantau masa operasi dan masa henti pada pelayan DNS yang berwibawa.
- Terima makluman tentang ralat berulang, lonjakan pertanyaan atau serangan yang berpotensi (cth., DDoS pada perkhidmatan DNS).
Dalam persekitaran yang lebih kecil, pemeriksaan berkala yang mudah sudah memadai: ping IP dan domain yang diketahui , semak log penghala dan, jika ralat DNS diulang, hubungi ISP untuk menolak isu peringkat rangkaian.
Gabungan konfigurasi IP yang konsisten, pelayan DNS yang dipilih dengan baik, cache terkawal, peranti yang dikemas kini dan pemantauan yang konsisten menjadikan semua perbezaan antara rangkaian yang tergendala setiap minggu dan rangkaian yang berfungsi dengan sempurna. Memahami cara IP, DNS, penghala, tembok api dan pelayan berinteraksi menjadikan anda lebih bersedia untuk mendiagnosis ralat "Pelayan DNS tidak bertindak balas" seterusnya dalam beberapa minit, daripada membuang masa bergelut dengan pelayar anda.
