- Arahan NIS2 memperluaskan sektor dan entiti yang diwajibkan, mengukuhkan tadbir urus dan memperkukuh penyeliaan dan rejim sekatan.
- Sepanyol ketinggalan dalam transposisi melalui Undang-undang Penyelarasan Keselamatan Siber dan Tadbir Urus masa hadapan.
- Entiti penting dan penting mesti melantik pegawai keselamatan, mengurus risiko secara komprehensif, dan melaporkan insiden dalam tarikh akhir yang sangat ketat.
- ENS, Pusat Keselamatan Siber Kebangsaan baharu dan ekosistem CSIRT meletakkan Sepanyol dalam kedudukan teknikal yang kukuh, walaupun cabaran besar terletak pada penyesuaian beribu-ribu PKS.
Arahan NIS2 Eropah telah mengubah sepenuhnya landskap keselamatan siber di Eropah, terutamanya di Sepanyol. Ini bukan sekadar satu lagi peraturan; ia mewakili perubahan asas dalam cara syarikat dan pentadbiran awam mengurus risiko digital, melaporkan insiden dan menyelaras dengan pihak berkuasa.
Sementara itu, Sepanyol sedang mencapai kemajuan yang stabil tetapi jelas tertangguh dalam transposisinya: tarikh akhir rasmi ialah Oktober 2024, dan sehingga hari ini, Undang-undang Penyelarasan dan Tadbir Urus Keselamatan Siber masa depan masih melalui prosedur parlimen. Situasi ini mewujudkan senario yang agak pelik: Arahan tersebut sudah mengikat di peringkat Eropah, tetapi rangka kerja perundangan kebangsaan yang muktamad masih belum diluluskan, menyebabkan banyak organisasi tersekat di antara kewajipan moral dan strategik untuk menyediakan dan menilai situasi mereka dan ketiadaan undang-undang yang terpakai sepenuhnya.
Apakah Arahan NIS2 dan mengapa ia mengubah peraturan permainan?
Arahan (EU) 2022/2555, yang dikenali sebagai NIS2 , menggantikan Arahan NIS yang asal dengan tujuan untuk mewujudkan tahap keselamatan siber yang sama untuk rangkaian dan sistem maklumat di seluruh Kesatuan Eropah. Tujuannya adalah untuk memperkukuh daya tahan terhadap insiden siber yang boleh menjejaskan perkhidmatan penting dan fungsi normal masyarakat dan ekonomi.
Tidak seperti pendahulunya, NIS2 mengembangkan bilangan sektor dan entiti yang terjejas dengan ketara , bukan sahaja menggabungkan infrastruktur kritikal tradisional (tenaga, pengangkutan, air, perbankan atau kesihatan), tetapi juga bidang seperti pentadbiran awam, infrastruktur digital, perkhidmatan pos dan kurier, pengurusan sisa, pembuatan termaju atau pengeluaran dan pengedaran makanan.
Arahan ini mewujudkan rangka kerja yang harmoni bagi keperluan keselamatan siber minimum untuk seluruh EU, dengan langkah-langkah untuk pengurusan risiko, tadbir urus, perlindungan rantaian bekalan, kesinambungan perniagaan dan pemberitahuan insiden awal. Tambahan pula, ia memperkukuh rejim pemantauan dan sekatan serta secara eksplisit meningkatkan tanggungjawab pengurusan kanan.
Satu lagi perkembangan penting ialah komitmen yang jelas terhadap kerjasama antara Negara Anggota dan penciptaan atau pengukuhan Pasukan Tindak Balas Insiden Keselamatan Komputer (CSIRT) kebangsaan , yang mampu menyelaras di peringkat Eropah dalam situasi krisis yang serius. ENISA, Agensi Keselamatan Siber EU, memainkan peranan penting dalam ekosistem ini, menyokong pembangunan strategi keselamatan siber kebangsaan dan mempromosikan amalan terbaik.
Sektor kewangan pada asasnya dikecualikan daripada skop NIS2 , kerana peraturan DORA diutamakan sebagai lex specialis. Walaupun begitu, logik daya tahan operasi digital yang memacu DORA adalah selaras sepenuhnya dengan falsafah NIS2.
Status semasa transposisi NIS2 di Sepanyol
Arahan NIS2 berkuat kuasa pada 16 Januari 2023 dan menetapkan 17 Oktober 2024 sebagai tarikh akhir untuk pemindahannya. Setahun selepas tarikh akhir itu, Sepanyol masih belum menyelesaikan penggabungan rasmi ke dalam sistem perundangan dalamannya, meletakkannya dalam kumpulan negara yang ketinggalan.
Akibat kelewatan ini, Suruhanjaya Eropah telah membuka prosiding pelanggaran terhadap beberapa Negara Anggota. Pada 7 Mei 2025, Suruhanjaya telah menghantar pendapat yang munasabah kepada sembilan belas negara, termasuk Sepanyol, yang mewajibkan mereka untuk memaklumkan pemindahan penuh Arahan dalam tempoh dua bulan, di bawah amaran bahawa ia boleh merujuk perkara tersebut kepada Mahkamah Keadilan EU jika langkah-langkah yang diperlukan tidak diambil.
Dalam kes Sepanyol, titik perubahan utama berlaku pada 14 Januari 2025, dengan kelulusan Majlis Menteri-menteri bagi Draf Undang-undang mengenai Penyelarasan dan Tadbir Urus Keselamatan Siber . Undang-undang ini akan berfungsi sebagai instrumen asas untuk mengubah NIS2 menjadi undang-undang domestik dan menyusun semula model tadbir urus keselamatan siber negara.
Berikutan kelulusan awalnya, draf rang undang-undang tersebut telah disediakan untuk rundingan dan semakan awam antara 16 Januari dan 10 Februari 2025 , yang membolehkan rakyat, perniagaan, persatuan dan organisasi lain mengemukakan komen dan cadangan untuk penambahbaikan. Seterusnya, teks tersebut telah disemak oleh Kumpulan Kerja Teknikal Antara Kementerian, yang menggabungkan draf tersebut dengan mengambil kira maklum balas yang diterima, termasuk daripada komuniti pakar seperti Forum ISMS.
Walaupun begitu, dan meskipun terdapat momentum politik, undang-undang tersebut masih dalam proses parlimen . Terdapat perbincangan mengenai penyerahannya kepada Majlis Menteri untuk kelulusan sebagai rang undang-undang sekitar bulan November dan kemungkinan kelulusan parlimen menjelang akhir Januari atau Februari tahun berikutnya, tetapi realitinya ialah, sehingga akhir tahun 2025, Sepanyol masih kekurangan undang-undang kebangsaan yang terpakai sepenuhnya yang mengubah NIS2.
Draf Undang-undang mengenai Penyelarasan dan Tadbir Urus Keselamatan Siber
Draf rang undang-undang yang diluluskan oleh Kerajaan Sepanyol merupakan inisiatif bersama Kementerian Dalam Negeri, Pertahanan, Transformasi Digital dan Pentadbiran Awam . Tujuannya ada dua: pertama, untuk mengubah Arahan NIS2, dan kedua, untuk mengatur penyelarasan dan tadbir urus keselamatan siber di peringkat kebangsaan, memperkukuh perlindungan rangkaian dan sistem maklumat terhadap ancaman siber yang boleh memberi kesan kepada infrastruktur kritikal dan perkhidmatan penting.
Undang-undang masa hadapan akan terpakai kepada entiti awam dan swasta yang beroperasi dalam sektor seperti tenaga, pengangkutan, perbankan dan infrastruktur pasaran kewangan, penjagaan kesihatan, pengurusan air, infrastruktur digital, perkhidmatan teknologi dan sektor kritikal lain . Ia secara eksplisit merangkumi pendaftaran nama domain seperti Dominios.es (diuruskan oleh Red.es), yang akan memikul tanggungjawab keselamatan siber baharu disebabkan oleh peranan strategik mereka dalam kestabilan ekosistem digital.
Secara umum, draf ini sejajar dengan obligasi utama Arahan NIS2 dan menyatakan empat paksi utama: pengukuhan tadbir urus dan tanggungjawab pengurusan kanan, langkah pengurusan risiko keselamatan am, pelantikan pegawai keselamatan maklumat dan obligasi pelaporan insiden yang jelas.
Tambahan pula, undang-undang Sepanyol memperkenalkan elemen organisasi yang penting: penubuhan Pusat Keselamatan Siber Kebangsaan (CNC) . Badan ini akan bertindak sebagai badan penyelaras untuk perlindungan rangkaian dan sistem maklumat, mengharmonikan kriteria antara pihak berkuasa kawal selia yang berbeza (Dalam Negeri, Pertahanan dan Transformasi Digital), mempromosikan Pasukan Tindak Balas Insiden Keselamatan Komputer (CSIRT) dan memudahkan visi ekosistem keselamatan siber negara yang lebih padu.
Semasa fasa rundingan awam, organisasi seperti ISMS Forum telah memberikan sumbangan yang ketara : memperkukuh peranan pegawai keselamatan maklumat, memisahkan kedudukan ini daripada Undang-undang Keselamatan Persendirian, dan mewujudkan mekanisme tindak balas khusus apabila entiti yang tidak patuh adalah pentadbiran awam, yang, secara semula jadinya, tidak boleh dihukum dari segi kewangan. Antara cadangan tersebut ialah kemungkinan amaran awam, selaras dengan peruntukan LOPDGDD (Undang-undang Organik mengenai Perlindungan Data Peribadi dan Jaminan Hak Digital) mengenai perlindungan data.
Sektor dan jenis entiti yang terjejas oleh NIS2
NIS2 mengklasifikasikan organisasi yang tertakluk kepada Arahan sebagai entiti penting atau penting , terutamanya berdasarkan sektor tempat mereka beroperasi dan saiz mereka (syarikat sederhana dan besar, dengan pengecualian berdasarkan kekritikan). Piawaian ini secara amnya terpakai kepada entiti awam atau swasta yang beroperasi di EU, dengan kemungkinan memasukkan organisasi yang lebih kecil apabila Negara Anggota mengenal pasti mereka sebagai penting atau penting kerana kerelevanan mereka.
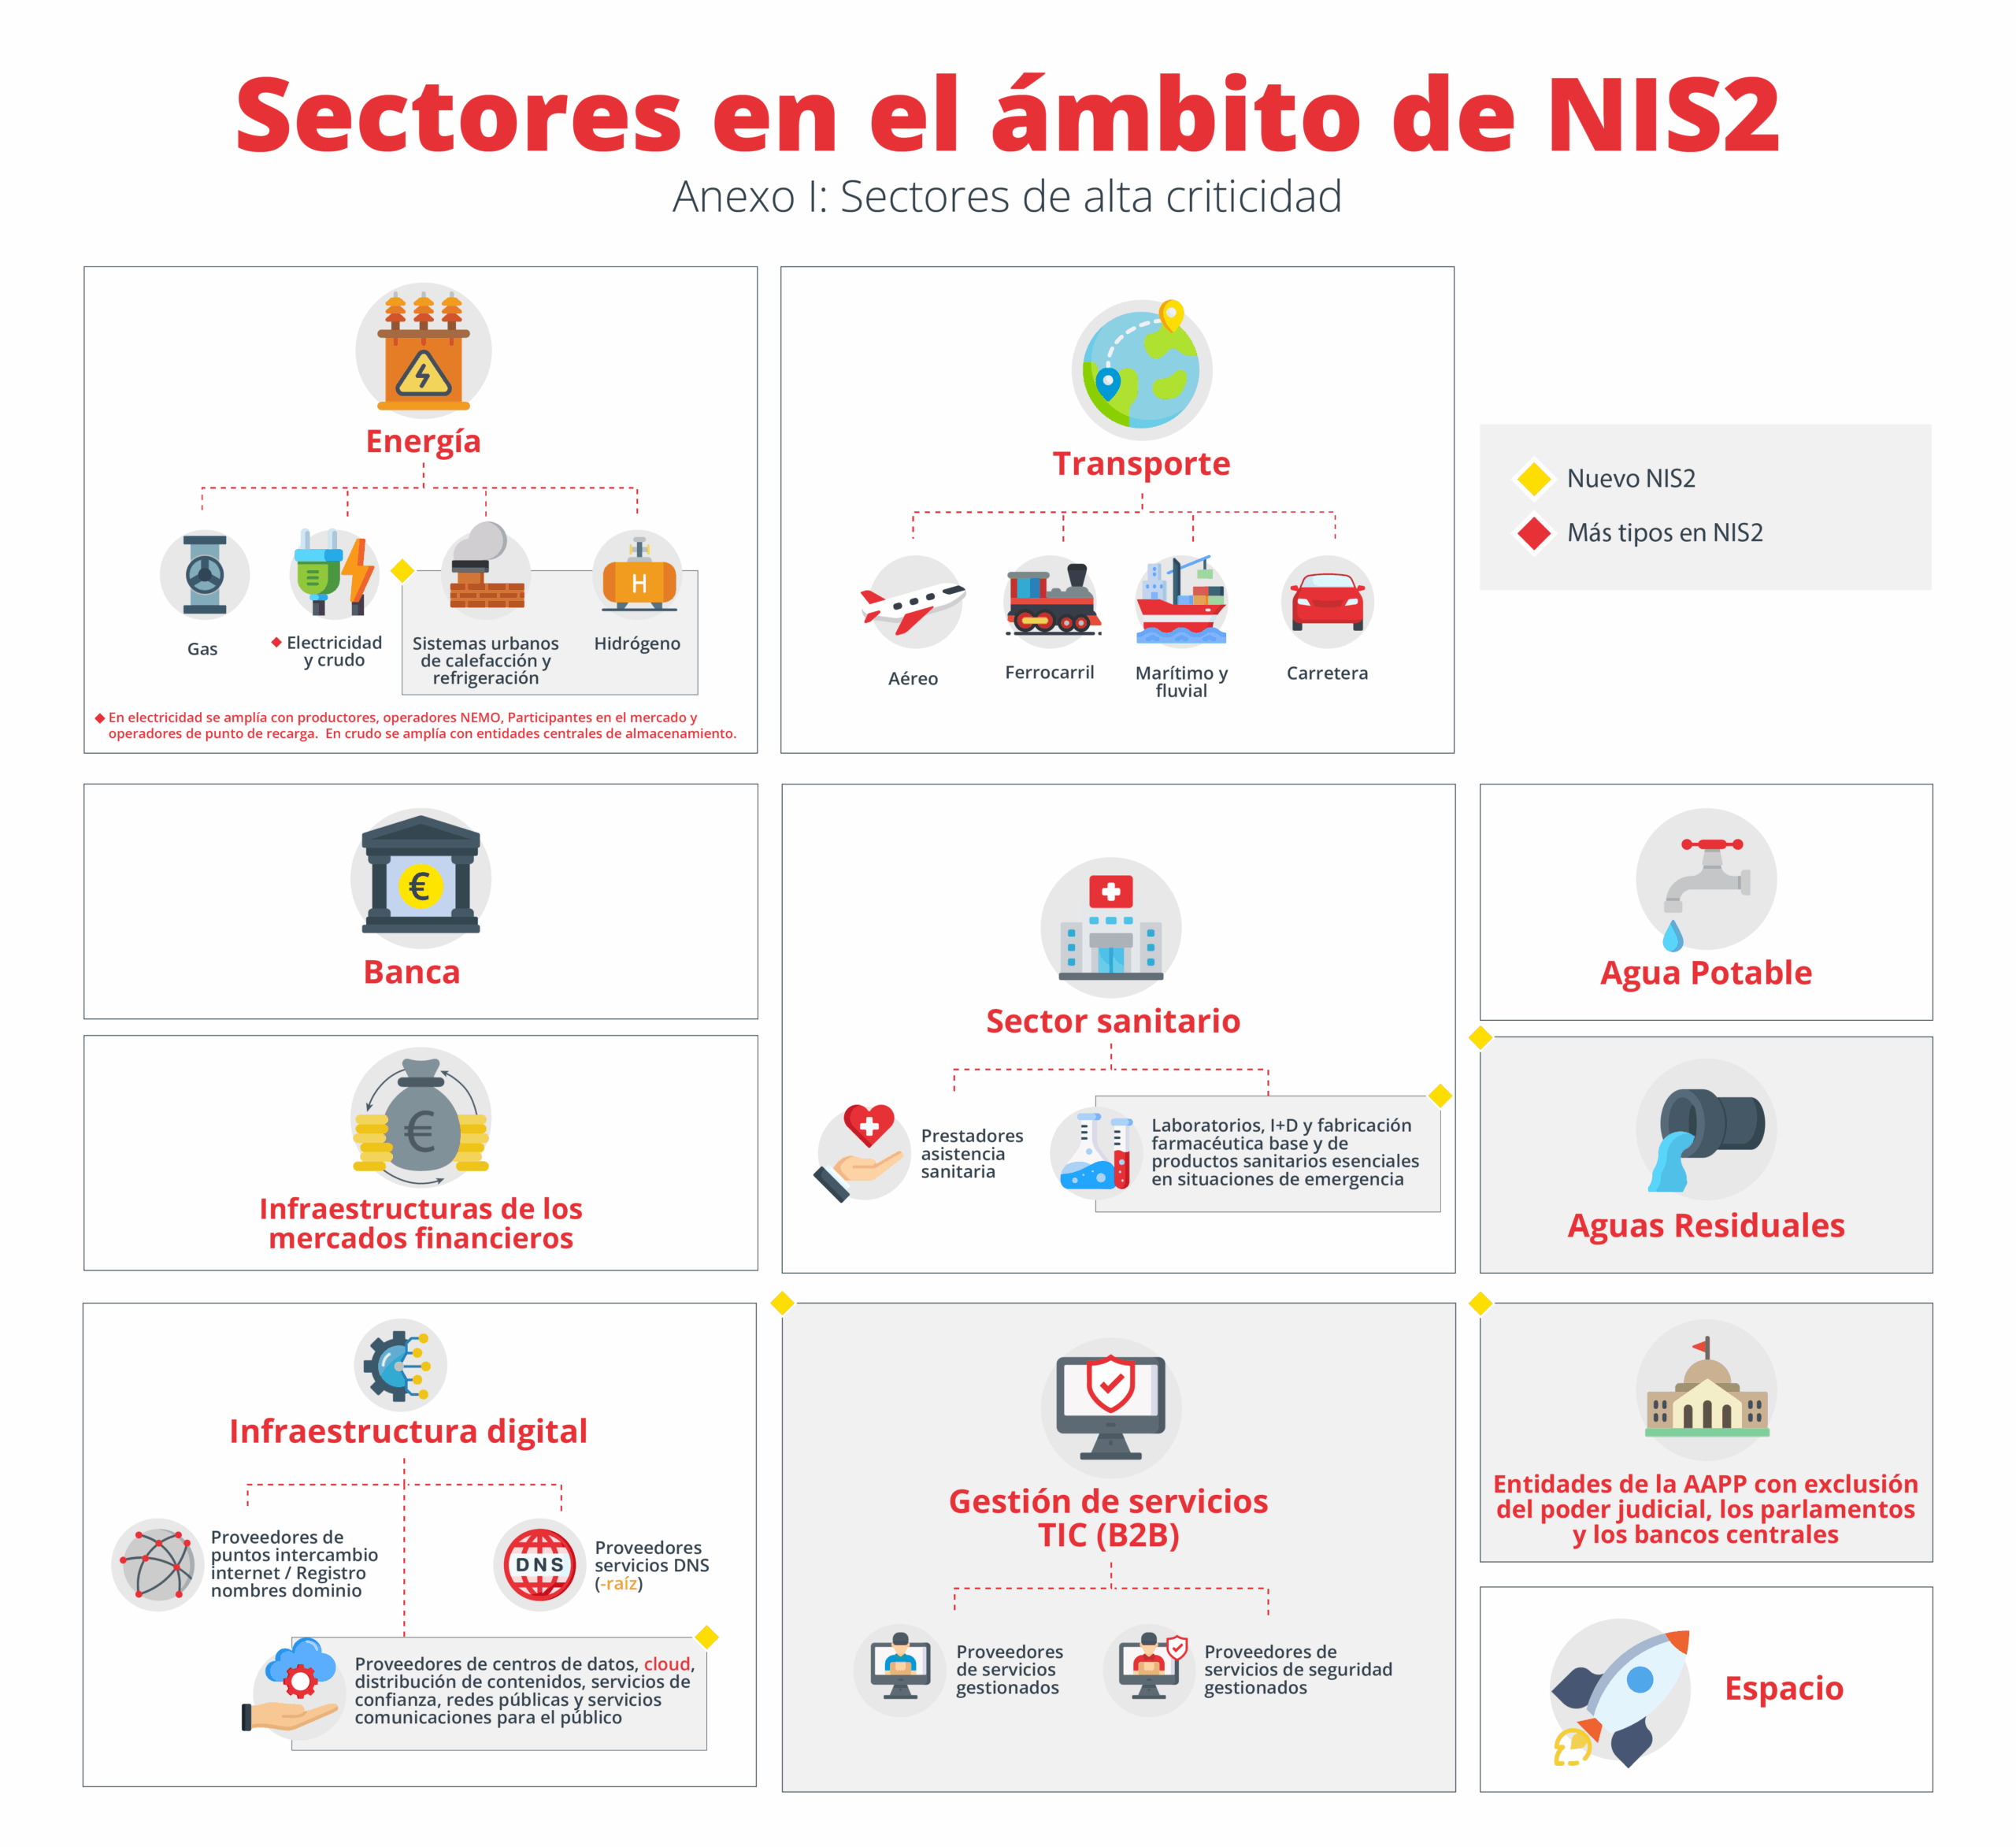
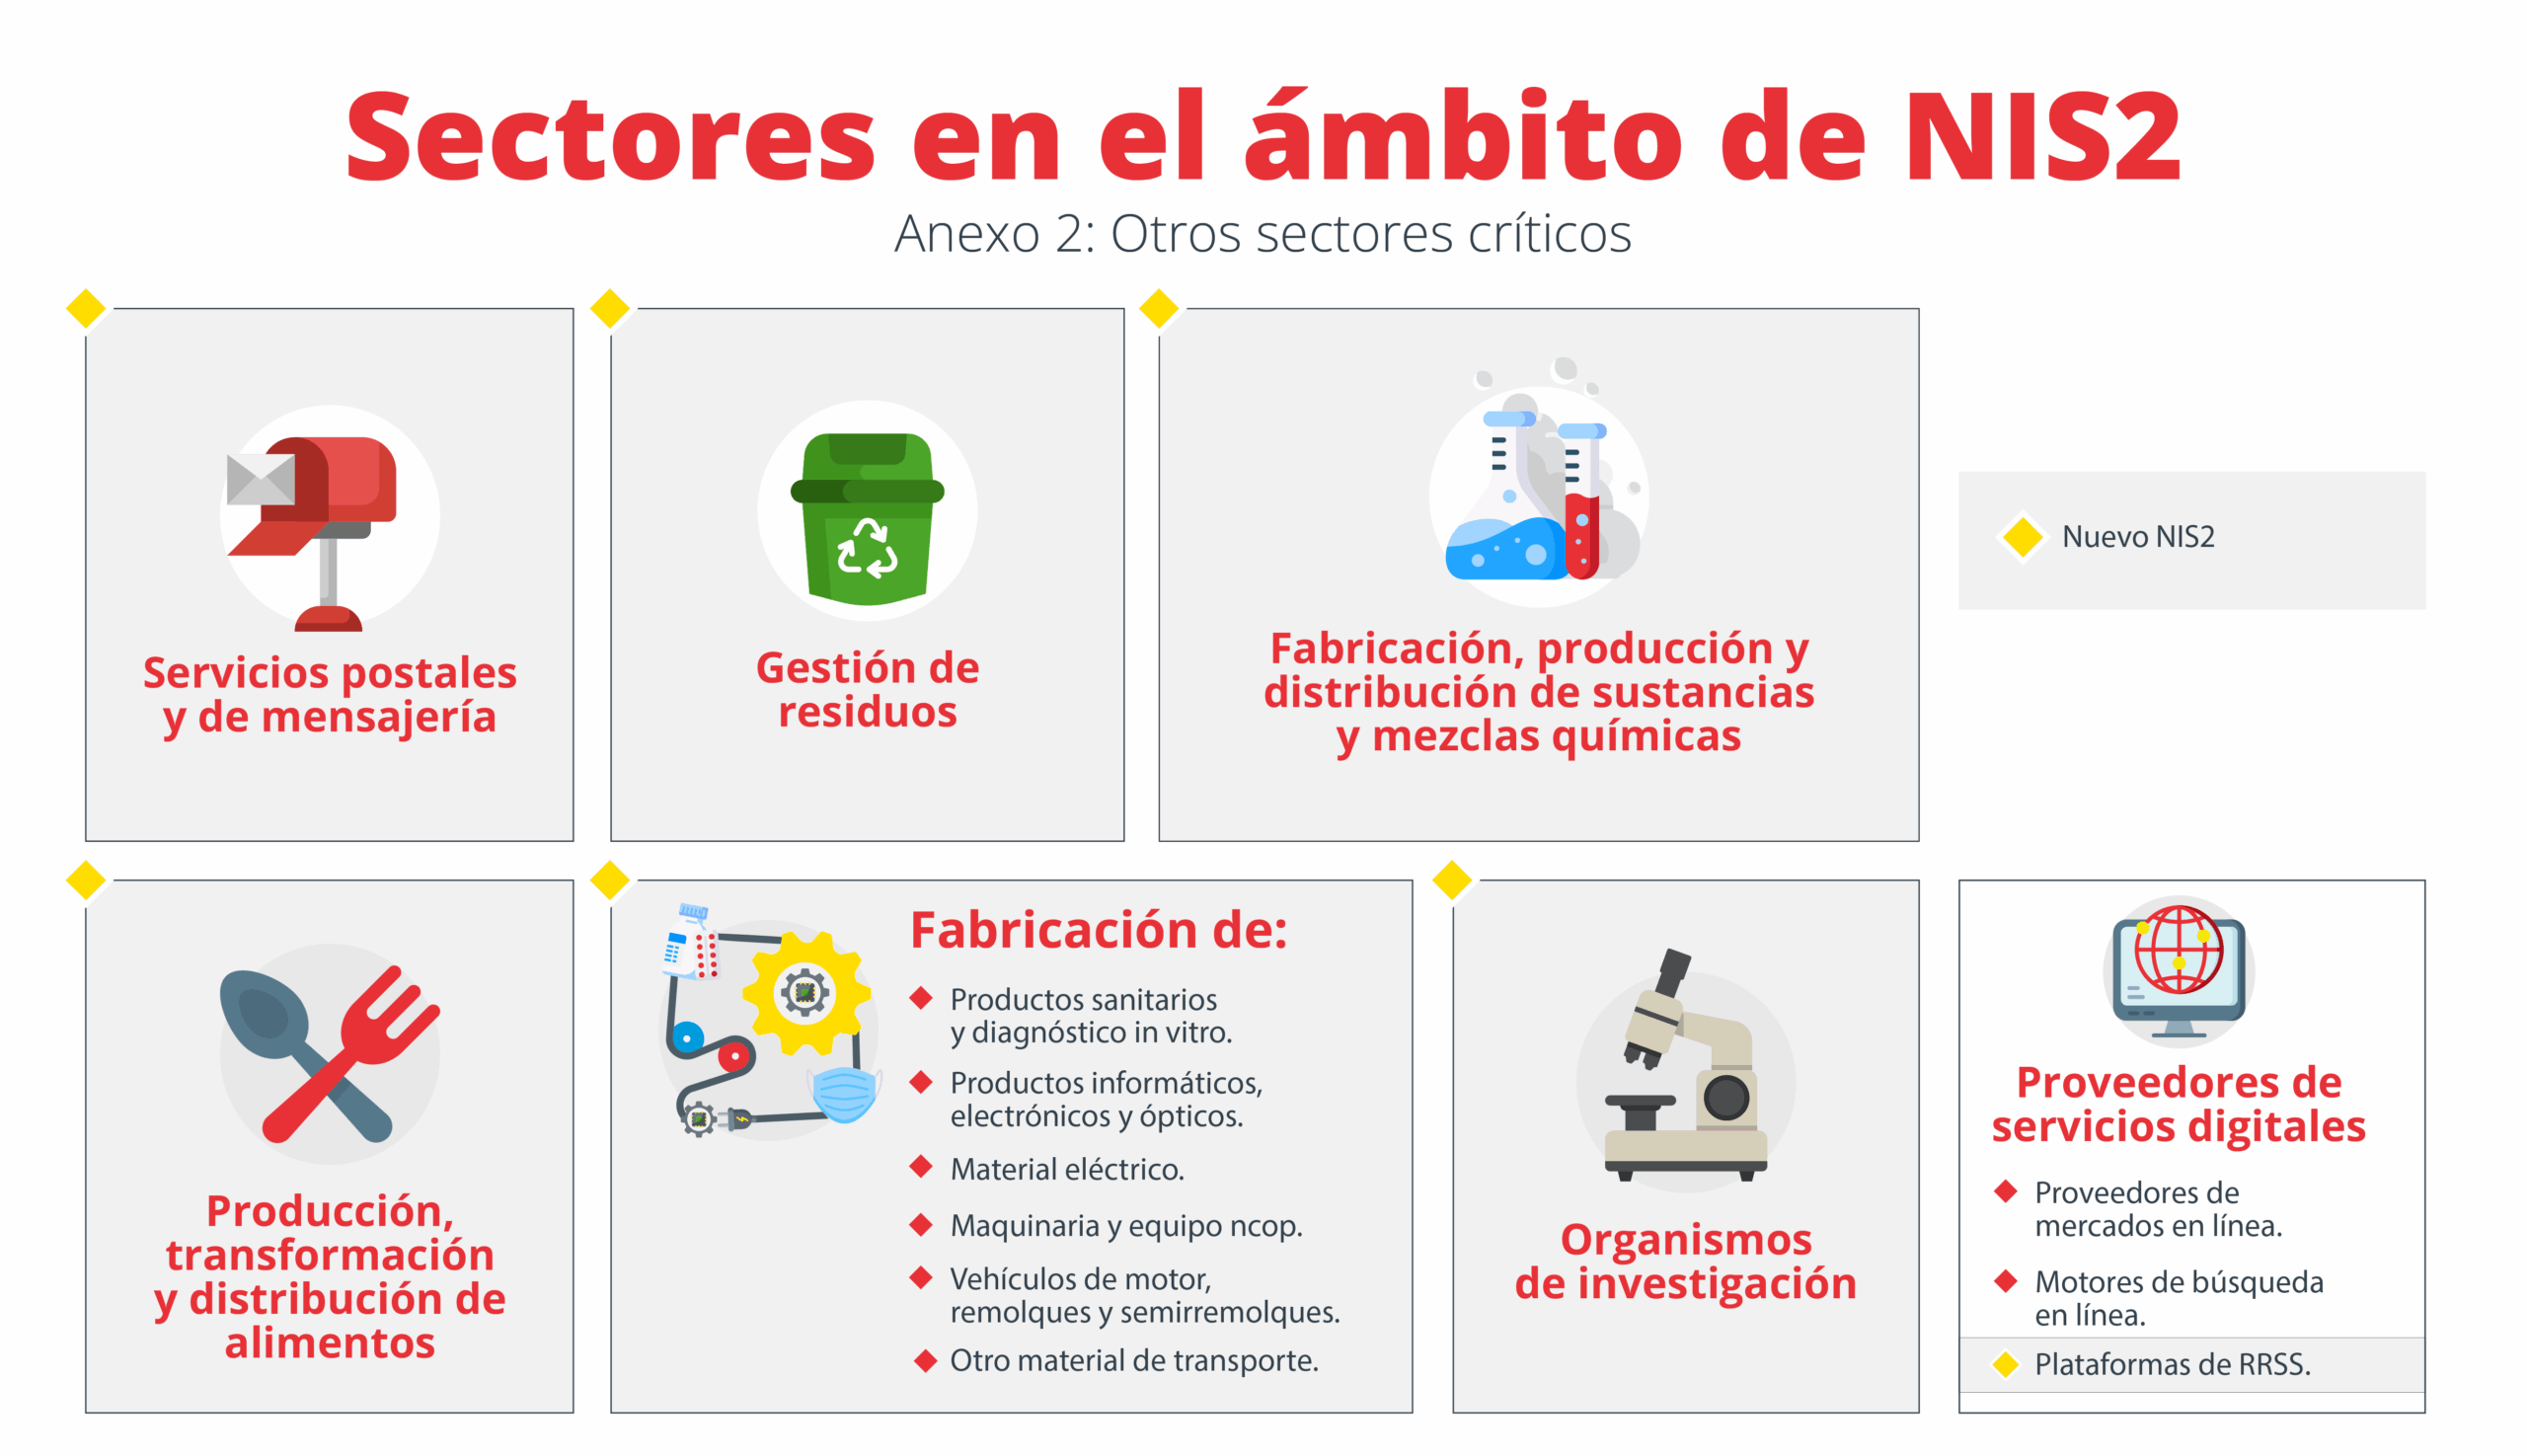
Sektor-sektor yang mempunyai tahap kritikal yang tinggi disenaraikan dalam Lampiran I NIS2, manakala sektor kritikal lain disenaraikan dalam Lampiran II . Di Sepanyol, peningkatan bilangan sektor agak kecil berbanding di negara lain, kerana transposisi NIS lama telah diselaraskan dengan Undang-undang 8/2011 mengenai Perlindungan Infrastruktur Kritikal, yang merangkumi 12 sektor. Walaupun begitu, NIS2 menggabungkan bidang baharu seperti perkhidmatan pos dan kurier, pengurusan sisa dan beberapa kategori pembuatan , dan membahagikan yang lain, contohnya, membezakan antara air minuman dan air sisa.
Antara sektor dan contoh entiti , perkara berikut menonjol:
- TenagaSyarikat pembekal elektrik, pengurus rangkaian pengangkutan dan pengedaran, pengeluar, pengendali NEMO, peserta pasaran elektrik, pengendali titik pengecasan; pengendali dan pengurus rangkaian gas, minyak dan hidrogen.
- Pengangkutan: syarikat penerbangan, pengendali lapangan terbang, kawalan trafik udara, pengurus infrastruktur kereta api, syarikat kereta api, entiti pengangkutan maritim dan sungai, pengendali pelabuhan, perkhidmatan trafik kapal, pihak berkuasa jalan raya dan pengendali sistem pengangkutan pintar.
- Perbankan dan infrastruktur pasaran kewangan: institusi kredit dan pengurus pusat perdagangan, rakan niaga pusat, dengan nuansa bahawa DORA bertindak sebagai piawaian sektor tertentu.
- Sektor penjagaan kesihatan: penyedia penjagaan kesihatan, makmal rujukan EU, entiti R&D untuk ubat-ubatan, pengeluar produk farmaseutikal asas dan khusus, dan pengeluar peranti perubatan penting dalam kecemasan kesihatan awam.
- Air minuman dan air sisaPembekal dan pengedar air minuman, dan syarikat yang bertanggungjawab untuk pengumpulan, pelupusan dan rawatan air sisa bandar, domestik atau industri.
- Infrastruktur digitalPembekal titik pertukaran Internet (IXP), perkhidmatan DNS, pendaftaran domain peringkat atas, penyedia perkhidmatan pengkomputeran awan, pusat data, rangkaian penghantaran kandungan (CDN), penyedia perkhidmatan yang dipercayai, penyedia rangkaian komunikasi elektronik awam dan perkhidmatan komunikasi elektronik awam.
- Pengurusan perkhidmatan ICT perniagaan ke perniagaan: penyedia perkhidmatan terurus dan penyedia perkhidmatan keselamatan terurus, dengan kesan langsung ke atas keseluruhan rantaian bekalan teknologi.
- Pentadbiran awam: entiti Pentadbiran Am Negeri dan, dalam kes tertentu, entiti serantau dan tempatan, apabila gangguan perkhidmatan mereka boleh memberi kesan ketara kepada aktiviti sosial atau ekonomi yang kritikal.
- Perkhidmatan pos dan kurier: pembekal yang melaksanakan pengumpulan, pengasingan, pengangkutan dan pengedaran penghantaran pos.
- Pengurusan sisa: syarikat khusus untuk pengumpulan, pengangkutan, pemulihan dan pelupusan sisa, termasuk tapak pelupusan sampah.
- Bahan Kimia: syarikat yang mengeluarkan, mengeluarkan dan mengedar bahan kimia dan campuran, serta menghasilkan artikel daripadanya.
- Pengeluaran, pemprosesan dan pengedaran makanan: syarikat makanan khusus untuk pengedaran borong dan pengeluaran dan pemprosesan industri berskala besar.
- Pengilangan lanjutan: pengeluar produk kesihatan dan diagnostik in vitro, pembuatan komputer, produk elektronik dan optik, peralatan elektrik, mesin dan peralatan, kenderaan bermotor dan peralatan pengangkutan lain.
- Sektor angkasa lepas: pengendali infrastruktur darat yang menyokong penyediaan perkhidmatan angkasa, kecuali mereka yang pemilikan atau pengurusannya sepadan dengan EU atau pihak ketiga dalam rangka program angkasa lepasnya.
Dalam semua sektor ini, entiti besar secara amnya dikelaskan sebagai penting , manakala entiti bersaiz sederhana cenderung menjadi penting, melainkan dinyatakan sebaliknya secara khusus. Perusahaan kecil dan mikro biasanya dikecualikan kerana saiznya, tetapi boleh dimasukkan jika kekritikan mereka membenarkannya.
Tadbir urus dan tanggungjawab pengurusan kanan
Salah satu perubahan paling ketara dalam NIS2 dan draf perundangan Sepanyol ialah penekanan terhadap tadbir urus keselamatan siber dan tanggungjawab langsung badan pentadbir . Perkara 14 draf perundangan mengukuhkan idea ini: keselamatan siber bukan lagi perkara teknikal semata-mata, tetapi sebaliknya isu strategik peringkat tertinggi.
Pihak pengurusan kanan mesti meluluskan dan menyelia pelaksanaan langkah-langkah pengurusan risiko keselamatan siber , memastikan ia berkadar dengan konteks organisasi dan risiko yang dikenal pasti. Tambahan pula, badan pentadbir akan memikul tanggungjawab muktamad atas sebarang ketidakpatuhan, yang berkaitan dengan rejim sekatan yang dipertingkatkan.
Satu lagi perkara penting ialah latihan keselamatan siber yang kerap untuk pihak pengurusan . Hanya mewakilkan sahaja tidak mencukupi: pemimpin mesti dilatih untuk memahami risiko, membuat keputusan yang tepat dan menyokong penyebaran budaya keselamatan yang kukuh di seluruh organisasi. Sebaliknya, mereka akan bertanggungjawab untuk mempromosikan program latihan yang kerap untuk kakitangan yang lain.
Artikel 20 NIS2 mengukuhkan pandangan ini dengan secara jelas menghendaki badan pentadbir menyedari kewajipan mereka, meluluskan langkah, memastikan pelaksanaannya dan dapat bertindak balas, dalam situasi yang melampau, walaupun dengan akibat peribadi (seperti kemungkinan pemisahan fungsi dalam kes tertentu).
Dalam konteks ini, hubungan antara pihak pengurusan dan pegawai keselamatan maklumat (CISO atau yang setaraf) menjadi kritikal: dialog yang lancar dan berterusan berdasarkan kriteria risiko dan pematuhan yang objektif adalah dijangkakan.
Langkah pengurusan risiko yang diperlukan oleh NIS2
Perkara 15 draf undang-undang Sepanyol menetapkan bahawa langkah-langkah pengurusan risiko keselamatan siber mestilah berdasarkan piawaian teknikal kebangsaan, Eropah dan antarabangsa , dengan mengintegrasikan, sekurang-kurangnya, keperluan yang dinyatakan dalam Perkara 21 NIS2 dan dibangunkan dalam Peraturan Pelaksanaan (EU) 2024/2690.
Antara langkah-langkah yang mesti dilaksanakan oleh entiti penting dan penting , perkara berikut menonjol:
- Dasar keselamatan dan analisis risiko sistem maklumat, dengan semakan berkala.
- Pengurusan insiden, termasuk pengesanan yang jelas, tindak balas dan prosedur pemulihan.
- Kesinambungan perniagaan, sandaran, pemulihan bencana dan pengurusan krisismemastikan daya tahan operasi.
- Keselamatan rantaian bekalan dan hubungan dengan pembekal dan penyedia perkhidmatan langsung, yang melibatkan mengenakan keperluan kontrak dan kelulusan serta kawalan audit.
- pengurusan kelemahan dalam pemerolehan, pembangunan dan penyelenggaraan rangkaian dan sistem maklumat, termasuk tampalan dan kemas kini.
- Dasar untuk menilai keberkesanan langkah keselamatan sibermelalui audit, metrik dan semakan berkala.
- Amalan dan latihan asas kebersihan siber pekerja, disesuaikan dengan profil yang berbeza.
- Dasar kriptografi dan penyulitan untuk menjamin kerahsiaan dan integriti maklumat.
- Keselamatan Sumber ManusiaKawalan akses dan dasar pengurusan aset.
- Pengesahan berbilang faktor atau berterusan, perlindungan komunikasi suara dan komunikasi kecemasan.
Di Sepanyol, banyak langkah ini telah dimasukkan ke dalam Rangka Kerja Keselamatan Negara (ENS) , terutamanya untuk pentadbiran awam dan pembekal mereka. Malah, Agensi Negeri untuk Pentadbiran Digital dan Pusat Kriptologi Kebangsaan telah membentangkan kepada EU penjajaran kukuh ENS dengan NIS2, menonjolkan potensinya sebagai penanda aras Eropah dan sumbangannya kepada daya tahan ekosistem digital negara.
Walau bagaimanapun, NIS2 meningkatkan piawaian untuk rangkaian organisasi yang lebih luas, termasuk PKS yang terjejas oleh saiz atau kekritikan . Bagi organisasi matang, kebanyakan keperluan ini sejajar dengan amalan sedia ada; bagi beribu-ribu syarikat yang tidak mempunyai latar belakang keselamatan siber, ia mewakili lonjakan ketara dalam kematangan, sumber dan organisasi dalaman.
Ketua Pegawai Keselamatan Maklumat (CISO) dan fungsi mereka
Perkara 16 draf rang undang-undang menetapkan bahawa semua entiti penting dan penting mesti melantik pegawai keselamatan maklumat . Peranan ini, yang diinspirasikan oleh pengalaman Sepanyol sebelum ini dengan NIS asal, menjadi titik pusat untuk menyelaraskan semua yang berkaitan dengan perlindungan sistem dan data.
Fungsi utamanya termasuk:
- Tentukan dan laksanakan strategi keselamatan siber organisasi, sejajar dengan risiko, perniagaan dan kewajipan kawal selia.
- Menilai, mengurangkan dan mengkaji semula risiko secara berterusan, mengekalkan paparan terkini tentang pendedahan entiti.
- Urus bukti, dasar dan rekod yang diperlukan untuk menunjukkan pematuhan kewajipan yang timbul daripada NIS2 dan peraturan negara.
- Galakkan budaya keselamatan siber dalam penyelarasan dengan pengurusan kanan, latihan dan meningkatkan kesedaran di kalangan semua kakitangan.
- Memastikan pematuhan dengan kewajipan melaporkan insiden, menyelaraskan laporan kepada pihak berkuasa yang berwibawa.
Sepanyol merupakan antara negara pertama yang memperkenalkan secara jelas peranan Ketua Pegawai Keselamatan Maklumat (CISO) dalam transposisi NIS yang terdahulu. Walau bagaimanapun, pengalaman menunjukkan bahawa sebilangan besar pengendali utama tidak pernah dilantik secara rasmi peranan ini dan, walaupun begitu, tidak dihukum. NIS2, digabungkan dengan undang-undang Sepanyol pada masa hadapan dan rejim sekatan yang lebih ketat, berusaha untuk membetulkan kelonggaran ini dan memberikan CISO kedudukan yang lebih kukuh dan diiktiraf.
Menjelang masa hadapan, peningkatan besar-besaran dalam entiti berwajib dijangkakan : daripada kira-kira 400 pengendali penting semasa kepada anggaran 5.000 hingga 50.000 entiti penting dan penting. Ini akan menunjukkan permintaan yang ketara untuk profesional keselamatan siber, baik dalaman mahupun penyumberan luar, terutamanya untuk PKS yang tidak pernah memainkan peranan ini sebelum ini.
Pelaporan insiden dan kewajipan pengurusan kerentanan
Arahan NIS2 amat mementingkan pemberitahuan awal insiden keselamatan yang memberi impak yang ketara . Perkara 18 draf undang-undang Sepanyol menghuraikan kewajipan ini, selaras dengan garis masa dan kandungan yang ditetapkan oleh Arahan tersebut.
Apabila sesebuah entiti mengalami insiden yang boleh menyebabkan gangguan serius kepada penyediaan perkhidmatannya atau kerosakan yang besar kepada dirinya sendiri atau pihak ketiga, ia mesti mematuhi skim pelaporan berikut:
- Pemberitahuan awal: dalam tempoh maksimum 24 jam selepas insiden dikesan, memberikan maklumat asas yang tersedia.
- Laporan sementara: dalam tempoh maksimum 72 jam dari pengesanan, dengan penilaian awal kesan dan keterukan.
- Laporan akhir: dalam tempoh maksimum sebulan dari pemberitahuan pertama, termasuk penerangan terperinci tentang kejadian, kesannya, keterukan dan langkah-langkah yang diambil.
Tambahan pula, NIS2 memperkukuh pengurusan dan komunikasi kerentanan : ia bukan sahaja mengenai pelaporan insiden yang telah selesai, tetapi juga mengenai perkongsian maklumat berkaitan tentang kerentanan yang mungkin mempunyai kesan sistemik, memudahkan penyelarasan tindak balas di peringkat kebangsaan dan Eropah.
Di Sepanyol, ekosistem respons bergantung pada tiga CSIRT rujukan utama : CCN-CERT (untuk pentadbiran awam, syarikat strategik dan sistem terperingkat), INCIBE-CERT (sektor swasta dan rakyat) dan MCCE (sektor pertahanan). Ini dilengkapi dengan rangkaian csirt.es, yang menghimpunkan berpuluh-puluh pasukan khusus dan menghubungkan dengan rangkaian antarabangsa seperti FIRST, serta Rangkaian SOC Kebangsaan.
Entiti-entiti penting dan penting mesti melaporkan insiden mereka kepada CSIRT yang kompeten , selaras dengan peraturan sektor dan garis panduan Pusat Keselamatan Siber Negara masa hadapan, yang akan bertindak sebagai elemen penyelaras dan penghubung dengan ENISA dan seluruh Negara Anggota.
Rejim sekatan dan tekanan Eropah
Arahan NIS2 menetapkan rejim penalti yang jauh lebih ketat daripada Arahan NIS sebelumnya . Bagi entiti penting, pelanggaran paling serius boleh mengakibatkan denda sehingga €10 juta atau 2% daripada perolehan global kumpulan, manakala bagi entiti utama, penalti boleh mencecah sehingga €7 juta atau 1,4% daripada perolehan global.
Pada masa ini, tiada sekatan berdasarkan NIS2 yang dilihat di Sepanyol , sebahagiannya kerana undang-undang transposisi belum berkuat kuasa dan pihak berkuasa penyeliaan belum ditetapkan secara rasmi. Di Negara Anggota lain, transposisi adalah baru-baru ini, jadi masih terlalu awal untuk menjangkakan sekatan yang meluas.
Walaupun begitu, pakar bersetuju bahawa apabila negara seperti Perancis atau Jerman mula mengenakan sekatan , Sepanyol tidak mampu untuk ketinggalan jika ia mahu mengekalkan harmoni dan kredibiliti di peringkat Eropah. Tekanan Suruhanjaya, melalui prosedur pelanggaran dan pendapat yang bernas, bertujuan untuk mencapai matlamat ini.
Selain penalti kewangan, NIS2 secara eksplisit memperkenalkan, buat pertama kalinya, tanggungjawab pengurusan kanan dalam keselamatan siber . Putus hubungan antara pihak pengurusan dan CISO bukan lagi satu pilihan: badan pentadbir mesti terlibat, dimaklumkan dan membuat keputusan yang diperlukan.
Cabaran terbesar, menurut pakar seperti mereka di Forum ISMS, terletak dalam rangkaian PKS yang, tanpa menyedarinya sepenuhnya, akan terikat dengan NIS2 . Kebanyakannya kekurangan sumber, proses atau budaya keselamatan siber yang mencukupi, dan akan "didorong" oleh undang-undang dan oleh tuntutan pelanggan besar mereka dalam rantaian bekalan, yang perlu menuntut jaminan kontrak untuk mematuhi Arahan tersebut.
Menyokong inisiatif, kajian dan peranan ENS
Di samping kemajuan perundangan, Sepanyol sedang menggalakkan inisiatif teknikal dan pengetahuan untuk memudahkan penyesuaian sektor perniagaan kepada NIS2. Forum ISMS, sebagai contoh, sedang menjalankan Kajian Kesan NIS2 terhadap Syarikat Sepanyol, di bawah Pengerusi Luar Biasa Keselamatan Siber dan Perlindungan Data di UCM.
Projek ini mempunyai dua objektif: untuk membina banci tidak rasmi syarikat yang terjejas oleh NIS2 dan untuk mengukur tahap kematangan keselamatan siber mereka. Dalam fasa pertama, banci akan dikumpulkan menggunakan pangkalan data yang komprehensif (pendaftaran komersial, DIRCE/INE, pangkalan data khusus sektor, dll.), dengan keputusan dijangka sekitar November 2025. Dalam fasa kedua, soal selidik pendek akan dihantar kepada sampel syarikat yang mewakili (menyasarkan 1.000 respons) untuk menilai tahap kesediaan mereka, dengan keputusan dijangka menjelang Mei 2026.
Analisis ini akan merangkumi segmentasi mengikut sektor, saiz, taburan geografi dan jenis entiti (penting atau penting) , membentangkan kesimpulan dalam laporan eksekutif agregat, tanpa data individu, yang memberi manfaat kepada kedua-dua syarikat dan pihak berkuasa.
Pada masa yang sama, organisasi seperti Forum ISMS dan pelbagai agensi awam sedang menjalankan acara jangkauan di seluruh negara , dengan tumpuan khusus kepada PKS. Matlamatnya adalah untuk "menginjil," menerangkan dengan jelas apa yang diperlukan oleh NIS2, mengapa mempunyai CISO (dalaman atau luaran) adalah penting, cara menentukan dasar keselamatan siber asas, dan cara membuat persediaan untuk undang-undang masa depan dan peraturan tambahannya.
Dari segi pengawalseliaan yang ketat, Rangka Kerja Keselamatan Negara (ENS) telah dibentangkan di Eropah sebagai salah satu kekuatan terbesar Sepanyol . Agensi Negeri untuk Pentadbiran Digital dan Pusat Kriptologi Kebangsaan (CCN) telah berkongsi pengalaman terkumpul ENS, profil pematuhannya dan penyepaduannya dengan skim pensijilan Eropah Peraturan (EU) 2019/881 (Akta Keselamatan Siber) dengan Kumpulan Kerjasama NIS2. Penerimaan positif terhadap pembentangan ini mengukuhkan imej Sepanyol sebagai pelakon proaktif yang komited terhadap keselamatan siber yang mantap, koheren dan harmoni.
Dalam konteks ini, penyesuaian Sepanyol terhadap NIS2 adalah dengan mengharungi tekanan tarikh akhir, kekukuhan teknikal instrumen seperti Skim Keselamatan Negara (ENS), dan cabaran besar untuk menggabungkan beribu-ribu entiti baharu ke dalam budaya keselamatan siber yang maju. Organisasi yang maju ke hadapan, menjalankan penilaian situasi dan mula menyelaraskan amalan mereka dengan Arahan sekarang akan berada pada kedudukan yang lebih baik untuk meminimumkan risiko, mengelakkan penalti pada masa hadapan dan menunjukkan pendekatan proaktif dan matang terhadap ancaman siber.
