- Pengesahan dua langkah menambah pengesahan kedua pada kata laluan, menjadikannya lebih sukar untuk merampas akaun walaupun penyerang mengetahui kelayakan anda.
- Terdapat pelbagai kaedah 2FA (SMS, aplikasi pengesahan, pemberitahuan tolak, kunci fizikal, biometrik dan kunci akses), dengan tahap keselamatan dan kemudahan yang berbeza.
- Mendayakan pengesahan dua langkah pada akaun e-mel, media sosial, pemesejan, storan awan dan membeli-belah dalam talian dapat mengurangkan risiko kecurian identiti secara drastik.
- Untuk memanfaatkan sepenuhnya 2FA, adalah dinasihatkan untuk menggabungkan kaedah selamat, memilih hanya peranti yang dipercayai dan jangan sekali-kali berkongsi kod pengesahan dengan pihak ketiga.
Pengesahan dua langkah ( juga dikenali sebagai pengesahan dua langkah atau 2FA) telah menjadi salah satu langkah keselamatan yang bukan lagi pilihan jika anda ingin memastikan akaun anda selamat. Dengan peningkatan pelanggaran data, kecurian kata laluan dan serangan pancingan data, terus bergantung pada hanya satu kunci, sejujurnya, adalah bermain dengan api.
Sistem ini menambah lapisan perlindungan tambahan pada akaun anda: selain kata laluan anda, perkhidmatan ini memerlukan faktor kedua yang hanya anda yang perlu ada atau boleh jana. Ini mungkin kod sementara, pemberitahuan mudah alih, cap jari anda, kunci fizikal atau kunci akses tanpa kata laluan. Mengaktifkannya jauh lebih mudah daripada yang disangka, dan sebagai balasannya, ia mengurangkan kemungkinan seseorang mengambil alih akaun anda secara drastik.
Apakah sebenarnya pengesahan dua langkah?

Pengesahan dua langkah, atau pengesahan dua faktor (2FA), ialah sistem di mana anda memerlukan dua bukti berbeza untuk log masuk: sesuatu yang anda tahu (kata laluan atau PIN anda) dan sesuatu yang anda miliki atau sedang anda miliki (telefon bimbit, kunci keselamatan, cap jari anda, wajah anda, dsb.). Menggabungkan faktor-faktor ini menjadikannya lebih sukar bagi penyerang untuk mendapatkan akses, walaupun mereka telah memperoleh kata laluan anda.
Dalam praktiknya, prosesnya biasanya berfungsi seperti ini: pertama, anda memasukkan nama pengguna dan kata laluan anda seperti biasa. Kemudian, sebelum memberikan anda akses, perkhidmatan ini memerlukan langkah kedua, yang mungkin berupa kata laluan sekali pakai (OTP), pemberitahuan tolak yang mesti anda luluskan, pengesahan biometrik atau penggunaan kunci keselamatan. Tanpa langkah kedua ini, akses akan disekat.
Faktor kedua ini biasanya berdasarkan sesuatu yang hanya anda yang sepatutnya mempunyai akses : telefon bimbit peribadi anda, aplikasi tertentu, kekunci USB/NFC, atau badan anda sendiri (cap jari atau muka). Dengan cara itu, walaupun seseorang membeli atau meneka kata laluan anda di forum web gelap atau melalui serangan brute-force, mereka masih tidak akan dapat mengaksesnya kerana mereka terlepas bahagian kedua teka-teki tersebut.
Itulah sebabnya pengesahan dua langkah sangat disyorkan untuk akaun sensitif: e-mel, media sosial, platform pesanan, perkhidmatan storan awan, perbankan dalam talian, kedai dan pasar tempat anda menyimpan data pembayaran atau sebarang perkhidmatan di mana anda mempunyai maklumat sensitif yang anda tidak mahu lihat beredar.
Ideanya ialah jika satu faktor terjejas (kata laluan, yang paling biasa), faktor yang satu lagi masih diperlukan untuk melengkapkan log masuk. Halangan berganda inilah yang menjadikan rampasan akaun kurang berkemungkinan bagi mereka yang telah mendayakan 2FA.
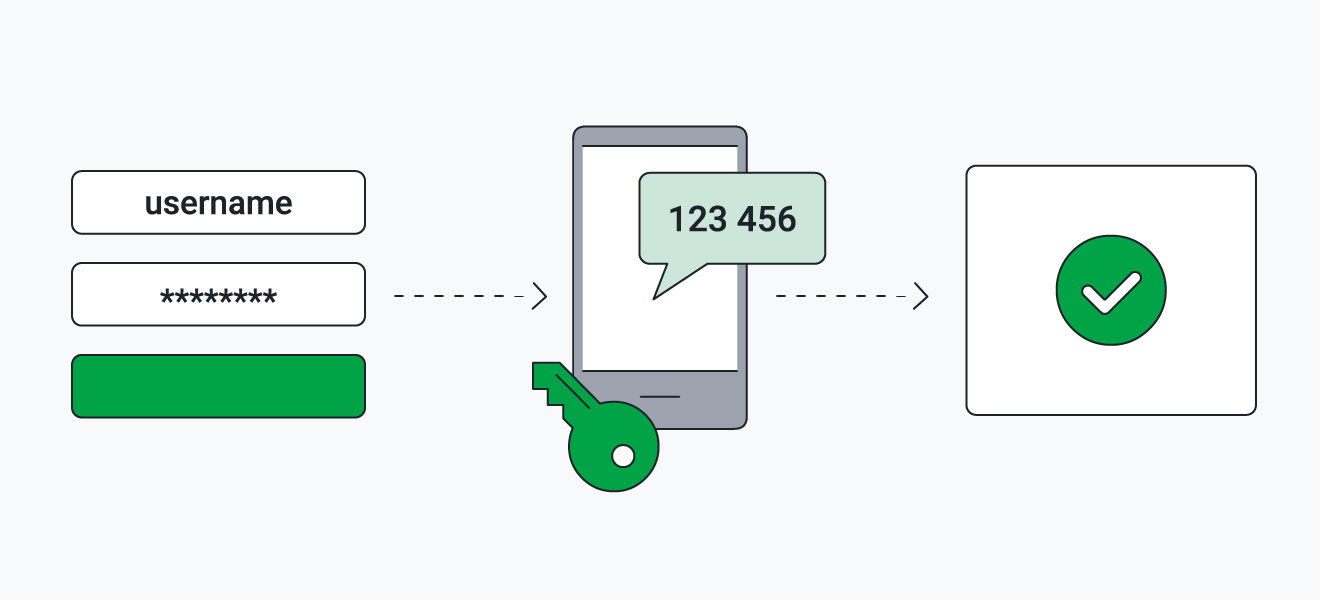
Cara pengesahan dua langkah berfungsi dalam amalan
Apabila anda mendayakan pengesahan dua langkah pada perkhidmatan seperti Google, Microsoft atau platform lain, proses log masuk akan berubah sedikit untuk meningkatkan keselamatan tanpa merumitkan keadaan . Bergantung pada tetapan anda, sistem mungkin meminta pelbagai jenis langkah kedua berdasarkan konteks log masuk.
Untuk akaun Google, contohnya, selepas mendayakan ciri ini, anda boleh log masuk menggunakan kata laluan anda serta langkah kedua atau terus menggunakan kunci laluan. Jika anda menggunakan kunci laluan yang serasi dengan telefon bimbit atau komputer anda, anda sebenarnya tidak memasukkan kata laluan, kerana peranti itu sendiri mengesahkan identiti anda melalui kaedah buka kunci anda (PIN, cap jari, pengecaman wajah, dsb.).
Penting untuk difahami bahawa apabila anda log masuk dengan kunci akses , peranti itu sendiri dan biometrik atau PIN anda dianggap menggantikan gabungan kata laluan dan PIN tradisional. Kunci ini tidak boleh ditulis, dimajukan secara tidak sengaja atau dikongsi melalui telefon, kerana ia hanya wujud pada peranti berdaftar anda.
Jika anda lebih suka terus menggunakan kata laluan, perkhidmatan tersebut akan meminta faktor kedua itu kemudian. Google dan Microsoft, sebagai contoh, memilih kaedah yang paling sesuai pada bila-bila masa berdasarkan peranti anda, lokasi anda atau cara anda biasanya log masuk. Ini bermakna mereka mungkin menunjukkan pemberitahuan pada telefon anda, meminta kod sementara atau meminta anda menggunakan kunci keselamatan fizikal.
Di samping itu, banyak sistem menggunakan pengesahan adaptif : jika ia mengesan log masuk yang luar biasa (peranti baharu, negara berbeza, aplikasi yang luar biasa, dll.), ia akan mengukuhkan proses pengesahan. Contohnya, ia mungkin sentiasa memerlukan langkah kedua apabila anda log masuk daripada komputer riba yang tidak diketahui, mengakses aplikasi berisiko tinggi atau bersambung daripada peranti yang tidak diuruskan oleh syarikat anda.
Kaedah pengesahan dua langkah yang paling biasa digunakan
Terdapat beberapa kaedah untuk melengkapkan langkah pengesahan kedua ini, dan tidak semuanya menawarkan tahap keselamatan atau kemudahan yang sama. Sebaik-baiknya, anda harus membiasakan diri dengan pilihan yang tersedia untuk memilih yang paling sesuai dengan anda dan jenis akaun yang ingin anda lindungi.
Salah satu kaedah yang paling biasa ialah pengesahan SMS . Selepas memasukkan nama pengguna dan kata laluan anda, perkhidmatan ini akan menghantar kod enam digit melalui mesej teks ke telefon bimbit anda, yang kemudiannya anda masukkan pada skrin log masuk. Ia pantas, tidak memerlukan aplikasi tambahan dan hampir semua orang boleh menggunakannya, tetapi ia mempunyai dua kelemahan utama: anda perlu berkongsi nombor telefon anda dan ia terdedah kepada serangan seperti pertukaran SIM.
Sistem pengesahan panggilan suara sangat serupa , di mana anda menerima kod melalui panggilan telefon ke nombor yang telah anda konfigurasikan sebelum ini. Ia berfungsi dengan baik apabila anda tidak dapat menerima mesej SMS, tetapi ia mengalami risiko yang sama: jika seseorang berjaya mengklon nombor anda, mereka juga boleh menerima panggilan tersebut.
Satu lagi kaedah klasik ialah pengesahan e-mel . Selepas memasukkan kata laluan anda, perkhidmatan tersebut akan menghantar kod atau pautan sementara ke e-mel anda. Ia mudah digunakan, tetapi ia mempunyai kelemahan yang ketara: jika seseorang mendapat akses kepada e-mel anda, mereka juga boleh mendapatkan semua kod yang dihantar ke sana. Tambahan pula, jika anda log masuk pada peranti yang sama, ia tidak menambah keselamatan sebanyak yang disangka.
Sesetengah perkhidmatan masih menggunakan soalan keselamatan sebagai faktor kedua: selepas kata laluan anda, mereka akan menanyakan sesuatu yang telah anda tetapkan sebelum ini (nama sekolah pertama anda, bandar kelahiran, dll.). Masalahnya ialah jika soalan terlalu jelas atau seseorang yang rapat dengan anda tahu jawapannya, kaedah ini menjadi tidak boleh dipercayai. Oleh itu, ia kini dianggap sebagai pilihan yang buruk sebagai langkah keselamatan utama.
Pemberitahuan push dan aplikasi pengesahan
Salah satu kaedah yang paling mudah dan selamat adalah menggunakan pemberitahuan tolak pada peranti mudah alih anda. Platform seperti Google atau Microsoft menghantar amaran ke telefon anda: anda hanya perlu mengetik "Ya" untuk meluluskan log masuk atau "Tidak" jika bukan anda. Ia juga biasanya menunjukkan butiran seperti peranti yang digunakan untuk mengakses akaun dan, dalam beberapa kes, lokasi anggaran.
Sistem ini mempunyai dua kelebihan yang jelas. Pertama, lebih mudah untuk mengetik pemberitahuan berbanding menyalin kod enam digit. Kedua, ia kurang terdedah kepada serangan yang bergantung pada nombor telefon (pengklonan kad SIM, pemajuan SMS, dll.) kerana pengesahan dikaitkan dengan peranti dan akaun anda, bukan hanya talian telefon.
Syarikat sering menambah pemberitahuan ini dengan pemeriksaan tambahan, seperti memerlukan PIN atau cap jari peranti anda, untuk mengelakkan akses tanpa kebenaran hanya dengan mengambil telefon anda yang tidak dikunci. Dalam persekitaran korporat, penyelesaian Microsoft Entra atau alat serupa membenarkan peraturan sensitif konteks, meningkatkan keselamatan tanpa menyusahkan pengguna secara tidak wajar.
Secara selari, kita mempunyai aplikasi penjana kod seperti Google Authenticator , Microsoft Authenticator, Authy, Duo dan banyak lagi. Aplikasi ini mencipta kata laluan sekali guna (OTP) berasaskan masa yang berubah setiap beberapa saat dan tidak bergantung pada liputan mudah alih atau sambungan data untuk berfungsi.
Dengan aplikasi ini, anda biasanya mengimbas kod QR yang disediakan oleh perkhidmatan apabila anda mengaktifkan 2FA. Mulai saat itu, aplikasi akan mula menjana kod yang perlu anda masukkan setiap kali anda log masuk. Ini adalah penyelesaian yang sangat disyorkan kerana ia menjadikannya lebih sukar untuk mencuri kod dari jauh, kerana ia dijana terus pada peranti anda dan tidak bergerak melalui rangkaian mudah alih.
Kekunci akses, kunci keselamatan dan biometrik
Dalam beberapa tahun kebelakangan ini, kunci laluan telah mendapat populariti sebagai alternatif moden dan selamat kepada kata laluan tradisional. Daripada mengingati kata laluan, anda log masuk dengan mengesahkan dengan cap jari, pengecaman wajah atau PIN peranti anda. Sistem ini mencipta sepasang kunci kriptografi : satu disimpan pada pelayan dan satu lagi pada peranti anda, dan ia hanya digabungkan apabila anda memberikan akses.
Kekunci akses ini boleh dibuat pada telefon, komputer anda atau pada kunci keselamatan perkakasan . Kelebihannya ialah tiada kata laluan yang boleh anda salah taip, gunakan semula di banyak tempat atau berikan kepada penipu yang menghubungi anda dengan berpura-pura menjadi sokongan teknikal. Ia adalah antara langkah keselamatan paling mantap yang tersedia pada masa ini terhadap serangan pancingan data.
Berkaitan dengan ini ialah kunci keselamatan perkakasan , peranti fizikal kecil (selalunya USB, NFC atau Bluetooth) yang anda sambungkan atau dekatkan ke telefon bimbit, tablet atau komputer anda apabila diminta. Ia berfungsi seperti kunci rumah: tanpanya, tiada akses. Syarikat besar dan pengguna lanjutan menggunakannya untuk melindungi akaun yang sangat sensitif.
Biometrik juga memainkan peranan penting sebagai faktor kedua. Banyak telefon bimbit dan komputer riba sudah membenarkan log masuk dengan cap jari atau pengecaman wajah , dan penyelesaian seperti Windows Hello mengintegrasikan pengesahan jenis ini ke dalam sistem pengendalian itu sendiri. Dengan cara ini, anda boleh menggabungkan sesuatu yang anda tahu (kata laluan anda) dengan sesuatu yang anda (cap jari anda, wajah anda) untuk meningkatkan tahap perlindungan.
Kaedah jenis ini, digabungkan dengan dasar akses moden, membolehkan organisasi meminimumkan pendedahan kepada serangan kecurian identiti , memudahkan akses tanpa kata laluan dan mengekalkan pengalaman pengguna yang agak lancar, walaupun pengguna menukar peranti atau perlu memulihkan akaun.
Kaedah alternatif: SMS, kod QR, kod sandaran dan banyak lagi
Walaupun tidak sempurna, kod yang dihantar melalui SMS atau panggilan suara tetap menjadi pilihan yang sah, terutamanya bagi mereka yang kurang biasa menggunakan aplikasi tertentu. Sistem ini menghantar kod enam digit ke nombor telefon yang telah anda konfigurasikan; anda hanya perlu memasukkannya untuk mengesahkan identiti anda.
Walau bagaimanapun, adalah penting untuk diingat bahawa kod yang dihantar melalui SMS atau panggilan boleh dipintas jika seseorang mendapat akses kepada nombor anda . Serangan seperti pertukaran SIM (pengklonan kad SIM) atau pemajuan panggilan boleh mengalihkan mesej dan panggilan ini ke peranti yang dikawal oleh penyerang. Oleh itu, walaupun ia menawarkan sedikit keselamatan berbanding dengan tiada perlindungan langsung, ia bukanlah kaedah yang ideal jika anda boleh menggunakan alternatif yang lebih mantap.
Satu lagi sistem yang digunakan oleh platform seperti Google ialah pengesahan kod QR . Dalam sesetengah situasi, kod QR dipaparkan pada skrin komputer anda dan anda mesti mengimbasnya dengan telefon bimbit anda, mengikut arahan pada skrin untuk mengesahkan identiti atau nombor telefon anda. Proses ini agak selamat terhadap serangan berasaskan nombor kerana pertukaran berlaku secara langsung antara peranti anda dan pelayan tanpa bergantung pada SMS.
Kebanyakan perkhidmatan juga menawarkan kod sandaran atau pemulihan . Ini adalah rentetan aksara yang dijana apabila anda mengaktifkan pengesahan dua langkah, yang boleh anda gunakan jika anda kehilangan akses kepada telefon atau kaedah utama anda. Adalah penting untuk menyimpannya di lokasi yang selamat (bukan dalam akaun e-mel terdedah yang sama yang anda selalu gunakan) dan jangan sekali-kali berkongsinya dengan sesiapa pun. Sesetengah program keselamatan lanjutan tidak membenarkan anda memuat turunnya untuk mengelakkan kebocoran.
Akhir sekali, terdapat platform dan aplikasi yang mengintegrasikan penjana kod dalaman mereka sendiri . Iaitu, dalam aplikasi Facebook itu sendiri, sebagai contoh, anda boleh mengaktifkan ciri untuk menjana kod sementara apabila anda log masuk pada peranti baharu. Konsepnya sangat serupa dengan aplikasi pengesahan khusus, tetapi terhad kepada perkhidmatan tertentu.
Dayakan pengesahan dua langkah: langkah umum
Setiap perkhidmatan mempunyai menu dan cara penamaannya sendiri, tetapi anda hampir selalu akan mengikuti beberapa langkah biasa . Memahami logik umum akan membantu anda mengelakkan daripada tersesat walaupun nama pilihan berubah sedikit.
Pertama, log masuk ke akaun yang ingin anda lindungi (e-mel, rangkaian sosial, aplikasi pemesejan, storan awan, platform permainan, kedai dalam talian, dll.). Log masuk dengan nama pengguna dan kata laluan biasa anda daripada peranti yang dipercayai.
Seterusnya, pergi ke bahagian keselamatan atau tetapan akaun. Ini sering dipanggil perkara seperti "Keselamatan," "Privasi dan Keselamatan," "Log masuk dan Keselamatan," atau "Akaun." Untuk akaun Google, sebagai contoh, ia akan muncul dalam papan pemuka utama dan untuk banyak rangkaian sosial, anda akan menemuinya dalam tetapan aplikasi.
Dalam bahagian itu, cari pilihan yang dipanggil "Pengesahan Dua Langkah," "Pengesahan Dua Faktor," "Keselamatan Log Masuk," atau sesuatu yang serupa. Mengklik padanya akan membolehkan anda mengaktifkan atau mendayakan ciri tersebut. Pada ketika itu, perkhidmatan tersebut kemungkinan besar akan meminta anda memasukkan semula kata laluan anda untuk mengesahkan bahawa anda memang yang mengubah tetapan tersebut.
Langkah seterusnya ialah memilih jenis faktor kedua yang ingin anda gunakan: SMS, panggilan, aplikasi pengesah, kunci fizikal, pemberitahuan tolak, biometrik, dll. Sesetengah perkhidmatan membolehkan anda mengkonfigurasi berbilang kaedah sekaligus (contohnya, aplikasi kod + SMS sebagai sandaran) supaya anda tidak akan terkandas jika anda kehilangan peranti.
Setelah wizard persediaan selesai, platform biasanya akan meminta anda menguji log masuk anda atau mengesahkan proses dengan memasukkan kod yang dihantar kepada anda melalui kaedah pilihan anda. Banyak perkhidmatan juga menawarkan pilihan untuk memuat turun atau menyimpan kod sandaran, yang harus anda tulis atau simpan dalam pengurus kata laluan yang boleh dipercayai untuk kecemasan pada masa hadapan.
Pengaktifan pada perkhidmatan popular dan akaun harian
Walaupun arahannya sedikit berbeza bergantung pada platform, ideanya adalah untuk mendayakan 2FA pada semua akaun penting dalam kehidupan digital anda . Ini termasuk sistem pengendalian dan akaun induk, serta perkhidmatan yang anda gunakan setiap hari untuk komunikasi atau kerja.
Dalam tetapan peribadi, adalah dinasihatkan untuk mendayakan pengesahan dua langkah pada akaun Microsoft, iOS, Android atau Mac anda , kerana ia penting untuk perkara seperti penyegerakan fail, sandaran, pembelian aplikasi dan akses kepada perkhidmatan awan. Ia juga penting untuk mendayakannya pada akaun media sosial anda (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch, dll.), di mana kecurian akaun boleh menjadi masalah besar.
Jangan lupa perkhidmatan e-mel anda (Gmail, Outlook, Yahoo, penyedia korporat, dll.) dan aplikasi pemesejan anda seperti WhatsApp, Telegram atau Signal. Kebanyakan platform ini sudah termasuk pilihan pengesahan dua langkah dalam tetapannya, ada yang dengan PIN keselamatan tambahan atau kod yang dihantar melalui SMS apabila anda log masuk pada peranti baharu.
Perkhidmatan storan awan (Google Drive, OneDrive, iCloud, Dropbox, dll.) merupakan calon utama lain untuk mengaktifkan 2FA, kerana ia sering menyimpan dokumen sensitif, foto peribadi, sandaran daripada peranti lain dan fail kerja. Perkara yang sama berlaku untuk platform dan pasar membeli-belah dalam talian, tempat kaedah pembayaran dan alamat penghantaran disimpan.
Akhir sekali, platform permainan dalam talian (Steam, PlayStation Network, Xbox, Nintendo, perkhidmatan permainan PC, dll.) juga biasanya membenarkan pengesahan dua faktor. Walaupun kadangkala diabaikan, melindungi akaun ini menghalang kehilangan pustaka permainan, pembelian digital dan juga data peribadi yang berkaitan.
Keselamatan, risiko dan batasan pengesahan dua langkah
Keberkesanan pengesahan dua langkah dalam mengurangkan kecurian akaun telah terbukti . Syarikat teknologi utama telah menerbitkan kajian yang menunjukkan bahawa sebahagian besar akaun yang dikompromikan tidak mempunyai sebarang bentuk pengesahan dua faktor yang diaktifkan pada masa serangan itu.
Google, sebagai contoh, telah menunjukkan bahawa pengesahan dua langkah adalah salah satu langkah paling berkesan untuk membendung rampasan akaun, manakala Microsoft telah melaporkan bahawa hampir 99% akaun yang dikompromi kekurangan 2FA. Dalam erti kata lain, hanya mendayakan ciri ini secara drastik dapat mengurangkan permukaan serangan anda.
Walau bagaimanapun, ia bukanlah penyelesaian yang mujarab atau penyelesaian yang mudah. Terdapat perisian hasad dan teknik kejuruteraan sosial yang direka untuk mencuri atau memperdaya anda dalam langkah kedua: daripada halaman pancingan data yang serta-merta menangkap kod kepada panggilan automatik (bot suara) yang menyamar sebagai bank anda, pembekal mudah alih anda atau perkhidmatan sokongan teknikal untuk meyakinkan anda supaya menentukan kod yang baru anda terima.
Oleh itu, salah satu peraturan penting adalah sangat jelas: jangan sekali-kali berkongsi kod pengesahan anda dengan sesiapa pun. Bukan melalui telefon, e-mel, WhatsApp atau mesej langsung di media sosial. Syarikat besar tidak akan menghubungi anda untuk meminta kod enam digit yang anda terima, dan jika seseorang berbuat demikian, kemungkinan besar mereka cuba mengambil alih akaun anda.
Penting juga untuk diketahui bahawa jika telefon anda dicuri dan dibuka kuncinya secara fizikal, risiko seseorang boleh meluluskan pemberitahuan tolak, melihat kod dalam aplikasi pengesahan atau membaca mesej SMS dengan OTP akan meningkat. Itulah sebabnya penting untuk mengekalkan kod buka kunci yang selamat pada peranti anda, mendayakan penguncian skrin automatik dan, jika boleh, dapat memadam kandungan dari jauh sekiranya berlaku kecurian.
Peranti yang dipercayai, pemulihan dan kesinambungan akses
Untuk mengelakkan proses yang menyusahkan setiap kali anda log masuk ke komputer atau peranti mudah alih anda sendiri, kebanyakan perkhidmatan membenarkan anda menanda peranti tertentu sebagai dipercayai . Biasanya, apabila anda memasukkan faktor kedua, anda akan melihat kotak yang mengatakan sesuatu seperti "Jangan tanya lagi pada peranti ini" atau "Ingat komputer ini".
Mengaktifkan pilihan ini bermakna, pada peranti tertentu itu, anda tidak perlu memasukkan faktor kedua setiap kali anda log masuk, sekurang-kurangnya untuk seketika atau sehingga anda memadamkan kuki, log keluar secara global atau menukar tetapan kekunci. Walau bagaimanapun, anda hanya perlu menanda kotak ini pada peranti yang tidak anda kongsikan dengan sesiapa pun dan yang anda kawal sendiri (telefon bimbit peribadi anda, komputer riba anda, komputer desktop anda).
Dalam dunia perniagaan, pasukan keselamatan biasanya mereka bentuk dasar supaya walaupun peranti hilang atau pengguna terlupa kaedah akses utama mereka, terdapat pilihan pemulihan : kaedah alternatif, kod sandaran, tetapan semula akaun yang selamat dan sebagainya. Ideanya adalah untuk memastikan orang ramai sentiasa berhubung tanpa perlu melumpuhkan pengesahan dua faktor dan tanpa membuka pintu yang tidak perlu.
Dalam kes anda, pada peringkat individu, perkara yang paling masuk akal untuk dilakukan ialah sentiasa mengkonfigurasi lebih daripada satu kaedah pengesahan apabila perkhidmatan membenarkannya (contohnya, aplikasi pengesah sebagai kaedah utama dan SMS atau kunci keselamatan sebagai sandaran) dan menyimpan kod pemulihan di tempat yang selamat, seperti pengurus kata laluan yang boleh dipercayai atau dokumen fizikal yang dilindungi dengan baik.
Akhirnya, ia adalah tentang mencari keseimbangan antara kemudahan dan perlindungan: menggunakan pengesahan dua langkah pada semua akaun penting anda, memilih kaedah paling selamat yang tersedia (aplikasi pengesahan, kunci akses, kunci keselamatan) dan memastikan pilihan pemulihan sentiasa tersedia supaya anda tidak terkunci sekiranya berlaku kehilangan atau pertukaran telefon.
Mengguna pakai pengesahan dua langkah pada akaun utama anda, menggabungkan kaedah moden seperti kunci akses, aplikasi kod dan pemberitahuan tolak dengan amalan terbaik asas (bukan berkongsi kod, mengamankan peranti anda, menyimpan sandaran), meletakkan anda dalam kedudukan yang lebih selamat daripada serangan yang paling biasa; ia tidak menghapuskan semua risiko, tetapi ia menjadikan akaun anda kurang menarik dan sasaran mudah bagi penyerang.