- Paip dalam Linux membolehkan anda menghubungkan proses dengan menghubungkan stdout dan stdin, dengan sokongan kernel dan alat seperti tee, xargs dan cpio untuk aliran yang kompleks.
- Saluran paip CI/CD yang cekap dalam Linux bergantung pada reka bentuk peringkat yang baik, penggunaan cache yang intensif, artifak yang tidak berubah, dan pengujian selari.
- Mengoptimumkan pelayan Linux (CPU, RAM, I/O, Docker) dan pelaksana Jenkins, GitHub Actions atau GitLab Runner adalah kunci untuk mengurangkan masa.
- Mengintegrasikan keselamatan, kebolehcerapan dan kawalan kos ke dalam perancangan memastikan penggunaan yang andal, boleh dikesan dan mampan dalam persekitaran pengeluaran.
Mengoptimumkan saluran paip dalam Linux Ia bukan sekadar merangkaikan arahan dengan simbol |Di sebalik semua itu terletak seluruh dunia pengoptimuman prestasiReka bentuk aliran kerja, CI/CD, keselamatan dan penalaan sistem pengendalian membezakan antara saluran paip yang perlahan dan tidak stabil dengan saluran paip yang lancar, boleh dipercayai dan murah untuk diselenggara. Jika anda bekerja dengan pelayan Linux, sama ada mengautomasikan tugas dalam terminal atau menjalankan saluran paip integrasi berterusan, memahami butiran ini menjimatkan banyak masa dan masalah.
Dalam artikel ini, kami akan menggabungkan dua perspektif yang saling melengkapi: di satu pihak, Penggunaan paip klasik dalam baris arahan Linux (paip, pengalihan, arahan seperti tee, xargs o cpio); pada yang lain, yang Pengoptimuman saluran paip CI/CD pada pelayan LinuxIni termasuk caching, paralelisasi ujian, penalaan Docker, keselamatan rantaian bekalan dan metrik aliran kerja lanjutan. Semua dijelaskan dalam bahasa Sepanyol (dari Sepanyol), dengan contoh yang jelas dan pendekatan yang sangat praktikal.
Apakah itu saluran paip dan bagaimana paip sesuai dengan Linux?
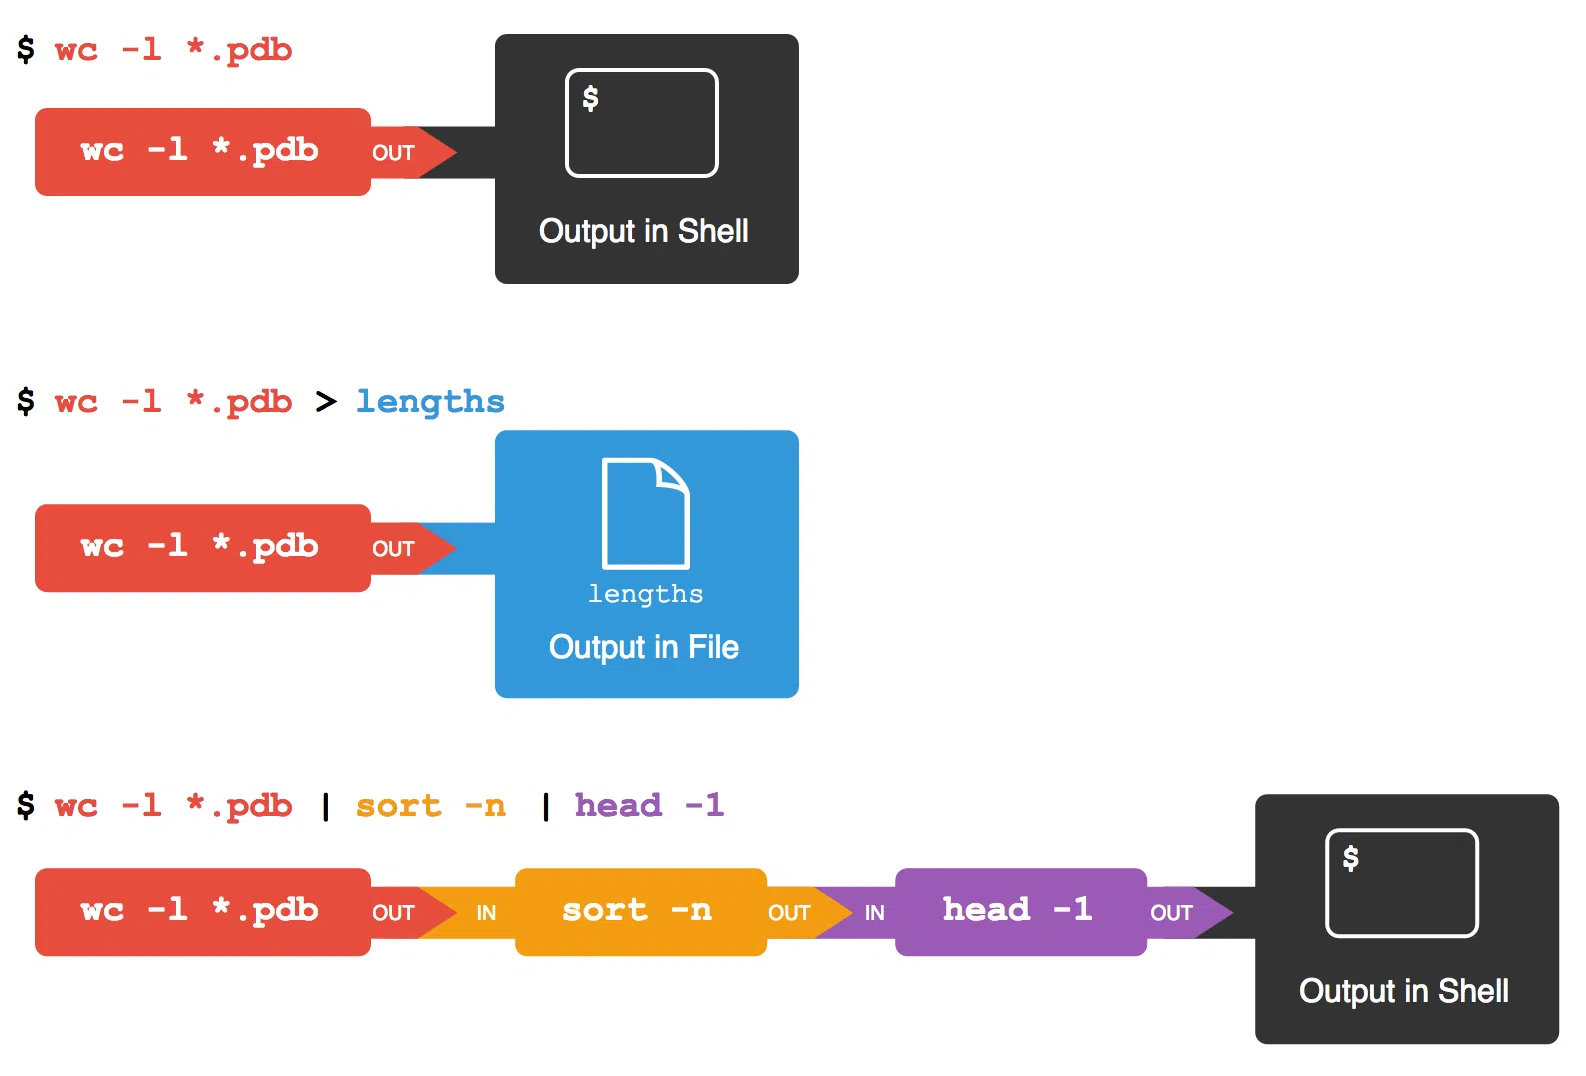
Istilah saluran paip berasal daripada idea paip : aliran data yang bergerak dari satu titik ke titik yang lain. Dalam pengkomputeran, dan khususnya dalam Linux, paip ialah mekanisme yang membolehkan output standard satu proses menjadi input standard bagi proses yang lain. Dalam erti kata lain, output satu arahan dimasukkan secara automatik ke dalam arahan seterusnya tanpa melalui fail perantaraan.
Dalam sistem seperti Unix, terdapat dua jenis paip utama . Di satu pihak, terdapat paip tanpa nama atau tidak bernama , yang hanya boleh digunakan antara proses yang berkait rapat (contohnya, induk dan anak). Sebaliknya, terdapat paip bernama , juga dikenali sebagai FIFO (Masuk Pertama Keluar Pertama), yang membolehkan komunikasi antara proses yang tidak berkaitan secara langsung dan mungkin juga pada mesin berbeza yang disambungkan ke rangkaian.
Paip tanpa nama biasanya menyediakan komunikasi sehala : satu proses menulis dan yang satu lagi membaca. Sebaliknya, paip bernama membenarkan komunikasi dwiarah jika direka bentuk sedemikian, contohnya, dengan membuka FIFO dalam mod baca/tulis dari kedua-dua hujung. Ia digunakan secara meluas untuk menyelaras proses, skrip atau perkhidmatan daemon yang perlu menghantar data antara satu sama lain tanpa menyekat.
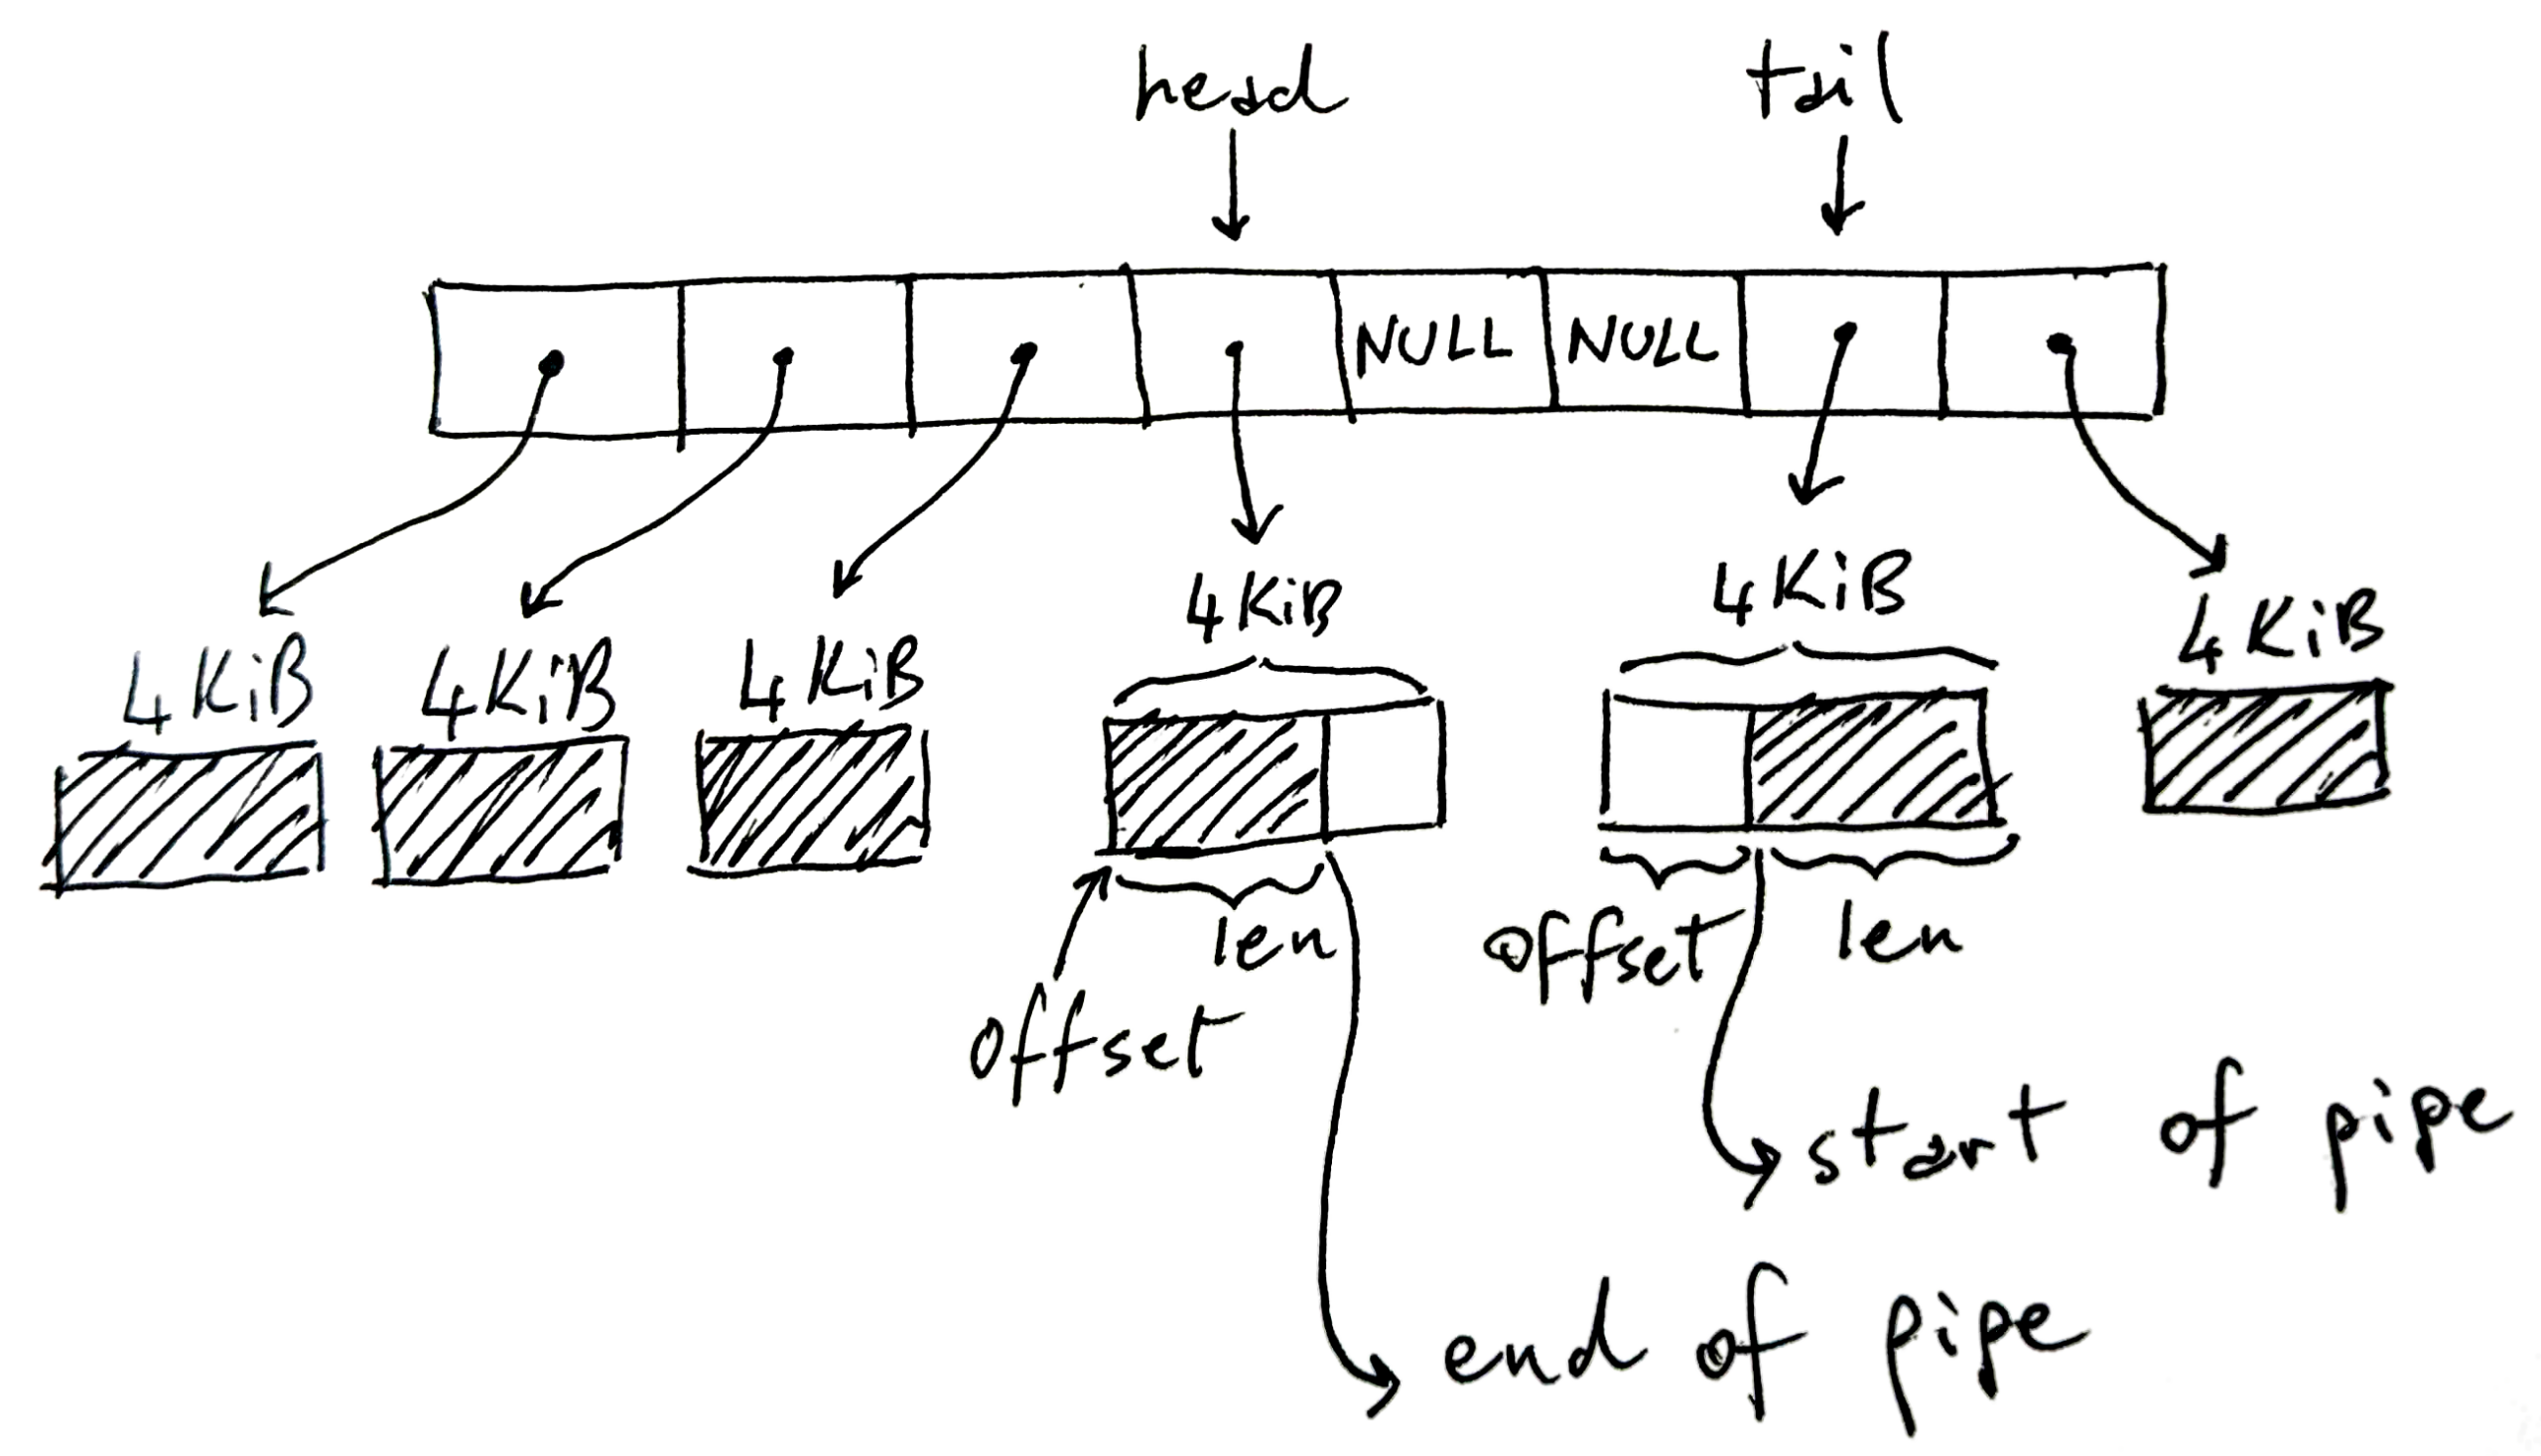
Pada peringkat pelaksanaan, sokongan untuk saluran paip adalah dalam kernel linuxbukan dalam shell. Penterjemah arahan (bash, zsh, dll.) hanya mencipta saluran paip melalui panggilan sistem seperti pipe() y fork()halakan semula deskriptor fail dan kemudian lancarkan setiap program. Keajaiban sebenar bagaimana proses disekat, bagaimana penimbal diuruskan dan bagaimana data disebarkan antara pengeluar dan pengguna dikendalikan oleh kernel sistem.
Memahami stdin, stdout dan aliran data
Untuk berfungsi dengan berkesan dengan saluran paip, adalah penting untuk memahami apa itu stdin, stdout dan stderr . Ini bukanlah konsep abstrak: setiap proses dalam Linux bermula dengan tiga deskriptor fail terbuka, yang menunjukkan sumber tertentu yang diuruskan oleh kernel.
stdin (deskriptor 0) dan stdout (deskriptor 1) boleh dilihat sebagai aliran bait yang disambungkan kepada sesuatu: ia boleh jadi terminal, fail, soket rangkaian atau paip. Ia bukan sekadar penimbal; ia adalah rujukan kepada objek kernel ( struktur jenis fail ) yang seterusnya dikaitkan dengan inod, soket atau struktur paip dalaman.
Setiap proses mempunyai deskriptornya sendiri, jadi setiap arahan dalam saluran paip Ia melihat stdin dan stdoutnya secara bebas. Pada baris seperti ls | grep txt | wc -l, The ls tulis dalam paip, grep Ia membaca dari satu paip dan menulis ke paip yang lain, dan wc Baca dari yang terakhir. Kepada pengguna ia muncul sebagai rentetan tunggal, tetapi secara dalaman ia adalah berbilang penimbal kernel yang digabungkandengan setiap proses menyekat dan menyambung semula bergantung pada ruang atau data yang tersedia.
Apabila proses pertama menghasilkan data lebih cepat daripada proses kedua yang menggunakannya, penimbal paip akan terisi. Pada ketika itu, penulisan berikutnya akan kembali, menyekat proses penghantaran sehingga proses yang memakannya... baca maklumat yang mencukupi dan membebaskan ruang. Ini menghalang memori daripada menjadi tidak terkawal; data tidak terkumpul selama-lamanya melainkan anda menggunakan I/O tanpa sekatan atau isyarat khas. Contohnya, dalam kes seperti dd if=/dev/sda | gzip -9, dan gzip memampatkan dengan lebih perlahan, dd dia terpaksa menunggu.
Mekanisme tekanan balik ini menjadikan saluran paip agak stabil walaupun terdapat ketidakseimbangan prestasi antara peringkat, sesuatu yang kemudiannya turut tercermin dalam reka bentuk saluran paip CI/CD , di mana peringkat perlahan menjadi hambatan yang perlu diukur dan dioptimumkan.
Penggunaan paip secara praktikal dalam terminal Linux
Dalam penggunaan seharian, paip digunakan untuk merangkai arahan pada satu baris dan mengubah data langkah demi langkah. Daripada menjalankan arahan, melihat output, menyalinnya, menampalnya ke dalam arahan lain, anda boleh membina "kilang data" kecil yang sangat fleksibel dalam teks biasa.
Satu contoh tipikal dalam persekitaran Unix ialah menggabungkan arahan fortune, yang menunjukkan petikan rawak, dengan cowsayyang mencetak seekor lembu yang "bercakap". Apabila menggunakan paip, Pemergian Fortune menjadi mesej Cowsaysemuanya dalam satu arahan. Ia merupakan contoh yang menyeronokkan, tetapi ia menggambarkan dengan sempurna idea menghubungkan alat mudah untuk tugas yang lebih kompleks.
Satu lagi klasik adalah menghantar hasil daripada ls a wc untuk mengira baris, perkataan dan aksara. Sesuatu seperti ls | wc Ia membolehkan anda melihat dengan cepat berapa banyak item yang disenaraikan. Keindahannya ialah anda tidak memerlukan satu program pun untuk melakukan semuanya, tetapi sebaliknya... Anda mencipta penyelesaian dengan utiliti kecil yang direka bentuk dengan baik..
Ia juga sangat biasa untuk dirangkaikan cat, sort y more (atau pager lain) untuk mengisih fail teks dan kemudian menyemak imbasnya halaman demi halaman. Dengan paip, kandungan berpindah dari satu arahan ke arahan seterusnya tanpa disimpan ke fail sementara yang eksplisit, yang memudahkan tugas skrip dan pentadbiran dengan sangat.
Dalam kes praktikal seperti memproses senarai pelajar dan gred dalam fail berasingan, anda boleh menggunakannya paste untuk menggabungkan lajur, cut untuk memilih hanya medan yang anda minati dan paip berantai untuk menapis, menyusun atau mengubah semuanya dalam satu baris skrip shell. Corak ini pecahkan masalah besar kepada arahan mudah yang digabungkan dengan paip Ia adalah inti pati falsafah Unix.
Perintah lanjutan untuk memanfaatkan sepenuhnya paip: tee, xargs dan cpio
Apabila anda mula mengautomasikan sesuatu dalam Linux, paip menjadi lebih berkuasa hasil daripada beberapa alat utama. Antaranya ialah: tee, xargs y cpioyang melengkapi aliran data standard dengan sangat baik.
Perintah itu tee Ia bertindak seperti "T" dalam paip air: ia membaca dari stdin, menulis ke stdout, dan juga menyalin output yang sama ke satu atau lebih fail. Ia sesuai apabila anda mahu lihat output pada skrin dan, pada masa yang sama, simpannya untuk menyemaknya kemudian atau memprosesnya pada peringkat lain. Dengan pilihan -a Ia menambah data pada akhir fail dan bukannya menulis gantinya.
Contohnya, anda boleh menyusun senarai dengan sorthantarkan hasilnya kepada tee untuk menyimpannya dalam log dan, pada masa yang sama, menyerahkannya kepada more untuk menghalamankannya. Dengan cara ini, dalam satu saluran paip, anda mempunyai pengisihan, penyimpanan ke cakera dan paparan yang mudah tanpa mengulangi proses pengisihan.
Perintah itu xargs Ia merupakan satu lagi bahagian asas dalam paip. Fungsinya adalah untuk mengambil apa yang tiba melalui stdin (biasanya senarai elemen) dan menukarkannya kepada argumen untuk arahan lain. Ia amat berguna apabila program ranap kerana ia menerima terlalu banyak parameter sekaligus atau apabila anda mahu bahagikan kerja kepada kelompok-kelompok dengan pilihan -n, yang mengehadkan bilangan argumen yang diluluskan setiap pelaksanaan.
Sebagai contoh, dengan ls | xargs -n 4 Anda membahagikan senarai fail kepada kumpulan empat, melaksanakan arahan sasaran (secara lalai echo(atau yang anda tentukan) beberapa kali. Dengan cara ini anda boleh membina saluran paip seperti "pratonton apa yang akan saya padamkan" dengan menggabungkan ls, xargs y echo rm sebelum melancarkan pengelap sebenar.
Berhati-hati dengan input yang kompleks: laluan dengan ruang atau aksara khas boleh memecahkan tingkah laku lalai bagi xargsDalam kes tersebut, ia biasanya digunakan bersama-sama dengan find dan pilihan -print0, yang memisahkan elemen dengan aksara null, bersama-sama dengan xargs -0 supaya kedua-dua hujung menggunakan pembatas teguh yang sama.
Akhirnya, cpio Ia merupakan arahan yang kurang dikenali berbanding tarTetapi ia sangat fleksibel untuk bekerja dengan strim fail melalui paip. Tidak seperti tar, ia direka bentuk dari bawah ke atas untuk beroperasi dengan pengalihan dan paip: menerima senarai fail melalui stdin (biasanya dijana dengan find) dan menghasilkan atau menggunakan fail jenis "pakej" tanpa pemampatannya sendiri, yang kemudiannya boleh anda mampatkan gzip atau sama.
Mod utama bagi cpio benarkan penciptaan fail (-o), salin pepohon direktori (-p) atau ekstrak kandungan (-i(sering dirujuk sebagai “salinan masuk”). Pilihan seperti -u untuk menulis ganti, -m untuk mengekalkan cap waktu atau -d untuk mencipta semula struktur direktori menjadikannya mungkin untuk mengawal secara terperinci apa yang disalin dan bagaimana, amat berguna dalam skrip kompleks di mana tar jatuh pendek.
Reka bentuk dan pengoptimuman saluran paip CI/CD pada pelayan Linux
Di luar baris arahan tradisional, konsep saluran paip telah menjadi asas dalam dunia Integrasi Berterusan dan Penghantaran Berterusan (CI/CD) . Pada pelayan Linux, saluran paip CI/CD ialah urutan langkah automatik: mengambil kod, memasang kebergantungan, menyusun, menjalankan ujian, membungkus artifak dan menggunakan.
Linux amat sesuai untuk ini kerana ia menonjol kerana kelajuan, kestabilan dan ekosistem alat automasinya . Platform seperti Jenkins, GitHub Actions dan GitLab CI bergantung pada pelaksana Linux (mesin fizikal, mesin maya atau kontena) untuk menjalankan saluran paip secara konsisten.
Mengoptimumkan saluran paip ini bukan sahaja bermaksud menjadikannya "berfungsi", tetapi juga menjadikannya berfungsi dengan geseran sesedikit mungkin. Ini bermakna mengurangkan masa pembayaran, meminimumkan pemasangan kebergantungan berulang, mengoptimumkan imej Docker untuk mengelakkan pembinaan semula yang tidak perlu, menggunakan semula artifak yang telah dihasilkan dan memastikan persekitaran selamat dan boleh diperhatikan.
Amalan asas yang baik adalah menstrukturkan saluran paip kepada peringkat yang jelas: bina, uji dan gunakan . Sebaik-baiknya, anda hanya perlu mengkompil sekali, menjana artifak (binari, pakej, imej Docker) yang diuji secara selari dalam varian yang berbeza (contohnya, pelbagai versi bahasa), dan kemudian gunakan artifak yang sama ke persekitaran pementasan dan pengeluaran tanpa mengkompil semula.
Bekerja dengan artifak tidak berubah yang disimpan dalam repositori (S3, Nexus, Artifactory, daftar kontena atau pakej yang dibenamkan dalam GitLab/GitHub) memudahkan pengauditan, membolehkan pengembalian versi pantas dan mengurangkan kemungkinan "ia berfungsi pada mesin saya tetapi tidak dalam pengeluaran".
Prasyarat: pengedaran, pengguna CI dan pengerasan pelayan
Sebelum terjebak dalam pengoptimuman milisaat di sana sini, adalah penting untuk mewujudkan asas yang stabil pada pelayan Linux yang akan bertindak sebagai pelaksana CI/CD. Ini bermula dengan memilih pengedaran dan konfigurasi keselamatan minimum.
Pendekatan yang paling bijak biasanya adalah untuk menyeragamkan LTS atau pengedaran stabil yang biasa digunakan oleh pasukan: Ubuntu LTS, Debian Stable atau alternatif perusahaan seperti AlmaLinux atau Rocky Linux. Mempunyai semua pelari pada versi yang sama dapat mencegah tingkah laku yang tidak dijangka yang disebabkan oleh pustaka atau kernel yang berbeza antara kerja.
Satu lagi cadangan adalah untuk mengkonfigurasi pengguna khusus untuk CI, tanpa keistimewaan root, dengan sudo sangat terhad kepada hanya arahan penting (contohnya, systemctl o docker (jika ia benar-benar perlu). Pengguna ini mesti mengesahkan menggunakan kekunci SSH, untuk mengakses pelayan dan berinteraksi dengan repositori Git atau mesin jauh yang lain.
Di peringkat sistem, adalah dinasihatkan untuk menyelenggara pelayan dikemas kini dan diperkukuh secara minimumIni termasuk menggunakan kemas kini keselamatan, mengkonfigurasi tembok api yang ketat (contohnya, dengan UFW: menolak semua trafik masuk kecuali apa yang diperlukan dan membenarkan trafik keluar), dan mendayakan alat seperti fail2ban untuk menghentikan serangan brute-force pada SSH dan melaraskan beberapa parameter rangkaian dan kernel melalui sysctl untuk meningkatkan kebolehpercayaan dan prestasi.
Contohnya, adalah perkara biasa untuk menaikkan had inotify untuk mengelakkan sistem binaan yang memantau banyak fail daripada kehabisan sumber dan melaraskan parameter vm.swappiness untuk menjadikan kernel lebih konservatif apabila menggunakan swap, sesuatu yang amat relevan apabila kerja CI menggunakan banyak memori pada satu masa.
Cache, Docker dan selari: tuas prestasi dalam CI/CD
Jika anda melihat ke mana masa sebenarnya berlalu dalam saluran paip biasa, anda akan melihat bahawa sebahagian besar terbuang untuk memasang kebergantungan dan membina semula imej Docker . Menangani perkara ini biasanya lebih berkesan daripada mengoptimumkan kod ujian sebanyak beberapa milisaat.
Tuas pertama ialah penyimpanan kebergantungan (dependency caching ). Hampir semua pengurus kebergantungan (pip, npm, Maven, Gradle, modul Go, dll.) menggunakan direktori cache setempat. Pada pelayan Linux yang berterusan, anda boleh berkongsi direktori ini antara kerja atau memasangnya pada volum yang berterusan. Dengan cara ini, setiap pelaksanaan tidak perlu memuat turun separuh internet sekali lagi.
Untuk Docker, dayakan BuildKit dan strukturkan dengan baik Dockerfile Ini menandakan titik perubahan. Meletakkan pemasangan kebergantungan sejurus selepas menyalin fail keperluan, dan sebelum kod yang lain, memastikan lapisan digunakan semula selagi versi kebergantungan tersebut kekal tidak berubah. Tambahan pula, cache khusus untuk pip, npm, dsb., boleh disediakan dalam binaan itu sendiri.
Tuas utama kedua ialah pelaksanaan ujian selariBanyak rangka kerja secara asli menyokong keserentakan: pytest dengan -n autoAlat Java seperti Surefire, Jest dalam JavaScript dengan --maxWorkersdsb. Membahagikan suit mengikut modul, folder atau anggaran masa dan mengimbanginya antara beberapa pekerja membolehkan pengurangan 2 hingga 5 kali ganda dalam tempoh fasa ujian tanpa mengubah satu pun rangkaian perniagaan.
Akhir sekali, terdapat isu artifak dan penggunaan . Daripada mengkompil semula imej yang sama untuk pementasan, pra-pengeluaran dan pengeluaran, pendekatan yang cekap adalah membina sekali, menyimpan hasilnya ke repositori dan menandainya mengikut persekitaran penggunaan. Ini mengurangkan penggunaan CPU, mengelakkan ketidakkonsistenan dan mempercepatkan saluran paip yang panjang dengan ketara.
Mengoptimumkan Jenkins, GitHub Actions dan GitLab Runner pada Linux
Setiap sistem CI mempunyai keistimewaannya sendiri, tetapi semuanya mendapat manfaat daripada idea asas yang sama apabila dijalankan pada Linux. Kuncinya biasanya adalah menggunakan pelaksana sementara dan bersih , mengekalkan cache berterusan bersaiz baik dan mengawal keserentakan.
Dalam Jenkins, amalan biasa adalah menggunakan ejen sementara yang ringan (seperti bekas atau pod Docker dalam Kubernetes atau penyelesaian orkestrasi bekas lain ) untuk menjalankan kerja, sambil memastikan nod induk semudah mungkin. Ejen ini boleh dikonfigurasikan sebagai perkhidmatan sistem pada pelayan Linux, mendaftar dengan pengawal dan bermula secara automatik apabila mesin but.
Untuk Tindakan GitHub dengan pelari yang dihoskan sendiri, adalah disyorkan untuk menggunakannya dalam Mesin maya Linux dengan SSD pantasUntuk mencipta direktori cache besar yang dikhaskan untuk tindakan (kebergantungan bahasa, binaan cache, dsb.), hadkan bilangan kerja serentak untuk mengelakkan beban CPU dan cakera yang berlebihan. Manfaatkan tindakan caching rasmi dengan laluan seperti ~/.cache/pip, ~/.npm o ~/.m2 Ia membuat perbezaan yang besar dari segi masa.
Dalam GitLab Runner, memilih antara pelaksana shell dan Docker bergantung pada keseimbangan antara prestasi dan pengasingan yang anda perlukan. Pelaksana shell adalah lebih pantas kerana ia berjalan terus pada hos, tetapi pelaksana Docker menawarkan persekitaran yang bersih dan boleh direplikasi. Anda juga boleh mengkonfigurasi caching kongsi (tempatan atau pada S3) dan melaraskan bilangan maksimum kerja serentak untuk memanfaatkan perkakasan tanpa membebankannya.
Dalam semua kes ini, mempunyai isipadu yang dikongsi untuk penyimpanan kebergantungan sambil menghalang ruang kerja daripada menjadi berselerak antara binaan adalah penting. Mesin atau bekas sementara, yang dicipta dan dimusnahkan dengan setiap saluran paip atau kumpulan saluran paip, dapat mengurangkan masalah "ia berfungsi semalam, tetapi tidak hari ini" yang disebabkan oleh sisa-sisa binaan sebelumnya.
Prestasi pelayan Linux: CPU, memori, I/O dan Docker
Tidak kira betapa dioptimumkannya skrip anda, jika pelayan Linux yang menjalankan saluran paip tidak bersaiz betul, anda akan menghadapi barisan yang tidak berkesudahan dan kerja yang bergerak perlahan. Konfigurasi biasa dan munasabah untuk mesin julat pertengahan ialah 4-8 vCPU dan 8-16 GB RAM , dengan storan SSD (idealnya NVMe) dan beberapa ruang swap (2-4 GB) untuk mengendalikan beban puncak tanpa membunuh proses secara agresif.
Sistem fail juga penting. Gunakan ext4 atau XFS dengan pilihan noatime Dalam jilid tempat anda menyusun atau menulis log, kurangkan I/O yang tidak perlu. Selain itu, pemasangan a tmpfs untuk fail sementara atau artifak jangka pendek (contohnya, /mnt/ci-tmp) mempercepatkan operasi intensif dan menghalang cakera daripada dipenuhi dengan fail sisa antara kerja.
Berkenaan Docker, kebersihan daemon adalah kuncinya. Mengalih keluar imej dan volum yang tidak digunakan dengan selamat dan kerap, sambil mengekalkan imej asas yang panas, membantu kawal ruang cakera dan masa but. Perintah seperti docker system prune Dengan penapis masa yang sesuai, ia membolehkan pembersihan tanpa membebankan sumber yang baru digunakan.
Jika CI anda intensif kontena, anda juga boleh menggunakan daftar cermin untuk mengelakkan sentiasa memuat turun dari internet, menggunakan BuildKit untuk keserentakan dan caching lapisan, dan juga mengkonfigurasi afiniti CPU (set CPU) atau nod khusus untuk pelaksana yang paling mencabar, mencegah gangguan antara beban kerja bersebelahan. Tambahan pula, memahami mikroarkitektur CPU membantu anda mengukur sumber dengan lebih baik untuk beban kerja CI yang intensif.
Keselamatan dalam perancangan (DevSecOps) dan pelaksanaan pada Linux
Saluran paip yang pantas tetapi tidak selamat umpama bom jangka. Mengintegrasikan keselamatan ke dalam saluran paip itu sendiri dan keselamatan kontena Docker kini menjadi standard dalam mana-mana strategi DevSecOps, dan Linux menawarkan banyak alat untuk ini.
Perkara pertama yang perlu dilakukan ialah mengendalikan rahsia dan kelayakan dengan sangat berhati-hati . Ia tidak sepatutnya berada dalam kod atau dalam fail konfigurasi versi. Sebaliknya, ia disimpan dalam pengurus rahsia (pembolehubah bertopeng GitLab, rahsia yang disulitkan GitHub, HashiCorp Vault, dsb.) dan disuntik hanya semasa pelaksanaan kerja yang memerlukannya, menggunakan token jangka pendek apabila boleh.
Satu lagi lapisan penting ialah penjanaan SBOM (Bil Bahan Perisian) dan penandatanganan artifak. Alat seperti Syft atau CycloneDX membolehkan anda menyenaraikan semua komponen yang membentuk imej atau binari, manakala Cosign atau penyelesaian penandatanganan lain yang boleh disahkan memastikan bahawa hanya artifak yang telah melalui saluran paip dan telah disahkan akan digunakan.
Dari segi rangkaian dan akses, adalah dinasihatkan untuk membahagikan rangkaian CI dan pengeluaran , melaksanakan tembok api yang ketat, mengaudit log pelaksanaan dan menggilirkan kelayakan secara berkala. Apabila SSH digunakan, adalah lebih baik menggunakan sijil atau kunci dengan tarikh luput dan bukannya kata laluan statik.
Apabila menggunakan Linux, strategi seperti Blue/Green, rolling dan canary dapat mengurangkan kesan ralat penggunaan dengan ketara. Menjalankan aplikasi sebagai perkhidmatan sistem, meletakkan Nginx atau HAProxy di hadapannya dan mengawal trafik antara versi dengan pemeriksaan kesihatan membolehkan anda mencapai hampir sifar masa henti semasa kemas kini.
Contohnya, apabila memuat semula Nginx dan memulakan semula perkhidmatan dengan systemd menggunakan isyarat henti lembut (seperti SIGTERMDengan masa menunggu yang munasabah, anda boleh menghabiskan sambungan aktif sebelum proses berhenti, memastikan pengalaman pengguna kekal utuh semasa anda menukar versi di latar belakang.
Kebolehcerapan, metrik dan kos dalam saluran paip Linux
Setelah saluran paip anda beroperasi, langkah seterusnya adalah mengukurnya dan memahami ke mana masa dan sumber akan dihabiskan . Tidak cukup hanya mengetahui sama ada aliran kerja berjaya atau gagal; anda perlu memantau tempoh setiap peringkat, masa giliran, kadar kejayaan, kekerapan penggunaan, kadar capaian cache dan sebagainya.
Adalah perkara biasa untuk mengeksport metrik sistem menggunakan node_exporterPusatkan log dengan penyelesaian seperti ELK atau Loki, dan gambarkan semuanya dalam papan pemuka Grafana. Dengan cara ini anda boleh mengesan, contohnya, jika fasa pengujian telah meningkat tempohnya sebanyak 30% pada minggu lepas atau jika kerja menghabiskan terlalu banyak masa menunggu pelaksana yang tersedia; pemantauan trafik rangkaian Alatan sumber terbuka melengkapi keterlihatan itu.
Ia juga mungkin untuk menginstrumenkan saluran paip itu sendiri, contohnya dalam GitHub Actions atau GitLab CI, untuk untuk mengukur secara pengaturcaraan berapa banyak pelaksanaan yang telah berjaya, berapa lama setiap larian telah berlangsung, dan apakah status keseluruhannyaSkrip yang memanggil API penyedia, mengira jumlah larian, bilangan larian yang berjaya, bilangan larian yang gagal, kadar kejayaan dan purata tempoh serta menyimpan semuanya dalam fail JSON (seperti pipeline-metrics.json) membolehkan anda mengintegrasikan metrik ini ke dalam laporan atau papan pemuka.
Dengan maklumat ini, anda boleh membuat keputusan tentang saiz dan bilangan pelari : kadangkala lebih baik mempunyai lebih banyak pelari kecil daripada beberapa pelari yang sangat besar untuk mengurangkan masa menunggu. Kebolehskalaan automatik—contohnya, penskalaan automatik awan atau himpunan dinamik nod Kubernetes—membantu menyerap aktiviti puncak pada siang hari dan meminimumkan sumber yang kurang digunakan pada waktu malam.
Amalan-amalan ini bukan sahaja meningkatkan pengalaman pasukan, tetapi juga membantu melaraskan kos infrastruktur dengan mengawal CPU, memori dan terutamanya penggunaan storan, yang cenderung meningkat mendadak dengan imej dan cache jika tidak dibersihkan secara berkala dan secara terancang.
Menguasai kedua-dua paip baris arahan klasik dan paip CI/CD moden dalam Linux menawarkan kombinasi yang hebat: anda boleh mengautomasikan segala-galanya daripada tugas penapisan teks mudah kepada paip binaan, ujian dan penggunaan yang kompleks, boleh diselenggara, selamat dan pantas. Memahami bagaimana maklumat mengalir antara proses, bagaimana kebergantungan disimpan dalam cache, bagaimana pelayan ditala dan bagaimana metrik dan keselamatan disepadukan membolehkan anda membina aliran kerja yang berskala dengan pasukan dan projek anda tanpa menjadi kesesakan yang berterusan.
