- AI menggandakan kedua-dua keupayaan pertahanan dan risiko, menjadikan keselamatan perimeter tradisional tidak mencukupi.
- Zero Trust sedang berkembang ke arah model berpusatkan data dan kawalan ejen AI dengan "agensi minimum".
- Gabungan AI, Zero Trust dan perkhidmatan terurus membolehkan keterlihatan, automasi dan tindak balas masa nyata.
- Kejayaan bergantung pada teknologi seperti pada peralihan budaya yang menormalkan ketidakpercayaan digital melalui reka bentuk.
Kebangkitan kecerdasan buatan generatif telah menjadi pengubah keadaan dalam keselamatan siber: teknologi yang sama yang memacu inovasi perniagaan juga membolehkan serangan yang lebih pantas, lebih dipercayai dan automatik . Pasukan keselamatan kini terpaksa mempertahankan infrastruktur hibrid, dengan pengguna jarak jauh, perkhidmatan awan dan sistem perindustrian yang terhubung, sementara peraturan diperketatkan dan bajet tidak selalunya setanding.
Dalam senario ini, semakin jelas bahawa model "perimeter selamat" yang lama sudah mati dan falsafah Zero Trust telah menjadi standard baharu . Cabarannya sekarang adalah untuk menyesuaikannya dengan dunia di mana ia perlu untuk mengawal bukan sahaja orang dan peranti, tetapi juga model AI, ejen autonomi dan aliran data yang bergerak pada kelajuan mesin antara platform, aplikasi dan awan.
Mengapa AI mencabar model keselamatan tradisional
Kecerdasan buatan telah menjadi pedang bermata dua: ia menguatkan pertahanan, tetapi juga meningkatkan senjata penjenayah siber . Hari ini, adalah mudah untuk menjana kempen pancingan data hiper-peribadi, deepfake suara atau video, perisian hasad polimorfik atau penipuan automatik yang disokong oleh AI generatif.
Pada masa yang sama, organisasi sedang mengurus infrastruktur yang semakin heterogen : persekitaran berbilang awan (AWS, Azure, Google Cloud, Oracle), SaaS, pusat data mereka sendiri, rangkaian OT perindustrian dan beribu-ribu pekerja jarak jauh . Semua ini dengan data kritikal yang berselerak di merata tempat, rantaian bekalan digital yang kompleks dan tekanan kawal selia yang semakin meningkat (NIS2, DORA, peraturan industri).
Pakar keselamatan siber bersetuju bahawa masalahnya bukanlah serangan yang disekat, tetapi serangan yang tidak dikesan . Musuh menyamar dalam trafik yang sah, mengeksploitasi kelayakan yang dicuri , menyalahgunakan API dan bergantung pada AI untuk bergerak secara lateral dengan sangat tersembunyi, sering mengambil kesempatan daripada titik akses "dipercayai" yang dikawal dengan buruk.
Dalam menghadapi senario ini, seni bina berpusatkan perimeter legasi — VPN tradisional , rangkaian rata, kepercayaan tersirat terhadap apa yang "di dalam" —
Daripada keselamatan perimeter kepada pendekatan Zero Trust
Selama bertahun-tahun, keselamatan IT berdasarkan metafora sebuah istana berdinding: di dalam, semuanya boleh dipercayai; di luar, semuanya dicurigai . Firewall di perimeter, VPN untuk kemasukan dan sebaik sahaja masuk, akses tanpa had ke rangkaian dalaman. Model ini akan runtuh apabila pekerja bekerja dari mana-mana sahaja, aplikasi dihoskan di awan dan data bergerak antara vendor, rakan kongsi dan peranti IoT.
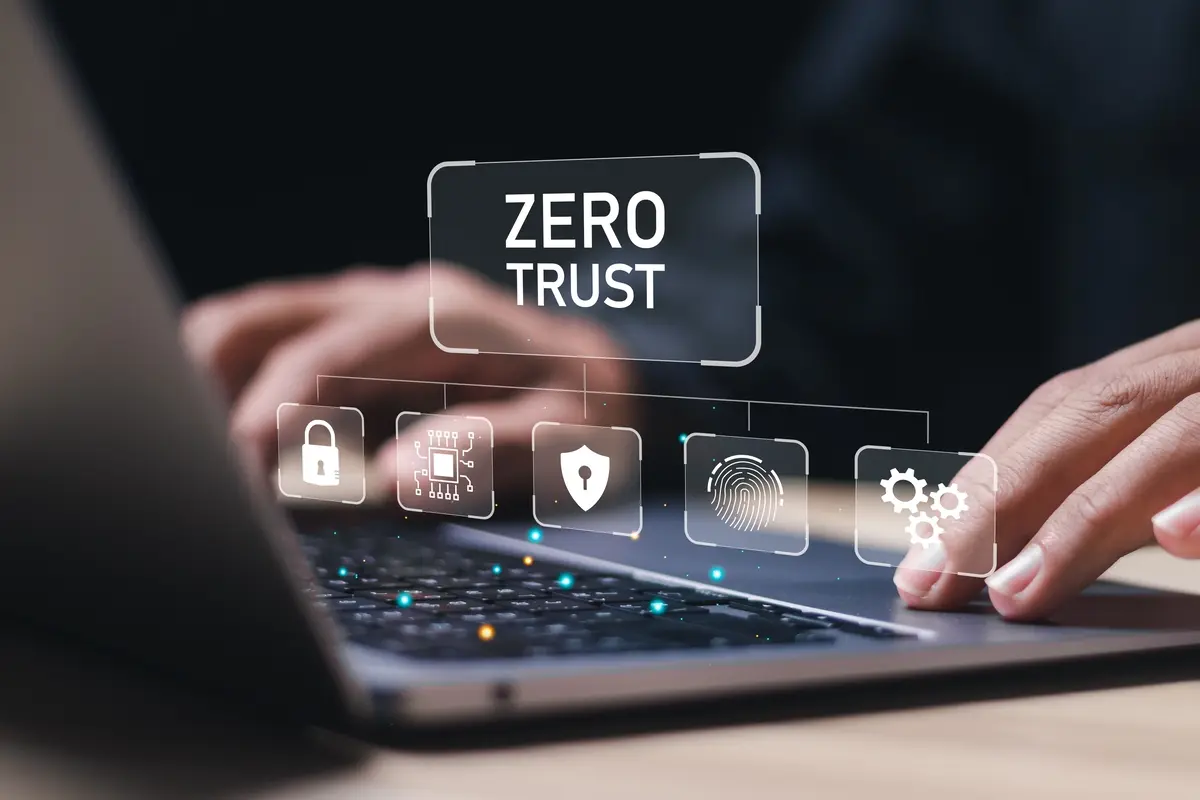
Untuk menangani perubahan ini, pada tahun 2010, Forrester mempopularkan model Zero Trust, yang dipacu secara konseptual oleh John Kindervag, dengan idea semudah dan seradikal: “jangan pernah percaya, sentiasa sahkan .” Tidak kira sama ada sambungan datang “dari dalam” atau “dari luar,” semua akses mesti disahkan, dibenarkan dan dipantau secara berterusan.
Prinsip asas Zero Trust boleh diringkaskan dalam tiga tonggak: pengesahan asal yang ketat dan bebas, akses dengan keistimewaan paling minimum, dan andaian kompromi kekal . Dalam erti kata lain, diandaikan bahawa rangkaian mungkin dikompromi dan mana-mana pengguna—walaupun pengguna dalaman—boleh menjadi ancaman, sama ada secara tidak sengaja atau secara berniat jahat.
Lama-kelamaan, pendekatan ini telah berkembang daripada konsep teori kepada pendekatan yang mempunyai garis panduan yang konkrit. Penerbitan NIST SP 800-207 dan model kematangan CISA menandakan titik perubahan , menyediakan seni bina rujukan untuk rangkaian, aplikasi dan data. Secara selari, di Eropah, cadangan NIS2 dan ENISA memacu sektor kritikal untuk menggabungkan pengesahan, segmentasi dan kawalan akses berterusan yang kukuh.
Kepercayaan Sifar dalam Zaman AI: Apabila Ejen Autonomi Memecahkan Acuan
Gelombang pertama Zero Trust direka bentuk dengan mengambil kira orang dan peranti yang agak statik : pengguna manusia, pasukan korporat, aplikasi perniagaan tradisional. Tetapi AI telah mengubah realiti ini secara mendalam.
Model AI—terutamanya model bahasa besar (LLM) dan ejen autonomi— beroperasi secara dinamik, merentasi sempadan sistem dan memanipulasi data sensitif dalam beberapa saat . Model ini boleh membaca e-mel, melancarkan aliran kerja, mengubah suai fail, berinteraksi dengan API atau membuat keputusan tanpa pengawasan manusia yang berterusan.
OWASP, dalam 10 Risiko Teratas untuk GenAI dan LLM, memberi amaran tentang apa yang dipanggil "agensi berlebihan": apabila AI diberikan terlalu banyak autonomi atau kapasiti untuk bertindak . Ejen yang menghantar e-mel bagi pihak eksekutif, bot yang memindahkan wang antara akaun, pembantu yang membuat perubahan pada sistem pengeluaran… Setiap fungsi ini membuka vektor serangan baharu jika tidak dikawal dengan betul.
Pendekatan Zero Trust yang berpusatkan manusia tidak menepati sasaran: ia tidak berskala untuk mengendalikan beribu-ribu keputusan seminit yang dibuat oleh algoritma . Penggunaan prinsip keistimewaan paling rendah secara manual untuk setiap tindakan setiap ejen adalah tidak praktikal. Di sinilah evolusi utama muncul: mengalihkan tumpuan daripada identiti kepada data.
Zero Trust memfokuskan pada data: data sebagai satah kawalan baharu
Dalam persekitaran yang didominasi AI, apa yang benar-benar penting bukan lagi sekadar siapa yang mengakses data, tetapi data apa yang mereka akses, bagaimana mereka mengubahnya dan dengan siapa mereka berkongsinya . Perimeter rangkaian kehilangan maknanya dan perimeter baharu menjadi data itu sendiri.
Penganalisis seperti Forrester, dengan rangka kerja seperti AEGIS untuk tadbir urus AI, menekankan bahawa keselamatan mesti berpaksikan ke arah kebolehcerapan, konteks dan akauntabiliti data . Ini melibatkan membolehkan inovasi dengan AI, tetapi di bawah kawalan berdasarkan klasifikasi maklumat, keturunan data dan peraturan yang boleh diaudit untuk penggunaannya. Untuk melindungi maklumat sensitif, adalah dinasihatkan untuk melaksanakan amalan dan kawalan yang mengurangkan risiko kebocoran dan kecurian data.
Platform khusus menggabungkan keupayaan DSPM (Pengurusan Postur Keselamatan Data) dan AI-SPM (Pengurusan Postur Keselamatan AI) untuk mengetahui lokasi data sensitif dalam persekitaran awan, SaaS dan hibrid , cara ia digunakan dan sistem AI yang mengaksesnya. Dari situ, dasar tadbir urus digunakan untuk mengesan tingkah laku berisiko (gesaan berniat jahat, penyusupan keluar, aktiviti luar biasa) dan mengautomasikan penyekatan atau amaran.
Peralihan ini mengubah Zero Trust kepada seni bina hidup yang dipacu data yang mampu diskalakan dengan ejen autonomi dan model pembelajaran kendiri. Daripada mempercayai AI secara membuta tuli untuk melakukan "perkara yang betul," perlindungan dinamik diwujudkan yang mengehadkan apa yang boleh dilihat dan dilakukan berdasarkan sensitiviti dan konteks.
AI sebagai sekutu: SOC generasi akan datang dan "agensi minimum"
AI bukan sahaja menimbulkan masalah; ia juga merupakan komponen penting untuk mengekalkan Kepercayaan Sifar pada skala besar . Jumlah isyarat keselamatan semasa yang banyak (log, telemetri rangkaian, aktiviti awan, peristiwa identiti, dll.) amat membebankan mana-mana pasukan manusia tanpa sokongan automatik.
Vendor keselamatan siber sedang mengintegrasikan AI canggih ke dalam platform perlindungan, pengesanan dan tindak balas mereka . Ini terdiri daripada enjin yang menganalisis ratusan trilion peristiwa untuk mendedahkan anomali, kepada ejen pintar dalam SOC yang mampu menyiasat insiden, menghubungkan amaran dan melaksanakan tindakan tanpa campur tangan manual.
Syarikat-syarikat terkemuka sedang bereksperimen dengan konsep Agentic SOC: pusat operasi keselamatan yang dikuasakan oleh ejen AI yang bekerjasama rapat dengan penganalisis . Ejen-ejen ini memahami konteks infrastruktur, mengesyorkan langkah-langkah pembendungan, menulis laporan, mengautomasikan buku panduan dan, dalam beberapa kes, melaksanakan respons secara langsung dalam sempadan yang jelas.
Kuncinya terletak pada penerapan prinsip yang serupa dengan keistimewaan paling rendah kepada AI, tetapi telah diadaptasi: model "agensi minimum" yang disyorkan oleh OWASP . Ini bukan sahaja mengehadkan data yang boleh diakses oleh ejen, tetapi juga tindakan khusus yang boleh dilakukannya. Tiada bot yang harus diberi kuasa untuk "melakukan segala-galanya" dalam pengeluaran melainkan benar-benar perlu.
Contoh dunia nyata: Zero Trust dan AI dalam perbankan, tenaga, industri dan makanan
Teorinya bagus, tetapi di mana Zero Trust membuktikan nilainya terletak pada sektor-sektor kritikal , di mana satu kesilapan boleh menutup loji, menjatuhkan perkhidmatan kewangan atau menyebabkan berjuta-juta pengguna kehilangan bekalan elektrik.
Dalam sektor perbankan, kebimbangan berkisar tentang penipuan, kecurian identiti dan pelanggaran data . Institusi kewangan sedang berusaha untuk membina Pusat Operasi Keselamatan (SOC) yang sangat berskala yang menggabungkan telemetri besar-besaran, analitik berkuasa AI dan automasi. Matlamatnya adalah untuk menjangka corak penipuan, menyekat aktiviti yang mencurigakan dalam masa nyata dan beralih daripada model reaktif semata-mata kepada proaktif. Keupayaan untuk memulihkan dan mengamankan akaun yang dikompromi adalah kunci untuk mengurangkan kesan serangan ini.
Dalam sektor tenaga, pemain seperti syarikat elektrik besar menghadapi perimeter pendedahan yang besar: berjuta-juta meter pintar, beribu-ribu pencawang transformer dan pasukan lapangan yang mengakses sistem pusat . Tambahan pula, seringkali terdapat pemisahan yang sangat ketat antara persekitaran IT dan OT, yang sering dianggap tidak boleh dipercayai bersama. Berpindah kepada Kepercayaan Sifar dalam konteks ini bermakna mencapai keterlihatan yang bersatu dan membezakan dalam Pusat Operasi Keselamatan (SOC) apa yang merupakan serangan daripada, contohnya, kemas kini peranti besar-besaran yang dijadualkan.
Dalam industri pembuatan, di mana kesinambungan pengeluaran adalah yang paling penting, Zero Trust adalah realiti yang sangat ketara: jika PLC atau robot berhenti, impaknya adalah serta-merta . Pengilang dengan produk yang tahan selama beberapa dekad wujud bersama teknologi OT legasi, protokol yang tidak selamat dan sambungan awan yang sentiasa meningkat. Salah satu cabaran utama ialah menyatukan keterlihatan dan kawalan ke atas campuran penyelesaian IT dan OT ini, mencapai satu panel kaca yang memaparkan segala-galanya daripada rangkaian mesin hingga awan pelanggan.
Dalam syarikat makanan yang mempunyai kilang automatik, kebimbangannya ialah akses jarak jauh tanpa kebenaran kepada peralatan industri boleh memberi kesan langsung kepada pengeluaran . Prinsipnya jelas: tiada pembekal yang boleh mengakses PLC atau robot tanpa sesi yang dikawal ketat, dipantau dan boleh dibatalkan dalam masa nyata, dengan rakaman aktiviti dan tamat tempoh kebenaran.
Rantaian bekalan digital, LLM dan risiko pelanggaran data
Di luar infrastruktur dalaman, banyak organisasi mendapati bahawa kelemahan utama mereka terletak pada rantaian bekalan digital . Mereka bekerja setiap hari dengan bank, rakan kongsi teknologi, penyepadu, syarikat fintech, penyedia awan dan banyak lagi, semuanya terhubung dalam satu atau lain cara dengan sistem syarikat.
Setiap pautan memperkenalkan titik masuk yang berpotensi: pihak ketiga dengan amalan keselamatan yang lemah boleh menjadi pintu belakang untuk serangan yang lebih besar . Ini memerlukan penilaian menyeluruh terhadap akses B2B, mengehadkan kebenaran, menyegmentasikan persekitaran dan memantau integrasi berasaskan API.
Tambahan pula, terdapat kebimbangan yang semakin meningkat dengan penggunaan LLM luaran: risiko maklumat dalaman boleh "memberi makan" model awam-swasta tanpa kawalan atau kebolehkesanan . Dokumen strategik, data pelanggan atau kod proprietari boleh dibocorkan secara tidak sengaja apabila digunakan sebagai konteks dalam alatan AI tanpa perlindungan yang sewajarnya.
Kepercayaan Sifar yang digunakan pada AI di sini bermaksud mewujudkan kawalan DLP (Pencegahan Kehilangan Data) yang kukuh , mengawal selia apa yang boleh dihantar ke model yang mana, memerlukan residensi data dan, jika boleh, memilih penggunaan persendirian atau "taman berdinding" di mana organisasi mempunyai kawalan sebenar ke atas apa yang dilatih dan apa yang tidak.
Melaksanakan Zero Trust dengan AI: langkah dan cabaran praktikal
Melaksanakan strategi Zero Trust bukan sekadar memasang beberapa alatan; ia merupakan satu perjalanan strategik, teknikal dan budaya . Walaupun begitu, beberapa langkah praktikal boleh ditakrifkan untuk memulakan sesuatu yang baik.
Langkah pertama ialah keterlihatan: inventori aset, data, identiti dan aliran . Adalah penting untuk mengetahui sistem yang wujud, maklumat penting yang dikendalikannya, siapa (atau ejen AI apa) yang mengaksesnya dan dari mana. Alat penemuan dan pengelasan data membantu mengenal pasti "permata mahkota" dalam awan awam, SaaS dan persekitaran di premis.
Seterusnya ialah penilaian risiko dan definisi dasar: mengklasifikasikan proses perniagaan mengikut impak, menentukan siapa yang boleh mengakses apa dan dalam keadaan apa . Ini termasuk dasar akses terperinci, segmentasi rangkaian, menentukan "zon" OT/IT, perlindungan API dan peraturan yang jelas mengenai penggunaan perkhidmatan AI.
Pelaksanaan biasanya berperingkat: bermula dengan identiti (MFA tahan pancingan data, Daftar Masuk Tunggal, pengurusan keistimewaan moden), diikuti oleh ZTNA/SASE untuk akses, dan kemudian, mikrosegmentasi dan perlindungan data mendalam . Setiap fasa disertai dengan pemantauan berterusan untuk melaraskan dasar dan mencegah langkah-langkah yang terlalu ketat daripada melumpuhkan operasi perniagaan.
Sepanjang perjalanan ini, halangan yang biasa timbul: penentangan terhadap perubahan, kerumitan teknikal, sistem legasi yang sukar disesuaikan dan alatan yang berpecah-belah . Latihan, pengurusan perubahan dan penyatuan pada platform bersepadu (SSE, SASE, suit kebolehcerapan) merupakan faktor penting untuk mengelakkan diri daripada menjadi mangsa kejayaan.
AI, pengesahan pintar dan perkhidmatan terurus
AI juga membentuk semula pengesahan. Daripada hanya bergantung pada kata laluan atau faktor statik, sistem moden menggunakan pengesahan berasaskan risiko yang adaptif . Ia menganalisis lokasi, peranti, corak penggunaan, kelajuan menaip dan juga tingkah laku tetikus untuk menentukan sama ada permintaan itu sah atau mencurigakan.
Pengesahan berkuasa AI jenis ini sangat sesuai untuk Zero Trust: setiap percubaan log masuk dinilai secara dinamik, berpotensi memerlukan faktor tambahan, mengehadkan kebenaran atau menyekat akses sama sekali apabila risikonya tinggi. Semua ini berlaku hampir secara telus kepada pengguna yang sah, yang mengalami kurang geseran apabila berkelakuan seperti biasa.
Satu lagi bidang di mana AI menonjol adalah dalam tindak balas automatik: jika peranti mula mengeluarkan data, ejen berniat jahat bergerak ke sisi atau pengguna memuat turun jumlah maklumat yang tidak normal , enjin pengesanan boleh mengasingkan titik akhir, membatalkan token, menutup sesi dan melancarkan siasatan hampir serta-merta.
Bagi kebanyakan organisasi, terutamanya yang bersaiz sederhana, membina tahap kecanggihan ini secara dalaman adalah rumit. Di sinilah perkhidmatan keselamatan siber terurus memainkan peranan, menawarkan SOC 24/7, pemantauan lanjutan, pengurusan akses berkuasa AI dan automasi keselamatan tanpa memaksa syarikat untuk membina semuanya dari awal.
Perubahan budaya: "generasi Zero Trust" dan jurang digital
Di luar teknologi, Zero Trust menuntut perubahan budaya dalam cara kepercayaan difahami dalam persekitaran digital . Ia bukan tentang "tidak mempercayai orang," tetapi tentang menerima bahawa setiap sistem boleh gagal dan cara terbaik untuk melindungi pengguna dan perniagaan adalah dengan tidak pernah menganggap bahawa sesuatu yang buruk akan berlaku.
Menariknya, generasi muda yang membesar menggunakan media sosial, permainan video dalam talian dan perkhidmatan digital sejak kecil agak biasa dengan persekitaran di mana kepercayaan mesti diperolehi dan peraturannya ketat . Kumpulan ini mula digelar, agak ironinya, sebagai "Generasi Sifar Kepercayaan."
Di hujung jurang digital yang lain, sebahagian kakitangan yang lebih kanan mungkin menganggap langkah keselamatan sebagai halangan yang tidak perlu atau sebagai tanda ketidakpercayaan peribadi . Kuncinya di sini adalah untuk menerangkan dengan jelas tujuan setiap kawalan, menunjukkan kes insiden kehidupan sebenar dan mengukuhkan bahawa matlamatnya adalah untuk melindungi organisasi dan pekerjanya.
Pengesahan berbilang faktor, segmentasi akses atau pengesahan berterusan tidak lagi dilihat sebagai "gangguan" apabila difahami bahawa satu klik pada e-mel berniat jahat boleh mengaktifkan serangan yang disokong AI yang sangat canggih , dengan akibat ekonomi, perundangan dan reputasi yang serius.
Melihat kepada jangka pendek dan sederhana, semuanya menunjukkan bahawa Zero Trust dan Artificial Intelligence akan terus bertemu, menjadi dua sisi syiling yang sama : AI sebagai enjin untuk memerhati, menganalisis dan bertindak balas terhadap apa yang berlaku dalam masa nyata; dan Zero Trust sebagai rangka kerja untuk mengehadkan, mengesahkan dan mengawal apa yang boleh dilakukan oleh manusia, mesin dan model. Organisasi yang berjaya mengimbangi autonomi dan kawalan, melindungi data tanpa menyekat inovasi, akan menjadi organisasi yang berada pada kedudukan terbaik dalam persekitaran digital di mana kepercayaan tidak lagi diberikan secara bebas, tetapi sebaliknya dicipta.