- DDoS-aanvallen overbelasten netwerkbronnen, servers en applicaties, wat leidt tot onbeschikbaarheid en ernstige economische en reputatieschade.
- Er bestaan volumetrische aanvallen, aanvallen gericht op het uitputten van de systeemstatus en applicatieaanvallen, die elk gericht zijn op verschillende lagen van de infrastructuur.
- Effectieve verdediging vereist een robuuste architectuur, continue monitoring en anti-DDoS-oplossingen voor netwerk-, cloud- en edge-computing.
- Beheerde services en de specialistische teams van de operator verbeteren de detectie, beperking en bedrijfscontinuïteit bij DDoS-aanvallen.
Cyberbeveiliging gericht op het beschermen van netwerken tegen DDoS-aanvallen is cruciaal geworden voor elk bedrijf met een online aanwezigheid. Het gaat niet langer alleen om grote bedrijven of kritieke infrastructuur: elke organisatie die afhankelijk is van haar online diensten kan het slachtoffer worden van een denial-of-service-aanval.
Deze aanvallen leggen niet alleen een website of applicatie plat, maar kunnen ook leiden tot financiële verliezen, reputatieschade, sancties van de toezichthouder en, in veel gevallen, dienen ze als dekmantel voor ernstiger inbreuken. Inzicht in hoe denial-of-service-aanvallen werken, welke typen er bestaan en welke specifieke maatregelen kunnen worden genomen om ze te beperken, is essentieel voor het waarborgen van de bedrijfscontinuïteit.
Wat is een denial-of-service (DoS)-aanval en wat is het verschil met een DDoS-aanval?
Een denial-of-service (DoS) -aanval is een opzettelijke actie waarbij een cybercrimineel een enkele computer of een zeer beperkte set resources gebruikt om een specifieke dienst te overbelasten, meestal door een grote hoeveelheid verkeer naar een specifiek IP-adres te leiden. Het doel is simpel: de servercapaciteit zodanig uitputten dat deze niet meer reageert op legitieme verzoeken.
De klassieke vorm van een DoS-aanval houdt in dat een enorm aantal pakketten (datablokken) naar het doelwit-IP-adres wordt gestuurd, waardoor de capaciteit van de server wordt overschreden. Wanneer het aantal verzoeken het beschikbare geheugen, de CPU of de bandbreedte overschrijdt, kan het systeem geen legitieme verbindingen meer verwerken en wordt de service onbruikbaar of extreem traag.
Een andere veelgebruikte strategie is om zich te richten op de bandbreedte . In plaats van te proberen de interne resources van de server uit te putten, probeert de aanvaller de bandbreedte van de communicatielijn volledig te benutten. Zelfs als de firewall of filters kwaadaardig verkeer blokkeren, is er al sprake van netwerkcongestie en wordt de gebruikerservaring ernstig beïnvloed.
Wanneer datzelfde concept wordt vermenigvuldigd met honderden, duizenden of zelfs miljoenen bronnen, gaan we van een DoS-aanval naar een gedistribueerde denial-of-service (DDoS)-aanval . Deze is veel complexer om te detecteren en in te dammen, omdat het kwaadwillige verkeer afkomstig lijkt te zijn van een groot aantal verschillende gebruikers verspreid over de hele wereld.
Wat is een DDoS-aanval en hoe werken botnets?
Een DDoS-aanval (Distributed Denial of Service) bestaat uit het gebruik van meerdere gecompromitteerde apparaten om een gecoördineerde, grote golf van verkeer te lanceren tegen een doelwit: een webserver, een API, een DNS-server, een bedrijfs-VPN of, in het algemeen, elke dienst die toegankelijk is via internet.
De aanvaller heeft eerder computers, servers, IoT-apparaten, smartphones en andere verbonden apparatuur geïnfecteerd om ze om te zetten in botnets of zombiecomputers . Deze apparaten worden op afstand bestuurd met behulp van malware, en op een vooraf bepaald moment geeft de cybercrimineel het hele netwerk de opdracht om massaal verzoeken naar het doelwit te sturen totdat het overbelast raakt.
In de praktijk kan deze verkeersvloed zich manifesteren als ogenschijnlijk normale HTTP-verzoeken, DNS-query's, UDP-pakketten of TCP-verbindingen . Omdat het verkeer afkomstig is van duizenden verschillende IP-adressen en sterk kan lijken op dat van legitieme gebruikers, wordt het veel moeilijker om onderscheid te maken tussen legitieme en kwaadwillige activiteiten, en wordt detectie een echte uitdaging.
Bovendien worden DDoS-aanvallen in veel gevallen gebruikt als afleiding om ernstiger inbraken te verbergen . Terwijl het IT-team zich concentreert op het herstellen van de dienstverlening en het beperken van het verkeer, kunnen aanvallers proberen kwetsbaarheden te misbruiken, gegevens te stelen of zich lateraal door het interne netwerk te verplaatsen.
Daarom moet DDoS-bescherming een combinatie zijn van preventie, vroegtijdige detectie en geautomatiseerde mitigatie , samen met een goede planning voor incidentrespons, om te voorkomen dat men zich uitsluitend richt op de onbeschikbaarheid van de dienstverlening.
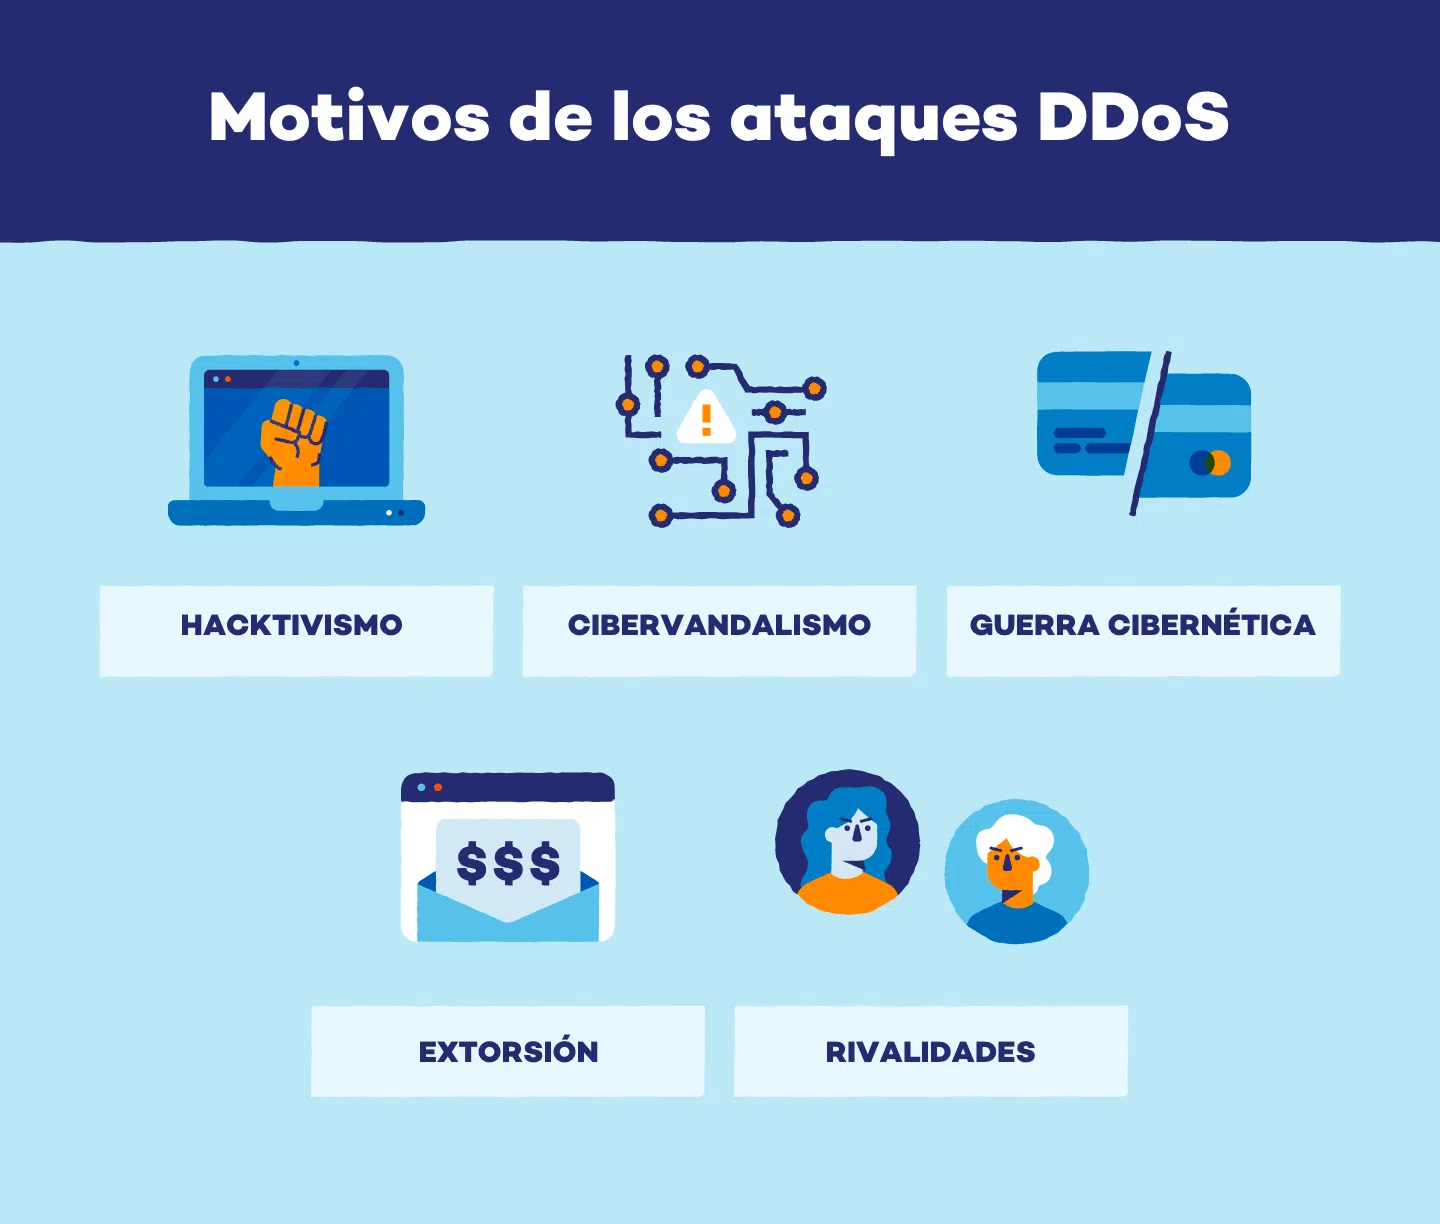
Veelvoorkomende motieven achter DDoS-aanvallen
Denial-of-service-aanvallen zijn verre van zinloze aanvallen; ze worden vaak gedreven door economische, ideologische, concurrentiële of zelfs persoonlijke belangen . Inzicht in de achterliggende redenen helpt bij het inschatten van het risico en het opstellen van betere reactieplannen.
Een van de meest directe drijfveren is financiële afpersing . De aanvaller lanceert een DDoS-aanval op het bedrijf, waardoor de online diensten worden lamgelegd, en eist vervolgens betaling (meestal in cryptovaluta) in ruil voor het stoppen van de aanval. Voor bedrijven die sterk afhankelijk zijn van hun online aanwezigheid, kan elk uur downtime aanzienlijke verliezen met zich meebrengen, waardoor de druk om toe te geven aan de chantage toeneemt.
Aanvallen die gemotiveerd zijn door "persoonlijke gerechtigheid" komen ook vaak voor. Deze vinden plaats wanneer een individu of groep vijandigheid koestert jegens een specifiek bedrijf of een specifieke organisatie. Dit kunnen ontevreden klanten, voormalige werknemers of personen zijn die vinden dat het bedrijf oneerlijk heeft gehandeld en die DDoS-aanvallen gebruiken als een vorm van wraak om het imago van het bedrijf te schaden.
In de wereld van sociale rechtvaardigheid of hacktivisme lanceren bepaalde groepen DDoS-aanvallen als een vorm van digitaal protest. Het doel is om de aandacht te vestigen op een politieke, sociale of milieukwestie door de websites van overheden, media, financiële instellingen of bedrijven die betrokken zijn bij de controverse die ze willen aan de kaak stellen, te verlammen.
Op een nog kritischer niveau ontstaat cyberoorlogvoering of digitale oorlogvoering , waarbij DDoS-aanvallen worden gebruikt als instrument in geopolitieke conflicten. De doelwitten zijn hierbij meestal kritieke infrastructuur: telecomaanbieders, energiebedrijven, transportsystemen, zorginstellingen, overheidsdiensten of financiële dienstverleners, met als doel instabiliteit te creëren of druk uit te oefenen op een rivaliserend land.
Er is ook sprake van oneerlijke concurrentie : sommige bedrijven maken op volstrekt illegale wijze gebruik van DDoS-aanvallen op hun rivalen om hun webwinkels plat te leggen, belangrijke promoties te dwarsbomen of de reputatie van het aangevallen merk te schaden.
Ten slotte zijn er cybercriminelen die worden gedreven door technische expertise en reputatie binnen de underground . Ze proberen hun vaardigheden te demonstreren, logs van succesvolle aanvallen te delen of deze zelfs te gebruiken als portfolio om later door vermogende bedrijven te worden ingehuurd voor red team-rollen of gecontroleerde stresstests.
De daadwerkelijke impact van DDoS-aanvallen op bedrijven
De gevolgen van een goed uitgevoerde DDoS-aanval gaan veel verder dan een simpele tijdelijke storing. De impact ervan vertaalt zich in directe financiële verliezen, operationele schade en langetermijneffecten op de reputatie en naleving van regelgeving.
Vanuit economisch oogpunt vertaalt de onbeschikbaarheid of verslechtering van de dienstverlening zich in omzetverlies (in e-commerce, online bankieren, SaaS, enz.), een toename van retouren of annuleringen en overbelasting van de klantenservicekanalen, die overspoeld worden met klachten en vragen als gevolg van de storing.
Op operationeel niveau kan een DDoS-aanval kritieke interne applicaties blokkeren , samenwerkingstools, CRM-, ERP- of ticketsystemen verstoren en de productiviteit drastisch verlagen. Als de aanval aanhoudt, is het niet ongebruikelijk dat deze fouten in bedrijfsprocessen veroorzaakt, verlies van lopende transactiegegevens tot gevolg heeft of service level agreements (SLA's) met klanten schendt.
Ook de reputatie van het bedrijf lijdt eronder. Nieuws over een succesvolle aanval verspreidt zich snel en kan leiden tot een verlies aan vertrouwen bij klanten, partners en investeerders. Een enkel ernstig incident kan aanleiding geven tot onderzoeken door toezichthouders en de cybersecurity-volwassenheid van de organisatie in twijfel trekken.
In gereguleerde sectoren is de beschikbaarheid van diensten ook een wettelijke vereiste . Regelgeving zoals de AVG, PCI-DSS, HIPAA en, in Spanje, het Nationaal Kader voor de Veiligheid (ENS) vereisen dat de continuïteit van bepaalde diensten wordt gewaarborgd en dat persoonsgegevens worden beschermd tegen langdurige uitval. Een DDoS-aanval die kritieke systemen uitschakelt, kan leiden tot boetes en meldingsplichten aan de autoriteiten.
Daarom mag DDoS-mitigatie niet worden gezien als een optionele luxe, maar als een essentieel onderdeel van de algehele risicobeheersings- en bedrijfscontinuïteitsstrategie van het bedrijf.
Belangrijkste soorten DDoS-aanvallen
DDoS-aanvallen zijn in omvang en complexiteit toegenomen en worden tegenwoordig over het algemeen in drie hoofdcategorieën ingedeeld: volumetrisch, uitputting van de status of resources en aanvallen op applicatieniveau . Elk type maakt gebruik van verschillende zwakke punten in de infrastructuur.
Bij volumetrische aanvallen is het doel de beschikbare netwerkbandbreedte te verzadigen. Er wordt zoveel verkeer naar het slachtoffer gegenereerd dat de bandbreedte van het wide area network (WAN) overbelast raakt, waardoor andere diensten ontoegankelijk worden. Het beoogde IP-adres hoeft niet aan een specifieke server gekoppeld te zijn; het hoeft alleen maar via internet te worden gerouteerd.
Enkele bekende voorbeelden zijn UDP-floods , waarbij grote hoeveelheden UDP-pakketten worden verzonden zonder dat er een reactie wordt verwacht, en DNS-reflectie-/amplificatieaanvallen , waarbij open DNS-servers worden gebruikt om het verkeer naar het slachtoffer te versterken. Zelfs als firewalls deze pakketten blokkeren, zal de aanvaller zijn doel bereiken als de bandbreedte aan de andere kant verzadigd is.
Bij aanvallen die de status of resources van een apparaat uitputten , is het doelwit niet langer zozeer de bandbreedte, maar eerder de verwerkingscapaciteit van apparaten met een hoge status: firewalls, IPS-systemen, loadbalancers of de TCP-servers zelf. Deze apparaten houden tabellen bij met de verbindingsstatus, en elke vermelding verbruikt geheugen en resources.
De klassieke SYN Flood verstuurt een stortvloed aan SYN-pakketten die gedeeltelijk tot stand gebrachte verbindingen openen, maar deze nooit volledig voltooien, waardoor de tabel vol raakt totdat er geen vermeldingen meer in passen. De TCP Connection Flood daarentegen kan ogenschijnlijk legitieme TCP-verbindingen gebruiken, maar met een snelheid die hoger ligt dan de verwerkingssnelheid van de firewall. Dit kan de communicatie voor services achter de firewall verbreken en zelfs de LAN-DMZ-connectiviteit beïnvloeden.
Tot slot richten aanvallen op applicatieniveau (laag 7) zich op het uitputten van specifieke resources van een bepaalde service, zoals de CPU, het geheugen of het aantal gelijktijdige sessies op een webserver. Deze aanvallen zijn doorgaans stiller omdat ze kunnen worden gegenereerd met relatief lage verkeersvolumes en vaak afkomstig zijn van één enkele machine.
Typische voorbeelden zijn Slowloris , dat veel HTTP-verbindingen met de server opent en deze openhoudt door lange tijd onvolledige headers te verzenden, RUDY , dat verzoeken met zeer lange en trage body's verzendt, of THC-SSL , dat talloze TLS/SSL-heronderhandelingen afdwingt om de CPU van de HTTPS-server te overbelasten.
De rol van het besturingsvlak en aanvallen met een overvloed aan verbindingen
Binnen een modern netwerk is het cruciaal om onderscheid te maken tussen het dataplane en het controlplane . Het dataplane is verantwoordelijk voor het snel doorsturen van pakketten, terwijl het controlplane de routering, sessiebeheer en protocolbeslissingen afhandelt. Het controlplane is in feite het "brein" van het netwerkapparaat.
Connection flood- aanvallen zijn specifiek ontworpen om het controlepaneel en de systemen die verbindingen beheren te overbelasten. De aanvaller probeert een enorm aantal gelijktijdige sessies met een server of netwerkapparaat te openen (bijvoorbeeld met behulp van SYN floods of vergelijkbare varianten), zonder deze succesvol te voltooien.
Terwijl het doelsysteem resources besteedt aan het afhandelen van deze onvolledige verbindingen, raken het geheugen en de CPU uitgeput . Uiteindelijk kan het apparaat geen nieuwe legitieme verzoeken meer accepteren of crasht het. Dit kan webservers, routers, switches, firewalls en loadbalancers treffen, dus het is raadzaam om gedetailleerde analyses van netwerkapparatuur te raadplegen.
Wanneer het controlepaneel op deze manier wordt gecompromitteerd, zijn de gevolgen niet beperkt tot één enkele service: het kan leiden tot routeverlies, verbroken BGP-sessies, verstoringen van VPN-tunnels en, in het algemeen, instabiliteit in de gehele netwerkinfrastructuur. Daarom is de bescherming van dit controlepaneel een prioriteit binnen elke serieuze DDoS-beschermingsstrategie.
Beste werkwijzen voor bescherming tegen en beperking van DDoS-aanvallen
Effectieve verdediging tegen denial-of-service-aanvallen vereist een gelaagde aanpak , waarbij preventieve maatregelen, continue monitoring, specifieke technologieën en een duidelijke incidentresponsstrategie worden gecombineerd. Er bestaat geen wondermiddel, maar er is wel een reeks best practices die, wanneer ze effectief worden gecombineerd, de weerbaarheid aanzienlijk vergroten.
De eerste stap is het opstellen van een goed gedefinieerd DDoS-responsplan . Dit document moet de rollen en verantwoordelijkheden, interne en externe communicatiekanalen, technische en zakelijke escalatieprocedures en criteria voor het inschakelen van leveranciers, operators of autoriteiten indien nodig, specificeren.
Het is raadzaam om regelmatig risicoanalyses uit te voeren van de netwerkinfrastructuur en kritieke applicaties. Dit omvat het controleren van configuraties, het identificeren van single points of failure, het controleren van de verbindingscapaciteit, het bijwerken en patchen van systemen om bekende kwetsbaarheden te verhelpen en het plannen van noodscenario's.
Beveiliging met meerdere lagen combineert firewalls, inbraakpreventiesystemen (IPS), webapplicatiefirewalls (WAF's), toegangscontrolelijsten (ACL's), snelheidsbeperking en specifieke DDoS-mitigatieoplossingen, zowel on-premises als in de cloud. Elk element dekt een ander type aanval of aanvalsvector af, zodat als één element faalt, een ander als back-up kan dienen.
Continue monitoring van netwerkverkeer is essentieel voor het realtime detecteren van afwijkingen. Flow-analysetools en oplossingen gebaseerd op machine learning stellen u in staat om te definiëren wat een normaal verkeerspatroon is en waarschuwingen te activeren wanneer er abrupte afwijkingen worden waargenomen in volume, pakketgrootte, gebruikte protocollen of verbindingssnelheden.
Samenwerking met internetproviders (ISP's) en gespecialiseerde leveranciers is een andere belangrijke pijler. Veel volumetrische aanvallen kunnen niet eens effectief worden afgeweerd vanuit het netwerk van de klant, omdat de toegangsverbindingen al overbelast zijn. In deze gevallen is het essentieel dat verkeersfiltering en -opschoning zo dicht mogelijk bij de bron van de aanval plaatsvinden.
Maatregelen ter beperking van de overlast: filteren, reinigen en het beperken van het verkeer.
Specifieke DDoS-mitigatietechnieken worden gecombineerd om legitiem verkeer te scheiden van kwaadaardig verkeer, met een minimale impact op de gebruikerservaring. De sleutel is om snel en nauwkeurig te reageren en zowel systeemstoringen als een massale stroom valse positieven te voorkomen.
Ten eerste is geavanceerde detectie gebaseerd op gedrags- en protocolanalyse. Gedragspatronen worden gemonitord: pakketgrootte, frequentie van verzoeken, geografische spreiding van IP-adressen en ongebruikelijk gebruik van bepaalde poorten of protocollen (TCP, UDP, ICMP). Op AI en machine learning gebaseerde systemen leren onderscheid te maken tussen legitieme pieken (bijvoorbeeld een marketingcampagne) en een lopende aanval.
Zodra de aanval is geïdentificeerd, worden IP-filter- en blokkeringsmechanismen toegepast . Dit kan inhouden dat adressen of IP-bereiken die aan het botnet zijn gekoppeld, op een zwarte lijst worden geplaatst, specifieke landen worden geblokkeerd (indien het bedrijf dit toestaat) of inkomend verkeer wordt afgesneden op basis van bepaalde IP-reputatiecriteria.
Het omleiden van verkeer naar zogenaamde 'scrub centers' is een andere veelgebruikte techniek. Al het verkeer dat bestemd is voor het slachtoffer wordt, meestal vanaf de operator, omgeleid naar gespecialiseerde infrastructuur die het in realtime analyseert, kwaadaardig verkeer verwijdert en alleen het schone verkeer via speciale verbindingen of beveiligde tunnels naar het bedrijf doorstuurt.
In extreme gevallen kunnen blackholing- of null- routingtechnieken worden gebruikt , waarbij al het verkeer (legitiem en kwaadwillig) wordt omgeleid naar een "zwarte route" waar het volledig wordt verworpen. Deze drastische optie kan nuttig zijn om een deel van het netwerk te beschermen terwijl de rest wordt gestabiliseerd, of als laatste redmiddel om te voorkomen dat een aanval de gehele infrastructuur platlegt.
Daarnaast maakt rate limiting het mogelijk om het aantal verzoeken of verbindingen te beperken dat een enkel IP-adres, gebruiker of netwerksegment binnen een bepaalde tijdsperiode kan maken. Dit vermindert de mogelijkheid voor een aanvaller om de dienst vanuit één bron te overbelasten en helpt bij het indammen van connection floods of Layer 7-aanvallen.
Taakverdeling, redundantie en anti-DDoS-architectuur
Naast specifieke technieken is het belangrijk om de infrastructuur te ontwerpen met een veerkrachtige architectuur . Load balancing verdeelt het verkeer over meerdere servers of locaties, waardoor wordt voorkomen dat één systeem een knelpunt wordt en het voor een aanval moeilijker wordt om het hele platform in één keer plat te leggen.
Het bestaan van redundante servers en verbindingen zorgt ervoor dat legitiem verkeer kan blijven functioneren, zelfs als een server wordt getroffen of moet worden geïsoleerd tijdens de beveiligingsmaatregelen. Wanneer diensten over verschillende datacenters of cloudproviders zijn verdeeld, neemt de capaciteit om aanvallen op te vangen en verkeer om te leiden aanzienlijk toe. Daarnaast is het raadzaam om een netwerkprestatieanalyse uit te voeren.
Afhankelijk van de omvang en behoeften van het bedrijf kunnen verschillende anti-DDoS-architecturen worden overwogen . Een optie is om beveiligingsoplossingen te implementeren vanuit het eigen netwerk van de provider (ISP), die het verkeer filteren voordat het via dezelfde gecontracteerde communicatieverbinding wordt doorgestuurd. Een ander alternatief, dat vaak wordt gebruikt bij vestigingen in meerdere landen en met verschillende internetproviders, is het gebruik van cloudoplossingen die virtuele point-to-point-verbindingen creëren om het gezuiverde verkeer te leveren.
Deze oplossingen kunnen werken in een modus op aanvraag , waarbij ze worden geactiveerd wanneer een aanval wordt gedetecteerd, of in een modus die continu al het verkeer inspecteert. De modus die continu actief is, biedt vrijwel onmiddellijke detectie en mitigatie, maar dit gaat ten koste van een hoger resourceverbruik en hogere kosten; de modus op aanvraag verlaagt de doorlopende kosten, maar kan een vertraging van enkele seconden of minuten in de reactietijd introduceren.
In de Spaanse publieke sector en bepaalde kritieke omgevingen is het gebruikelijk dat deze oplossingen gecertificeerd moeten zijn volgens het Nationaal Veiligheidsschema (ENS) . Dit schema stelt strenge eisen aan de werking, de bescherming van de infrastructuur en de bedrijfscontinuïteit, en deze eisen worden jaarlijks herzien.
DDoS-bescherming gebaseerd op edge computing en beheerde services.
De afgelopen jaren hebben DDoS-beschermingsdiensten op basis van edge computing een aanzienlijke groei doorgemaakt . Deze diensten maken gebruik van wereldwijde netwerken van gedistribueerde aanwezigheidspunten die fungeren als een eerste verdedigingslinie en aanvallen zo dicht mogelijk bij de bron opvangen en neutraliseren.
Een van de belangrijkste voordelen is de schaalbare bescherming tegen aanvallen : het systeem kan dynamisch de benodigde resources verhogen om massale aanvallen af te weren, zonder dat het bedrijf hoeft te investeren in eigen hardware. Dit is vooral handig tegen volumetrische aanvallen die anders de toegangsverbindingen zouden overbelasten.
Deze aanbieders beschikken doorgaans over wereldwijde dreigingsinformatie , verzameld van miljoenen klanten en realtime gebeurtenissen. Hierdoor kunnen ze opkomende aanvalspatronen identificeren, nieuwe botnets blokkeren en hun detectiesystemen bijwerken, zelfs voordat een specifieke klant getroffen wordt.
Bovendien wordt door een gedistribueerde infrastructuur voor het filteren van ongewenste pakketten , schadelijk verkeer beperkt met een lagere latentie, omdat pakketten worden verwerkt op een knooppunt dicht bij hun oorsprong. Dit minimaliseert de impact op de gebruikerservaring en vermindert de latentie die door het filterproces wordt toegevoegd.
Vanuit economisch oogpunt biedt edge-based DDoS-bescherming een betere kosten-batenverhouding , omdat organisaties profiteren van schaalvoordelen zonder dat ze gespecialiseerde hardware hoeven aan te schaffen en te onderhouden, of grote interne teams hoeven te hebben die zich uitsluitend met DDoS bezighouden.
Als aanvulling op deze aanpak bieden door de operator beheerde DDoS-beschermingsdiensten een extra meerwaarde. De telecomoperator ziet een aanzienlijk deel van het internetverkeer, waardoor hij een uniek perspectief heeft om aanvallen te detecteren, nieuwe campagnes te voorspellen en direct op zijn netwerk maatregelen te nemen om de schade te beperken.
De waarde van de menselijke factor: deskundige teams, training en oefeningen.
Hoewel technologie essentieel is, is een robuuste DDoS-verdediging ook afhankelijk van gespecialiseerde apparatuur en goed opgeleid personeel . Veel beveiligingsbedrijven en -aanbieders hebben operationele centra die aanvallen 24/7 monitoren, alarmen analyseren en tegenmaatregelen in realtime aanpassen.
Het inschakelen van experts die zich toeleggen op DDoS-detectie en -mitigatie maakt een wereld van verschil, vooral bij complexe aanvallen die meerdere vectoren combineren of van tactiek veranderen tijdens het incident. Deze teams kunnen de regels aanpassen, de filters verfijnen en, bovenal, de impact op legitiem verkeer minimaliseren.
Interne training voor IT- en beveiligingsmedewerkers is ook essentieel. Geavanceerde tools zijn niet genoeg als niemand weet hoe ze te interpreteren of beslissingen te nemen wanneer de tijd dringt. Door teams te trainen om vroegtijdige waarschuwingssignalen te herkennen, snel te escaleren en te coördineren met externe leveranciers, wordt de gemiddelde reactietijd verkort.
Oefeningen en gecontroleerde stresstests (soms met hulp van derden) maken een praktische verificatie mogelijk van responsplannen, systeemveerkracht en knelpunten. Red team-oefeningen en DDoS-specifieke tests helpen bij het opsporen van verkeerde configuraties of onrealistische processen die anders pas bij een echte aanval aan het licht zouden komen.
Tot slot is het belangrijk om de algemene bewustwording binnen de hele organisatie niet te vergeten . Bedrijfsafdelingen, klantenservice en communicatie moeten weten wat ze moeten doen in geval van een grootschalige storing: hoe ze gebruikers moeten informeren, welke boodschappen ze moeten overbrengen en hoe ze de reactie moeten coördineren om het imago van het bedrijf te beschermen.
DDoS-bescherming en de algehele cyberbeveiliging van netwerken kunnen niet met één enkel hulpmiddel of wondermiddel worden opgelost, maar vereisen een combinatie van robuuste architecturen, geavanceerde technische oplossingen, operators met wereldwijd overzicht, gespecialiseerde beheerde services en deskundige teams . Alleen door al deze elementen te combineren, kan het risico van een denial-of-service-aanval die de bedrijfscontinuïteit en het klantvertrouwen in gevaar brengt, realistisch worden verminderd.