- Wereldwachtwoorddag wordt gevierd op de eerste donderdag van mei om het bewustzijn over wachtwoordbeveiliging te vergroten.
- Lange, unieke en complexe wachtwoorden verkleinen het risico op ongeautoriseerde toegang en datalekken aanzienlijk.
- Wachtwoordmanagers en tweestapsverificatie zijn essentiële hulpmiddelen voor het versterken van digitale beveiliging.
- Bedrijven en gebruikers zouden hun wachtwoordgebruik en -beleid periodiek moeten herzien om zich aan te passen aan nieuwe bedreigingen.
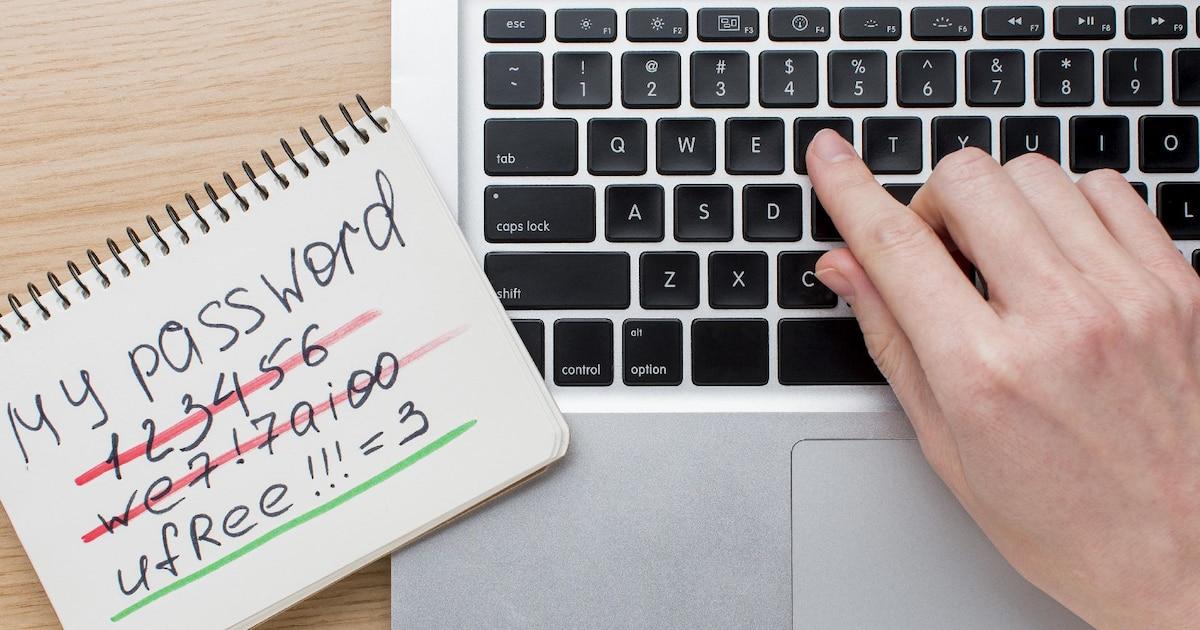
Wereldwachtwoorddag is een belangrijke herinnering geworden aan iets wat we vaak over het hoofd zien: de wachtwoorden die we dagelijks gebruiken, vormen de barrière tussen ons digitale leven en cybercriminelen. Elke login voor e-mail, internetbankieren, sociale media of werkplatformen is voor een groot deel afhankelijk van hoe goed (of slecht) we onze wachtwoorden beheren.
Hoewel het misschien een technisch of saai onderwerp lijkt, is de realiteit dat een simpel, zwak wachtwoord de deur kan openen naar financiële fraude , identiteitsdiefstal of het lekken van zeer gevoelige persoonlijke en professionele gegevens. Daarom is deze dag, die elk jaar op de eerste donderdag van mei wordt gevierd, de perfecte gelegenheid om onze gewoonten te herzien, onze wachtwoorden te verbeteren en meer te leren over tools die het leven gemakkelijker maken zonder de veiligheid in gevaar te brengen.
Wat is Wereldwachtwoorddag en wanneer wordt deze gevierd?
Wereldwachtwoorddag wordt gevierd op de eerste donderdag van mei en heeft als doel gebruikers bewust te maken van het belang van sterke en goed beheerde wachtwoorden. Het is niet zomaar een datum op de kalender: het is bedoeld om miljoenen mensen aan te moedigen deze dag te gebruiken om hun wachtwoorden te controleren, ze indien nodig te wijzigen en goede wachtwoordbeheerpraktijken toe te passen.
Op deze dag lanceren overheidsinstanties, technologiebedrijven en gebruikersorganisaties doorgaans campagnes, handleidingen en herinneringen om iedereen aan te sporen de status van hun inloggegevens te controleren. Ze benadrukken het belang van het niet hergebruiken van wachtwoorden, het complexer maken ervan en het activeren van extra beveiligingslagen zoals tweestapsverificatie.
De keuze voor de eerste donderdag van mei is niet toevallig. Het doel was om een periode te vinden die relatief vrij is van andere grote evenementen die de aandacht van de cybersecurityboodschap zouden kunnen afleiden. Op deze manier blijft de focus liggen op gegevensbescherming en het verminderen van het risico op beveiligingsinbreuken.
In de praktijk is deze dag een terugkerend moment geworden voor bedrijven en burgers om hun digitale beveiligingsbeleid en -gewoonten te herzien, zwakke punten op te sporen en zich aan te passen aan een omgeving waarin cyberaanvallen steeds geavanceerder en frequenter worden.
Oorsprong en geschiedenis van Wereldwachtwoorddag
De oorsprong van deze dag gaat terug op het werk van beveiligingsonderzoeker Mark Burnett . In 2005 publiceerde hij het boek "Perfect Passwords", waarin hij gebruikers aanmoedigde om sterke, unieke en moeilijk te voorspellen wachtwoorden te creëren, en openlijk het idee opperde om een specifieke dag te wijden aan het vergroten van het bewustzijn over het belang van wachtwoorden.
Burnett benadrukte dat de meeste mensen de neiging hebben om zeer voorspelbare wachtwoorden te gebruiken , deze voor verschillende diensten te hergebruiken en ze nooit te wijzigen, wat het werk van cybercriminelen veel gemakkelijker maakt. Zijn voorstel voor een "Wachtwoorddag" was er juist op gericht om deze gewoonte te doorbreken en mensen aan te moedigen hun wachtwoorden minstens één keer per jaar te controleren en bij te werken.
Jaren later, in 2013, omarmde Intel Security dit idee en formaliseerde het evenement. Ze riepen de eerste donderdag van mei uit tot Wereldwachtwoorddag, met de bedoeling er een wereldwijde bewustwordingscampagne van te maken. Sindsdien is de datum wereldwijd steeds meer ingeburgerd geraakt.
Het initiatief werd snel overgenomen door cybersecurityorganisaties , gespecialiseerde websites en grote digitale platformen. Veel van hen gebruiken deze dag om aanbevelingen te lanceren, tools voor wachtwoordcontrole aan te bieden en herinneringen te sturen om tweefactorauthenticatie te activeren.
Volgens gegevens van statistiekenwebsites zoals Statista zegt meer dan 60% van de internetgebruikers dat ze hun wachtwoorden wel eens hebben gewijzigd als direct gevolg van bewustwordingscampagnes rondom deze dag. Dit cijfer weerspiegelt de daadwerkelijke impact die een goed georganiseerd evenement kan hebben op de digitale veiligheidsgewoonten.
Bronnen zoals National Today benadrukken dat deze dag cruciaal is geweest voor het vergroten van het bewustzijn over de noodzaak om wachtwoorden regelmatig te wijzigen en voor de hand liggende combinaties of wachtwoorden gebaseerd op persoonlijke gegevens te vermijden. Veel experts zijn het erover eens dat de instelling van Wereldwachtwoorddag een keerpunt markeerde in de manier waarop cyberbeveiliging vanuit het perspectief van de eindgebruiker wordt benaderd.
Waarom wachtwoorden zo belangrijk zijn voor uw digitale veiligheid
Wachtwoorden vormen de eerste verdedigingslinie tegen ongeautoriseerde toegang tot onze accounts. Elke dienst waarop u inlogt – e-mail, sociale media, bankieren, gezondheidszorg, bedrijfsplatformen – is afhankelijk van een wachtwoord dat sterk genoeg is om aanvallen te weerstaan.
Van organisaties zoals het Amerikaanse Cybersecurity and Infrastructure Security Agency tot het Spaanse Nationale Cybersecurity Instituut, de boodschap is steeds hetzelfde: zwakke of hergebruikte wachtwoorden liggen aan de basis van een groot deel van de datalekken. In gevoelige sectoren zoals de gezondheidszorg en de financiële sector wijzen studies in toonaangevende tijdschriften erop dat bijna 80% van de datalekken voortkomt uit de diefstal of het lekken van inloggegevens.
Om dit beter te begrijpen, vergelijken veel experts de situatie met de fysieke wereld: het gebruik van een eenvoudig wachtwoord of het hergebruiken ervan voor meerdere diensten is alsof je je voordeur op slot doet, maar de sleutel in het slot laat zitten. Op het eerste gezicht lijkt alles veilig, maar een kleine onachtzaamheid is al genoeg om iemand zonder veel moeite binnen te laten.
Desondanks blijven combinaties zoals "123456" of "password" , ondanks herhaalde waarschuwingen, opduiken in lijsten met de meest gebruikte wachtwoorden ter wereld . Dit zijn extreem makkelijk te raden wachtwoorden die vrijwel direct kunnen worden achterhaald door middel van brute-force-aanvallen of eenvoudige geautomatiseerde tests van de meest voorkomende wachtwoorden.
Bovendien wordt het probleem versterkt door de neiging om hetzelfde wachtwoord voor meerdere diensten te gebruiken: als een website wordt gehackt en dat wachtwoord overeenkomt met het wachtwoord dat je gebruikt voor je e-mail, sociale media of internetbankieren, kan de aanvaller meerdere toegangsmogelijkheden combineren en veel grotere schade aanrichten.
Hoe maak je veilige en makkelijk te beheren wachtwoorden aan?
Sterke wachtwoorden aanmaken is geen onmogelijke opgave; het draait meer om het aanleren van een paar simpele gewoonten en je daaraan houden. Er zijn basisrichtlijnen die je helpen een echt robuust wachtwoord te creëren zonder dat je gek wordt van het proberen te onthouden.
Een van de belangrijkste punten is de lengte van het wachtwoord . Het wordt aanbevolen dat het wachtwoord minstens 10 tekens lang is, en in veel gevallen zelfs langer. Hoe langer het wachtwoord, hoe groter het aantal mogelijke combinaties en hoe moeilijker het voor een geautomatiseerd programma zal zijn om het te kraken met behulp van brute force.
Het is ook essentieel om hoofdletters en kleine letters, cijfers en speciale symbolen te combineren . Deze mix verhoogt de complexiteit van de legenda. Een veelgebruikte techniek is het vervangen van sommige letters door gelijkende cijfers, zoals 3 in plaats van E, 4 in plaats van A, 1 in plaats van I of 0 in plaats van O. Het is echter het beste om te voorspelbare patronen die iedereen kent te vermijden.
Een andere essentiële tip is om overduidelijke persoonlijke informatie in je wachtwoorden te vermijden. Geboortedata, identiteitsnummers, namen van kinderen of partners, adressen en telefoonnummers zijn allemaal gegevens die relatief openbaar zijn of gemakkelijk te raden. Gebruik in plaats daarvan minder voor de hand liggende persoonlijke herinneringen die je normaal gesproken niet deelt als basis voor een langer, veiliger wachtwoord.
Net zo belangrijk is het vermijden van toetsencombinaties of geordende getallen zoals "123456", "000000" of "qwerty". Hoewel ze gemakkelijk te onthouden zijn, zijn dit de eerste combinaties die aanvallers proberen, juist omdat miljoenen gebruikers ze blijven gebruiken.
Deskundigen raden over het algemeen aan om wachtwoorden regelmatig te wijzigen . Een goede richtlijn is elke drie of vier maanden, hoewel het ook verstandig is om ze te wijzigen wanneer er aanwijzingen zijn voor een mogelijk datalek of wanneer een dienst dit aanbeveelt na een beveiligingsincident.
Tot slot is het belangrijk om wachtwoorden niet op papier te schrijven of ze in zichtbare notities, onbeveiligde documenten of op gemakkelijk toegankelijke plaatsen te bewaren. Hoewel het onschuldig lijkt, is het een zeer eenvoudige manier voor iemand om met minimale inspanning uw wachtwoorden te achterhalen.
Wachtwoordmanagers: de ideale bondgenoten om niet gek te worden.
Een van de grootste problemen met het gebruik van complexe en unieke wachtwoorden is dat het vrijwel onmogelijk is om ze allemaal te onthouden als je ze handmatig beheert. Dat is waar wachtwoordmanagers van pas komen: tools die speciaal zijn ontworpen om een chaos te vereenvoudigen.
Een wachtwoordmanager is een applicatie – lokaal of in de cloud – die automatisch uw wachtwoorden genereert, opslaat en invult . U hoeft slechts één sterk hoofdwachtwoord te onthouden dat u toegang geeft tot de rest. De manager kan vervolgens lange en complexe willekeurige combinaties voor elke service genereren zonder dat u deze hoeft te onthouden.
Veel handleidingen met best practices, zoals de tienpuntenhandleiding van Telefónica Tech over veilig internetgebruik, benadrukken het nut van wachtwoordmanagers. Ze minimaliseren het risico van hergebruik van wachtwoorden, vergemakkelijken regelmatige wachtwoordwijzigingen en voorkomen dat je voor het gemak kiest voor eenvoudige patronen.
Bovendien bevatten deze programma's doorgaans functies om te controleren of uw wachtwoorden na een beveiligingslek in openbare databases zijn gelekt. Als ze een probleem detecteren, waarschuwen ze u zodat u uw wachtwoord zo snel mogelijk kunt wijzigen en de periode waarin u kwetsbaar bent, kunt verkorten.
Een wachtwoordmanager is, mits correct geconfigureerd, een essentiële pijler van uw digitale beveiliging , met name als u veel verschillende diensten gebruikt of werkt in omgevingen waar gevoelige gegevens worden verwerkt, zoals bedrijven in de gezondheidszorg, financiële sector of administratie.
Tweestapsverificatie: een extra laag die het verschil maakt.
Naast sterke wachtwoorden is tweestapsverificatie (of tweefactorauthenticatie, 2FA) uitgegroeid tot een van de meest effectieve maatregelen om accounts te beschermen. Het idee is simpel: naast je wachtwoord heb je een tweede verificatie-element nodig om in te loggen.
Deze tweede authenticatiefactor kan via sms, e-mail of specifieke authenticatie-apps die tijdelijke codes genereren, worden verzonden. Telkens wanneer u probeert in te loggen vanaf een nieuw apparaat, of periodiek, wordt u gevraagd deze extra code in te voeren. Dit maakt het voor iemand extreem moeilijk om toegang te krijgen, zelfs als diegene uw wachtwoord heeft bemachtigd.
Internationale organisaties en instanties zoals het Spaanse Nationale Instituut voor Cyberbeveiliging beschouwen deze extra beveiligingslaag als vrijwel onmisbaar voor kritieke diensten: primaire e-mail, bankieren, professionele netwerken en bedrijfsplatformen. Veel bedrijven hebben deze optie al standaard geïntegreerd of eisen het zelfs van hun werknemers.
Het belangrijkste voordeel van tweestapsverificatie is dat het de impact van een mogelijke wachtwoordinbreuk drastisch vermindert. Een aanvaller die uw wachtwoord heeft gestolen, heeft nog steeds toegang nodig tot uw mobiele telefoon, e-mail of de authenticatie-app om het proces te voltooien, wat doorgaans veel moeilijker te verkrijgen is.
Tegelijkertijd hebben biometrische methoden zoals vingerafdruk- en gezichtsherkenning ook aan populariteit gewonnen en worden ze gebruikt als extra ontgrendelingsmethode voor apparaten en applicaties. Hoewel ze wachtwoorden niet volledig vervangen, versterken ze de identiteitsverificatie en maken ze veilige toegang gemakkelijker.
Beste werkwijzen en veelgemaakte fouten bij het gebruik van wachtwoorden
Ondanks talloze campagnes en tips blijven er een aantal wijdverspreide slechte wachtwoordgewoonten bestaan. Het herkennen ervan is de eerste stap om ze te corrigeren en de risico's in ons dagelijks digitale leven te verminderen.
Een van de meest voorkomende fouten is het hergebruiken van hetzelfde wachtwoord voor meerdere diensten. Als één platform gehackt wordt en dat wachtwoord uitlekt, kan de aanvaller het proberen op andere bekende sites (e-mail, sociale media, bankieren) en zo de potentiële schade vergroten.
Een andere veelgemaakte fout is het vertrouwen op verdachte e-mails of berichten waarin u wordt gevraagd uw wachtwoord bij te werken via links in het bericht zelf. Deze techniek is kenmerkend voor phishingaanvallen: ze doen zich voor als banken, sociale netwerken of bekende bedrijven om u ertoe te verleiden uw inloggegevens in te voeren op een nepwebsite.
Het is ook gevaarlijk om wachtwoorden op te slaan in onbeveiligde documenten op je computer, mobiele telefoon of in cloudservices, en om ze op te schrijven op notities op je bureau, in agenda's, op plakbriefjes op je monitor of op vergelijkbare plekken. Iedereen die er af en toe toegang toe heeft, kan ze fotograferen of kopiëren zonder dat je het merkt.
Gezien deze kwetsbaarheden raden experts aan om regelmatig uw accountactiviteit te controleren , waar mogelijk inlogwaarschuwingen vanaf nieuwe apparaten in te schakelen en uw wachtwoorden onmiddellijk te wijzigen als u verdachte toegang detecteert of meldingen over een datalek van een dienst ontvangt.
Het is bovendien raadzaam om wachtwoorden met niemand te delen , zelfs niet met goede vrienden of familie. Zelfs als er sprake is van vertrouwen, verhoogt het delen van wachtwoorden het risico dat wachtwoorden op onveilige locaties worden opgeslagen of voor andere diensten worden hergebruikt. Als een derde partij tijdelijk toegang nodig heeft, is de beste oplossing het genereren van specifieke inloggegevens of het gebruik van veilige deelfuncties, indien het platform dit toestaat.
Het belang van wachtwoorden in bedrijven
In het bedrijfsleven is wachtwoordbeheer veel meer dan een aanbeveling: het is een cruciale pijler van de cyberbeveiliging van een onderneming . Eén gecompromitteerd account kan leiden tot ongeautoriseerde toegang tot interne netwerken, het lekken van klantgegevens, de noodzaak om persoonlijke informatie te beschermen , verstoringen van de dienstverlening of zelfs financiële chantage.
Bedrijven moeten duidelijke richtlijnen opstellen voor het aanmaken en gebruiken van wachtwoorden, inclusief eisen met betrekking tot de complexiteit, periodieke wijzigingen en een verbod op het hergebruiken van wachtwoorden voor verschillende interne systemen. Het is gangbaar om van werknemers te eisen dat ze wachtwoorden aanmaken met een bepaalde lengte en een gevarieerde selectie aan tekens.
Net zo belangrijk is het bieden van continue training aan medewerkers over de beste praktijken op het gebied van cyberbeveiliging . Het is niet voldoende om alleen technische standaarden op te leggen als gebruikers de risico's van phishing, het gebruik van onbeveiligde persoonlijke apparaten of het delen van inloggegevens met collega's om "dingen sneller voor elkaar te krijgen" niet begrijpen.
Bedrijven die gespecialiseerd zijn in technologie en cybersecuritydiensten, zoals NexTReT en andere spelers in de sector, benadrukken vaak het belang van het opbouwen van een digitale beveiligingscultuur . Dit houdt in dat technische oplossingen – zoals bedrijfsbrede credentialmanagers, multifactorauthenticatie en toegangsmonitoring – worden gecombineerd met interne bewustwordingscampagnes en regelmatige beleidsherzieningen.
In veel organisaties maakt het gebruik van bedrijfsbrede wachtwoordmanagers en gecentraliseerde identiteitssystemen een veiligere toewijzing, intrekking en controle van toegang mogelijk. Dit verkleint het risico dat voormalige medewerkers nog actieve inloggegevens hebben of dat wachtwoorden ongecontroleerd worden gedeeld.
Met de opkomst van thuiswerken en het wijdverbreide gebruik van clouddiensten zijn sterke wachtwoorden en tweestapsverificatie voor bedrijfssoftware essentieel geworden. De beveiliging van een bedrijf beperkt zich niet langer alleen tot het kantoor: elke externe verbinding kan een toegangspunt voor een aanvaller zijn als deze niet goed beveiligd is.
Uiteindelijk maakt goed wachtwoordbeheer, zowel in persoonlijke als professionele omgevingen, het verschil tussen een kwetsbare infrastructuur en een relatief goed beveiligde omgeving. Wereldwachtwoorddag is een ideale gelegenheid om dit beleid te herzien en het beveiligingsniveau te verhogen zonder grote investeringen.
Elke eerste donderdag van mei herinnert ons eraan dat, hoewel het beheren van wachtwoorden routineus of vervelend kan lijken, de moeite het absoluut waard is . Het kiezen van lange, unieke en complexe wachtwoorden, het gebruik van wachtwoordmanagers, het inschakelen van tweestapsverificatie en waakzaam blijven tegen phishing zijn eenvoudige stappen die de kans op een cyberaanval aanzienlijk verkleinen. Door vandaag een paar gewoonten aan te passen, kunnen we onszelf in de digitale toekomst veel problemen besparen.

Index
- 1 Wat is Wereldwachtwoorddag en wanneer wordt deze gevierd?
- 2 Oorsprong en geschiedenis van Wereldwachtwoorddag
- 3 Waarom wachtwoorden zo belangrijk zijn voor uw digitale veiligheid
- 4 Hoe maak je veilige en makkelijk te beheren wachtwoorden aan?
- 5 Wachtwoordmanagers: de ideale bondgenoten om niet gek te worden.
- 6 Tweestapsverificatie: een extra laag die het verschil maakt.
- 7 Beste werkwijzen en veelgemaakte fouten bij het gebruik van wachtwoorden
- 8 Het belang van wachtwoorden in bedrijven